פתרונות VPN עסקיים מומלצים: 5 פלטפורמות בהשוואה
השווה בין פלטפורמות VPN ערוך וגישות אפס אמון: NordLayer, Cisco, Palo Alto, Fortinet ו-Zscaler. גלה איזו מתאימה לגודל שלך, למחסנית הטכנולוגיה שלך ולצוות ה-IT שלך.
 Michael Gargiulo
תשובה קצרה: יש להתאים את הפלטפורמה לרשת שכבר פועלת אצלכם. NordLayer הוא המהיר ביותר לפריסה עבור צוות המכוון לענן ללא חומware לניהול. Cisco Secure Client, Palo Alto GlobalProtect ו-Fortinet FortiClient הגיוניים כשאתם כבר מפעילים חומות אש של אותו ספק. Zscaler Private Access הוא הבחירה כשהמטרה היא גישת יישומים עם אפס אמון ולא מנהרת רשת. NordLayer היא היחידה מבין החמש שאנחנו יכולים להפנות אתכם אליה ישירות, וזה מבואר בהמשך.
איזה Enterprise VPN כדאי לך לבחור?
| אם זה מתאר אותך | התחל עם | למה |
|---|---|---|
| צוות ענן-ראשון או היברידי, ללא שערים בעל-קרקע, רוצה שזה ירוץ במהירות | NordLayer | שערים מנוהלים בענן ופנל בקרה מרכזי, עם כניסה יחידה וזיהוי רב-גורמי בכל תוכנית |
| כבר מריץ את Cisco ASA או Firepower firewalls | Cisco Secure Client[1] | בנוי לעבודה עם השערים של Cisco שלהם |
| צוות הביטחון רוצה בדיקת תעבורה עמוקה בחומת האש | Palo Alto GlobalProtect[2] | משתרע על מדיניות חומת האש של Palo Alto למשתמשים מרוחקים |
| כבר מריץ את FortiGate firewalls ורוצה ספק אחד | Fortinet FortiClient[3] | משויך עם שערי FortiGate וכלים של Fortinet לנקודות הקצה |
| רוצה להחליף גישה רחבה לרשת בגישה לכל אפליקציה | Zscaler Private Access[4] | מודל אפס אמון: משתמשים מגיעים לאפליקציות ספציפיות, לא לרשת |
קבל תוכניות NordLayer וביקש הצעת מחיר
כיצד בחרנו, ומה איננו עושים. VPN.com אינו מריץ בדיקות ביצועים או אבטחה משלו. מדריך זה בנוי על בסיס תיעוד המוצר המפורסם של כל ספק וההנחיות האבטחה הציבוריות, המופיעות בהפניות להלן. VPN.com קבל עמלה אם תרכוש NordLayer דרך הקישור שלנו. אין לנו קשר שותפות עם ארבעת האחרים, ולכן הקישורים שלהם מובילים לאתרים של הספקים עצמם.
מה הופך VPN ל”ארגוני”?
VPN צרכני מגן על החיבור של אדם אחד. VPN ארגוני מגן על הגישה של ארגון למערכותיו שלו: הוא מוסיף ניהול מרכזי, שילוב זהויות, מדיניות גישה שעוקבת אחר המשתמש, וריכוזי ביקורת ל-IT. עבור צוות קטן יותר (בערך 5 עד 500 משתמשים), ראה את המדריך best VPN for business שלנו. עמוד זה מיועד להטמעות גדולות או מורכבות יותר: משרדים מרובים, חומות אש קיימות, צוות ביטחון, והשקעה בהצעות מחיר במקום דף התשלום.
שתי ארכיטקטורות משחקות כאן תפקיד, והבחירה בהן חשובה יותר מן המותג:
- Network VPN. המשתמש מאומת, מנהרה נפתחת, והוא מגיע למשאבי הרשת שהמדיניות מאפשרת. Cisco, Palo Alto ו-Fortinet בנויים סביב זה, קשורים לשערים או חומות האש שלהם.
- Zero trust network access (ZTNA). המשתמש מחובר ליישומים בודדים, לא לרשת. Zscaler Private Access בנוי סביב זה. ראה את מדריך ה-zero trust שלנו למודל.
NordLayer ממוקמת קרוב יותר לקצה המנוהל בענן: אתה משתמש בשערים המתארחים שלה במקום להחזיק בחומware שלך.
חמש הפלטפורמות בהשוואה
| פלטפורמה | הכי מתאים ל- | פריסה | רישוי |
|---|---|---|---|
| NordLayer | צוותים מבוססי ענן והיברידיים | ניהול בענן | לפי משתמש, ארבע תוכניות (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | ארגונים בשערים של Cisco | באתר או היברידי | דרך Cisco, בדרך כלל בחבילה עם מוצרים אחרים |
| Palo Alto GlobalProtect[2] | צוותי אבטחה מונעי חומת אש | מבוסס חומת אש או Prisma Access בענן | דרך Palo Alto, קשור לפלטפורמת חומת האש שלה |
| Fortinet FortiClient[3] | לקוחות FortiGate | באתר או היברידי | דרך Fortinet; אימות תנאים לפי התקן או למשתמש |
| Zscaler Private Access[4] | גישה Zero trust ברמת יישומים | שירות בענן | דרך Zscaler; בהתאמה לפי הצעה |
תנאי הרישוי משתנים ומנהלים משא ומתן, כך שהטבלה זו מתארת את המודל, לא מספר. בקש מכל ספק הצעת מחיר לפי ספירת המשתמשים שלך בפועל.
NordLayer
משמש הטוב ביותר לצוותים מבוססי ענן והיברידיים החפצים בשירות מנוהל ולא בחומware. NordLayer הוא מוצר העסקי של Nord Security. מנהלי מערכת מנהלים משתמשים וגשרים מלוח בקרה מרכזי, וההתחברות החד-סימנית מחברת אותו לספקי זהות כולל Microsoft Entra ID, Okta, OneLogin, JumpCloud ו-Google Workspace. האפליקציות כוללות Windows, macOS, iOS, Android ו-Linux, בנוסף להרחבת דפדפן. SSO והאימות הרב-גורמי זמינים בכל ארבעת התוכניות (Lite, Core, Premium ו-Enterprise). NordLayer מציע ערבות החזר כסף למשך 14 ימים וללא ניסיון חינמי, אז הפעל את הניסיון שלך בתוך חלון זה. זו הפלטפורמה היחידה כאן שבה VPN.com יכול לשלוח אותך ישירות.
מקור: אתר NordLayer שלהם ודפי התוכניות, נבדקו ב-2 באוקטובר 2026.
Cisco Secure Client
הטוב ביותר לארגונים שכבר משתמשים בחומי אש של Cisco. Cisco Secure Client (המחליף את AnyConnect) מתחבר לשערים של Cisco ASA ו-Firepower ותומך ב-SSL/TLS ו-IPsec. הכוח שלו הוא התאמה: אם השערים שלך, כלי הזהות וחלקי הביטחון שלך כבר Cisco, הקליינט משתלב בערימה זו. אם הם לא, אתה לוקח על עצמך את הערימה כדי להשתמש בה. הרישוי בדרך כלל עובר דרך Cisco או מוכר חוזר.
Palo Alto GlobalProtect
המומלץ ביותר לצוותי אבטחה שמריצים חומות אש של Palo Alto ורוצים מדיניות אחת עבור משתמשי משרד ורימוט. GlobalProtect מחבר משתמשים לחומות אש של Palo Alto או לשירות הענן Prisma Access שלה, כך שאותם כללי בדיקה ורישום חלים בכל מקום שבו נמצא המשתמש. Panorama היא קונסולת ניהול מרכזית של Palo Alto למדיניות על פני חומות אש רבות.
Fortinet FortiClient
הטוב ביותר לארגונים המתקינים את עצמם על Fortinet. FortiClient עובד בזיווג עם שערי FortiGate וניהול נקודות הקצה של Fortinet, כך שבקרות VPN, חומת אש וקצה יושבות תחת ספק יחיד. הוא תומך בהנדסת IPsec וSSL. בדוק את תנאי הרישוי הנוכחיים עם Fortinet, מכיוון שהם שונים בין הצעות לכל התקן ולכל משתמש.
Zscaler Private Access
מיטבי לארגונים כבדי ענן המחויבים לאפס אמון. Zscaler Private Access אינו מכניס משתמשים לרשת. הוא מתווך חיבור בין משתמש ליישום ספציפי דרך הענן של Zscaler, כך שכתובות היישום אינן חשופות לאינטרנט הציבורי. אם חשבון מסוכן, החשיפה היא היישומים שלהם הרשאה להגיע, ולא הרשת כולה. הוא מסופק בענן, כך שסביבות עם הרבה תשתית במקום צריכות הגירה בשלבים.
איך לבחור: שש שאלות
- מה כבר מופעל אצלכם? חומת אש קיימת של Cisco, Palo Alto או Fortinet בדרך כלל קובעת זאת. לקוח התואם לשערים שלכם חוסך עבודת אינטגרציה.
- כמה אנשים וכמה אתרים? משרדי סניפים רבים דוחפים לכיוון פלטפורמות מבוססות חומת אש. צוות עובדים מרחוק בעיקר על כלים של SaaS דוחפים לכיוון מנוהל בענן או אמון אפס.
- מי ינהל זאת? שירות מנוהל בענן דורש פחות מומחיות בחומware. פלטפורמות חומת אש זקוקות לצוות שכבר מכיר את הספק.
- האם זה מתחבר לספק הזהות שלכם? אשרו שהתחברות יחידה וכיוונון משתמשים עובדים עם הספרייה שבה אתם משתמשים (Entra ID, Okta, Google Workspace).
- מה דורש המבקר או המביטוח שלכם? VPN הוא בקרה אחת בין רבות ואינו הופך ארגון לתואם בעצמו. בקשו מכל ספק את תיעוד הביקורת העדכני שלו ובדקו את תאריכי הדוחות בעצמכם.
- האם אתם יכולים לעשות ניסיון? הפעילו 25 עד 50 משתמשים למשך כמה שבועות בלפחות שני אתרים. הגישו כרטיס תמיכה ותזמנו את התגובה.
הערכה סופית
אין VPN ארגוני יחיד הטוב ביותר, אלא רק ההתאמה הטובה ביותר לסביבה שלך. בחר ב-NordLayer אם אתה מקדם ענן ורוצה שירות מנוהל ללא חומware. בחר ב-Cisco, Palo Alto או לקוח Fortinet אם אתה כבר מנהל חומות אש של ספק זה. בחר ב-Zscaler Private Access אם המטרה שלך היא גישה אפליקציה אפס אמון.
זה כל מה שאתה צריך לעשות בבחירת הפתרון שלך: הפעל ניסיון, בקש תיעוד ביקורת עדכני, והשג הצעת מחיר בכתב על מספר הכסאות שלך. ראה תוכניות NordLayer אם אפשרות מנוהלת בענן מתאימה לך.
הפניות
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
מקורות
- Cisco. 2026. Secure Client (including AnyConnect). אוחזר ב-30 בספטמבר 2026 מתוך https://www.cisco.com/site/us/en/products/security/secure-client/index.html.בארכיון: תמונת מצב של Wayback Machine
- Palo Alto Networks. ללא תאריך. Secure Remote Access | GlobalProtect. אוחזר ב-30 בספטמבר 2026 מתוך https://www.paloaltonetworks.com/sase/globalprotect.בארכיון: תמונת מצב של Wayback Machine
- Fortinet. ללא תאריך. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.בארכיון: תמונת מצב של Wayback Machine
- Zscaler. ללא תאריך. Transforming secure access with Zscaler Private Access (ZPA). אוחזר ב-30 בספטמבר 2026 מתוך https://www.zscaler.com/products-and-solutions/zscaler-private-access.בארכיון: תמונת מצב של Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.בארכיון: תמונת מצב של Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Enterprise VPN Security. אוחזר ב-30 בספטמבר 2026 מתוך https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.בארכיון: תמונת מצב של Wayback Machine
- Fortinet. ללא תאריך. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.בארכיון: תמונת מצב של Wayback Machine
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
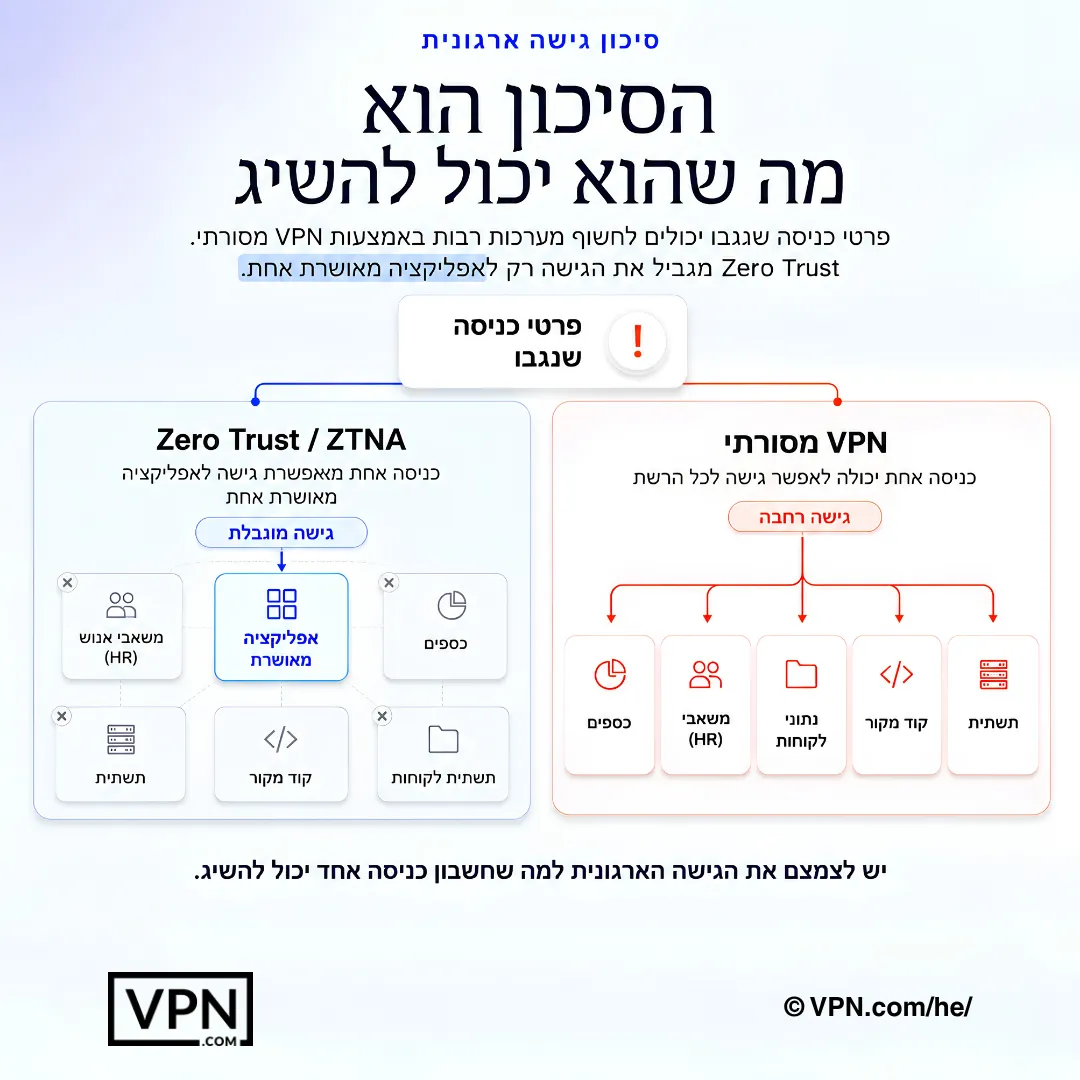
סיכון גישה ארגוני קטן כאשר פרטי כניסה אחד אינו יכול להגיע לרשת הרחבה יותר.
שאלות נפוצות
מה זה Enterprise VPN?
Enterprise VPN מעניק לעובדים גישה מאובטחת למערכות החברה דרך ניהול מרכזי, שילוב זהות, מדיניות גישה וקבצי ביקורת. הוא שונה מ-VPN צרכני, המגן על חיבור של אדם אחד בלבד וחסר שכבת ניהול. פלטפורמות Enterprise בנויות לשימוש של משתמשים רבים, משרדים מרובים וצוות IT או אבטחה.
מה ההבדל בין enterprise VPN ל-business VPN?
בעיקר קנה מידה ושילוב. VPN לעסק קטן מתמקד בהגדרה קלה ורישוי רב-מושבי לצוותים של כמה עד כמה מאות. פריסת enterprise מוסיפה שילוב עם חומות אש קיימות, מערכות זהות וניטור, בנוסף לרכש דרך הצעות חיוב וחוזים. מוצרים רבים מנוהלים בענן משרתים את שני הקצוות.
האם Zero Trust Network Access (ZTNA) מחליף VPNs?
עבור חלק מהארגונים, בחלקו. VPN מסורתי פותח תונל שמגיע לרשת שהמשתמש רשאי להיות עליה. ZTNA מחבר משתמשים ליישומים בודדים במקום זאת, מה שמגביל מה שחשבון פגוע יכול להגיע אליו. ארגונים רבים מריצים את שניהם במהלך מעבר. Zscaler Private Access הוא מוצר ZTNA; האחרים כאן הם בהנהגת VPN.
איזה VPN לארגון הוא הטוב ביותר אם אנחנו כבר משתמשים בחומות אש של Cisco, Palo Alto או Fortinet?
בדרך כלל הלקוח של אותו ספק: Cisco Secure Client לשערים של Cisco, GlobalProtect לחומות אש של Palo Alto, FortiClient לFortiGate. הלקוח בנוי לעבוד עם השער הזה, כך שאתה חוסך בעבודת אינטגרציה. אם אתה לא משתמש באף אחד מהם, אפשרות מנוהלת בענן כגון NordLayer חוסכת בהשקעה בחומware.
כיצד מתוקדמות VPN ארגוניות?
בעיקר לכל משתמש, לכל התקן, או כחלק מהסכם אבטחה גדול יותר. מחירי הרשימה המפורסמים לעתים רחוקות תואמים את מה שקונה גדול משלם, לכן בקש הצעת מחיר עבור מספר המשתמשים בפועל וברר איזה רמת תמיכה היא כוללת. NordLayer מציגה ארבע תוכניות (Lite, Core, Premium ו-Enterprise) בדף התמחור שלה.
האם VPN ארגוני הופך אותנו למצטיידים בתקן HIPAA, SOC 2 או PCI DSS?
לא. VPN הוא בקרה טכנית אחת בלבד, והעמידה בדרישות תלויה במדיניות שלך, בתצורה, בספקים ובעדויות. בקש מכל ספק את דוחות הביקורת או האישורים העדכניים שלו, בדוק את התאריכים, והשאל את אדם ההשמה שלך אילו בקרות המסגרת שלך דורשת.
איך נפעיל ניסוי לפני קנייה?
בחרו 25 עד 50 משתמשים על פני לפחות שני מקומות והריצו אותם למשך מספר שבועות. בדקו כניסה דרך ספק הזהות שלכם, אמינות בחיבורים חלשים, עומס עבודה של הנהלה ותמיכה. שלחו כרטיס תמיכה אמיתי ומדדו את זמן התגובה. עם NordLayer, עשו זאת בתוך חלון החזר הכסף של 14 ימים, כיוון שאין ניסיון בחינם.
האם עובדים יכולים להשתמש ב-VPN צרכני לעבודה במקום זאת?
זה בחירה לקויה כאשר חברה זקוקה לשליטה מרכזית. VPN-ים צרכניים אינם כוללים קונסולה ניהול, אין דרך לכפות מי מתחבר למה, וללא יומנים בבעלות החברה. קבוצה קטנה מאוד לפעמים מתחילה שם, אך כל דבר גדול יותר משתמע טוב יותר עם מוצר עסקי. ראה את הקולנוע שלנו VPN טוב ביותר לעסק.
אילו מכשירים צריך VPN ארגוני לתמוך בהם?
לפחות Windows, macOS, iOS ו-Android, ו-Linux לצוותי הנדסה. NordLayer מפרט אפליקציות לחמשת כל הפלטפורמות, בתוספת הרחבת דפדפן. בנוגע לאחרים, אשרו תמיכת פלטפורמה וחומר תאימות ניהול מכשירים נייד באתר הספק.
מה צריך לבדוק אם צוות מרוחק אומר שה-VPN איטי או מתנתק?
התחל עם מיקום ועומס של השער, אחר כך הרשת המקומית של המשתמש, ואחר כך מדיניות split tunneling. VPN-ים ברשת המשלחים את כל התעבורה דרך שער רחוק מוסיפים עיכוב, בעוד שאפשרויות ענן וזה-אמון יכולות לנתב משתמשים לנקודת נוכחות קרובה יותר. הרימו את זה לתמיכה של הספק במהלך הניסיון כדי לראות איך הם מגיבים.
