पासवर्ड लीक: कारण, जोखिम और सुरक्षित रहने के तरीके
जानें कि पासवर्ड क्यों लीक होते हैं, आपके खातों को होने वाले जोखिमों के बारे में, और मजबूत अद्वितीय पासवर्ड और दो-कारक प्रमाणीकरण जैसी सिद्ध रक्षाएं जो आपकी सुरक्षा करती हैं।
 Michael Gargiulo
मुख्य बात: वेरिज़ॉन के अनुसार, पिछले एक दशक में लगभग एक-तिहाई उल्लंघनों में चुराए गए क्रेडेंशियल सामने आए हैं। हर खाते के लिए अनोखे मज़बूत पासवर्ड इस्तेमाल करना, टू-फ़ैक्टर ऑथेंटिकेशन चालू करना, और “Have I Been Pwned?” के ज़रिए लीक की जाँच करना, क्रेडेंशियल चोरी से बचाव के सबसे ज़रूरी उपाय हैं।
पासवर्ड लीक तब होता है जब हैकर किसी कंपनी के डेटाबेस में संग्रहीत पासवर्ड तक अनधिकृत पहुँच हासिल कर लेते हैं और उन्हें सार्वजनिक रूप से उजागर कर देते हैं या डार्क वेब बाज़ारों में बेच देते हैं। Verizon की 2024 Data Breach Investigations Report के अनुसार, पिछले 10 वर्षों में चोरी किए गए क्रेडेंशियल लगभग एक-तिहाई (31%) उल्लंघनों में सामने आए हैं[1], जिससे साफ़ होता है कि संगठनों के समझौता होने में क्रेडेंशियल एक मुख्य कारक बन चुके हैं।
यह चिंताजनक वास्तविकता दिखाती है कि पासवर्ड लीक की घटनाओं को ध्यान की आवश्यकता क्यों है। वे छोटी खामियां नहीं हैं। ये बड़े ब्रीच हैं जो गंभीर वित्तीय नुकसान का कारण बनते हैं और पलों में विश्वास को नष्ट कर देते हैं। चाहे आप व्यक्तिगत जानकारी की सुरक्षा करें या व्यावसायिक डेटा की रक्षा करें, साख उजागर होने के जोखिमों को समझना महत्वपूर्ण है। ये लीक कहीं भी, किसी को भी प्रभावित करते हैं। परिणाम अक्सर सीधे पीड़ितों से परे पूरे संगठन तक विस्तारित होते हैं।
पासवर्ड डेटा लीक में कैसे समाप्त होते हैं
यह समझना कि साख कैसे चोरी होती है, आपको सबसे आम हमले के तरीकों के विरुद्ध रक्षा करने में मदद करता है।
हैकर साख चोरी करने के लिए आमतौर पर कौन से तरीके अपनाते हैं
पासवर्ड अक्सर फिशिंग हमलों जैसे तरीकों से गलत हाथों में चले जाते हैं, जहां हैकर विश्वसनीय संस्थाओं का नकल करके आपको जानकारी सौंपने के लिए धोखा देते हैं। एक अन्य आम तरीका मैलवेयर शामिल करता है जो आपके डिवाइस पर गुप्त रूप से इंस्टॉल होता है और हर कीस्ट्रोक को लॉग करता है। हैकर सीधे कंपनी के डेटाबेस को लक्षित करते हैं, एक बार में लाखों रिकॉर्ड चोरी करने के लिए सुरक्षा कमजोरियों का दोहन करते हैं।
एक बार चोरी हो जाने के बाद, ये साख अक्सर डार्क वेब पर दिखाई देती हैं। अपराधी उन्हें बड़े पैमाने पर बेचते या व्यापार करते हैं, कई प्लेटफॉर्म पर आगे के हमलों को सक्षम करते हैं।
प्रमुख क्रेडेंशियल उल्लंघन जिन्होंने डिजिटल सुरक्षा को आकार दिया
पासवर्ड लीक का इतिहास ऐसे उल्लंघनों से भरा है जिन्होंने महत्वपूर्ण सुरक्षा कमज़ोरियों को उजागर किया। FCC के अनुसार, T-Mobile के 2021 के उल्लंघन ने 7.66 करोड़ लोगों[2] को प्रभावित किया, और चुराए गए डेटा में मौजूदा, पूर्व और संभावित लाखों ग्राहकों के नाम, जन्मतिथि और सामाजिक सुरक्षा नंबर शामिल थे।
2017 में हुआ Equifax हैक अब तक की सबसे बड़ी घटनाओं में से एक बना हुआ है: FTC के अनुसार इसने 147 मिलियन लोगों की व्यक्तिगत जानकारी उजागर कर दी[3]। ऐसी घटनाएँ मज़बूत एन्क्रिप्शन और सुरक्षा कमज़ोरियों को तुरंत ठीक करने (पैचिंग) की ज़रूरत को रेखांकित करती हैं।
अभी भी उपयोग में आने वाले सबसे आम (और सबसे बुरे) पासवर्ड
साख चोरी के व्यापक जागरूकता के बावजूद, लाखों लोग अभी भी अत्यंत कमजोर पासवर्ड का उपयोग करते हैं। सामान्य उदाहरणों में शामिल हैं:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (या 222222, 3333333, 4444444, 5555555, आदि) → 123123 → abc123 → asdfgh
ये पासवर्ड साइबर अपराधियों के लिए अनुमान लगाने में सबसे आसान पासवर्डों में से हैं, इसीलिए NIST के दिशानिर्देश कहते हैं कि सेवाओं को नए पासवर्डों की तुलना सामान्य रूप से इस्तेमाल होने वाले और पहले से लीक हुए मानों की सूचियों[4] से करनी चाहिए और मेल खाने वाले पासवर्ड अस्वीकार कर देने चाहिए। इनमें से कोई पासवर्ड इस्तेमाल करना ऐसा है जैसे अपनी कीमती चीज़ें अलमारी में बंद करना और चाबी ताले में ही छोड़ देना।
पासवर्ड लीक को रोकना: सिद्ध रणनीति और सर्वोत्तम प्रथाएं
निवारक उपायों को अपनाने से आपकी समग्र डिजिटल सुरक्षा स्थिति मजबूत होती है। साख ब्रीच अब असाधारण के बजाय प्रत्याशित हैं, आपके पासवर्ड को सुरक्षित करने के लिए कदम उठाना अब वैकल्पिक नहीं है।
हर खाते के लिए मजबूत, अद्वितीय साख बनाएं
आपकी डिजिटल पहचान की सुरक्षा पासवर्ड से ही शुरू होती है:
→ अनोखे पासवर्ड: हर ऑनलाइन खाते को एक अलग मजबूत पासवर्ड[5] चाहिए। कई साइटों पर एक ही पासवर्ड दोबारा इस्तेमाल करने का मतलब है कि एक ही उल्लंघन उन सभी खातों से समझौता कर सकता है जो वही क्रेडेंशियल साझा करते हैं।
→ दो-चरणीय प्रमाणीकरण (2FA): दूसरा सत्यापन चरण जोड़ने का मतलब है कि भले ही कोई आपका पासवर्ड चुरा ले, वह आपके खातों तक पहुँचने के लिए दूसरा चरण पूरा नहीं कर सकता[6]। Microsoft के अनुसार MFA खाते से जुड़े 99.9 प्रतिशत से अधिक हमलों को रोक सकता है[7]। आपके मोबाइल डिवाइस पर एक कोड आता है या आप फिंगरप्रिंट जैसी बायोमेट्रिक विधि का उपयोग करते हैं। 2FA वह जोड़ता है जो आप जानते हैं (आपका पासवर्ड) और वह जो आपके पास है (आपका फ़ोन), जिससे हमलावरों के लिए सेंध लगाना कहीं अधिक कठिन हो जाता है।
पासवर्ड बनाएं जो ब्रूट-फोर्स हमलों का प्रतिरोध करें
आपके खातों को सुरक्षित करने में सरल, जानबूझकर प्रयास लगता है:
→ लंबे पासफ्रेज़: CISA 16 अक्षरों या उससे अधिक लंबे पासवर्ड[5] की सलाह देता है, और रैंडम स्ट्रिंग के विकल्प के रूप में 4 से 7 असंबंधित शब्दों वाले याद रखने योग्य वाक्यांश का सुझाव देता है। लंबाई छोटे और सरल पासवर्ड की तुलना में क्रैक होने का प्रतिरोध कहीं बेहतर करती है।
→ समझौते के बाद बदलाव: NIST के दिशानिर्देश कहते हैं कि सेवाओं को समय-समय पर पासवर्ड बदलने की आवश्यकता नहीं होनी चाहिए[4], लेकिन जब समझौते का कोई प्रमाण मिले, तब बदलाव अनिवार्य रूप से करवाना चाहिए। अपने लिए भी यही नियम अपनाएँ: किसी भी रिपोर्ट किए गए उल्लंघन के बाद प्रभावित क्रेडेंशियल तुरंत अपडेट करें।
जटिलता को संभालने के लिए पासवर्ड मैनेजर का उपयोग करें
दर्जनों मजबूत पासवर्ड को प्रबंधित करने में स्मरण की आवश्यकता नहीं है:
→ पासवर्ड मैनेजर: CISA की सलाह है पासवर्ड लिखकर रखने के बजाय पासवर्ड मैनेजर का उपयोग करें[5]। ये उपकरण एन्क्रिप्टेड डेटाबेस से जटिल पासवर्ड बनाते, संग्रहीत करते और वापस लाते हैं, और कमज़ोर या दोबारा इस्तेमाल किए गए पासवर्ड को चिह्नित करते हैं। आपको केवल एक मास्टर पासवर्ड याद रखना होता है। जब कोई दूसरी सेवा उल्लंघन का शिकार होती है, तब हर खाते का अलग पासवर्ड होने से नुकसान सीमित रहता है।
→ MSP से एंटरप्राइज समाधान: संगठन प्रबंधित पासवर्ड प्रणालियों से लाभ उठाते हैं जिसमें Single Sign-On (SSO) और व्यापक ऑडिटिंग क्षमताएं शामिल हैं। ये समाधान पैमाने पर सुविधा और सुरक्षा दोनों को बढ़ाते हैं।
अतिरिक्त सुरक्षा परत के रूप में VPN जोड़ें
एक VPN आपके पासवर्ड सुरक्षा को प्रसारण में डेटा की सुरक्षा करके पूरक बनाता है:
→ एन्क्रिप्शन: एक VPN आपके इंटरनेट कनेक्शन को एन्क्रिप्ट करता है, जिससे आप जो भेजते और प्राप्त करते हैं वह किसी के लिए भी पढ़ने योग्य न हो जो इसे इंटरसेप्ट करे।
→ सुरक्षित सार्वजनिक Wi-Fi उपयोग: FTC के अनुसार अब अधिकांश वेबसाइटें एन्क्रिप्शन का उपयोग करती हैं[8], इसलिए जब आप https देखते हैं तो सार्वजनिक Wi-Fi आमतौर पर सुरक्षित होता है। VPN उन नेटवर्कों पर एक अतिरिक्त परत जोड़ता है जिन पर आप भरोसा नहीं करते, लेकिन यह किसी कंपनी के डेटाबेस उल्लंघन को नहीं रोकता।
| चरण | कार्रवाई | प्राथमिकता |
|---|---|---|
| 1 | लीक किए गए पासवर्ड को उस सेवा पर तुरंत बदलें | तुरंत |
| 2 | किसी भी अन्य खाते पर इसे बदलें जहां आपने वह पासवर्ड फिर से उपयोग किया | तुरंत |
| 3 | प्रभावित खातों पर दो-कारक प्रमाणीकरण (2FA) सक्षम करें | उसी दिन |
| 4 | संभावित अनधिकृत पहुंच के बारे में संबंधित प्लेटफॉर्म को सतर्क करें | उसी दिन |
| 5 | यदि वित्तीय जानकारी उजागर की गई है तो अपने बैंक या क्रेडिट कार्ड जारीकर्ता से संपर्क करें | उसी दिन |
| 6 | एंटीवायरस सॉफ़्टवेयर का उपयोग करके डिवाइस को मैलवेयर के लिए स्कैन करें | 24 घंटे के भीतर |
| 7 | सुरक्षा प्रश्नों को रीसेट करें जो वैकल्पिक लॉगिन पथ के रूप में काम कर सकते हैं | 24 घंटे के भीतर |
| 8 | संदिग्ध गतिविधि के लिए बैंक विवरण और क्रेडिट रिपोर्ट की निगरानी करें | चल रहा है |
सुझाव: यह जाँचने के लिए “Have I Been Pwned?”[9] का उपयोग करें कि आपका ईमेल पता किसी ज्ञात डेटा उल्लंघन में शामिल है या नहीं। मुफ़्त ब्रीच अलर्ट सेट करें ताकि जैसे ही आपकी क्रेडेंशियल्स किसी नए लीक में दिखें, आपको तुरंत सूचना मिल जाए, न कि हफ्तों बाद पता चले।
पासवर्ड लीक का पता लगाना और तेजी से प्रतिक्रिया करना
समझौता की गई साख के संकेतों को पहचानना और जल्दी से प्रतिक्रिया करना नुकसान को कम करता है और आपके डिजिटल जीवन को सुरक्षा को बहाल करता है।
जांचने के लिए कि आपका पासवर्ड उजागर किया गया है
सतर्क रहें और नियमित रूप से अपनी साख स्थिति को सत्यापित करें:
→ ब्रीच सूचना सेवाएं: “Have I Been Pwned?” जैसे उपकरणों का उपयोग करें यह जांचने के लिए कि क्या आपका ईमेल और पासवर्ड डेटा ब्रीच में दिखाई दिए। ये सेवाएं ज्ञात ब्रीच से जानकारी संकलित करती हैं और आपको सतर्क करती हैं जब आपकी साख सामने आती है।
→ संदिग्ध गतिविधि के लिए निगरानी करें: अनधिकृत लॉगिन, अप्रत्याशित पासवर्ड रीसेट ईमेल, या सेवाओं से सुरक्षा सतर्कताओं को देखें जिनका आप उपयोग करते हैं। ये समझौता की गई साख के प्रारंभिक चेतावनी संकेत हैं।
आपके खाते में समझौता होने के चेतावनी संकेत
कभी-कभी, हैकिंग संकेतक सूक्ष्म होते हैं। यहाँ देखने के लिए क्या है:
→ असामान्य खाता गतिविधि: अपरिचित स्थानों या असामान्य समय पर लॉगिन जिन्हें आपने शुरू नहीं किया।
→ लॉक किए गए खाते: अप्रत्याशित लॉकआउट से पता चलता है कि किसी और ने आपकी साख बदली।
→ अप्रत्याशित वित्तीय लेनदेन: बैंक विवरण या क्रेडिट रिपोर्ट पर अस्वीकृत शुल्क संभावित पहचान चोरी का संकेत देते हैं। किसी संदिग्ध ब्रीच विंडो के दौरान साप्ताहिक रूप से वित्तीय रिकॉर्ड की समीक्षा करें।
आपकी साख एक लीक में दिखाई देने के तुरंत बाद के कदम
यदि आप पाते हैं कि आपके पासवर्ड एक ब्रीच में दिखाई दिए, तो घंटों के भीतर कार्रवाई करें:
→ अपने पासवर्ड बदलें: साख को तुरंत अपडेट करें, किसी भी खाते से शुरू करें जो एक ही पासवर्ड साझा करते हैं।
→ दो-कारक प्रमाणीकरण (2FA) लागू करें: यह अतिरिक्त परत अपने नव-अपडेट किए गए खातों पर भी जोड़ें।
→ संबंधित प्लेटफॉर्म को सतर्क करें: किसी भी प्लेटफॉर्म को सूचित करें जहां आपकी साख का उपयोग किया जा सकता है कि संभावित ब्रीच के बारे में।
→ वित्तीय संस्थानों से संपर्क करें: अपने बैंक या क्रेडिट कार्ड जारीकर्ता को बताएं कि वे धोखाधड़ी गतिविधि को फ्लैग कर सकें या समझौता किए गए कार्डों को प्रतिस्थापित कर सकें।
साख ब्रीच के बाद नुकसान को नियंत्रित करना
प्रभावी प्रतिक्रिया के लिए तकनीकी सुरक्षा और स्पष्ट संचार दोनों की आवश्यकता होती है, विशेष रूप से जब समझौता की गई साख पहचान चोरी जैसे जोखिमों में योगदान दे सकती है।
→ मैलवेयर के लिए स्कैन करें: अपने डिवाइस को की लॉगर्स या अन्य डेटा-हार्वेस्टिंग मैलवेयर के लिए स्कैन करने के लिए एंटीवायरस सॉफ़्टवेयर का उपयोग करें।
→ सुरक्षा प्रश्नों को रीसेट करें: सुरक्षा प्रश्नों और उत्तरों को बदलें जो खाता पहुंच के वैकल्पिक पथ प्रदान करते हैं।
→ हितधारकों के साथ संचार करें: यदि आप अन्य लोगों के डेटा को प्रबंधित करते हैं (उदाहरण के लिए, एक व्यावसायिक संचालित करते हुए), तुरंत प्रभावित ग्राहकों, टीम सदस्यों, या भागीदारों को ब्रीच और उन उपायों के बारे में सूचित करें जो आप ले रहे हैं।
अतिरिक्त सुरक्षा परतें: VPN सुरक्षा और उससे परे
अपनी ऑनलाइन पहचान की सुरक्षा मजबूत पासवर्ड से परे जाती है। रक्षा की कई परतें आपके साख चोरी के जोखिम को काफी हद तक कम करती हैं।
VPN क्रेडेंशियल चोरी के जोखिम को कैसे कम करते हैं
जब आप VPN का उपयोग करते हैं, तो आपका इंटरनेट ट्रैफ़िक एक सुरक्षित सर्वर से होकर गुज़रता है, जो आपके डिवाइस और इंटरनेट के बीच भेजी जाने वाली जानकारी को एन्क्रिप्ट करता है। यह एन्क्रिप्शन उन सार्वजनिक Wi-Fi नेटवर्क पर सबसे अधिक मायने रखता है जिन पर आप भरोसा नहीं करते, क्योंकि VPN नेटवर्क पर मौजूद दूसरे लोगों को आपका ट्रैफ़िक पढ़ने से रोकता है।
हालांकि, एक VPN एक व्यापक रणनीति में एक परत है। इसे अद्वितीय पासवर्ड, पासवर्ड मैनेजर, 2FA, और नियमित ब्रीच निगरानी के साथ जोड़ें व्यापक सुरक्षा के लिए।
साख सुरक्षा के लिए शीर्ष VPN
अपनी सुरक्षा को मजबूत करने के लिए शीर्ष-रेटेड VPN प्रदाताओं पर विचार करें:
→ NordVPN: मजबूत एन्क्रिप्शन प्रोटोकॉल के लिए जाना जाता है, NordVPN डबल VPN सुरक्षा प्रदान करता है जो आपके ट्रैफिक को दो बार एन्क्रिप्ट करता है। यह 7,213 सर्वर 150 देशों में प्रदान करता है।
→ ExpressVPN: गति और उपयोग में आसानी के लिए प्रशंसित, ExpressVPN एक सत्यापित no-logs नीति के साथ मजबूत एन्क्रिप्शन प्रदान करता है। यह अंतर्राष्ट्रीय रूप से निजी ब्राउज़िंग के लिए भू-प्रतिबंधों को भी दरकिनार करता है।
→ CyberGhost: एक उपयोगकर्ता-अनुकूल इंटरफेस और 100 देशों में 9,600+ सर्वर के साथ, CyberGhost VPN के नए उपयोगकर्ताओं के लिए विश्वसनीय सुरक्षा प्रदान करता है।
एक संपूर्ण साख सुरक्षा रणनीति बनाना
अपनी सुरक्षा दिनचर्या में एक VPN जोड़ना सरल है। एक प्रतिष्ठित प्रदाता चुनें, आवेदन डाउनलोड करें, और ब्राउज़ करने या संवेदनशील जानकारी दर्ज करने से पहले एक सर्वर से कनेक्ट करें। VPN को किसी भी नेटवर्क पर सक्रिय रखें जिसे आप पूरी तरह से विश्वास नहीं करते।
VPN उपयोग को इन आवश्यक प्रथाओं के साथ जोड़ें:
→ हर खाते के लिए पासवर्ड मैनेजर का उपयोग करें → जहाँ समर्थित हो, वहाँ सभी खातों पर 2FA सक्षम करें → नोटिफिकेशन सेवाओं के माध्यम से नियमित रूप से ब्रीच जाँच चलाएँ → यदि कोई सेवा ब्रीच की सूचना दे या आपको समझौते का संदेह हो, तो तुरंत पासवर्ड बदलें → सभी सॉफ़्टवेयर और ऑपरेटिंग सिस्टम को नवीनतम संस्करणों तक अपडेट रखें
यह बहु-स्तरीय दृष्टिकोण साख को डेटा लीक में दिखाई देने के जोखिम को कम करता है और आपके खातों को सुरक्षित रखता है भले ही एक रक्षा परत विफल हो।
अंतिम निर्णय
आपके ऑनलाइन खातों की सुरक्षा आपकी दैनिक आदतों पर निर्भर करती है। अद्वितीय, मजबूत पासवर्ड लागू करना, सक्रिय निगरानी के माध्यम से सतर्क रहना, और जब आप समझौता की खोज करते हैं तो तेजी से कार्य करना हर डिजिटल उपयोगकर्ता के लिए आवश्यक प्रथाएं हैं।
आज एक कदम उठाएं। एक कमजोर पासवर्ड अपडेट करें। अपने सबसे महत्वपूर्ण खातों पर दो-कारक प्रमाणीकरण सक्षम करें। अपने प्राथमिक ईमेल पते पर ब्रीच जांच चलाएं। ये कार्य मिनटों लगते हैं लेकिन नुकसान को रोकते हैं जिसे पूर्ववत करने में महीने या साल लग सकते हैं।
डिजिटल खतरे हर साल अधिक परिष्कृत होते जाते हैं। आपकी सर्वोत्तम रक्षा एक सुसंगत, बहु-स्तरीय दृष्टिकोण है: मजबूत साख, एक पासवर्ड मैनेजर, 2FA, अविश्वास्य नेटवर्क पर VPN सुरक्षा, और नियमित ब्रीच निगरानी। ब्रीच के लिए न प्रतीक्षा करें आपको याद दिलाने के लिए। ये आदतें आज अपनी दिनचर्या में बनाएं।
संदर्भ
- Verizon. अ.ति. 2024 Dbir Data Breach Investigations Report. 16 अक्टूबर 2026 को https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf से प्राप्त किया गया.
- FCC. अ.ति. DA 24 860A1. 16 अक्टूबर 2026 को https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf से प्राप्त किया गया.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. 16 अक्टूबर 2026 को https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- NIST. अ.ति. NIST Special Publication 800-63B. 16 अक्टूबर 2026 को https://pages.nist.gov/800-63-4/sp800-63b.html से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Cybersecurity and Infrastructure Security Agency CISA. अ.ति. Use Strong Passwords. 16 अक्टूबर 2026 को https://www.cisa.gov/secure-our-world/use-strong-passwords से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Cybersecurity and Infrastructure Security Agency CISA. अ.ति. Turn On MFA. 16 अक्टूबर 2026 को https://www.cisa.gov/secure-our-world/turn-mfa से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 अगस्त 2019). 16 अक्टूबर 2026 को https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. 16 अक्टूबर 2026 को https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Have I Been Pwned. अ.ति. Have I Been Pwned: Check if your email address has been exposed in a data breach. 16 अक्टूबर 2026 को https://haveibeenpwned.com/ से प्राप्त किया गया.
इस पृष्ठ के लिए संसाधन
हमारे शोध के चार्ट और संदर्भ चित्र, देखने और साझा करने के लिए निःशुल्क।
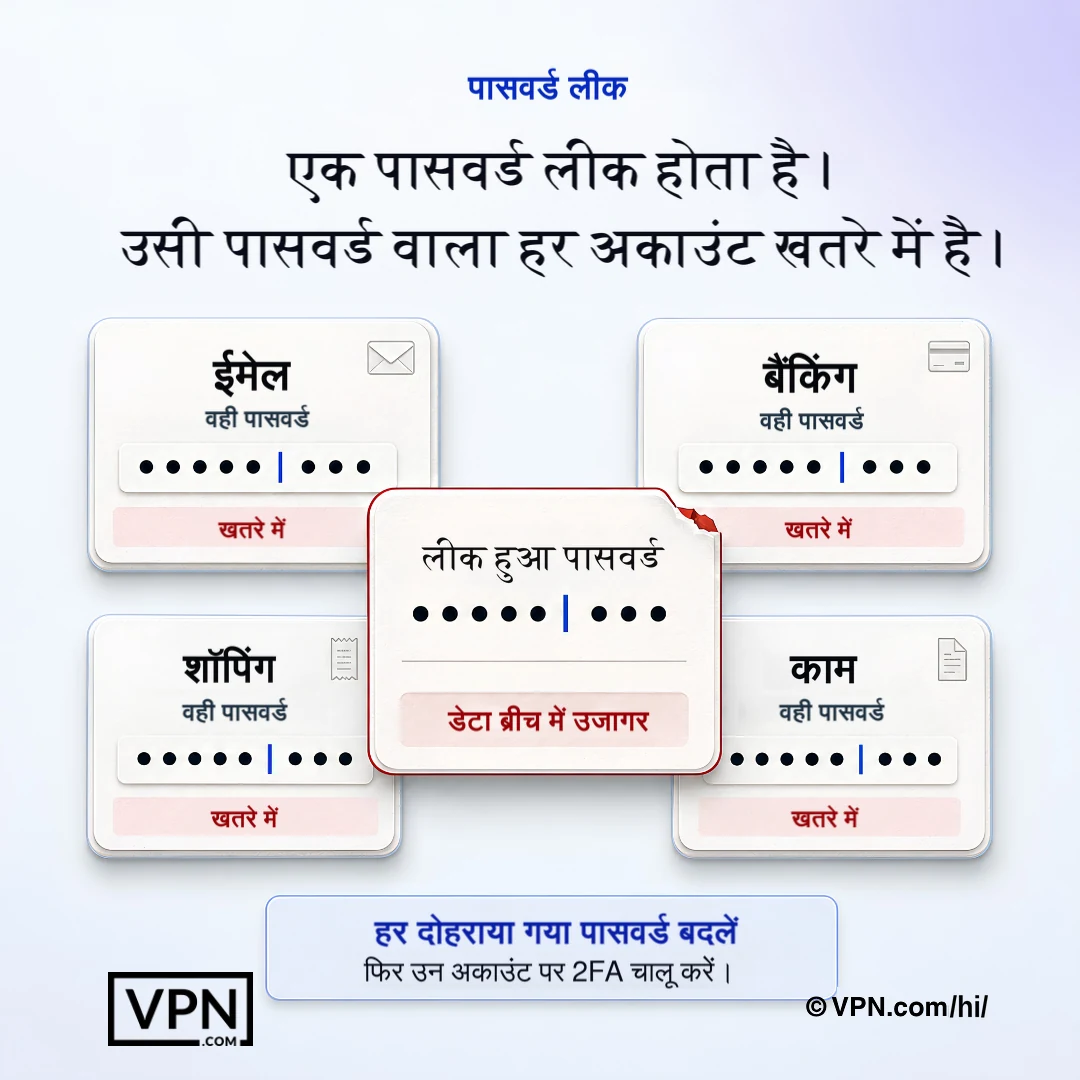
एक उजागर पासवर्ड उन सभी खातों से समझौता कर सकता है जहां एक ही क्रेडेंशियल का पुनः उपयोग किया गया है।
अक्सर पूछे जाने वाले प्रश्न
पासवर्ड वास्तव में डेटा लीक में कैसे समाप्त होते हैं?
पासवर्ड फिशिंग हमलों के माध्यम से लीक होते हैं जो आपको साख सौंपने के लिए धोखा देते हैं, मैलवेयर जो आपके कीस्ट्रोक को लॉग करता है, और कंपनी के डेटाबेस पर सीधे हमले जहां हैकर एक बार में लाखों रिकॉर्ड चोरी करने के लिए सुरक्षा कमजोरियों का दोहन करते हैं। चोरी की गई साख तब डार्क वेब पर बड़े पैमाने पर बेची या व्यापार की जाती है, जिससे आप जो अन्य प्लेटफॉर्म का उपयोग करते हैं उन पर आगे के हमलों को सक्षम करते हैं।
डेटा ब्रीच में चुराए गए क्रेडेंशियल कितनी बार शामिल होते हैं?
चुराए गए क्रेडेंशियल ब्रीच होने के मुख्य तरीकों में से एक हैं। Verizon की 2024 Data Breach Investigations Report के अनुसार, पिछले 10 वर्षों में ये लगभग एक-तिहाई (31%) ब्रीच में सामने आए हैं। लीक हुए क्रेडेंशियल का दूसरी साइटों पर दोबारा इस्तेमाल किया जाता है, इसलिए एक ही लीक उन लोगों के लिए भी मायने रख सकता है जिन्होंने प्रभावित सेवा कभी इस्तेमाल नहीं की।
पासवर्ड लीक दिखाने वाले कौन-से प्रमुख ब्रीच वास्तविक जोखिम को दर्शाते हैं?
दो ब्रीच इस पैमाने को स्पष्ट करते हैं: 2017 के Equifax हैक में FTC के अनुसार 14.7 करोड़ लोगों की व्यक्तिगत जानकारी उजागर हुई, और T-Mobile के 2021 के ब्रीच से FCC के अनुसार 7.66 करोड़ लोग प्रभावित हुए, जिसमें चोरी हुए डेटा में Social Security numbers भी शामिल थे। ये दोनों दिखाते हैं कि एक डेटाबेस की विफलता कैसे लाखों लोगों के लिए पहचान की चोरी के जोखिम में बदल जाती है।
सबसे खराब पासवर्ड जो आज भी आम तौर पर इस्तेमाल होते हैं कौन-से हैं?
जागरूकता बढ़ने के बावजूद आज भी लाखों लोग “password,” “12345,” “qwerty,” “abc123,” और “password2024” जैसे पासवर्ड इस्तेमाल करते हैं। इन्हें आसानी से अनुमान लगाया जा सकता है, और NIST का मार्गदर्शन कहता है कि सेवाओं को आम तौर पर इस्तेमाल होने वाले और पहले लीक हो चुके पासवर्ड स्वीकार नहीं करने चाहिए। ऐसा पासवर्ड रखना वैसा ही है जैसे कीमती चीज़ें अलमारी में बंद करें पर चाबी ताले में ही छोड़ दें।
दो-कारक प्रमाणीकरण लीक किए गए पासवर्ड का उपयोग कैसे रोकता है?
2FA एक दूसरा सत्यापन चरण जोड़ता है, आमतौर पर आपके फोन को भेजा गया कोड या फिंगरप्रिंट जैसी बायोमेट्रिक जांच, आप जो जानते हैं (आपका पासवर्ड) को आप जो रखते हैं (आपका डिवाइस) के साथ जोड़ता है। भले ही आपका पासवर्ड एक लीक में दिखाई दे, एक हमलावर आपके फोन या फिंगरप्रिंट के बिना अभी भी लॉग इन नहीं कर सकता, यही कारण है कि इसे हर खाते पर सक्षम होना चाहिए जो इसे सपोर्ट करता है।
मुझे अपने पासवर्ड कितनी बार बदलने चाहिए?
किसी रिपोर्ट किए गए ब्रीच या समझौते के किसी भी संकेत के तुरंत बाद पासवर्ड बदलें। NIST के वर्तमान दिशानिर्देश कहते हैं कि सेवाएँ नियमित अंतराल पर पासवर्ड बदलने की मांग न करें, और केवल तभी बदलाव अनिवार्य करें जब समझौते का स्पष्ट सबूत हो। इसके बजाय हर खाते के लिए अलग-अलग अनोखे पासवर्ड बनाने पर ध्यान दें, क्योंकि कई साइटों पर एक ही पासवर्ड दोबारा इस्तेमाल करने का मतलब है कि एक ब्रीच उस पासवर्ड से जुड़े हर खाते को खतरे में डाल सकती है।
मैं कैसे जाँचूँ कि मेरा पासवर्ड पहले से लीक हो चुका है या नहीं?
Have I Been Pwned (haveibeenpwned.com) जैसी ब्रीच नोटिफिकेशन सेवा का उपयोग करें, यह जाँचने के लिए कि आपका ईमेल या पासवर्ड किसी ज्ञात डेटा ब्रीच में दिखाई दिया है या नहीं। मुफ़्त ब्रीच अलर्ट सेट करें ताकि नए क्रेडेंशियल सामने आते ही आपको तुरंत सूचना मिल जाए, न कि हफ़्तों बाद पता चले। अपनी सुरक्षा दिनचर्या के हिस्से के रूप में समय-समय पर यह जाँच करते रहना एक समझदारी भरा कदम है।
क्या पासवर्ड मैनेजर वास्तव में उपयोग करने के लिए सुरक्षित हैं?
हां। एक पासवर्ड मैनेजर एन्क्रिप्टेड डेटाबेस से जटिल पासवर्ड बनाता है, संग्रहीत करता है और पुनः प्राप्त करता है, इसलिए आपको केवल एक मास्टर पासवर्ड याद रखना है। यह आपकी साख की सुरक्षा करता है भले ही दूसरी सेवा जिसे आप उपयोग करते हैं ब्रीच हो, क्योंकि हर खाता एक अद्वितीय, जटिल पासवर्ड प्राप्त करता है दुबारे उपयोग किए गए के बजाय। संगठन एंटरप्राइज समाधानों के साथ इसे बढ़ा सकते हैं जो Single Sign-On और ऑडिटिंग जोड़ते हैं।
क्या VPN मेरा पासवर्ड लीक होने से सीधे तौर पर रोक सकता है?
सीधे तौर पर नहीं। VPN आपके इंटरनेट कनेक्शन को एन्क्रिप्ट करता है, ताकि बीच में पकड़ा गया ट्रैफ़िक पढ़ा न जा सके। यह सार्वजनिक Wi-Fi पर सबसे ज़्यादा मायने रखता है, जहाँ साइबर चोर अक्सर क्रेडेंशियल चुराते हैं। लेकिन यह किसी कंपनी के डेटाबेस में होने वाले उल्लंघन को नहीं रोकता, जैसा कि Equifax के मामले में हुआ था। इसलिए इसे अनोखे पासवर्ड, 2FA और पासवर्ड मैनेजर की जगह नहीं, बल्कि उनके साथ एक लेयर्ड सुरक्षा रणनीति के हिस्से के रूप में इस्तेमाल करना चाहिए।
पासवर्ड मैनेजर मेरी सुरक्षा कैसे करते हैं भले ही वह वेबसाइट जिसे मैं उपयोग करता हूं ब्रीच हो?
क्योंकि हर खाता एक अद्वितीय, जटिल पासवर्ड प्राप्त करता है दुबारे उपयोग किए गए के बजाय, एक सेवा पर ब्रीच केवल उस एकल साख को उजागर करता है, हर खाता नहीं जिससे यह जुड़ा है। यह सीधे साख भराई का विरोध करता है, जहां हमलावर एक ब्रीच से लीक किए गए पासवर्ड लेते हैं और उन्हें अन्य साइटों के विरुद्ध कोशिश करते हैं, जो विफल हो जाती है जब पासवर्ड दुबारे उपयोग नहीं किए जाते।
अपनी साख एक लीक में खोजने के बाद पहले 24 घंटों में मुझे क्या करना चाहिए?
उस सेवा पर लीक किए गए पासवर्ड को तुरंत बदलें, फिर इसे कहीं भी बदलें जहां आपने इसे दुबारे उपयोग किया, और उसी दिन प्रभावित खातों पर 2FA सक्षम करें। संबंधित प्लेटफॉर्म को सतर्क करें और यदि वित्तीय जानकारी उजागर की गई है तो अपने बैंक से संपर्क करें। 24 घंटे के भीतर, डिवाइस को मैलवेयर के लिए स्कैन करें और सुरक्षा प्रश्नों को रीसेट करें जो वैकल्पिक लॉगिन पथ के रूप में काम कर सकते हैं।
कौन से चेतावनी संकेत दिखाते हैं कि मेरे खाते से समझौता किया गया है?
अपरिचित स्थानों या समय पर लॉगिन के लिए देखें जिन्हें आपने शुरू नहीं किया, अप्रत्याशित पासवर्ड रीसेट ईमेल, अचानक लॉकआउट जो सुझाव देते हैं कि किसी और ने आपकी साख बदली, और बैंक विवरण पर अस्वीकृत शुल्क। किसी संदिग्ध ब्रीच विंडो के दौरान साप्ताहिक रूप से वित्तीय रिकॉर्ड की समीक्षा करें, क्योंकि ये संकेत अक्सर दिखाई देते हैं इससे पहले कि आप अन्यथा समझौता को नोटिस करें।
साख चोरी के खिलाफ सुरक्षा के लिए कौन सा VPN सर्वोत्तम सुरक्षा प्रदान करता है?
NordVPN दो बार 150 देशों में 7,213 सर्वर के साथ ट्रैफ़िक को एन्क्रिप्ट करने वाली डबल VPN सुरक्षा प्रदान करता है, ExpressVPN मजबूत एन्क्रिप्शन को एक सत्यापित no-logs नीति के साथ जोड़ता है, और CyberGhost 100 देशों में 9,600+ सर्वर चलाता है एक शुरुआती-अनुकूल इंटरफेस के साथ। सभी तीन डेटा को प्रसारण में एन्क्रिप्ट करते हैं, जो अविश्वास्य सार्वजनिक Wi-Fi नेटवर्क पर सबसे महत्वपूर्ण है जहां साख आमतौर पर कैप्चर किए जाते हैं।
पूर्ण पासवर्ड सुरक्षा रणनीति कैसी दिखती है?
एक पूर्ण रणनीति पाँच सुरक्षा परतों से बनती है: हर खाते के लिए अलग-अलग पासवर्ड, जटिलता संभालने के लिए एक पासवर्ड मैनेजर, हर समर्थित खाते पर 2FA, “Have I Been Pwned” जैसी सेवा के माध्यम से नियमित ब्रीच जाँच, और किसी भी असुरक्षित नेटवर्क पर सक्रिय VPN। किसी ब्रीच के बाद तुरंत क्रेडेंशियल बदलना और सॉफ़्टवेयर को अपडेट रखना इस तरीके को पूरा करता है, ताकि कोई एक विफलता सब कुछ खतरे में न डाले।