Zero Trust साइबर सुरक्षा: सिद्धांत और कार्यान्वयन
Zero trust साइबर सुरक्षा की मूल बातें जानें, यह मॉडल कैसे काम करता है, मुख्य लाभ, और परिधि रक्षा से हमेशा-सत्यापन पहुंच में स्थानांतरण के व्यावहारिक कदम।
 Michael Gargiulo
निचला रेखा: ज़ीरो ट्रस्ट सुरक्षा पुरानी धारणा को बदल देती है कि आपके नेटवर्क के अंदर सब कुछ सुरक्षित है। प्रत्येक उपयोगकर्ता, डिवाइस और कनेक्शन को निरंतर सत्यापित किया जाता है, क्लाउड-जुड़े वातावरण में उल्लंघन के जोखिम को नाटकीय रूप से कम करता है।
ज़ीरो ट्रस्ट साइबर सुरक्षा क्या है?
परंपरागत नेटवर्क सुरक्षा एक सरल विचार पर निर्भर थी: परिधि के अंदर सब कुछ पर भरोसा करें और किनारे पर खतरों को रोकें। फायरवॉल, VPN और घुसपैठ पहचान प्रणाली कॉर्पोरेट संसाधनों के चारों ओर एक डिजिटल खाई बनाते थे। एक बार उपयोगकर्ता या डिवाइस गेट से गुजरने के बाद, वे स्वतंत्र रूप से आगे बढ़ते थे।
वह मॉडल अब काम नहीं करता है। क्लाउड कंप्यूटिंग, दूरस्थ कार्य और मोबाइल डिवाइस ने नेटवर्क परिधि को पूरी तरह से भंग कर दिया है। कर्मचारी कॉफी की दुकानों में व्यक्तिगत लैपटॉप से संवेदनशील डेटा तक पहुंचते हैं। तीसरे पक्ष के विक्रेता सीधे आंतरिक सिस्टम से जुड़ते हैं। जो हमलावर एक भी समापन बिंदु का उल्लंघन करते हैं वे पूरे संगठन में पार्श्व रूप से आगे बढ़ सकते हैं।
ज़ीरो ट्रस्ट साइबर सुरक्षा इस वास्तविकता का सीधे समाधान करता है। नेटवर्क के अंदर सब कुछ सुरक्षित मान लेने के बजाय, ज़ीरो ट्रस्ट प्रत्येक पहुंच अनुरोध को संभावित रूप से शत्रुतापूर्ण मानता है। प्रत्येक उपयोगकर्ता, प्रत्येक डिवाइस और प्रत्येक कनेक्शन को किसी भी संसाधन तक पहुंच प्राप्त करने से पहले अपनी वैधता साबित करनी चाहिए। व्यापक दृष्टिकोण के लिए खतरे के परिदृश्य को देखें, हमारे साइबर सुरक्षा हब को देखें।
NIST विशेष प्रकाशन 800-207[1] जीरो ट्रस्ट के लिए अमेरिकी संघीय संदर्भ आर्किटेक्चर है। इसमें जीरो ट्रस्ट की परिभाषा, जीरो ट्रस्ट डिज़ाइन के सात सिद्धांत, नीति इंजन जैसे तार्किक घटक और तैनाती के विभिन्न रूप दिए गए हैं। अमेरिकी सरकार CISA ज़ीरो ट्रस्ट मैच्योरिटी मॉडल[2] भी प्रकाशित करती है, जो जीरो ट्रस्ट को पाँच स्तंभों (पहचान, डिवाइस, नेटवर्क, एप्लिकेशन और वर्कलोड, तथा डेटा) के आधार पर व्यवस्थित करती है। इसके अलावा OMB ज्ञापन M-22-09[3] है, जो एजेंसियों के लिए संघीय जीरो ट्रस्ट रणनीति प्रस्तुत करता है।
शून्य-विश्वास एक एकल उत्पाद नहीं है जिसे आप खरीद सकते हैं। यह एक सुरक्षा मॉडल, एक दर्शन और एक आर्किटेक्चरल दृष्टिकोण है जो संगठन कैसे सोचते हैं इसे हर स्तर पर पहुंच और विश्वास के बारे में पुनर्निर्माण करता है।
कोर ज़ीरो ट्रस्ट सिद्धांत
निम्न तालिका छह अभ्यास क्षेत्रों का सारांश देती है जो ज़ीरो ट्रस्ट मार्गदर्शन में बार-बार आते हैं। NIST SP 800-207 स्वयं सात सिद्धांत परिभाषित करता है, उदाहरण के लिए कि सभी डेटा स्रोत और कंप्यूटिंग सेवाएँ संसाधनों के रूप में मानी जाती हैं, कि सभी संचार नेटवर्क स्थान की परवाह किए बिना सुरक्षित होता है, कि पहुँच प्रति सत्र दी जाती है, और कि पहुँच का निर्णय गतिशील नीति द्वारा लिया जाता है:
| शून्य-विश्वास सिद्धांत | व्यावहारिक रूप में इसका अर्थ क्या है |
|---|---|
| स्पष्ट रूप से सत्यापित करें | प्रत्येक उपयोगकर्ता, डिवाइस और अनुरोध को प्रमाणित करें — हर बार, केवल लॉगिन पर नहीं |
| न्यूनतम विशेषाधिकार पहुंच | केवल एक विशिष्ट कार्य के लिए आवश्यक अनुमतियां दें, अधिक कुछ नहीं |
| उल्लंघन मान लें | सिस्टम को डिजाइन करें मानो हमलावर पहले से ही अंदर हैं; विस्फोट त्रिज्या को सीमित करें |
| नेटवर्क विभाजन | नेटवर्क को विभाजित करें ताकि एक समझौता किया गया क्षेत्र पार्श्व रूप से फैल न सके |
| बहु-कारक प्रमाणीकरण | सभी पहुंच बिंदुओं के लिए पासवर्ड से परे एक दूसरा कारक की आवश्यकता करें |
| निरंतर निगरानी | सभी गतिविधि को वास्तविक समय में लॉग और विश्लेषण करें ताकि विसंगतियों को जल्दी पकड़ा जा सके |
हर सिद्धांत दूसरों को मज़बूत करता है। न्यूनतम विशेषाधिकार पहुँच यह सीमित करती है कि समझौता किया गया खाता किन संसाधनों तक पहुँच सकता है। नेटवर्क सेगमेंटेशन उस नुकसान को रोकता है जब कोई हमलावर प्रमाणीकरण को पार कर जाता है। निरंतर निगरानी उन असामान्य व्यवहारों का पता लगाती है जिन्हें स्थिर नियम छोड़ सकते हैं। ये सभी प्रथाएँ मिलकर सुरक्षा की परतदार व्यवस्था बनाती हैं, जो सफल उल्लंघन के जोखिम को कम करती है।
महत्वपूर्ण: शून्य-विश्वास एक उत्पाद नहीं है; यह एक सुरक्षा मॉडल है। परंपरागत परिधि रक्षा मान लेते हैं कि नेटवर्क के अंदर सब कुछ सुरक्षित है, लेकिन दूरस्थ कार्य और क्लाउड कंप्यूटिंग ने वह सीमा भंग कर दी है। न्यूनतम-विशेषाधिकार पहुंच और निरंतर सत्यापन को अपनाने से उल्लंघन के जोखिम को नाटकीय रूप से कम किया जाता है जो एक बार हमलावर प्रारंभिक पहुंच प्राप्त करने के बाद फैलता है।
शून्य-विश्वास आर्किटेक्चर घटक
एक शून्य-विश्वास आर्किटेक्चर कई परस्पर जुड़े घटकों पर निर्भर करता है जो एक साथ काम करते हैं। प्रत्येक को समझना संगठनों को यथार्थवादी परिनियोजन की योजना बनाने में मदद करता है।
पहचान और पहुंच प्रबंधन (IAM)
IAM शून्य-विश्वास की आधारशिला है। Microsoft Entra ID (पूर्व में Azure AD), Okta और Ping Identity जैसे समाधान किसी भी संसाधन तक पहुंच प्रदान करने से पहले उपयोगकर्ता पहचान को सत्यापित करते हैं। प्रत्येक पहुंच अनुरोध IAM परत के माध्यम से जाता है, जो अनुमति या इनकार निर्णय लेने से पहले पहचान, भूमिका और संदर्भ का मूल्यांकन करता है। मजबूत पहचान और पहुंच प्रबंधन प्रथाएं क्रेडेंशियल हार्वेस्टिंग और खाता अधिग्रहण हमलों को रोकने में भी मदद करते हैं।
मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA)
MFA के तहत उपयोगकर्ताओं को कम से कम दो अलग-अलग कारकों के माध्यम से अपनी पहचान साबित करनी होती है: कुछ ऐसा जो वे जानते हैं (पासवर्ड), कुछ ऐसा जो उनके पास है (हार्डवेयर टोकन या फ़ोन), या कुछ ऐसा जो वे स्वयं हैं (बायोमेट्रिक)। संदिग्ध गतिविधि वाले खातों के एक Microsoft Research अध्ययन में पाया गया कि MFA ने पूरी आबादी में समझौते का जोखिम 99.22% और जहाँ क्रेडेंशियल लीक हुए थे वहाँ 98.56% तक घटा दिया[4]। किसी भी zero trust तैनाती में MFA अनिवार्य है।
सूक्ष्म-विभाजन
नेटवर्क को एक एकल विश्वस्त क्षेत्र के रूप में मानने के बजाय, सूक्ष्म-विभाजन इसे छोटे, अलग-थलग खंडों में विभाजित करता है। प्रत्येक खंड अपनी स्वयं की पहुंच नीतियों को लागू करता है। यदि कोई हमलावर एक खंड से समझौता करता है, तो वे दूसरों तक पार्श्व रूप से नहीं जा सकते। VMware NSX, Illumio और Cisco ACI जैसी उपकरण बड़े पैमाने पर सूक्ष्म-विभाजन को सक्षम करते हैं।
समापन बिंदु पहचान और प्रतिक्रिया (EDR)
शून्य-विश्वास को नेटवर्क से जुड़े प्रत्येक डिवाइस में दृश्यता की आवश्यकता होती है। CrowdStrike Falcon, SentinelOne और Microsoft Defender for Endpoint जैसे एंडपॉइंट डिटेक्शन और रिस्पॉन्स समाधान डिवाइस स्वास्थ्य की निरंतर निगरानी करते हैं, दुर्भावनापूर्ण व्यवहार का पता लगाते हैं और अनुपालन नीतियों को लागू करते हैं। एक डिवाइस जो अनुपालन से बाहर हो जाता है (पुराना OS, लापता पैच) को संवेदनशील संसाधनों से स्वचालित रूप से अवरुद्ध किया जा सकता है।
सुरक्षा सूचना और घटना प्रबंधन (SIEM)
SIEM प्लेटफॉर्म पूरे वातावरण से लॉग एकत्र करते हैं और विसंगतियों का पता लगाने के लिए विश्लेषण लागू करते हैं। Splunk, Microsoft Sentinel और IBM QRadar जैसे समाधान शून्य-विश्वास की मांग वाली निरंतर निगरानी प्रदान करते हैं। वास्तविक समय सतर्कता और स्वचालित प्रतिक्रिया प्लेबुक सुरक्षा दलों को दिनों के बजाय मिनटों के भीतर खतरों पर कार्य करने में मदद करते हैं।
नीति इंजन और नीति प्रशासक
एक ज़ीरो ट्रस्ट आर्किटेक्चर के हृदय में नीति इंजन बैठता है। यह घटक प्रत्येक पहुंच अनुरोध को परिभाषित नीतियों (उपयोगकर्ता भूमिका, डिवाइस स्वास्थ्य, स्थान, दिन का समय, जोखिम स्कोर) के विरुद्ध मूल्यांकन करता है और वास्तविक समय विश्वास निर्णय लेता है। नीति प्रशासक फिर उचित प्रवर्तन बिंदु को कनेक्शन को अनुमति या अवरुद्ध करने के लिए निर्देश देकर उस निर्णय को लागू करता है।
ज़ीरो ट्रस्ट बनाम परंपरागत परिधि सुरक्षा
ज़ीरो ट्रस्ट और विरासत दृष्टिकोण के बीच अंतर को समझना यह स्पष्ट करता है कि संगठन स्थानांतरण क्यों कर रहे हैं।
| कारक | परंपरागत परिधि सुरक्षा | ज़ीरो ट्रस्ट सुरक्षा |
|---|---|---|
| विश्वास मॉडल | नेटवर्क के अंदर सब कुछ पर भरोसा करें | कुछ नहीं पर विश्वास करें; सब कुछ सत्यापित करें |
| पहुंच दायरा | प्रमाणीकरण के बाद व्यापक नेटवर्क पहुंच | दानेदार, प्रति-अनुप्रयोग पहुंच |
| सत्यापन आवृत्ति | लॉगिन पर एक बार | निरंतर, प्रत्येक अनुरोध |
| पार्श्व आंदोलन जोखिम | उच्च — हमलावर अंदर एक बार स्वतंत्र रूप से आगे बढ़ते हैं | कम — सूक्ष्म-विभाजन उल्लंघन को सीमित करता है |
| दूरस्थ कार्य समर्थन | सभी ट्रैफिक को सुरंग करने के लिए VPN की आवश्यकता होती है | वितरित पहुंच के लिए मूल समर्थन |
| दृश्यता | सीमित आंतरिक ट्रैफिक निगरानी | सभी कनेक्शन में पूर्ण दृश्यता |
पारंपरिक VPN-आधारित दृष्टिकोण के विपरीत जो कनेक्ट होने के बाद व्यापक नेटवर्क एक्सेस प्रदान करते हैं, zero trust network access (ZTNA) केवल उस विशिष्ट एप्लिकेशन तक एक्सेस प्रदान करता है जिसकी किसी उपयोगकर्ता की भूमिका को आवश्यकता है। संगठन जो एन्क्रिप्शन के लिए अभी भी गोपनीयता-केंद्रित VPN पर निर्भर करते हैं, वे यह नियंत्रित करने के लिए ZTNA को उसके शीर्ष पर लागू कर सकते हैं कि प्रत्येक उपयोगकर्ता वास्तव में क्या तक पहुंच सकता है। VPN एन्क्रिप्टेड सुरंग को संभालता है; zero trust प्राधिकरण और निरंतर सत्यापन को संभालता है। प्रत्येक दृष्टिकोण के इर्द-गिर्द निर्मित एंटरप्राइज़ प्लेटफॉर्म के साथ-साथ तुलना के लिए, हमारी एंटरप्राइज़ VPN तुलना देखें।
Zero Trust Architecture कैसे लागू करें
Zero trust लागू करना कोई एक रात का प्रोजेक्ट नहीं है, और इसे चरणों में करना सबसे अच्छा है। यहाँ एक व्यावहारिक, चरण-दर-चरण तरीका दिया गया है।
चरण 1: अपनी सुरक्षा सतह को मैप करें
अपने सबसे महत्वपूर्ण डेटा, अनुप्रयोगों, परिसंपत्तियों और सेवाओं (DAAS) को पहचानें। हमले की सतह के विपरीत, जो विशाल और लगातार विस्तारशील है, सुरक्षा सतह छोटी और अच्छी तरह से परिभाषित है। यहाँ शुरू करें।
चरण 2: लेनदेन प्रवाह मैप करें
अपने नेटवर्क में ट्रैफिक कैसे आगे बढ़ता है इसे दस्तावेज़ करें। समझें कि कौन से उपयोगकर्ता किन अनुप्रयोगों तक पहुंचते हैं, किन डिवाइसों से और किन पथों के माध्यम से। आप प्रवाह पर नीतियों को लागू नहीं कर सकते जिन्हें आप नहीं समझते।
चरण 3: प्रोटेक्ट सरफेस के चारों ओर आर्किटेक्चर बनाएं
अपने प्रोटेक्ट सरफेस के आसपास नेक्स्ट-जनरेशन फ़ायरवॉल, IAM समाधान और माइक्रो-सेगमेंटेशन टूल तैनात करें। हर एक्सेस निर्णय के केंद्र में पॉलिसी इंजन रखें। NIST SP 800-207 चार डिप्लॉयमेंट वेरिएशन का वर्णन करता है: डिवाइस एजेंट/गेटवे-आधारित, एन्क्लेव-आधारित, रिसोर्स पोर्टल-आधारित, और डिवाइस एप्लिकेशन सैंडबॉक्सिंग। अपने मौजूदा इन्फ्रास्ट्रक्चर के आधार पर चुनें।
चरण 4: दानेदार पहुंच नीतियां बनाएं
Kipling विधि का उपयोग करके दानेदार पहुंच नीतियां परिभाषित करें: कौन पहुंच की मांग कर रहा है? वे कौन सा अनुप्रयोग एक्सेस कर रहे हैं? वे कब एक्सेस कर रहे हैं? वे कहां स्थित हैं? उन्हें पहुंच की क्या आवश्यकता है? वे कैसे जुड़ रहे हैं? ये छह प्रश्न प्रत्येक नीति नियम का आधार बनाते हैं।
चरण 5: हर जगह मल्टी-फैक्टर ऑथेंटिकेशन लागू करें
सभी एक्सेस पॉइंट्स पर MFA लागू करें। पहले विशेषाधिकार प्राप्त (privileged) खातों को प्राथमिकता दें, फिर इसे सभी उपयोगकर्ताओं तक विस्तारित करें। हार्डवेयर सिक्योरिटी की (YubiKey, Google Titan) फिशिंग-प्रतिरोधी होती हैं, और यही वह MFA का रूप है जिसे अपनाने का निर्देश OMB M-22-09[3] संघीय एजेंसियों को देता है।
चरण 6: निरंतर निगरानी और विश्लेषण सक्रिय करें
सभी ट्रैफिक को वास्तविक समय में निगरानी करने के लिए SIEM और EDR समाधान तैनात करें। सामान्य व्यवहार के लिए आधारभूत स्थापित करें ताकि विसंगतियां तत्काल सतर्कता ट्रिगर करें। सामान्य खतरे के पैटर्न के लिए प्रतिक्रिया प्लेबुक को स्वचालित करें।
चरण 7: दोहराएं और विस्तार करें
अपनी सबसे संवेदनशील संपत्तियों से शुरू करें और ज़ीरो ट्रस्ट नियंत्रण को बाहर की ओर विस्तार करें। प्रत्येक चरण में परीक्षण, सत्यापन और नीति परिशोधन शामिल होना चाहिए। ज़ीरो ट्रस्ट एक गंतव्य नहीं है; यह सुधार की एक चलती प्रक्रिया है।
सामान्य ज़ीरो ट्रस्ट उपयोग के मामले
दूरस्थ और हाइब्रिड कार्यबल
घर, सह-कार्य स्थानों या ग्राहक साइटों से काम करने वाले कर्मचारियों वाले संगठनों को तुरंत ज़ीरो ट्रस्ट से लाभ होता है। एक केंद्रीय VPN के माध्यम से सभी ट्रैफिक को रूट करने के बजाय, ZTNA समाधान प्रत्येक उपयोगकर्ता और डिवाइस को स्वतंत्र रूप से सत्यापित करते हैं। यह विलंबता को कम करता है और एक ही समय में सुरक्षा में सुधार करता है।
क्लाउड-प्रथम संगठन
AWS, Azure और Google Cloud में कार्यभार चलाने वाली कंपनियों को सुसंगत पहुंच नियंत्रण की आवश्यकता होती है जो कई वातावरण में फैली हो। ज़ीरो ट्रस्ट नीतियां उपयोगकर्ता और कार्यभार का पालन करती हैं, नेटवर्क सीमा नहीं।
विनियमित उद्योग
HIPAA के अधीन स्वास्थ्यसेवा संगठन, PCI DSS और SOX द्वारा शासित वित्तीय संस्थान और FedRAMP का पालन करने वाली सरकारी एजेंसियों को सभी को सख्त पहुंच नियंत्रण और ऑडिट ट्रेल की आवश्यकता होती है। ज़ीरो ट्रस्ट डिजाइन द्वारा दोनों प्रदान करता है।
तीसरे पक्ष और ठेकेदार पहुंच
विक्रेता और ठेकेदारों को अक्सर विशिष्ट आंतरिक प्रणालियों तक पहुंच की आवश्यकता होती है। शून्य-भरोसा मॉडल उन्हें केवल उन संसाधनों तक पहुंच प्रदान करता है जिनकी उन्हें आवश्यकता है, केवल इतने समय के लिए, प्रत्येक कार्य की पूर्ण लॉगिंग के साथ।
विलय और अधिग्रहण
जब दो संगठन विलीन होते हैं, तो उनके नेटवर्क को एकीकृत करने से महत्वपूर्ण जोखिम होता है। शून्य-भरोसा मॉडल प्रत्येक वातावरण को स्वतंत्र पहुंच नियंत्रण बनाए रखने की अनुमति देता है, जबकि प्रति-अनुप्रयोग आधार पर चुनिंदा रूप से क्रॉस-संगठनात्मक पहुंच प्रदान करता है।
क्या शून्य विश्वास आपके संगठन के लिए सही है?
ज़ीरो ट्रस्ट साइबर सुरक्षा एक अस्थायी प्रवृत्ति नहीं है। यह एक मौलिक बदलाव है कि संगठन अपने डेटा, अनुप्रयोग और उपयोगकर्ताओं की सुरक्षा कैसे करते हैं। पुरानी परिधि-आधारित मॉडल मानती थी कि खतरे दीवार के बाहर रहते हैं। आज, क्लाउड कंप्यूटिंग, दूरस्थ कार्य और पहचान चोरी और क्रेडेंशियल हार्वेस्टिंग जैसे तेजी से परिष्कृत हमलों के साथ, वह धारणा संगठनों को गंभीर जोखिम में डालती है।
ज़ीरो ट्रस्ट को अपनाने का अर्थ है निरंतर सत्यापन, न्यूनतम विशेषाधिकार पहुंच, नेटवर्क विभाजन, बहु-कारक प्रमाणीकरण और वास्तविक समय निगरानी के लिए प्रतिबद्ध होना। इसके लिए तकनीक में निवेश और आपके संगठन कैसे पहुंच प्रदान करता है और प्रबंधित करता है इसे फिर से सोचने की इच्छा की आवश्यकता है।
पेऑफ पर्याप्त है: उल्लंघन जोखिम में कमी, मजबूत अनुपालन मुद्रा, नेटवर्क गतिविधि में बेहतर दृश्यता, और एक सुरक्षा मॉडल जो आपके संगठन के साथ स्केल करता है।
अपनी सबसे महत्वपूर्ण संपत्तियों से शुरू करें। अपनी ट्रैफिक प्रवाह को मैप करें। MFA और IAM तैनात करें। अपने नेटवर्क को विभाजित करें। सब कुछ पर नजर रखें। आगे का प्रत्येक कदम आपको सबसे महत्वपूर्ण खतरों के लिए आपके जोखिम को कम करता है।
संदर्भ
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.संग्रहीत: Wayback Machine स्नैपशॉट
- CISA. अ.ति. Zero Trust Maturity Model V2 508. 18 अक्टूबर 2026 को https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Whitehouse. अ.ति. M 22 09. 18 अक्टूबर 2026 को https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 मई 2023). 18 अक्टूबर 2026 को https://arxiv.org/abs/2305.00945 से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
इस पृष्ठ के लिए संसाधन
हमारे शोध के चार्ट और संदर्भ चित्र, देखने और साझा करने के लिए निःशुल्क।
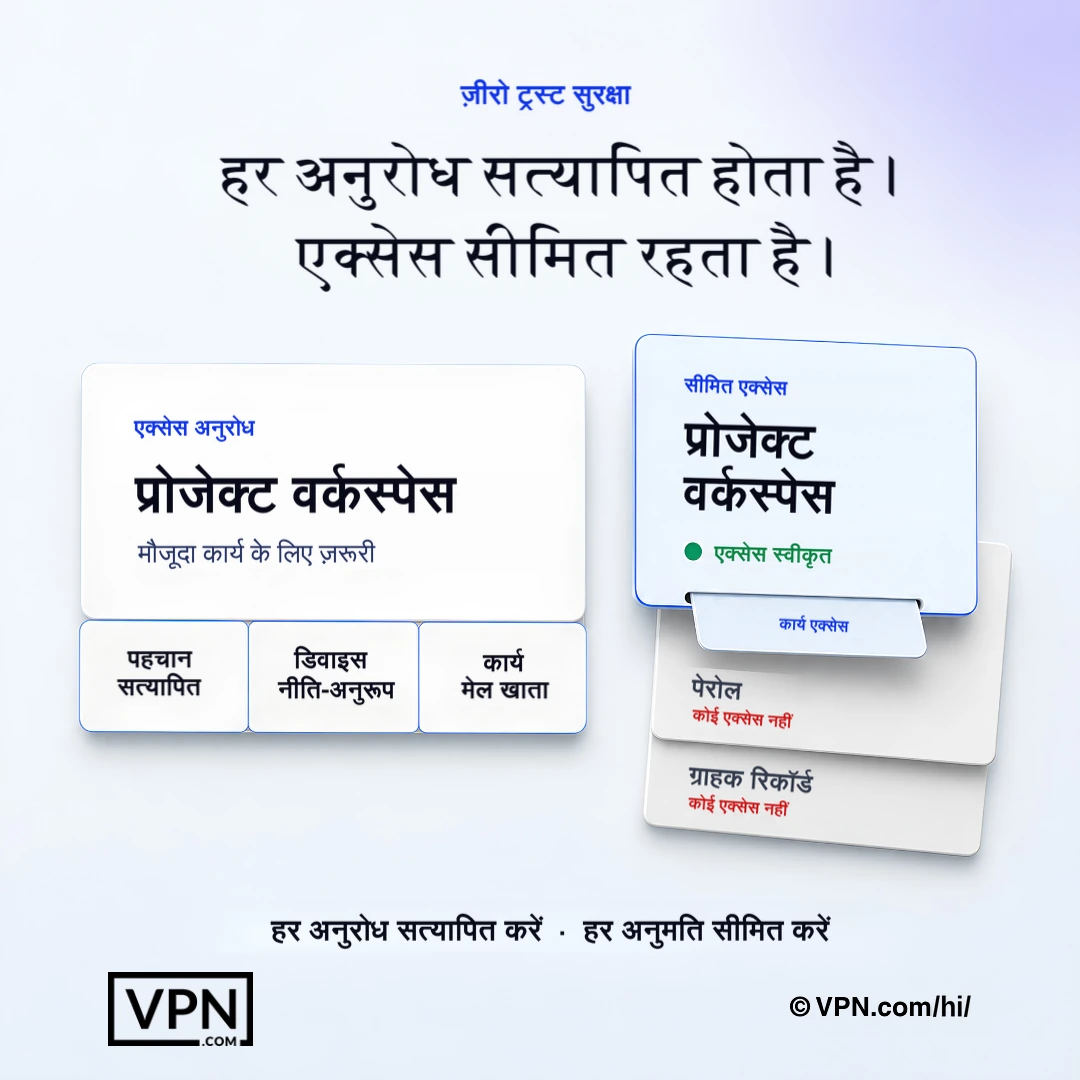
ज़ीरो ट्रस्ट प्रत्येक अनुरोध को सत्यापित करता है और केवल वही अनुमतियां देता है जो वर्तमान कार्य के लिए आवश्यक हैं।
अक्सर पूछे जाने वाले प्रश्न
ज़ीरो ट्रस्ट साइबर सिक्योरिटी सरल शब्दों में क्या है?
ज़ीरो ट्रस्ट का मतलब है कि कोई भी उपयोगकर्ता, डिवाइस या कनेक्शन डिफ़ॉल्ट रूप से भरोसेमंद नहीं माना जाता, यहाँ तक कि कॉर्पोरेट नेटवर्क के भीतर भी। हर एक्सेस अनुरोध को स्पष्ट रूप से सत्यापित किया जाता है, केवल न्यूनतम आवश्यक विशेषाधिकार दिया जाता है, और लगातार निगरानी की जाती है। यह पुराने “परिधि के भीतर सब पर भरोसा करो” मॉडल की जगह लेता है, जो तब विफल हो जाता है जब क्लाउड कंप्यूटिंग और रिमोट वर्क उस परिधि को समाप्त कर देते हैं। NIST SP 800-207 इसके लिए U.S. federal reference architecture है।
ज़ीरो ट्रस्ट के मुख्य सिद्धांत क्या हैं?
NIST SP 800-207 में सात सिद्धांत (tenets) परिभाषित किए गए हैं, और सामान्य अभ्यास के क्षेत्रों में स्पष्ट सत्यापन (verifying explicitly), न्यूनतम विशेषाधिकार पहुँच (least privilege access), उल्लंघन की धारणा (assuming breach), नेटवर्क सेगमेंटेशन (network segmentation), मल्टी-फैक्टर ऑथेंटिकेशन (multi-factor authentication) और निरंतर निगरानी (continuous monitoring) शामिल हैं। ये एक-दूसरे को मज़बूत करते हैं: न्यूनतम विशेषाधिकार यह सीमित करता है कि कोई समझौता किया गया खाता कहाँ तक पहुँच सकता है, सेगमेंटेशन पार्श्व प्रसार (lateral spread) को रोकता है, और निरंतर निगरानी उन असामान्यताओं को पकड़ती है जिन्हें स्थिर नियम नहीं पकड़ पाते। साथ मिलकर ये किसी एक उत्पाद या सेटिंग के बजाय सुरक्षा की परतदार व्यवस्था बनाते हैं।
परंपरागत VPN की तुलना में शून्य-भरोसा मॉडल किन खतरों से रक्षा करता है?
एक परंपरागत VPN सुरंग को एन्क्रिप्ट करता है लेकिन जुड़ने के बाद व्यापक नेटवर्क पहुंच प्रदान करता है, इसलिए एक हमलावर जो एक क्रेडेंशियल चोरी करता है वह पूरे नेटवर्क में पार्श्व रूप से आगे बढ़ सकता है। शून्य-भरोसा नेटवर्क पहुंच (ZTNA) केवल विशिष्ट अनुप्रयोग तक पहुंच प्रदान करता है जिसे उपयोगकर्ता की भूमिका की आवश्यकता होती है, प्रत्येक अनुरोध को पुनः सत्यापित करके। यह सीधे पार्श्व आंदोलन, क्रेडेंशियल हार्वेस्टिंग और खाता अधिग्रहण को सीमित करता है, हमले जो परिधि-केवल रक्षा को मिस करते हैं।
शून्य-भरोसा मॉडल उल्लंघन के बाद पार्श्व आंदोलन को कैसे सीमित करता है?
शून्य-भरोसा मॉडल मानता है कि हमलावर पहले से ही अंदर हैं और इसके चारों ओर डिजाइन करते हैं। सूक्ष्म-विभाजन नेटवर्क को अलग-थलग खंडों में विभाजित करता है, इसलिए एक खंड का समझौता दूसरों तक पहुंच नहीं देता, VMware NSX, Illumio या Cisco ACI जैसे उपकरण का उपयोग करके। न्यूनतम विशेषाधिकार पहुंच और SIEM प्लेटफॉर्म के माध्यम से निरंतर निगरानी के साथ संयुक्त, यह किसी भी एकल समझौता किए गए खाते या समापन बिंदु के विस्फोट त्रिज्या को सीमित करता है।
शून्य-भरोसा नेटवर्क पहुंच (ZTNA) क्या है और यह VPN से कैसे भिन्न है?
ZTNA केवल विशिष्ट अनुप्रयोग तक पहुंच प्रदान करता है जिसे उपयोगकर्ता की भूमिका की आवश्यकता होती है, बजाय मौजूदा VPN सुरंग एक बार जुड़ने के बाद व्यापक नेटवर्क पहुंच प्रदान करता है। संगठन एन्क्रिप्शन के लिए VPN हैंडल सुरंग को संभालते हुए, एक मौजूदा गोपनीयता-केंद्रित VPN के शीर्ष पर ZTNA को परत कर सकते हैं जबकि शून्य-भरोसा मॉडल प्राधिकरण और निरंतर प्रति-अनुरोध सत्यापन को संभालता है, जो अंतर को बंद करता है कि केवल VPN पर निर्भर पहुंच खुली छोड़ देती है।
क्या ज़ीरो ट्रस्ट MFA की जगह लेता है, या उसके साथ काम करता है?
MFA ज़ीरो ट्रस्ट का एक अनिवार्य घटक है, उसकी जगह लेने वाला विकल्प नहीं। Microsoft Research के एक अध्ययन में पाया गया कि MFA ने खाते से समझौता होने के जोखिम को 99.22% तक कम किया, इसलिए सभी एक्सेस बिंदुओं पर इसे अनिवार्य माना जाता है। ज़ीरो ट्रस्ट डिप्लॉयमेंट में MFA पहले विशेषाधिकार प्राप्त खातों से शुरू होकर फिर सभी उपयोगकर्ताओं तक बढ़ाया जाता है, और फ़िशिंग से बेहतर सुरक्षा के लिए अक्सर YubiKey या Google Titan जैसी हार्डवेयर सुरक्षा कुंजियों का उपयोग किया जाता है।
शून्य विश्वास आर्किटेक्चर बनाने के लिए वास्तव में कौन से उपकरण उपयोग किए जाते हैं?
एक पूर्ण स्टैक पहचान, समापन बिंदु, नेटवर्क और निगरानी में फैलता है। IAM Microsoft Entra ID, Okta या Ping Identity से आता है। EDR CrowdStrike Falcon, SentinelOne या Microsoft Defender for Endpoint से आता है। सूक्ष्म-विभाजन VMware NSX, Illumio या Cisco ACI का उपयोग करता है। Splunk, Microsoft Sentinel या IBM QRadar जैसे SIEM प्लेटफॉर्म मॉडल की आवश्यकता वाली निरंतर निगरानी प्रदान करते हैं।
नीति इंजन क्या है और यह शून्य विश्वास के लिए क्यों केंद्रीय है?
नीति इंजन एक शून्य विश्वास आर्किटेक्चर के हृदय में बैठता है, प्रत्येक पहुंच अनुरोध को उपयोगकर्ता भूमिका, डिवाइस स्वास्थ्य, स्थान, दिन का समय और जोखिम स्कोर जैसे कारकों के विरुद्ध मूल्यांकन करता है, एक वास्तविक समय अनुमति या इनकार निर्णय लेने के लिए। नीति प्रशासक फिर उचित प्रवर्तन बिंदु को कनेक्शन को अनुमति या अवरुद्ध करने के लिए निर्देश देकर उस निर्णय को लागू करता है। NIST SP 800-207 इसे मॉडल के मुख्य निर्णय लेने वाले घटक के रूप में रूपरेखा देता है।
मैं बिना परिचालन में बाधा डाले zero trust को कैसे लागू करना शुरू करूँ?
शुरुआत अपनी protect surface को मैप करके करें, यानी केवल महत्वपूर्ण डेटा, एप्लिकेशन, एसेट्स और सेवाओं का छोटा सेट, न कि पूरी attack surface। फिर transaction flows का दस्तावेज़ीकरण करें ताकि समझ आए कि कौन, किस चीज़ तक, कहाँ से पहुँचता है। NIST SP 800-207 चार deployment variations का वर्णन करता है (device agent/gateway, enclave-based, resource portal-based, और device application sandboxing), इसलिए आगे बढ़ने से पहले आप अपने मौजूदा infrastructure से मेल खाने वाला विकल्प चुन सकते हैं।
शून्य विश्वास पहुंच नीतियों के लिए Kipling विधि क्या है?
Kipling विधि छह प्रश्नों के चारों ओर दानेदार पहुंच नीतियां बनाता है: कौन पहुंच की मांग कर रहा है, वे कौन सा अनुप्रयोग एक्सेस कर रहे हैं, कब, वे कहां स्थित हैं, उन्हें पहुंच की क्या आवश्यकता है, और वे कैसे जुड़ रहे हैं। ये छह प्रश्न नीति इंजन द्वारा लागू किए गए प्रत्येक नीति नियम का आधार बनाते हैं, व्यापक, भूमिका-आधारित नेटवर्क पहुंच को प्रति-अनुरोध, संदर्भात्मक निर्णयों से बदल देते हैं।
पूरी ज़ीरो ट्रस्ट रोलआउट में वास्तव में कितना समय लगता है?
संगठन ज़ीरो ट्रस्ट को एक ही परियोजना के रूप में नहीं, बल्कि चरणों में अपनाते हैं। क्रम इस प्रकार है: सुरक्षा सतह (protect surface) का मानचित्रण करें, लेन-देन प्रवाह (transaction flows) का दस्तावेज़ीकरण करें, उसके आसपास आर्किटेक्चर बनाएं, Kipling Method के माध्यम से विस्तृत नीतियां बनाएं, हर जगह MFA लागू करें, SIEM और EDR मॉनिटरिंग सक्रिय करें, और फिर पुनरावृत्ति (iterate) करें। अगले एसेट समूह तक विस्तार करने से पहले हर चरण में परीक्षण और नीति परिष्कार शामिल होता है।
क्या शून्य विश्वास स्वास्थ्यसेवा या वित्त जैसे विनियमित उद्योगों के लिए आवश्यक है?
हाँ। HIPAA के अधीन स्वास्थ्यसेवा संगठन, PCI DSS और SOX द्वारा शासित वित्तीय संस्थान, और FedRAMP का पालन करने वाली सरकारी एजेंसियों को सभी को सख्त पहुंच नियंत्रण और पूर्ण ऑडिट ट्रेल की आवश्यकता होती है, जो शून्य विश्वास डिजाइन द्वारा प्रदान किए जाते हैं, निरंतर सत्यापन और प्रति-अनुप्रयोग लॉगिंग के माध्यम से। तीसरे पक्ष के विक्रेता और ठेकेदार भी केवल विशिष्ट संसाधन तक पहुंच प्राप्त करते हैं और केवल उतने समय के लिए जितना उन्हें आवश्यकता होती है।
यदि कोई डिवाइस शून्य विश्वास के तहत अनुपालन जांच में विफल होता है तो क्या होता है?
CrowdStrike Falcon, SentinelOne या Microsoft Defender for Endpoint जैसे EDR समाधान डिवाइस स्वास्थ्य की निरंतर निगरानी करते हैं, और एक डिवाइस जो अनुपालन से बाहर हो जाता है, जैसे पुराने OS या लापता पैच चलाना, संवेदनशील संसाधनों से स्वचालित रूप से अवरुद्ध किया जा सकता है। यह प्रवर्तन नीति इंजन पर होता है, जो प्रत्येक पहुंच निर्णय में एक कारक के रूप में डिवाइस स्वास्थ्य को पुनः मूल्यांकन करता है, लॉगिन पर केवल एक बार नहीं।