क्या CyberGhost सुरक्षित है? सुरक्षा, गोपनीयता और ऑडिट विश्लेषण
क्या CyberGhost सुरक्षित है? ऑडिट प्रकटीकरण, एन्क्रिप्शन प्रोटोकॉल, अधिक्षेत्र विश्लेषण, किल स्विच परीक्षण, और नो-लॉग्स नीति सत्यापन।
 CyberGhost9,600+ सर्वर
CyberGhost's privacy record rests on one kind of evidence done well and several kinds absent
85 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 23अलग स्रोत समूह: 18स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
 NordVPN7,130 सर्वर
NordVPN's privacy and security record is strong on process and mixed on proof
93 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 31अलग स्रोत समूह: 23स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
 ExpressVPN3,000+ सर्वर
86 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 27अलग स्रोत समूह: 27स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
क्या CyberGhost सुरक्षित है? एन्क्रिप्शन, ऑडिट और लॉगिंग की व्याख्या
CyberGhost
सुरक्षा और प्राइवेसी
CyberGhost's privacy record rests on one kind of evidence done well and several kinds absent
85 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 23अलग स्रोत समूह: 18स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
CyberGhost को 85/100 का विश्वास स्कोर मिलता है। यह AES-256 एन्क्रिप्शन का उपयोग करता है, 14 Eyes गठबंधन के बाहर रोमानियाई अधिक्षेत्र के तहत काम करता है, और त्रैमासिक पारदर्शिता रिपोर्ट प्रकाशित करता है। CyberGhost का कहना है कि इसकी नो-लॉग्स कॉन्फ़िगरेशन की समीक्षा Deloitte Romania द्वारा की गई है। CyberGhost 100 देशों में 9,600+ सर्वरों के माध्यम से ट्रैफ़िक रूट करता है जिसमें built-in लीक सुरक्षा है।
न्यायक्षेत्र: रोमानिया महत्वपूर्ण क्यों है
CyberGhost CyberGhost S.R.L. के तहत काम करता है, जिसका मुख्यालय बुखारेस्ट, रोमानिया में है। रोमानिया के पास VPN प्रदाताओं के लिए अनिवार्य डेटा संरक्षण कानून नहीं हैं। देश ने 2009 और 2014 में दो बार EU डेटा संरक्षण निर्देश को अस्वीकार किया।
रोमानिया 5 Eyes, 9 Eyes और 14 Eyes खुफिया साझाकरण गठबंधन के बाहर है। इसका मतलब है कि विदेशी एजेंसियां साथी समझौतों के माध्यम से CyberGhost को उपयोगकर्ता डेटा सौंपने के लिए बाध्य नहीं कर सकती हैं। रोमानियाई अधिकारियों को किसी भी कंपनी से जानकारी का अनुरोध करने के लिए एक वैध अदालत के आदेश की आवश्यकता है।
यहां तक कि अदालत के आदेश के साथ भी, CyberGhost कहता है कि वह वह नहीं दे सकता जो संग्रहीत नहीं है। कंपनी का मूल संगठन Kape Technologies है, जो यूके में स्थित है। हालांकि, CyberGhost का डेटा प्रोसेसिंग रोमानिया के कानून के तहत रोमानिया में रहता है। Kape ExpressVPN, Private Internet Access और ZenMate का भी मालिक है।
CyberGhost ऑडिट इतिहास
CyberGhost का कहना है कि इसने अपने नो-लॉगिंग कॉन्फ़िगरेशन पर Deloitte Audit Romania से तीन सीमित-आश्वासन एनगेजमेंट कमीशन किए हैं, जिन्हें सितंबर 2022, मई 2024 और फरवरी 2026 में घोषित किया गया था। प्रत्येक अपनी कॉन्फ़िगरेशन के CyberGhost के स्वयं के विवरण के विरुद्ध एक बिंदु-समय समीक्षा है, निरंतर निगरानी नहीं, और रिपोर्टें ग्राहकों के लिए उपलब्ध हैं सार्वजनिक के बजाय, अंश साझा नहीं किए गए हैं। हम स्वतंत्र रूप से उनकी सामग्री की पुष्टि नहीं कर सके।
2022 से पहले, CyberGhost ने अपनी प्रतिबद्धता प्रदर्शित करने के लिए 2011 से शुरू करके त्रैमासिक पारदर्शिता रिपोर्ट पर निर्भर किया। ये रिपोर्ट कानून प्रवर्तन द्वारा प्राप्त अनुरोधों की संख्या और CyberGhost द्वारा प्रत्येक के लिए दिए गए प्रतिक्रिया के बारे में विस्तार देती हैं।
CyberGhost अपनी वेबसाइट पर ये पारदर्शिता रिपोर्टें हर 3 महीने में प्रकाशित करता है। CyberGhost का कहना है कि प्रत्येक रिपोर्ट दिखाती है कि कोई भी उपयोगकर्ता डेटा सौंपा नहीं गया क्योंकि कोई मौजूद ही नहीं है।
CyberGhost नो-लॉग्स नीति: क्या संग्रहीत होता है
CyberGhost की गोपनीयता नीति स्पष्ट रूप से कहती है कि वह ब्राउज़िंग इतिहास, ट्रैफिक गंतव्य या DNS क्वेरी लॉग नहीं करता है। यह कनेक्शन टाइमस्टैम्प, सत्र की अवधि या असाइन किए गए IP पते भी संग्रहीत नहीं करता है। नीति अपने नेटवर्क में सभी 11,500+ सर्वरों को कवर करती है।
CyberGhost क्या संग्रहीत नहीं करता है:
- ब्राउज़िंग गतिविधि या दौरी की गई वेबसाइटें
- डाउनलोड की गई फाइलों के नाम या टोरेंट डेटा
- मूल IP पते या असाइन किए गए VPN IP पते
- कनेक्शन टाइमस्टैम्प या सत्र की लंबाई
- DNS क्वेरी या सत्र प्रति ट्रैफिक वॉल्यूम
CyberGhost क्या एकत्र करता है:
- समस्या निवारण के लिए अनाम, एकत्रित कनेक्शन प्रयास (कोई उपयोगकर्ता पहचान नहीं)
- सदस्यता प्रबंधन के लिए खाते का ईमेल पता और भुगतान जानकारी
- ऐप सुधार विश्लेषण के लिए अनुमानित डिवाइस प्रकार
CyberGhost अपने सर्वरों पर प्रमाणीकरण के लिए अनाम टोकन का उपयोग करता है। यह सिस्टम आपके खाते की साख को आपके VPN सत्र से तोड़ता है। कंपनी किसी विशेष उपयोगकर्ता को किसी भी समय एक विशेष सर्वर कनेक्शन से नहीं जोड़ सकती है।
RAM-only सर्वर एक और परत जोड़ते हैं। ये सर्वर हार्ड ड्राइव पर कुछ नहीं लिखते हैं, और प्रत्येक रीबूट सभी सत्र डेटा को पूरी तरह से मिटा देता है। सर्वर की भौतिक जब्ती अतीत के कनेक्शन के बारे में शून्य उपयोगी जानकारी देती है।
एन्क्रिप्शन मानक और प्रोटोकॉल
CyberGhost अपने सभी एप्लिकेशन में डिफ़ॉल्ट सिफर के रूप में AES-256-GCM एन्क्रिप्शन का उपयोग करता है। यह वही एन्क्रिप्शन मानक है जो अमेरिकी सरकार वर्गीकृत जानकारी के लिए उपयोग करती है। AES-256 को तोड़ने के लिए कम्प्यूटेशनल शक्ति की आवश्यकता होगी जो आज मौजूद नहीं है।
CyberGhost अपने ऐप्स में 4 VPN प्रोटोकॉल का समर्थन करता है:
- WireGuard: अधिकांश प्लेटफॉर्म पर डिफ़ॉल्ट। ChaCha20 एन्क्रिप्शन का उपयोग करता है। औसतन OpenVPN की तुलना में 15-30% तेजी से गति।
- OpenVPN (UDP/TCP): AES-256-GCM का उपयोग करता है। UDP तेजी से गति प्रदान करता है। TCP प्रतिबंधित नेटवर्क पर बेहतर काम करता है।
- IKEv2/IPsec: iOS और मोबाइल डिवाइस पर पसंदीदा। Wi-Fi और सेलुलर के बीच नेटवर्क स्विचिंग को कुशलतापूर्वक संभालता है।
- L2TP/IPsec: लीगेसी विकल्प। उपलब्ध लेकिन प्राथमिक उपयोग के लिए अनुशंसित नहीं।
प्रत्येक प्रोटोकॉल ephemeral key एक्सचेंज के माध्यम से Perfect Forward Secrecy को लागू करता है। इसका मतलब है कि प्रत्येक सत्र एक अद्वितीय एन्क्रिप्शन कुंजी उत्पन्न करता है। एक सत्र कुंजी को समझौता करना अतीत या भविष्य के सत्रों को प्रकट नहीं करता है।
किल स्विच और DNS लीक संरक्षण
CyberGhost में Windows, macOS, iOS, Android और Linux अनुप्रयोगों पर एक किल स्विच शामिल है। किल स्विच VPN कनेक्शन अप्रत्याशित रूप से गिरने पर सभी इंटरनेट ट्रैफिक को ब्लॉक करता है। यह कोई उपयोगकर्ता कॉन्फ़िगरेशन की आवश्यकता के बिना स्वचालित रूप से सक्रिय होता है।
Windows और macOS पर, किल स्विच सिस्टम स्तर पर काम करता है। यह फायरवॉल नियमों को संशोधित करता है ताकि VPN सुरंग के बाहर कोई भी पैकेट छोड़ न सके। मानक लीक पहचान उपकरणों के साथ परीक्षण कनेक्शन ड्रॉप के दौरान शून्य IPv4, IPv6 या WebRTC लीक दिखाता है।
CyberGhost अपने स्वयं के निजी DNS सर्वर भी चलाता है। प्रत्येक DNS क्वेरी CyberGhost-संचालित resolvers को एन्क्रिप्ट की गई सुरंगों के माध्यम से रूट करता है। यह ISPs और तीसरे पक्षों को यह देखने से रोकता है कि आप कौन से डोमेन अनुरोध करते हैं। कोई तीसरा पक्ष DNS सेवाएं जैसे Google या Cloudflare आपकी क्वेरी को संभालते नहीं हैं।
IPv6 लीक संरक्षण डिफ़ॉल्ट रूप से सक्षम है। CyberGhost पूरी तरह से IPv6 ट्रैफिक को ब्लॉक करता है इसके बजाय इसे सुरंग के माध्यम से रूट करने के। यह दृष्टिकोण एक सामान्य कमजोरी को समाप्त करता है जो सस्ते VPN अक्सर अनदेखा करते हैं।
अतीत की सुरक्षा घटनाएं
CyberGhost को 2025 की शुरुआत तक एक पुष्टि की गई डेटा ब्रीच या सर्वर समझौता नहीं हुआ है। CyberGhost की अवसंरचना में कमजोरियों के माध्यम से कोई उपयोगकर्ता डेटा उजागर नहीं हुआ है।
2016 में, जब Crossrider (बाद में Kape Technologies का नाम बदला गया) ने CyberGhost का अधिग्रहण किया तो चिंताएं सामने आईं। Crossrider का adware वितरण के साथ अतीत संबंध था। CyberGhost ने यह कहकर इसे संबोधित किया कि इसके संचालन, टीम और अवसंरचना रोमानिया में स्वतंत्र रहे। Kape तब से अपने आप को पूरी तरह से एक गोपनीयता और सुरक्षा कंपनी के रूप में पुनः स्थित किया है।
2019 में, CyberGhost-लिंक्ड कस्टमर सपोर्ट प्लेटफॉर्म पर एक डेटा ब्रीच के बारे में एक रिपोर्ट सामने आई। CyberGhost ने स्पष्ट किया कि केवल 120 ईमेल पते और सपोर्ट टिकट सामग्री संभवतः प्रभावित थी। कोई VPN उपयोग डेटा, पासवर्ड या भुगतान जानकारी उजागर नहीं हुई। घटना एक तीसरे पक्ष के सपोर्ट टूल में शामिल थी, CyberGhost के VPN सर्वर में नहीं।
CyberGhost ने अपने सपोर्ट सिस्टम को माइग्रेट करके और तीसरे पक्ष की tools के लिए सुरक्षा आवश्यकताओं को बढ़ाकर प्रतिक्रिया दी। कंपनी ने आंतरिक सिस्टम के लिए 2-factor प्रमाणीकरण जोड़ा और सभी विक्रेता संबंधों की समीक्षा की।
अद्वितीय सुरक्षा विशेषताएं
CyberGhost कई विशेषताएं प्रदान करता है जो इसे 85-trust-score रेंज में प्रतिद्वंद्वियों से अलग करती हैं।
NoSpy सर्वर: CyberGhost रोमानिया में अपने स्वयं के डेटा सेंटर में प्रीमियम सर्वरों का एक सेट संचालित करता है। कंपनी इन सर्वरों को विशेष रूप से तीसरे पक्ष की भागीदारी के बिना प्रबंधित करती है। NoSpy सर्वर समर्पित अपलिंक का उपयोग करते हैं और केवल CyberGhost स्टाफ के लिए भौतिक रूप से सुलभ हैं।
कंटेंट ब्लॉकर: ऐप्स में निर्मित, यह सुविधा DNS स्तर पर विज्ञापन, ट्रैकर और दुर्भावनापूर्ण डोमेन को ब्लॉक करती है। यह आपके ब्राउजर तक पहुंचने से पहले ब्लॉकिंग को प्रोसेस करता है। यह एक अलग ब्राउजर एक्सटेंशन की आवश्यकता के बिना डेटा एक्सपोजर को कम करता है।
समर्पित IP विकल्प: उपयोगकर्ता एक स्थैतिक IP पते को खरीद सकते हैं जो केवल वे उपयोग करते हैं। यह टोकन-आधारित सिस्टम आपकी खाता पहचान से लिंक किए बिना IP असाइन करता है। यह CAPTCHAs और ब्लॉकलिस्ट से बचने में मदद करता है जबकि गोपनीयता बनाए रखता है।
स्वचालित Wi-Fi संरक्षण: CyberGhost नए या असुरक्षित Wi-Fi नेटवर्क का पता लगाता है और स्वचालित रूप से VPN से कनेक्ट करता है। उपयोगकर्ता विश्वस्त और अविश्वास्य नेटवर्क के लिए नियम सेट कर सकते हैं। यह सुविधा सार्वजनिक हॉटस्पॉट पर अनजाने असुरक्षित ब्राउज़िंग से रोकती है।
स्प्लिट टनलिंग: Android और Windows पर उपलब्ध, स्प्लिट टनलिंग आपको विशिष्ट ऐप्स को VPN के बाहर रूट करने देता है। आप चुनते हैं कि कौन सी ऐप्स एन्क्रिप्ट की गई सुरंग का उपयोग करती हैं और कौन सी आपके नियमित कनेक्शन का उपयोग करती हैं।
इस पृष्ठ के लिए संसाधन
हमारे शोध के चार्ट और संदर्भ चित्र, देखने और साझा करने के लिए निःशुल्क।
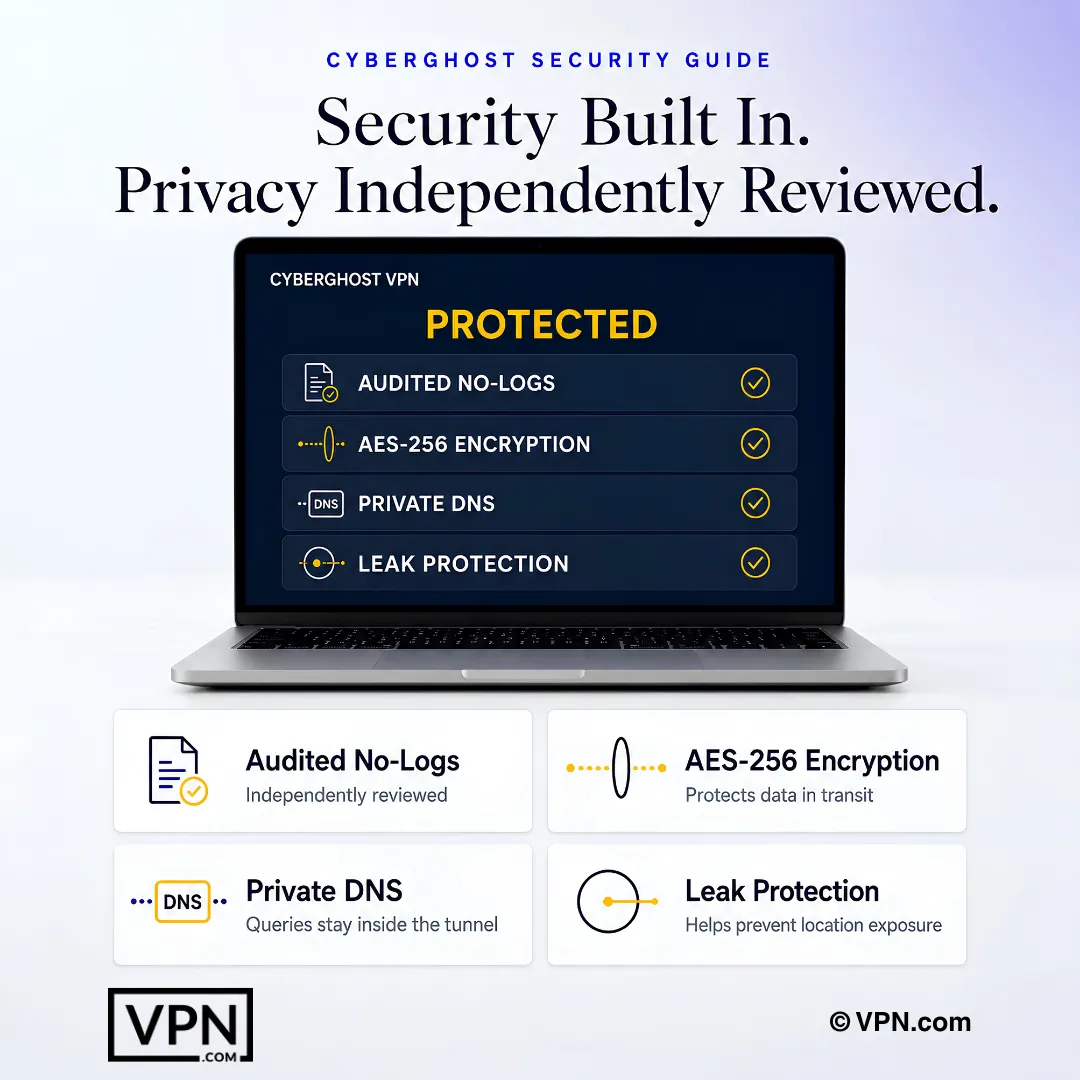
CyberGhost एन्क्रिप्टेड ट्रांसपोर्ट, प्राइवेट DNS, लीक प्रोटेक्शन, और स्वतंत्र रूप से समीक्षित प्राइवेसी दावों को जोड़ता है।
अक्सर पूछे जाने वाले प्रश्न
क्या मैं अपने डेटा के साथ CyberGhost पर वास्तव में विश्वास कर सकता हूँ?
हाँ। CyberGhost को 85/100 का विश्वास स्कोर मिला है, डिफ़ॉल्ट रूप से AES-256 एन्क्रिप्शन का उपयोग करता है, और 5, 9, और 14 Eyes गठबंधन के बाहर रोमानियाई क्षेत्राधिकार के तहत काम करता है। CyberGhost कहता है कि Deloitte Romania ने इसकी नो-लॉगिंग कॉन्फ़िगरेशन की समीक्षा की है, हालांकि रिपोर्ट मुख्य रूप से केवल ग्राहकों के लिए उपलब्ध हैं।
रोमानियाई न्यायक्षेत्र CyberGhost के गोपनीयता दावों के लिए वास्तव में महत्वपूर्ण क्यों है?
रोमानिया के पास अनिवार्य डेटा संरक्षण कानून नहीं है और 2009 और 2014 में दो बार EU डेटा संरक्षण निर्देश को अस्वीकार किया। 5, 9 और 14 Eyes खुफिया-साझाकरण के बाहर बैठने का मतलब है कि विदेशी एजेंसियां साथी समझौतों के माध्यम से CyberGhost को बाध्य नहीं कर सकती हैं। रोमानियाई अधिकारियों को अभी भी एक वैध अदालत के आदेश की आवश्यकता है, और CyberGhost कहता है कि वह डेटा सौंप नहीं सकता जो कभी संग्रहीत नहीं होता।
क्या CyberGhost को कभी डेटा ब्रीच या सुरक्षा घटना हुई है?
2025 की शुरुआत तक CyberGhost की VPN अवसंरचना को कोई ब्रीच नहीं हुआ है। एक 2019 की घटना एक तीसरे पक्ष के कस्टमर सपोर्ट प्लेटफॉर्म को प्रभावित करती है, लगभग 120 ईमेल पते और टिकट सामग्री को उजागर करती है, VPN उपयोग डेटा या पासवर्ड को नहीं। CyberGhost ने सपोर्ट सिस्टम को माइग्रेट करके, आंतरिक रूप से दो-factor प्रमाणीकरण जोड़कर और सभी विक्रेता संबंधों की समीक्षा करके प्रतिक्रिया दी।
क्या एन्क्रिप्शन और प्रोटोकॉल CyberGhost के सुरक्षा दावों का समर्थन करते हैं?
CyberGhost डिफ़ॉल्ट रूप से AES-256-GCM एन्क्रिप्शन का उपयोग करता है और चार प्रोटोकॉल का समर्थन करता है: WireGuard (ChaCha20, अधिकांश प्लेटफॉर्म पर डिफ़ॉल्ट), OpenVPN UDP/TCP, मोबाइल के लिए IKEv2/IPsec और एक लीगेसी L2TP/IPsec विकल्प। प्रत्येक प्रोटोकॉल ephemeral key एक्सचेंज के माध्यम से Perfect Forward Secrecy को लागू करता है, प्रति सत्र एक अद्वितीय कुंजी उत्पन्न करता है ताकि एक सत्र को समझौता करना कभी भी अतीत या भविष्य के ट्रैफिक को उजागर नहीं करता।
क्या किसी स्वतंत्र ऑडिटर ने CyberGhost की नो-लॉग्स पॉलिसी को सत्यापित किया है?
नहीं, ऐसे रूप में जो आप स्वयं पढ़ सकें। CyberGhost का कहना है कि Deloitte Audit Romania ने अपनी नो-लॉगिंग कॉन्फ़िगरेशन पर तीन सीमित-आश्वासन समीक्षाएं की हैं (सितंबर 2022, मई 2024 और फरवरी 2026 में घोषित), लेकिन प्रत्येक CyberGhost के अपने कॉन्फ़िगरेशन विवरण के विरुद्ध एक बिंदु-समय समीक्षा है, और रिपोर्टें ग्राहकों के लिए उपलब्ध हैं जिनमें अंश साझा नहीं किए गए हैं। इससे पहले, CyberGhost 2011 से तिमाही पारदर्शिता रिपोर्ट पर निर्भर था।
CyberGhost वास्तव में कौन सी जानकारी एकत्र करता है यदि वह गतिविधि लॉग नहीं करता है?
CyberGhost केवल आपके खाते के ईमेल और बिलिंग के लिए भुगतान विवरण, ऐप विश्लेषिकी के लिए लगभग डिवाइस प्रकार, और समस्या निवारण के लिए सख्ती से उपयोग किए जाने वाले अनामित एकत्रित कनेक्शन प्रयासों को एकत्र करता है। यह स्पष्ट रूप से ब्राउज़िंग इतिहास, DNS प्रश्नों, निर्दिष्ट IP पते, टाइमस्टैम्प, या सत्र की लंबाई को स्टोर नहीं करता है, इसकी प्रकाशित गोपनीयता नीति के अनुसार।
मैं कैसे पुष्टि कर सकता हूं कि CyberGhost का किल स्विच वास्तव में मेरी सुरक्षा कर रहा है?
Windows या macOS पर एक CyberGhost सर्वर से कनेक्ट करें, फिर सत्र के बीच में अपने नेटवर्क को जबरदस्ती डिस्कनेक्ट करें। किल स्विच सिस्टम स्तर पर काम करता है, फायरवॉल नियमों को संशोधित करता है ताकि कोई भी पैकेट टनल के बाहर न जा सके, और यह Windows, macOS, iOS, Android, और Linux ऐप्स में उपलब्ध है। सेटअप के बाद खुद एक लीक चेक चलाएं ताकि ड्रॉप के दौरान कोई IPv4, IPv6, या WebRTC लीक न दिखे।
यदि CyberGhost की DNS या IPv6 ट्रैफिक लीक हो जाती है तो क्या होता है?
सामान्य उपयोग के तहत यह नहीं होना चाहिए: CyberGhost अपने स्वयं के निजी DNS resolvers चलाता है ताकि क्वेरी कभी भी आपके ISP या Google या Cloudflare जैसी तीसरी-पक्षीय सेवाओं तक न पहुंचे, और यह डिफ़ॉल्ट रूप से पूरी तरह से IPv6 ट्रैफिक को ब्लॉक करता है इसके बजाय इसे टनल करने के, एक लीक वेक्टर को बंद करता है सस्ते VPN अक्सर मिस करते हैं। यदि आप एक लीक पर संदेह करते हैं, कनेक्ट के दौरान पुष्टि करने के लिए एक मानक लीक-पहचान टूल चलाएं।
क्या Kape Technologies द्वारा CyberGhost की स्वामित्व कोई गोपनीयता लाल झंडा उठाता है?
Kape Technologies, CyberGhost की यूके-आधारित मूल कंपनी, पहले Crossrider थी, जिसका 2016 में CyberGhost के अधिग्रहण से पहले adware के साथ अतीत संबंध था। CyberGhost कहता है कि इसकी टीम, अवसंरचना और डेटा प्रोसेसिंग स्वतंत्र और रोमानियाई कानून के तहत रोमानिया में आधारित रहते हैं। Kape ExpressVPN, Private Internet Access और ZenMate का भी मालिक है, और तब से एक गोपनीयता-केंद्रित कंपनी के रूप में अपने आप को पुनः स्थित किया है।
CyberGhost की सुरक्षा प्रोफ़ाइल NordVPN और ExpressVPN से कैसे तुलना करती है?
CyberGhost हमारी Speed Lab में 22 में से #10 स्थान पर है, जो प्रकाशित तीसरे पक्ष के परीक्षणों से एकत्रित है, जबकि NordVPN #1 और ExpressVPN #8 है। तीनों ने कुछ तीसरे पक्ष की ऑडिट सामग्री प्रकाशित की है (CyberGhost कहता है कि Deloitte Romania ने अपनी नो-लॉगिंग कॉन्फ़िगरेशन की समीक्षा की है, NordVPN ने Cure53 आकलन प्रकाशित किए हैं, ExpressVPN के पास KPMG आश्वासन रिपोर्ट और Cure53 ऑडिट हैं) और AES-256 एन्क्रिप्शन के साथ किल स्विच प्रदान करते हैं, हालांकि CyberGhost की 45-दिन की रिफंड विंडो दोनों प्रदाताओं की 30-दिन की गारंटी को पछाड़ती है।
CyberGhost के सुरक्षा सुविधाओं के तहत मैं कितने डिवाइस को सुरक्षित रख सकता हूं?
एक एकल CyberGhost खाता 7 simultaneous डिवाइस कनेक्शन को कवर करता है, प्रत्येक को एक ही किल स्विच, AES-256 एन्क्रिप्शन और DNS लीक संरक्षण मिलता है। यह NordVPN के 10 या ExpressVPN के 10 से 14 (योजना पर निर्भर) से कम है, लेकिन CyberGhost NoSpy सर्वर भी प्रदान करता है, कंपनी द्वारा स्वामित्व वाली रोमानियाई अवसंरचना बिना किसी तीसरे पक्ष की भागीदारी के, संवेदनशील उपयोग के लिए एक अतिरिक्त परत के रूप में।
अगर मैं सदस्यता के बाद CyberGhost के गोपनीयता दावों से आश्वस्त नहीं हूँ तो क्या होगा?
CyberGhost हर योजना के साथ 45-दिन की मनी-बैक गारंटी प्रदान करता है, जो NordVPN या ExpressVPN की 30-दिन की विंडो से अधिक है, जिससे आपको किल स्विच का परीक्षण करने, लीक-डिटेक्शन टूल चलाने और त्रैमासिक पारदर्शिता रिपोर्टों की समीक्षा करने के लिए प्रतिबद्ध होने से पहले अतिरिक्त समय मिलता है। अगर नो-लॉग दावे आपकी अपनी जाँच में खरे नहीं उतरते हैं, तो आप उस विंडो के अंदर रद्द कर सकते हैं।
क्या अधिकारियों के अनुरोध के मामले में CyberGhost को मेरे डेटा को सौंपने के लिए बाध्य किया जा सकता है?
केवल एक वैध रोमानियाई अदालत के आदेश के साथ, और यहां तक कि तब भी CyberGhost कहता है कि इसके पास कुछ नहीं है क्योंकि यह कोई ब्राउज़िंग, कनेक्शन या DNS डेटा संग्रहीत नहीं करता। कंपनी हर तीन महीने में पारदर्शिता रिपोर्ट प्रकाशित करती है जिसमें प्राप्त कानून प्रवर्तन अनुरोधों का विवरण है, और आज तक हर रिपोर्ट शून्य अनुरोध पूरे दिखाती है क्योंकि कोई पहचान योग्य डेटा जारी करने के लिए मौजूद नहीं है।