Besta VPN fyrir fyrirtæki: Prófað og raðað fyrir viðskipti
Besta VPN fyrir fyrirtæki gerir meira en að dulkóða umferð. Berðu saman okkar efstu val eftir dýpt öryggis, stjórnunartólum og stuðningi við fylgni núna.
 Michael Gargiulo
Niðurstaða: Neytenda-VPN geta ekki tekið á því víðtæka árásarfleti sem fyrirtækjaumhverfi búa við. Rétta fyrirtækja-VPN bætir miðstýrðri stefnuframfylgni, nákvæmum aðgangseftirliti og öryggisdýpi sem stækkar yfir dreifð teymi og útibú.
Fyrirtækjateymi starfa yfir heimavinnustofur, samverkstæði og útibú sem spanna margar tímabelti. Þessi dreifing skapar árásarfleti sem neytenda-VPN geta ekki tekið á. Sérhæfð fyrirtækja-VPN vettvangur veitir miðstýrða stefnuframfylgni, nákvæman aðgangsstýringu og endurskoðun sem er tilbúin fyrir skráningu yfir þúsundir endapunkta.
Fyrir víðtækari yfirlit yfir viðskiptavalkosti VPN, sjá okkar besta VPN fyrir viðskipti leiðbeiningar. Þessi síða einbeitir sér að vettvangi sem gerðir eru fyrir stofnanir með 200+ starfsmenn, margstaða dreifingu og strangar reglur um fylgni. Að velja rétta lausn snertir fylgni, framleiðni, IT-kostnað og viðbrögð við atvikum.
Besta VPN fyrir fyrirtæki (Flýtival)
- Besta í heildina: NordLayer
- Best fyrir Cisco-umhverfi: Cisco Secure Client
- Best fyrir dýpstæka öryggisprófun: Palo Alto GlobalProtect
- Best fyrir Zero Trust: Zscaler Private Access
- Best fyrir flýtivirkjun með vélbúnaði: Fortinet FortiClient
Helstu lausnir fyrirtækja-VPN bornar saman
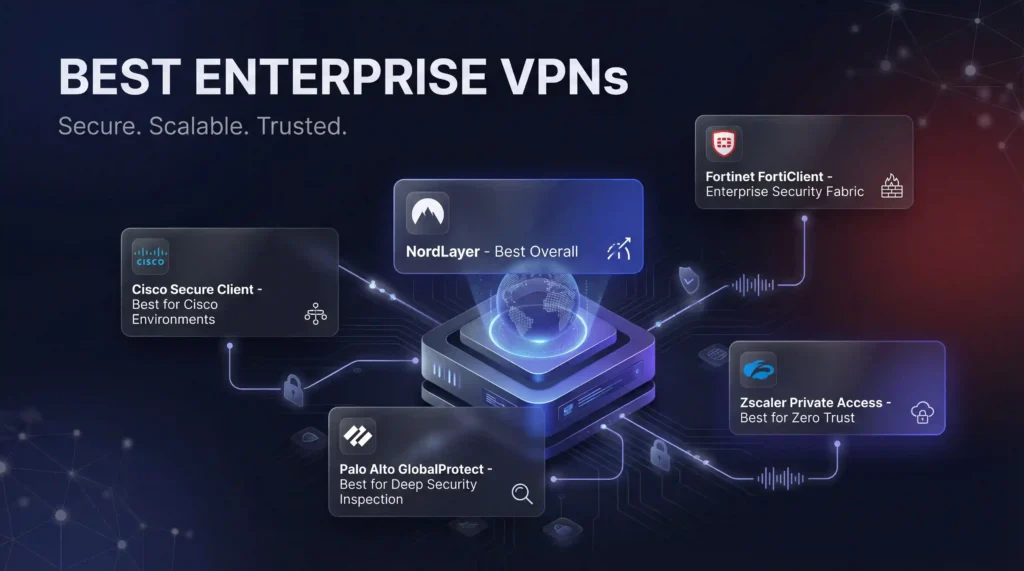
Við metum leiðandi fyrirtækja-VPN vettvangi út frá dýpi öryggis, stjórnunartólum, stuðningi samskiptareglna, getu til að fylgja reglum, afköstum og óháðum umsögnum notenda.
| Veitandi | Best fyrir | Lykilmunur | Dreifingarlíkan | Stuðningur við fylgni |
|---|---|---|---|---|
| NordLayer | Skýjafyrst fyrirtæki | SSO, SCIM, NordLynx samskiptareglur | Ský | SOC 2, HIPAA, GDPR |
| Cisco Secure Client[1] | Cisco umhverfi | Samræmiskannir fyrir tengingu | On-premise / Ský | SOC 2, PCI DSS, HIPAA, FedRAMP |
| Palo Alto GlobalProtect[2] | Dýpstæk öryggisprófun | Rauntímaumferðarprófun með App-ID | Blendið | SOC 2, ISO 27001, PCI DSS |
| Fortinet FortiClient[3] | Flýtivirkjun með vélbúnaði | Sameinuð VPN, eldveggur og vörn endapunkts | On-premise / Blendið | SOC 2, PCI DSS, HIPAA |
| Zscaler ZPA[4] | Zero Trust | Forritsstig aðgangs, engin netútsetning | Eingöngu ský | SOC 2, ISO 27001, FedRAMP |
NordLayer
Best fyrir skýjafyrst fyrirtæki og blendið teymi. NordLayer dulkóðar umferð með AES-256 og eigin NordLynx samskiptareglum. Það samþættist SSO-veitendum eins og Azure AD, Okta og Google Workspace. SCIM-undirstaða úthlugun gerir sjálfvirka innleiðingu og fjarlægingu notenda. Athuganir á stöðu tækis og DNS-sía bæta stýringu á endapunkta. Hraðar ná 237 Mbps niður og 221 Mbps upp.
NordLayer gefur út mánaðarlögun fyrir hverja notanda sem hefst á $8/notandi fyrir teymi með 5 eða fleiri. Fyrirtækjaflokkar fá aðgang að sérstökum þjónum, forgangsstuðningi og sérsniðnum skilgreiningum gátanekju. SOC 2 Type 2 samræmi nær til endurskoðunarþarfa fyrir miðmarkaðs- og fyrirtækjakaupendur.
Cisco Secure Client
Best fyrir stór fyrirtæki með núverandi Cisco-innviðum. Cisco Secure Client rekur athuganir á samræmi tækis fyrir tengingu. Það lokar ósamkjöldum tækjum áður en tunnalin opnast. Skipti umferðar er óvirkt sjálfgefið, sem heldur allri umferð innan fyrirtækisöryggis.
Cisco leyfir gegnum Enterprise Agreement (EA), sem sameinar Secure Client við aðrar öryggisafurðir. Stofnanir sem keyra ASA eða Firepower tæki fá bestu samþættingu. Cisco gefur einnig 24/7 TAC stuðning með tryggðu 15 mínútna svartíma á Severity 1 miðum.
Palo Alto GlobalProtect
Best fyrir öryggisfyrst stofnanir sem þurfa dýpstæka umferðarprófun. GlobalProtect tengist Palo Alto netgáð næstu kynslóðar og Prisma Access skýjapöllum. Það skoðar alla umferð stöðugt með App-ID, User-ID og rauntímum innihaldseftirliti.
Palo Alto veitir stjórnun með mörgum leigjendum gegnum Panorama, miðstýrðan stjórnunarpall sinn. Panorama meðhöndlar dreifingarreglur yfir hundruðum eldveggja og útibúa frá einni útsýnistöðu. ISO 27001 og SOC 2 vottanir fullnægja flestum endurskoðunarþarfum fyrirtækja.
Fortinet FortiClient
Best fyrir fyrirtæki sem þurfa flýtivirkjun með vélbúnaði með innbyggðri vörn endapunkts. FortiClient sameinar VPN, eldvegg, vörn endapunkts og ógnagreiningarskilning undir einni stjórnunarplönu. Það styður IPSec og SSL tunnlun. Ókeypis prófunarútgáfa tiltæk.
FortiClient samþættist FortiGate tækjum, sem nota sérsniðna ASIC flögu til að flýta dulkóðun á línuhraða. FortiManager styður stjórnun með mörgum leigjendum fyrir stýrðar öryggisþjónustuveitur. Leyfgjöf fylgir tækjum fyrir hvert tæki með magnafslætti fyrir fleiri en 500 sæti.
Zscaler Private Access (ZPA)
Best fyrir skýjaendurkóða fyrirtæki sem skuldbinda sig til Zero Trust. ZPA tengir notendur beint við tiltekin forrit án þess að afhjúpa undirliggjandi net. Forritavistföngor eru óþekkjanlegir fyrir almennings internetið. Eingöngu skýjadreifing þýðir þungbær on-premises umhverfi þurfa áfangabundna flutning.
ZPA er frábrugðin hefðbundnu fyrirtækja-VPN á einn gríðarstóran hátt: það setur aldrei notendur á netið. Hefðbundin VPN auðkenner notanda og veita síðan víðtækan 3. lags aðgang. ZPA miðlar einstökum tengingum milli notenda og forrita gegnum skýi Zscaler. Ef árásaraðili grefur undir auðkenni notanda, ná þeir eingöngu því tilteknu forriti sem notandinn fór inn, ekki fullu netinu. Zscaler gefur út SLA tryggingar fyrir 99,999% uptime fyrir öryggiskýi sitt.
Fyrirtækjasértæk einkenni til að bera saman
Fyrirtækjakaupendur meta VPN vettvangi öðruvísi en smá viðskiptateymi. Þessir ákvarðanaþættir aðgreina fyrirtækjaflokka lausnir frá valkostum fyrir miðmarkaðinn.
Leyfggöf og verðlögunargerð
Fyrirtækja-VPN seljendur nota þrjú almenn leyfgjarðarlíkön. Leyfgjöf fyrir hverja notanda (NordLayer, Zscaler) stækkar fyrirsjáanlegt með starfsmannafjölda. Leyfgjöf fyrir hvert tæki (Fortinet) hentar stofnunum með sameiginlegum vinnustofum eða IoT endapunktum. Sameinuð fyrirtækjasamningar (Cisco) sameina VPN við víðtækari öryggissvítir með magnafslætti.
Beiðu um tilboð fyrir raunverulegan sætafjölda. Skráðu verð gefa sjaldan til kynna samið fyrirtækjahlutfall. Flestir seljendur gefa 20-40% afslátt fyrir skuldbindingar yfir 500 notenda.
Dreifingarsveigjanleiki: Ský gegn On-Premise gegn Blendið
Eingöngu skýjapallir eins og Zscaler ZPA og NordLayer dreifist á klukkustundum. Þeir þurfa engan vélbúnað á staðnum. On-premise lausnir eins og Cisco ASA og FortiGate tæki gefa IT-teymum fullri stjórn á gagnaslóðum. Blendnar dreifingar (Palo Alto Prisma Access + on-premise eldveggir) brúa báðar gerðir.
Samfarðu dreifingarlíkani við arkitektúrinn þinn. Stofnanir með 50+ útibú þurfa oft on-premise tæki á hverri staðsetningu. Fullkomlega fjarvinnslu teymi með SaaS-mikilli verkfæralista njóta góðs af skýjaendurkóða vettvangi.
Fylgnirammar: HIPAA, SOC 2, ISO 27001
Sérhver fyrirtækja-VPN í þessari leiðbeiningu hefur SOC 2 Type 2 vottun. Heilbrigðisþjónustusamtök þurfa HIPAA-samkjöl vettvangi með BAA (Business Associate Agreement) framboði. Ríkisstyrktir verktakar ættu að staðfesta FedRAMP heimild, sem bæði Cisco og Zscaler eiga.
Beiðu seljendur um fylgni gögn sín áður en verkefni fyrir sönnun hugmyndar. Staðfestu endurskoðunardagsetningar. SOC 2 skýrsla eldri en 12 mánuðir gæti ekki fullnægt endurskoðendum þínum.
Stjórnunareftirlitum og endurskoðunarslóðir
Fyrirtækjapallir verða að skrá hvert tengingartilvik, stefnubreytingu og stjórnunaraðgerð. NordLayer skrásögur tengingartímar, auðkenni notanda og staðsetningu gátanekju. Palo Alto Panorama skrásögur nákvæm stjórnunaraðgerð yfir öll stýrð tæki. Cisco ISE samþættist með SIEM verkfærum fyrir rauntímakorreláció.
Leitaðu að hlutbundnum aðgangsstýringum (RBAC) með að minnsta kosti þremur stjórnendaflokka. Alheilum stjórnandi, svæðisbundinn stjórnandi og skrifvarinn endurskoðarar hlutverkar koma í veg fyrir forréttindi dreifingu yfir stór IT teymi.
SLA Tryggingar og stuðningsflokkar
Niðurstaða kostar fyrirtæki að meðaltali $9,000 á mínútu. Krefjist SLA skuldbindinga skriflega. Zscaler tryggir 99,999% uptime. Cisco gefur 15 mínútna viðbrögð á gríðarstórum miðum. Palo Alto veitir sérstaka TAM (Technical Account Manager) úthlutanir fyrir fyrirtækjareikninga.
Meta stuðningsgæði meðan á sönnun hugmyndar stendur. Sendu prófmiða. Mæla svartíma. Athuga hvort þú náir verkfræðingi eða spjallbotnanum.
Stjórnun með mörgum leigjendum og MSP
Stofnanir sem stjórna dótturfyrirtækjum eða umhverfi biðlara þurfa getu með mörgum leigjendum. Palo Alto Panorama og Fortinet FortiManager styðja báðir stjórnun með mörgum leigjendum þar sem hún er. NordLayer gefur liðhlutun í gegnum stjórnunarsvið. Zscaler styður einangrun leigjenda fyrir stýrðar öryggisþjónustuveitur.
Hvernig á að velja rétta pall fyrir stofnun þína
Að velja rétta fyrirtækja-VPN byrjar á því að passa kröfur þínar við styrkleika palls:
- Kortleggja öryggisforgang: Skýjaforritaöryggis hyggst ZTNA. Margir líkamlegir skrifstofur þurfa stuðning fyrir site-to-site VPN.
- Staðfesta samræmi við fylgni: Staðfestu að vettvangur þinn styðji HIPAA, PCI DSS, GDPR eða hverjir rammar sem eiga við. Beiðu nýjustu SOC 2 skýrsluna.
- Meta umfang teymis: Pallir sem meðhöndla 50 notendur vel gætu átt erfitt með 5,000. Spyrðu seljendur um viðmiðunarviðskiptavini í þínu umfangi.
- Keyrðu sönnun hugmyndar: Dreifðu til 25–50 notenda áður en þú skuldbindur þig. Prófaðu áreiðanleika, bilunarfærslu og svarkæmi stuðnings yfir að minnsta kosti tvær skrifstofustaðsetningar.
- Meta heildarkostnað eignarhalds: Reiknaðu með leyfgjöf, vélbúnaði (ef on-premise), stjórnunarstarfi og þjálfun. Skýjapallir draga úr vélbúnaðarkostnaði en gætu aukið gjöld fyrir hverja notanda í umfangi.
Endanleg úrskurður
NordLayer hentar flestum stofnunum með skjótri dreifingu og ZTNA samþættingu. Cisco Secure Client hentar stórum Cisco verslunum með núverandi innviðafjárfestingum. Palo Alto GlobalProtect þjónar öryggisfyrst teymum sem þurfa dýpstæka umferðarprófun yfir útibú.
Fortinet FortiClient flytur flýtivirkjun með vélbúnaði fyrir on-premise-þung umhverfi. Zscaler ZPA virkar fyrir skýjamikil fyrirtæki sem eru tilbúin að útrýma hefðbundnu VPN árásarfleti alveg.
Með meðaltalsgagnabroti sem kostar $4,56 milljón er kostnaður við dreifingu rangs fyrirtækja-VPN langt minni en dreifing engan. Byrjaðu með 30 daga sönnun hugmyndar. Mæla gangatöf, stjórnunarkostnað og fylgniúrslitum áður en þú skuldbindur þig.
Tilvísanir
- https://www.pcmag.com/picks/the-best-vpns-for-businesses-and-teams[5]
- https://www.techrepublic.com/article/top-enterprise-vpns/[6]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[7]
- https://www.comparitech.com/blog/vpn-privacy/corporate-enterprise-vpn/[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html
- https://www.paloaltonetworks.com/sase/globalprotect
Tilvísanir
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr prófunum okkar, ókeypis að skoða og deila.
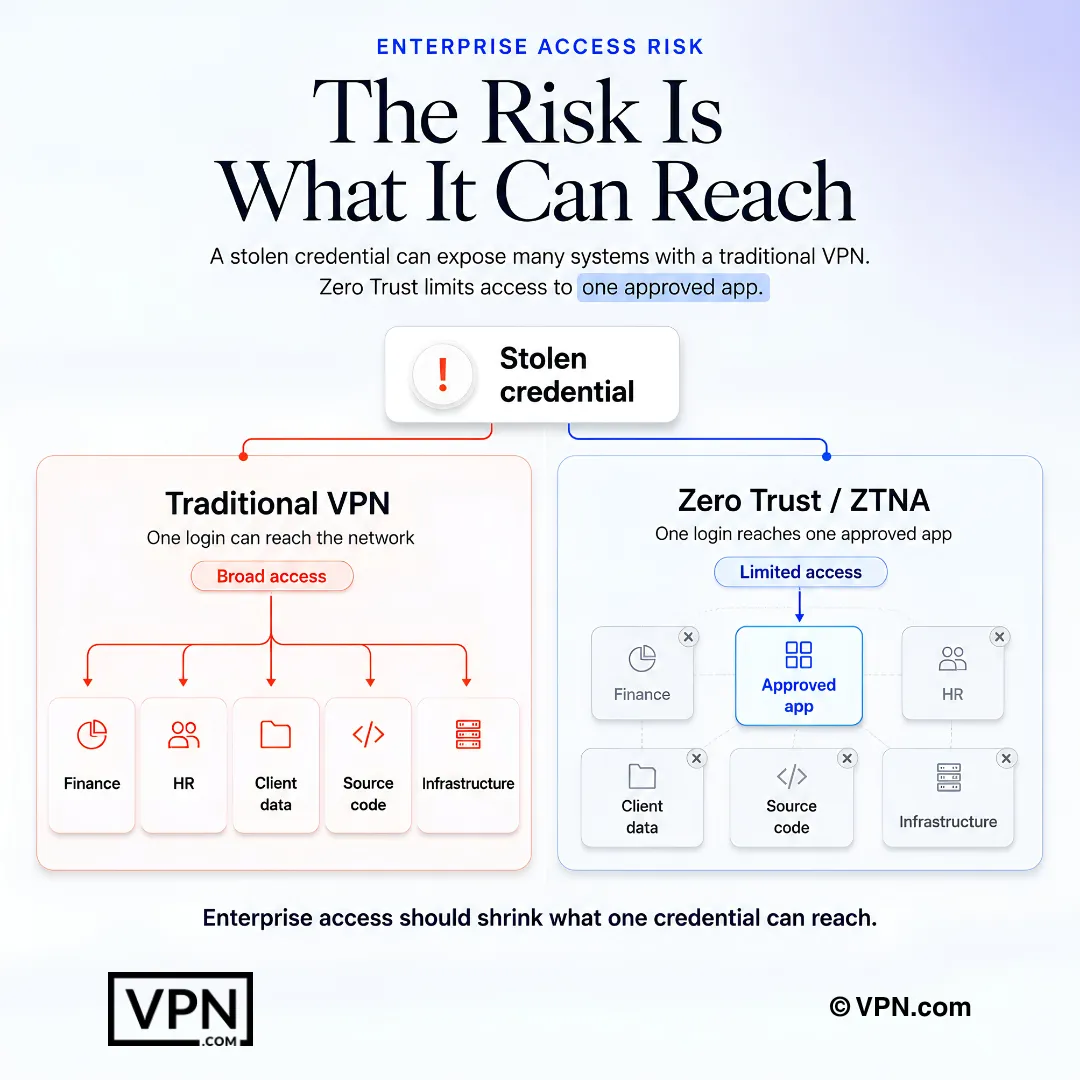
Aðgangshætta fyrirtækja minnkar þegar eitt skilríki getur ekki náð til víðara netsins.
Algengar spurningar
Hvað gerir fyrirtækja-VPN grundvallarlega öðruvísi en venjulegt viðskipta-VPN?
Fyrirtækja-VPN bætir miðstýrðri stefnuframfylgni, nákvæmum aðgangseftirliti og endurskoðun sem er tilbúin fyrir skráningu yfir þúsundir endapunkta sem spanna heimavinnustofur, samverkstæði og útibú. Neytenda og lítil viðskipta VPN geta ekki takmarkað þá dreifingu. Pallir eins og NordLayer, Cisco Secure Client og Palo Alto GlobalProtect eru gerðir sérstaklega fyrir stofnanir með 200+ starfsmenn og margstaða dreifingu.
Hvernig er Zscaler Private Access arkitektúrlega frábrugðin hefðbundnu VPN?
ZPA setur aldrei notanda á netið alls. Hefðbundin VPN auðkenni notanda og veita síðan víðtækan 3. lags aðgang, en ZPA miðlar einstökum tengingum milli notenda og tiltekinra forrita gegnum skýi Zscaler, sem heldur forritavistföngum óþekkjanlegum fyrir almennings internetið. Ef auðkenni er skert, nær árásaraðili eingöngu því eina forriti sem var fært inn, ekki fullu netinu.
Hvaða fyrirtækja-VPN vettvangur býður dýpustu rauntímaumferðarprófun?
Palo Alto GlobalProtect, sem tengist Palo Alto netgáð næstu kynslóðar og Prisma Access skýjapöllum og skoðar alla umferð stöðugt með App-ID, User-ID og rauntímum innihaldseftirliti. Panorama-konsóla þess meðhöndlar miðstýrða dreifingarreglur yfir hundruðum eldveggja og útibúa frá einni útsýnistöðu, studd af ISO 27001 og SOC 2 vottunum.
Hvaða fylgnivottanir ættu fyrirtækjakaupendur að staðfesta áður en þeir undirrita?
Staðfestu SOC 2 Type 2 stöðu fyrst þar sem hver vettvangur í þessari samanburði á hana, síðan athugaðu HIPAA BAA framboð ef þú ert í heilbrigðisþjónustu og FedRAMP heimild ef þú ert ríkisstyrkt verktaki (bæði Cisco og Zscaler eiga FedRAMP). Beiðu nýjustu SOC 2 skýrslu seljanda beint, þar sem skýrsla eldri en 12 mánuðir gæti ekki fullnægt endurskoðendum þínum.
Hvernig skipuleggja fyrirtækja-VPN seljendur venjulega leyfgjöf?
Þrjú gerðir drottna: leyfgjöf fyrir hverja notanda (NordLayer, Zscaler) sem stækka fyrirsjáanlega með starfsmannafjölda, leyfgjöf fyrir hvert tæki (Fortinet) hentugt fyrir sameiginleg vinnustofur eða IoT endapunkta, og sameinuð fyrirtækjasamningar (Cisco) sem sameina VPN við víðtækari öryggissvítir. Flestir seljendur gefa leyfgjöf 20 til 40 prósent fyrir skuldbindingar yfir 500 notenda, svo beiðu alltaf tilboð gegn raunverulegum sætafjölda.
Hvaða vettvangur hentar stofnunum með sameiginlegum vinnustofum eða þungum IoT dreifingu?
Fortinet FortiClient, sem leyfir fyrir hvert tæki frekar en fyrir hverja notanda og gefur magnaafslátt fyrir fleiri en 500 sæti. Það samþættist FortiGate tækjum sem nota sérsniðna ASIC flögu til að flýta dulkóðun á línuhraða og sameina VPN, eldvegg, vörn endapunkts og ógnagreiningarskilning undir einni stjórnunarplönu, með ókeypis prófunarútgáfu tiltæk til að prófa fyrst.
Hvernig ættu við að skipuleggja sönnun hugmyndar áður en við skuldbindumst til fyrirtækja-VPN?
Dreifðu til 25 til 50 notenda í 30 daga áður en þú undirritaðir samning. Prófaðu áreiðanleika, bilunarfærslu og svarkæmi stuðnings yfir að minnsta kosti tvær skrifstofustaðsetningar og mæla gangatöf, stjórnunarkostnað og fylgniúrslitum þeirrar gluggu. Sendu einnig prófmiða stuðnings til að staðfesta hvort þú náir verkfræðingi eða spjallbotnanum.
Hvað gerist við árásaraðila sem stela auðkenni notanda undir Zscaler ZPA gegn hefðbundnu VPN?
Undir hefðbundnu VPN veita stolnar auðkenni venjulega víðtækan 3. lags netaðgang. Undir Zscaler ZPA nær árásaraðili eingöngu því tiltekna forriti sem skert notandi hafði fært inn, þar sem ZPA miðlar forritsstigi tengingum gegnum skýi Zscaler frekar en að afhjúpa undirliggjandi net. Zscaler styður vettvanginn með birtri 99,999% uptime SLA.
Hvaða stjórnunareftirlitum og dýpt endurskoðunarslóðar ættu IT teymi að krefjast?
Leitaðu að hlutbundnum aðgangsstýringum með að minnsta kosti þremur stjórnendaflokka: alheill stjórnandi, svæðisbundinn stjórnandi og skrifvarinn endurskoðari, til að koma í veg fyrir forréttindi dreifingu yfir stór IT teymi. NordLayer skrásögur tengingartímar, auðkenni notanda og staðsetningu gátanekju; Palo Alto Panorama skrásögur nákvæm stjórnunaraðgerð yfir öll stýrð tæki; Cisco ISE samþættist með SIEM verkfærum fyrir rauntímakorreláció.
Hvaða fyrirtækja-VPN pallir eiga FedRAMP heimild fyrir ríkisstyrkt verktaka?
Cisco Secure Client og Zscaler Private Access eiga báðir FedRAMP heimild samkvæmt fylgni samanburði, sem gerir þá tvo valkosti hér hentugt fyrir kröfur ríkissamnings. Palo Alto GlobalProtect á í staðinn ISO 27001 og SOC 2, og NordLayer á SOC 2, HIPAA og GDPR, svo verktakar ættu að staðfesta FedRAMP stöðu beint við seljanda áður en POC.
Hvaða fyrirtækja-VPN er byggt sérstaklega fyrir flýtivirkjun með vélbúnaði?
Fortinet FortiClient, sem samþættist FortiGate tækjum sem nota sérsniðna ASIC flögu til að flýta dulkóðun á línuhraða. Það sameinar VPN, eldvegg, vörn endapunkts og ógnagreiningarskilning undir einn FortiManager-stafi, sem gerir það best hentugt fyrir on-premise-þung umhverfi sem þarfnast afköstanna án þess að flytja allt í skýið.
Hvernig samþættist NordLayer við núverandi auðkennisinfrastrúktúr stofnunar?
NordLayer tengist SSO veitendum þar á meðal Azure AD, Okta og Google Workspace, með SCIM-undirstaðu úthlugun sem gerir sjálfvirka innleiðingu og fjarlægingu notenda sjálfkrafa. Það dulkóðar umferð með AES-256 og eigin NordLynx samskiptareglum og bætir stöðuprófunum tækis ásamt DNS-síu fyrir stjórnun á endapunkta, allt studd af SOC 2 Type 2 vottunum.
Hvaða SLA og stuðningsábyrgð ættu við að krefjast áður en við skrifum undir fyrirtækjasamning?
Krefjist SLA skuldbindinga skriflega frekar en munnlegra fullyrðinga. Zscaler gefur út 99,999% uptime tryggingu fyrir öryggiskýi sitt, Cisco gefur 24/7 TAC stuðning með 15 mínútna svartíma á Severity 1 miðum, og Palo Alto úthlutar sérstökum Technical Account Managers til fyrirtækjareikninga. Prófaðu þessar fullyrðingar meðan á sönnun hugmyndar stendur með því að leggja fram raunverulegan miða og tímasetja svarið.
