Besta VPN fyrir FreeBSD: OpenVPN og WireGuard uppsetning
Finndu bestu VPN fyrir FreeBSD með innbyggðum OpenVPN og WireGuard stuðningi. Fáðu uppsetningarleiðbeiningar, pf samhæfni og FreeBSD-sérstakar skilgreiningar skrár.
 Michael Gargiulo
 NordVPN7,130 þjónar
NordVPN's privacy and security record is strong on process and mixed on proof
93 af 100, byggt úr tveimur vigtuðum hlutum
Einkunnir í forritsverslun, hluti af stigagjöf
4,664,59
Rannsakað 3. okt. 2026Fullyrðingar skoðaðar: 31Aðskildar upprunahópar: 23Einkunnir uppfærðar 8. okt. 2026
 ExpressVPN3,000+ þjónar
86 af 100, byggt úr tveimur vigtuðum hlutum
Einkunnir í forritsverslun, hluti af stigagjöf
4,684,69
Rannsakað 3. okt. 2026Fullyrðingar skoðaðar: 27Aðskildar upprunahópar: 27Einkunnir uppfærðar 8. okt. 2026
 Mullvad VPN700+ þjónar
83 af 100, byggt úr tveimur vigtuðum hlutum
Einkunnir í forritsverslun, hluti af stigagjöf
4,144,06
Rannsakað 3. okt. 2026Fullyrðingar skoðaðar: 29Aðskildar upprunahópar: 12Einkunnir uppfærðar 8. okt. 2026
Niðurstaða: FreeBSD skortir innfædda GUI VPN forrit frá flestum veitendum. Hins vegar keyra OpenVPN og WireGuard vel á pallinum. Þú þarft veitanda sem gefur FreeBSD-sérstakar skilgreiningar skrár, uppsetningarleiðbeiningar og samhæfni með verkfærum eins og
pfog FreeBSD jails.
Af hverju FreeBSD notendur þurfa sérstaka VPN lausn
FreeBSD er ekki Linux. Þó að báðir séu Unix-líkir kerfi, notar FreeBSD annan kjarna, aðra netkerfisöflu og aðra pakkastjórnun. Þessi aðgreining skiptir máli við val á VPN.
FreeBSD knúar um 5% af alheimskjórnum netþjónum. Það ráðandi á netbúnaðarpöllum eins og pfSense, OPNsense og TrueNAS. Netflix rekur sína Open Connect CDN á FreeBSD. WhatsApp byggði sína skilaboðainnviði á FreeBSD. Þetta eru ekki áhugamanna endurreitur.
FreeBSD notendur falla í þrjá meginflokka:
- Netþjónarstjórar sem keyra FreeBSD jails og þurfa dulkóðaða göngul milli einangraðra umhverfa
- Netverkafræðingar sem byggja eldveggjakerfi með
pf(Packet Filter) og þurfa VPN samþættingu á OS stigi - Friðhelgaðir forritarar sem völdu FreeBSD fyrir öryggislíkan þess (Capsicum sandboxing, GELI dulkóðun, MAC framework)
Hver hópur þarf VPN veitendur sem skilja einstaka arkitektúr FreeBSD. Almennir “virkar á Linux” leiðbeiningar flytjast sjaldan hreint. FreeBSD notar rc.conf fyrir þjónustukerfi, /usr/local/etc/ fyrir skilgreiningar slóðir og pkg eða ports fyrir pakkasetningu. VPN veitandi sem hunsar þennan mun skapar klukkustundi af villuleitun.
Hvernig VPN samskiptareglur virka á FreeBSD
FreeBSD styður tvær aðalsamskiptareglur VPN: OpenVPN og WireGuard. Hver samþættist öðruvísi við stýrikerfið.
OpenVPN á FreeBSD
OpenVPN hefur keyrt á FreeBSD í yfir 15 ár. Settu það upp með einni skipun:
pkg install openvpnOpenVPN notar tun tækjarekla sem FreeBSD inniheldur í grunnkerfi sínu. Skilgreiningarskrár fara í /usr/local/etc/openvpn/. Þú stýrir þjónustunni í gegnum rc.conf:
# Bæta við /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN gefur áreiðanlega dulkóðun með AES-256-GCM. Skiptin: OpenVPN keyrir í notendarými, sem bætir við CPU-álagi miðað við kjarna-stig samskiptareglur.
WireGuard á FreeBSD
WireGuard kom inn í FreeBSD kjarna með útgáfu 13.1. Fyrri útgáfur þurfa wireguard-kmod pakkann:
pkg install wireguard-kmod wireguard-toolsÁ FreeBSD 14.0+, kemur WireGuard sem innfænn kjarnareiki. Hladdu því með:
kldload if_wgWireGuard keyrir í kjarnanum á FreeBSD, sem heldur yfirheimildum lægri en notandasvæðis OpenVPN. Kóðagrunnurinn er um 4.000 línur samanborið við 100.000+ línur OpenVPN, sem gerir endurskoðun hraðari og árásarflöt minni.
Samskiptareglur samanburð á FreeBSD:
| Eiginleiki | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD kernel stuðningur | Notandarými eingöngu | Innfærður (13.1+) |
| Uppsetningarkipun | pkg install openvpn | pkg install wireguard-tools |
| Flókið stillinga | Miðlungs (10+ valkostir) | Einfalt (5-6 valkostir) |
Eldveggjasamþætting (pf) | Handvirkar reglur nauðsynlegar | Sjálfvirk viðmótasmíðun |
| Fangaleigusamhæfi | Fullur stuðningur | Fullur stuðningur (14.0+) |
Efstu 5 VPN-þjónustur sem keyra á FreeBSD
Ekki allir VPN-veitendur styðja FreeBSD. Flestir byggja forrit eingöngu fyrir Windows, macOS og helstu Linux-dreifingar. Eftirfarandi fimm veitendur bjóða upp á skjalfest FreeBSD-samhæfi með stillingarskrám.
VPN-samanburðartafla
| Veitandi | Samskiptareglur á FreeBSD | Innfædd FreeBSD gögn | Fjöldi þjóna | Frá (á mánuði) | GUI tiltækt |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Já | 700+ (50+ lönd) | €5.00/má (engar afsláttir) | Nei (bara CLI) |
| OVPN | WireGuard, OpenVPN | Já | 100+ (12 lönd) | Sjá vefsíðu OVPN | Nei (bara CLI) |
| Perfect Privacy | OpenVPN | Já | 55+ (23 lönd) | Sjá vefsíðu Perfect Privacy | Nei (bara CLI) |
| IPredator | OpenVPN | Já | 15+ (3 lönd) | Sjá vefsíðu IPredator | Nei (bara CLI) |
| NordVPN | OpenVPN | Að hluta (leiðbeiningar frá samfélaginu) | 7,130 (150 lönd) | $3.49/má | Nei (bara CLI) |
Lykilkjörni: Enginn veitandi gefur FreeBSD GUI biðlara. Hver uppsetning krefst terminalskipana. Ef þú vilt frekar grafísk verkfæri, íhugaðu að keyra VPN á pfSense eða OPNsense tækjum í staðinn.
Mullvad: Best fyrir FreeBSD friðhelgi
Mullvad starfar frá Svíþjóð og tekur óhefðbundnar greiðslur, þar með talið reiðufé sent í umslögum. Þjónustan krefst enginnar tölvupóstfangs, engra nafns og engra persónuupplýsinga til að skrá þig. Þú færð 16 stafa reikningsnúmer.
Mullvad birtar opinber FreeBSD WireGuard skilgreiningarleiðbeiningar. Uppsetningarferli þeirra tekur um 10 mínútur:
# Setja upp WireGuard verkfæri
pkg install wireguard-tools

# Búa til skilgreiningar skrá
mkdir -p /usr/local/etc/wireguard

# Búa til lykla
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Sækja Mullvad skilgreiningu frá reikningssíðu
# Setja í /usr/local/etc/wireguard/wg0.conf

# Koma upp viðmótinu
wg-quick up wg0
Mullvad rukkar fast €5.00/mánuð án afsláttar fyrir lengri tímabil. Þessi einfaldleiki höfðar til FreeBSD-notenda sem kjósa einfalt verðlagningu án sölutakta.
Styrkir atriði:
- Opinber WireGuard skjöl fyrir FreeBSD
- Óhefðbundin reikningsgerð (engin tölvupóstur nauðsynleg)
- Flat verðlagning án samnings
- 700+ netþjónar yfir 43 lönd
- RAM-eingöngu netþjónainnviði
Veikir atriði:
- Engir margir hópar án handvirkrar skilgreiningar
- Minni netþjónakerfið en NordVPN eða ExpressVPN
- Engir langtímaafslættir
OVPN: Native WireGuard Support on FreeBSD
OVPN, sem er einnig með höfuðstöðvar í Svíþjóð, rekur netþjóna án diska sem geyma ekkert á disk. Þessi þjónustuaðili tilgreinir FreeBSD berum orðum meðal studdra stýrikerfa og býður upp á stillingaskrár fyrir bæði OpenVPN og WireGuard.
Uppsetningskrefur fyrir OVPN WireGuard á FreeBSD:
# Setja upp nauðsynlega pakka
pkg install wireguard-tools

# Sækja OVPN WireGuard skilgreiningu frá stjórnborði
# Vista í /usr/local/etc/wireguard/wg0.conf

# Virkja við ræsingu í gegnum rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Hefja tenginguna
service wireguard start
OVPN er dýrari en fjöldamarkaðsveitendur, sem endurspeglar minni, friðhelgimiðaða innviði þess. Athugaðu vefsíðu OVPN fyrir núverandi áætlanir.
Styrkir:
- WireGuard stillingarskrár veittar fyrir FreeBSD
- Diskblind þjónar (engin gögn snerta harða diska)
- Bæði OpenVPN og WireGuard studd með FreeBSD stillingum
- Sönnuð fyrir dómstóli: OVPN vann dómsmál árið 2020 sem sannaði að þeir höfðu engin notandagögn til að afhenda
Veikir atriði:
- Aðeins 100+ netþjónar í 12 löndum
- Hærra mánaðarverð en Mullvad
- Minni fyrirtæki með færri stuðningsstarfsmenn
Perfect Privacy: Besta margir hópar öryggis fyrir FreeBSD netþjóna
Perfect Privacy starfar frá Panama og sérhæfir sig í háþróuðum öryggiseiginleikum. Þeirra margir hópar VPN keyrðu umferð í gegnum 2-4 netþjóna samtímis.
FreeBSD notendur skilgreina Perfect Privacy í gegnum OpenVPN. WireGuard stuðningur er ekki ennþá tiltækur.
# Setja upp OpenVPN
pkg install openvpn

# Sækja Perfect Privacy FreeBSD skilgreiningarnar
# Afþjappa í /usr/local/etc/openvpn/

# Skilgreina sjálfvirka ræsingu
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Hefja þjónustuna
service openvpn start
Margir hópar draga verulega úr hraða. Fyrir FreeBSD netþjónarstjóra sem vernda viðkvæma innviði er skiptin oft skynsamleg.
Perfect Privacy kostar meira en fjöldamarkaðsveiðirnir og gefur afslátt fyrir árleg áætlanir. Það býður einnig upp á 7 daga peningagaranntí.
Styrkir atriði:
- Margir hópar VPN keyrðar (allt að 4 netþjónar)
- Ítarlegar FreeBSD uppsetningarleiðbeiningar
- NeuroRouting (AI-undirstaðin netþjónavalrúm)
- Engin umferðartakmörk eða bandbreiddarhamar
- Gátt framsendingaraðgengi tiltækt
Veikir atriði:
- Engir WireGuard stuðningur ennþá
- Hærra verð en flestir keppinautar
- Margir hópar kynna merkjandi seinkun
- 55 netþjónar yfir 23 lönd (minnsta netið á þessari lista)
IPredator: Enfaldasst uppsetning fyrir FreeBSD byrjendur
IPredator hóf göngu árið 2009, stofnuð af einstaklingum tengdum The Pirate Bay. Þjónustan einbeitir sér að einfaldleika og friðhelgi umfram allt annað.
IPredator FreeBSD uppsetning tekur um 10 mínútur með aðeins OpenVPN:
# Setja upp OpenVPN
pkg install openvpn

# Sækja IPredator skilgreiningar skrár
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Flytja skilgreiningu
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Hefja tengingu
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator birtir sína eigin áætlanir á vefsíðu sinni. Þjónar eru takmarkaðir við Svíþjóð, Lettland og Rúmeníu (15+ samtals).
Styrkir atriði:
- Enfaldasst FreeBSD uppsetningarferli
- Sterk friðhelgiaksjon (sænskur lögsögu)
- Tekur Bitcoin fyrir óhefðbundnar greiðslur
- Bein verðlagning
Veikleikar:
- Aðeins 15 þjónar í 3 löndum
- Engin WireGuard stuðningur
- Engin kill switch eða ítarlegir eiginleikar
- Eingöngu OpenVPN, svo engin WireGuard-flokks skilvirkni
NordVPN: Stærsta netþjónakerfi með samfélagstuðning FreeBSD
NordVPN styður ekki opinberlega FreeBSD, en OpenVPN skilgreiningarskrár þeirra virka á pallinum. FreeBSD samfélagið heldur utan um uppsetningarleiðbeiningar sem ná yfir ferlið.
# Setja upp OpenVPN
pkg install openvpn

# Sækja NordVPN OpenVPN skilgreiningarnar
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Afþjappa og velja netþjóna skilgreiningu
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Búa til auðkenningaskrá
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Hefja tengingu
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN byrjar frá $3.49/mánuði á lengstu áskriftartímabili sinni. Með 6.400+ þjónum á 111 löndum, býður það upp á víðtækustu landafræðilegu umfangi.
Styrkur:
- 6.400+ þjónar í 111 löndum
- Lágt mánaðarlegt gjald á langtímaáætlun
- Dulkóðaðir þjónar fyrir takmörkuð net
- Sérþjónar (Double VPN, Onion over VPN)
Veikleikar:
- Engin opinber FreeBSD stuðningur (aðeins leiðbeiningar frá notendum)
- Enginn WireGuard á FreeBSD (NordLynx er aðeins fyrir Linux/Windows/Mac)
- Kill switch ekki fáanlegur án innfærðrar forrits frá þeim
- Uppsetning krefst fleiri handvirkra skrefa en veitendur með opinberum FreeBSD leiðbeiningum
FreeBSD OpenVPN skilgreiningarvandamál og lagfæringar
FreeBSD meðhöndlar OpenVPN með öðruvísi hætti en Linux. Þetta eru algengustu vandamálin og lausnir þeirra.
TUN tæki ekki fundið
FreeBSD gæti ekki hlaðið tun tækjareklanum sjálfkrafa. Lagfæra með því að bæta því við ræsingu:
# Bæta við /boot/loader.conf
if_tun_load="YES"

# Hlaða strax án endurræsingar
kldload if_tun
DNS flót gegnum resolv.conf
OpenVPN á FreeBSD uppfærir ekki /etc/resolv.conf sjálfkrafa eins og það gerir á Linux. Búa til uppfærsluforrit:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Bæta við OpenVPN skilgreiningu:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Eldveggjaskilgreiningarárekstrar við pf
FreeBSD pf eldveggir geta lokað VPN umferð. Bæta við þessum reglum við /etc/pf.conf:
# Leyfa OpenVPN umferð
pass out on egress proto udp to any port 1194
pass on tun0 all

# Valfrjálst: Blokka alla úthlaðna umferð (dauðaslátri)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Endurhlaða eldvegginn:
pfctl -f /etc/pf.confOpenVPN þjónusta tekst ekki að hefja við ræsingu
rc.conf setningafræðin skiptir máli. Nota nákvæmlega breytuheiti:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard á FreeBSD: Kjarnareiki uppsetning og villuleit
WireGuard samþætting er breytileg eftir FreeBSD útgáfu. Þessi hluti nær yfir bæði innfæna og þriðju aðila einingu uppsetningar.
FreeBSD 13.x: Setja upp kjarnareikann
FreeBSD 13.0 og 13.1 þurfa ytri kjarnareika:
pkg install wireguard-kmod wireguard-tools

# Hlaða einingu
kldload if_wg

# Gera það viðvarandi
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Innfænn kjarnastuðningur
FreeBSD 14.0+ inniheldur WireGuard í grunnkjarna. Þú þarft aðeins verkfærin:
pkg install wireguard-toolsWireGuard tekst ekki að búa til viðmót
Ef wg-quick up wg0 skilar “RTNETLINK answers: Operation not supported,” kjarnareikinn er ekki hlaðinn:
# Athuga hvort reiki er hlaðinn
kldstat | grep wg

# Hlaða handvirkt
kldload if_wg

# Sannreyna
ifconfig wg0
Keyra WireGuard inni í FreeBSD jail
FreeBSD 14.0+ styður WireGuard inni í jails. Bæta við þessum jail breytum:
# Í /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Búa til WireGuard viðmót innan jail:
jexec myjail wg-quick up wg0MTU vandamál sem valda pakkaflótti
WireGuard sjálfgefið MTU 1420 getur valdið vandamálum á sumum netkerfum. Lækka það:
# Í wg0.conf
[Interface]
MTU = 1380
Öryggisbestu starfsanirðir fyrir VPN á FreeBSD
FreeBSD gefur öryggiseiginleika sem bæta við VPN dulkóðun. Sameina þá fyrir lagskipta vernd.
Samþætta VPN við pf eldvegg: Búa til reglur sem blokka alla umferð utan VPN göngulinn. Þetta virkar sem netkerfastig dauðaslátri án þess að treysta á VPN veitanda hugbúnað.
Nota GELI dulkóðun fyrir VPN skilgreiningarnar: Dulkóða skrá sem inniheldur VPN skilríki og skilgreiningar skrár:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Keyra VPN innan Capsicum sandkassa: FreeBSD Capsicum rammi takmarkar hvað VPN ferli getur nálgast, sem dregur úr skaða ef VPN biðlarinn er róvið.
Fylgjast með VPN tengingu heilsu: Bæta við cron starfi sem athugar göngulinn stöðu á 5 mínútna fresti og endurræsir tenginguna ef hún dettur:
*/5 * * * * /usr/local/bin/check-vpn.shLokaúrskurður
FreeBSD notendur hafa færri VPN valkosti en Linux eða Windows notendur. Fimm veitendur sem endurskoðað er hér þjóna mismunandi þörfum.
Veldu Mullvad ef þú vilt sterka friðhelgi með nafnlausum reikningum og traustri WireGuard afköstum á föstu €5.00/mánuði. Veldu OVPN ef þú vilt WireGuard stillingarskrár og hönnun á diskalausi þjónum. Veldu Perfect Privacy ef þú þarfnast margfaldrar leitar fyrir öryggis þjónaumhverfi. Veldu IPredator ef þú vilt einföldustu mögulegu FreeBSD uppsetningu. Veldu NordVPN ef þú þarfnast aðgangs að 6.400+ þjónum yfir 111 lönd og þakkar ekki gegn samfélagsviðhaldnum FreeBSD leiðbeiningum.
Arkitektúr FreeBSD gerir það einstakt hæft fyrir VPN dreifingu. pf eldveggjasamþætting, jail einangrun og GELI dulkóðun búa til öryggisflæði sem engin önnur neytandi stýrikerfi passa við. Rétti VPN veitandi bætir við þessum verkfærum fremur en kemur í stað þeirra.
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
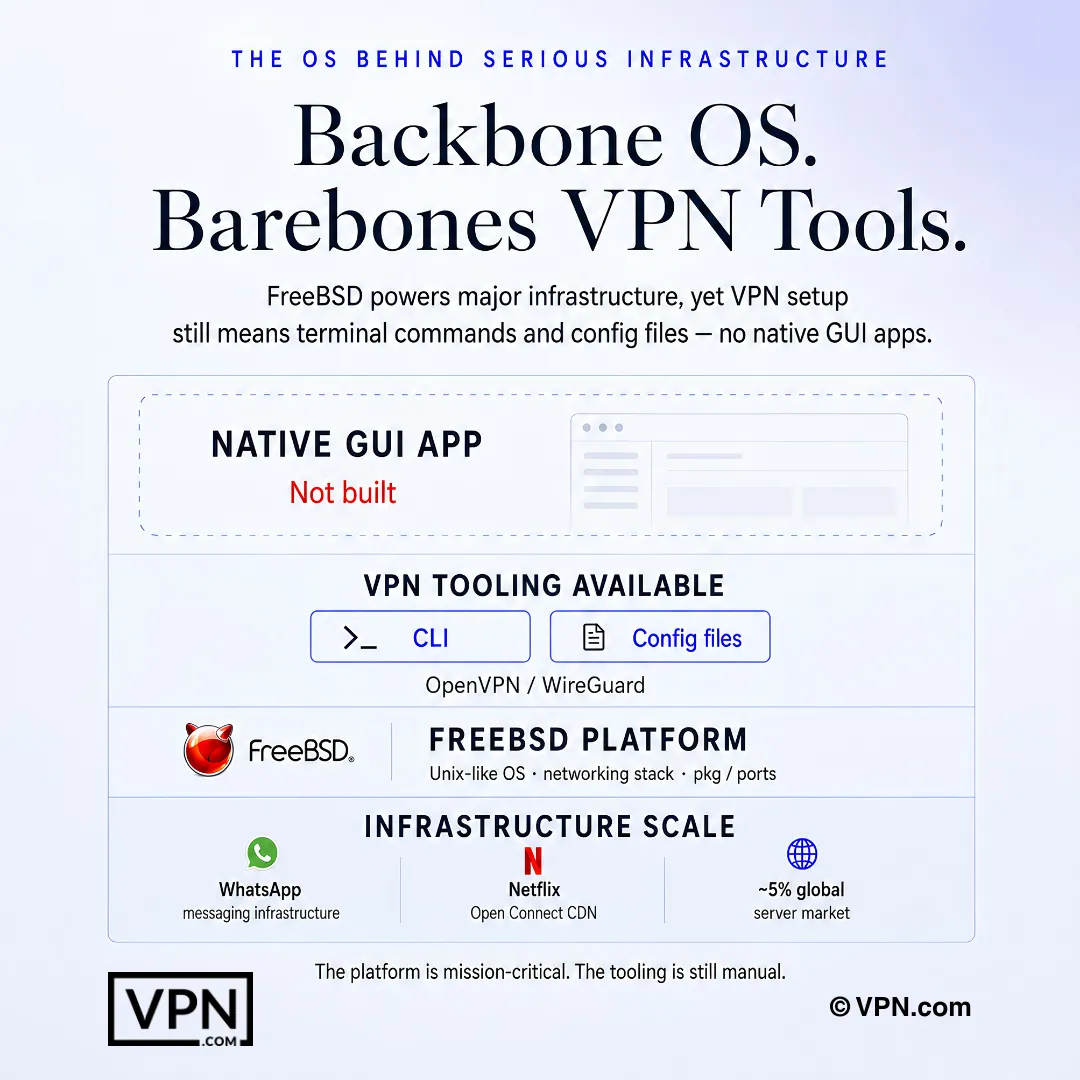
FreeBSD VPN uppsetning þýðir venjulega skipanalínuskipanir og stillingarskrár, ekki innbyggð GUI forrit.
Oft spurðar spurningar
Af hverju fær FreeBSD ekki innfætt VPN forrit eins og Windows eða macOS?
FreeBSD er ekki Linux, og það notar annan kjarna og netkerfisöflu, svo flestir veitendur sleppa því að byggja sérstakt GUI biðlara fyrir það. Í staðinn setjur þú OpenVPN eða WireGuard inn í gegnum pkg install, stýrir þeim í gegnum rc.conf og geymir skilgreiningarnar í /usr/local/etc/. Allir veitendur sem skjalfesta FreeBSD stuðning gera það í gegnum terminaluppsetningu fremur en grafískt forrit.
Hver er raunverulegi munurinn á því að keyra OpenVPN og WireGuard á FreeBSD?
OpenVPN keyrir algjörlega í notendaafls með því að nota innbyggða tun stýringu FreeBSD og hefur virkað á pallinum í yfir 15 ár, en ~100.000+ línur kóðans auka CPU-orstæðu. WireGuard kemur sem frumlegur kjarnaeining sem hefst á FreeBSD 13.1 (að fullu frumlegur á 14.0+), sem heldur CPU-notkun lægri, og ~4.000 línur kóðans gera sjálfstæðar úttektir hraðari.
Hvernig dragi ég WireGuard upp og gangi á FreeBSD 14?
Á FreeBSD 14.0+, WireGuard er innbyggt í grunnkjorna, svo þú þarft aðeins pkg install wireguard-tools og svo kldload if_wg til að hlaða einingunni. Á FreeBSD 13.0 eða 13.1 þarftu fyrst sérstakan wireguard-kmod pakka. Þegar hlaðið er, búðu til lykla með wg genkey/wg pubkey og komdu viðmótinu upp með wg-quick up wg0.
Af hverju flytja OpenVPN DNS beiðnir á FreeBSD og hvernig stöðva ég það?
Ólíkt Linux, uppfærir OpenVPN á FreeBSD ekki sjálfkrafa /etc/resolv.conf þegar göngulin tengist, svo DNS fyrirspurnir geta farið framhjá dulkóðuðu tenginu. Lagfæra með up/down forritið sem afrittar og skiptir um resolv.conf á tengingu og endurkemur það á niðurtengingu, síðan vísa á það forrit með script-security 2 í OpenVPN skilgreiningu þinni.
Hvað veldur “tun device not found” villu á FreeBSD?
FreeBSD tekst stundum ekki að sjálfhlaða tun rekla sem OpenVPN treystir á, sem skilar þessari villu við tengingartíma. Bæta við if_tun_load="YES" við /boot/loader.conf svo það hladist sjálfkrafa við hverja ræsingu, eða keyrðu kldload if_tun til að hlaða því strax án endurræsingar. Þetta er einn algengustu fyrstu villar OpenVPN uppsetningar á pallinum.
Hvernig byggja ég netverkastig dauðaslátri með FreeBSD pf eldvegg?
Fremur en að treysta á app-level dauðaslátri veitanda (sem flestir FreeBSD uppsetningar skortir algjörlega), bættu við pf.conf reglum sem blokka alla úthlaðna umferð nema hvað leyst er í gegnum VPN tun0 viðmót þinn og sérstöku VPN netþjónasnið veitumanns á VPN gáttinni. Endurhlaða með pfctl -f /etc/pf.conf. Þetta lokar allri umferð ef göngulin dettur, virkt sem eldveggastig bilunarvörn.
Hvernig dragi ég WireGuard upp og gangi inni í FreeBSD jail?
Jail stuðningur krefst FreeBSD 14.0 eða nýrri, þar sem WireGuard þarf vnet netkerfisham inni í jail. Bæta við allow.raw_sockets, vnet og vnet.interface = "wg0" við skilgreiningar blokkina jailin þíns í /etc/jail.conf, svo komdu göngulinni upp frá utan jailsins með jexec myjail wg-quick up wg0. Fyrri FreeBSD útgáfur styðja ekki þessa jail samþættingu.
Hvaða veitendur birta í raun opinbera FreeBSD skjöl á móti því að treysta á leiðbeiningar frá samfélaginu?
Mullvad, OVPN, Perfect Privacy og IPredator birta öll opinbera FreeBSD uppsetningarleiðbeiningar með stillingarskrám. NordVPN hefur enga opinbera FreeBSD stuðning; OpenVPN stillingarskrár þess virka á pallinum, en aðeins leiðbeiningar sem viðhaldið er af samfélaginu leiða í gegnum ferlið, sem tekur venjulega lengri tíma að setja upp en opinberlega skjalfestir veitendur.
Hvaða meginvatn veitandi ætti best fyrir FreeBSD notendur sem þurfa einnig þverrplötur hraða?
NordVPN er #1 af 22 í okkar Speed Lab, safnað frá birtu þriðju aðila prófum, fyrir framan Mullvad á #7 og ExpressVPN á #8. NordVPN skortir opinbera FreeBSD stuðning og krefst samfélagsviðhaldinna OpenVPN leiðbeininga, en Mullvad gefur út opinbera innfædda WireGuard skjöl fyrir FreeBSD, sem gerir það að sterkari vali ef FreeBSD samhæfni skiptir meira máli en hreinum röðun.
Hvað kosta NordVPN, ExpressVPN og Mullvad fyrir FreeBSD uppsetningu?
NordVPN byrjar frá $3.49/mánuð á lengstu áskriftarplaninu, ExpressVPN byrjar frá $2.99/mánuð á lengstu áskriftarplaninu, og Mullvad rukkar fast gjald frá €5.00/mánuð án langtímaafsláttar. Engir þeirra þriggja bjóða upp á FreeBSD notandaviðmót, þannig að verðmunir koma niður á netþjónainnviðum og lögsagnarumdæmi frekar en þægindum við uppsetningu.
Get ég fengið endurgreiðslu ef uppsetning veitanda á FreeBSD virkar ekki fyrir tilvik mitt?
Já, fyrir tvo af þremur. NordVPN og ExpressVPN styðja báðir áætlanir með 30 daga peningagjafsöfun, sem gefur þér tíma til að prófa WireGuard eða OpenVPN skilgreiningarnar á FreeBSD kassanum þínum áður en þú skuldbindist. Mullvad hefur engar prufu; það er greiða-þar-sem-þú-ferð, þótt ónotuð dagar á flatta mánaðarverði hans eru endurgreiðanlegir ef þú hættir snemma.
Hvernig margar samtímis tengingar fæ ég til að hylja FreeBSD netþjóna ásamt öðrum tækjum?
Það er breytilegt eftir veitanda. NordVPN leyfir 10 samtímis tækjatengingar, ExpressVPN leyfir 10-14 eftir áætlun stigi og Mullvad takmarkar við 5. Fyrir FreeBSD netþjónarstjóra sem keyra margir jails eða pfSense tæki ásamt persónulegum tækjum, halda NordVPN eða ExpressVPN hærri tækjatakmarkanir meira pláss áður en þú þarft annan reikning.
Er WireGuard með minni kóðagrunn jafn miklu öruggari fyrir FreeBSD jail-dreifingu en OpenVPN?
Það dregur úr árásarfleti að minnsta kosti. WireGuard með um 4.000 línur kóða er auðveldara að endurskoða en OpenVPN með 100.000+ línum, og vegna þess að það keyrir sem innfætt FreeBSD kernelkerfi (13.1+ með kmod, innfætt á 14.0+) frekar en í notendahlutnum, notar það einnig minni CPU meðan það keyrir inni í einangruðum jöilum.