Besta VPN fyrir RedHat: Öryggi og hraði fyrir fyrirtæki
Finndu besta VPN fyrir RedHat sem samþættist SELinux, uppfyllir FIPS 140-2 staðla og styður RPM-uppsetningu á RHEL-innviðum.
 Michael Gargiulo
VPN.com kann þóknun þegar þú smellir eða kaupir í gegnum vefsíðu okkar. Þóknun getur haft áhrif á hvernig veitendur eru sýndir; sjá Upplýsingaskylda og Þjónustuskilmálar.
Finndu þitt VPN
Hvað muntu aðallega nota VPN í?
Veldu eitt, svaraðu svo nokkrum fljótlegum spurningum. Við tilgreinum VPN sem hentar þér og útskýrum hvers vegna.
VPN fyrir streymi
Spurning 1 af 3
Hvað fékk þig til að leita að VPN fyrir streymi?
14.876 VPN val gerð í gegnum VPN.com síðustu 30 daga

Leikurinn þinn

NordVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,664,59

ProtonVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,614,70
VPN fyrir persónuvernd
Spurning 1 af 3
Hvað varð til þess að þú leitaðir að friðhelgi VPN?
14.876 VPN val gerð í gegnum VPN.com síðustu 30 daga
Leikurinn þinn
NordVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,664,59
ProtonVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,614,70
VPN fyrir leikjaspilun
Spurning 1 af 3
Hvað varð til þess að þú leitaðir að leika-VPN?
14.876 VPN val gerð í gegnum VPN.com síðustu 30 daga
Leikurinn þinn
NordVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,664,59
ProtonVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,614,70
VPN fyrir ókeypis áætlanir
Spurning 1 af 3
Hvað olli því að þú leitaðir að ókeypis VPN?
14.876 VPN val gerð í gegnum VPN.com síðustu 30 daga
Leikurinn þinn
ProtonVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,614,70
NordVPN
Einkunnir í forritsverslun, hluti af stigagjöf
4,664,59
NordVPN7,229 þjónarNordVPN's privacy and security record is strong on process and mixed on proof
93 af 100, byggt úr tveimur vigtuðum hlutum
Einkunnir í forritsverslun, hluti af stigagjöf
4,664,59
Rannsakað 3. okt. 2026Fullyrðingar skoðaðar: 31Óháðar heimildir: 11Einkunnir uppfærðar 6. nóv. 2026
 ExpressVPN3,000+ þjónar
88 af 100, byggt úr tveimur vigtuðum hlutum
Einkunnir í forritsverslun, hluti af stigagjöf
4,684,69
Rannsakað 3. okt. 2026Fullyrðingar skoðaðar: 27Óháðar heimildir: 13Einkunnir uppfærðar 6. nóv. 2026
 Mullvad VPN550+ þjónar
76 af 100, byggt úr tveimur vigtuðum hlutum
Einkunnir í forritsverslun, hluti af stigagjöf
4,144,06
Rannsakað 3. okt. 2026Fullyrðingar skoðaðar: 29Óháðar heimildir: 9Einkunnir uppfærðar 6. nóv. 2026
Hvers vegna RHEL krefst VPN-lausna í fyrirtækjaflokki
Red Hat Enterprise Linux (RHEL) knýr mikilvæga innviði hjá fyrirtækjum á Fortune 500-listanum, stjórnvöldum og fjármálastofnunum. Ólíkt Linux-dreifingum fyrir neytendur krefst RHEL VPN-lausna sem samþættast SELinux-aðgangsstýringum, uppfylla FIPS 140-2 dulkóðunarstaðla og styðja sjálfvirka uppsetningu á þúsundum hnúta.
Meginatriðið: RHEL inniheldur innbyggð VPN-verkfæri í gegnum NetworkManager og framfylgir SELinux-öryggisreglum. VPN-uppsetningar í fyrirtækjum á RHEL krefjast samhæfni við þessi verkfæri, aðgengis að RPM-pökkum og langtímastuðnings frá söluaðila sem fylgir 10 ára líftíma RHEL.
Þessi leiðarvísir fjallar sérstaklega um VPN-lausnir fyrir Red Hat Enterprise Linux í rekstrarumhverfi. Kerfisstjórar RHEL þurfa VPN-þjónustur sem setjast upp með YUM/DNF, virða SELinux-samhengi og skalast yfir gagnaver og skýjauppsetningar.
Hvernig öryggisarkitektúr RHEL mótar kröfur til VPN
RHEL er frábrugðið öðrum Linux-dreifingum á þann hátt sem hefur bein áhrif á samhæfni VPN. Skilningur á þessum mun kemur í veg fyrir uppsetningarbilanir og öryggisgöt.
SELinux-framfylgd og samhæfni VPN
SELinux keyrir í framfylgdarham sjálfgefið á RHEL. Mörg VPN-forrit mistakast þögul því þau skortir viðeigandi SELinux-reglueiningar. Samhæft VPN þarf annaðhvort að fylgja með SELinux-reglum eða bjóða skjöluð skref til að búa til sérsniðin samhengi.
Til dæmis krefst OpenVPN á RHEL openvpn_t SELinux-tegundarinnar. Án hennar detta tengingar út án skýrra villuboða. WireGuard samþættist á kjarnastigi frá RHEL 8.6, sem forðast flest SELinux-árekstra.
RPM-pakkar og uppsetning með YUM/DNF
Uppsetningar RHEL í fyrirtækjum nota RPM-pakka sem eru stýrðir með YUM (RHEL 7) eða DNF (RHEL 8/9). VPN-þjónustur sem bjóða opinbera .rpm-pakka einfalda uppsetningu, uppfærslur og úttektir á samræmi. Handsmíðaðar útgáfur úr frumkóða skapa viðhaldsbyrði og brjóta sjálfvirk plástraferli.
Samþætting við NetworkManager
RHEL notar NetworkManager sem aðaltól fyrir netstillingar. VPN-lausnir sem samþættast sem NetworkManager-viðbætur leyfa kerfisstjórum að stýra tengingum með nmcli-skipunum, GNOME-viðmóti eða Cockpit-vefstjórnborðinu. Þetta skiptir máli í umhverfum þar sem mörg teymi sjá um netstillingar.
Matsviðmið fyrir VPN-lausnir á RHEL
Þegar VPN er valið fyrir RHEL í rekstri skal meta þessa þætti sem eru sérstakir fyrir RHEL:
- SELinux-samhæfni: Keyrir VPN undir SELinux-framfylgdarham án þess að þurfa
setenforce 0? - Opinber RPM-aðgengi: Heldur söluaðilinn úti RPM-geymslu fyrir RHEL 7, 8 og 9?
- CLI-verkfæri: Býður VPN upp á fulla skipanalínustjórnun fyrir þjónaumhverfi án skjás?
- Stuðningur við samskiptareglur: Styður það WireGuard (samþætt kjarna á RHEL 8.6+) eða IPsec í gegnum Libreswan (fylgir með RHEL)?
- FIPS 140-2 samræmi: Getur VPN nýtt FIPS-vottaðar dulritunareiningar RHEL?
- Sveigjanleiki: Styður lausnin Ansible-handrit eða Puppet-einingar fyrir fjöldauppsetningu?
Helstu VPN-þjónustur með staðfestum RHEL-stuðningi
Þrjár VPN-þjónustur bjóða skjalfestan RHEL-samhæfan stuðning með innfæddum Linux-forritum, RPM-pökkum eða ítarlegum uppsetningarleiðbeiningum fyrir fyrirtæki.
Mullvad VPN: Persónuvernd í fyrsta sæti með innfæddu WireGuard
Mullvad VPN býður sérstakt Linux-forrit sem dreift er sem RPM-pakki. Uppsetning á RHEL 8 eða 9 tekur eina skipun:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad var meðal fyrstu þjónustuaðila til að taka upp WireGuard, sem keyrir sem kjarnaeining á RHEL 8.6 og nýrri. Létt hönnun WireGuard heldur álagi á örgjörva lágu, en raunverulegur hraði fer eftir vélbúnaði og nettengingu. Forritið inniheldur fulla CLI (mullvad connect, mullvad status) sem hentar þjónum RHEL án skjás.
Mullvad rekur 550+ þjóna í 50+ löndum. Stefna þeirra um engar skráningar hefur verið staðfest með óháðum úttektum. Þjónustan kostar fast €5/mánuði og engin aðgangsstofnun er nauðsynleg.
Athugasemd um RHEL: RPM-pakki Mullvad inniheldur SELinux-reglueiningar fyrir RHEL 8 og 9. Engar handvirkar breytingar á reglum eru nauðsynlegar.
NordVPN: Umfang fyrirtækja með 7,229 þjónum
NordVPN gefur út Linux-forrit sem RPM-pakka sem samþættist NetworkManager RHEL. Kerfisstjórar geta stýrt tengingum með nmcli eða eigin CLI-verkfæri NordVPN (nordvpn connect, nordvpn set technology).
Helstu eiginleikar sem skipta máli fyrir RHEL:
- NordLynx-samskiptareglan: Útfærsla NordVPN á WireGuard heldur yfirhleðslu samskiptareglna lágri á RHEL
- CyberSec-síun: Lokar á spilliforrit og vefveiðarlén á DNS-stigi og bætir við eldveggsreglur firewalld á RHEL
- 7,229 þjónar í 150 löndum: Veitir varaleiðir fyrir fjölþjóðleg RHEL-umhverfi
- Valkostir fyrir sérstakt IP-tölu: Gagnlegt til að setja útgöngupunkta VPN á hvítlista í eldveggsstillingum RHEL
Uppsetning á RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Athugasemd um RHEL: Linux-forrit NordVPN virkar með SELinux í framfylgdarham á RHEL 8 og 9. NetworkManager-viðbótin styður nmcli-skriftur fyrir sjálfvirka stjórnun tenginga.
ExpressVPN: Lightway-samskiptareglan fyrir RHEL-uppsetningar með lítilli töf
ExpressVPN býður Linux-forrit með RPM-stuðningi og eigin Lightway-samskiptareglu. ExpressVPN lýsir Lightway sem hraðvirkri samskiptareglu með lítilli yfirhleðslu; raunveruleg afköst á RHEL ráðast af vélbúnaði og neti.
Athyglisverðir eiginleikar fyrir kerfisstjóra RHEL:
- Klofin göng (split tunneling): Beinir aðeins tiltekinni umferð í gegnum VPN en heldur innri RHEL-þjónustum á beinum tengingum
- 3.000+ þjónar í 105 löndum: Styður dreifða RHEL-innviði um allan heim
- Lightway UDP og TCP valkostir: TCP-stilling virkar í gegnum takmarkandi eldveggi fyrirtækja
- Reglulegar uppfærslur fyrir Linux: ExpressVPN plásturfærir Linux-forritið sitt innan 2 vikna frá hverri RHEL-útgáfu
Uppsetning notar eigin RPM-geymslu ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Athugasemd um RHEL: ExpressVPN krefst sérsniðinnar SELinux-breytu fyrir klofin göng. Skjölin þeirra gefa upp nákvæmu setsebool-skipanirnar. Forritið styður sýndarumhverfi RHEL, þar á meðal KVM og oVirt.
Uppsetning VPN á RHEL: NetworkManager og CLI-aðferðir
Kerfisstjórar RHEL setja venjulega upp VPN á tvo vegu: með NetworkManager-viðbótum eða sjálfstæðum CLI-forritum.
Aðferð 1: WireGuard í gegnum NetworkManager á RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Þessi aðferð geymir VPN-skilríki í dulkóðuðum lyklakippu NetworkManager. Tengingar lifa af endurræsingar og samþættast sjálfkrafa svæðum firewalld á RHEL.
Aðferð 2: OpenVPN með SELinux-reglum
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Skipunin semanage skráir gátt OpenVPN hjá SELinux. Ef þetta skref er sleppt verða tengingarbilanir þögular á RHEL-kerfum sem keyra SELinux í framfylgdarham.
Aðferð 3: IPsec með Libreswan (fylgir með RHEL)
RHEL inniheldur Libreswan fyrir innfæddan IPsec VPN-stuðning. Þetta krefst engs hugbúnaðar frá þriðja aðila:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan notar FIPS-vottuð dulritunarsöfn RHEL. Þetta gerir það að kjörvali fyrir uppsetningar hjá stjórnvöldum og í fjármálageiranum þar sem krafist er FIPS 140-2 samræmis.
Samræmi og sjónarmið við uppsetningu í fyrirtækjum
RHEL þjónar atvinnugreinum með strangar reglugerðarkröfur. Val á VPN verður að taka mið af þessum regluverkum:
| Rammi | Krafa |
|---|---|
| HIPAA | Heilbrigðisumhverfi á RHEL þarf VPN-lausnir með AES-256 dulkóðun og skráningu aðgerða (audit logging). NordVPN og Mullvad styðja bæði AES-256-GCM. |
| PCI DSS | Greiðsluvinnsla á RHEL krefst dulkóðaðra gagnaganga fyrir öll gögn korthafa. IPsec í gegnum Libreswan uppfyllir kröfu 4.1 í PCI DSS beint úr kassanum. |
| FedRAMP | Opinber RHEL kerfi þurfa FIPS 140-2 vottaða dulkóðun. Libreswan með NSS dulmálssafni RHEL uppfyllir þessa kröfu. |
| SOC 2 | VPN-veitendur þurfa að sýna fram á hvernig þeir meðhöndla gögn. Opinberar úttektarskýrslur Mullvad taka á SOC 2 viðmiðum og NordVPN segir að það hafi látið gera óháðar úttektir á því að engar skrár séu haldnar. |
Fyrir umfangsmiklar uppsetningar skal sjálfvirknivæða VPN-stillingar með Ansible. Ansible Automation Platform frá Red Hat inniheldur VPN-hlutverkseiningar fyrir Libreswan og WireGuard sem setja upp samræmdar stillingar á hundruðum RHEL-hnúta.
Lokaniðurstaða
RHEL-umhverfi krefjast VPN-lausna sem virða SELinux-reglur, setjast upp með RPM-pökkum og skalast með sjálfvirknitólum eins og Ansible. Mullvad býður sterkustu persónuverndarábyrgðirnar með hreinni WireGuard-samþættingu. NordVPN býður stærsta þjónanetið og samhæfni við NetworkManager fyrir fjölþjóðlegar uppsetningar. Lightway-samskiptareglan frá ExpressVPN skilar minnstu tengitöf fyrir tímanæm forrit.
Fyrir kerfisstjóra RHEL sem þurfa FIPS 140-2 samræmi án hugbúnaðar frá þriðja aðila fylgir Libreswan með hverri RHEL-uppsetningu og notar vottuð dulritunareiningar stýrikerfisins. Paraðu hvaða lausn sem er við innbyggð verkfæri RHEL, NetworkManager og nmcli, fyrir samræmda og skriftanlega VPN-stjórnun yfir innviðina þína.
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
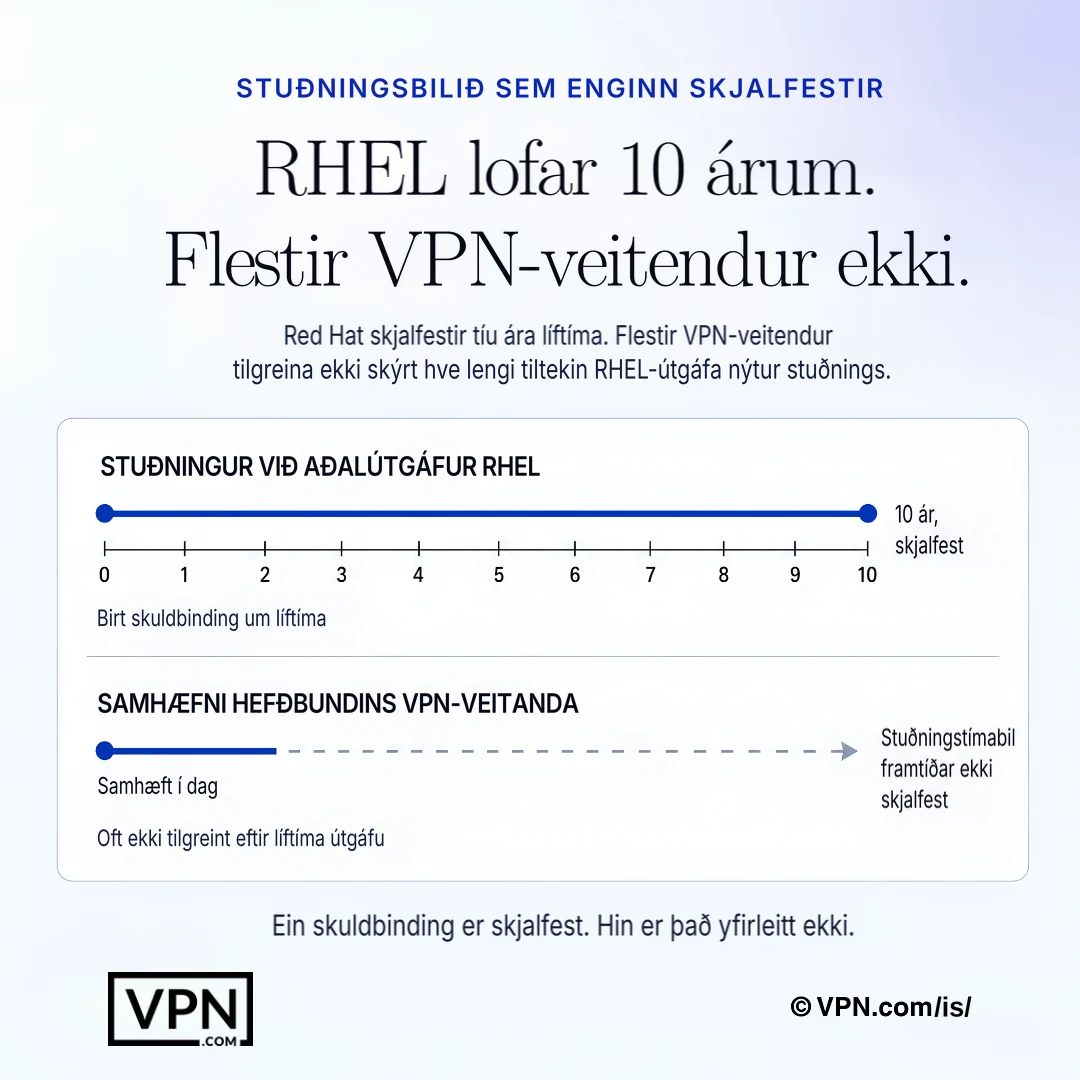
RHEL hefur skjalfestan líftíma, en stuðningsgluggar VPN söluaðila eru oft minna skýrt tilgreindir.
Algengar spurningar
Hvers vegna getur RHEL ekki bara notað hvaða VPN-forrit fyrir neytendur sem er?
RHEL framfylgir SELinux í aðgangsstýringarham sjálfgefið, sem blokkar þögult VPN-forrit sem skortir viðeigandi reglueiningar, og uppsetningar í fyrirtækjum krefjast RPM-pakka sem stýrt er með YUM eða DNF frekar en handsmíðaðra útgáfa úr frumkóða. Stuðningstími RHEL, um 10 ár, þýðir líka að söluaðilinn þarf langtímaviðhald á Linux-forritinu, ekki bara einstaka útgáfu.
Hvaða VPN-lausnir virka í raun með SELinux í framfylgdarham án þess að slökkva á því?
RPM-pakki Mullvad inniheldur SELinux-reglueiningar sem eru innbyggðar fyrir RHEL 8 og 9 og krefst engra handvirkra breytinga. Linux-forrit NordVPN keyrir einnig í framfylgdarham og NetworkManager-viðbót þess styður nmcli-skriftur. ExpressVPN þarf sérsniðna SELinux-breytu fyrir klofin göng, sem skjölin fjalla um með sérstökum setsebool-skipunum.
Uppfyllir einhver þessara VPN-lausna FIPS 140-2 kröfur án frekari uppsetningar?
Libreswan, sem fylgir öllum RHEL-uppsetningum, notar FIPS-vottaða NSS-dulritunarsafn RHEL sjálfs og er því fyrsta val fyrir uppsetningar hjá stjórnvöldum og í fjármálageiranum sem þurfa FIPS 140-2 samræmi án hugbúnaðar frá þriðja aðila. NordVPN og Mullvad styðja bæði AES-256-GCM dulkóðun, en keyra ekki í gegnum vottaðar dulritunareiningar RHEL eins og Libreswan gerir.
Hver er raunveruleg uppsetningarskipun fyrir hverja þessara VPN-lausna á RHEL 9?
Mullvad setur upp á einni línu: sudo dnf install með slóð á RPM-pakkann. NordVPN krefst tveggja skrefa, fyrst innflutnings á RPM-pakka yum-geymslunnar og síðan sudo dnf install nordvpn. ExpressVPN notar sudo dnf install expressvpn-latest.rpm og síðan expressvpn activate og expressvpn connect. Allar þrjár forðast handvirka smíði úr frumkóða sem flækir sjálfvirk plástraferli.
Hvernig set ég upp WireGuard í gegnum NetworkManager í stað eigin forrits þjónustuaðila?
Settu upp wireguard-tools með sudo dnf install wireguard-tools, fluttu síðan stillingarnar inn með sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf og ræstu tenginguna með sudo nmcli connection up wg0. Þetta geymir skilríki í dulkóðuðu lyklakippu NetworkManager, lifir af endurræsingar og samþættist sjálfkrafa svæðum firewalld.
Af hverju mistekst OpenVPN-tengingin mín þögul á RHEL-þjóni?
Þetta rekur nær alltaf til vantandi openvpn_t SELinux-tegundar, sem veldur því að tengingar detta út án skýrra villuboða í framfylgdarham. Lagaðu það með því að setja upp NetworkManager-openvpn og keyra síðan sudo semanage port -a -t openvpn_port_t -p tcp 1194 áður en tengingin er flutt inn. Að sleppa þessu skrefi með semanage er algengasta orsök óútskýrðra OpenVPN-bilana á RHEL.
Hvaða af þessum VPN-lausnum skilar bestum árangri fyrir framleiðsluálag á RHEL?
NordVPN er í #1 af 22 á Trust Score okkar, sem byggir á birtum prófunum þriðja aðila, næst kemur ExpressVPN í #2 og Mullvad í #11. Fyrir RHEL sérstaklega forðast WireGuard, með samþættingu á kjarnastigi frá RHEL 8.6, flest SELinux-árekstra sem eldri samskiptareglur eins og OpenVPN geta valdið, og það skiptir jafn miklu máli og hrein staða fyrir stöðugleika í rekstri.
Hvernig bera þessar þrjár VPN-lausnir saman í kostnaði fyrir innleiðingu í fyrirtæki á RHEL?
NordVPN byrjar á $3.09/mánuði og ExpressVPN á $3.00/mánuði, bæði á lengstu áskriftum, en Mullvad rukkar fast $5.50/mánuði án fjölársafsláttar og greitt er mánaðarlega án ókeypis prufuáskriftar. Fyrir fjárhagsáætlun yfir marga RHEL-hnúta undir sameiginlegum aðgangi skalast langtímaverð Nord og Express fyrirsjáanlegar en fast mánaðarverð Mullvad.
Hjálpa einhverjar þessara VPN-lausna raunverulega að uppfylla kröfur HIPAA, PCI DSS eða FedRAMP?
Að hluta, eftir regluverkinu. NordVPN og Mullvad styðja bæði AES-256-GCM dulkóðun sem skiptir máli fyrir HIPAA, og NordVPN segir að stefna þeirra um engar skráningar hafi verið óháð úttekin, en Mullvad birtir eigin óháðar úttektarskýrslur sem taka á SOC 2-stýringum. Fyrir PCI DSS eða FedRAMP er innfædd IPsec-stafla RHEL, Libreswan, með FIPS-vottaðri dulritun, beinni leið að samræmi.
Hversu mörg tæki nær einn aðgangur raunverulega yfir í fjölhnúta RHEL-uppsetningu?
NordVPN leyfir 10 samtímis tækjatengingar á aðgang, ExpressVPN leyfir 10 til 14 eftir áskriftarstigi og Mullvad hámarkar við 5. Fyrir kerfisstjóra sem sjá um nokkra RHEL-þjóna eða vinnustöðvar undir einu leyfi frekar en að setja upp aðgang á hvern hnút, teygjast há mörk NordVPN og ExpressVPN lengra áður en þarf fleiri aðganga.
Er hægt að sjálfvirknivæða VPN-stillingar á RHEL yfir hundruð þjóna?
Já. Ansible Automation Platform frá Red Hat inniheldur VPN-hlutverkseiningar sérstaklega fyrir Libreswan og WireGuard, sem gera kerfisstjórum kleift að setja samræmdar VPN-stillingar á hundruð RHEL-hnúta úr einni handbók. Með nmcli til staðbundinnar stýringar fæst skriftanleg, rekjanleg uppsetningarleið í stað handvirkrar stillingar á hverjum þjóni.
Hvað gerist ef VPN-lausn hentar ekki eftir að hún hefur verið sett upp á RHEL-innviðum?
NordVPN og ExpressVPN bjóða bæði 30 daga peningaábyrgð á áskriftum sínum, sem gefur þér glugga til að prófa samhæfni áður en þú skuldbindur fjármuni í stærri innleiðingu. Mullvad býður enga prufuáskrift og starfar eingöngu eftir greiðslu eftir notkun, svo þar er engin ábyrgð til að grípa til ef RPM-forrit þeirra hentar ekki umhverfinu þínu.
Hvað gerist þegar RHEL-plástraútgáfa brýtur samhæfni VPN-forritsins míns?
ExpressVPN plásturfærir Linux-forritið sitt innan um það bil 2 vikna frá hverri RHEL-plástraútgáfu, sem takmarkar niðurtíma fyrir innleiðingar sem þola illa töf. Samþætting WireGuard á kjarnastigi frá RHEL 8.6 sneiðir hjá flestum slíkum bilunum þar sem hún er ekki sérstakt forrit í notendarými. Libreswan forðast vandann alveg því það fylgir RHEL sjálfu og uppfærist með stýrikerfinu.