Attacchi di Phishing: Come Funzionano e Come Prevenirli
Scopri cosa sono gli attacchi di phishing, le tattiche comuni utilizzate dai truffatori e i passaggi che puoi intraprendere per riconoscere ed evitare queste minacce online ingannevoli.
 Michael Gargiulo
In sintesi: Il phishing è uno dei vettori di attacco informatico più diffusi, che utilizza email, chiamate e siti web falsi per rubare le credenziali. Una difesa efficace richiede la combinazione di strumenti di sicurezza con una vigilanza costante e una cultura di diffidenza verso le comunicazioni non richieste.
I criminali informatici perfezionano continuamente le loro tecniche per rubare informazioni personali e compromettere i sistemi. Il phishing rimane la loro arma più efficace. L’Internet Crime Complaint Center dell’FBI ha ricevuto 298.878 segnalazioni di phishing e spoofing nel 2023[1], più di qualsiasi altro tipo di reato da esso monitorato, e il Data Breach Investigations Report 2024 di Verizon ha rilevato che il tempo mediano necessario a un utente per cadere in un’email di phishing è stato inferiore a 60 secondi[2].
Questi attacchi utilizzano email, chiamate telefoniche, SMS e siti web falsi per indurre le persone a consegnare le proprie credenziali. Capire come funziona ciascun tipo è il primo passo per costruire una difesa concreta.
| Tipo di phishing | Metodo | Obiettivo principale |
|---|---|---|
| Email phishing | Email false inviate in massa che imitano marchi affidabili | Pubblico ampio — credenziali, dati di pagamento |
| Spear phishing | Email personalizzate che usano dettagli noti sulla vittima | Persone o organizzazioni specifiche |
| Vishing | Chiamate vocali che si spacciano per banche o assistenza tecnica | Informazioni finanziarie, accesso agli account |
| Smishing | Messaggi SMS falsi con link malevoli | Utenti mobili, truffe su consegne e pacchi |
| Whaling | Attacchi altamente mirati a dirigenti o al top management (C-suite) | Bonifici, dati aziendali sensibili (la categoria correlata della business email compromise ha generato 2,9 miliardi di dollari di perdite segnalate nel 2023[1]) |
| Pharming | Reindirizzamento silenzioso di URL legittimi verso siti falsi | Credenziali di accesso su larga scala |
| Clone phishing | Duplicazione di un’email reale con un link malevolo sostituito | Vittime che si fidano del mittente originale |
Come riconoscere un tentativo di phishing
I messaggi di phishing hanno in comune alcuni segnali di allarme. Individuarli rapidamente aiuta a prevenire il furto di credenziali e le infezioni da malware.
Controlla l’indirizzo del mittente. Gli aggressori spesso falsificano il nome visualizzato, ma usano domini con errori di ortografia. Un’email da “support@amaz0n-security.com” non proviene da Amazon. Passa con il mouse sul campo del mittente per vedere l’indirizzo reale.
Fai attenzione a urgenza e minacce. I messaggi che affermano “Il tuo account sarà bloccato entro 24 ore” ti spingono ad agire senza riflettere. La CISA indica il linguaggio urgente o emotivamente coinvolgente[3], soprattutto i messaggi che prospettano gravi conseguenze se non si risponde subito, come un segnale d’allarme chiave.
Ispeziona i link prima di cliccare. Passa con il mouse su qualsiasi link per visualizzare l’URL di destinazione. Se il testo del link dice “bankofamerica.com” ma l’URL punta a “boa-secure-login.xyz”, chiudi immediatamente il messaggio.
Osserva errori grammaticali e di formattazione, ma non affidartici solo a quelli. Errori di ortografia, spaziature anomale e loghi incoerenti possono segnalare un messaggio fraudolento. La CISA osserva però che i messaggi scritti con l’intelligenza artificiale possono avere una grammatica perfetta[3], quindi verifica il mittente, il link e la richiesta stessa.
Suggerimento: prima di inserire le credenziali in qualsiasi sito, verifica manualmente l’URL. Non cliccare sui link nelle email. Digita l’indirizzo direttamente nel browser oppure usa un segnalibro salvato. Banche e servizi legittimi non ti chiederanno mai la password via email o telefono.
Pratiche di prevenzione che funzionano davvero
Il solo rilevamento non basta. Le organizzazioni e i singoli utenti hanno bisogno di difese a più livelli per bloccare i tentativi di phishing prima che raggiungano la casella di posta.
Attiva l’autenticazione a più fattori (MFA). Microsoft afferma che l’MFA può bloccare oltre il 99,9 percento degli attacchi di compromissione degli account[4]. Anche se un aggressore ruba la tua password, non può accedere al tuo account senza il secondo fattore. Dove possibile, scegli metodi resistenti al phishing, come le chiavi di sicurezza, perché le linee guida della CISA sul phishing[5] danno priorità all’MFA resistente al phishing per gli account amministratore.
Implementa i protocolli di autenticazione delle email. Configura i record SPF, DKIM e DMARC per il tuo dominio. Insieme, verificano il server mittente delle email ricevute controllando le regole pubblicate[5], e la direttiva della CISA per le agenzie federali afferma che una policy DMARC di rifiuto offre la protezione più forte contro le email falsificate[6].
Svolgi regolarmente formazione sulla consapevolezza della sicurezza. La formazione aiuta le persone a riconoscere e segnalare il phishing: il rapporto 2024 di Verizon ha rilevato che il 20% degli utenti ha segnalato phishing nelle simulazioni[2], incluso l’11% di coloro che avevano cliccato. Poiché la maggior parte delle persone agisce entro un minuto, ripeti la formazione abbastanza spesso da mantenere viva l’abitudine.
Usa il filtraggio DNS protettivo. La CISA raccomanda un resolver DNS protettivo[5] per impedire agli aggressori di reindirizzare gli utenti verso siti dannosi che rubano le credenziali, e cita opzioni gratuite come OpenDNS Home e Cloudflare Zero Trust Services.
Installa un pulsante di segnalazione del phishing. Offri ai dipendenti un’opzione con un solo clic per segnalare le email sospette. La CISA definisce la segnalazione di attività di phishing sospette[5] uno dei metodi più efficaci per proteggere le organizzazioni.
Passaggi di risposta al phishing quando un attacco riesce
Anche le difese migliori talvolta non bastano. Un piano chiaro di risposta agli incidenti limita i danni e accelera il ripristino.
Isola immediatamente l’account interessato. Reimposta la password compromessa e revoca le sessioni attive. Se l’MFA non era attiva, attivala subito.
Notifica subito il tuo team di sicurezza. La CISA esorta le organizzazioni a segnalare tempestivamente gli incidenti di phishing[5]. Una segnalazione rapida dà ai responsabili il tempo di bloccare l’infrastruttura dell’attaccante prima che si diffonda ad altri account.
Esegui una scansione anti-malware. Se la vittima ha cliccato su un link o scaricato un allegato, esegui una scansione completa dell’endpoint. Metti in quarantena il dispositivo dalla rete fino al termine della scansione.
Documenta tutto. Registra le intestazioni dell’email di phishing, gli URL, i timestamp e tutte le azioni intraprese. Queste prove supportano le indagini forensi e la segnalazione alle autorità di regolamentazione.
Comunica con le parti interessate. Se sono stati esposti dati dei clienti, notifica le persone coinvolte secondo le leggi sulla notifica delle violazioni della tua giurisdizione. La trasparenza preserva la fiducia.
Verdetto Finale
Il phishing rimane una delle minacce più persistenti nel cybersecurity. Gli attaccanti si adattano rapidamente, passando da email a SMS a chiamate vocali man mano che le difese migliorano in un singolo canale.
Le competenze di riconoscimento, i controlli tecnici stratificati e la formazione regolare costituiscono la base di una difesa efficace. I protocolli di autenticazione della posta elettronica come DMARC fermano lo spoofing del dominio. L’autenticazione a più fattori neutralizza le credenziali rubate. La formazione trimestrale mantiene la consapevolezza del phishing acuta in tutta la tua organizzazione.
Un robusto piano di risposta agli incidenti garantisce che quando un attacco passa attraverso, il tuo team contenga il danno in pochi minuti anziché giorni. Documenta le tue procedure di risposta, assegna ruoli chiari e prova regolarmente.
La difesa dal phishing non è un progetto una tantum. Richiede un’attenzione continua, strumenti aggiornati e una cultura consapevole della sicurezza a ogni livello della tua organizzazione.
Riferimenti
- IC3. 2024. 2023 IC3Report. Recuperato il 16 ottobre 2026 da https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archiviato: Snapshot di Wayback Machine
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperato il 16 ottobre 2026 da https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Recognize and Report Phishing. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archiviato: Snapshot di Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 agosto 2019). Recuperato il 16 ottobre 2026 da https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archiviato: Snapshot di Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. BOD 18-01: Enhance Email and Web Security. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Archiviato: Snapshot di Wayback Machine
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
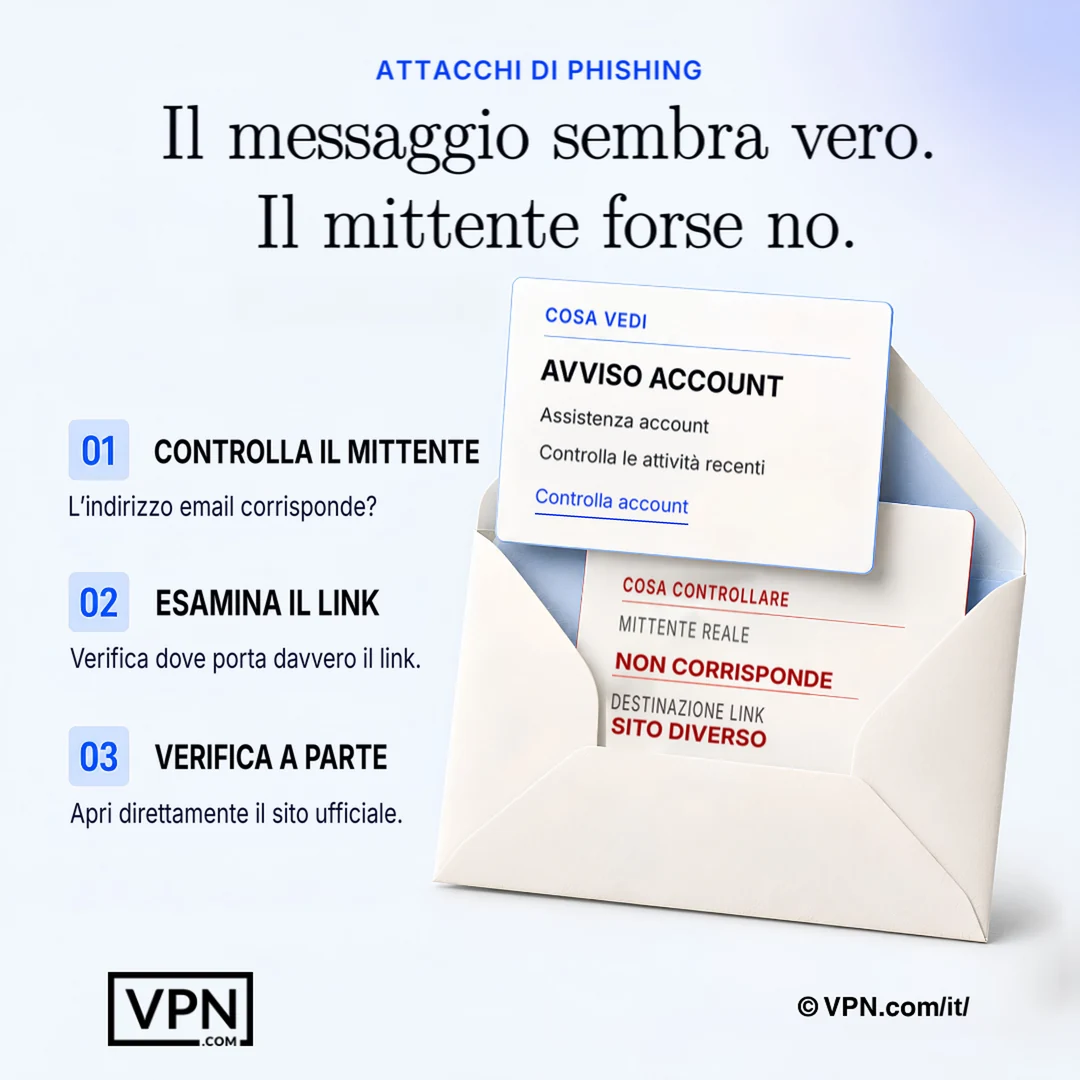
Un messaggio convincente può comunque essere fraudolento: verifica mittente e destinazione al di fuori del messaggio stesso.
Domande Frequenti sul Phishing
Cos’è il phishing e come lo mettono in pratica gli attaccanti?
Il phishing funziona impersonando mittenti di fiducia attraverso email, chiamate, SMS o siti web falsi, per indurre le vittime a consegnare credenziali o denaro. L’Internet Crime Complaint Center dell’FBI ha registrato 298.878 segnalazioni di phishing e spoofing nel 2023. Gli attaccanti si affidano a senso di urgenza, domini falsificati e marchi imitati, piuttosto che a exploit tecnici, per riuscire.
Qual è la differenza tra email phishing, spear phishing e whaling?
L’email phishing invia email false di marchi a un pubblico ampio alla ricerca di credenziali o informazioni di pagamento, mentre lo spear phishing personalizza i messaggi utilizzando dettagli noti su un bersaglio specifico. Il whaling va oltre, prendendo di mira specificamente dirigenti e C-suite per autorizzare trasferimenti bancari o divulgare dati aziendali sensibili. Più mirato è l’attacco, più convincente e costoso è tipicamente.
Cosa sono il vishing e lo smishing, e come differiscono dal phishing via email?
Il vishing utilizza chiamate vocali impersonando banche o supporto tecnico per estrarre informazioni finanziarie e accesso all’account, mentre lo smishing invia messaggi SMS falsi con link dannosi, spesso mascherati come notifiche di consegna o di pacchi. Entrambi saltano del tutto l’email, consentendo loro di bypassare i protocolli di autenticazione della posta elettronica come DMARC e di sfruttare l’immediatezza che le persone associano alle chiamate telefoniche e ai messaggi di testo.
Cos’è il pharming e perché è più difficile da individuare rispetto a un’email falsa?
Il pharming reindirizza gli URL legittimi verso siti falsi silenziosamente, senza alcun’email sospetta o link necessario, quindi le vittime si ritrovano su una pagina di accesso falsificata anche dopo aver digitato l’indirizzo corretto da sole. Prende di mira le credenziali di accesso su larga scala piuttosto che una vittima alla volta, e non c’è nessun’esca ovvia come l’urgenza o un dominio scritto male da individuare.
Cos’è il clone phishing?
Il clone phishing duplica un’email reale precedentemente inviata e scambia un link dannoso, contando sul fatto che la vittima si fida già del mittente originale e del messaggio. Poiché la copia sembra quasi identica a qualcosa di legittimo che il destinatario ha già visto, supera lo scetticismo che un’email fredda e inaspettata normalmente scatenerebbe.
Quali sono i segnali tipici di un’email di phishing?
Quattro campanelli d’allarme permettono di riconoscere molte email di phishing. Controlla l’indirizzo del mittente per individuare domini con errori di ortografia, come “amaz0n-security.com”, fai attenzione alla pressione temporale, come “il tuo account verrà bloccato entro 24 ore”, passa il mouse sopra i link per visualizzare l’URL di destinazione effettivo e cerca errori di formattazione, anche se i messaggi scritti con l’IA possono risultare impeccabili.
In che modo l’autenticazione a più fattori impedisce il successo degli attacchi di phishing?
Microsoft afferma che l’autenticazione a più fattori può bloccare oltre il 99,9 per cento degli attacchi di compromissione degli account, perché una password rubata da sola non basta per accedere senza il secondo fattore. Anche se un’email di phishing riesce a carpire le tue credenziali, l’MFA blocca l’aggressore alla schermata di accesso, rendendola una delle difese con il maggiore impatto disponibili.
Cosa sono SPF, DKIM e DMARC, e servono tutti e tre?
SPF, DKIM e DMARC sono protocolli di autenticazione delle email configurati a livello di dominio, che verificano che la posta in arrivo provenga davvero dal mittente dichiarato. Sì, funzionano insieme e non sono alternative: DMARC si basa su SPF e DKIM per decidere cosa succede alla posta che non supera il controllo. La CISA afferma che una policy DMARC di tipo reject offre la protezione più forte contro le email contraffatte.
Con che frequenza la formazione sulla sicurezza dovrebbe essere svolta per ridurre davvero il rischio?
Abbastanza spesso da far diventare l’abitudine una seconda natura. Il rapporto 2024 di Verizon ha rilevato che il tempo mediano necessario a un utente per cadere in un’email di phishing è inferiore a 60 secondi, e che solo il 20% degli utenti segnala il phishing nelle simulazioni. Brevi ripassi frequenti, insieme a un modo semplice per segnalare, sono la risposta pratica a questi numeri.
Quali strumenti bloccano i siti di phishing prima che i dipendenti possano cliccarci sopra?
Il filtraggio DNS di protezione impedisce agli utenti di connettersi a siti web dannosi noti, e la CISA indica opzioni gratuite come OpenDNS Home e Cloudflare Zero Trust Services. Abbinarlo a un pulsante di segnalazione del phishing con un solo clic permette ai dipendenti di segnalare immediatamente le email sospette, cosa che la CISA definisce uno dei modi più efficaci per proteggere un’organizzazione.
Cosa dovrei fare per primo se ho fatto clic su un link di phishing o inserito la mia password?
Isola immediatamente l’account: ripristina la password compromessa e revoca tutte le sessioni attive, quindi abilita l’MFA se non era già attivo. Esegui una scansione completa dell’endpoint per il malware se hai fatto clic su un link o scaricato un allegato, e metti in quarantena il dispositivo dalla rete fino al completamento della scansione.
Con quanta rapidità un’azienda dovrebbe segnalare internamente un incidente di phishing?
Avvisa il tuo team di sicurezza immediatamente dopo un sospetto compromesso. La CISA esorta le organizzazioni a segnalare tempestivamente gli incidenti di phishing, e la rapidità consente ai responder di bloccare l’infrastruttura dell’attaccante prima che si diffonda ad altri account. L’obiettivo sono i minuti, non i giorni.
Cosa include un buon piano di risposta agli incidenti dopo il furto delle credenziali?
Un solido piano di risposta al phishing documenta tutto: le intestazioni dell’email di phishing, gli URL, i timestamp e ogni azione intrapresa, il che supporta l’indagine forense e la segnalazione normativa. Include inoltre l’isolamento degli account interessati, la scansione dei dispositivi per il malware, e la notifica delle persone interessate secondo le leggi di notifica di violazione della tua giurisdizione se i dati dei clienti sono stati esposti.