Guida alla Privacy dei Dati: Protezione, Diritti e Migliori Pratiche
Scopri cos'è la privacy dei dati, le leggi sulla privacy attuali (GDPR, CCPA) e come proteggere le tue informazioni personali online.
 Michael Gargiulo
Bottom Line: I tuoi dati personali affrontano minacce costanti da malware, phishing, ingegneria sociale e attacchi di rete. Password forti, strumenti incentrati sulla privacy e una VPN che crittografa il tuo traffico costituiscono le difese fondamentali per proteggere le tue informazioni online.
La privacy dei dati è diventato uno degli argomenti più importanti nella vita digitale. Ogni acquisto online, ricerca e post sui social media genera dati personali che le aziende raccolgono, memorizzano e condividono. Per molte persone, la domanda è semplice: chi controlla le mie informazioni e come le tengo al sicuro?
I rischi sono reali. I criminali informatici utilizzano metodi sofisticati per rubare dati personali e persino le aziende legittime a volte li gestiscono male. Ma c’è anche una buona notizia. Forti leggi sulla privacy ora esistono in dozzine di paesi e strumenti pratici sono disponibili per aiutarti a prendere il controllo. Questa guida copre le minacce specifiche ai tuoi dati personali, le leggi progettate per proteggere i tuoi diritti e i passaggi concreti che puoi intraprendere per difendere le tue informazioni online.
Nota: Questa guida si concentra sulla privacy dei dati personali da una prospettiva di consumatore. Se stai cercando informazioni su framework di conformità organizzativi, obblighi di gestione dei dati aziendali o implementazione del GDPR per le aziende, visita invece la nostra guida sulla protezione dei dati.
Cos’è la Privacy dei Dati?
La privacy dei dati si riferisce al tuo diritto di controllare come le tue informazioni personali vengono raccolte, utilizzate, memorizzate e condivise. I dati personali includono qualsiasi cosa che possa identificarti direttamente o indirettamente: il tuo nome, indirizzo email, numero di telefono, indirizzo fisico, cronologia di navigazione, registri degli acquisti, dati di localizzazione e persino informazioni biometriche come le impronte digitali.
In termini pratici, la privacy dei dati risponde a tre domande:
- Chi raccoglie i tuoi dati? Siti web, app, inserzionisti, provider di servizi internet (ISP) e agenzie governative raccolgono tutte informazioni personali.
- Cosa ne fanno? Gli usi comuni includono la pubblicità mirata, l’analisi, il miglioramento dei prodotti e, in alcuni casi, la vendita dei dati a terzi.
- Quale controllo hai? Le leggi sulla privacy e gli strumenti ti danno la possibilità di visualizzare, modificare, eliminare e limitare l’accesso ai tuoi dati.
Il divario tra ciò che le aziende raccolgono e ciò che gli utenti comprendono su tale raccolta rimane una delle sfide più grandi della privacy digitale, secondo l’Electronic Frontier Foundation (EFF). La privacy dei dati non è la stessa cosa della protezione dei dati, che affronta i framework organizzativi e legali che le aziende devono seguire. La privacy dei dati riguarda i tuoi diritti e scelte individuali.
Minacce alle Tue Informazioni Personali
I criminali informatici utilizzano un’ampia gamma di tecniche per accedere ai dati personali. Comprendere come funziona ogni minaccia è il primo passo per difendersi.
Ingegneria Sociale
L’ingegneria sociale è una categoria di attacchi in cui i criminali manipolano le persone per rivelare informazioni riservate. Piuttosto che sfruttare vulnerabilità del software, questi attacchi sfruttano la psicologia umana.
Come funziona: Un attaccante potrebbe impersonare un rappresentante bancario, inviare un falso appello di beneficenza o creare uno scenario urgente (come affermare che il tuo account è stato compromesso) per spingere a condividere password, numeri di conto o codici di verifica.
Esempio reale: nel luglio 2020 Twitter ha subito una grave violazione quando gli aggressori hanno utilizzato un attacco coordinato di ingegneria sociale per prendere di mira i dipendenti con accesso agli strumenti interni. Gli aggressori hanno poi compromesso account di alto profilo, tra cui quelli di Barack Obama ed Elon Musk, secondo una denuncia penale federale[1], per promuovere una truffa legata alle criptovalute.
Prevenzione: Verifica qualsiasi richiesta inaspettata di informazioni personali contattando direttamente l’organizzazione attraverso canali ufficiali. Non condividere mai password o codici monouso con chiunque ti contatti per primo.
Malware
Il malware è un software dannoso progettato per infiltrarsi nei dispositivi e rubare dati, crittografare file per riscatto o monitorare l’attività degli utenti senza consenso.
Come funziona: Il malware in genere arriva attraverso allegati email, siti web compromessi o download infetti. Una volta installato, può registrare i tasti per catturare password, crittografare i tuoi file e richiedere il pagamento (ransomware), attivare la tua fotocamera o microfono, o estrarre documenti sensibili.
Esempio reale: Il ransomware WannaCry del 2017 ha causato decine di migliaia di infezioni in oltre 150 paesi[2], secondo rapporti open-source citati dalla CISA, cifrando i file degli utenti e chiedendo pagamenti in Bitcoin. Ospedali, aziende e agenzie governative sono stati tutti colpiti.
Prevenzione: Mantieni aggiornati il tuo sistema operativo e il software, evita di fare clic su link o allegati da mittenti sconosciuti e utilizza software antivirus affidabile. La nostra guida dedicata copre i tipi di malware e le difese in dettaglio.
Spear Phishing
Mentre il phishing standard getta una rete ampia, lo spear phishing prende di mira individui specifici utilizzando informazioni personali che l’attaccante ha già raccolto.
Come funziona: Un attaccante ti ricerca tramite i social media, documenti pubblici o precedenti violazioni dei dati. Quindi crea un messaggio altamente personalizzato, spesso apparentemente proveniente da un collega, capo o servizio attendibile, che ti inganna facendoti cliccare su un link dannoso o fornendo dati sensibili.
Esempio reale: Un rapporto del 2023 di Barracuda Networks ha rilevato che lo spear phishing rappresenta solo lo 0,1% degli attacchi via email ma è responsabile del 66% delle violazioni[3] nei dati dell’azienda. La personalizzazione rende questi attacchi molto più efficaci del phishing generico.
Prevenzione: Sii sospettoso di qualsiasi email che richieda azioni urgenti, anche se sembra provenire da qualcuno che conosci. Verifica le richieste attraverso un canale di comunicazione separato. Leggi la nostra guida dettagliata sugli attacchi di phishing per ulteriori strategie di protezione.
Attacchi di Rete
Le reti Wi-Fi pubbliche in bar, aeroporti e hotel sono convenienti ma intrinsecamente insicure. Gli attaccanti sulla stessa rete possono intercettare le trasmissioni di dati non crittografate.
Come funziona: In un attacco man-in-the-middle (MITM), un hacker si posiziona tra il tuo dispositivo e il router Wi-Fi. Possono quindi monitorare la tua attività di navigazione, catturare le credenziali di accesso e persino iniettare contenuti dannosi nei siti web che visiti.
Esempio reale: I ricercatori di sicurezza hanno documentato che gli hotspot non autorizzati che imitano reti legittime (noti come attacchi “evil twin”, ovvero “gemello malvagio”) restano una delle minacce più comuni negli spazi pubblici.
Prevenzione: Evita di accedere ai conti bancari o sensibili su Wi-Fi pubblico. Utilizza una VPN per crittografare la tua connessione e assicurati che i siti web utilizzino HTTPS prima di inserire informazioni personali.
Vulnerabilità dell’Internet of Things (IoT)
I dispositivi smart home, indossabili, telefoni più vecchi e gli elettrodomestici connessi spesso hanno impostazioni di sicurezza deboli e ricevono aggiornamenti software non frequenti.
Come funziona: Molti dispositivi IoT vengono forniti con password predefinite che gli utenti non cambiano mai. Questi dispositivi spesso mancano di crittografia e possono trasmettere dati in chiaro. Gli attaccanti possono sfruttare queste debolezze per accedere alla tua rete domestica e a qualsiasi dato memorizzato su dispositivi connessi.
Esempio reale: Nel 2019, i ricercatori di Bitdefender hanno scoperto che il Ring Video Doorbell Pro scambiava le credenziali Wi-Fi tramite HTTP non cifrato durante la configurazione[4], esponendole a chiunque si trovasse nelle vicinanze; il problema è stato da allora risolto.
Prevenzione: Cambia le password predefinite su tutti i dispositivi connessi immediatamente dopo la configurazione. Controlla regolarmente gli aggiornamenti del firmware e disabilita le funzioni che non usi, come l’accesso remoto.
Sfruttamento dei Social Media
Le piattaforme di social media raccolgono vasti quantità di dati degli utenti e le informazioni che condividi volontariamente possono essere utilizzate dai criminali.
Come funziona: Gli attaccanti estraggono i profili pubblici per raccogliere dettagli personali per campagne di ingegneria sociale o spear phishing. Le piattaforme stesse raccolgono dati comportamentali inclusi i tuoi mi piace, condivisioni, check-in sulla posizione e modelli di navigazione per la pubblicità mirata. Le violazioni dei dati delle società di social media possono esporre queste informazioni ai criminali.
Esempio reale: Nel caso Cambridge Analytica, la FTC ha sostenuto che un’app avesse raccolto i dati di profilo di circa 250.000-270.000 utenti e di 50-65 milioni dei loro amici[5] attraverso mezzi ingannevoli.
Prevenzione: Controlla le impostazioni della privacy su ogni piattaforma. Limita le informazioni personali visibili sui profili pubblici e sii cauto nell’accettare richieste di connessione da account sconosciuti.
Deepfake e Media Sintetici
I progressi nell’intelligenza artificiale hanno reso possibile creare immagini, audio e video falsi convincenti che possono danneggiare reputazioni o facilitare frodi.
Come funziona: Gli strumenti di IA possono generare media sintetici realistici utilizzando campioni della voce, del viso o dello stile di scrittura di una persona. I criminali usano i deepfake per l’impersonazione, il ricatto, campagne di disinformazione e frodi finanziarie come le truffe di clonazione vocale.
Esempio reale: Nel 2024, un dipendente del reparto finanza della società di ingegneria Arup ha trasferito circa 25 milioni di dollari[6] dopo una videochiamata con quello che sembrava essere il CFO dell’azienda. La chiamata utilizzava la tecnologia deepfake.
Prevenzione: Sii cauto di qualsiasi richiesta insolita di video o audio che coinvolga transazioni finanziarie. Verifica le comunicazioni inaspettate attraverso canali stabiliti. Utilizza l’autenticazione a più fattori in modo che la voce o il video da solo non possano autorizzare azioni sensibili.
Quali Dati Possono Essere Presi di Mira?
I criminali informatici prendono di mira diversi tipi di informazioni personali a seconda dei loro obiettivi. I bersagli comuni includono nomi, indirizzi, numeri di telefono, numeri di Social Security, dettagli di conto finanziario, cartelle cliniche e credenziali di accesso. Ecco cosa i criminali in genere fanno con i dati rubati:
Furto d’identità
I criminali usano le informazioni personali rubate per impersonare le vittime. Possono aprire conti di credito, presentare dichiarazioni dei redditi fraudolente, ottenere cure mediche o commettere reati a nome di qualcun altro. Secondo la Federal Trade Commission, gli americani hanno dichiarato perdite per oltre 10 miliardi di dollari a causa di frodi nel 2023[7]. Scopri come funziona il furto d’identità e come proteggerti.
Doxxing
Il doxxing implica la pubblicazione di informazioni private di qualcuno pubblicamente senza consenso. Questo può includere indirizzi di casa, numeri di telefono, dettagli del posto di lavoro e informazioni sulla famiglia. Le vittime possono affrontare molestie, minacce o pericolo fisico come risultato.
Vendita nel dark web
I dati rubati vengono spesso venduti nei mercati del dark web. I prezzi variano molto e cambiano nel tempo, ma i fascicoli d’identità completi e le cartelle cliniche valgono generalmente molto più di un singolo dato, come un indirizzo email.
Sfruttamento Finanziario
Gli attaccanti utilizzano i numeri di carte di credito rubate, le credenziali dei conti bancari e i dettagli personali per fare acquisti non autorizzati, trasferire fondi o richiedere prestiti a nome della vittima.
Estorsione e Ricatto
I dati personali sensibili, incluse foto private, messaggi o cronologia di navigazione, possono essere utilizzati per minacciare le vittime di pagamenti. Gli attacchi ransomware crittografano i file e richiedono il pagamento per la loro liberazione.
Sfruttamento Personale
I dati rubati consentono stalking, molestie e impersonazione. I criminali possono utilizzare informazioni personali per tracciare la posizione di una vittima, contattare la sua famiglia o il datore di lavoro, o commettere crimini sotto l’identità della vittima.
Diritti dei Consumatori secondo le Leggi sulla Privacy dei Dati
Le leggi sulla privacy dei dati stabiliscono le regole che governano come le organizzazioni raccolgono, memorizzano, elaborano e condividono le informazioni personali. Queste leggi definiscono anche i tuoi diritti come individuo e stabiliscono le sanzioni per le violazioni.
Perché le Leggi sulla Privacy Sono Importanti
La crescita rapida della raccolta di dati digitali ha creato un’esigenza urgente di protezioni legali. Le leggi sulla privacy dei dati servono diverse funzioni critiche:
- Proteggere gli individui dall’uso non autorizzato delle loro informazioni personali
- Concedere diritti specifici inclusa la possibilità di accedere, correggere ed eliminare i tuoi dati
- Richiedere la trasparenza dalle organizzazioni su come gestiscono i dati
- Mandare le notifiche di violazione in modo che gli individui possano intraprendere azioni protettive
- Imporre sanzioni che incentivano la conformità
Il NIST Privacy Framework[8] è uno strumento volontario che aiuta le organizzazioni a individuare e gestire il rischio per la privacy, e molte lo utilizzano insieme a questi obblighi di legge.
| Regolamento | Regione | Data di entrata in vigore | Sanzione massima |
|---|---|---|---|
| GDPR[9] | Unione Europea | 25 maggio 2018 | €20M o 4% del fatturato annuo mondiale[10] |
| CCPA[11] | California, USA | 1° gennaio 2020 | $2.500 per violazione, $7.500 per violazione intenzionale (adeguati all’inflazione) |
| PDPA | Singapore | 2 luglio 2014 | S$1 milione o 10% del fatturato annuo di Singapore, se superiore[12] |
| LGPD[13] | Brasile | Agosto 2020 (sanzioni dal 1° agosto 2021) | 2% del fatturato in Brasile, con un limite di 50 milioni di real |
| PIPEDA | Canada | 13 aprile 2000 | Rimedi disposti dalla Corte Federale[14] |
| Varie leggi statali | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Varia da stato a stato |
Regolamento Generale sulla Protezione dei Dati (GDPR)
- Regione: Unione Europea (UE)
- Data di Effettuazione: 25 maggio 2018
Disposizioni principali
- Consenso: Richiede il consenso esplicito degli interessati prima del trattamento dei loro dati. La Commissione europea illustra il quadro giuridico[9].
- Diritti dell’interessato: Concede i diritti di accesso, rettifica, cancellazione e limitazione del trattamento dei dati personali.
- Notifica delle violazioni dei dati: Quando una violazione presenta un rischio per le persone, le organizzazioni devono notificarla all’autorità di controllo entro 72 ore dal momento in cui ne vengono a conoscenza[15].
- Sanzioni: Fino a 20 milioni di euro o al 4% del fatturato annuo mondiale totale[10], se superiore.
California Consumer Privacy Act (CCPA)
- Regione: California, USA
- Data di Effettuazione: 1 gennaio 2020
Disposizioni principali
- Diritto di conoscere: I consumatori possono richiedere dettagli su come le loro informazioni personali vengono raccolte, utilizzate e condivise.
- Diritto alla cancellazione: I consumatori possono richiedere la cancellazione delle proprie informazioni personali.
- Diritto di opt-out: I consumatori possono opporsi alla vendita dei propri dati personali.
- Sanzioni: Sanzioni amministrative fino a 2.500 $ per violazione o 7.500 $ per violazione intenzionale[11], adeguate all’inflazione.
Personal Data Protection Act (PDPA) — Singapore
- Regione: Singapore
- Data di Effettuazione: 2 luglio 2014
Disposizioni principali
- Consenso: Richiede alle organizzazioni di ottenere il consenso prima di raccogliere, utilizzare o comunicare dati personali.
- Accesso e rettifica: Concede alle persone il diritto di accedere ai propri dati personali e di correggerli.
- Sicurezza dei dati: Le organizzazioni devono adottare misure di sicurezza ragionevoli per proteggere i dati personali.
- Sanzioni: Sanzioni pecuniarie fino a 1 milione di dollari di Singapore o al 10% del fatturato annuo a Singapore, se superiore[12], in vigore dall’ottobre 2022.
Legge generale brasiliana sulla protezione dei dati (LGPD)
- Paese: Brasile
- Data di entrata in vigore: agosto 2020, con sanzioni applicabili dal 1° agosto 2021
Disposizioni principali
- Consenso: Richiede un consenso chiaro ed esplicito per il trattamento dei dati.
- Diritti dell’interessato: Riconosce il diritto di accedere, modificare, cancellare e trasferire le informazioni personali.
- Responsabile della protezione dei dati: Le organizzazioni devono nominare un responsabile della protezione dei dati.
- Sanzioni: Fino al 2% del fatturato dell’azienda in Brasile, con un massimo di 50 milioni di real per infrazione[13].
Legge sulla Protezione delle Informazioni Personali e sui Documenti Elettronici (PIPEDA) — Canada
- Regione: Canada
- Data di Effettuazione: 13 aprile 2000 (con emendamenti nel tempo)
Disposizioni principali
- Consenso: Richiede alle organizzazioni di ottenere un consenso significativo per la raccolta e l’utilizzo dei dati.
- Accesso e rettifica: Concede alle persone il diritto di accedere e correggere le proprie informazioni personali.
- Sicurezza dei dati: Le organizzazioni devono proteggere i dati personali con adeguate misure di salvaguardia.
- Sanzioni: Il Commissario per la privacy può deferire le questioni alla Federal Court, che può ordinare rimedi[14].
Nuove Leggi sulla Privacy Statale negli Stati Uniti
- Stati: Vari, inclusi New Jersey, New Hampshire, Montana, Florida, Texas e Oregon
- Date di Effettuazione: Varie date nel 2024 e 2025
Disposizioni Chiave
- Consenso: Requisiti simili per ottenere il consenso prima dell’elaborazione dei dati.
- Diritti degli Interessati: Diritti di accedere, modificare, cancellare e rinunciare all’elaborazione dei dati.
- Sicurezza dei Dati: Requisiti per proteggere i dati personali e condurre valutazioni di protezione dei dati.
- Sanzioni: Variano per stato, incluse multe e azioni di applicazione da parte delle autorità statali.
Consiglio: L’abitudine più efficace in assoluto è limitare ciò che condividi online in primo luogo. Combina password forti e uniche, archiviazione cloud crittografata e una VPN su Wi-Fi pubblico, e rimuoverai la maggior parte della superficie di attacco su cui i criminali si affidano.
Modi per Proteggere le Tue Informazioni Personali
Le minacce sono reali, ma lo sono anche le difese. Ecco passaggi specifici e attuabili per proteggere i tuoi dati personali online.
Usare browser attenti alla privacy
I browser standard raccolgono quantità significative di dati degli utenti. Alternative orientate alla privacy come Brave, Firefox (con la protezione rigorosa contro il tracciamento attivata) e Tor Browser bloccano per impostazione predefinita i tracker e gli annunci. Tor instrada il traffico lungo un percorso casuale attraverso diversi relay[16], così che nessun osservatore in un singolo punto possa stabilire da dove provenga o dove sia diretto.
Limita la Condivisione dei Dati
Ogni informazione personale che condividi online aumenta la tua esposizione. Evita di pubblicare il tuo nome completo, indirizzo di casa, numero di telefono o luogo di lavoro su profili pubblici. Esamina le autorizzazioni che concedi alle app e revoca l’accesso ai tuoi contatti, posizione e fotocamera quando non necessario.
Crittografa l’Archiviazione Cloud
Se memorizzi file nel cloud, utilizza servizi che offrono crittografia end-to-end come Tresorit o Proton Drive. Per i conti di archiviazione cloud esistenti (Google Drive, Dropbox), crittografa i file sensibili localmente prima del caricamento utilizzando strumenti come Cryptomator.
Utilizza un Localizzatore di Dispositivi
Abilita Find My Device (Android) o Find My iPhone (iOS) su tutti i tuoi dispositivi. Se un dispositivo viene perso o rubato, questi strumenti ti permettono di bloccare da remoto il dispositivo ed eliminare tutti i dati personali prima che cada nelle mani sbagliate.
Esamina le Autorizzazioni delle App
Molte app richiedono l’accesso alla tua fotocamera, microfono, contatti e dati di localizzazione molto oltre a ciò di cui hanno bisogno per funzionare. Su iOS e Android, esamina le autorizzazioni dell’app nelle impostazioni del tuo dispositivo e revoca quelle che sembrano non necessarie. Presta particolare attenzione alle app che richiedono l’accesso al microfono o alla fotocamera mentre eseguite in background.
Installa i Blocchi Annunci
Le estensioni del browser come uBlock Origin bloccano script di tracciamento, annunci intrusivi e domini malware noti. I blocchi annunci riducono la quantità di dati che i terzi possono raccogliere sul tuo comportamento di navigazione e migliorano anche le velocità di caricamento della pagina.
Utilizza App di Messaggistica Incentrate sulla Privacy
I messaggi SMS standard non sono crittografati. App come Signal utilizzano la crittografia end-to-end per impostazione predefinita per tutti i messaggi, le chiamate vocali e le videochiamate. Ciò significa che anche il provider dell’app non può leggere le tue conversazioni.
Utilizza Servizi Email Sicuri
I provider di posta elettronica come ProtonMail e Tutanota offrono la crittografia end-to-end, a differenza dei conti Gmail o Outlook standard dove il provider può tecnicamente accedere al contenuto del messaggio.
Crea password forti e uniche
Un’analisi del governo britannico sugli account violati ha rilevato che 123456 era la password più comune, usata su 23,2 milioni di account[17]. Usa un gestore di password per generare e memorizzare una password unica per ogni account. Il CISA consiglia che una password forte sia lunga almeno 16 caratteri, casuale e unica[18]. Attiva l’autenticazione a più fattori (MFA)[19] su ogni account che la supporta.
Utilizza Blocchi delle App
Molti smartphone offrono la possibilità di bloccare singole app con un PIN, un pattern o una scansione biometrica separata. Questo aggiunge un secondo livello di protezione se qualcuno ottiene l’accesso al tuo dispositivo.
Cancella Regolarmente i Dati di Navigazione
Cancella la cronologia di navigazione, i cookie e i dati nella cache su base regolare. Questo rimuove i dati di tracciamento memorizzati e riduce le informazioni disponibili a chiunque acceda al tuo dispositivo. La maggior parte dei browser ti consente di automatizzare questo processo attraverso le impostazioni.
Disabilita i Cookie di Terze Parti
I browser moderni inclusi Chrome, Firefox e Safari ti permettono di bloccare i cookie di terze parti, che vengono utilizzati principalmente per tracciare la tua attività su diversi siti web. Disabilitarli riduce significativamente il tracciamento tra siti. Controlla le impostazioni della privacy del tuo browser per configurare questo.
Abilita le Richieste Do Not Track
Sebbene non tutti i siti web rispettano le richieste Do Not Track (DNT), abilitare questa impostazione nel tuo browser segnala la tua preferenza di non essere tracciato. Combinalo con la disabilitazione di autorizzazioni di localizzazione e notifiche non necessarie sui dispositivi mobili.
Isola le Attività Online
Utilizza browser separati o profili del browser per diverse attività. Mantieni la navigazione personale in un profilo e il lavoro o gli acquisti in un altro. Questo impedisce alle reti di tracciamento di creare un quadro completo del tuo comportamento online.
Proteggi i Tuoi Dispositivi IoT
Cambia le password predefinite su ogni dispositivo connesso immediatamente dopo la configurazione. Controlla gli aggiornamenti del firmware mensilmente. Disabilita le funzioni di accesso remoto che non usi e considera di collocare i dispositivi IoT su una rete Wi-Fi separata dai tuoi dispositivi principali.
Utilizzo di Strumenti di Crittografia per Proteggere la Tua Connessione
La crittografia è la difesa tecnica più efficace per i dati personali in transito. Diversi strumenti lavorano insieme per proteggere diversi aspetti della tua attività online.
Reti Private Virtuali (VPN)
Una VPN crittografa tutto il traffico internet tra il tuo dispositivo e il server VPN, impedendo al tuo ISP, ai amministratori di rete e ai criminali su Wi-Fi pubblico di monitorare la tua attività. Le VPN mascherano anche il tuo indirizzo IP, rendendo più difficile per i siti web e gli inserzionisti tracciare la tua posizione.
Quando scegli una VPN, dai priorità ai provider con policy di no-log verificate, standard di crittografia forti (AES-256) e un’ampia rete di server. Confronta i migliori provider in base a velocità, sicurezza e funzionalità di privacy nella nostra pagina di recensioni VPN.
NordVPN è una delle opzioni più apprezzate per la privacy personale. Utilizza la crittografia AES-256, dichiara che la sua politica no-log è stata sottoposta a verifica indipendente e offre blocco malware e annunci integrato tramite la sua funzione Threat Protection. NordVPN supporta fino a 10 connessioni dispositivi simultanee e gestisce 7,229 server in 150 paesi.
DNS Crittografato
Le query DNS standard vengono inviate in testo semplice, consentendo al tuo ISP di vedere ogni sito web che visiti. Passare al DNS crittografato (DNS over HTTPS o DNS over TLS) tramite provider come Cloudflare (1.1.1.1) o Quad9 previene questa sorveglianza.
HTTPS Ovunque
Verifica sempre che i siti web utilizzino HTTPS prima di inserire informazioni personali. I browser moderni visualizzano un’icona di lucchetto nella barra degli indirizzi per le connessioni crittografate. L’estensione HTTPS Everywhere (ora integrata in molti browser) aggiorna automaticamente le connessioni a HTTPS quando disponibile.
Browser Privati e Motori di Ricerca
Combina la tua VPN con un browser incentrato sulla privacy come Brave o Firefox e un motore di ricerca come DuckDuckGo che non traccia le query di ricerca. Questo approccio a più livelli offre una privacy significativamente più forte di qualsiasi singolo strumento da solo.
Punti Chiave
La privacy dei dati personali non è opzionale nell’ambiente digitale di oggi. Ogni azione online genera dati che possono essere raccolti, condivisi, venduti o rubati. Le minacce sono specifiche e ben documentate, dal phishing e dal malware all’ingegneria sociale e alle vulnerabilità IoT.
Le difese sono ugualmente specifiche. Password forti e uniche gestite da un gestore di password eliminano il vettore di attacco più comune. Una VPN crittografa il tuo traffico e previene la sorveglianza della rete. Browser incentrati sulla privacy e app di messaggistica crittografate riducono i dati disponibili per tracker e criminali. E le leggi sulla privacy dei dati come GDPR e CCPA ti danno diritti legali per controllare le tue informazioni.
L’approccio più efficace combina più livelli: limita ciò che condividi, crittografa ciò che trasmetti, proteggi ciò che memorizzi e rimani informato sulle minacce in evoluzione. Nessuno strumento fornisce protezione completa, ma insieme queste misure riducono significativamente il tuo rischio. Intraprendere un passaggio oggi, che si tratti di controllare le autorizzazioni dell’app, abilitare l’autenticazione a più fattori o configurare una VPN, e costruire da lì.
Riferimenti
- Justice. s.d. Dl. Recuperato il 16 ottobre 2026 da https://www.justice.gov/opa/press-release/file/1300246/dl.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archiviato: Snapshot di Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 maggio 2023). Recuperato il 16 ottobre 2026 da https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Archiviato: Snapshot di Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 novembre 2019). Recuperato il 16 ottobre 2026 da https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Archiviato: Snapshot di Wayback Machine
- FTC. s.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Recuperato il 16 ottobre 2026 da https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Archiviato: Snapshot di Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 maggio 2024). Recuperato il 16 ottobre 2026 da https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Archiviato: Snapshot di Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Recuperato il 16 ottobre 2026 da https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Archiviato: Snapshot di Wayback Machine
- NIST. 2018. Privacy Framework. Recuperato il 16 ottobre 2026 da https://www.nist.gov/privacy-framework.Archiviato: Snapshot di Wayback Machine
- European Commission. s.d. Legal framework of EU data protection. Recuperato il 16 ottobre 2026 da https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Archiviato: Snapshot di Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Recuperato il 16 ottobre 2026 da https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archiviato: Snapshot di Wayback Machine
- CA. s.d. Ccpa Statute. Recuperato il 16 ottobre 2026 da https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Recuperato il 16 ottobre 2026 da https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Archiviato: Snapshot di Wayback Machine
- Planalto. s.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Archiviato: Snapshot di Wayback Machine
- GC. s.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Recuperato il 16 ottobre 2026 da https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Archiviato: Snapshot di Wayback Machine
- European Commission. s.d. Obligations. Recuperato il 16 ottobre 2026 da https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Archiviato: Snapshot di Wayback Machine
- The Tor Project, Inc. s.d. Tor Project: Overview. Recuperato il 16 ottobre 2026 da https://2019.www.torproject.org/about/overview.html.en.Archiviato: Snapshot di Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Recuperato il 16 ottobre 2026 da https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Use Strong Passwords. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/secure-our-world/use-strong-passwords.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Turn On MFA. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/secure-our-world/turn-mfa.Archiviato: Snapshot di Wayback Machine
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
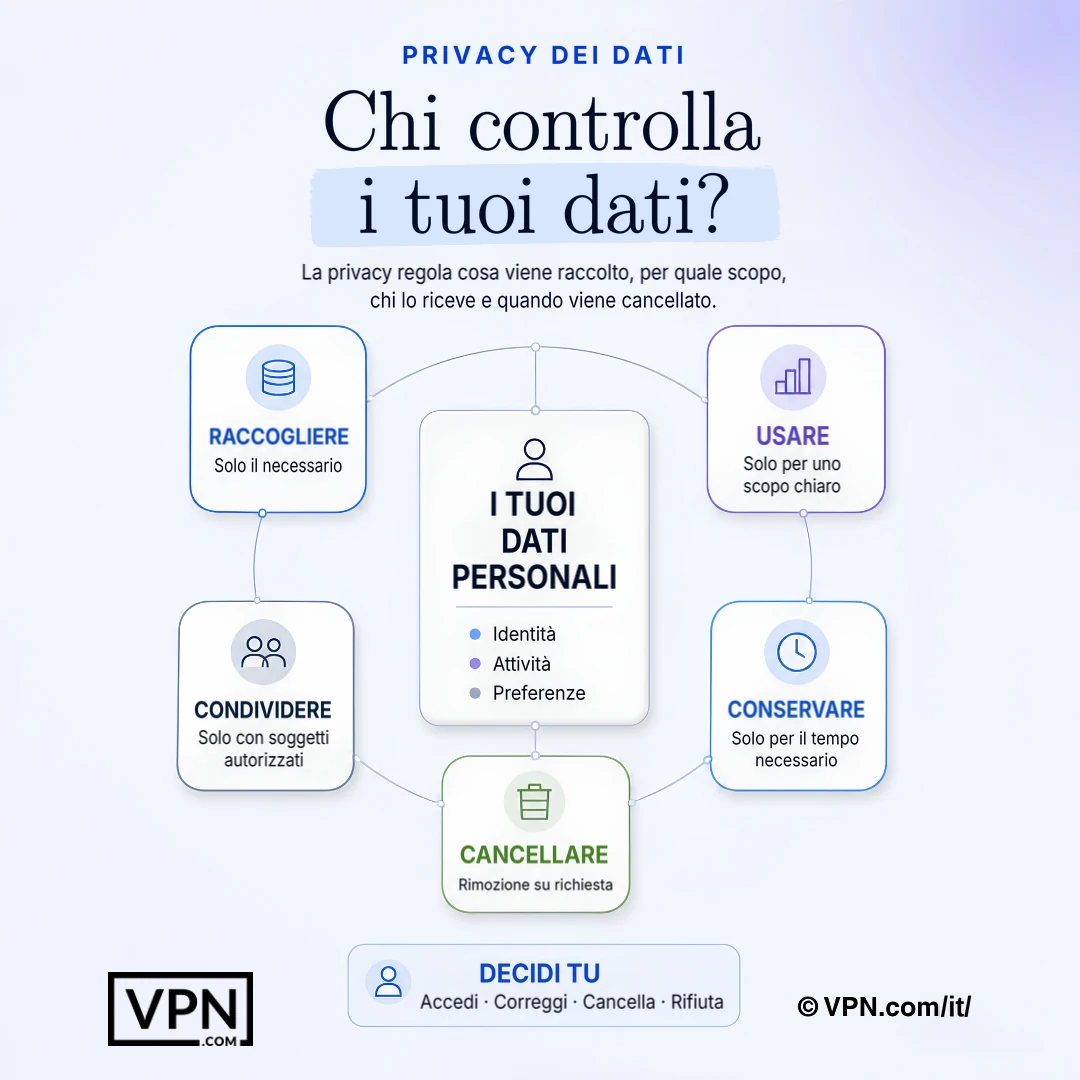
La privacy dei dati determina quali informazioni vengono raccolte, come vengono utilizzate, chi le riceve e quando vengono eliminate.
Domande Frequenti
Qual è la differenza tra privacy dei dati e protezione dei dati?
La privacy dei dati è il tuo diritto individuale di controllare come le informazioni personali come il tuo nome, cronologia di navigazione o dati di localizzazione vengono raccolti, utilizzati e condivisi. La protezione dei dati copre i framework organizzativi e legali che le aziende devono seguire per gestire quei dati responsabilmente. Per la privacy personale, concentrati su strumenti come VPN e gestori di password piuttosto che su framework di conformità aziendale.
Quanto è pericoloso lo spear phishing rispetto al phishing tradizionale?
Lo spear phishing è molto più pericoloso, nonostante sia molto più raro. Un rapporto del 2023 di Barracuda Networks ha rilevato che lo spear phishing rappresenta lo 0,1% degli attacchi via email, ma è responsabile del 66% delle violazioni nei suoi dati, perché gli aggressori studiano le vittime tramite social media e precedenti violazioni di dati per creare messaggi convincenti e personalizzati. Verifica le richieste urgenti attraverso un canale di comunicazione separato prima di agire.
Il social engineering può davvero compromettere account importanti, non solo quelli di singoli utenti?
Sì. Nel luglio 2020 Twitter ha subito una violazione quando gli attaccanti hanno condotto un attacco coordinato di social engineering contro dipendenti con accesso agli strumenti interni, per poi compromettere account di alto profilo, tra cui quelli di Barack Obama ed Elon Musk, per promuovere una truffa legata alle criptovalute. Questo dimostra che il social engineering sfrutta la psicologia umana, non difetti del software, ed è per questo che verificare le richieste tramite canali ufficiali è importante.
Quanto è reale la minaccia dei deepfake per i dati personali e finanziari?
È una minaccia attiva e costosa. Nel 2024, un dipendente del reparto finanziario della società di ingegneria Arup ha trasferito circa 25 milioni di dollari dopo una videochiamata con quello che si è rivelato un deepfake del CFO dell’azienda. I criminali usano voci e volti clonati per ricatti e frodi. L’autenticazione a più fattori aiuta, perché impedisce che la sola voce o il solo video possano autorizzare operazioni sensibili.
I dispositivi smart home e IoT rappresentano un rischio reale per la privacy?
Sì. Molti dispositivi IoT vengono venduti con password predefinite che gli utenti non cambiano mai e trasmettono i dati senza crittografia. Nel 2019, i ricercatori di Bitdefender hanno scoperto che il Ring Video Doorbell Pro scambiava le credenziali Wi-Fi tramite HTTP non cifrato durante la configurazione, consentendo a chiunque si trovasse nel raggio di intercettarle. Cambia subito le password predefinite dopo la configurazione, controlla il firmware ogni mese e disattiva le funzioni di accesso remoto che non utilizzi.
Cosa succede concretamente ai miei dati dopo una violazione?
I dati rubati vengono spesso venduti sui mercati del dark web, dove i prezzi variano molto, ma le identità complete e le cartelle cliniche hanno un valore particolarmente alto. I criminali li usano poi per il furto d’identità; secondo la FTC, nel 2023 gli americani hanno perso oltre 10 miliardi di dollari a causa delle frodi.
Quali diritti mi garantisce effettivamente il GDPR sui miei dati personali?
Il GDPR, in vigore dal 25 maggio 2018 in tutta l’UE, riconosce il diritto di accedere, correggere, cancellare e limitare il trattamento dei propri dati personali, e impone alle organizzazioni di disporre di una base giuridica, come il consenso, prima di trattarli. Quando una violazione comporta un rischio per le persone, le aziende devono notificarla all’autorità di controllo entro 72 ore. Le violazioni sono punite con sanzioni fino a 20 milioni di euro o al 4% del fatturato annuo mondiale totale, se superiore.
In che modo il CCPA differisce dal GDPR per i consumatori?
Il CCPA, in vigore dal 1° gennaio 2020 in California, riconosce ai consumatori il diritto di sapere quali informazioni personali vengono raccolte, il diritto di farle cancellare e il diritto di opporsi alla loro vendita, con sanzioni amministrative fino a $2.500 per ogni violazione o $7.500 per ogni violazione intenzionale. È meno severo della struttura del GDPR, che prevede sanzioni fino a €20 milioni o al 4% del fatturato, ma offre comunque ai consumatori statunitensi una concreta leva per opporsi alla vendita dei propri dati.
Come una VPN protegge i tuoi dati personali?
Una VPN crittografa tutto il traffico tra il tuo dispositivo e il suo server, bloccando il tuo ISP e gli aggressori sulla rete Wi-Fi pubblica dal monitorare l’attività, e maschera il tuo indirizzo IP per ostacolare il tracciamento della posizione. NordVPN, ad esempio, utilizza la crittografia AES-256, afferma che la sua politica no-log è stata sottoposta a revisione indipendente, gestisce 7,229 server in 150 paesi e copre 10 dispositivi simultanei.
Quali strumenti proteggono le mie comunicazioni oltre una VPN?
Stratifica la crittografia su tutti i canali. Signal crittografa i messaggi, le chiamate vocali e le videochiamate end-to-end per impostazione predefinita in modo che nemmeno il provider dell’app possa leggerli. ProtonMail e Tutanota offrono email crittografate end-to-end, a differenza di Gmail o Outlook standard. Il DNS crittografato tramite Cloudflare (1.1.1.1) o Quad9 impedisce al tuo ISP di registrare ogni sito che visiti in testo semplice.
Cosa rende davvero forte una password nel 2024?
La lunghezza e la casualità sono i fattori più importanti: punta ad almeno 16 caratteri che combinino lettere maiuscole, minuscole, numeri e simboli. Nonostante questo, “123456” compare in cima alle liste delle password violate. Usa un gestore di password per generare e conservare credenziali uniche per ogni account, e attiva l’autenticazione a più fattori ovunque sia offerta, così una password trapelata da sola non può concedere l’accesso.
Come posso proteggere i miei dati specificamente sul Wi-Fi pubblico?
Evita di accedere a conti bancari o ad account sensibili su reti pubbliche, poiché gli aggressori sulla stessa rete Wi-Fi possono eseguire attacchi man-in-the-middle o creare falsi hotspot “evil twin” che imitano reti legittime. Usa una VPN per cifrare la connessione e verifica che i siti utilizzino HTTPS prima di inserire informazioni personali.
Qual è l’abitudine più efficace per ridurre il mio rischio di privacy?
Limitare ciò che condividi online in primo luogo, poiché ogni dettaglio pubblicato espande ciò che i criminali possono utilizzare per lo spear phishing o il doxxing. Combina questo con password forti e uniche, strumenti di archiviazione cloud crittografati come Proton Drive o Tresorit e una VPN su Wi-Fi pubblico. Insieme questi rimuovono la maggior parte della superficie di attacco su cui i criminali si affidano.