Zero Trust Cyber Security: Principi e Implementazione
Scopri le basi della sicurezza zero trust, come funziona il modello, i vantaggi chiave e i passi pratici per passare dalle difese perimetrali alla verifica continua degli accessi.
 Michael Gargiulo
Conclusione: La sicurezza zero trust sostituisce l’assunzione antiquata che tutto ciò che si trova all’interno della tua rete sia sicuro. Ogni utente, dispositivo e connessione viene continuamente verificato, riducendo drasticamente il rischio di violazioni negli ambienti connessi al cloud.
Che cos’è la sicurezza Zero Trust Cyber?
La sicurezza di rete tradizionale si basava su un’idea semplice: fidarsi di tutto ciò che si trova all’interno del perimetro e bloccare le minacce ai margini. Firewall, VPN e sistemi di rilevamento delle intrusioni formavano un fossato digitale attorno alle risorse aziendali. Una volta che un utente o un dispositivo passava il gate, si muovevano liberamente.
Questo modello non funziona più. Il cloud computing, il lavoro remoto e i dispositivi mobili hanno dissolto completamente il perimetro della rete. I dipendenti accedono a dati sensibili da laptop personali in caffetterie. Fornitori di terze parti si collegano direttamente ai sistemi interni. Gli attaccanti che violano un singolo endpoint possono muoversi lateralmente in tutta un’organizzazione.
La sicurezza zero trust cyber affronta questa realtà direttamente. Invece di presumere che tutto ciò che si trova all’interno della rete sia sicuro, zero trust tratta ogni richiesta di accesso come potenzialmente ostile. Ogni utente, ogni dispositivo e ogni connessione deve provare la sua legittimità prima di ottenere l’accesso a qualsiasi risorsa. Per una visione più ampia del panorama delle minacce, consulta il nostro hub di sicurezza informatica.
Il NIST Special Publication 800-207[1] è l’architettura di riferimento federale statunitense per lo zero trust. Definisce lo zero trust, sette principi fondamentali della progettazione zero trust, componenti logici come il policy engine e varianti di implementazione. Il governo statunitense pubblica inoltre il CISA Zero Trust Maturity Model[2], che organizza lo zero trust attorno a cinque pilastri (identità, dispositivi, reti, applicazioni e carichi di lavoro, e dati), e il memorandum OMB M-22-09[3], la strategia federale di zero trust per le agenzie.
Zero trust non è un singolo prodotto che puoi acquistare. È un modello di sicurezza, una filosofia e un approccio architetturale che rimodella il modo in cui le organizzazioni pensano all’accesso e alla fiducia a ogni livello.
Principi fondamentali dello Zero Trust
La tabella seguente riassume sei aree di pratica che ricorrono nelle linee guida sullo zero trust. Il NIST SP 800-207 stesso definisce sette principi, ad esempio che tutte le fonti di dati e i servizi informatici sono trattati come risorse, che tutte le comunicazioni sono protette indipendentemente dalla posizione di rete, che l’accesso viene concesso per sessione e che l’accesso è deciso da una politica dinamica:
| Principio Zero Trust | Cosa significa nella pratica |
|---|---|
| Verifica esplicita | Autenticazione di ogni utente, dispositivo e richiesta — ogni volta, non solo al login |
| Accesso con privilegi minimi | Concedi solo i permessi necessari per un compito specifico, niente di più |
| Assumi la violazione | Progetta i sistemi come se gli attaccanti fossero già all’interno, limita il raggio di esplosione |
| Segmentazione della rete | Dividi la rete in modo che una zona compromessa non possa diffondersi lateralmente |
| Autenticazione multi-fattore | Richiedi un secondo fattore oltre alla password per tutti i punti di accesso |
| Monitoraggio continuo | Registra e analizza tutte le attività in tempo reale per rilevare anomalie tempestivamente |
Ogni principio rafforza gli altri. Il privilegio minimo limita ciò che un account compromesso può raggiungere. La segmentazione della rete contiene i danni se un attaccante aggira l’autenticazione. Il monitoraggio continuo rileva comportamenti anomali che le regole statiche non riuscirebbero a individuare. Nel loro insieme, queste pratiche creano livelli di difesa sovrapposti che riducono il rischio di una violazione riuscita.
Importante: Zero trust non è un prodotto; è un modello di sicurezza. Le difese perimetrali tradizionali assumono che tutto ciò che si trova all’interno della rete sia sicuro, ma il lavoro remoto e il cloud computing hanno dissolto quel confine. L’adozione dell’accesso con privilegi minimi e della verifica continua riduce drasticamente il rischio che una violazione si diffonda una volta che gli attaccanti ottengono l’accesso iniziale.
Componenti dell’Architettura Zero Trust
Un’architettura zero trust si basa su diversi componenti interconnessi che lavorano insieme. Comprendere ognuno aiuta le organizzazioni a pianificare distribuzioni realistiche.
Gestione delle identità e degli accessi (IAM)
IAM è la base della zero trust. Soluzioni come Microsoft Entra ID (precedentemente Azure AD), Okta e Ping Identity verificano le identità degli utenti prima di concedere accesso a qualsiasi risorsa. Ogni richiesta di accesso passa attraverso il livello IAM, che valuta identità, ruolo e contesto prima di prendere una decisione di consentire o negare. Le forti pratiche di gestione dell’identità e degli accessi aiutano anche a prevenire il raccolta di credenziali e gli attacchi di acquisizione di account.
Autenticazione a più fattori (MFA)
L’MFA richiede che gli utenti dimostrino la propria identità tramite almeno due fattori distinti: qualcosa che conoscono (password), qualcosa che possiedono (token hardware o telefono) o qualcosa che sono (dato biometrico). Uno studio di Microsoft Research su account con attività sospetta ha rilevato che l’MFA ha ridotto il rischio di compromissione del 99,22%[4] nell’intera popolazione e del 98,56% nei casi in cui le credenziali erano state trafugate. L’MFA non è negoziabile in qualsiasi implementazione zero trust.
Micro-Segmentazione
Invece di trattare la rete come una singola zona di fiducia, la micro-segmentazione la divide in piccoli segmenti isolati. Ogni segmento applica le proprie politiche di accesso. Se un attaccante compromette un segmento, non può muoversi lateralmente verso gli altri. Strumenti come VMware NSX, Illumio e Cisco ACI abilitano la micro-segmentazione su larga scala.
Endpoint Detection and Response (EDR)
Zero trust richiede visibilità in ogni dispositivo che si connette alla rete. Le soluzioni EDR come CrowdStrike Falcon, SentinelOne e Microsoft Defender for Endpoint monitorano continuamente la salute del dispositivo, rilevano comportamenti dannosi e applicano politiche di conformità. Un dispositivo che non è conforme (sistema operativo obsoleto, patch mancanti) può essere automaticamente bloccato dall’accesso a risorse sensibili.
Security Information and Event Management (SIEM)
Le piattaforme SIEM aggregano i log da tutto l’ambiente e applicano analitiche per rilevare anomalie. Soluzioni come Splunk, Microsoft Sentinel e IBM QRadar forniscono il monitoraggio continuo che zero trust richiede. Gli avvisi in tempo reale e i playbook di risposta automatizzati aiutano i team di sicurezza ad agire sulle minacce in pochi minuti anziché giorni.
Policy Engine e Policy Administrator
Al centro di un’architettura zero trust si trova il policy engine. Questo componente valuta ogni richiesta di accesso rispetto alle politiche definite (ruolo utente, salute del dispositivo, posizione, ora del giorno, punteggio di rischio) e prende una decisione di fiducia in tempo reale. L’amministratore delle politiche applica quindi quella decisione istruendo il punto di applicazione appropriato per consentire o bloccare la connessione.
Zero Trust vs. Sicurezza Perimetrale Tradizionale
Capire il contrasto tra zero trust e gli approcci legacy chiarisce perché le organizzazioni stanno facendo il passaggio.
| Fattore | Sicurezza Perimetrale Tradizionale | Sicurezza Zero Trust |
|---|---|---|
| Modello di fiducia | Fiducia in tutto ciò che si trova all’interno della rete | Nessuna fiducia; verifica tutto |
| Ambito di accesso | Ampio accesso di rete dopo l’autenticazione | Accesso granulare, per applicazione |
| Frequenza di verifica | Una volta al login | Continua, ogni richiesta |
| Rischio di movimento laterale | Alto — gli attaccanti si muovono liberamente una volta dentro | Basso — la micro-segmentazione contiene le violazioni |
| Supporto del lavoro remoto | Richiede il tunneling VPN di tutto il traffico | Supporto nativo per accesso distribuito |
| Visibilità | Monitoraggio limitato del traffico interno | Visibilità completa su tutte le connessioni |
A differenza degli approcci tradizionali basati su VPN che concedono un ampio accesso alla rete una volta connessi, l’accesso Zero Trust Network (ZTNA) concede accesso solo all’applicazione specifica richiesta dal ruolo dell’utente. Le organizzazioni che continuano a utilizzare VPN incentrate sulla privacy per la crittografia possono sovrapporre ZTNA per controllare ciò che ogni utente può effettivamente raggiungere. La VPN gestisce il tunnel crittografato; zero trust gestisce l’autorizzazione e la verifica continua. Per un confronto affiancato di piattaforme aziendali costruite intorno a ciascun approccio, consulta il nostro confronto VPN aziendale.
Come implementare un’architettura Zero Trust
Implementare lo zero trust non è un progetto che si completa in una notte, ed è meglio affrontarlo per fasi. Ecco un approccio pratico, passo dopo passo.
Passaggio 1: Mappare la tua Superficie di Protezione
Identifica i tuoi dati, applicazioni, asset e servizi più critici (DAAS). A differenza della superficie di attacco, che è vasta e in continua espansione, la superficie di protezione è piccola e ben definita. Inizia da qui.
Passaggio 2: Mappare i Flussi di Transazione
Documenta come il traffico si muove attraverso la tua rete. Comprendi quali utenti accedono a quali applicazioni, da quali dispositivi e attraverso quali percorsi. Non puoi applicare politiche su flussi che non comprendi.
Passo 3: costruire l’architettura attorno alla superficie da proteggere
Implementa firewall di nuova generazione, soluzioni IAM e strumenti di micro-segmentazione attorno alla tua superficie da proteggere. Posiziona il motore delle policy al centro di ogni decisione di accesso. NIST SP 800-207 descrive quattro varianti di implementazione: basata su agente/gateway del dispositivo, basata su enclave, basata su portale delle risorse e sandboxing delle applicazioni sul dispositivo. Scegli in base alla tua infrastruttura esistente.
Passaggio 4: Creare Politiche di Accesso Granulari
Definisci politiche di accesso granulari usando il Metodo Kipling: Chi sta richiedendo accesso? A quale applicazione sta accedendo? Quando sta accedendo? Dove si trovano? Perché hanno bisogno di accesso? Come si stanno connettendo? Queste sei domande formano la base di ogni regola di politica.
Passaggio 5: Implementare l’autenticazione a più fattori ovunque
Estendete l’MFA a tutti i punti di accesso. Date priorità agli account privilegiati, poi estendetela a tutti gli utenti. Le chiavi di sicurezza hardware (YubiKey, Google Titan) sono resistenti al phishing, ed è questa la forma di MFA che OMB M-22-09[3] indica alle agenzie federali statunitensi di adottare.
Passaggio 6: Attivare Monitoraggio Continuo e Analitiche
Distribuisci soluzioni SIEM ed EDR per monitorare tutto il traffico in tempo reale. Stabilisci baseline per il comportamento normale in modo che le anomalie attivino avvisi immediati. Automatizza i playbook di risposta per pattern di minaccia comuni.
Passaggio 7: Iterare ed Espandere
Inizia con i tuoi asset più sensibili e espandi i controlli zero trust verso l’esterno. Ogni fase dovrebbe includere test, validazione e raffinamento delle politiche. Zero trust non è una destinazione; è un processo continuo di miglioramento.
Casi d’Uso Comuni di Zero Trust
Forze Lavoro Remoti e Ibride
Le organizzazioni con dipendenti che lavorano da casa, spazi di co-working o siti clienti beneficiano immediatamente di zero trust. Invece di instradare tutto il traffico attraverso una VPN centrale, le soluzioni ZTNA verificano ogni utente e dispositivo indipendentemente. Questo riduce la latenza e migliora la sicurezza allo stesso tempo.
Organizzazioni Cloud-First
Le aziende che eseguono carichi di lavoro su AWS, Azure e Google Cloud hanno bisogno di controlli di accesso coerenti che si estendono su più ambienti. Le politiche zero trust seguono l’utente e il carico di lavoro, non il confine della rete.
Industrie Regolate
Le organizzazioni sanitarie soggette a HIPAA, le istituzioni finanziarie governate da PCI DSS e SOX e le agenzie governative che seguono FedRAMP richiedono tutti rigorosi controlli di accesso e tracce di audit. Zero trust fornisce entrambi per design.
Accesso di Terze Parti e Appaltatori
Fornitori e appaltatori spesso hanno bisogno di accesso a sistemi interni specifici. Zero trust concede loro accesso solo alle risorse di cui hanno bisogno, solo per la durata in cui ne hanno bisogno, con la registrazione completa di ogni azione.
Fusioni e Acquisizioni
Quando due organizzazioni si fondono, l’integrazione delle loro reti introduce rischio significativo. Zero trust consente a ogni ambiente di mantenere controlli di accesso indipendenti mentre concede selettivamente accesso cross-organizzativo su base per-applicazione.
Zero Trust è Giusto per la Tua Organizzazione?
La sicurezza zero trust cyber non è una tendenza passeggera. È uno spostamento fondamentale in come le organizzazioni proteggono i loro dati, applicazioni e utenti. Il vecchio modello basato sul perimetro assumeva che le minacce rimanessero al di fuori del muro. Oggi, con il cloud computing, il lavoro remoto e attacchi sempre più sofisticati come il furto di identità e la raccolta di credenziali, quell’assunzione mette le organizzazioni a serio rischio.
L’adozione di zero trust significa impegnarsi nella verifica continua, nell’accesso con privilegi minimi, nella segmentazione della rete, nell’autenticazione multi-fattore e nel monitoraggio in tempo reale. Richiede investimento in tecnologia e una volontà di ripensare come la tua organizzazione concede e gestisce l’accesso.
Il ritorno è sostanziale: ridotto rischio di violazione, una postura di conformità più forte, una migliore visibilità nell’attività di rete e un modello di sicurezza che scala con la tua organizzazione.
Inizia con i tuoi asset più critici. Mappa i tuoi flussi di traffico. Distribuisci MFA e IAM. Segmenta la tua rete. Monitora tutto. Ogni passo avanti riduce la tua esposizione alle minacce che contano di più.
Riferimenti
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archiviato: Snapshot di Wayback Machine
- CISA. s.d. Zero Trust Maturity Model V2 508. Recuperato il 18 ottobre 2026 da https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archiviato: Snapshot di Wayback Machine
- Whitehouse. s.d. M 22 09. Recuperato il 18 ottobre 2026 da https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archiviato: Snapshot di Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 maggio 2023). Recuperato il 18 ottobre 2026 da https://arxiv.org/abs/2305.00945.Archiviato: Snapshot di Wayback Machine
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
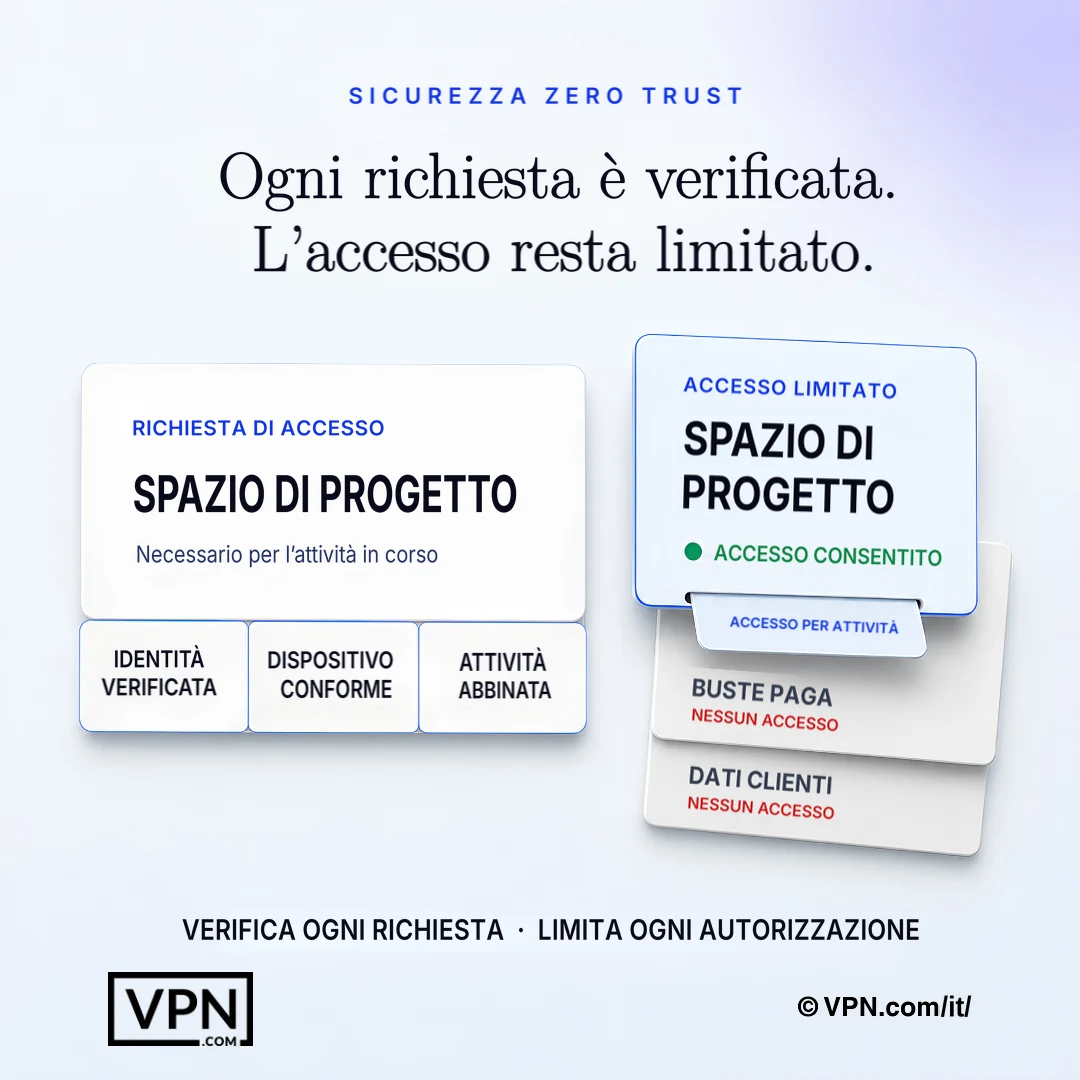
Lo zero trust verifica ogni richiesta e concede solo le autorizzazioni necessarie per l'attività corrente.
Domande Frequenti
Cos’è la cyber security zero trust in parole semplici?
Zero trust significa che nessun utente, dispositivo o connessione è considerato affidabile per impostazione predefinita, nemmeno all’interno della rete aziendale. Ogni richiesta di accesso viene verificata esplicitamente, concessa solo con il privilegio minimo necessario e monitorata in modo continuo. Sostituisce il vecchio modello del “fidarsi di tutto ciò che sta dentro il perimetro”, che non regge quando il cloud computing e il lavoro da remoto fanno sparire quel perimetro. Il NIST SP 800-207 è l’architettura di riferimento federale degli Stati Uniti per questo modello.
Quali sono i principi fondamentali dello zero trust?
NIST SP 800-207 definisce sette principi, e le pratiche più diffuse comprendono la verifica esplicita, l’accesso con privilegi minimi, la presunzione di violazione, la segmentazione della rete, l’autenticazione a più fattori e il monitoraggio continuo. Ciascuno rafforza gli altri: i privilegi minimi limitano ciò che un account compromesso può raggiungere, la segmentazione contiene la diffusione laterale e il monitoraggio continuo rileva le anomalie che le regole statiche non vedono. Insieme formano livelli di difesa sovrapposti, anziché un unico prodotto o un’unica impostazione.
Quali minacce protegge zero trust che una VPN tradizionale non protegge?
Una VPN tradizionale crittografa il tunnel ma concede ampio accesso di rete una volta connessi, quindi un attaccante che ruba una credenziale può muoversi lateralmente in tutta la rete. L’accesso di rete zero trust (ZTNA) concede accesso solo all’applicazione specifica che il ruolo di un utente richiede, con ogni richiesta riverificata. Questo limita direttamente il movimento laterale, la raccolta di credenziali e l’acquisizione di account, gli attacchi che le sole difese perimetrali non possono prevenire.
Come zero trust limita il movimento laterale dopo una violazione?
Zero trust assume che gli attaccanti siano già all’interno e si progetta attorno a questo. La micro-segmentazione divide la rete in segmenti isolati, quindi compromettere un segmento non concede accesso agli altri, utilizzando strumenti come VMware NSX, Illumio o Cisco ACI. Combinato con l’accesso con privilegi minimi e il monitoraggio continuo tramite piattaforme SIEM, questo riduce il raggio di esplosione di qualsiasi singolo account o endpoint compromesso.
Che cos’è l’accesso di rete zero trust (ZTNA) e come differisce da una VPN?
ZTNA concede accesso solo all’applicazione specifica che il ruolo di un utente richiede, piuttosto che il ampio accesso di rete che un tunnel VPN fornisce una volta connessi. Le organizzazioni possono stratificare ZTNA in cima a una VPN orientata alla privacy esistente: la VPN gestisce il tunnel crittografato mentre zero trust gestisce l’autorizzazione e la verifica continua per richiesta, chiudendo il divario che l’accesso solo VPN lascia aperto.
Zero trust sostituisce l’MFA o funziona insieme ad essa?
L’MFA è un componente obbligatorio dello zero trust, non un suo sostituto. Uno studio di Microsoft Research ha rilevato che l’MFA ha ridotto del 99,22% il rischio di compromissione degli account, rendendola indispensabile in tutti i punti di accesso. Le implementazioni zero trust avviano il rollout dell’MFA partendo dagli account privilegiati, per poi estenderlo a tutti gli utenti, spesso usando chiavi di sicurezza hardware come YubiKey o Google Titan per una maggiore resistenza al phishing.
Quali strumenti sono effettivamente utilizzati per costruire un’architettura zero trust?
Una suite completa copre identità, endpoint, rete e monitoraggio. IAM proviene da Microsoft Entra ID, Okta o Ping Identity. EDR proviene da CrowdStrike Falcon, SentinelOne o Microsoft Defender for Endpoint. La micro-segmentazione utilizza VMware NSX, Illumio o Cisco ACI. Le piattaforme SIEM come Splunk, Microsoft Sentinel o IBM QRadar forniscono il monitoraggio continuo che il modello richiede.
Che cos’è un policy engine e perché è centrale per zero trust?
Il policy engine si trova al centro di un’architettura zero trust, valutando ogni richiesta di accesso rispetto a fattori come ruolo utente, salute del dispositivo, posizione, ora del giorno e punteggio di rischio per prendere una decisione consentire o negare in tempo reale. L’amministratore delle politiche applica quindi quella decisione istruendo il punto di applicazione. NIST SP 800-207 delinea questo come il componente decisionale centrale del modello.
Come inizio a implementare il zero trust senza interrompere le operazioni?
Inizia mappando la tua protect surface, cioè il piccolo insieme di dati, applicazioni, asset e servizi critici, anziché l’intera attack surface. Documenta poi i flussi di transazione per capire chi accede a cosa e da dove. NIST SP 800-207 descrive quattro varianti di implementazione (basate su agente/gateway del dispositivo, basate su enclave, basate su portale delle risorse e sandboxing delle applicazioni del dispositivo), quindi puoi scegliere quella più adatta alla tua infrastruttura esistente prima di espanderti.
Qual è il Metodo Kipling per impostare politiche di accesso zero trust?
Il Metodo Kipling costruisce politiche di accesso granulari attorno a sei domande: chi sta richiedendo accesso, quale applicazione stanno accedendo, quando, dove si trovano, perché hanno bisogno di accesso e come si stanno connettendo. Queste sei domande formano la base di ogni regola di politica applicata dal policy engine, sostituendo l’ampio accesso di rete basato su ruoli con decisioni contestuali per richiesta.
Quanto tempo richiede in realtà un’implementazione completa di zero trust?
Le organizzazioni adottano zero trust per fasi, non come un unico progetto. La sequenza prevede: mappare la protect surface, documentare i flussi delle transazioni, costruire l’architettura attorno ad essa, definire politiche granulari tramite il Kipling Method, implementare MFA ovunque, attivare il monitoraggio SIEM ed EDR, quindi iterare. Ogni fase include test e perfezionamento delle politiche prima di estendersi al gruppo successivo di asset.
Zero trust è necessario per industrie regolate come l’assistenza sanitaria o la finanza?
Sì. Le organizzazioni sanitarie secondo HIPAA, le istituzioni finanziarie governate da PCI DSS e SOX e le agenzie governative che seguono FedRAMP tutte richiedono rigorosi controlli di accesso e piste di audit complete, che zero trust fornisce per design attraverso la verifica continua e la registrazione per applicazione. Fornitori e appaltatori di terze parti ottengono anche accesso limitato solo alle risorse specifiche e alla durata di cui hanno bisogno.
Cosa succede se un dispositivo non supera un controllo di conformità secondo zero trust?
Le soluzioni EDR come CrowdStrike Falcon, SentinelOne o Microsoft Defender for Endpoint monitorano continuamente la salute del dispositivo, e un dispositivo che non è conforme, come l’esecuzione di un sistema operativo obsoleto o la mancanza di patch, può essere automaticamente bloccato dall’accesso a risorse sensibili. Questo applicazione accade al policy engine, che rivaluta la salute del dispositivo come un fattore in ogni decisione di accesso, non solo una volta al login.