악성코드 가이드: 유형, 위험 및 보호 팁
악성코드가 무엇인지, 사이버 범죄자가 사용하는 일반적인 유형, 그리고 간단한 보안 단계와 도구로 장치를 보호하는 방법을 알아봅시다.
 Michael Gargiulo
핵심 요약: 흔한 악성코드 유형인 랜섬웨어는 Verizon의 2024 데이터 유출 조사 보고서[1]에서 분석된 데이터 유출 사고의 23%에 관여했습니다. 자신을 보호하려면 백신 소프트웨어, 정기적인 업데이트, 강력한 비밀번호, 파일 백업, 그리고 공용 Wi-Fi에서 연결을 암호화하는 VPN이 필요합니다. 악성코드는 디지털 세계에 숨어 있는 조용한 위협입니다. 해마다 더 위험해지고 계속 진화합니다. 비밀번호를 훔치는 것부터 파일을 암호화해 몸값을 요구하는 것까지, 악성코드는 기기와 일상생활을 엉망으로 만들 수 있습니다. FBI 인터넷범죄신고센터(IC3)는 2023년에 880,418건의 신고를 접수했으며, 잠재적 손실액은 125억 달러를 넘었습니다[2]. 따라서 악성코드를 이해하고 예방하는 일은 그 어느 때보다 중요합니다. 이 가이드는 악성코드를 쉬운 말로 설명합니다. 유형, 원인, 예방, 복구를 다룹니다. 감염을 알아차리는 방법, 위협을 제거하는 방법, 그리고 기기를 안전하게 지키는 습관을 기르는 방법을 배우게 될 것입니다.
| 악성코드 유형 | 작동 방식 | 주된 목적 |
|---|---|---|
| 바이러스 | 스스로 복제되어 기기 간에 퍼짐 | 파일 손상, 시스템 피해 |
| 트로이 목마 | 정상적인 소프트웨어인 척 위장함 | 백도어 접근, 데이터 탈취 |
| 랜섬웨어 | 파일을 암호화하고 대가를 요구함 | 금전 갈취 |
| 스파이웨어 | 활동과 키 입력을 몰래 감시함 | 자격 증명 및 데이터 탈취 |
| 애드웨어 | 원치 않는 광고를 표시하며, 흔히 소프트웨어에 묶여 설치됨 | 수익 창출, 데이터 수집 |
| 웜 | 사용자 조작 없이 네트워크를 통해 복제됨 | 네트워크 교란, 페이로드 전달 |
| 루트킷 | 시스템 깊숙이 숨어 탐지를 회피함 | 지속적 접근, 감시 |
| 봇넷 | 감염된 기기를 통제되는 네트워크로 만듦 | DDoS 공격, 스팸, 암호화폐 채굴 |
| 크립토재킹 | 기기 자원을 사용해 암호화폐를 채굴함 | 피해자 비용으로 금전 이득 취득 |
맬웨어란 무엇인가?
맬웨어는 기기를 해치고, 데이터를 훔치고, 일상을 방해하도록 설계된 소프트웨어입니다. 이 용어는 “악성 소프트웨어(malicious software)“의 줄임말입니다. 바이러스, 랜섬웨어, 스파이웨어 등 여러 위협 유형이 포함됩니다.
맬웨어는 이메일, 다운로드 파일, 또는 감염된 웹사이트를 통해 컴퓨터와 휴대폰에 몰래 들어옵니다. 맬웨어가 무엇인지 알면 피해가 생기기 전에 이러한 디지털 함정을 발견하고 피할 수 있습니다.
점점 커지는 맬웨어 위협
맬웨어는 그 어느 때보다 큰 문제가 되고 있습니다. 새로운 맬웨어가 끊임없이 등장합니다. 해커들은 AI를 활용해 맬웨어를 더 똑똑하게 만들고, 이를 통해 백신 도구를 피하도록 합니다.
기업들은 매년 수백만 달러의 손실을 입고 있습니다. 일반 사용자는 신원 도용이나 파일 암호화 피해를 겪습니다. 한 Reddit 사용자는 랜섬웨어가 자신의 파일을 암호화한 뒤 복호화 키 대가로 500달러를 요구했던 일을 공유했습니다. 이 문제의 규모는 모든 기기 유형과 운영체제에 걸쳐 계속 커지고 있습니다.
맬웨어가 기기를 감염시키는 방법
맬웨어는 교묘한 방법으로 기기에 침투합니다. 어떻게 퍼지는지 알면 피하는 데 도움이 됩니다. 아래는 주요 감염 경로입니다.
피싱 이메일: 감염의 가장 흔한 통로
피싱 이메일은 맬웨어가 기기에 도달하는 가장 흔한 방법입니다. 이 가짜 이메일은 은행, 동료, 또는 Netflix 같은 서비스에서 온 것처럼 보입니다.
이들은 악성 링크를 클릭하거나 감염된 첨부 파일을 내려받도록 속입니다. 한 Quora 사용자는 가짜 청구서 이메일을 열었다가 정상 소프트웨어인 척 숨어 있던 트로이 목마가 설치된 경험을 공유했습니다. 링크를 클릭하거나 첨부 파일을 여는 것과 같은 사람의 행동이 Verizon의 2024년 분석에서 침해 사고의 68%[1]에 관여했습니다. CISA는 피싱을 식별하고 신고하는 방법[3]에 대한 실용적인 조언을 공개하고 있습니다. 해커는 “계정이 정지되었습니다”와 같은 긴박한 문구를 사용해 빠른 조치를 유도하는 설득력 있는 메시지를 만듭니다. 피싱을 피하려면:
- 발신자 이메일 주소의 어색한 철자나 도메인을 확인하세요.
- 클릭하기 전에 링크 위에 마우스를 올려 실제 URL을 확인하세요.
- 이메일 필터를 사용해 의심스러운 메시지를 걸러내세요.
- 첨부 파일을 열기 전에 백신으로 검사하세요.
신중함을 유지하면 피싱 공격을 막을 수 있습니다.
드라이브 바이 다운로드: 소리 없는 전달
드라이브 바이 다운로드는 감염된 웹사이트를 방문할 때 발생합니다. 맬웨어는 사용자의 인지나 동의 없이 설치됩니다. 이런 사이트는 뉴스 페이지나 블로그처럼 안전해 보일 수 있습니다. 해커는 그 안에 악성 코드를 숨겨 둡니다.
한 Reddit 사용자는 스트리밍 사이트에서 가짜 브라우저 업데이트 알림을 클릭한 뒤 애드웨어가 설치되었다고 보고했습니다. 때로는 클릭조차 필요하지 않습니다. 사이트가 브라우저의 결함을 악용해 맬웨어를 조용히 설치하기 때문입니다. 스스로를 보호하려면:
- Chrome이나 Firefox 같은 브라우저를 최신 상태로 유지하세요.
- 광고 차단기를 사용해 악성 팝업을 막으세요.
- 의심스러운 URL이나 보안이 취약한 웹사이트를 피하세요.
- Malwarebytes 같은 백신을 설치해 다운로드를 점검하세요.
안전한 인터넷 사용 습관이 첫 번째 방어선입니다.
소프트웨어 결함: 공격자에게 열린 문
패치되지 않은 소프트웨어 취약점은 맬웨어에게 손쉬운 침입 지점을 제공합니다. 해커는 운영체제, 앱, 플러그인의 결함을 악용해 몰래 들어옵니다.
WannaCry 랜섬웨어는 Microsoft가 2017년 3월에 이미 패치한 Windows SMB 결함인 EternalBlue 익스플로잇을 통해 퍼졌습니다(CISA 경고[4] 참고). 알려지지 않은 결함을 노리는 제로데이 익스플로잇도 매년 늘고 있습니다. 업데이트를 건너뛰면 기기는 쉬운 표적이 됩니다. 안전을 지키려면:
- Windows, macOS 또는 앱의 자동 업데이트를 켜세요.
- Adobe나 Java 같은 소프트웨어의 패치를 확인하세요.
- 취약점 스캐너로 약한 부분을 찾아보세요.
- 방화벽을 설치해 익스플로잇 시도를 차단하세요.
정기적인 업데이트가 해커의 문을 닫습니다.
감염된 USB 및 기기: 물리적 위험
감염된 USB 드라이브나 외부 기기를 연결하면 맬웨어가 즉시 퍼질 수 있습니다. 이런 기기에는 연결 시 설치되는 자동 실행 맬웨어가 자주 들어 있습니다.
한 사용자는 도서관처럼 공공장소에 놓인 USB가 웜에 감염되어 PC를 망가뜨렸다고 경고했습니다. 감염된 프린터나 스마트 카메라 같은 IoT 기기도 위협을 퍼뜨릴 수 있습니다. 이를 막으려면:
- 컴퓨터의 자동 실행 기능을 끄세요.
- 파일을 열기 전에 백신으로 USB를 검사하세요.
- 출처를 알 수 없거나 주운 기기는 사용하지 마세요.
- IoT 기기의 펌웨어를 정기적으로 업데이트하세요.
신뢰하기 전에 항상 물리적 기기를 점검하세요.
불법 복제 앱: 무료 소프트웨어로 위장한 위협
불법 복제 소프트웨어를 내려받는 것은 흔한 맬웨어 함정입니다. 해커는 인기 프로그램의 크랙 버전에 악성 코드를 끼워 넣습니다.
한 사용자는 불법 복제 게임이 은행 정보를 훔치는 트로이 목마를 설치했던 경험을 공유했습니다. 스파이웨어는 무료 소프트웨어 안에 숨어 활동을 추적하거나 데이터를 빼내는 경우가 많습니다. 불법 복제 앱 감염을 피하려면:
- Google Play나 Apple App Store 같은 신뢰할 수 있는 출처에서만 내려받으세요.
- 앱 리뷰와 개발자 이름을 확인하세요.
- 백신으로 다운로드한 파일을 검사하세요.
- “너무 좋아서 믿기 어려운” 무료 소프트웨어를 피하세요.
언제나 정식 출처만 이용하세요.
취약한 비밀번호: 쉬운 침입 지점
약하거나 재사용되는 비밀번호는 해커가 맬웨어를 설치하기 쉽게 만듭니다. 비밀번호가 “123456”이거나 여러 사이트에서 같은 비밀번호를 쓰고 있다면, 공격자는 계정을 장악하고 키로거를 심을 수 있습니다.
Olympic Vision 같은 스파이웨어는 키 입력을 기록해 로그인 정보를 훔칩니다. 한 사용자는 약한 비밀번호 때문에 키로거에 이메일 계정을 잃었습니다. 비밀번호를 강화하려면:
- 문자, 숫자, 기호를 섞은 12자 이상의 비밀번호를 사용하세요.
- LastPass 같은 비밀번호 관리자에 저장하세요.
- 추가 보안을 위해 다단계 인증(MFA)을 켜세요.
- 특히 유출 사고 이후에는 비밀번호를 정기적으로 바꾸세요.
강한 비밀번호가 해커를 계정 밖에 둡니다.
보안되지 않은 Wi-Fi: 공격의 핫스팟
카페나 공항에서 찾을 수 있는 공용 Wi-Fi는 흔한 공격 경로입니다. 해커는 중간자 공격(man-in-the-middle)으로 데이터를 가로채고 악성 코드를 주입합니다. 보안되지 않은 네트워크는 여전히 감염의 주요 위협 경로입니다.
한 사용자의 휴대폰은 VPN 없이 공항 Wi-Fi를 사용한 뒤 감염되었습니다. Wi-Fi 연결을 안전하게 하려면:
- 공용 네트워크에서는 VPN으로 연결을 암호화하세요.
- 공용 Wi-Fi에서 뱅킹 같은 민감한 작업은 피하세요.
- 사용하지 않을 때는 Wi-Fi를 끄세요.
- 방문하는 웹사이트에 “https”가 있는지 확인하세요.
VPN은 신뢰할 수 없는 네트워크에서 한 겹의 보호를 더합니다.
악성 광고(Malvertising): 위협을 전달하는 광고
악성 광고는 가짜 광고로 악성 소프트웨어를 퍼뜨립니다. “상품을 받으세요” 같은 광고를 클릭하면 랜섬웨어나 스파이웨어가 설치될 수 있습니다. 광고 네트워크가 해킹되면 정상적인 웹사이트도 나쁜 광고를 내보낼 수 있습니다.
한 사용자의 휴대폰은 가짜 경품 광고를 클릭한 뒤 애드웨어에 감염되었습니다. 악성 광고를 피하려면:
- uBlock Origin 같은 광고 차단기를 사용하세요.
- 화려하거나 긴박해 보이는 광고는 클릭하지 마세요.
- 새로운 사이트를 방문한 뒤에는 기기를 검사하세요.
- 애드웨어를 잡아낼 수 있도록 백신을 최신 상태로 유지하세요.
신뢰할 수 있는 사이트에서도 온라인 광고는 경계하세요.
소셜 엔지니어링: 기술적 공격보다 조작
소셜 엔지니어링은 기술적 해킹보다 기만에 의존합니다. 공격자는 은행, 고객지원 상담원, 심지어 동료 같은 신뢰할 수 있는 상대인 척합니다. 그리고 민감한 정보를 공개하거나 유해한 소프트웨어를 설치하도록 설득합니다.
예를 들어 어떤 사용자들은 컴퓨터가 감염되었다는 전화를 받습니다. 그리고 실제로는 맬웨어인 “보안 도구”를 내려받으라는 지시를 듣습니다. 소셜 엔지니어링은 트로이 목마나 스파이웨어를 퍼뜨리기 위해 피싱 이메일이나 가짜 로그인 페이지와 함께 자주 쓰입니다.
스스로를 보호하려면:
- 공식 웹사이트에서 확인된 번호로 전화해 신원을 확인하세요.
- 예상하지 못한 전화 상대에게 비밀번호, 인증 코드, 금융 정보를 절대 제공하지 마세요.
- 즉각적인 조치를 요구하는 메시지를 의심하세요.
- 낯선 다운로드는 신뢰할 수 있는 보안 소프트웨어로 검사하세요.
요청이 이상하거나 압박감을 준다면 멈추고 확인하세요. 경계심을 유지하는 것이 소셜 엔지니어링 공격에 맞서는 가장 강력한 방어 중 하나입니다.
오래된 소프트웨어: 익스플로잇을 끌어들이는 자석
오래된 소프트웨어를 사용하면 공격자에게 보안 허점이 열려 있게 됩니다. 구버전 Windows나 Adobe Flash처럼 지원이 중단된 도구는 주요 표적입니다. 해커는 이런 약점을 악용해 악성 코드를 설치하고, 이후 다크 웹과 딥 웹 비교 같은 글에서 다루는 숨겨진 네트워크를 통해 퍼뜨릴 수 있습니다.
개인과 기업에 미치는 영향
악성코드는 개인과 기업 모두에게 큰 피해를 입힙니다. 금전적 손실, 데이터 유출, 정신적 스트레스를 초래합니다. 피해의 크기는 누가 표적이 되었는지, 그리고 어떤 유형의 위협인지에 따라 달라집니다.
개인: 개인 정보와 재정에 대한 심각한 피해
악성코드는 개인에게 특히 큰 타격을 줍니다. 사생활, 재정, 심리적 안정을 위협합니다.
Pegasus와 같은 스파이웨어는 사용자의 활동을 몰래 추적하여 비밀번호, 이메일, 은행 정보를 빼내 갑니다. 또 다른 유형의 악성코드인 랜섬웨어는 파일을 암호화한 뒤 금전을 요구합니다. 돈을 지불하더라도 복구가 보장되지는 않습니다.
키로거는 입력 내용을 기록하여 신용카드 번호나 주민등록번호 같은 정보를 훔칩니다. 피해자는 종종 침해당했다는 느낌, 불안감, 무력감을 겪습니다. 특히 은행 계정이 노출되면 금전 손실은 수백 달러에서 수천 달러에 이를 수 있습니다. 탈취된 데이터는 다크웹에서 팔리는 경우가 많아 지속적인 위험이 남습니다. 자신을 보호하려면:
- Bitdefender와 같은 백신을 사용해 위협을 차단하세요.
- Google Drive에 파일을 백업해 랜섬웨어로 인한 손실을 막으세요.
- 공용 Wi-Fi에서의 노출을 줄이려면 VPN을 사용하세요.
- 은행 계좌에 이상한 출금이 없는지 확인하세요.
- 다중 인증(MFA)을 활성화해 로그인을 보호하세요.
기업: 재정 손실과 업무 중단
기업은 훨씬 더 큰 과제에 직면합니다. 악성코드로 인한 데이터 유출은 복구 비용, 벌금, 신뢰 상실로 수백만 달러의 손해를 입힙니다.
LockBit 3.0을 포함한 LockBit 랜섬웨어 계열은 2020년부터 2023년까지 미국에서 약 1,700건의 공격에 관여했으며, 약 9,100만 달러의 몸값이 지불된 것으로 CISA와 FBI의 공동 권고문[5]에 따라 확인됩니다. 은행, 소매업체, 기술 기업은 민감한 데이터를 보유하고 있어 주요 표적이 됩니다. DarkHotel과 같은 스파이웨어는 기업 네트워크를 노려 영업 비밀을 훔칩니다. 봇넷은 기업의 기기를 DDoS 공격의 도구로 만들어 웹사이트나 서비스를 마비시킵니다. Mirai 봇넷은 보안이 취약한 인터넷 연결 기기가 대규모 DDoS 공격의 도구가 될 수 있음을 보여주었으며, 이는 CISA 경보[6]에 자세히 설명되어 있습니다.
손실 규모는 크게 다릅니다. Verizon은 랜섬웨어 및 갈취 유형 침해 사고의 중간 손실액이 46,000달러이며, 사례의 95%가 3달러에서 1,141,467달러 사이에 해당한다고 밝혔습니다(2024 DBIR[1]). 금전 손실 외에도 기업은 평판 훼손과 규제 벌금에 직면합니다. GDPR에 따르면 벌금은 2,000만 유로 또는 전 세계 연간 매출의 4%[7]까지 부과될 수 있습니다. WhisperGate[8]와 같은 와이퍼 악성코드는 중요한 데이터를 지워버려 기업이 시스템을 처음부터 다시 구축하도록 만듭니다. 기업을 보호하려면:
- CrowdStrike Falcon과 같은 기업용 백신을 도입하세요.
- 직원에게 피싱과 사회공학 공격에 대한 교육을 실시하세요.
- 네트워크 분리를 활용해 확산을 제한하세요.
- 랜섬웨어에서 복구할 수 있도록 데이터를 매일 백업하세요.
- VPN으로 원격 접속을 보호해 연결을 안전하게 유지하세요.
모두에게 보호가 중요한 이유
스파이웨어는 여러분의 사생활을 훔칩니다. 랜섬웨어는 소중한 추억을 암호화합니다. 봇넷은 기업 전체를 마비시킵니다. 위의 침해 수치는 이것이 단순한 기술 문제가 아니라는 사실을 보여줍니다. 개인의 재정과 나아가 경제 전체에 영향을 미칩니다.
백신 소프트웨어, 백업, VPN, 그리고 올바른 습관을 함께 사용하면 위협이 닥치기 전에 막을 수 있습니다. 미리 대비하면 안전을 지킬 수 있습니다.
해커가 악성코드를 사용하는 이유
해커는 돈, 권력 또는 방해를 위해 악성코드를 사용합니다. 동기는 다양하지만 도구는 일관성이 있습니다.
금전적 이득이 대부분의 공격을 유도합니다. 해커는 다크 웹에서 데이터를 판매하거나 피해자에게 직접 몸값을 요구합니다. 크립토재킹은 당신의 장치의 처리 능력을 납치하여 암호화폐를 채굴합니다. 한 사용자는 크립토재킹으로 인해 PC가 느려졌다고 보고했습니다.
일부 공격자는 경쟁사 또는 국가를 위해 스파이합니다. 다른 공격자는 WhisperGate 와이퍼 악성코드가 우크라이나 시스템을 대상으로 한 것처럼 정부나 중요 인프라를 방해하는 것을 목표로 합니다. 악성코드의 다재다능함은 모든 기술 수준의 사이버 범죄자의 최고 도구입니다.
새로운 사이버 위협 동향
malware는 빠르게 진화하고 있습니다. 다음은 지금 위협 환경을 형성하고 있는 가장 중요한 동향입니다.
AI 기반 위협: 더 똑똑하고 더 교묘해진 공격
AI 기반 malware는 인공지능을 활용해 적응하고 탐지를 피합니다. 기존 위협과 달리 코드를 즉석에서 변경하여 백신 도구를 회피합니다. AI malware는 공격마다 고유한 변종을 만들고, 실시간으로 취약점을 노립니다.
CrowdStrike는 AI malware가 정상 앱을 흉내 내어 은행 정보를 훔치는 사례를 문서화했습니다. 이러한 위협은 방어 체계로부터 학습하기 때문에 탐지하기 어렵습니다. AI 기반 위협에 대응하려면:
- CrowdStrike Falcon처럼 AI 탐지 기능이 있는 고급 백신을 사용하세요.
- 새로운 취약점을 막기 위해 소프트웨어를 매일 업데이트하세요.
- 갑작스러운 성능 저하처럼 기기의 비정상적인 동작을 주시하세요.
- 일반적인 전달 방식인 피싱 이메일을 알아보는 법을 익히세요.
Malware-as-a-Service: 누구나 빌려 쓸 수 있는 범죄
Malware-as-a-Service(MaaS)는 누구나 다크웹에서 완성된 공격 키트를 구매할 수 있게 합니다. 이러한 키트는 소프트웨어 구독과 같은 방식으로 작동합니다.
이로 인해 공격자의 기술적 진입 장벽이 크게 낮아집니다. MaaS에 대응하려면:
- MaaS의 일반적인 전달 방식인 피싱을 막도록 이메일 필터를 사용하세요.
- 승인되지 않은 접근을 차단하도록 방화벽을 배치하세요.
- 직원들에게 가짜 소프트웨어 제안을 알아보는 방법을 교육하세요.
- 신뢰할 수 없는 네트워크에서는 VPN을 사용해 연결을 보호하세요.
크로스 플랫폼 공격: 모든 기기를 겨냥
크로스 플랫폼 malware는 Windows, macOS, Linux, 모바일 등 여러 시스템을 노립니다. Zoom이나 WhatsApp 같은 앱을 악용해 기기 간에 이동합니다. 게임으로 위장한 트로이목마는 노트북과 휴대폰에서 모두 데이터를 훔칠 수 있습니다.
사람들이 매일 여러 기기를 사용하면서 이러한 위협은 늘어나고 있습니다. 크로스 플랫폼 공격을 예방하려면:
- 취약점을 패치하도록 모든 기기를 정기적으로 업데이트하세요.
- 검사하지 않은 채 플랫폼 간에 앱을 공유하지 마세요.
- 휴대폰과 컴퓨터 모두에 백신 소프트웨어를 사용하세요.
- 승인되지 않은 접근을 막도록 앱 권한을 제한하세요.
클라우드 네이티브 위협: 호스팅된 인프라를 겨냥
클라우드 네이티브 malware는 AWS, Azure, Google Cloud 같은 클라우드 서비스를 공격합니다. 해커는 취약한 클라우드 API나 잘못 설정된 서버를 악용해 악성 코드를 주입합니다.
이 위협은 클라우드 스토리지에 의존하는 기업에게 특히 위험합니다. 클라우드 시스템을 보호하려면:
- 강력한 클라우드 비밀번호와 MFA를 사용하세요.
- 클라우드 로그를 모니터링해 의심스러운 활동을 찾으세요.
- 승인되지 않은 접근을 막도록 클라우드 데이터를 암호화하세요.
- 정기 감사를 위해 클라우드 보안 전문가를 고용하세요.
제로데이 익스플로잇: 패치가 나오기 전에 공격
제로데이 익스플로잇은 패치가 나오기 전의 알려지지 않은 소프트웨어 결함을 노립니다. Log4j 취약점은 대부분의 시스템이 업데이트하기 전에 해커가 랜섬웨어를 전 세계에 퍼뜨릴 수 있게 했습니다.
이러한 공격은 아직 해결책이 없기 때문에 막기 어렵습니다. 제로데이 위험을 줄이려면:
- CrowdStrike 같은 침입 탐지 시스템을 사용하세요.
- 패치가 나오는 즉시 소프트웨어를 업데이트하세요.
- 샌드박스에서 앱을 실행해 위협을 격리하세요.
- 제로데이 경고를 확인하려고 보안 블로그와 CISA 경보를 모니터링하세요.
신속한 업데이트가 시스템을 지킵니다. 이러한 동향은 위협이 점점 더 똑똑해지고 막기 어려워지고 있음을 보여줍니다.
감염된 기기를 알아채는 방법
감염을 일찍 알아차리면 시간, 비용, 스트레스를 아낄 수 있습니다. 다음과 같은 경고 신호를 살펴보세요:
- 느린 성능이나 잦은 충돌.
- 예상하지 못한 팝업 광고.
- 내가 보내지 않았는데 내 계정에서 발송된 이상한 이메일.
- 작업 관리자에 있는 알 수 없는 프로그램.
- 비정상적으로 높은 네트워크 사용량이나 배터리 소모.
한 사용자는 노트북이 느려지는 것을 알아차리고 이를 크립토재킹 때문이라고 추적했습니다. 이러한 신호 중 하나라도 보이면 전체 백신 검사를 실행하세요. 조기 발견은 피해를 줄여 줍니다.
감염 방지를 위한 모범 사례
사전에 위협을 물리치세요. 간단한 습관과 도구는 장치를 보호합니다. 주요 단계는 다음과 같습니다:
- 안티바이러스 설치: Norton 또는 Malwarebytes와 같은 신뢰할 수 있는 안티바이러스를 사용하세요. 정기적인 업데이트는 새로운 위협을 포착합니다. 최소한 주 1회 장치를 검사하세요.
- 소프트웨어 업데이트: 취약점을 닫기 위해 정기적으로 앱과 시스템을 패치하세요. Windows와 macOS에 대해 자동 업데이트를 활성화하세요. 오래된 소프트웨어는 공격을 초대합니다.
- 의심스러운 이메일 피하기: 알 수 없는 발신자의 링크나 첨부 파일을 클릭하지 마세요. 클릭하기 전에 URL을 확인하세요. 피싱 이메일은 빠르게 감염을 확산시킵니다.
- 강력한 비밀번호 사용: 숫자와 기호가 포함된 12자 이상의 비밀번호를 만드세요. LastPass와 같은 비밀번호 관리자를 사용하세요. 강력한 비밀번호는 비허가 접근을 차단합니다.
- 위험한 다운로드 건너뛰기: Google Play 또는 App Store와 같은 신뢰할 수 있는 출처에서만 다운로드하세요. 불법 복제 앱을 피하세요. 종종 숨겨진 위협을 포함합니다.
- 파일 백업: Google Drive 또는 외부 드라이브에 데이터를 저장하세요. 백업은 랜섬웨어로부터 보호합니다. 한 Reddit 사용자는 이러한 방식으로 모든 파일을 복구했습니다.
- 방화벽 활성화: Windows Defender 방화벽을 사용하여 비허가 연결을 차단하세요. 방화벽은 위협이 확산되는 것을 중단합니다. 설정을 정기적으로 확인하세요.
- IoT 장치 보안: 스마트 카메라 또는 라우터의 기본 비밀번호를 변경하세요. 펌웨어를 자주 업데이트하세요. IoT 장치는 빈번한 목표입니다.
- 공용 Wi-Fi에서 VPN 사용: VPN은 신뢰할 수 없는 네트워크에서 연결을 암호화합니다. 이는 중간자 공격에 대한 노출을 줄입니다. 평판이 좋은 유료 VPN 공급자를 선택하세요.
- 사회 공학을 발견하는 방법 배우기: 가짜 이메일이나 전화를 인식하도록 교육을 받으세요. 인식은 조작 기반 공격을 중단합니다. 피싱 시도를 정기적으로 확인하세요.
VPN이 악성코드로부터 보호하나요?
VPN은 인터넷 연결을 암호화하고 IP 주소를 숨깁니다. 이는 공격자가 공용 Wi-Fi에서 데이터를 가로채거나 중간자 공격을 통해 악의적인 코드를 주입하기를 더 어렵게 만듭니다.
그러나 VPN은 대부분의 시나리오에서 악성코드를 방지하지 않습니다. VPN은 다운로드한 파일을 검사하지 않습니다. 피싱 사이트를 차단하거나 기존 감염을 제거하지 않습니다. 악의적인 이메일 첨부 파일을 열거나 소프트웨어로 위장한 트로잔을 설치하는 것을 중단할 수 없습니다.
VPN이 잘 하는 것은 보안되지 않은 네트워크에서 노출을 줄이는 것입니다. 카페나 공항의 공용 Wi-Fi를 사용하면 VPN은 공격자가 트래픽을 읽거나 악성 사이트로 리디렉션되는 것을 방지합니다. NordVPN과 같은 일부 VPN 공급자는 알려진 악성 도메인과 광고를 차단하는 Threat Protection과 같은 추가 기능을 포함합니다. 이러한 기능은 가치를 추가하지만 여전히 전용 안티바이러스 소프트웨어를 대체하지 않습니다.
VPN을 다층 방어의 한 계층으로 생각하세요. 안티바이러스 소프트웨어, 강력한 비밀번호, 정기적인 업데이트 및 안전한 브라우징 습관과 함께 사용하세요. 단일 도구는 모든 위협을 중단하지 않습니다. 계층화된 보안이 유일한 신뢰할 수 있는 접근 방식입니다.
참고: VPN.com은 이 사이트에서 언급한 VPN 공급자로부터 제휴 수수료를 얻을 수 있습니다. 우리의 권장 사항은 독립적인 평가를 기반으로 합니다.
감염으로부터 복구하는 방법
악성코드에 감염되었다면 신속하게 대응하세요. 아래는 단계별 복구 계획입니다.
감염된 기기를 즉시 네트워크에서 분리하기
감염된 기기를 격리해 위협이 퍼지지 않도록 하세요. Wi-Fi를 끄고, 이더넷 케이블을 뽑거나, 네트워크 어댑터를 비활성화합니다. 이렇게 하면 웜이나 봇넷이 같은 네트워크의 다른 기기를 감염시키는 것을 막을 수 있습니다. WannaCry는 네트워크를 통해 빠르게 확산되었기 때문에 연결을 끊는 것이 시급합니다. 안전하게 분리하려면:
- 기기 설정에서 Wi-Fi를 끄세요.
- 감염을 피하기 위해 외장 드라이브를 분리하세요.
- 검사를 마치기 전까지 기기 사용을 피하세요.
위협 유형 확인하기
Malwarebytes나 Bitdefender 같은 신뢰할 수 있는 백신 소프트웨어로 안전 모드에서 전체 시스템 검사를 실행하세요. 안전 모드는 악성 활동을 제한하여 탐지를 쉽게 해 줍니다. 랜섬웨어, 스파이웨어, 아니면 Emotet[9]과 같은 트로이 목마 중 무엇인지 확인하세요.
구체적인 위협을 알면 적절한 제거 전략을 선택하는 데 도움이 됩니다. 새로운 변종이 끊임없이 등장하므로 정확한 식별이 중요합니다. 위협을 식별하려면:
- Windows 시작 시 F8 키를 눌러 안전 모드로 부팅하세요.
- 검사에는 Malwarebytes, Bitdefender, 또는 Kaspersky를 사용하세요.
- 백신 로그에서 위협의 이름과 동작을 확인하세요.
위협 제거하기
위협을 확인했다면 백신 도구로 악성 파일을 격리하거나 삭제하세요. Kaspersky Virus Removal Tool이나 Emsisoft Emergency Kit 같은 소프트웨어는 메모리에 숨어 있는 파일리스 위협을 포함한 까다로운 경우를 처리합니다. 심각한 감염이라면 시스템이 로드되기 전에 부팅 가능한 백신 USB로 정리하세요. 위협을 제거하려면:
- 백신의 안내에 따라 파일을 격리하거나 삭제하세요.
- 검증을 위해 Emsisoft 같은 보조 도구를 사용하세요.
- 전문가가 아니라면 수동 삭제는 피하세요.
모든 비밀번호 변경하기
모든 계정의 비밀번호를 업데이트하세요. 특히 은행 및 이메일 계정을 우선하세요. 강력하고 고유한 비밀번호를 사용하고 다단계 인증(MFA)을 활성화하세요. 키로거는 감염 중 로그인 정보를 훔치는 경우가 많습니다.
재감염을 막으려면 깨끗하고 감염되지 않은 기기에서 비밀번호를 변경하세요. LummaC2 같은 정보 탈취 악성코드는 여전히 널리 퍼져 있습니다. 비밀번호를 안전하게 관리하려면:
- LastPass 같은 비밀번호 관리자로 강력한 비밀번호를 생성하세요.
- Google Authenticator 같은 앱으로 MFA를 활성화하세요.
- 위협이 제거되었음을 확인한 후에만 비밀번호를 변경하세요.
백업에서 파일 복원하기
랜섬웨어나 와이퍼 악성코드가 파일을 삭제하거나 암호화했다면 깨끗한 백업에서 복원하세요. 외장 드라이브나 Google Drive, OneDrive 같은 클라우드 서비스를 이용하세요. 복원하기 전에 백업에 위협이 없는지 확인하세요.
Verizon의 2024년 분석에서 랜섬웨어는 침해 사고의 23%[1]에 관여했으며, 이 때문에 백업은 필수입니다. 파일을 복원하려면:
- 백신 검사로 백업이 감염되지 않았는지 확인하세요.
- 깨끗한 기기에 파일을 복원하세요.
- 랜섬웨어 요구에 응하지 마세요. 복구가 보장되지 않습니다.
모든 소프트웨어 업데이트하기
공격자가 악용한 취약점을 막기 위해 모든 소프트웨어에 패치를 적용하세요. 운영체제, 앱, 플러그인을 즉시 업데이트하세요. WannaCry는 패치되지 않은 Windows 결함을 이용했고, 제로데이 공격은 패치되지 않은 시스템을 노립니다. 소프트웨어를 업데이트하려면:
- Windows, macOS, 또는 앱의 자동 업데이트를 활성화하세요.
- 브라우저와 Adobe 같은 플러그인의 업데이트를 확인하세요.
- 일괄 업데이트에는 Ninite 같은 도구를 사용하세요.
두 번째 검사 실행하기
제거 후에는 남은 것이 없는지 확인하기 위해 다른 백신으로 전체 검사를 한 번 더 실행하세요. Astaroth 같은 파일리스 위협은 메모리에 숨을 수 있습니다. 한 사용자는 Malwarebytes 이후 Bitdefender를 사용해 시스템이 깨끗한지 확인했습니다. 다시 검사하려면:
- Kaspersky나 Norton 같은 보조 도구를 사용하세요.
- 정확도를 위해 안전 모드에서 검사를 실행하세요.
- 시스템 로그에서 비정상적인 활동을 확인하세요.
의심스러운 활동이 있는지 계정 모니터링하기
은행 계정, 이메일, 소셜 미디어에서 무단 로그인이나 결제가 있는지 지켜보세요. 스파이웨어는 제거 후에도 남아 해커에게 데이터를 계속 보낼 수 있습니다. 사기 사실은 은행이나 www.identitytheft.gov의[10] FTC에 신고하세요. 계정을 모니터링하려면:
- 계정 로그에서 낯선 로그인을 확인하세요.
- 거래에 대한 은행 알림을 설정하세요.
- 데이터가 유출되었다면 신용 모니터링을 이용하세요.
사이버 보안 교육 받기
감염 경험에서 배워 앞으로의 공격을 피하세요. 온라인 강좌나 워크숍에서 피싱 이메일과 기타 수법을 알아볼 수 있습니다. 침해 사고의 68%에 사람의 행동이 관여하므로 이 교육의 효과는 매우 큽니다. 교육을 받으려면:
- CISA나 Coursera의 무료 강좌를 수강하세요.
- 시뮬레이션에서 가짜 이메일을 알아보는 연습을 하세요.
- 가족이나 동료와 팁을 공유하세요.
복잡한 감염은 전문가에게 맡기기
루트킷이나 와이퍼 악성코드처럼 복잡한 위협은 사이버 보안 전문가에게 맡기세요. Zacinlo 같은 루트킷은 시스템 깊숙이 숨어 일반 백신에 저항합니다. 한 사용자는 백신이 실패한 후 전문가를 고용해 루트킷을 제거했습니다. 전문가를 고용하려면:
- CrowdStrike 같은 업체나 지역 IT 서비스에 문의하세요.
- 고용 전에 자격을 확인하세요.
- 상세한 정리 보고서를 요청하세요.
빠른 복구가 중요한 이유
빠르게 복구하면 금전적 손실, 데이터 도난, 시스템 손상을 줄일 수 있습니다. 매년 전 세계에서 56억 건의 악성코드 공격이 발생합니다. 복구 중 공용 Wi-Fi에서 VPN을 사용하면 보호 계층이 하나 더 생깁니다. 신속하고 철저한 조치로 기기와 마음의 평화를 되찾을 수 있습니다.
malware 방어의 다음 단계는?
위협 환경은 계속 진화하고 있습니다. 공격자들은 많은 조직이 대응하는 속도보다 빠르게 새로운 기법을 도입하고 있습니다.
AI는 공격과 방어 모두를 바꾸고 있습니다. 공격자들은 AI를 사용해 실행할 때마다 코드가 바뀌는 다형성(polymorphic) 악성코드를 만듭니다. 방어 측에서는 알려진 시그니처에 의존하는 대신 행동 패턴을 분석하는 AI 기반 탐지 시스템으로 대응합니다. CrowdStrike, SentinelOne, Palo Alto Networks 같은 기업들은 더 빠른 탐지와 자동화된 대응 시스템을 구축하고 있습니다.
랜섬웨어 지불은 여전히 논란의 대상입니다. 몸값을 지불하면 범죄 조직의 활동에 자금이 흘러가며, 파일 복구도 보장되지 않습니다. FBI는 몸값 지불을 권장하지 않는다[2]고 밝혔습니다. 지불이 공격자를 부추길 수 있고 복구를 보장하지 않기 때문입니다. 그럼에도 많은 기업이 다운타임으로 인한 손실이 몸값보다 크다는 이유로 지불합니다. 이러한 긴장 관계는 사이버 보안 정책 분야에서 지속적인 논쟁을 불러일으키고 있습니다.
무료 VPN에는 그 자체의 위험이 있습니다. 일부 무료 VPN 서비스는 사용자 데이터를 기록하거나, 광고를 삽입하거나, 원치 않는 소프트웨어를 함께 설치합니다. 투명한 개인정보 보호 정책과 독립적인 감사를 받는 평판 좋은 유료 제공업체를 이용하는 것이 좋습니다.
파일리스(fileless) 위협은 기존 백신 도구에 도전하고 있습니다. 이러한 공격은 전적으로 메모리 안에서 작동하며, 스캐너가 탐지할 파일을 남기지 않습니다. 이처럼 정교한 기법을 잡아내기 위해 엔드포인트 탐지 및 대응(EDR) 도구가 필수적이 되어 가고 있습니다.
사용자 교육은 여전히 영향력이 가장 큰 방어 수단입니다. 기술적 도구도 중요하지만, 대부분의 침해 사고에는 여전히 인적 실수가 관여합니다. 정기적인 피싱 모의훈련, 보안 인식 교육, 명확한 조직 정책은 어떤 단일 제품보다 효과적으로 위험을 줄입니다.
미래의 보안은 AI 기반 탐지, 지속적인 패치 적용, 강력한 인증, 암호화된 연결, 그리고 정보에 밝은 사용자가 함께 협력하는 다층 방어에 달려 있습니다.
최종 평가
멀웨어는 새로운 변종이 끊임없이 등장하는, 가장 지속적인 디지털 위협 중 하나로 남아 있습니다. 랜섬웨어에서 스파이웨어에 이르기까지 공격 유형은 매우 다양하며, 각각이 심각한 결과를 초래합니다.
스스로를 보호하려면 다층적인 접근이 필요합니다. 백신 소프트웨어, 정기적인 백업, 강력한 비밀번호, 소프트웨어 업데이트, 그리고 공용 Wi-Fi에서의 VPN 사용이 그것입니다. 어떤 단일 도구도 모든 위협을 막을 수는 없습니다. Equifax 침해 사고는 약 1억 4,700만 명[11]에게 영향을 미쳤으며, FTC는 이 회사가 사전에 통보받았던 중대한 취약점을 패치하지 않았다고 주장했습니다. 경계심을 늦추지 말고, 이 가이드의 단계를 따르며, 디지털 생활을 안전하게 지켜 주는 습관을 길러 보세요.
참고 자료
- Verizon. 날짜 없음. 2024 Dbir Data Breach Investigations Report. 2026년 10월 16일에 https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- IC3. 2024. 2023 IC3Report. 2026년 10월 16일에 https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Recognize and Report Phishing. 2026년 10월 16일에 https://www.cisa.gov/secure-our-world/recognize-and-report-phishing에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Indicators Associated With WannaCry Ransomware. 2026년 10월 16일에 https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Understanding Ransomware Threat Actors: LockBit. 2026년 10월 16일에 https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Heightened DDoS Threat Posed by Mirai and Other Botnets. 2026년 10월 16일에 https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets에서 검색됨.보관됨: Wayback Machine 스냅샷
- European Commission. 날짜 없음. Enforcement and sanctions. 2026년 10월 16일에 https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en에서 검색됨.보관됨: Wayback Machine 스냅샷
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (2022년 1월 16일). 2026년 10월 16일에 https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Emotet Malware. 2026년 10월 16일에 https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware에서 검색됨.보관됨: Wayback Machine 스냅샷
- Identitytheft. 날짜 없음. www.identitytheft.gov의. http://www.identitytheft.gov%EC%9D%98.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. 2026년 10월 16일에 https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach에서 검색됨.보관됨: Wayback Machine 스냅샷
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
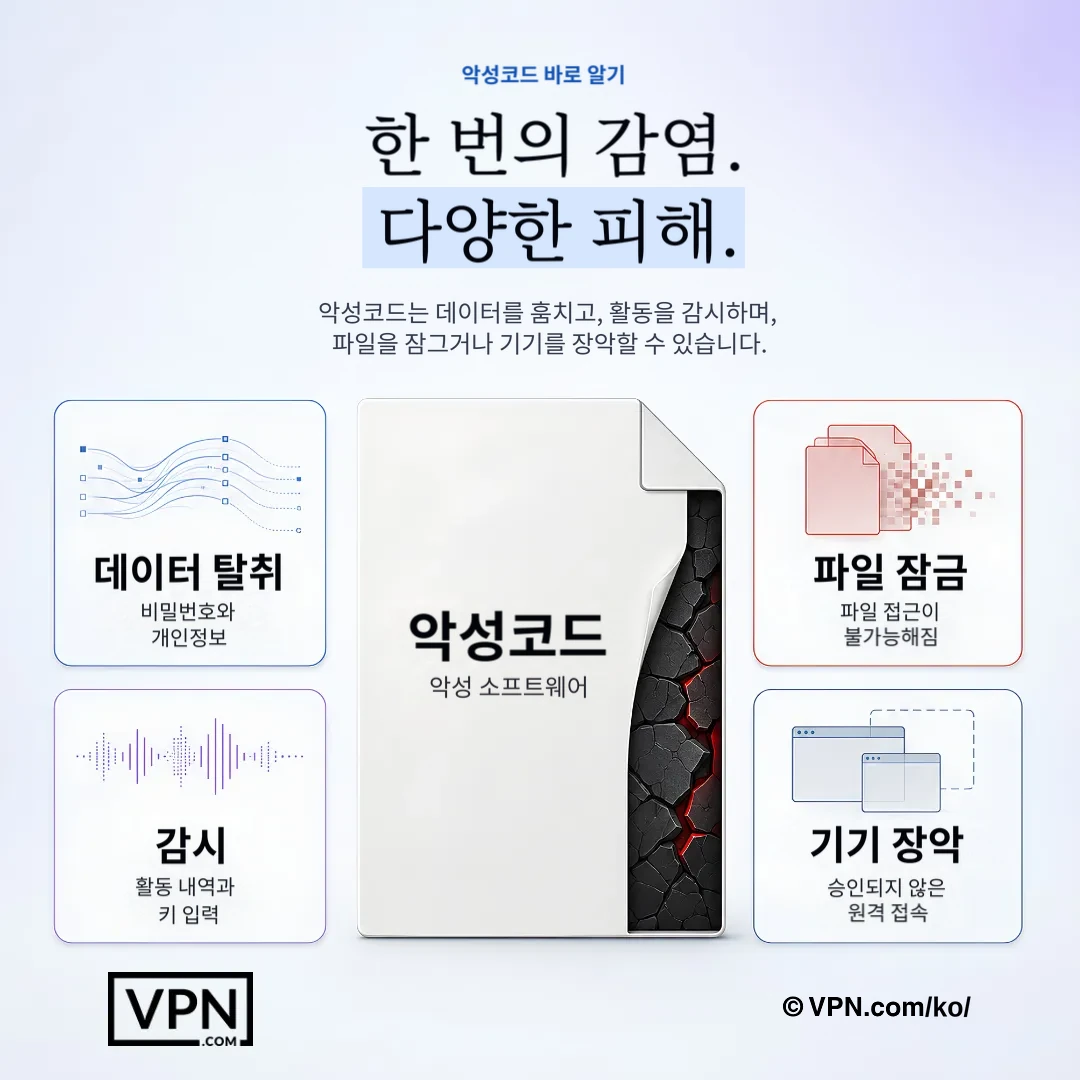
단 한 번의 악성코드 감염으로 정보 도용, 활동 감시, 파일 잠금 또는 공격자의 기기 제어가 발생할 수 있습니다.
자주 묻는 질문
악성코드란 정확히 무엇이며, 기기에는 어떻게 들어올까요?
악성코드는 데이터를 훔치고, 시스템을 손상시키며, 일상을 방해하도록 설계된 악성 소프트웨어입니다. 대개 사람의 행동에 의존하는 피싱 이메일과 기타 속임수를 통해 침투하며, 이는 침해 사고의 68%에 관여한 요인입니다. 그 밖의 일반적인 침투 경로로는 침해된 웹사이트에서의 드라이브 바이 다운로드, 감염된 USB 드라이브, 불법 복제 앱, 그리고 보안 업데이트가 적용되지 않은 소프트웨어가 있습니다.
바이러스, 웜, 트로이 목마의 실질적인 차이는 무엇인가요?
바이러스는 스스로 복제하여 기기 간에 퍼지며, 파일 손상과 시스템 피해를 일으킵니다. 반면 웜은 사용자의 조작 없이도 네트워크를 통해 복제됩니다. WannaCry가 EternalBlue Windows 취약점을 이용해 확산된 방식이 바로 이것입니다. 트로이 목마는 합법적인 소프트웨어인 것처럼 위장하여 데이터 탈취를 위한 백도어를 만듭니다. 한 사용자의 은행 자격 증명을 훔친 해적판 게임 트로이 목마가 이 기법을 사용한 사례입니다.
랜섬웨어가 가장 비용이 많이 드는 악성코드로 꼽히는 이유는 무엇인가요?
Verizon의 2024년 분석에서 랜섬웨어는 침해 사고의 23%에 관여했으며, 랜섬웨어 및 강탈형 침해 사고의 중간 손실액은 $46,000이었습니다. CISA와 FBI에 따르면 2020년 이후 미국에서 LockBit 공격이 약 1,700건 발생했고, 몸값으로 약 $91 million이 지불되었습니다. 서비스형 악성코드(Malware-as-a-Service) 키트는 공격자의 기술 장벽을 크게 낮춥니다.
서비스형 멀웨어(Malware-as-a-Service)란 무엇이며, 왜 공격이 더 흔해지는가?
서비스형 멀웨어(MaaS)는 누구든 다크웹에서 미리 만들어진 공격 도구 키트를 구독형 소프트웨어처럼 임대할 수 있게 합니다. 이로 인해 공격자가 갖춰야 할 기술적 진입 장벽이 사라집니다. 대응 방법으로는 이메일 필터, 방화벽, 직원 교육이 있으며, 피싱이 여전히 MaaS의 표준 전달 방식이기 때문입니다.
AI는 악성코드 위협 환경을 어떻게 변화시키고 있나요?
AI 기반 악성코드는 실시간으로 자신의 코드를 적응시켜 안티바이러스 탐지를 회피하며, 각 공격에 대해 정적 서명을 재사용하지 않고 고유한 변종을 만듭니다. CrowdStrike는 은행 정보를 도용하기 위해 합법적인 앱을 모방하는 AI 악성코드를 문서화했습니다. 방어자는 알려진 악성코드 서명에 의존하지 않고 행동 패턴을 분석하는 CrowdStrike Falcon과 같은 AI 기반 탐지 시스템으로 대응하고 있습니다.
VPN이 실제로 악성코드로부터 보호하나요?
직접적으로는 아닙니다. VPN은 연결을 암호화하고 IP 주소를 숨겨 공격자가 공용 Wi-Fi에서 데이터를 가로채거나 중간자 공격을 통해 코드를 주입하는 것을 중단하지만, 다운로드를 검사하거나, 피싱 사이트를 차단하거나, 감염을 제거하지 않습니다. NordVPN과 같은 일부 공급자는 알려진 악성 도메인을 차단하는 Threat Protection을 추가하지만 VPN은 안티바이러스 소프트웨어와 함께하는 다층 방어의 한 계층일 뿐입니다.
악성코드 감염을 예방하기 위한 가장 효과적인 습관은 무엇인가요?
하나의 도구에만 의존하지 않고 여러 방어를 계층화하세요: Norton 또는 Malwarebytes와 같은 안티바이러스 소프트웨어를 주 1회 검사로 실행하고, 운영 체제 및 앱에 대해 자동 업데이트를 활성화하고, LastPass와 같은 관리자의 12자 이상 비밀번호를 사용하고, Google Drive 또는 외부 드라이브에 파일을 백업하세요. 공용 Wi-Fi에 대해 VPN을 추가하세요. 보안되지 않은 네트워크는 주요 감염 벡터로 남아 있습니다.
기업은 맬웨어로 인한 데이터 유출을 어떻게 막나요?
기업은 CrowdStrike Falcon 같은 엔터프라이즈 백신과 네트워크 세분화를 결합해 맬웨어 확산을 제한하고, 매일 백업을 받아 랜섬웨어 피해를 돈을 지불하지 않고 복구합니다. 피싱과 소셜 엔지니어링에 대한 직원 교육은 사람의 허점을 메우는 역할을 하며, LockBit 하나만으로도 미국에서 약 9,100만 달러의 몸값을 챙긴 것으로 추정됩니다. 또한 GDPR 과징금은 최대 2,000만 유로 또는 전 세계 연간 매출의 4%에 이를 수 있어, 이러한 보안 계층에 투자해야 할 규제상의 압박도 커지고 있습니다.
장치가 이미 감염되었다는 신호는 무엇인가요?
느린 성능이나 빈번한 충돌을 주시하고, 예상하지 못한 팝업 광고, 당신의 계정에서 보낸 이상한 이메일, 작업 관리자의 알 수 없는 프로그램 및 비정상적으로 높은 네트워크 활동이나 배터리 소모를 확인하세요. 한 사용자는 노트북 속도 저하를 크립토재킹 악성코드로 추적했습니다. 이러한 징후를 발견하면 즉시 전체 안티바이러스 검사를 실행하세요. 조기 탐지는 손상을 제한합니다.
활성 감염을 식별하고 제거하기 위해 어떤 도구가 권장되나요?
안전 모드로 부팅하고 Malwarebytes, Bitdefender 또는 Kaspersky를 사용하여 전체 검사를 실행하여 위협이 랜섬웨어, 스파이웨어 또는 Emotet 같은 트로잔인지 식별합니다. 메모리에 숨어 있는 파일 없는 위협을 포함한 어려운 경우의 경우 Emsisoft Emergency Kit 또는 부팅 가능한 안티바이러스 USB는 로드되기 전에 시스템을 정리합니다. 나중에 아무것도 남지 않았음을 확인하기 위해 다른 도구로 두 번째 검사를 실행하세요.
장치에서 악성코드를 의심할 때 올바른 첫 번째 단계는 무엇인가요?
Wi-Fi를 끄거나, Ethernet을 분리하거나, 네트워크 어댑터를 비활성화하여 장치를 즉시 연결 해제하여 웜이나 봇넷이 확산되는 것을 중단합니다. WannaCry는 연결된 네트워크 전체에 빠르게 확산되었으므로 연결 해제가 긴급했습니다. 검사될 때까지 장치 사용을 피하세요. 감염이 제거되었음을 확인한 후에만 비밀번호를 변경하세요. 그리고 재감염을 피하기 위해 별도의 깨끗한 장치에서 해당 비밀번호를 변경하세요.
랜섬웨어 요구에 돈을 지불하는 것이 좋은 생각일 때가 있나요?
아니요. FBI는 랜섬을 지불하라고 권장하지 않으며, 지불한 뒤에도 파일 복구가 보장되지 않습니다. Verizon의 2024년 분석에서 랜섬웨어는 침해 사고의 23%에 관련되어 있었습니다. 그렇기 때문에 지불 여부를 결정하는 것보다 Google Drive나 외장 드라이브에 보관된 검증된, 악성코드가 없는 백업이 더 중요합니다. 많은 기업이 여전히 지불하는 이유는 다운타임 비용이 몸값을 넘어서기 때문이며, 이는 지속적인 범죄 활동에 자금을 대는 결과가 됩니다.
실제로 루트킷과 와이퍼 악성코드에 대해 걱정해야 하는 사람은 누구인가요?
누구나 표적이 될 수 있지만 이것들은 혼자 처리하기 가장 어려운 감염입니다. Zacinlo 같은 루트킷은 시스템 깊숙이 숨어 표준 안티바이러스 도구를 회피하여, 사내 제거 시도가 실패한 후 고용된 사이버보안 전문가가 필요합니다. 우크라이나 시스템을 대상으로 한 WhisperGate와 같은 와이퍼 악성코드는 암호화하지 않고 데이터를 완전히 삭제하여 깨끗한 백업에서 전체 시스템을 다시 구축해야 합니다.