최고의 엔터프라이즈 VPN 솔루션: 5개 플랫폼 비교
엔터프라이즈 VPN 및 제로 트러스트 플랫폼 비교: NordLayer, Cisco, Palo Alto, Fortinet 및 Zscaler. 귀사의 규모, 스택 및 IT 팀에 맞는 것을 확인하세요.
 Michael Gargiulo
내게 맞는 VPN 찾기
VPN을 주로 어떤 용도로 사용하실 건가요?
하나를 선택한 후 몇 가지 간단한 질문에 답하세요. 딱 맞는 VPN과 그 이유를 알려드립니다.
스트리밍용 VPN
3개 중 1번 질문
스트리밍용 VPN을 찾아보게 된 이유는 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다

나의 추천 항목

NordVPN

ProtonVPN
프라이버시용 VPN
3개 중 1번 질문
개인정보 보호 VPN을 찾게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
게이밍용 VPN
3개 중 1번 질문
게이밍 VPN을 찾아보게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
무료 요금제용 VPN
3개 중 1번 질문
무료 VPN을 찾아보게 된 이유는 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다
나의 추천 항목
ProtonVPN
NordVPN
간단한 답변: 이미 실행 중인 네트워크에 맞는 플랫폼을 선택하세요. NordLayer는 관리할 하드웨어가 없는 클라우드 우선 팀에서 가장 빠르게 배포할 수 있습니다. Cisco Secure Client, Palo Alto GlobalProtect, Fortinet FortiClient는 이미 해당 공급업체의 방화벽을 실행 중일 때 적합합니다. Zscaler Private Access는 네트워크 터널이 아닌 제로 트러스트 앱 액세스가 목표일 때 최선의 선택입니다. NordLayer는 5개 제품 중 유일하게 직접 연결해 드릴 수 있으며, 아래에서 그 이유를 설명합니다.
어떤 엔터프라이즈 VPN을 선택해야 할까요?
| 당신의 상황 | 시작하기 | 이유 |
|---|---|---|
| 클라우드 중심 또는 하이브리드 팀, 온프레미스 게이트웨이 없음, 빠르게 구축하고 싶음 | NordLayer | 클라우드 관리형 게이트웨이 및 중앙 제어판, 모든 요금제에서 싱글 사인온 및 다중 인증 지원 |
| Cisco ASA 또는 Firepower 방화벽을 이미 사용 중 | Cisco Secure Client[1] | Cisco 자체 게이트웨이와 함께 작동하도록 구축됨 |
| 보안 팀이 방화벽에서의 깊은 트래픽 검사를 원함 | Palo Alto GlobalProtect[2] | Palo Alto의 방화벽 정책을 원격 사용자까지 확장 |
| FortiGate 방화벽을 이미 사용 중이며 단일 벤더를 원함 | Fortinet FortiClient[3] | FortiGate 게이트웨이 및 Fortinet의 엔드포인트 도구와 연동 |
| 광범위한 네트워크 액세스를 앱별 액세스로 대체하고 싶음 | Zscaler Private Access[4] | 제로 트러스트 모델: 사용자가 네트워크가 아닌 특정 앱에 액세스 |
선정 방법 및 당사의 역할. VPN.com은 자체적인 성능 또는 보안 테스트를 실시하지 않습니다. 본 가이드는 각 벤더의 공개된 제품 문서 및 공개 보안 지침으로부터 작성되었으며, 아래 참고문헌에 나열되어 있습니다. VPN.com은 당사 링크를 통해 NordLayer를 구매할 경우 수수료를 받습니다. 다른 네 개 벤더와는 제휴 관계가 없으므로, 해당 링크는 벤더의 공식 사이트로 연결됩니다.
엔터프라이즈 VPN이란 무엇인가요?
소비자용 VPN은 한 개인의 연결을 보호합니다. 엔터프라이즈 VPN은 조직이 자신의 시스템에 액세스하는 것을 보호합니다. 중앙 관리, ID 통합, 사용자를 따르는 액세스 정책, IT가 감사할 수 있는 기록을 추가합니다. 소규모 팀(대략 5~500명)의 경우, 당사의 비즈니스용 최고의 VPN 가이드를 참조하세요. 이 페이지는 더 크거나 복잡한 배포를 위한 것입니다. 여러 사무실, 기존 방화벽, 보안팀, 체크아웃 페이지 대신 견적을 요청하는 조달 담당자가 있는 경우입니다.
두 가지 아키텍처가 작동하고 있으며, 브랜드보다 선택이 더 중요합니다:
- 네트워크 VPN. 사용자가 인증하면 터널이 열리고, 정책이 허용한 네트워크 리소스에 접근합니다. Cisco, Palo Alto, Fortinet은 자사 게이트웨이나 방화벽과 묶여 이 방식을 중심으로 설계되어 있습니다.
- 제로 트러스트 네트워크 액세스(ZTNA). 사용자는 네트워크 전체가 아니라 개별 애플리케이션에 연결됩니다. Zscaler Private Access가 이 방식을 중심으로 설계되었습니다. 이 모델에 대해서는 제로 트러스트 가이드를 참고하시고, 소규모 팀을 위해 세 가지 제로 트러스트 도구를 비교한 내용은 Twingate vs Tailscale vs NordLayer를 확인해 보세요.
NordLayer는 클라우드 관리형의 더 가까운 위치에 있습니다: 하드웨어를 소유하는 대신 호스팅된 게이트웨이를 사용합니다.
비교 대상인 5가지 플랫폼
| 플랫폼 | 최적의 대상 | 배포 | 라이선싱 |
|---|---|---|---|
| NordLayer | 클라우드 중심 및 하이브리드 팀 | 클라우드 관리형 | 사용자당, 4가지 요금제(Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Cisco 게이트웨이를 사용하는 조직 | 온프레미스 또는 하이브리드 | Cisco를 통해, 일반적으로 다른 제품과 번들 |
| Palo Alto GlobalProtect[2] | 방화벽 주도의 보안팀 | 방화벽 기반 또는 Prisma Access 클라우드 | Palo Alto를 통해, 방화벽 플랫폼에 연결 |
| Fortinet FortiClient[3] | FortiGate 고객 | 온프레미스 또는 하이브리드 | Fortinet을 통해, 디바이스당 또는 사용자당 조건 확인 |
| Zscaler Private Access[4] | 영무신뢰, 앱 수준 액세스 | 클라우드 서비스 | Zscaler를 통해, 견적 기반 |
라이선싱 약관은 변경되며 협상 대상이므로 이 표는 모델을 설명할 뿐 구체적인 수치는 아닙니다. 실제 사용자 수에 맞춰 각 공급업체에 견적을 요청하세요.
NordLayer
클라우드 우선 및 하이브리드 팀이 하드웨어 관리 없이 관리형 서비스를 원할 때 최적입니다. NordLayer는 Nord Security의 비즈니스 제품입니다. 관리자는 중앙 제어판에서 사용자와 게이트웨이를 관리하며, Single Sign-On은 Microsoft Entra ID, Okta, OneLogin, JumpCloud 및 Google Workspace를 포함한 ID 공급자와 연결됩니다. 앱은 Windows, macOS, iOS, Android 및 Linux와 브라우저 확장 프로그램을 지원합니다. SSO 및 다단계 인증은 4가지 플랜(Lite, Core, Premium 및 Enterprise) 모두에서 사용 가능합니다. NordLayer는 14일 환불 보장을 제공하며 무료 체험판은 없으므로 이 기간 내에 파일럿을 실행하세요. 이것이 여기서 VPN.com이 직접 연결해 드릴 수 있는 유일한 플랫폼입니다.
출처: NordLayer의 공식 웹사이트 및 요금제 페이지, 2026년 10월 2일 확인.
Cisco Secure Client
이미 Cisco 방화벽을 운영 중인 조직에 최적. Cisco Secure Client(AnyConnect의 후속 버전)는 Cisco ASA 및 Firepower 게이트웨이에 연결되며 SSL/TLS 및 IPsec을 지원합니다. 강점은 적합성입니다. 게이트웨이, ID 도구 및 보안 작업이 이미 Cisco라면 클라이언트가 해당 스택에 자연스럽게 통합됩니다. 그렇지 않다면 이를 사용하기 위해 해당 스택을 도입해야 합니다. 라이선싱은 일반적으로 Cisco 또는 리셀러를 통해 진행됩니다.
Palo Alto GlobalProtect
보안 팀이 Palo Alto 방화벽을 실행하고 사무실 및 원격 사용자를 위한 단일 정책을 원할 때 최적입니다. GlobalProtect는 사용자를 Palo Alto 방화벽 또는 Prisma Access 클라우드 서비스에 연결하므로 사용자가 어디에 있든 동일한 검사 규칙 및 로깅이 적용됩니다. Panorama는 많은 방화벽 전체의 정책을 관리하기 위한 Palo Alto의 중앙 관리 콘솔입니다.
Fortinet FortiClient
Fortinet를 표준화하는 조직에 최적입니다. FortiClient는 FortiGate 게이트웨이 및 Fortinet의 엔드포인트 관리와 함께 작동하므로 VPN, 방화벽 및 엔드포인트 제어가 하나의 공급업체 아래에 있습니다. IPsec 및 SSL 터널링을 지원합니다. Fortinet의 현재 라이선싱 약관을 확인하세요. 기기별 및 사용자별 제안 간에 차이가 있습니다.
Zscaler Private Access
클라우드 중심이며 제로 트러스트에 전념하는 조직에 최적입니다. Zscaler Private Access는 사용자를 네트워크에 연결하지 않습니다. Zscaler의 클라우드를 통해 사용자와 특정 애플리케이션 간의 연결을 중개하므로 애플리케이션 주소가 공개 인터넷에 노출되지 않습니다. 계정이 손상된 경우 노출되는 범위는 해당 계정이 접근할 수 있도록 허용된 앱으로만 제한되며 전체 네트워크는 아닙니다. 클라우드로 전달되므로 온프레미스 인프라가 많은 환경은 단계적 마이그레이션이 필요합니다.
선택 방법: 여섯 가지 질문
- 현재 무엇을 사용 중입니까? 기존 Cisco, Palo Alto 또는 Fortinet 방화벽이 있다면 보통 이것이 결정 요소입니다. 게이트웨이와 일치하는 클라이언트를 선택하면 통합 작업을 절약할 수 있습니다.
- 인원과 사이트는 몇 개입니까? 많은 지사는 방화벽 기반 플랫폼으로 유도됩니다. 주로 SaaS 도구를 사용하는 원격 직원은 클라우드 관리 또는 제로 트러스트 방식으로 유도됩니다.
- 누가 관리할 것입니까? 클라우드 관리 서비스는 하드웨어 전문 지식이 적게 필요합니다. 방화벽 플랫폼은 이미 공급업체를 알고 있는 팀이 필요합니다.
- ID 공급자와 연결됩니까? 사용 중인 디렉터리(Entra ID, Okta, Google Workspace)에서 Single Sign-On 및 사용자 프로비저닝이 작동하는지 확인하십시오.
- 감사인이나 보험사가 요구하는 것은 무엇입니까? VPN은 여러 제어 중 하나이며 조직을 단독으로 규정 준수 상태로 만들지 않습니다. 각 공급업체에 현재 감사 문서를 요청하고 보고서 날짜를 직접 확인하십시오.
- 테스트 운영을 할 수 있습니까? 최소 두 개 위치에서 몇 주 동안 25~50명의 사용자를 실행하십시오. 지원 티켓을 제출하고 응답 시간을 측정하십시오.
최종 평가
단 하나의 최고의 엔터프라이즈 VPN은 없으며, 귀사의 환경에 가장 적합한 솔루션만 있습니다. 클라우드 중심이고 하드웨어 관리 없이 관리형 서비스를 원한다면 NordLayer를 선택하세요. 이미 해당 공급업체의 방화벽을 운영 중이라면 Cisco, Palo Alto 또는 Fortinet 클라이언트를 선택하세요. 영점 신뢰 앱 액세스가 목표라면 Zscaler Private Access를 선택하세요.
어떤 플랫폼을 최종 선택하기 전에 파일럿을 실행하고 현재 감사 문서를 요청한 후 사용자 수에 맞는 서면 견적을 받으세요. 클라우드 관리형 옵션이 적합하다면 NordLayer 요금제 확인하세요.
참고자료
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
참고 자료
- Cisco. 2026. Secure Client (including AnyConnect). 2026년 9월 30일에 https://www.cisco.com/site/us/en/products/security/secure-client/index.html에서 검색됨.보관됨: Wayback Machine 스냅샷
- Palo Alto Networks. 날짜 없음. Secure Remote Access | GlobalProtect. 2026년 9월 30일에 https://www.paloaltonetworks.com/sase/globalprotect에서 검색됨.보관됨: Wayback Machine 스냅샷
- Fortinet. 날짜 없음. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.보관됨: Wayback Machine 스냅샷
- Zscaler. 날짜 없음. Transforming secure access with Zscaler Private Access (ZPA). 2026년 9월 30일에 https://www.zscaler.com/products-and-solutions/zscaler-private-access에서 검색됨.보관됨: Wayback Machine 스냅샷
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.보관됨: Wayback Machine 스냅샷
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Enterprise VPN Security. 2026년 9월 30일에 https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a에서 검색됨.보관됨: Wayback Machine 스냅샷
- Fortinet. 날짜 없음. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.보관됨: Wayback Machine 스냅샷
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
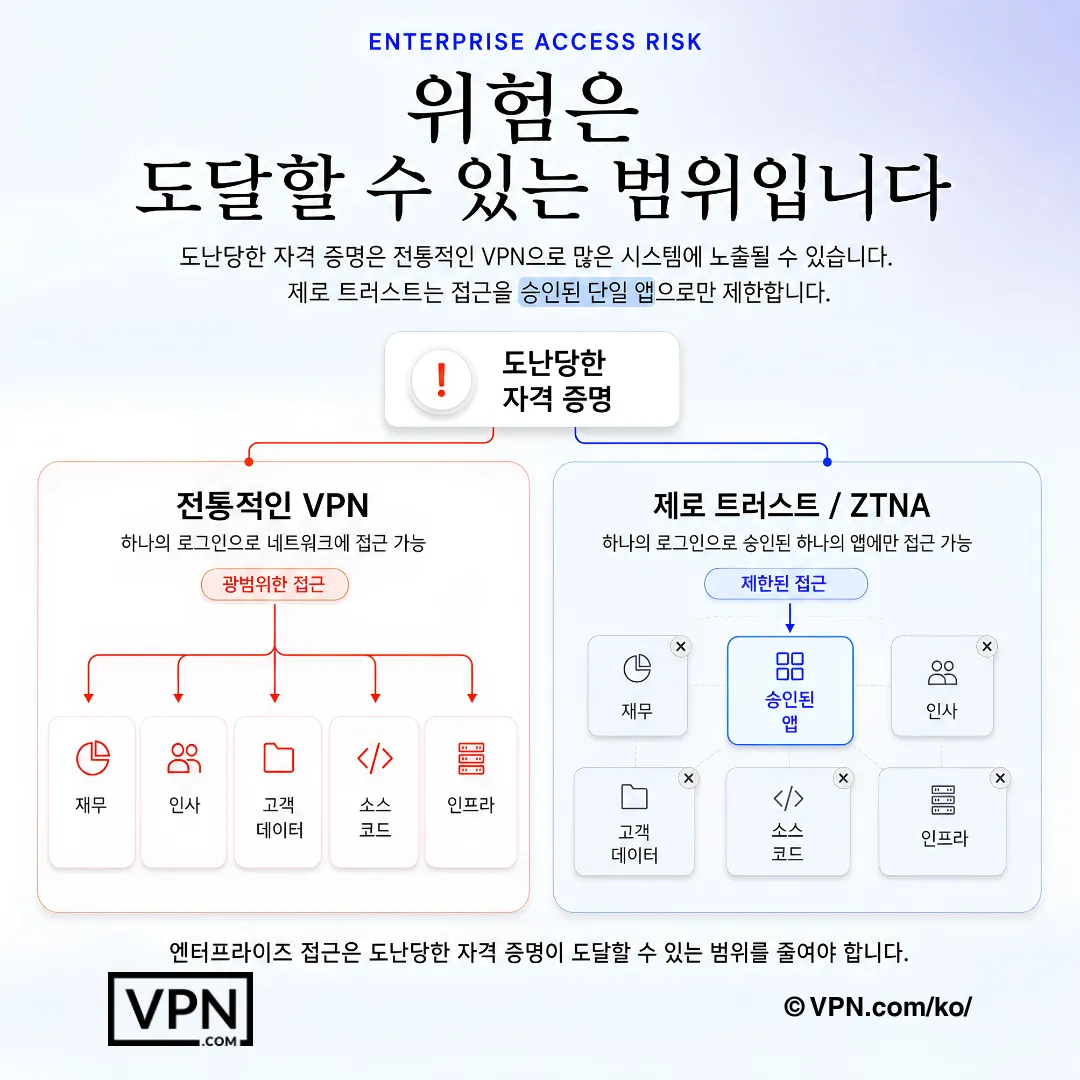
하나의 자격 증명이 더 넓은 네트워크에 접근할 수 없을 때 기업 접속 위험이 줄어듭니다.
자주 묻는 질문
엔터프라이즈 VPN이란 무엇인가요?
엔터프라이즈 VPN은 중앙 관리, ID 통합, 접근 정책 및 감사 로그를 통해 직원들에게 회사 시스템에 대한 보안 접근을 제공합니다. 한 사람의 연결을 보호하고 관리 계층이 없는 소비자용 VPN과 다릅니다. 엔터프라이즈 플랫폼은 많은 사용자, 여러 사무실 및 IT 또는 보안 팀을 위해 구축되었습니다.
엔터프라이즈 VPN과 비즈니스 VPN의 차이점은 무엇인가요?
주로 규모와 통합입니다. 소규모 비즈니스 VPN은 간편한 설정과 수십 명에서 수백 명 규모의 팀을 위한 다중 사용자 라이선싱에 중점을 둡니다. 엔터프라이즈 배포는 기존 방화벽, 신원 시스템 및 모니터링과의 통합, 그리고 견적 및 계약을 통한 조달을 추가합니다. 많은 클라우드 관리형 제품이 두 영역을 모두 지원합니다.
영정 기반 네트워크 액세스(ZTNA)가 VPN을 대체하고 있나요?
일부 조직에서는 부분적으로 그렇습니다. 기존 VPN은 사용자가 접근할 수 있는 네트워크에 도달하는 터널을 엽니다. ZTNA는 사용자를 개별 애플리케이션에 연결하므로, 손상된 계정이 접근할 수 있는 범위를 제한합니다. 많은 조직은 전환 과정에서 두 가지를 모두 실행합니다. Zscaler Private Access는 ZTNA 제품이며, 여기의 다른 제품들은 VPN 기반입니다.
이미 Cisco, Palo Alto 또는 Fortinet 방화벽을 사용 중인 경우 어떤 엔터프라이즈 VPN이 최적인가요?
일반적으로 동일한 공급업체의 클라이언트를 선택하세요. Cisco 게이트웨이의 경우 Cisco Secure Client, Palo Alto 방화벽의 경우 GlobalProtect, FortiGate의 경우 FortiClient입니다. 클라이언트는 해당 게이트웨이를 위해 구축되었으므로 통합 작업을 피할 수 있습니다. 이 중 어느 것도 실행하지 않는 경우 NordLayer와 같은 클라우드 관리형 옵션을 사용하면 하드웨어 구매를 피할 수 있습니다.
엔터프라이즈 VPN의 가격은 어떻게 책정되나요?
대부분 사용자당, 장치당, 또는 더 큰 보안 계약 내에서 책정됩니다. 공개된 정가는 대규모 구매자가 실제로 지불하는 금액과 거의 일치하지 않으므로 실제 사용자 수에 대한 견적을 요청하고 포함된 지원 수준을 확인하십시오. NordLayer는 자체 가격 책정 페이지에 4가지 요금제(Lite, Core, Premium 및 Enterprise)를 나열하고 있습니다.
Enterprise VPN가 HIPAA, SOC 2 또는 PCI DSS 준수를 보장하나요?
아니요. VPN은 하나의 기술적 통제 수단일 뿐이며, 준수 여부는 정책, 구성, 공급업체 및 증거에 따라 결정됩니다. 각 공급업체에 현재 감사 보고서나 증명 자료를 요청하고, 발행 날짜를 확인한 후, 컴플라이언스 담당자에게 프레임워크에서 요구하는 통제 사항이 무엇인지 문의하세요.
구매 전에 파일럿을 어떻게 진행해야 하나요?
최소 두 곳 이상의 위치에서 25~50명의 사용자를 선택하여 몇 주간 실행하세요. ID 공급자를 통한 로그인, 불량 연결에서의 안정성, 관리 작업량 및 지원을 테스트하세요. 실제 티켓을 제출하고 응답 시간을 측정하세요. NordLayer의 경우 무료 평가판이 없으므로 14일 환불 보장 기간 내에 이를 수행하세요.
직원들이 업무용으로 소비자용 VPN을 사용할 수 있나요?
회사가 중앙 관리를 필요로 하면 적합하지 않습니다. 소비자용 VPN은 관리 콘솔이 없고, 누가 무엇에 연결되는지를 제어할 수 없으며, 회사 소유의 로그가 없습니다. 매우 작은 팀은 때때로 이곳에서 시작하지만, 더 큰 규모는 비즈니스 제품이 더 나을 것입니다. 최고의 비즈니스용 VPN 가이드를 참조하세요.
엔터프라이즈 VPN이 지원해야 하는 기기는 무엇인가요?
최소한 Windows, macOS, iOS, Android, 그리고 엔지니어링 팀을 위한 Linux가 필요합니다. NordLayer는 5개 플랫폼 모두에 앱을 제공하며, 브라우저 확장 프로그램도 있습니다. 다른 제품의 경우 공급업체 사이트에서 플랫폼 지원과 모바일 기기 관리 호환성을 확인하세요.
원격 직원이 VPN이 느리거나 연결이 끊긴다고 하면 무엇을 확인해야 합니까?
게이트웨이 위치와 부하, 사용자의 로컬 네트워크, 그리고 분할 터널링 정책을 확인하는 것부터 시작하세요. 모든 트래픽을 먼 게이트웨이를 통해 전송하는 네트워크 VPN은 지연을 추가하는 반면, 클라우드 및 영점 신뢰 옵션은 사용자를 더 가까운 접속 지점으로 라우팅할 수 있습니다. 파일럿 중에 공급업체 지원팀에 이 문제를 제기하여 그들의 대응 방식을 확인하세요.