FreeBSD용 최고의 VPN: OpenVPN 및 WireGuard 설정
기본 OpenVPN 및 WireGuard 지원과 함께 FreeBSD용 최고의 VPN을 찾으세요. 설정 가이드, pf 호환성 및 FreeBSD 관련 구성 파일을 확인하세요.
 Michael Gargiulo

 ExpressVPN3,000+ 서버
85/100, 두 가지 가중 항목으로 구성
조사일: 2026. 10. 3.확인된 주장: 27소스 그룹 분리: 27점수 업데이트됨 2026. 10. 4.
당사는 제3자 증거를 수집하여 편집 방식으로 점수를 산정합니다. VPN.com은 자체 테스트 연구소를 운영하지 않습니다.
 Mullvad VPN700+ 서버
86/100, 두 가지 가중 항목으로 구성
조사일: 2026. 10. 3.확인된 주장: 29소스 그룹 분리: 12점수 업데이트됨 2026. 10. 4.
당사는 제3자 증거를 수집하여 편집 방식으로 점수를 산정합니다. VPN.com은 자체 테스트 연구소를 운영하지 않습니다.
핵심 요약: FreeBSD는 대부분의 제공자로부터 기본 GUI VPN 앱이 없습니다. 하지만 OpenVPN과 WireGuard는 플랫폼에서 잘 작동합니다. FreeBSD 관련 구성 파일, 설정 가이드 및
pf및 FreeBSD jail과 같은 도구와의 호환성을 제공하는 제공자가 필요합니다.
FreeBSD 사용자가 전용 VPN 솔루션이 필요한 이유
FreeBSD는 Linux가 아닙니다. 둘 다 Unix 계열 시스템이지만, FreeBSD는 다른 커널, 다른 네트워킹 스택, 다른 패키지 관리를 사용합니다. 이 차이점은 VPN을 선택할 때 중요합니다.
FreeBSD는 전 세계 서버 시장의 약 5%를 담당합니다. pfSense, OPNsense, TrueNAS 같은 네트워크 어플라이언스 플랫폼을 지배합니다. Netflix는 FreeBSD에서 Open Connect CDN을 실행합니다. WhatsApp은 FreeBSD에서 메시징 인프라를 구축했습니다. 이들은 취미 수준의 배포가 아닙니다.
FreeBSD 사용자는 세 가지 주요 범주로 나뉩니다:
- 서버 관리자 - 격리된 환경 간에 암호화된 터널이 필요한 FreeBSD jail을 실행하는 사용자
- 네트워크 엔지니어 -
pf(패킷 필터)와 함께 방화벽 어플라이언스를 구축하고 OS 수준의 VPN 통합이 필요한 사용자 - 개인정보 보호에 중점을 둔 개발자 - FreeBSD의 보안 모델(Capsicum 샌드박싱, GELI 암호화, MAC 프레임워크)을 선택한 사용자
각 그룹은 FreeBSD의 고유한 아키텍처를 이해하는 VPN 제공자가 필요합니다. 일반적인 “Linux에서 작동합니다” 지침은 거의 전환되지 않습니다. FreeBSD는 서비스 관리를 위해 rc.conf, 구성 경로를 위해 /usr/local/etc/, 패키지 설치를 위해 pkg 또는 ports를 사용합니다. 이러한 차이를 무시하는 VPN 제공자는 몇 시간의 문제 해결을 야기합니다.
VPN 프로토콜이 FreeBSD에서 작동하는 방식
FreeBSD는 두 가지 주요 VPN 프로토콜을 지원합니다: OpenVPN과 WireGuard. 각각은 운영 체제와 다르게 통합됩니다.
FreeBSD의 OpenVPN
OpenVPN은 15년 이상 FreeBSD에서 실행되었습니다. 한 번의 명령으로 설치하세요:
pkg install openvpnOpenVPN은 FreeBSD 기본 시스템에 포함된 tun 장치 드라이버를 사용합니다. 구성 파일은 /usr/local/etc/openvpn/에 저장됩니다. rc.conf를 통해 서비스를 관리합니다:
# /etc/rc.conf에 추가
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN은 AES-256-GCM으로 안정적인 암호화를 제공합니다. 단점은 OpenVPN이 사용자 공간에서 실행되어 커널 수준의 프로토콜에 비해 CPU 오버헤드가 추가된다는 것입니다.
FreeBSD의 WireGuard
WireGuard는 FreeBSD 버전 13.1과 함께 FreeBSD 커널에 도착했습니다. 이전 버전에서는 wireguard-kmod 패키지가 필요합니다:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+에서 WireGuard는 기본 커널 모듈로 제공됩니다. 다음으로 로드합니다:
kldload if_wgFreeBSD에서 WireGuard는 커널에서 실행되므로 사용자 공간 OpenVPN보다 오버헤드가 낮습니다. 코드베이스는 OpenVPN의 100,000+줄에 비해 대략 4,000줄이므로 감사가 빠르고 공격 표면이 작습니다.
FreeBSD의 프로토콜 비교:
| 기능 | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD 커널 지원 | 사용자 공간만 | 기본 제공 (13.1+) |
| 설치 명령 | pkg install openvpn | pkg install wireguard-tools |
| 구성 복잡도 | 중간 (10개 이상 옵션) | 간단함 (5-6개 옵션) |
방화벽 통합 (pf) | 수동 규칙 필요 | 자동 인터페이스 생성 |
| Jail 호환성 | 완전 지원 | 완전 지원 (14.0+) |
FreeBSD에서 실행되는 상위 5개 VPN
모든 VPN 제공업체가 FreeBSD를 지원하는 것은 아닙니다. 대부분의 제공업체는 Windows, macOS 및 주요 Linux 배포판 전용 앱을 만듭니다. 아래 5개 제공업체는 문서화된 FreeBSD 호환성과 구성 파일을 제공합니다.
VPN 비교 행렬
| 제공자 | FreeBSD의 프로토콜 | 기본 FreeBSD 문서 | 서버 수 | 시작 가격 (월간) | GUI 사용 가능 |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | 예 | 700+ (43개 국가) | €5.00/월 (할인 계층 없음) | 아니오 (CLI만 해당) |
| OVPN | WireGuard, OpenVPN | 예 | 100+ (12개 국가) | OVPN 사이트 참조 | 아니오 (CLI만 해당) |
| Perfect Privacy | OpenVPN | 예 | 55+ (23개 국가) | Perfect Privacy 사이트 참조 | 아니오 (CLI만 해당) |
| IPredator | OpenVPN | 예 | 15+ (3개 국가) | IPredator 사이트 참조 | 아니오 (CLI만 해당) |
| NordVPN | OpenVPN | 부분 (커뮤니티 가이드) | 6,400+ (111개 국가) | $3.49/월 | 아니오 (CLI만 해당) |
핵심 요점: 어느 제공자도 FreeBSD GUI 클라이언트를 제공하지 않습니다. 모든 설정에는 터미널 명령이 필요합니다. 그래픽 도구를 선호하는 경우 대신 pfSense 또는 OPNsense 어플라이언스에서 VPN을 실행하는 것을 고려하세요.
Mullvad: FreeBSD 개인정보 보호를 위한 최고의 선택
Mullvad는 스웨덴에서 운영하며 봉투에 우편으로 보낸 현금을 포함한 익명 결제를 허용합니다. 이 서비스에는 이메일 주소, 이름, 개인 정보가 필요하지 않습니다. 16자리 계정 번호를 받습니다.
Mullvad는 공식 FreeBSD WireGuard 구성 가이드를 발행합니다. 이들의 설정 프로세스는 약 10분이 소요됩니다:
# WireGuard 도구 설치
pkg install wireguard-tools

# 구성 디렉터리 생성
mkdir -p /usr/local/etc/wireguard

# 키 생성
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# 계정 페이지에서 Mullvad 구성 다운로드
# /usr/local/etc/wireguard/wg0.conf에 배치

# 인터페이스 실행
wg-quick up wg0
Mullvad는 장기 약정 할인 없이 €5.00/월의 정액 요금을 청구합니다. 이러한 단순함은 판매 수법 없이 직관적인 가격 책정을 선호하는 FreeBSD 사용자들에게 매력적입니다.
장점:
- FreeBSD용 공식 WireGuard 문서
- 익명 계정 생성(이메일 불필요)
- 고정 가격, 계약 잠금 없음
- 43개 국가에 700+ 서버
- RAM만 서버 인프라
약점:
- 수동 구성 없이는 멀티홉 없음
- NordVPN 또는 ExpressVPN보다 작은 서버 네트워크
- 장기 할인 없음
OVPN: FreeBSD에서 기본 WireGuard 지원
OVPN은 스웨덴을 기반으로 하며 디스크에 아무것도 저장하지 않는 디스크리스 서버를 운영합니다. 이 공급자는 FreeBSD를 지원 플랫폼으로 명시적으로 나열하고 OpenVPN과 WireGuard 모두에 대한 구성 파일을 제공합니다.
FreeBSD의 OVPN WireGuard 설치 단계:
# 필수 패키지 설치
pkg install wireguard-tools

# 대시보드에서 OVPN WireGuard 구성 다운로드
# /usr/local/etc/wireguard/wg0.conf에 저장

# rc.conf를 통해 부팅 시 활성화
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# 연결 시작
service wireguard start
OVPN은 대중적 공급자들보다 가격이 높으며, 이는 보안을 중시하는 소규모 인프라를 반영합니다. 최신 요금제는 OVPN의 웹사이트를 확인하세요.
강점:
- FreeBSD용 WireGuard 구성 파일 제공
- 디스크리스 서버(데이터가 하드 드라이브에 닿지 않음)
- OpenVPN과 WireGuard 모두 FreeBSD 구성으로 지원
- 법정 입증: OVPN은 2020년 사건에서 사용자 데이터가 없음을 증명
약점:
- 12개 국가에 100+ 서버만
- Mullvad보다 높은 월간 가격
- 지원 직원이 더 적은 작은 회사
Perfect Privacy: FreeBSD 서버용 최고의 멀티홉 보안
Perfect Privacy는 파나마에서 운영하며 고급 보안 기능을 전문으로 합니다. 이들의 멀티홉 VPN 체인은 트래픽을 2-4개 서버를 통해 동시에 라우팅합니다.
FreeBSD 사용자는 OpenVPN을 통해 Perfect Privacy를 구성합니다. WireGuard 지원은 아직 사용할 수 없습니다.
# OpenVPN 설치
pkg install openvpn

# Perfect Privacy FreeBSD 구성 다운로드
# /usr/local/etc/openvpn/에 추출

# 자동 시작 구성
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# 서비스 시작
service openvpn start
멀티홉은 속도를 크게 줄입니다. 민감한 인프라를 보호하는 FreeBSD 서버 관리자의 경우, 절충점은 종종 의미가 있습니다.
Perfect Privacy는 대중적 제공자들보다 높은 가격대에 책정되어 있으며 연간 플랜에 할인을 제공합니다. 7일 환불 보장도 제공합니다.
장점:
- 멀티홉 VPN 체인(최대 4개 서버)
- 상세한 FreeBSD 설정 문서
- NeuroRouting(AI 기반 서버 선택)
- 트래픽 제한 또는 대역폭 제한 없음
- 포트 포워딩 사용 가능
약점:
- 아직 WireGuard 지원 없음
- 대부분의 경쟁자보다 높은 가격
- 멀티홉은 눈에 띄는 지연을 소개함
- 23개 국가에 55개 서버(이 목록에서 가장 작은 네트워크)
IPredator: FreeBSD 초보자용 가장 간단한 설정
IPredator는 2009년에 출시되었으며 The Pirate Bay와 관련된 개인들에 의해 설립되었습니다. 이 서비스는 모든 것보다 단순성과 개인정보 보호에 중점을 둡니다.
IPredator의 FreeBSD 설정은 OpenVPN만으로 약 10분이 걸립니다:
# OpenVPN 설치
pkg install openvpn

# IPredator 구성 파일 다운로드
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# 구성 이동
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# 연결 시작
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator는 자신의 사이트에서 자체 요금제를 공개합니다. 서버는 스웨덴, 라트비아, 루마니아(총 15+개)로 제한됩니다.
장점:
- 가장 간단한 FreeBSD 설정 프로세스
- 강력한 개인정보 보호 약속(스웨덴 관할권)
- 익명 결제를 위해 비트코인 수락
- 간단한 가격
약점:
- 3개국에만 15개 서버 보유
- WireGuard 지원 없음
- 킬 스위치 또는 고급 기능 없음
- OpenVPN만 지원하므로 WireGuard 수준의 효율성 없음
NordVPN: 커뮤니티 FreeBSD 지원이 있는 가장 큰 서버 네트워크
NordVPN은 공식적으로 FreeBSD를 지원하지 않지만 이들의 OpenVPN 구성 파일은 플랫폼에서 작동합니다. FreeBSD 커뮤니티는 프로세스를 다루는 설정 가이드를 유지합니다.
# OpenVPN 설치
pkg install openvpn

# NordVPN OpenVPN 구성 다운로드
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# 서버 구성 추출 및 선택
unzip ovpn.zip -d /usr/local/etc/openvpn/

# 인증 파일 생성
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# 연결 시작
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN는 장기 플랜에서 $3.49/월부터 시작합니다. 111개 국가에 6,400개 이상의 서버를 갖추고 있어 가장 광범위한 지리적 커버리지를 제공합니다.
강점:
- 111개 국가의 6,400+ 서버
- 가장 긴 약정 플랜에서 낮은 장기 월간 요금
- 제한된 네트워크를 위한 난독화 서버
- 특수 서버(Double VPN, Onion over VPN)
약점:
- 공식 FreeBSD 지원 없음 (커뮤니티 가이드만 제공)
- FreeBSD에서 WireGuard 미지원 (NordLynx는 Linux/Windows/Mac만 지원)
- 기본 앱 없이는 킬 스위치 사용 불가
- 공식 FreeBSD 가이드를 제공하는 다른 제공자들보다 더 많은 수동 단계 필요
FreeBSD OpenVPN 구성 문제 및 수정
FreeBSD는 OpenVPN을 Linux와 다르게 처리합니다. 이는 가장 일반적인 문제와 이들의 솔루션입니다.
TUN 장치를 찾을 수 없음
FreeBSD는 tun 장치 드라이버를 자동으로 로드하지 않을 수 있습니다. 부팅에 추가하여 수정합니다:
# /boot/loader.conf에 추가
if_tun_load="YES"

# 재부팅 없이 즉시 로드
kldload if_tun
resolv.conf를 통한 DNS 누수
OpenVPN on FreeBSD는 Linux처럼 터널이 연결될 때 /etc/resolv.conf를 자동으로 업데이트하지 않으므로 DNS 쿼리가 암호화된 연결을 우회할 수 있습니다. 연결 시 /etc/resolv.conf를 백업하고 교체하고 연결 해제 시 복원하는 업데이트 스크립트를 만들어 수정합니다:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
OpenVPN 구성에 추가합니다:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
pf 방화벽과의 충돌
FreeBSD의 pf 방화벽은 VPN 트래픽을 차단할 수 있습니다. /etc/pf.conf에 다음 규칙을 추가합니다:
# OpenVPN 트래픽 허용
pass out on egress proto udp to any port 1194
pass on tun0 all

# 선택 사항: 모든 비VPN 트래픽 차단(킬스위치)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
방화벽을 다시 로드합니다:
pfctl -f /etc/pf.confOpenVPN 서비스가 부팅 시 시작되지 않음
rc.conf 구문이 중요합니다. 정확한 변수 이름을 사용합니다:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
FreeBSD의 WireGuard: 커널 모듈 설정 및 문제 해결
WireGuard 통합은 FreeBSD 버전에 따라 다릅니다. 이 섹션은 기본 및 타사 모듈 설치를 다룹니다.
FreeBSD 13.x: 커널 모듈 설치
FreeBSD 13.0 및 13.1에는 외부 커널 모듈이 필요합니다:
pkg install wireguard-kmod wireguard-tools

# 모듈 로드
kldload if_wg

# 지속적으로 만들기
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: 기본 커널 지원
FreeBSD 14.0+는 기본 커널에 WireGuard를 포함합니다. 도구만 필요합니다:
pkg install wireguard-toolsWireGuard가 인터페이스 생성에 실패함
wg-quick up wg0가 “RTNETLINK answers: Operation not supported”를 반환하면 커널 모듈이 로드되지 않습니다:
# 모듈이 로드되었는지 확인
kldstat | grep wg

# 수동으로 로드
kldload if_wg

# 확인
ifconfig wg0
FreeBSD Jail 내부에서 WireGuard 실행
FreeBSD 14.0+는 jail 내부의 WireGuard를 지원합니다. 다음 jail 매개변수를 추가합니다:
# /etc/jail.conf에서
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
jail 내부에 WireGuard 인터페이스를 만듭니다:
jexec myjail wg-quick up wg0패킷 손실을 야기하는 MTU 문제
WireGuard의 기본 MTU 1420은 일부 네트워크에서 문제를 야기할 수 있습니다. 낮춥니다:
# wg0.conf에서
[Interface]
MTU = 1380
FreeBSD의 VPN에 대한 보안 모범 사례
FreeBSD는 VPN 암호화를 보완하는 보안 기능을 제공합니다. 계층화된 보호를 위해 결합합니다.
VPN을 pf 방화벽과 통합: VPN 터널 외부의 모든 트래픽을 차단하는 규칙을 만듭니다. 이는 VPN 제공자 소프트웨어에 의존하지 않는 네트워크 수준 킬스위치 역할을 합니다.
VPN 구성에 GELI 암호화 사용: VPN 자격 증명 및 구성 파일을 포함하는 디렉터리를 암호화합니다:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
VPN을 Capsicum 샌드박스 내에서 실행: FreeBSD의 Capsicum 프레임워크는 VPN 프로세스가 액세스할 수 있는 것을 제한하여 VPN 클라이언트가 손상된 경우 피해를 줄입니다.
VPN 연결 상태 모니터링: 5분마다 터널 상태를 확인하고 드롭된 경우 연결을 다시 시작하는 cron 작업을 추가합니다:
*/5 * * * * /usr/local/bin/check-vpn.sh최종 평결
FreeBSD 사용자는 Linux 또는 Windows 사용자보다 VPN 옵션이 적습니다. 여기에서 검토한 5개 제공자는 각각 다른 필요를 충족합니다.
Mullvad를 선택하세요 익명 계정과 견고한 WireGuard 성능을 원한다면 €5.00/월의 정액 요금으로. OVPN을 선택하세요 WireGuard 설정 파일과 디스크리스 서버 설계를 원한다면. Perfect Privacy를 선택하세요 고보안 서버 환경을 위해 멀티홉 라우팅이 필요하다면. IPredator를 선택하세요 FreeBSD 설정을 최대한 단순하게 하고 싶다면. NordVPN을 선택하세요 111개 국가의 6,400+ 서버에 접근해야 하고 커뮤니티가 유지보수하는 FreeBSD 가이드라도 괜찮다면.
FreeBSD의 아키텍처는 VPN 배포에 고유하게 적합합니다. pf 방화벽 통합, jail 격리, GELI 암호화는 다른 소비자 운영 체제가 일치할 수 없는 보안 계층을 만듭니다. 올바른 VPN 제공자는 이들을 대체하기보다는 이들 도구를 보완합니다.
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
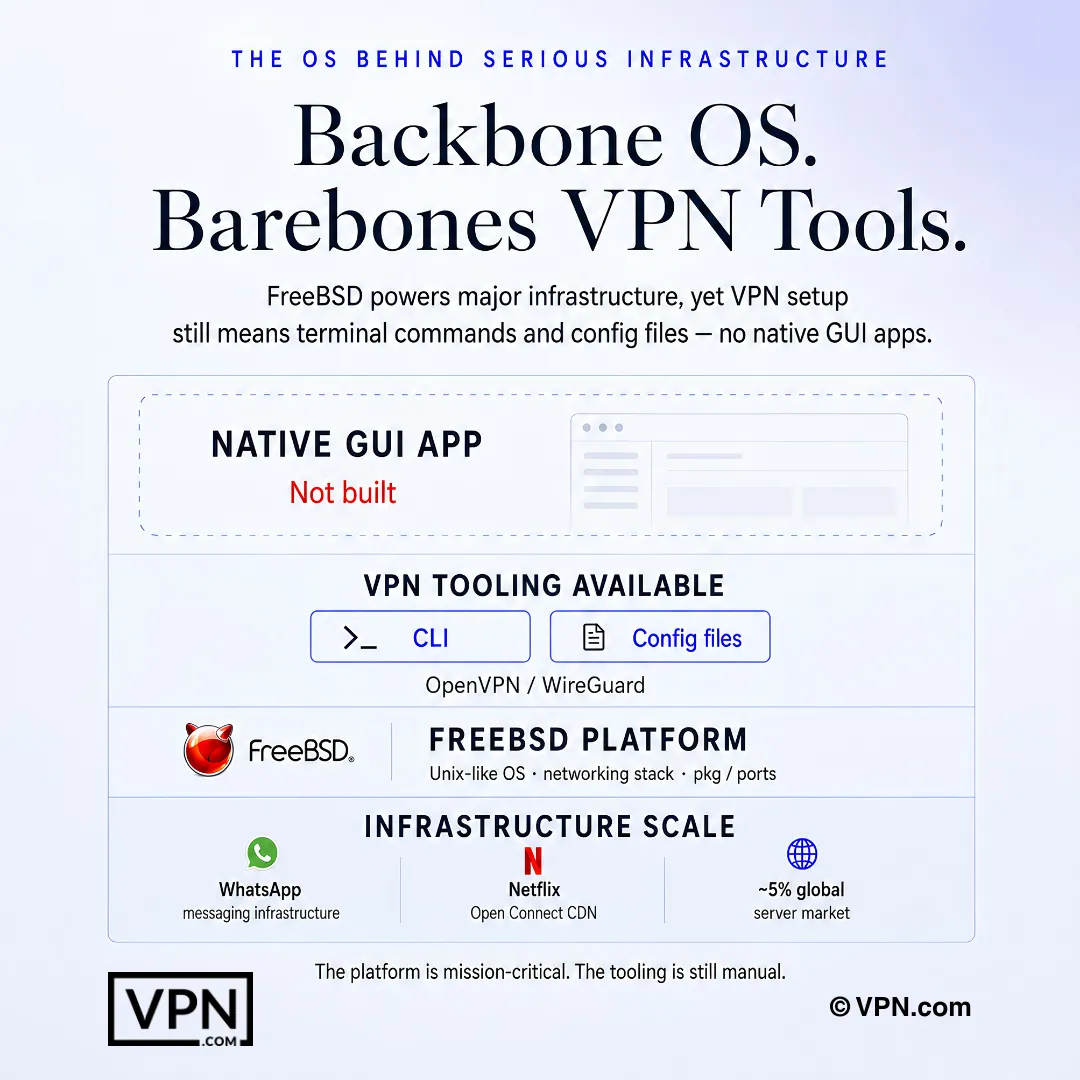
FreeBSD VPN 설정은 보통 기본 GUI 앱이 아닌 터미널 명령어와 구성 파일을 의미합니다.
자주 묻는 질문
FreeBSD가 Windows 또는 macOS처럼 기본 VPN 앱을 받지 않는 이유는?
FreeBSD는 Linux가 아니며 다른 커널과 네트워킹 스택을 사용하므로 대부분의 제공자는 이를 위해 전용 GUI 클라이언트를 구축하지 않습니다. 대신 pkg install을 통해 OpenVPN 또는 WireGuard를 설치하고, rc.conf를 통해 관리하고, 구성을 /usr/local/etc/에 저장합니다. FreeBSD 지원을 문서화하는 모든 제공자는 그래픽 앱이 아닌 터미널 설정을 통해 그렇게 합니다.
FreeBSD에서 OpenVPN과 WireGuard를 실행할 때의 실질적인 차이점은 무엇인가요?
OpenVPN은 FreeBSD의 기본 제공 tun 드라이버를 사용하여 사용자 영역에서만 실행되며 15년 이상 이 플랫폼에서 작동해왔지만, 약 100,000줄 이상의 코드베이스가 CPU 오버헤드를 야기합니다. WireGuard는 FreeBSD 13.1부터 네이티브 커널 모듈로 제공되며(14.0+에서는 완전히 네이티브), CPU 사용량을 낮게 유지하고, 약 4,000줄의 코드베이스는 독립적인 감사를 더 빠르게 합니다.
FreeBSD 14에서 기본적으로 WireGuard를 실행하려면 어떻게 하나요?
FreeBSD 14.0+에서 WireGuard는 기본 커널에 내장되어 있으므로 pkg install wireguard-tools만 필요하고 kldload if_wg를 사용하여 모듈을 로드합니다. FreeBSD 13.0 또는 13.1에서는 먼저 별도의 wireguard-kmod 패키지가 필요합니다. 로드되면 wg genkey/wg pubkey로 키를 생성하고 wg-quick up wg0으로 인터페이스를 실행합니다.
FreeBSD에서 OpenVPN이 DNS 요청을 누수하는 이유는 무엇이며 어떻게 중지합니까?
Linux와 달리 FreeBSD의 OpenVPN은 터널이 연결될 때 /etc/resolv.conf를 자동으로 다시 작성하지 않으므로 DNS 쿼리가 암호화된 연결을 우회할 수 있습니다. 연결할 때 /etc/resolv.conf를 백업하고 교환하고 연결 해제할 때 복원하는 up/down 스크립트로 수정한 후 OpenVPN 구성 파일에서 script-security 2를 사용하여 해당 스크립트를 참조합니다.
FreeBSD에서 “tun 장치를 찾을 수 없습니다” 오류의 원인은?
FreeBSD는 때때로 OpenVPN이 의존하는 tun 드라이버 로드에 실패하여 연결 시 이 오류를 생성합니다. /boot/loader.conf에 if_tun_load="YES"를 추가하여 모든 부팅에서 자동으로 로드되거나 kldload if_tun을 실행하여 재부팅 없이 즉시 로드합니다. 이는 플랫폼의 가장 일반적인 첫 번째 OpenVPN 설정 실패 중 하나입니다.
FreeBSD의 pf 방화벽을 사용하여 네트워크 수준의 킬스위치를 구축하려면 어떻게 해야 합니까?
제공자의 앱 수준 킬스위치(대부분의 FreeBSD 설정에는 전혀 없음)에 의존하기보다는 VPN의 tun0 인터페이스를 통해 라우팅되는 것과 VPN 포트의 제공자의 특정 서버 IP를 제외한 모든 아웃바운드 트래픽을 차단하는 pf.conf 규칙을 추가합니다. pfctl -f /etc/pf.conf로 다시 로드합니다. 이는 터널이 드롭되면 모든 트래픽을 차단하여 방화벽 수준 장애 조치로 작동합니다.
FreeBSD jail 내부에서 WireGuard를 실행하려면 어떻게 해야 합니까?
Jail 지원에는 FreeBSD 14.0 이상이 필요합니다. WireGuard는 jail 내부의 vnet 네트워킹 모드가 필요하기 때문입니다. /etc/jail.conf의 jail의 구성 블록에 allow.raw_sockets, vnet 및 vnet.interface = "wg0"를 추가한 후 jexec myjail wg-quick up wg0을 사용하여 jail 외부에서 터널을 실행합니다. 이전 FreeBSD 버전은 이 jail 통합을 지원하지 않습니다.
공식 FreeBSD 문서를 발행하는 제공자는 어느 것이고 커뮤니티 가이드에만 의존하는 제공자는 어느 것인가요?
Mullvad, OVPN, Perfect Privacy, IPredator는 모두 공식 FreeBSD 설정 가이드와 구성 파일을 발행합니다. NordVPN은 공식적인 FreeBSD 지원이 없습니다. 해당 OpenVPN 구성 파일은 플랫폼에서 작동하지만, 커뮤니티에서 유지 관리하는 가이드만 이 프로세스를 설명하며, 일반적으로 공식적으로 문서화된 제공자보다 설정하는 데 시간이 더 오래 걸립니다.
FreeBSD 사용자가 플랫폼 간 속도도 필요할 때 가장 성능이 좋은 주류 제공업체는 어디인가요?
NordVPN은 공개된 제3자 테스트를 집계한 Speed Lab에서 #1 of 22 순위를 기록했으며, Mullvad는 #7, ExpressVPN은 #8입니다. NordVPN은 FreeBSD 공식 지원이 없고 커뮤니티 OpenVPN 가이드가 필요하지만, Mullvad는 FreeBSD용 공식 기본 WireGuard 문서를 발행하므로, FreeBSD 호환성이 순수한 속도 순위보다 중요하다면 Mullvad가 더 강력한 선택입니다.
NordVPN, ExpressVPN, Mullvad의 FreeBSD 설정 실제 비용은?
NordVPN은 가장 오래된 장기 플랜에서 $3.49/월부터 시작하고, ExpressVPN은 가장 오래된 장기 플랜에서 $2.99/월부터 시작하며, Mullvad는 장기 할인 없이 €5.00/월의 정액 요금을 부과합니다. 셋 다 FreeBSD GUI를 제공하지 않으므로 가격 차이는 설정 편의성보다는 서버 인프라와 관할권에 따라 결정됩니다.
제공자의 FreeBSD 설정이 내 사용 사례에 작동하지 않으면 환불을 받을 수 있나요?
예, 3명 중 2명의 경우입니다. NordVPN과 ExpressVPN은 모두 30일 환불 보장으로 계획을 지원하여 FreeBSD 상자에서 WireGuard 또는 OpenVPN 구성을 테스트할 시간을 주고 커밋하기 전에. Mullvad는 평가판이 없습니다. 선불 방식이지만, 정기 월간 요금에 대한 미사용 일수는 조기 취소 시 환불 가능합니다.
다른 장치와 함께 FreeBSD 서버를 포함하기 위해 동시 연결이 몇 개입니까?
제공자에 따라 다릅니다. NordVPN은 10개의 동시 장치 연결을 허용하고, ExpressVPN은 계획 층에 따라 10-14를 허용하며, Mullvad는 5개로 제한합니다. 여러 jail을 실행하거나 개인 장치와 함께 pfSense 어플라이언스를 실행하는 FreeBSD 서버 관리자의 경우, NordVPN 또는 ExpressVPN의 더 높은 장치 한계는 두 번째 계정이 필요하기 전에 더 많은 여지를 남깁니다.
WireGuard의 작은 코드베이스가 FreeBSD 감옥 배포에서 OpenVPN보다 의미 있게 더 안전한가요?
최소한 공격 표면을 줄입니다. WireGuard의 대략 4,000줄 코드베이스는 OpenVPN의 100,000줄 이상보다 감시하기 쉬우며, FreeBSD 커널 모듈(13.1+에서 kmod, 14.0+에서 기본 포함)로 실행되고 사용자 공간이 아니기 때문에 격리된 감옥 내에서 실행할 때 CPU를 덜 사용합니다.