RedHat용 최고의 VPN: 엔터프라이즈 보안 및 속도
SELinux와 통합되고 FIPS 140-2 표준을 충족하며 RHEL 인프라 전반에 RPM 배포를 지원하는 RedHat용 최고의 VPN을 찾아보세요.
 Michael Gargiulo
내게 맞는 VPN 찾기
VPN을 주로 어떤 용도로 사용하실 건가요?
하나를 선택한 후 몇 가지 간단한 질문에 답하세요. 딱 맞는 VPN과 그 이유를 알려드립니다.
스트리밍용 VPN
3개 중 1번 질문
스트리밍용 VPN을 찾아보게 된 이유는 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다

나의 추천 항목

NordVPN

ProtonVPN
프라이버시용 VPN
3개 중 1번 질문
개인정보 보호 VPN을 찾게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
게이밍용 VPN
3개 중 1번 질문
게이밍 VPN을 찾아보게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
무료 요금제용 VPN
3개 중 1번 질문
무료 VPN을 찾아보게 된 이유는 무엇인가요?
지난 30일 동안 VPN.com을 통해 15,351건의 VPN이 선택되었습니다
나의 추천 항목
ProtonVPN
NordVPN


RHEL에 엔터프라이즈급 VPN 솔루션이 필요한 이유
Red Hat Enterprise Linux(RHEL)는 Fortune 500 기업, 정부 기관, 금융 기관의 미션 크리티컬 인프라를 구동합니다. 일반 소비자용 Linux 배포판과 달리 RHEL에서는 SELinux 필수 접근 제어와 통합되고, FIPS 140-2 암호화 표준을 준수하며, 수천 개의 노드에 걸쳐 자동화된 배포를 지원하는 VPN 솔루션이 필요합니다.
핵심 요약: RHEL에는 NetworkManager를 통한 내장 VPN 도구가 포함되어 있으며 SELinux 보안 정책을 강제합니다. RHEL에서의 엔터프라이즈 VPN 배포에는 이러한 도구와의 호환성, RPM 패키지 제공, 그리고 RHEL의 10년 수명 주기에 맞는 장기 벤더 지원이 필요합니다.
이 가이드는 운영 환경의 Red Hat Enterprise Linux를 위한 VPN 솔루션에 중점을 둡니다. RHEL 관리자에게는 YUM/DNF로 설치되고, SELinux 컨텍스트를 존중하며, 데이터센터와 클라우드 배포 전반에서 확장 가능한 VPN이 필요합니다.
RHEL의 보안 아키텍처가 VPN 요구 사항을 형성하는 방식
RHEL은 VPN 호환성에 직접 영향을 미치는 방식에서 다른 Linux 배포판과 다릅니다. 이러한 차이를 이해하면 배포 실패와 보안 공백을 예방할 수 있습니다.
SELinux 강제 적용과 VPN 호환성
RHEL에서는 SELinux가 기본적으로 강제 모드(enforcing mode)로 실행됩니다. 많은 VPN 클라이언트가 적절한 SELinux 정책 모듈이 없어서 조용히 실패합니다. 호환되는 VPN은 SELinux 정책을 함께 제공하거나, 사용자 정의 컨텍스트를 만드는 문서화된 절차를 제공해야 합니다.
예를 들어 RHEL의 OpenVPN에는 openvpn_t SELinux 유형이 필요합니다. 이것이 없으면 명확한 오류 메시지 없이 연결이 끊어집니다. WireGuard는 RHEL 8.6부터 커널 수준에서 통합되어 대부분의 SELinux 충돌을 피합니다.
RPM 패키지와 YUM/DNF 설치
엔터프라이즈 RHEL 배포는 YUM(RHEL 7) 또는 DNF(RHEL 8/9)를 통해 관리되는 RPM 패키지를 사용합니다. 공식 .rpm 패키지를 제공하는 VPN 공급업체는 설치, 업데이트, 규정 준수 감사를 간소화합니다. 소스에서 직접 빌드하면 유지 관리 부담이 생기고 자동화된 패치 워크플로를 깨뜨립니다.
NetworkManager 통합
RHEL은 기본 네트워크 구성 도구로 NetworkManager를 사용합니다. NetworkManager 플러그인으로 통합되는 VPN 솔루션을 사용하면 관리자는 nmcli 명령, GNOME GUI 또는 Cockpit 웹 콘솔을 통해 연결을 관리할 수 있습니다. 여러 팀이 네트워크 구성을 관리하는 환경에서 이는 중요합니다.
RHEL VPN 솔루션 평가 기준
RHEL 운영 시스템용 VPN을 선택할 때는 다음 RHEL 전용 요소를 평가하세요.
- SELinux 호환성:
setenforce 0을 사용하지 않고도 VPN이 SELinux 강제 모드에서 실행되는가? - 공식 RPM 제공 여부: 벤더가 RHEL 7, 8, 9용 RPM 저장소를 유지 관리하는가?
- CLI 도구: 헤드리스 서버 환경을 위해 완전한 명령줄 관리를 제공하는가?
- 프로토콜 지원: WireGuard(RHEL 8.6 이상에서 커널 통합) 또는 RHEL에 포함된 Libreswan을 통한 IPsec을 지원하는가?
- FIPS 140-2 준수: RHEL의 FIPS 검증 암호화 모듈을 사용할 수 있는가?
- 확장성: 대규모 배포를 위해 Ansible 플레이북이나 Puppet 모듈을 지원하는가?
RHEL 지원이 검증된 최고의 VPN 서비스
세 개의 VPN 공급업체가 네이티브 Linux 클라이언트, RPM 패키지 또는 엔터프라이즈 배포를 위한 상세한 구성 가이드를 통해 문서화된 RHEL 호환성을 제공합니다.
Mullvad VPN: WireGuard 네이티브 지원을 갖춘 프라이버시 중심 서비스
Mullvad VPN은 RPM 패키지로 배포되는 전용 Linux 클라이언트를 제공합니다. RHEL 8 또는 9에서의 설치는 명령 한 줄이면 됩니다.
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad는 WireGuard를 처음으로 채택한 공급업체 중 하나로, WireGuard는 RHEL 8.6 이상에서 커널 모듈로 실행됩니다. WireGuard의 간결한 설계는 CPU 오버헤드를 낮게 유지하며, 실제 속도는 하드웨어와 연결 환경에 따라 달라집니다. 이 클라이언트에는 헤드리스 RHEL 서버에 적합한 완전한 CLI(mullvad connect, mullvad status)가 포함되어 있습니다.
Mullvad는 50+개국에 걸쳐 550+개의 서버를 운영합니다. 엄격한 무로그 정책은 독립적인 감사를 통해 검증되었습니다. 이 서비스는 월 €5의 정액제이며 계정 생성이 필요하지 않습니다.
RHEL 관련 참고 사항: Mullvad의 RPM 패키지에는 RHEL 8 및 9용 SELinux 정책 모듈이 포함되어 있습니다. 수동 정책 조정은 필요하지 않습니다.
NordVPN: 7,229개 서버를 갖춘 엔터프라이즈 규모
NordVPN은 RHEL의 NetworkManager와 통합되는 RPM 패키지 형태의 Linux 클라이언트를 제공합니다. 관리자는 nmcli나 NordVPN 자체 CLI 도구(nordvpn connect, nordvpn set technology)로 연결을 관리할 수 있습니다.
RHEL과 관련된 주요 기능:
- NordLynx 프로토콜: NordVPN의 WireGuard 구현으로 RHEL에서 프로토콜 오버헤드를 낮게 유지합니다.
- CyberSec 필터링: DNS 수준에서 악성코드 및 피싱 도메인을 차단하여 RHEL의 firewalld 규칙을 보완합니다.
- 150개국에 7,229개 서버: 다국적 RHEL 배포를 위한 이중화를 제공합니다.
- 전용 IP 옵션: RHEL 방화벽 구성에서 VPN 출구 지점을 허용 목록에 추가할 때 유용합니다.
RHEL 9에서의 설치:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL 관련 참고 사항: NordVPN의 Linux 앱은 RHEL 8 및 9에서 SELinux 강제 모드와 함께 작동합니다. NetworkManager 플러그인은 자동화된 연결 관리를 위한 nmcli 스크립팅을 지원합니다.
ExpressVPN: 저지연 RHEL 배포를 위한 Lightway 프로토콜
ExpressVPN은 RPM을 지원하는 Linux 클라이언트와 자체 개발 Lightway 프로토콜을 제공합니다. ExpressVPN은 Lightway를 빠르게 연결되고 오버헤드가 적은 프로토콜로 소개하지만, RHEL에서의 실제 처리량은 하드웨어와 네트워크에 따라 달라집니다.
RHEL 관리자를 위한 주요 기능:
- 스플릿 터널링: 내부 RHEL 서비스는 직접 연결을 유지하면서 특정 트래픽만 VPN을 통해 라우팅합니다.
- 105개국에 3,000개 이상의 서버: 지리적으로 분산된 RHEL 인프라를 지원합니다.
- Lightway UDP 및 TCP 옵션: TCP 모드는 제한적인 기업 방화벽을 통과할 수 있습니다.
- 정기적인 Linux 업데이트: ExpressVPN은 각 RHEL 포인트 릴리스 후 2주 이내에 Linux 클라이언트를 패치합니다.
설치는 ExpressVPN 자체 RPM 저장소를 사용합니다.
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL 관련 참고 사항: ExpressVPN의 스플릿 터널링에는 사용자 정의 SELinux 불리언이 필요합니다. 공식 문서에 정확한 setsebool 명령이 나와 있습니다. 이 클라이언트는 KVM 및 oVirt를 포함한 RHEL 가상화 환경을 지원합니다.
RHEL 전용 VPN 설정: NetworkManager와 CLI 방식
RHEL 관리자는 일반적으로 두 가지 방식으로 VPN을 배포합니다. NetworkManager 플러그인 또는 독립형 CLI 클라이언트입니다.
방법 1: RHEL 9에서 NetworkManager를 통한 WireGuard
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
이 방법은 VPN 자격 증명을 NetworkManager의 암호화된 키링에 저장합니다. 연결은 재부팅 후에도 유지되며 RHEL의 firewalld 영역과 자동으로 통합됩니다.
방법 2: SELinux 정책과 함께 사용하는 OpenVPN
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
semanage 명령은 OpenVPN의 포트를 SELinux에 등록합니다. 이 단계를 건너뛰면 SELinux 강제 모드로 실행 중인 RHEL 시스템에서 조용한 연결 실패가 발생합니다.
방법 3: Libreswan을 통한 IPsec(RHEL에 포함)
RHEL에는 네이티브 IPsec VPN 지원을 위한 Libreswan이 포함되어 있습니다. 타사 소프트웨어가 필요하지 않습니다.
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan은 RHEL의 FIPS 검증 암호화 라이브러리를 사용합니다. 이 때문에 FIPS 140-2 준수가 필요한 정부 및 금융 부문 RHEL 배포에서 선호되는 선택지입니다.
규정 준수 및 엔터프라이즈 배포 고려 사항
RHEL은 엄격한 규제 요구 사항이 있는 산업에서 사용됩니다. VPN 선택 시 다음 규정 준수 프레임워크를 고려해야 합니다.
| 프레임워크 | 요구 사항 |
|---|---|
| HIPAA | 의료 분야 RHEL 배포에는 AES-256 암호화와 감사 로깅을 지원하는 VPN이 필요합니다. NordVPN과 Mullvad는 모두 AES-256-GCM을 지원합니다. |
| PCI DSS | RHEL에서 결제를 처리하려면 모든 카드 소유자 데이터에 대해 암호화된 터널이 필요합니다. Libreswan을 통한 IPsec은 PCI DSS 4.1 항목 요구 사항을 기본적으로 충족합니다. |
| FedRAMP | 정부 RHEL 시스템에는 FIPS 140-2 검증을 받은 암호화가 필요합니다. RHEL의 NSS 암호화 라이브러리를 사용하는 Libreswan이 이 요구 사항을 충족합니다. |
| SOC 2 | VPN 제공업체는 데이터 처리 관행을 입증해야 합니다. Mullvad는 VPN 앱에 대한 독립적인 보안 감사 결과를 공개하고 있으며(가장 최근은 2026년 2월의 Leviathan 감사), 이는 앱 보안 감사이지 SOC 2 보고서가 아닙니다. NordVPN은 독립적인 노로그(no-logs) 감사를 의뢰했다고 밝혔습니다. |
대규모 배포에는 Ansible로 VPN 구성을 자동화하세요. Red Hat Ansible Automation Platform에는 Libreswan과 WireGuard용 VPN 역할 모듈이 포함되어 있어 수백 개의 RHEL 노드에 일관된 구성을 배포할 수 있습니다.
최종 평가
RHEL 환경에는 SELinux 정책을 존중하고, RPM 패키지로 설치되며, Ansible 같은 자동화 도구로 확장할 수 있는 VPN 솔루션이 필요합니다. Mullvad는 깔끔한 WireGuard 통합과 함께 가장 강력한 개인정보 보호 보장을 제공합니다. NordVPN은 다국적 배포를 위해 가장 큰 서버 네트워크와 NetworkManager 호환성을 제공합니다. ExpressVPN의 Lightway 프로토콜은 시간에 민감한 애플리케이션에 가장 낮은 연결 지연 시간을 제공합니다.
타사 소프트웨어 없이 FIPS 140-2 준수가 필요한 RHEL 관리자에게는 Libreswan이 최선입니다. 모든 RHEL 설치에 기본 포함되어 있으며 운영체제의 검증된 암호화 모듈을 사용합니다. 위의 어떤 솔루션이든 RHEL에 내장된 NetworkManager 및 nmcli 도구와 함께 사용하면 인프라 전반에서 일관되고 스크립트 가능한 VPN 관리가 가능합니다.
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
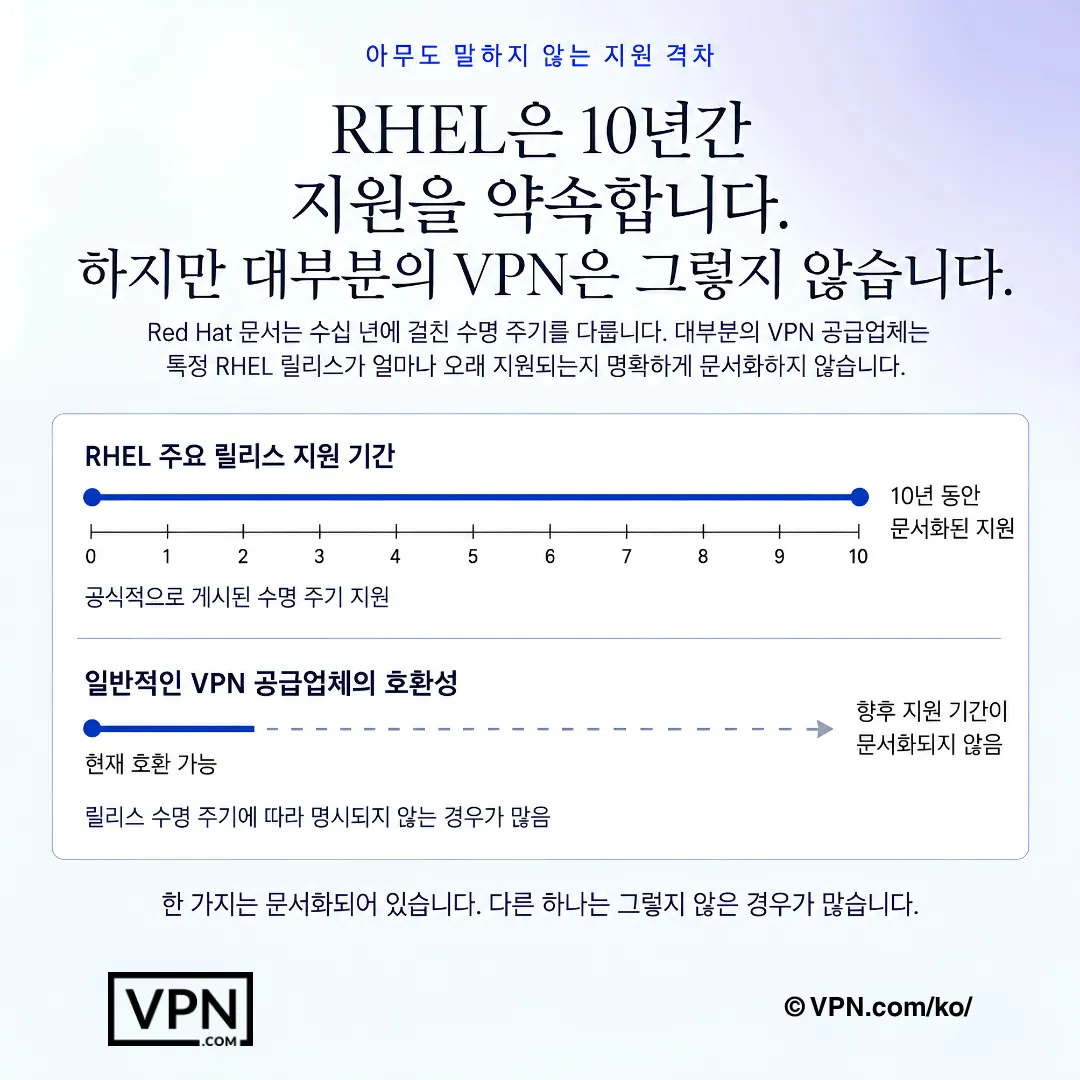
RHEL은 문서화된 수명 주기를 갖추고 있지만, VPN 벤더 지원 기간은 명확하게 명시되지 않는 경우가 많습니다.
자주 묻는 질문
RHEL에서 아무 소비자용 VPN 클라이언트나 쓰면 안 되나요?
RHEL은 기본적으로 SELinux를 필수 접근 제어 모드로 강제하며, 적절한 정책 모듈이 없는 VPN 클라이언트는 조용히 차단됩니다. 엔터프라이즈 배포에서는 수동 소스 빌드가 아닌 YUM 또는 DNF로 관리되는 RPM 패키지가 필요합니다. 또한 RHEL의 약 10년 지원 수명 주기는 벤더가 일회성 릴리스가 아닌 장기적인 Linux 클라이언트 유지 관리를 제공해야 함을 의미합니다.
SELinux를 비활성화하지 않고 강제 모드에서 작동하는 VPN은 무엇인가요?
Mullvad의 RPM 패키지에는 RHEL 8 및 9용 SELinux 정책 모듈이 내장되어 있어 수동 조정이 필요하지 않습니다. NordVPN의 Linux 앱도 강제 모드에서 실행되며, NetworkManager 플러그인은 nmcli 스크립팅을 지원합니다. ExpressVPN은 스플릿 터널링에 사용자 정의 SELinux 불리언이 필요하며, 이는 문서에 있는 특정 setsebool 명령으로 설정합니다.
이 중 어떤 VPN이 별도 설정 없이 FIPS 140-2 요구 사항을 충족하나요?
모든 RHEL 설치에 기본 포함된 Libreswan은 RHEL 자체의 FIPS 검증 NSS 암호화 라이브러리를 사용합니다. 그래서 타사 소프트웨어 없이 FIPS 140-2 준수가 필요한 정부 및 금융 부문 배포에서 기본 선택지가 됩니다. NordVPN과 Mullvad는 모두 AES-256-GCM 암호화를 지원하지만, Libreswan처럼 RHEL의 검증된 암호화 모듈을 통해 실행되지는 않습니다.
RHEL 9에서 이 VPN들을 각각 설치하는 실제 명령은 무엇인가요?
Mullvad는 RPM URL을 대상으로 sudo dnf install 명령 한 줄로 설치됩니다. NordVPN은 두 단계가 필요합니다. 먼저 yum 저장소 RPM을 가져온 뒤 sudo dnf install nordvpn을 실행합니다. ExpressVPN은 sudo dnf install expressvpn-latest.rpm을 실행한 뒤 expressvpn activate와 expressvpn connect를 실행합니다. 세 가지 모두 자동화된 패치를 복잡하게 만드는 수동 소스 컴파일을 피합니다.
벤더의 자체 클라이언트 대신 NetworkManager를 통해 WireGuard를 설정하려면 어떻게 하나요?
sudo dnf install wireguard-tools로 wireguard-tools를 설치한 다음, sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf로 구성 파일을 가져오고 sudo nmcli connection up wg0로 연결합니다. 이렇게 하면 자격 증명이 NetworkManager의 암호화된 키링에 저장되고, 재부팅 후에도 유지되며, firewalld 영역과 자동으로 통합됩니다.
RHEL 서버에서 OpenVPN 연결이 조용히 실패하는 이유는 무엇인가요?
거의 항상 openvpn_t SELinux 유형이 없어서 발생하며, 강제 모드에서 명확한 오류 메시지 없이 연결이 끊어집니다. NetworkManager-openvpn을 설치한 다음, 연결을 가져오기 전에 sudo semanage port -a -t openvpn_port_t -p tcp 1194를 실행하면 해결됩니다. 이 semanage 단계를 건너뛰는 것이 RHEL에서 OpenVPN이 원인 불명으로 실패하는 가장 흔한 이유입니다.
RHEL 운영 워크로드에서 이 VPN들 중 어떤 것이 가장 좋은 성능을 보이나요?
NordVPN은 공개된 제3자 테스트를 집계한 신뢰 점수에서 22개 중 #1위이며, ExpressVPN은 #2위, Mullvad는 #8위입니다. RHEL의 경우 RHEL 8.6부터 WireGuard가 커널 수준에서 통합되어 OpenVPN 같은 구형 프로토콜이 유발할 수 있는 대부분의 SELinux 충돌을 피할 수 있으며, 이는 원시 순위만큼이나 운영 안정성에 중요합니다.
엔터프라이즈 RHEL 배포 비용 측면에서 이 세 VPN은 어떻게 비교되나요?
NordVPN은 $3.09/월부터, ExpressVPN은 $2.79/월부터 시작하며, 둘 다 가장 긴 약정 플랜 기준입니다. Mullvad는 다년 할인 없이 월 $5.50의 정액제로, 월 단위로 결제하며 무료 체험은 없습니다. 공유 계정으로 여러 RHEL 노드의 예산을 편성할 때는 Nord와 Express의 장기 요금제가 Mullvad의 정액 종량제보다 더 예측 가능하게 확장됩니다.
이 VPN들 중 실제로 HIPAA, PCI DSS 또는 FedRAMP 요건 충족에 도움이 되는 것이 있나요?
프레임워크에 따라 부분적으로만 도움이 됩니다. NordVPN과 Mullvad 모두 HIPAA와 관련된 AES-256-GCM 암호화를 지원하며, NordVPN은 노로그(no-logs) 정책이 독립적으로 감사되었다고 밝혔고, Mullvad는 VPN 앱에 대한 독립적인 보안 감사 결과를 공개하고 있습니다. 다만 이는 SOC 2 보고서가 아닙니다. PCI DSS나 FedRAMP의 경우, FIPS 검증 암호화를 사용하는 RHEL의 기본 Libreswan IPsec 스택이 보다 직접적인 컴플라이언스 경로입니다.
다중 노드 RHEL 배포에서 계정 하나로 실제로 몇 대의 기기를 커버할 수 있나요?
NordVPN은 계정당 10대의 동시 기기 연결을 허용하고, ExpressVPN은 요금제에 따라 10~14대를 허용하며, Mullvad는 5대로 제한합니다. 단일 라이선스로 여러 RHEL 서버나 워크스테이션을 관리하면서 노드마다 계정을 만들고 싶지 않다면, Nord와 Express의 더 높은 한도가 추가 계정이 필요하기 전까지 더 오래 버팁니다.
수백 대의 서버에서 RHEL VPN 구성을 자동화할 수 있나요?
예. Red Hat의 자체 Ansible Automation Platform에는 Libreswan과 WireGuard를 위한 VPN 역할 모듈이 포함되어 있어, 관리자는 단일 플레이북으로 수백 개의 RHEL 노드에 동일한 VPN 구성을 배포할 수 있습니다. 로컬 관리를 위한 nmcli와 함께 사용하면 각 서버를 수동으로 구성하는 대신 스크립트화 가능하고 감사 가능한 배포 경로를 얻을 수 있습니다.
RHEL 인프라에 배포한 후 VPN이 맞지 않으면 어떻게 되나요?
NordVPN과 ExpressVPN은 모든 요금제에 30일 환불 보장을 제공하므로, 더 큰 규모의 배포에 예산을 투입하기 전에 호환성을 테스트할 수 있습니다. Mullvad는 무료 체험을 제공하지 않고 엄격한 정액 종량제로만 운영되므로, RPM 클라이언트가 환경에 맞지 않더라도 기댈 수 있는 보장이 없습니다.
RHEL 포인트 릴리스가 VPN 클라이언트 호환성을 깨뜨리면 어떻게 되나요?
ExpressVPN은 각 RHEL 포인트 릴리스 후 약 2주 이내에 Linux 클라이언트를 패치하여 시간에 민감한 배포의 다운타임을 제한합니다. RHEL 8.6부터 WireGuard는 별도의 사용자 공간 클라이언트가 아니라 커널 수준에서 통합되므로 이러한 문제 대부분을 피합니다. Libreswan은 RHEL 자체의 일부로 제공되어 OS와 함께 업데이트되므로 이 문제를 완전히 피합니다.