Passordlekkasjer: Årsaker, Risiko og Hvordan Holde Deg Trygg
Lær hvorfor passord lekker, risikoen for kontoene dine, og beprøvde forsvar som sterke unike passord og tofaktorautentisering for å beskytte deg selv.
 Michael Gargiulo
Bunnlinje: Stjålne innloggingsopplysninger har dukket opp i nesten en tredjedel av alle datainnbrudd i løpet av det siste tiåret, ifølge Verizon. Unike, sterke passord for hver konto, to-faktorautentisering og sjekk for lekkasjer via “Have I Been Pwned?” er de viktigste forsvarene mot tyveri av innloggingsopplysninger.
Et passordlekkasje oppstår når hackere får uautorisert tilgang til lagrede passord fra et selskaps database og offentliggjør dem eller selger dem på markeder på det mørke nettet. Verizons Data Breach Investigations Report for 2024 fant at stolne legitimasjonsopplysninger har dukket opp i nesten en tredjedel (31 %) av datainnbruddene[1] de siste 10 årene, noe som gjør legitimasjon til en kjernekomponent i hvordan organisasjoner blir kompromittert.
Denne alarmerende realiteten viser hvorfor passordlekkasjehendelSer krever oppmerksomhet. De er ikke små problemer. De er store innbrudd som forårsaker alvorlige økonomiske tap og ødelegger tilliten innen øyeblikk. Enten du beskytter personlig informasjon eller sikrer forretningsdata, er det kritisk å forstå risikoen ved eksponering av legitimasjoner. Disse lekkasJene rammer hvem som helst, hvor som helst. Konsekvensene strekker seg ofte utover direkte offer til hele organisasjoner.
Hvordan Passord Ender Opp i Datalekkasjer
Å forstå hvordan legitimasjoner blir stjålet hjelper deg med å forsvare deg mot de vanligste angrepsmåtene.
Vanlige Metoder Hackere Bruker for å Stjele Legitimasjoner
Passord faller ofte i feil hender gjennom metoder som phishing-angrep, der hackere lurer deg til å oppgi informasjon ved å utgive seg for pålitelige enheter. En annen vanlig metode innebærer skadelig programvare som installeres hemlig på enheten din og logger hver tastetilslag. Hackere retter seg også mot bedriftsdatabaser direkte og utnyttes sikkerhetssvagheter for å stjele millioner av poster på en gang.
Når disse legitimasjonene er stjålet, dukker de ofte opp på dark web. Kriminelle selger eller bytter dem i masse, noe som muliggjør ytterligere angrep på flere plattformer.
Store passordlekkasjer i historien om digital sikkerhet
Historien om passordlekkasjer omfatter brudd som avdekket kritiske sikkerhetssvakheter. T-Mobiles brudd i 2021 rammet 76,6 millioner mennesker[2] ifølge FCC, og dataene som ble stjålet omfattet navn, fødselsdatoer og personnummer (Social Security numbers) for millioner av nåværende, tidligere og potensielle kunder.
Equifax-hacket i 2017 er fortsatt en av de mest betydelige hendelsene: FTC sier at det eksponerte de personlige opplysningene til 147 millioner mennesker[3]. Disse hendelsene understreker behovet for robust kryptering og rask lapping av sikkerhetssvakheter.
De Vanligste (og Verste) Passordene Som Fortsatt Er i Bruk
Til tross for utbredt bevissthet om legitimasjonstyveri, bruker millioner mennesker fortsatt ekstremt svake passord. Vanlige eksempler inkluderer:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (eller 222222, 3333333, 4444444, 5555555, osv.) → 123123 → abc123 → asdfgh
Disse passordene er blant de enkleste for kriminelle å gjette, og derfor sier NIST-veiledningen at tjenester bør sammenligne nye passord mot lister over vanlig brukte og tidligere lekkede verdier[4] og avvise treff. Å bruke et av disse er som å låse verdisakene dine i et skap og la nøkkelen sitte i låsen.
Forhindre Passordlekkasjer: Beprøvde Taktikker og Best Practices
Å innføre forebyggingstiltak styrker din generelle digitale sikkerhetsstilling. Med legitimasjonsinnbrudd nå forventet snarere enn unormalt, er det ikke lenger valgfritt å ta skritt for å sikre passordene dine.
Lag Sterke, Unike Legitimasjoner for Hver Konto
Å beskytte digital identitet din begynner med passordene selv:
→ Unike passord: Hver nettkonto trenger et eget sterkt passord[5]. Gjenbruk av passord på flere nettsteder betyr at ett enkelt datainnbrudd kan kompromittere alle kontoer som deler disse påloggingsopplysningene.
→ Tofaktorautentisering (2FA): Når du legger til et ekstra verifiseringstrinn, betyr det at selv om noen stjeler passordet ditt, kan de ikke fullføre det andre trinnet[6] for å komme inn på kontoene dine. Microsoft sier at MFA kan blokkere over 99,9 prosent av angrep som kompromitterer kontoer[7]. Du mottar en kode på mobilenheten din, eller bruker en biometrisk metode som fingeravtrykk. 2FA kombinerer noe du vet (passordet ditt) med noe du har (telefonen din), og gjør det langt vanskeligere for angripere å komme inn.
Bygg Passord Som Motstår Brute-Force-Angrep
Å sikre kontoene dine krever enkel, målbevisst innsats:
→ Lange setninger: CISA anbefaler passord på minst 16 tegn[5], og foreslår en lett å huske setning på 4 til 7 ubeslektede ord som alternativ til tilfeldige tegnstrenger. Lengde gir mye bedre motstand mot knekking enn korte, enkle passord.
→ Endring etter et sikkerhetsbrudd: NISTs veiledning sier at tjenester ikke må kreve periodiske passordendringer[4], men må tvinge frem en endring når det finnes bevis for at noe er kompromittert. Følg samme prinsipp selv: etter et rapportert sikkerhetsbrudd, oppdater berørte legitimasjonsopplysninger umiddelbart.
Bruk en Passordbehandler for å Håndtere Kompleksitet
Å administrere dusin sterke passord krever ikke memorering:
→ Passordbehandlere: CISAs råd er bruk en passordbehandler i stedet for å skrive ned passord[5]. Disse verktøyene genererer, lagrer og henter frem komplekse passord fra en kryptert database, og de flagger svake eller gjenbrukte passord. Du husker bare ett hovedpassord. Unike passord begrenser skaden når en annen tjeneste blir utsatt for et databrudd.
→ Bedriftslø Løsninger fra MSPer: Organisasjoner drar fordel av administrerte passord systemer som inkluderer Single Sign-On (SSO) og omfattende revisjonsevner. Disse løsningene forbedrer både bekvemmelighet og sikkerhet i stor skala.
Legg til en VPN som et Ekstra Sikkerhetslag
En VPN supplerer passordkikkerhet ved å beskytte data under overføring:
→ Kryptering: En VPN krypterer internetttilkoblingen din, noe som gjør dataene du sender og mottar uleselig for alle som avskjærer dem.
→ Sikker bruk av offentlig Wi-Fi: FTC sier at de fleste nettsider nå bruker kryptering[8], noe som gjør offentlig Wi-Fi vanligvis trygt når du ser https. En VPN legger til et ekstra lag på nettverk du ikke stoler på, men den stopper ikke et databruddhos et selskap.
| Trinn | Handling | Prioritet |
|---|---|---|
| 1 | Endre det lekkede passord umiddelbart på denne tjenesten | Umiddelbar |
| 2 | Endre det på alle andre kontoer der du gjenbrukte det passord | Umiddelbar |
| 3 | Aktiver Tofaktorautentisering (2FA) på berørte kontoer | Samme dag |
| 4 | Varsle relevante plattformer om potensiell uautorisert tilgang | Samme dag |
| 5 | Kontakt banken eller kredittkortutstederen hvis finansiell info ble eksponert | Samme dag |
| 6 | Skann enheter for skadelig programvare ved hjelp av antivirusprogramvare | Innen 24 timer |
| 7 | Tilbakestill sikkerhetsspørsmål som kunne fungere som alternative påloggingsstier | Innen 24 timer |
| 8 | Overvåk bankkonton og kredittrapporter for mistenkelig aktivitet | Pågående |
Tips: Bruk “Have I Been Pwned?”[9] for å sjekke om e-postadressen din finnes i kjente datainnbrudd. Sett opp gratis varsler om datainnbrudd, slik at du får beskjed så snart påloggingsopplysningene dine dukker opp i et nytt lekkasjetilfelle, i stedet for å oppdage det flere uker senere.
Oppdage en Passordlekkasje og Respondere Raskt
Å gjenkjenne tegnene på kompromitterte legitimasjoner og respondere raskt minimerer skade og gjenoppretter sikkerhet til ditt digitale liv.
Hvordan Kontrollere Om Passord Ditt Allerede Er Eksponert
Vær årvåken og verifiser regelmessig legitimasjonsstatus din:
→ Lekkasje-meldingstjenester: Bruk verktøy som «Have I Been Pwned?» for å kontrollere om e-posten og passordene dine dukket opp i et datainnbrudd. Disse tjenestene kompilerer informasjon fra kjente innbrudd og varsler deg når legitimasjonene dine dukker opp.
→ Overvåk mistenkelig aktivitet: Se etter uautoriserte pålogginger, uventede passordtilbakestillinger via e-post, eller sikkerhetsvarsler fra tjenester du bruker. Dette er tidlige advarselstegn på kompromitterte legitimasjoner.
Advarselstegn på at Kontoen Din Er Blitt Kompromittert
Noen ganger er hackingsindikatorer subtile. Her er hva du må se etter:
→ Uvanlig Kontoaktivitet: Pålogginger fra ukjente steder eller på uvanlige tider som du ikke innledet.
→ Låste Kontoer: Uventede låsinger antyder at noen annen endret legitimasjonene dine.
→ Uventede Økonomiske Transaksjoner: Ugjenkjente gebyrer på bankkonton eller kredittrapporter indikerer mulig identitetstyveri. Gjennomgå økonomiske poster ukentlig under noen mistenkelig lekkasjevindu.
Umiddelbare Skritt Etter at Legitimasjonene Dine Vises i en Lekkasje
Hvis du oppdager at passordene dine dukket opp i et innbrudd, ta handling innen timer:
→ Endre Passordene Dine: Oppdater legitimasjoner umiddelbart, starter med alle kontoer som deler samme passord.
→ Implementer Tofaktorautentisering (2FA): Legg til dette ekstra laget selv på nylig oppdaterte kontoer.
→ Varsle Relevante Plattformer: Gi beskjed til alle plattformer der legitimasjonene dine kan ha blitt brukt, om det potensielle innbruddet.
→ Kontakt Finansielle Institusjoner: Informer banken eller kredittkortutstederen din for å flagge uredelig aktivitet eller erstatte kompromitterte kort.
Begrense Skaden Etter et Legitimasjonsinnbrudd
Effektiv respons krever både tekniske sikkerhetstiltak og klar kommunikasjon, spesielt når kompromitterte legitimasjoner kan bidra til risiko som identitetstyveri.
→ Skann for Skadelig Programvare: Bruk antivirusprogramvare for å skanne enhetene dine for keyloggere eller annen datahøstende skadelig programvare.
→ Tilbakestill Sikkerhetsspørsmål: Endre sikkerhetsspørsmål og svar som gir alternative kontoaksessstier.
→ Kommuniser Med Interessenter: Hvis du administrerer andres data (for eksempel driver en bedrift), informer berørte kunder, teammedlemmer eller partnere omtrent lekkasjen og tiltakene du iverksetter.
Ekstra sikkerhetslag: VPN-beskyttelse og Mer
Å sikre den digitale identiteten din strekker seg utover sterke passord. Flere lag av forsvar reduserer eksposisjonen din til legitimasjonstyveri betydelig.
Hvordan VPN-er reduserer eksponering for tyveri av legitimasjon
Når du bruker en VPN, sendes internettrafikken din gjennom en sikker server som krypterer informasjonen som går mellom enheten din og internett. Denne krypteringen betyr mest på offentlige Wi-Fi-nettverk du ikke stoler på, der en VPN hindrer andre på nettverket i å lese trafikken din.
En VPN er imidlertid ett lag i en bredere strategi. Kombiner det med unike passord, en passordbehandler, 2FA og regelmessig lekkasjeovervåking for omfattende beskyttelse.
Topp VPNer for Legitimasjonsbeskytte
Vurder topprangerte VPN-leverandører for å styrke sikkerheten din:
→ NordVPN: Kjent for sterke krypteringsprotokoller, NordVPN tilbyr dobbel VPN-beskyttelse som krypterer trafikken din to ganger. Det tilbyr 7,213 servere på tvers av 150 land.
→ ExpressVPN: Rost for hastighet og brukervennlighet, ExpressVPN leverer sterk kryptering med en bekreftet no-logs-policy. Det omgår også geo-restriksjoner for privat surfing internasjonalt.
→ CyberGhost: Med et brukervennlig grensesnitt og 9,600+ servere over 100 land, CyberGhost gir pålitelig beskyttelse for brukere som er nye på VPNer.
Bygge en Komplett Legitimasjonssikkerhetsstrategi
Å legge til en VPN i sikkerhetrutinen din er enkelt. Velg en anerkjent leverandør, last ned applikasjonen og koble til en server før du surfer eller oppgir sensitiv informasjon. Hold VPNen aktiv på ethvert nettverk du ikke helt stoler på.
Kombiner VPN-bruk med disse essensielle praksisene:
→ Bruk en passordbehandler for alle kontoer → Aktiver 2FA på alle kontoer som støtter det → Kjør regelmessige sjekker for datalekkasjer gjennom varslingstjenester → Endre passordet med en gang hvis en tjeneste melder om et brudd eller du mistenker at kontoen er kompromittert → Hold all programvare og alle operativsystemer oppdatert til nyeste versjoner
Denne flerlags tilnærmingen minimerer risikoen for at legitimasjoner vises i en datalekkasje og holder kontoene sikre selv hvis ett forsvarsslag mislykkes.
Endelig Konklusjon
Sikkerheten til de digitale kontoene dine avhenger av daglige vaner dine. Implementering av unike, sterke passord, staying alert gjennom proaktiv overvåking og handling raskt når du oppdager en kompromittering, er essensielle praksiser for hver digital bruker.
Ta ett skritt i dag. Oppdater et svakt passord. Aktiver tofaktorautentisering på de viktigste kontoene dine. Kjør en lekkasjesjekk på primæradressen din. Disse handlingene tar minutter, men forhindrer skade som kan ta måneder eller år å angre.
Digitale trusler blir mer sofistikerte hvert år. Ditt beste forsvar er en konsistent, flerlags tilnærming: sterke legitimasjoner, en passordbehandler, 2FA, VPN-beskyttelse på usikrede nettverk, og regelmessig lekkasjeovervåking. Ikke vent på et innbrudd for å minne deg. Bygg disse vanene inn i rutinen din nå.
Referanser
- Verizon. u.å. 2024 Dbir Data Breach Investigations Report. Hentet 16. oktober 2026 fra https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. u.å. DA 24 860A1. Hentet 16. oktober 2026 fra https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Hentet 16. oktober 2026 fra https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arkivert: Wayback Machine-øyeblikksbilde
- NIST. u.å. NIST Special Publication 800-63B. Hentet 16. oktober 2026 fra https://pages.nist.gov/800-63-4/sp800-63b.html.Arkivert: Wayback Machine-øyeblikksbilde
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Use Strong Passwords. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkivert: Wayback Machine-øyeblikksbilde
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Turn On MFA. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/turn-mfa.Arkivert: Wayback Machine-øyeblikksbilde
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. august 2019). Hentet 16. oktober 2026 fra https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkivert: Wayback Machine-øyeblikksbilde
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Hentet 16. oktober 2026 fra https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arkivert: Wayback Machine-øyeblikksbilde
- Have I Been Pwned. u.å. Have I Been Pwned: Check if your email address has been exposed in a data breach. Hentet 16. oktober 2026 fra https://haveibeenpwned.com/.
Ressurser for denne siden
Diagrammer og referansebilder fra vår forskning, gratis å se og dele.
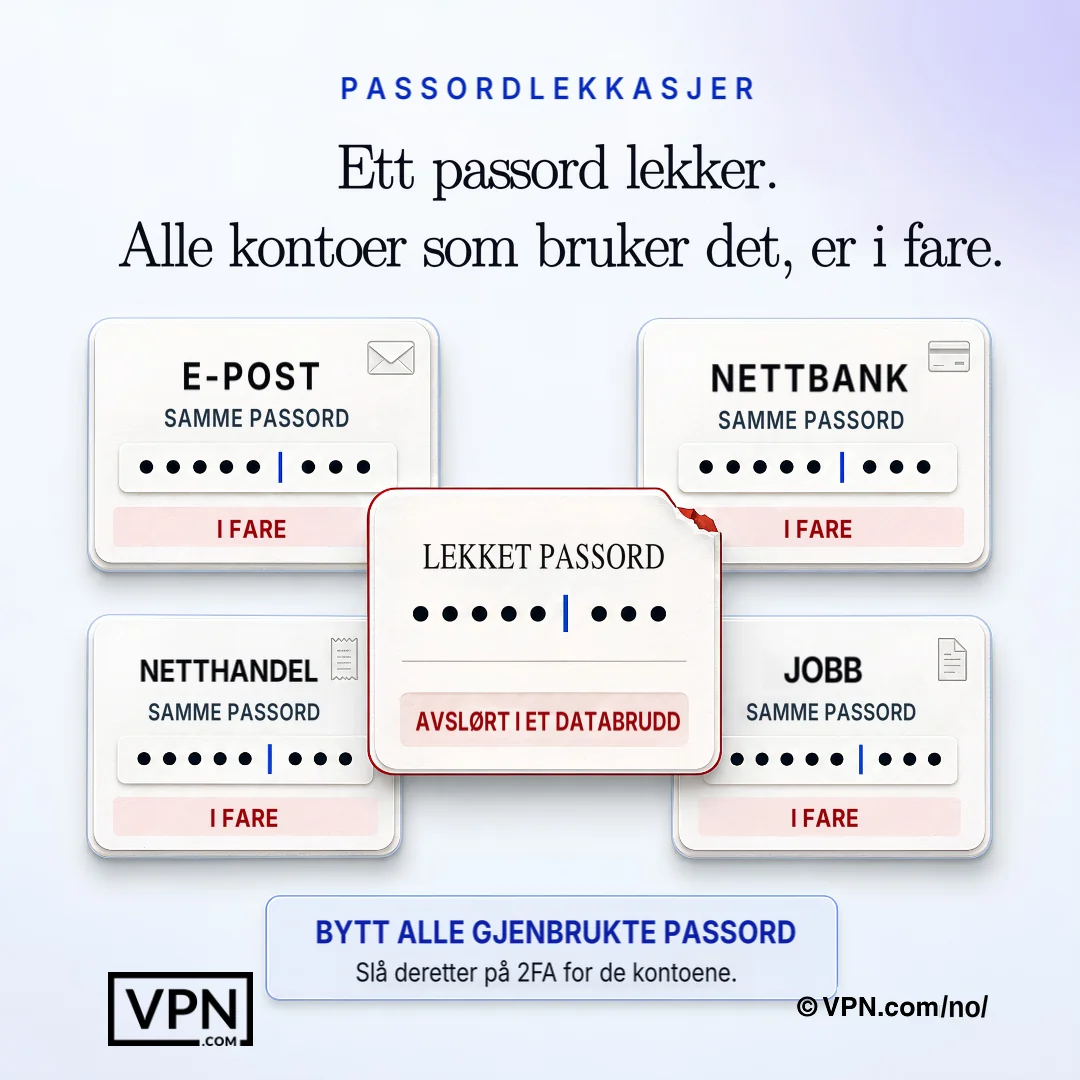
Ett eksponert passord kan kompromittere alle andre kontoer der samme legitimasjon er gjenbrukt.
Ofte Stilte Spørsmål
Hvordan ender passordene faktisk opp i en datalekkasje?
Passord lekker gjennom phishing-angrep som lurer deg til å levere legitimasjoner, skadelig programvare som logger tasterykk dine, og direkte angrep på bedriftsdatabaser der hackere utnytter sikkerhetssvagheter for å stjele millioner av poster på en gang. Stjålne legitimasjoner blir deretter solgt eller byttet i bulk på dark web, noe som muliggjør ytterligere angrep på andre plattformer du bruker.
Hvor ofte er stjålne legitimasjonsopplysninger involvert i datainnbrudd?
Stjålne legitimasjonsopplysninger er en sentral del av hvordan innbrudd skjer. Verizons Data Breach Investigations Report for 2024 fant at de har dukket opp i nesten en tredjedel (31 %) av innbruddene de siste 10 årene. Lekkede legitimasjonsopplysninger blir gjenbrukt mot andre nettsteder, og det er derfor ett enkelt lekkasje kan få betydning for folk som aldri brukte tjenesten som ble utsatt for innbrudd.
Hvilke store datainnbrudd viser den reelle risikoen ved passordlekkasjer?
To innbrudd illustrerer omfanget: Equifax-hacket i 2017 eksponerte de personlige opplysningene til 147 millioner mennesker, ifølge FTC, og T-Mobiles innbrudd i 2021 rammet 76,6 millioner mennesker, ifølge FCC, der personnummer var blant dataene som ble tatt. Begge viser hvordan ett enkelt svikt i en database kan utløse risiko for identitetstyveri for millioner.
Hva er de verste passordene som fortsatt er i vanlig bruk?
Til tross for stor bevissthet, bruker millioner fortsatt passord som “password”, “12345”, “qwerty”, “abc123” og “password2024”. De er lette å gjette, og NISTs veiledning sier at tjenester bør avvise vanlig brukte og tidligere lekkede passord. Å bruke et av disse er som å låse verdisakene i et skap, men la nøkkelen sitte i låsen.
Hvordan stopper tofaktorautentisering et lekt passord fra å bli brukt?
2FA legger til et andre verifikasjonstrinn, vanligvis en kode sendt til telefonen din eller en biometrisk sjekk som fingeravtrykk, kombinerer noe du vet (passord ditt) med noe du har (enheten din). Selv om passord ditt vises i en lekkasje, kan en angriper uten telefonen eller fingeravtrykket ditt fortsatt ikke logge inn, noe som er hvorfor det bør aktiveres på hver konto som støtter det.
Hvor ofte bør jeg endre passordene mine?
Endre et passord umiddelbart etter et rapportert bruddpunkt eller ved tegn på kompromittering. NISTs nåværende veiledning sier at tjenester ikke skal kreve periodiske passordendringer, og bare tvinge frem en endring når det finnes bevis for kompromittering. Legg heller innsatsen i unike passord for hver konto, siden gjenbruk av samme passord på tvers av nettsteder betyr at ett enkelt brudd kompromitterer alt som deler det passordet.
Hvordan sjekker jeg om passordet mitt allerede har lekket?
Bruk en tjeneste for varsling om datainnbrudd, som Have I Been Pwned (haveibeenpwned.com), for å sjekke om e-postadressen eller passordene dine finnes i et kjent datainnbrudd. Sett opp gratis varsler om datainnbrudd, slik at du får beskjed så snart nye legitimasjonsopplysninger dukker opp, i stedet for å oppdage det flere uker senere. Det er lurt å gjøre denne sjekken jevnlig som en del av en løpende sikkerhetsrutine.
Er passordbehandlere faktisk sikre å bruke?
Ja. En passordbehandler genererer, lagrer og henter komplekse passord fra en kryptert database, så du trenger bare å huske ett masterpassord. Det beskytter legitimasjonene dine selv hvis en annen tjeneste du bruker lider et innbrudd, siden hver konto får et unikt, komplekst passord i stedet for et gjenbrukt. Organisasjoner kan utvide dette med bedriftsløsninger som legger til Single Sign-On og revisjon.
Kan en VPN forhindre at passordet mitt lekker?
Ikke direkte. En VPN krypterer internettforbindelsen din, slik at trafikk som avskjæres forblir uleselig. Dette er viktigst på offentlige Wi-Fi-nettverk, der cyberkriminelle ofte fanger opp påloggingsopplysninger. Den stopper ikke et databruddsangrep mot et selskap, slik Equifax-hacket var, så den bør supplere, ikke erstatte, unike passord, 2FA og en passordbehandler som del av et lagdelt forsvar.
Hvorfor beskytter passordbehandlere meg selv om en nettside jeg bruker blir krenket?
Fordi hver konto får sitt eget unike, komplekst passord i stedet for et delt, eksponerer et innbrudd på en tjeneste bare den enkle legitimasjonen, ikke hver konto knyttet til den. Dette motvirker direkte legitimasjonspakning, der angripere tar lekkede passord fra ett innbrudd og prøver dem mot andre nettsteder, noe som mislykkes når passord ikke gjenbrukes.
Hva bør jeg gjøre i løpet av de første 24 timene etter å ha funnet legitimasjonene mine i en lekkasje?
Endre det lekkede passord umiddelbart på denne tjenesten, deretter oppdater det hvor du gjenbrukte det, og aktiver 2FA på berørte kontoer samme dag. Varsle relevante plattformer og kontakt banken din hvis økonomisk info ble eksponert. Innen 24 timer, skann enhetene for skadelig programvare og tilbakestill sikkerhetsspørsmål som kunne fungere som alternative påloggingsstier.
Hvilke advarselstegn indikerer at kontoen min allerede er blitt kompromittert?
Se etter pålogginger fra ukjente steder eller tider du ikke innledet, uventede passordtilbakestillinger via e-post, plutselige låsinger som antyder at noen annen endret legitimasjonene dine, og ugjenkjente gebyrer på bankkonton. Gjennomgå økonomiske poster ukentlig under noen mistenkelig lekkasjevindu, siden disse tegnene ofte vises før du ville notert en kompromittering på annen måte.
Hvilken VPN tilbyr best beskyttelse mot legitimasjonstyveri på offentlig Wi-Fi?
NordVPN tilbyr dobbel VPN-beskyttelse som krypterer trafikk to ganger over 7,213 servere i 150 land, ExpressVPN kombinerer sterk kryptering med en bekreftet no-logs-policy, og CyberGhost kjører 9,600+ servere over 100 land med et nybegynner-vennlig grensesnitt. Alle tre krypterer data under overføring, noe som betyr mest på ubetrygget offentlig Wi-Fi-nettverk hvor legitimasjoner vanligvis fange.
Hvordan ser en komplett strategi for passordsikkerhet ut?
En komplett strategi består av fem forsvarslag: unike passord for hver konto, en passordbehandler som håndterer kompleksiteten, 2FA på alle kontoer som støtter det, jevnlige sjekker for datalekkasjer via en tjeneste som Have I Been Pwned, og en VPN aktiv på alle nettverk du ikke stoler på. Å endre legitimasjon umiddelbart etter et lekkasjetilfelle og holde programvaren oppdatert fullfører tilnærmingen, slik at ingen enkelt svikt kan kompromittere alt.