Zero Trust Cyber Security: Prinsipper og implementering
Lær grunnleggende Zero Trust cyber security, hvordan modellen fungerer, viktige fordeler, og praktiske trinn for å gå fra perimeterforsvar til alltid verifisert tilgang.
 Michael Gargiulo
Oppsummering: Zero trust security erstatter den utdaterte antakelsen om at alt inne i nettverket ditt er sikkert. Hver bruker, enhet og tilkobling blir kontinuerlig verifisert, noe som dramatisk reduserer risikoen for brudd i skybaserte miljøer.
Hva er Zero Trust Cyber Security?
Tradisjonell nettverkssikkerhet var basert på en enkel idé: stol på alt inne i perimeteret og blokker trusler ved kanten. Brannmurer, VPN-er og inntrengningstdeteksjonssystemer dannet et digitalt grøft rundt bedriftens ressurser. Når en bruker eller enhet passerte porten, kunne de bevege seg fritt.
Den modellen fungerer ikke lenger. Cloud-databehandling, fjernarbeid og mobile enheter har helt oppløst nettverksperimeteret. Ansatte får tilgang til sensitive data fra personlige bærbare datamaskiner på kafeer. Tredjeparts leverandører kobler seg direkte til interne systemer. Angripere som bryter seg inn gjennom ett enkelt endepunkt kan bevege seg sideveis over en hel organisasjon.
Zero trust cyber security tar tak i denne realiteten direkte. I stedet for å anta at alt inne i nettverket er trygt, behandler zero trust hver tilgangsforespørsel som potensielt fiendtlig. Hver bruker, hver enhet og hver tilkobling må bevise sin legitimitet før de får tilgang til noen ressurs. For et bredere blikk på trusselsituasjonen, se vår cybersecurity hub.
NIST Special Publication 800-207[1] er den amerikanske føderale referansearkitekturen for zero trust. Den definerer zero trust, sju prinsipper for utformingen av zero trust, logiske komponenter som policymotoren, og ulike måter å implementere det på. Den amerikanske regjeringen publiserer også CISA Zero Trust Maturity Model[2], som organiserer zero trust rundt fem pilarer (identitet, enheter, nettverk, applikasjoner og arbeidslaster, og data), samt OMB-memorandum M-22-09[3], den føderale zero trust-strategien for statlige virksomheter.
Zero trust er ikke et enkelt produkt du kan kjøpe. Det er en sikkerhetsmodell, en filosofi og en arkitektonisk tilnærming som omformer hvordan organisasjoner tenker om tilgang og tillit på alle nivåer.
Kjerneprinsipper for Zero Trust
Følgende tabell oppsummerer seks praksisområder som går igjen i zero trust-veiledning. NIST SP 800-207 definerer selv syv prinsipper, for eksempel at alle datakilder og databehandlingstjenester behandles som ressurser, at all kommunikasjon sikres uavhengig av nettverksplassering, at tilgang gis per økt, og at tilgang besluttes av dynamisk policy:
| Zero Trust-prinsipp | Hva det betyr i praksis |
|---|---|
| Verifiser eksplisitt | Autentiser hver bruker, enhet og forespørsel — hver gang, ikke bare ved pålogging |
| Minste privilegium-tilgang | Gi bare tillatelsene som trengs for en spesifikk oppgave, ingenting mer |
| Anta brudd | Utform systemer som om angripere allerede er inne; begrens skadespekteret |
| Nettverkssegmentering | Del nettverket slik at en kompromittert sone ikke kan spre seg sideveis |
| Multi-faktor autentisering | Krev en annen faktor utover passord for alle tilgangspunkter |
| Kontinuerlig overvåking | Logg og analyser all aktivitet i sanntid for å oppdage anomalier tidlig |
Hvert prinsippforsterker de andre. Least privilege-tilgang begrenser hva en kompromittert konto kan nå. Nettverkssegmentering begrenser skaden dersom en angriper omgår autentisering. Kontinuerlig overvåking oppdager avvikende atferd som statiske regler ville ha oversett. Sammen skaper disse praksisene overlappende forsvarslag som reduserer risikoen for et vellykket angrep.
Viktig: Zero trust er ikke et produkt; det er en sikkerhetsmodell. Tradisjonelle perimeterforsvar antar at alt inne i nettverket er trygt, men fjernarbeid og cloud-databehandling har oppløst denne grensen. Å ta i bruk minste privilegium-tilgang og kontinuerlig verifisering reduserer dramatisk risikoen for at et brudd sprer seg når angripere først får innledende tilgang.
Zero Trust Arkitektur-komponenter
En zero trust arkitektur er avhengig av flere sammenkoblede komponenter som fungerer sammen. Å forstå hver enkelt hjelper organisasjoner med å planlegge realistiske implementeringer.
Identitets- og tilgangsstyring (IAM)
IAM er hjørnestenen i nulltillit. Løsninger som Microsoft Entra ID (tidligere Azure AD), Okta og Ping Identity verifiserer brukeridentiteter før de gir tilgang til noen ressurs. Hver tilgangsforespørsel går gjennom IAM-laget, som evaluerer identitet, rolle og kontekst før det tas en tillat/avslå-beslutning. Sterk praksis for identitets- og tilgangsstyring hjelper også til med å forhindre innhøsting av legitimasjon og kapring av kontoer.
Flerfaktorautentisering (MFA)
MFA krever at brukere beviser identiteten sin med minst to separate faktorer: noe de vet (passord), noe de har (maskinvaretoken eller telefon), eller noe de er (biometri). En studie fra Microsoft Research av kontoer med mistenkelig aktivitet fant at MFA reduserte risikoen for kompromittering med 99,22%[4] for hele populasjonen og med 98,56% der legitimasjon hadde lekket. MFA er ikke til forhandling i noen zero trust-implementering.
Mikro-segmentering
I stedet for å behandle nettverket som en enkelt pålitelig sone, deler mikro-segmentering det inn i små, isolerte segmenter. Hvert segment håndhever sine egne tilgangspolicyer. Hvis en angriper kompromitterer ett segment, kan de ikke bevege seg sideveis til andre. Verktøy som VMware NSX, Illumio og Cisco ACI muliggjør mikro-segmentering i skala.
Endpoint Detection and Response (EDR)
Zero trust krever synlighet inn i hver enhet som kobler seg til nettverket. EDR-løsninger som CrowdStrike Falcon, SentinelOne og Microsoft Defender for Endpoint overvåker kontinuerlig enhetshelse, oppdager ondsinnet oppførsel og håndhever overholdelsespolicyer. En enhet som faller ut av overholdelse (utdatert OS, manglende oppdateringer) kan automatisk blokkeres fra å få tilgang til sensitive ressurser.
Security Information and Event Management (SIEM)
SIEM-plattformer samler logger fra hele miljøet og bruker analyser for å oppdage anomalier. Løsninger som Splunk, Microsoft Sentinel og IBM QRadar gir den kontinuerlige overvåkingen som zero trust krever. Sanntidsvarslinger og automatiserte respons-planbøker hjelper sikkerhetslagene med å reagere på trusler innen minutter i stedet for dager.
Policymotor og Policy Administrator
I hjertet av en zero trust arkitektur sitter policymotoren. Denne komponenten evaluerer hver tilgangsforespørsel mot definerte policyer (brukerrolle, enhetshelse, plassering, tidspunkt på dagen, risikoscore) og tar en sanntids tillitsbeslutning. Policy Administrator håndhever deretter denne beslutningen ved å instruere det aktuelle tilknytningstpunktet om å tillate eller blokkere tilkoblingen.
Zero Trust vs. tradisjonell perimetersikkerhet
Å forstå kontrasten mellom zero trust og eldre tilnærminger avklarer hvorfor organisasjoner gjør byttet.
| Faktor | Tradisjonell perimetersikkerhet | Zero Trust-sikkerhet |
|---|---|---|
| Tillitsmodell | Stol på alt inne i nettverket | Stol ikke på noe; verifiser alt |
| Tilgangsomfang | Bred nettverkstilgang etter autentisering | Granulær, per-applikasjon-tilgang |
| Verifiseringsfrekvens | En gang ved pålogging | Kontinuerlig, hver forespørsel |
| Risiko for sideveis bevegelse | Høy — angripere beveger seg fritt når de er inne | Lav — mikro-segmentering inneholder brudd |
| Støtte for fjernarbeid | Krever VPN-tunnelering av all trafikk | Naturlig støtte for distribuert tilgang |
| Synlighet | Begrenset intern trafikkovervåking | Full synlighet på alle tilkoblinger |
I motsetning til tradisjonelle VPN-baserte tilnærminger som gir bred nettverkstilgang etter tilkobling, gir zero trust nettverkstilgang (ZTNA) tilgang bare til den spesifikke applikasjonen en brukers rolle krever. Organisasjoner som fremdeles bruker personvernfokuserte VPN-er for kryptering kan legge ZTNA på toppen for å kontrollere hva hver bruker faktisk kan nå. VPN håndterer den krypterte tunnelen; zero trust håndterer autorisasjon og kontinuerlig verifisering. For en side-ved-side-sammenligning av bedriftsplattformer bygget rundt hver tilnærming, se vår sammenligning av bedrifts-VPN.
Hvordan implementere en Zero Trust-arkitektur
Å implementere zero trust er ikke et prosjekt som blir ferdig over natten, og det gjøres best i faser. Her er en praktisk, trinnvis tilnærming.
Trinn 1: Kartlegg din beskyttelsesflate
Identifiser dine mest kritiske data, applikasjoner, ressurser og tjenester (DAAS). I motsetning til angreppsflaten, som er enorm og stadig ekspanderer, er beskyttelsesflaten liten og veldig definert. Start her.
Trinn 2: Kartlegg transaksjonsflyter
Dokumenter hvordan trafikk beveger seg på tvers av nettverket ditt. Forstå hvilke brukere som får tilgang til hvilke applikasjoner, fra hvilke enheter, og gjennom hvilke stier. Du kan ikke håndheve policyer på flyter du ikke forstår.
Steg 3: Bygg arkitekturen rundt beskyttelsesflaten
Installer neste generasjons brannmurer, IAM-løsninger og verktøy for mikrosegmentering rundt beskyttelsesflaten din. Plasser policymotoren i sentrum av hver tilgangsbeslutning. NIST SP 800-207 beskriver fire varianter for utrulling: gatewaybasert med enhetsagent, enklavebasert, ressursportalbasert og sandboksing av enhetsapplikasjoner. Velg den som passer best til din eksisterende infrastruktur.
Trinn 4: Opprett granulære tilgangspolicyer
Definer granulære tilgangspolicyer ved hjelp av Kipling-metoden: Hvem ber om tilgang? Hvilken applikasjon får de tilgang til? Når får de tilgang? Hvor er de plassert? Hvorfor trenger de tilgang? Hvordan kobler de seg? Disse seks spørsmålene danner grunnlaget for hver policyregel.
Steg 5: Innfør multifaktorautentisering overalt
Rull ut MFA på tvers av alle tilgangspunkter. Prioriter privilegerte kontoer, og utvid deretter til alle brukere. Maskinvare-sikkerhetsnøkler (YubiKey, Google Titan) er motstandsdyktige mot phishing, og det er denne formen for MFA som OMB M-22-09[3] pålegger føderale virksomheter å ta i bruk.
Trinn 6: Aktiver kontinuerlig overvåking og analyser
Implementer SIEM og EDR-løsninger for å overvåke all trafikk i sanntid. Etabler basallinjer for normal oppførsel slik at anomalier utløser umiddelbare varsler. Automatiser respons-planbøker for vanlige trussel mønstre.
Trinn 7: Gjenta og utvid
Start med dine mest sensitive ressurser og utvid zero trust-kontroller utover. Hver fase bør inkludere testing, validering og policyforedling. Zero trust er ikke en destinasjon; det er en pågående prosess for forbedring.
Vanlige Zero Trust-brukstilfeller
Fjern- og hybridarbeidsstyrker
Organisasjoner med ansatte som jobber hjemmefra, på co-working-steder eller hos klienter, drar umiddelbar fordel av zero trust. I stedet for å rute all trafikk gjennom en sentral VPN, verifiserer ZTNA-løsninger hver bruker og enhet uavhengig. Dette reduserer latens og forbedrer sikkerheten samtidig.
Skybaserte organisasjoner
Bedrifter som kjører arbeidsmengder på tvers av AWS, Azure og Google Cloud trenger konsistente tilgangskontroller som spenner flere miljøer. Zero trust-policyer følger brukeren og arbeidsmengden, ikke nettverksgrensen.
Regulerte bransjer
Helseorganisasjoner underlagt HIPAA, finansinstitusjoner styrt av PCI DSS og SOX, og offentlige etater som følger FedRAMP, krever alle strenge tilgangskontroller og revisjonslogg. Zero trust gir begge deler ved design.
Tredjeparts- og kontraktørtilgang
Leverandører og kontraktører trenger ofte tilgang til spesifikke interne systemer. Zero trust gir dem tilgang bare til ressursene de trenger, bare for varigheten de trenger dem, med full loggføring av hver handling.
Fusjoner og oppkjøp
Når to organisasjoner fusjoneres, introduserer integreringen av nettverkene deres betydelig risiko. Zero trust tillater hvert miljø å opprettholde uavhengige tilgangskontroller mens det selektivt gir kryssorgan isatorisk tilgang på basis per applikasjon.
Er Zero Trust Riktig for organisasjonen din?
Zero trust cyber security er ikke en forbigående trend. Det er et grunnleggende skifte i hvordan organisasjoner beskytter sine data, applikasjoner og brukere. Den gamle perimeter-baserte modellen antok at trusler holdt seg utenfor veggen. I dag, med cloud-databehandling, fjernarbeid og stadig mer sofistikerte angrep som identitetstyveri og innhøsting av legitimasjon, setter denne antakelsen organisasjoner i alvorlig risiko.
Å ta i bruk zero trust betyr å forplikte seg til kontinuerlig verifisering, minste privilegium-tilgang, nettverkssegmentering, multi-faktor autentisering og sanntids overvåking. Det krever investering i teknologi og en vilje til å omtenke hvordan organisasjonen din gir og administrerer tilgang.
Gevinsten er betydelig: redusert bruddrisiko, sterkere overholdelsesposisjon, bedre synlighet i nettverksaktivitet og en sikkerhetsmodell som skaleres med organisasjonen din.
Start med dine mest kritiske ressurser. Kartlegg trafikflyten. Implementer MFA og IAM. Segmenter nettverket. Overvåk alt. Hvert skritt fremover reduserer eksponeringen din for truslene som betyr mest.
Referanser
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arkivert: Wayback Machine-øyeblikksbilde
- CISA. u.å. Zero Trust Maturity Model V2 508. Hentet 18. oktober 2026 fra https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arkivert: Wayback Machine-øyeblikksbilde
- Whitehouse. u.å. M 22 09. Hentet 18. oktober 2026 fra https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arkivert: Wayback Machine-øyeblikksbilde
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. mai 2023). Hentet 18. oktober 2026 fra https://arxiv.org/abs/2305.00945.Arkivert: Wayback Machine-øyeblikksbilde
Ressurser for denne siden
Diagrammer og referansebilder fra vår forskning, gratis å se og dele.
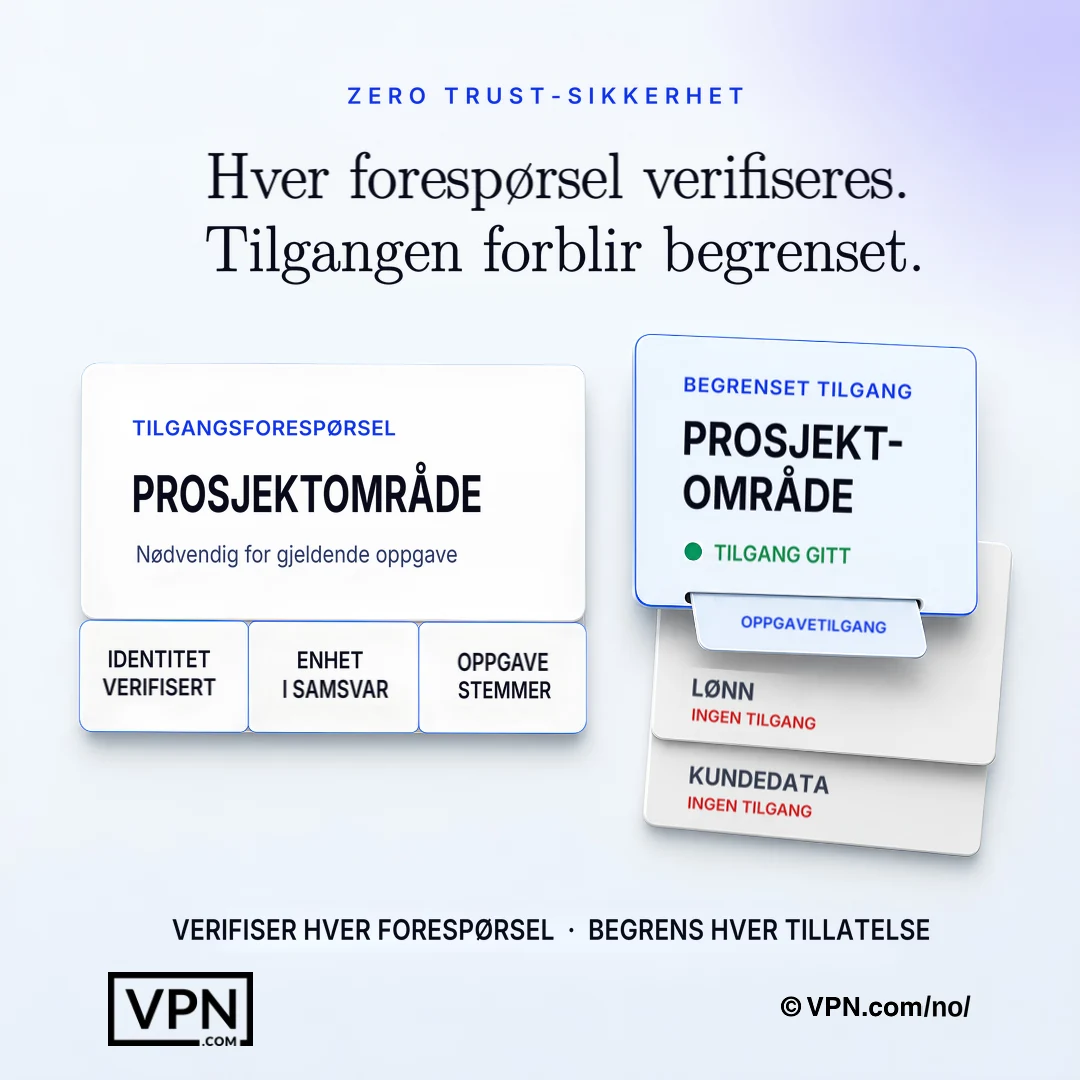
Zero trust verifiserer hver forespørsel og gir kun de tillatelsene som kreves for den gjeldende oppgaven.
Ofte stilte spørsmål
Hva er zero trust cyber security på enkelt språk?
Zero trust betyr at ingen bruker, enhet eller forbindelse er klarert som standard, selv innenfor bedriftens nettverk. Hver tilgangsforespørsel verifiseres eksplisitt, gis kun det minste nødvendige privilegiet og overvåkes kontinuerlig. Det erstatter den eldre modellen «stol på alt innenfor perimeteren», som ikke fungerer når skytjenester og fjernarbeid har oppløst perimeteren. NIST SP 800-207 er den amerikanske føderale referansearkitekturen for dette.
Hva er kjerneprinsippene i zero trust?
NIST SP 800-207 definerer sju prinsipper, og vanlige praksisområder inkluderer eksplisitt verifisering, minste privilegium, å anta at et brudd har skjedd, nettverkssegmentering, multifaktorautentisering og kontinuerlig overvåking. Hvert prinsipp styrker de andre: minste privilegium begrenser hva en kompromittert konto kan nå, segmentering hindrer sideveis spredning, og kontinuerlig overvåking oppdager avvik som statiske regler ville oversett. Sammen danner de overlappende lag med forsvar i stedet for ett enkelt produkt eller én innstilling.
Hvilke trusler beskytter zero trust mot som en tradisjonell VPN ikke gjør?
En tradisjonell VPN krypterer tunnelen men gir bred nettverkstilgang når tilkoblet, så en angriper som stjeler en legitimasjon kan bevege seg sideveis på tvers av hele nettverket. Zero trust nettverkstilgang (ZTNA) gir tilgang bare til den spesifikke applikasjonen en brukers rolle krever, med hver forespørsel re-verifisert. Dette grenser direkte til sideveis bevegelse, innhøsting av legitimasjon og account takeover, angrepene perimeter-bare forsvar mister.
Hvordan begrenser zero trust sideveis bevegelse etter et brudd?
Zero trust antar at angripere allerede er inne og designes rundt det. Mikro-segmentering deler nettverket inn i isolerte segmenter, slik at kompromittering av ett segment ikke gir tilgang til andre, ved hjelp av verktøy som VMware NSX, Illumio eller Cisco ACI. Kombinert med minste privilegium-tilgang og kontinuerlig overvåking via SIEM-plattformer, krymper dette skadespekteret for enhver enkelt kompromittert konto eller endepunkt.
Hva er zero trust nettverkstilgang (ZTNA) og hvordan skiller det seg fra en VPN?
ZTNA gir tilgang bare til den spesifikke applikasjonen en brukers rolle krever, i stedet for den brede nettverkstilgangen en VPN-tunnel gir når tilkoblet. Organisasjoner kan lage lag med ZTNA på toppen av en eksisterende personvernfokusert VPN: VPN håndterer den krypterte tunnelen mens zero trust håndterer autorisasjon og kontinuerlig per-forespørsel verifisering, som lukker gapet som VPN-kun tilgang etterlater åpent.
Erstatter zero trust MFA, eller fungerer det sammen med den?
MFA er en nødvendig del av zero trust, ikke en erstatning for den. En studie fra Microsoft Research fant at MFA reduserte risikoen for kontokompromittering med 99,22 %, og gjør det til et krav på alle tilgangspunkter. Zero trust-løsninger innfører MFA først for privilegerte kontoer og utvider deretter til alle brukere, ofte med maskinvaresikkerhetsnøkler som YubiKey eller Google Titan for sterkere beskyttelse mot phishing.
Hvilke verktøy brukes faktisk til å bygge en zero trust arkitektur?
En full stakk spenner identitet, endepunkter, nettverk og overvåking. IAM kommer fra Microsoft Entra ID, Okta eller Ping Identity. EDR kommer fra CrowdStrike Falcon, SentinelOne eller Microsoft Defender for Endpoint. Mikro-segmentering bruker VMware NSX, Illumio eller Cisco ACI. SIEM-plattformer som Splunk, Microsoft Sentinel eller IBM QRadar gir den kontinuerlige overvåkingen modellen krever.
Hva er en policymotor og hvorfor er den sentral for zero trust?
Policymotoren sitter i hjertet av en zero trust arkitektur, evaluerer hver tilgangsforespørsel mot faktorer som brukerrolle, enhetshelse, plassering, tidspunkt på dagen og risikoscore for å ta en sanntids tillat/avslå beslutning. Policy Administrator håndhever deretter denne beslutningen ved å instruere tilknytningstpunktet. NIST SP 800-207 skisserer dette som kjernebeslutningstakingskomponenten i modellen.
Hvordan starter jeg med implementering av zero trust uten å forstyrre driften?
Start med å kartlegge din beskyttelsesflate, altså det lille settet med kritiske data, applikasjoner, eiendeler og tjenester, i stedet for hele angrepsflaten. Dokumenter deretter transaksjonsflytene for å forstå hvem som får tilgang til hva, og fra hvor. NIST SP 800-207 beskriver fire implementeringsvarianter (enhetsagent/gateway, enklavebasert, ressursportalbasert og sandboksing av enhetsapplikasjoner), så du kan velge den som passer din eksisterende infrastruktur før du bygger videre utover.
Hva er Kipling-metoden for innstilling av zero trust tilgangspolicyer?
Kipling-metoden bygger granulære tilgangspolicyer rundt seks spørsmål: hvem ber om tilgang, hvilken applikasjon får de tilgang til, når, hvor de er plassert, hvorfor de trenger tilgang og hvordan de kobler seg. Disse seks spørsmålene danner grunnlaget for hver policyregel som håndheves av policymotoren, som erstatter bred, rollebasert nettverkstilgang med per-forespørsel, kontekstuelle beslutninger.
Hvor lang tid tar en fullstendig utrulling av zero trust egentlig?
Organisasjoner innfører zero trust i faser i stedet for som ett enkelt prosjekt. Rekkefølgen er: kartlegg beskyttelsesflaten, dokumenter transaksjonsflyter, bygg arkitektur rundt den, lag granulære policyer etter Kipling-metoden, innfør MFA overalt, aktiver SIEM- og EDR-overvåking, og iterer deretter. Hver fase inkluderer testing og finjustering av policyer før man går videre til neste gruppe av eiendeler.
Er zero trust nødvendig for regulerte bransjer som helsevesen eller finans?
Ja. Helseorganisasjoner under HIPAA, finansinstitusjoner styrt av PCI DSS og SOX, og offentlige etater som følger FedRAMP, krever alle strenge tilgangskontroller og fullstendige revisjonslogg, som zero trust gir ved design gjennom kontinuerlig verifisering og per-applikasjon loggføring. Tredjeparts leverandører og kontraktører får også tilgang begrenset til bare de spesifikke ressursene og varigheten de trenger.
Hva skjer hvis en enhet mislykkes en overholdelsesjekk under zero trust?
EDR-løsninger som CrowdStrike Falcon, SentinelOne eller Microsoft Defender for Endpoint overvåker kontinuerlig enhetshelse, og en enhet som faller ut av overholdelse, for eksempel kjøring av utdatert OS eller manglende oppdateringer, kan automatisk blokkeres fra å få tilgang til sensitive ressurser. Denne håndhevelsen skjer ved policymotoren, som re-evaluerer enhetshelse som en faktor i hver tilgangsbeslutning, ikke bare en gang ved pålogging.