Zero Trust Cyber Security: Principii și Implementare
Aflați noțiunile de bază ale securității zero trust, cum funcționează modelul, beneficiile cheie și pașii practici pentru a trece de la apărări de perimetru la verificarea continuă a accesului.
 Michael Gargiulo
Esență: Securitatea zero trust înlocuiește presupunerea depășită că totul din rețeaua dvs. este sigur. Fiecare utilizator, dispozitiv și conexiune sunt verificate continuu, reducând dramatc riscul de breach-uri în mediile conectate la cloud.
Ce Este Zero Trust Cyber Security?
Securitatea tradițională a rețelei se baza pe o idee simplă: încredere în totul din perimetru și blocare a amenințărilor la margine. Firewall-uri, VPN-uri și sisteme de detecție a intruziunilor formau un șanț digital în jurul resurselor corporative. Odată ce un utilizator sau dispozitiv depășea poarta, se mișca liber.
Acel model nu mai funcționează. Calculul în cloud, munca de la distanță și dispozitivele mobile au dizolvat complet perimetrul rețelei. Angajații accesează date sensibile de pe laptopuri personale în cafenele. Furnizori terți se conectează direct la sisteme interne. Atacatorii care compromit un singur punct final pot să se deplaseze în lateral pe întreaga organizație.
Securitatea zero trust cyber abordează direct această realitate. În loc să presupună că orice din rețea este sigur, zero trust tratează fiecare cerere de acces ca potențial ostilă. Fiecare utilizator, fiecare dispozitiv și fiecare conexiune trebuie să-și dovedească legitimitatea înainte de a obține acces la orice resursă. Pentru o privire mai amplă asupra peisajului amenințărilor, consultați hub-ul nostru de securitate cibernetică.
Publicația Specială NIST 800-207[1] este arhitectura de referință federală a SUA pentru zero trust. Aceasta definește conceptul de zero trust, șapte principii de proiectare zero trust, componente logice precum motorul de politici și variantele de implementare. Guvernul SUA publică, de asemenea, Modelul de maturitate Zero Trust CISA[2], care organizează zero trust în jurul a cinci piloni (identitate, dispozitive, rețele, aplicații și sarcini de lucru, și date), precum și memorandumul OMB M-22-09[3], strategia federală zero trust pentru agenții.
Zero trust nu este un singur produs pe care îl puteți cumpăra. Este un model de securitate, o filozofie și o abordare arhitecturală care remodeleaza modul în care organizațiile gândesc accesul și încrederea la fiecare nivel.
Principiile de bază ale Zero Trust
Tabelul de mai jos rezumă șase domenii de practică ce apar frecvent în ghidurile zero trust. NIST SP 800-207 definește în sine șapte principii, de exemplu că toate sursele de date și serviciile de calcul sunt tratate ca resurse, că toată comunicarea este securizată indiferent de locația din rețea, că accesul este acordat pe sesiune și că accesul este decis printr-o politică dinamică:
| Principiu Zero Trust | Ce Înseamnă în Practică |
|---|---|
| Verificare explicită | Autentificați fiecare utilizator, dispozitiv și cerere — de fiecare dată, nu doar la autentificare |
| Acces cu privilege minime | Acordați doar permisiunile necesare pentru o sarcină specifică, nimic mai mult |
| Presupuneți breșă | Proiectați sisteme ca și cum atacatorii sunt deja în interior; limitați raza de explozie |
| Segmentarea rețelei | Împărțiți rețeaua astfel încât o zonă compromisă să nu se poată răspândi în lateral |
| Autentificare multi-factor | Solicitați un al doilea factor dincolo de parolă pentru toate punctele de acces |
| Monitorizare continuă | Înregistrați și analizați toate activitățile în timp real pentru a detecta anomalii devreme |
Fiecare principiu îi întărește pe celelalte. Accesul cu privilegii minime limitează ceea ce poate atinge un cont compromis. Segmentarea rețelei conține daunele dacă un atacator ocolește autentificarea. Monitorizarea continuă detectează comportamentele anormale pe care regulile statice le-ar ignora. Împreună, aceste practici creează straturi de apărare suprapuse care reduc riscul unei breșe reușite.
Important: Zero trust nu este un produs; este un model de securitate. Apărările tradiționale de perimetru presupun că totul din rețea este sigur, dar munca de la distanță și calculul în cloud au dizolvat acea graniță. Adoptarea accesului cu privilege minime și verificarea continuă reduc dramatic riscul ca o breșă să se răspândească după ce atacatorii obțin acces inițial.
Componente Arhitecturii Zero Trust
O arhitectură zero trust se bazează pe mai multe componente interconectate care funcționează împreună. Înțelegerea fiecăreia ajută organizațiile să plănuiască implementări realiste.
Managementul identității și accesului (IAM)
IAM este piatra de temelie a zero trust. Soluții precum Microsoft Entra ID (anterior Azure AD), Okta și Ping Identity verifică identitățile utilizatorilor înainte de a acorda acces la orice resursă. Fiecare cerere de acces trece prin stratul IAM, care evaluează identitate, rol și context înainte de a lua o decizie de permisiune sau refuz. Practicile puternice de gestionare a identității și accesului ajută, de asemenea, la prevenirea colectării de credențiale și a atacurilor de preluare a conturilor.
Autentificarea multifactor (MFA)
MFA necesită ca utilizatorii să își dovedească identitatea prin cel puțin doi factori distincți: ceva ce știu (parola), ceva ce au (un token hardware sau telefonul) sau ceva ce sunt (biometric). Un studiu Microsoft Research al conturilor cu activitate suspectă a constatat că MFA a redus riscul de compromitere cu 99,22%[4] la nivelul populației și cu 98,56% acolo unde credențialele fuseseră scurse. MFA nu este opțională în niciun model de implementare zero trust.
Micro-Segmentare
În loc să trateze rețeaua ca o singură zonă de încredere, micro-segmentarea o împarte în segmente mici, izolate. Fiecare segment impune propriile sale politici de acces. Dacă un atacator compromite un segment, nu poate să se deplaseze în lateral la altele. Instrumente precum VMware NSX, Illumio și Cisco ACI permit micro-segmentarea la scară.
Endpoint Detection and Response (EDR)
Zero trust necesită vizibilitate în fiecare dispozitiv care se conectează la rețea. Soluții EDR precum CrowdStrike Falcon, SentinelOne și Microsoft Defender for Endpoint monitorizează continuu sănătatea dispozitivului, detectează comportament rău intenționat și impun politici de conformitate. Un dispozitiv care iese din conformitate (OS depășit, patch-uri lipsă) poate fi automat blocat de la accesarea resurselor sensibile.
Security Information and Event Management (SIEM)
Platformele SIEM agregă jurnale din întregul mediu și aplică analiză pentru a detecta anomalii. Soluții precum Splunk, Microsoft Sentinel și IBM QRadar oferă monitorizarea continuă pe care zero trust o cere. Alertarea în timp real și playbook-urile de răspuns automate ajută echipele de securitate să acționeze asupra amenințărilor în minute mai degrabă decât zile.
Motor de Politici și Administrator de Politici
În inima unei arhitecturi zero trust se află motorul de politici. Această componentă evaluează fiecare cerere de acces în funcție de politicile definite (rol utilizator, sănătate dispozitiv, locație, ora zilei, scor de risc) și ia o decizie de încredere în timp real. Administratorul de politici impune apoi acea decizie instrucțiuni către punctul de aplicare corespunzător pentru a permite sau bloca conexiunea.
Zero Trust vs. Securitatea Tradițională de Perimetru
Înțelegerea contrastului dintre zero trust și abordările moștenite clarifică de ce organizațiile fac trecerea.
| Factor | Securitatea Tradițională de Perimetru | Securitatea Zero Trust |
|---|---|---|
| Model de încredere | Încredere în totul din rețea | Nicio încredere; verificare a tuturor |
| Domeniu acces | Acces larg la rețea după autentificare | Acces granular, per-aplicație |
| Frecvență verificare | Odată la autentificare | Continuu, fiecare cerere |
| Risc mișcare laterală | Mare — atacatorii se mișcă liber odată ce intră | Mic — micro-segmentarea conține breșele |
| Suport muncă de la distanță | Necesită tunel VPN pentru tot traficul | Suport nativ pentru acces distribuit |
| Vizibilitate | Monitorizare limitată trafic intern | Vizibilitate completă în toate conexiunile |
Spread o abordare tradițională bazată pe VPN care acordă acces larg la rețea după conectare, accesul zero trust la rețea (ZTNA) acordă acces doar aplicației specifice pe care rol-ul unui utilizator o necesită. Organizațiile care se bazează încă pe VPN-uri axate pe confidențialitate pentru criptare pot suprapune ZTNA deasupra pentru a controla ce poate accesa efectiv fiecare utilizator. VPN-ul gestionează tunelul criptat; zero trust gestionează autorizarea și verificarea continuă. Pentru o comparație directă a platformelor de întreprindere construite în jurul fiecărei abordări, consultați comparația noastră de VPN de întreprindere.
Cum să implementezi o arhitectură Zero Trust
Implementarea modelului zero trust nu este un proiect care se finalizează peste noapte și se realizează cel mai bine în etape. Iată o abordare practică, pas cu pas.
Pasul 1: Mapați Suprafața Pe Care Trebuie S-o Protejați
Identificați datele, aplicațiile, activele și serviciile dvs. cele mai critice (DAAS). Spre deosebire de suprafața de atac, care este vastă și în expansiune constantă, suprafața de protecție este mică și bine definită. Începeți de aici.
Pasul 2: Mapați Fluxurile de Tranzacții
Documentați cum se mișcă traficul în rețeaua dvs. Înțelegeți care utilizatori accesează care aplicații, din care dispozitive și prin care căi. Nu puteți impune politici pe fluxuri pe care nu le înțelegeți.
Pasul 3: Construiește arhitectura în jurul suprafeței protejate
Implementează firewall-uri de nouă generație, soluții IAM și instrumente de micro-segmentare în jurul suprafeței protejate. Plasează motorul de politici în centrul fiecărei decizii de acces. NIST SP 800-207 descrie patru variante de implementare: bazată pe agent/gateway pe dispozitiv, bazată pe enclave, bazată pe portal de resurse și sandboxing al aplicațiilor de pe dispozitiv. Alege în funcție de infrastructura existentă.
Pasul 4: Creați Politici de Acces Granulare
Definiți politici de acces granulare folosind Metoda Kipling: Cine solicită acces? Ce aplicație accesează? Când accesează? Unde sunt localizați? De ce au nevoie de acces? Cum se conectează? Aceste șase întrebări formează baza fiecărei reguli de politică.
Pasul 5: Implementați autentificarea multifactor peste tot
Extindeți MFA pe toate punctele de acces. Prioritizați conturile privilegiate, apoi extindeți-l la toți utilizatorii. Cheile de securitate hardware (YubiKey, Google Titan) sunt rezistente la phishing, iar această formă de MFA este cea pe care OMB M-22-09[3] o direcționează agențiile federale să o adopte.
Pasul 6: Activați Monitorizare și Analiză Continuă
Implementați SIEM și EDR pentru a monitoriza tot traficul în timp real. Stabilirea linii de bază pentru comportamentul normal astfel încât anomaliile să declanșeze alerte imediate. Automatizați playbook-urile de răspuns pentru modele comune de amenințări.
Pasul 7: Iterați și Extindeți
Începeți cu activele dvs. cele mai sensibile și extindeți controalele zero trust pe măsură ce avansați. Fiecare fază ar trebui să includă testare, validare și rafinare a politicilor. Zero trust nu este o destinație; este un proces continuu de îmbunătățire.
Cazuri de Utilizare Obișnuite Zero Trust
Forță de Muncă de la Distanță și Hibrida
Organizațiile cu angajați care lucrează de acasă, în spații co-working sau pe site-uri client beneficiază imediat de zero trust. În loc să direcționeze tot traficul prin VPN central, soluțiile ZTNA verifică fiecare utilizator și dispozitiv independent. Aceasta reduce latența și îmbunătățește securitatea în același timp.
Organizații Cloud-First
Companiile care rulează sarcini de lucru pe AWS, Azure și Google Cloud au nevoie de controale de acces consecvente care se întind pe mai multe medii. Politicile zero trust urmăresc utilizatorul și sarcina de lucru, nu granița rețelei.
Industrii Reglementate
Organizațiile de sănătate supuse HIPAA, instituțiile financiare guvernate de PCI DSS și SOX și agențiile guvernamentale care urmează FedRAMP toate necesită controale de acces stricte și piste de audit. Zero trust oferă amândouă prin design.
Acces Terț și Contractor
Vânzătorii și contractorii adesea au nevoie de acces la sisteme interne specifice. Zero trust le acordă acces doar la resursele de care au nevoie, pentru doar durata de care au nevoie, cu înregistrare completă a fiecărei acțiuni.
Fuziuni și Achiziții
Când două organizații se fuzionează, integrarea rețelelor lor introduce risc semnificativ. Zero trust permite fiecărui mediu să mențină controale de acces independente în timp ce acordă selectiv acces cross-organizational pe bază per-aplicație.
Este Zero Trust Potrivit Pentru Organizația Dvs?
Securitatea zero trust cyber nu este o tendință trecătoare. Este o schimbare fundamentală în modul în care organizațiile îi protejează datele, aplicațiile și utilizatorii. Modelul vechi bazat pe perimetru presupunea că amenințările rămân în afara zidului. Astazi, cu calculul în cloud, munca de la distanță și atacuri din ce în ce mai sofisticate precum furtul de identitate și colectarea de credențiale, acea presupunere pune organizațiile în serios pericol.
Adoptarea zero trust înseamnă a te angaja în verificare continuă, acces cu privilege minime, segmentare de rețea, autentificare multi-factor și monitorizare în timp real. Necesită investiție în tehnologie și disponibilitate de a reconsidera modul în care organizația dvs. acordă și gestionează accesul.
Rezultatul este substanțial: risc de breach redus, postură de conformitate mai puternică, vizibilitate mai bună în activitatea rețelei și un model de securitate care se scalează cu organizația dvs.
Începeți cu activele dvs. cele mai critice. Mapați fluxurile dvs. de trafic. Implementați MFA și IAM. Segmentați-vă rețeaua. Monitorizați totul. Fiecare pas înainte reduce expunerea dvs. la amenințările care contează cel mai mult.
Referințe
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arhivat: Instantaneu Wayback Machine
- CISA. f.d. Zero Trust Maturity Model V2 508. Recuperat 18 octombrie 2026 de la https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arhivat: Instantaneu Wayback Machine
- Whitehouse. f.d. M 22 09. Recuperat 18 octombrie 2026 de la https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arhivat: Instantaneu Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 mai 2023). Recuperat 18 octombrie 2026 de la https://arxiv.org/abs/2305.00945.Arhivat: Instantaneu Wayback Machine
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
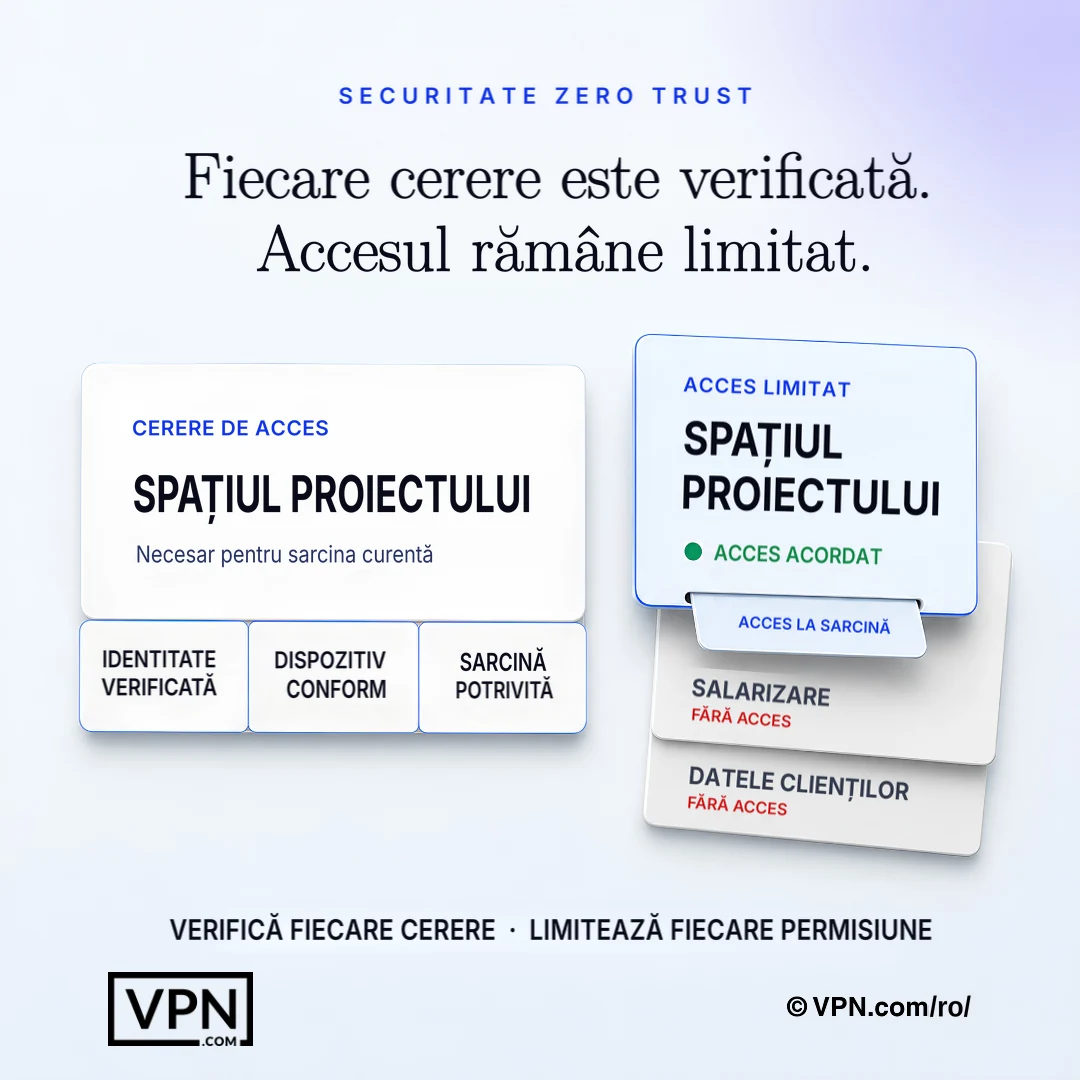
Zero trust verifică fiecare solicitare și acordă doar permisiunile necesare pentru sarcina curentă.
Întrebări Frecvente
Ce este securitatea cibernetică zero trust, în termeni simpli?
Zero trust înseamnă că niciun utilizator, dispozitiv sau conexiune nu este considerat de încredere implicit, nici măcar în interiorul rețelei corporative. Fiecare cerere de acces este verificată explicit, primește doar privilegiul minim necesar și este monitorizată continuu. Acest model înlocuiește vechea abordare „ai încredere în tot ce se află în perimetru”, care nu mai funcționează odată ce computing-ul în cloud și munca la distanță au dizolvat acel perimetru. NIST SP 800-207 este arhitectura de referință a guvernului federal al SUA pentru acest model.
Care sunt principiile de bază ale zero trust?
NIST SP 800-207 definește șapte principii, iar practicile comune includ verificarea explicită, accesul cu privilegii minime, presupunerea unei breșe, segmentarea rețelei, autentificarea multifactor și monitorizarea continuă. Fiecare dintre ele le întărește pe celelalte: privilegiile minime limitează ce poate atinge un cont compromis, segmentarea conține deplasarea laterală, iar monitorizarea continuă detectează anomaliile pe care regulile statice le ratează. Împreună, acestea formează straturi suprapuse de apărare, mai degrabă decât un singur produs sau o singură setare.
Împotriva ce amenințări protejează zero trust pe care un VPN tradițional nu le face?
Un VPN tradițional criptează tunelul dar acordă acces larg la rețea odată conectate, deci un atacator care fură o credință poate să se deplaseze în lateral pe toată rețeaua. Accesul rețelei zero trust (ZTNA) acordă acces doar la aplicația specifică pe care o necesită rolul unui utilizator, cu fiecare cerere re-verificată. Aceasta limitează direct mișcarea laterală, colectarea de credențiale și preluare de conturi, atacurile pe care apărările doar de perimetru le ratează.
Cum limitează zero trust mișcarea laterală după o breșă?
Zero trust presupune că atacatorii sunt deja în interior și se proiectează în jurul acestui fapt. Micro-segmentarea împarte rețeaua în segmente izolate, deci compromiterea unui segment nu acordă acces la altele, folosind instrumente precum VMware NSX, Illumio sau Cisco ACI. Combinată cu acces cu privilege minime și monitorizare continuă prin platforme SIEM, aceasta micșorează raza de explozie a oricărui cont compromis sau punct final.
Ce este accesul rețelei zero trust (ZTNA) și cum diferă de VPN?
ZTNA acordă acces doar la aplicația specifică pe care o necesită rolul unui utilizator, mai degrabă decât accesul larg la rețea pe care îl oferă un tunel VPN odată conectate. Organizațiile pot stivui ZTNA deasupra unui VPN axat pe confidențialitate existente: VPN-ul gestionează tunelul criptat în timp ce zero trust gestionează autorizare și verificare continuă per-cerere, închizând lacuna pe care accesul doar VPN o lasă deschisă.
Zero trust înlocuiește MFA sau funcționează împreună cu acesta?
MFA este o componentă obligatorie a zero trust, nu un înlocuitor al acesteia. Un studiu Microsoft Research a constatat că MFA a redus riscul compromiterii conturilor cu 99,22%, ceea ce îl face indispensabil în toate punctele de acces. Implementările zero trust introduc MFA mai întâi pentru conturile privilegiate, apoi îl extind la toți utilizatorii, folosind adesea chei de securitate hardware precum YubiKey sau Google Titan pentru o rezistență mai bună la phishing.
Ce instrumente sunt de fapt utilizate pentru a construi o arhitectură zero trust?
Un stack complet se întinde pe identitate, puncte finale, rețea și monitorizare. IAM provine de la Microsoft Entra ID, Okta sau Ping Identity. EDR provine de la CrowdStrike Falcon, SentinelOne sau Microsoft Defender for Endpoint. Micro-segmentarea folosește VMware NSX, Illumio sau Cisco ACI. Platforme SIEM precum Splunk, Microsoft Sentinel sau IBM QRadar oferă monitorizarea continuă pe care modelul o necesită.
Ce este un motor de politici și de ce este central pentru zero trust?
Motorul de politici se așază în inima unei arhitecturi zero trust, evaluând fiecare cerere de acces în funcție de factori precum rol utilizator, sănătate dispozitiv, locație, ora zilei și scor de risc pentru a lua o decizie de permisiune sau refuz în timp real. Administratorul de politici impune apoi acea decizie instrucțiuni către punctul de aplicare. NIST SP 800-207 prezintă aceasta ca componenta central de luare a deciziilor a modelului.
Cum încep implementarea zero trust fără să perturb operațiunile?
Începeți prin maparea suprafeței de protecție, adică setul restrâns de date critice, aplicații, active și servicii, în loc de întreaga suprafață de atac. Apoi documentați fluxurile de tranzacții pentru a înțelege cine accesează ce și de unde. NIST SP 800-207 descrie patru variante de implementare (agent/gateway pe dispozitiv, bazate pe enclavă, bazate pe portal de resurse și sandboxing al aplicațiilor de pe dispozitiv), astfel încât puteți alege una care se potrivește infrastructurii existente înainte de a extinde implementarea.
Care este Metoda Kipling pentru stabilirea politicilor de acces zero trust?
Metoda Kipling construiește politici de acces granulare în jurul a șase întrebări: cine solicită acces, ce aplicație accesează, când, unde sunt localizați, de ce au nevoie de acces și cum se conectează. Aceste șase întrebări formează baza fiecărei reguli de politică impuse de motorul de politici, înlocuind accesul larg bazat pe rol cu decizii contextuale per-cerere.
Cât durează de fapt o implementare completă a zero trust?
Organizațiile adoptă zero trust în etape, nu ca pe un proiect unic. Secvența este: maparea suprafeței protejate, documentarea fluxurilor de tranzacții, construirea arhitecturii în jurul acesteia, crearea politicilor granulare prin metoda Kipling, implementarea MFA peste tot, activarea monitorizării SIEM și EDR, apoi iterarea. Fiecare etapă include testare și rafinarea politicilor înainte de extinderea la următorul grup de active.
Este zero trust necesar pentru industrii reglementate precum sănătate sau finanțe?
Da. Organizațiile de sănătate sub HIPAA, instituțiile financiare guvernate de PCI DSS și SOX și agențiile guvernamentale care urmează FedRAMP toate necesită controale de acces stricte și piste de audit complete, pe care zero trust le oferă prin design prin verificare continuă și înregistrare per-aplicație. Vânzătorii și contractorii terți obțin, de asemenea, acces limitat la doar resursele specifice și durata de care au nevoie.
Ce se întâmplă dacă un dispozitiv nu reușește o verificare de conformitate sub zero trust?
Soluții EDR precum CrowdStrike Falcon, SentinelOne sau Microsoft Defender for Endpoint monitorizează continuu sănătatea dispozitivului și un dispozitiv care iese din conformitate, cum ar fi rularea unui OS depășit sau lipsă de patch-uri, poate fi automat blocat de la accesarea resurselor sensibile. Această aplicare se întâmplă la motorul de politici, care re-evaluează sănătatea dispozitivului ca factor în fiecare decizie de acces, nu doar odată la autentificare.