# Cele mai bune soluții VPN pentru întreprinderi: 5 platforme comparate
Comparați platformele VPN Enterprise și zero trust: NordLayer, Cisco, Palo Alto, Fortinet și Zscaler. Vedeți care se potrivește dimensiunii, stivei și echipei IT.
 Michael Gargiulo
Răspuns scurt: Potriviți platforma cu rețeaua pe care o rulați deja. NordLayer este cea mai rapidă de implementat pentru o echipă orientată spre cloud fără hardware de gestionat. Cisco Secure Client, Palo Alto GlobalProtect și Fortinet FortiClient au sens când rulați deja firewall-urile acelui furnizor. Zscaler Private Access este alegerea când obiectivul este accesul zero trust la aplicații mai degrabă decât un tunel de rețea. NordLayer este singura dintre cele cinci pe care o putem vă trimite direct, și spunem asta mai jos.
Care VPN Enterprise ar trebui să alegeți?
| Dacă vă descrie această situație | Începeți cu | De ce |
|---|---|---|
| Echipă orientată către cloud sau hibridă, fără gateway-uri on-premise, doriți ca acesta să funcționeze rapid | NordLayer | Gateway-uri gestionate în cloud și un Control Panel central, cu single sign-on și autentificare multifactor pe fiecare plan |
| Rulați deja firewall-uri Cisco ASA sau Firepower | Cisco Secure Client[1] | Construit pentru a funcționa cu propriile gateway-uri Cisco |
| Echipa de securitate dorește inspectie profundă a traficului la firewall | Palo Alto GlobalProtect[2] | Extinde politica firewall-ului Palo Alto la utilizatorii la distanță |
| Rulați deja firewall-uri FortiGate și doriți un singur furnizor | Fortinet FortiClient[3] | Se asociază cu gateway-urile FortiGate și cu instrumentele de endpoint ale Fortinet |
| Doriți să înlocuiți accesul larg la rețea cu acces per-aplicație | Zscaler Private Access[4] | Model zero trust: utilizatorii ajung la aplicații specifice, nu la rețea |
Obțineți planurile NordLayer și solicitați o ofertă
Cum am selectat și ce nu facem. VPN.com nu efectuează propriile sale teste de performanță sau securitate. Acest ghid este construit din documentația produsului publicată de fiecare furnizor și din orientări de securitate publice, listate în referințele de mai jos. VPN.com câștigă o comisie dacă cumpărați NordLayer prin linkul nostru. Nu avem nicio relație de afiliere cu ceilalți patru, deci linkurile lor se duc la site-urile proprii ale furnizorilor.
Ce face un VPN „Enterprise”?
Un VPN de consum protejează conexiunea unei singure persoane. Un VPN enterprise protejează accesul unei organizații la propriile sisteme: adaugă administrare centralizată, integrare identitate, politici de acces care urmează utilizatorul și înregistrări pe care IT-ul poate auditiza. Pentru o echipă mai mică (aproximativ 5 la 500 de utilizatori), consultați ghidul nostru best VPN for business. Această pagină este pentru implementări mai mari sau mai complexe: mai multe birouri, firewall-uri existente, o echipă de securitate și achiziții care solicită o ofertă în loc de o pagină de cumpărare.
Două arhitecturi sunt în joc, și alegerea contează mai mult decât marca:
- Network VPN. Utilizatorul se autentifică, un tunel se deschide și poate accesa resursele din rețea pe care politica le permite. Cisco, Palo Alto și Fortinet sunt construite în jurul acestui model, conectate la gateway-urile sau firewall-urile lor.
- Zero trust network access (ZTNA). Utilizatorul este conectat la aplicații individuale, nu la rețea. Zscaler Private Access este construită în jurul acestui model. Consultați ghidul nostru zero trust pentru modelul respectiv.
NordLayer se apropie mai mult de capătul gestionat în cloud: utilizați gateway-urile sale găzduite în loc să dețineți hardware-ul.
Cele cinci platforme în comparație
| Platformă | Ideal pentru | Implementare | Licențiere |
|---|---|---|---|
| NordLayer | Echipe orientate spre cloud și hibride | Gestionat în cloud | Pe utilizator, patru planuri (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organizații pe porți de intrare Cisco | Local sau hibrid | Prin Cisco, de obicei inclus cu alte produse |
| Palo Alto GlobalProtect[2] | Echipe de securitate conduse de firewall | Bazat pe firewall sau cloud Prisma Access | Prin Palo Alto, legat de platforma sa de firewall |
| Fortinet FortiClient[3] | Clienți FortiGate | Local sau hibrid | Prin Fortinet; confirmați termenii per-dispozitiv sau per-utilizator |
| Zscaler Private Access[4] | Acces zero trust la nivel de aplicație | Serviciu în cloud | Prin Zscaler; pe bază de ofertă |
Condițiile de licențiere se schimbă și sunt negociate, deci acest tabel descrie modelul, nu o cifră. Solicitați fiecărui furnizor o ofertă în funcție de numărul real de utilizatori.
NordLayer
Cel mai bun pentru echipele orientate către cloud și hibride care doresc un serviciu gestionat în loc de hardware. NordLayer este produsul de business de la Nord Security. Administratorii gestionează utilizatori și gateway-uri dintr-un Panou de control centralizat, iar autenticarea unică conectează la furnizori de identitate inclusiv Microsoft Entra ID, Okta, OneLogin, JumpCloud și Google Workspace. Aplicațiile acoperă Windows, macOS, iOS, Android și Linux, plus o extensie de browser. SSO și autenticarea multifactor sunt disponibile pe toate patru planurile (Lite, Core, Premium și Enterprise). NordLayer oferă o garanție de rambursare de 14 zile și nicio versiune de probă gratuită, deci rulați pilotul dvs. în această fereastră. Aceasta este singura platformă de aici pe care VPN.com vă poate trimite direct.
Sursă: Site-ul propriu al NordLayer și paginile cu planuri, verificat la 2 octombrie 2026.
Cisco Secure Client
Cel mai bun pentru organizațiile care utilizează deja firewall-uri Cisco. Cisco Secure Client (succesorul AnyConnect) se conectează la gateway-uri Cisco ASA și Firepower și suportă SSL/TLS și IPsec. Punctul forte al acestuia este compatibilitatea: dacă gateway-urile, instrumentele de identitate și operațiunile de securitate sunt deja Cisco, clientul se integrează perfect în acel stack. Dacă nu sunt, trebuie să adopți acel stack pentru a-l utiliza. Licențierea se face de obicei prin Cisco sau printr-un distribuitor.
Palo Alto GlobalProtect
Ideal pentru echipele de securitate care utilizează firewall-urile Palo Alto și doresc o singură politică pentru utilizatorii din birou și cei de la distanță. GlobalProtect conectează utilizatorii la firewall-urile Palo Alto sau la serviciul cloud Prisma Access, astfel încât aceleași reguli de inspecție și înregistrări se aplică oriunde se află utilizatorul. Panorama este consola de gestionare centrală a Palo Alto pentru politici pe mai multe firewall-uri.
Fortinet FortiClient
Cel mai bun pentru organizații care standardizează pe Fortinet. FortiClient se asociază cu gateway-urile FortiGate și managementul endpoint-urilor Fortinet, astfel încât VPN, firewall și controlele endpoint-urilor se află sub un singur furnizor. Suportă tunelarea IPsec și SSL. Verificați termenii de licențiere actuali cu Fortinet, deoarece aceștia diferă între ofertele per-dispozitiv și per-utilizator.
Zscaler Private Access
Cea mai bună pentru organizațiile orientate spre cloud dedicate zero trust. Zscaler Private Access nu plasează utilizatorii pe rețea. Aceasta intermediază o conexiune între un utilizator și o aplicație specifică prin cloud-ul Zscaler, astfel încât adresele aplicațiilor nu sunt expuse pe internet public. Dacă un cont este compromis, expunerea se limitează la aplicațiile pe care acel cont a avut permisiunea să le acceseze, nu la întreaga rețea. Fiind oferit prin cloud, mediile cu multă infrastructură locală necesită o migrare în faze.
Cum să alegi: Șase întrebări
- Ce rulezi deja? Firewallurile Cisco, Palo Alto sau Fortinet existente de obicei decid alegerea. Un client care se potrivește cu gateway-urile tale economisește munca de integrare.
- Câți oameni și câte locații? Multe birouri de sucursale conduc către platforme bazate pe firewall. Personalul mai mult la distanță pe instrumente SaaS conduce către gestionat în cloud sau zero trust.
- Cine o va administra? Un serviciu gestionat în cloud necesită mai puțină expertiză hardware. Platformele firewall necesită o echipă care cunoaște deja furnizorul.
- Se conectează la furnizorul tău de identitate? Confirmă că single sign-on și aprovizionarea utilizatorilor funcționează cu directorul pe care îl folosești (Entra ID, Okta, Google Workspace).
- Ce necesită auditorul sau asiguratorul tău? Un VPN este un control dintre mai multe și nu face o organizație conformă de la sine. Cere fiecărui furnizor documentația sa de audit curentă și verifică singur datele raportului.
- Poți să-l testezi? Rulează 25 până la 50 de utilizatori pentru câteva săptămâni în cel puțin două locații. Trimite un tichet de suport și cronometrează răspunsul.
Verdict final
Nu există o singură cea mai bună VPN pentru enterprise, ci doar cea mai potrivită pentru mediul tău. Alege NordLayer dacă ești orientat către cloud și dorești un serviciu gestionat fără hardware. Alege clientul Cisco, Palo Alto sau Fortinet dacă rulezi deja firewall-urile acestor furnizori. Alege Zscaler Private Access dacă scopul tău este accesul la aplicații cu zero trust.
Indiferent de ce selectați, rulați un pilot, solicitați documentația de audit actuală și obțineți o ofertă scrisă pentru numărul dumneavoastră de utilizatori. Vedeți planurile NordLayer dacă o opțiune gestionată în cloud se potrivește.
Referințe
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referințe
- Cisco. 2026. Secure Client (including AnyConnect). Recuperat 30 septembrie 2026 de la https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arhivat: Instantaneu Wayback Machine
- Palo Alto Networks. f.d. Secure Remote Access | GlobalProtect. Recuperat 30 septembrie 2026 de la https://www.paloaltonetworks.com/sase/globalprotect.Arhivat: Instantaneu Wayback Machine
- Fortinet. f.d. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arhivat: Instantaneu Wayback Machine
- Zscaler. f.d. Transforming secure access with Zscaler Private Access (ZPA). Recuperat 30 septembrie 2026 de la https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arhivat: Instantaneu Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arhivat: Instantaneu Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arhivat: Instantaneu Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. f.d. Enterprise VPN Security. Recuperat 30 septembrie 2026 de la https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arhivat: Instantaneu Wayback Machine
- Fortinet. f.d. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arhivat: Instantaneu Wayback Machine
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
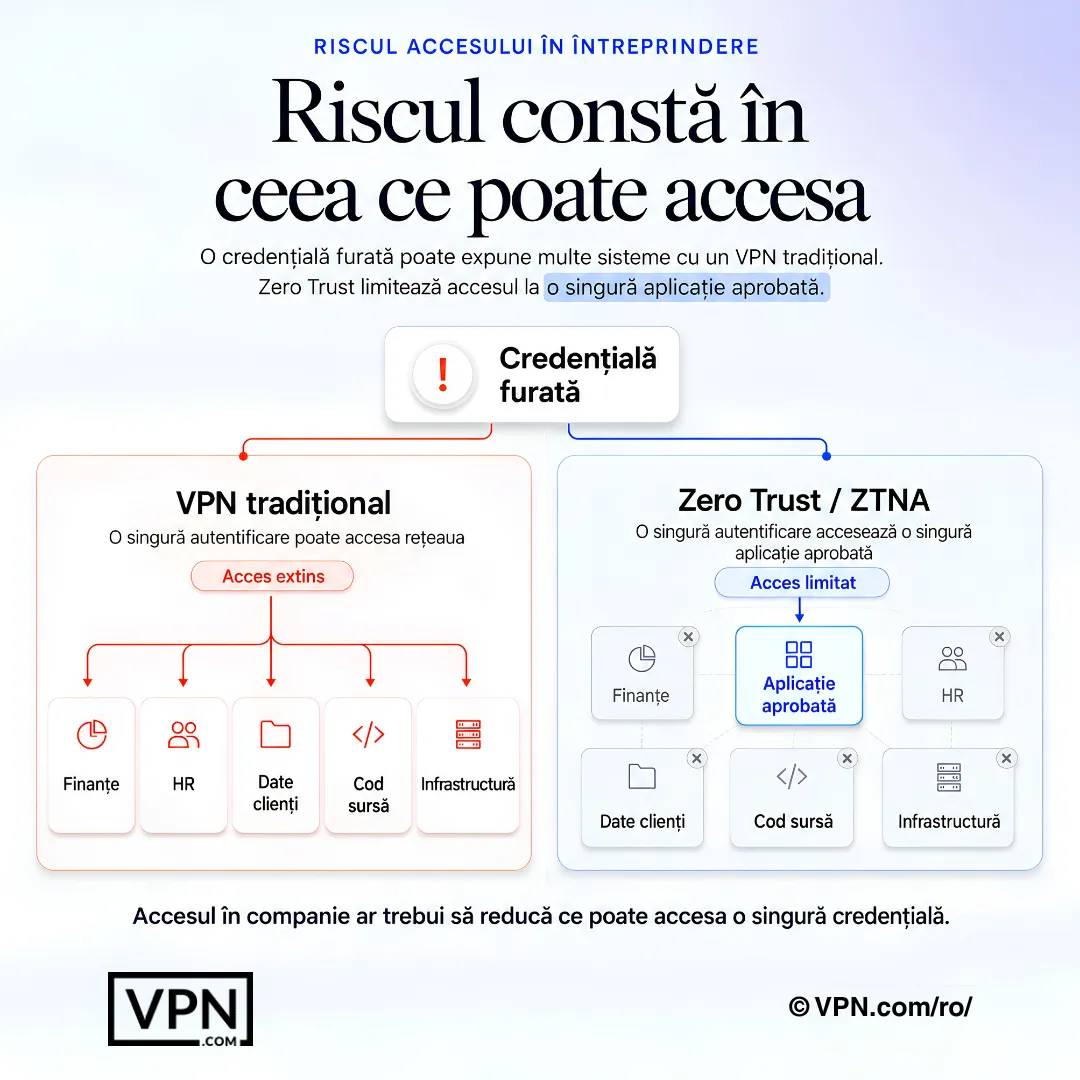
Riscul de acces enterprise scade atunci când o singură credențială nu poate accesa întreaga rețea.
Întrebări frecvente
Ce este o VPN de nivel enterprise?
O VPN de nivel enterprise oferă angajaților acces securizat la sistemele companiei prin administrare centralizată, integrare identității, politici de acces și jurnale de audit. Se diferențiază de o VPN pentru consumatori, care protejează conexiunea unei singure persoane și nu are un strat de administrare. Platformele enterprise sunt construite pentru mulți utilizatori, mai multe sedii și o echipă IT sau de securitate.
Care este diferența dintre o VPN de întreprindere și o VPN pentru afaceri?
Diferența constă în principal în scară și integrare. O VPN pentru o mică afacere se concentrează pe configurarea ușoară și licențierea multi-seat pentru echipe de la câteva la câteva sute de oameni. O implementare de întreprindere adaugă integrarea cu firewall-urile, sistemele de identitate și monitorizarea existente, plus achiziții prin oferte și contracte. Multe produse gestionate în cloud deservesc ambele capete.
Înlocuiește zero trust network access (ZTNA) VPN-urile?
Pentru unele organizații, parțial. Un VPN tradițional deschide un tunel care ajunge la rețeaua pe care utilizatorul are permisiunea să acceseze. ZTNA conectează utilizatorii la aplicații individuale, ceea ce limitează ceea ce poate accesa un cont compromis. Multe organizații rulează ambele în perioada unei tranziții. Zscaler Private Access este un produs ZTNA; celelalte de aici sunt conduse de VPN.
Care este cel mai bun VPN pentru întreprinderi dacă folosim deja firewall-uri Cisco, Palo Alto sau Fortinet?
De obicei, clientul aceluiași furnizor: Cisco Secure Client pentru gateway-uri Cisco, GlobalProtect pentru firewall-uri Palo Alto, FortiClient pentru FortiGate. Clientul este construit pentru acel gateway, deci evitați munca de integrare. Dacă nu rulați niciunu dintre acestea, o opțiune gestionată în cloud, cum ar fi NordLayer, evită necesitatea de a cumpăra hardware.
Cum se stabilește prețul unui VPN pentru întreprinderi?
În principal pe utilizator, pe dispozitiv sau în cadrul unui acord de securitate mai amplu. Prețurile publicate rareori corespund cu ceea ce plătește un cumpărător mare, deci solicitați o ofertă pentru numărul real de utilizatori și întrebați ce nivel de suport include. NordLayer listează patru planuri (Lite, Core, Premium și Enterprise) pe propria sa pagină de prețuri.
O VPN de antrepriză ne face conformi cu HIPAA, SOC 2 sau PCI DSS?
Nu. O VPN este un singur control tehnic, iar conformitatea depinde de politicile, configurația, furnizorii și dovezile voastre. Cereți fiecărui furnizor rapoartele sale actuale de audit sau atestări, verificați datele și întrebați responsabilul de conformitate care sunt controalele pe care le cere cadrul dumneavoastră.
Cum ar trebui să desfășurăm un pilot înainte de a cumpăra?
Selectați 25 până la 50 de utilizatori din cel puțin două locații și rulați piloțiul timp de câteva săptămâni. Testați autentificarea prin furnizorul dvs. de identitate, fiabilitatea pe conexiuni slabe, sarcina administrativă și suportul. Trimiteți un tichet real și măsurați răspunsul. Cu NordLayer, faceți acest lucru în perioada de 14 zile pentru rambursare, deoarece nu există versiune de încercare gratuită.
Angajații pot folosi un VPN pentru consumatori în loc de acesta pentru muncă?
Este o alegere proastă odată ce o companie are nevoie de control central. VPN-urile pentru consumatori nu au consolă de administrare, nu există nicio modalitate de a impune cine se conectează și la ce, și nu au jurnale deținute de companie. O echipă foarte mică uneori începe acolo, dar orice altceva mai mare este mai bine servit de un produs pentru afaceri. Consultați ghidul nostru Best VPN for business.
Ce dispozitive trebuie să suporte o VPN enterprise?
La minimum Windows, macOS, iOS și Android, și Linux pentru echipele de inginerie. NordLayer listează aplicații pentru toate cinci, plus o extensie de browser. Pentru celelalte, confirmați compatibilitatea platformei și compatibilitatea gestionării dispozitivelor mobile pe site-ul furnizorului.
Ce ar trebui să verificăm dacă personalul la distanță spune că VPN-ul este lent sau cade?
Începeți cu locația și încărcarea gateway-ului, apoi cu rețeaua locală a utilizatorului, apoi cu politica de split tunneling. VPN-urile de rețea care trimit tot traficul printr-un gateway distant adaugă întârziere, în timp ce opțiunile cloud și zero trust pot dirija utilizatorii către un punct de prezență mai apropiat. Ridicați problema cu suportul furnizorului în timpul pilot-ului pentru a vedea cum răspund.
