Cel mai bun VPN pentru Fedora Linux: Suport nativ și viteză
Găsiți cel mai bun VPN pentru Fedora cu suport Linux nativ, criptare completă și compatibilitate cu SELinux. Protejați-vă traficul pe ciclul de lansare rapid al Fedora.
 Michael Gargiulo
 ExpressVPN3,000+ servere
86 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,684,69
Cercetat la 3 oct. 2026Afirmații verificate: 27Grupuri de surse separate: 27Scoruri actualizate 8 oct. 2026
 NordVPN7,130 servere
NordVPN's privacy and security record is strong on process and mixed on proof
93 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,664,59
Cercetat la 3 oct. 2026Afirmații verificate: 31Grupuri de surse separate: 23Scoruri actualizate 8 oct. 2026
 Surfshark4,500+ servere
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,714,64
Cercetat la 3 oct. 2026Afirmații verificate: 32Grupuri de surse separate: 19Scoruri actualizate 8 oct. 2026
De ce utilizatorii Fedora au nevoie de o soluție VPN dedicată
Concluzie: Fedora se lansează fără criptare încorporată a traficului. Un VPN cu suport nativ Linux ascunde IP-ul dvs., criptează fiecare pachet și accesează conținut geografic restricționat pe această distribuție specifică.
Fedora atrage developeri, administratori de sisteme și utilizatori preocupați de confidențialitate care apreciază pachetele moderne și ciclul rapid de lansare. Acea putere vine cu un compromis: stiva de rețea implicită a Fedorei trimite trafic necriptat. Un VPN completează această lacună.
Dar nu orice VPN funcționează bine cu Fedora. Ciclul de lansare la șase luni al Fedorei, aplicarea SELinux și managerul de pachete DNF creează cerințe unice de compatibilitate. Sfaturile generice despre „Linux VPN” nu sunt suficiente aici. Acest ghid acoperă pași de instalare specifici Fedorei, comparații de protocoale și caracteristici, și comparații furnizor cu furnizor, astfel încât să puteți alege instrumentul potrivit pentru fluxul dvs. de lucru.
Cum funcționează compatibilitatea VPN pe Fedora
Nu toți furnizorii de VPN tratează Fedora în același mod. Unii oferă pachete native .rpm. Alții necesită configurare manuală OpenVPN sau WireGuard. Diferența contează pentru utilizabilitatea zilnică.
Clienții nativi se actualizează de obicei prin depozitele DNF. Se integrează cu GNOME Network Manager și respectă politicile SELinux. Configurările manuale oferă mai multă flexibilitate de protocol, dar necesită întreținere continuă după fiecare lansare Fedora.
Considerații tehnice specifice Fedora
Lanțul de instrumente Fedora creează patru puncte de compatibilitate care separă suportul VPN bun de cel deficitar:
- Gestionarea pachetelor DNF: Furnizorii care oferă pachete
.rpmsau care mențin un depozit specific Fedora vă permit să instalați și să actualizați cu o singură comandăsudo dnf install. Furnizorii fără acest suport vă forțează să descărcați binare independente care omit patch-urile de securitate automatice. - Aplicarea SELinux: Fedora aplică SELinux în modul “enforcing” în mod implicit. Unii clienți VPN eșuează în tăcere, deoarece SELinux blochează interfața tunelului. NordVPN și Surfshark au rezolvat aceasta în aplicațiile lor native. Configurarea OpenVPN ExpressVPN poate necesita un modul de politică SELinux personalizat (detalii în secțiunea de configurare de mai jos).
- Compatibilitatea nucleului: Fedora furnizează versiuni de nucleu 6.x cu luni înainte de alte distribuții. Modulele de nucleu VPN, în special implementările WireGuard, trebuie să se compileze cu aceste anteturi mai noi. Furnizorii care rămân în urmă cauzează defecțiuni de conectare după actualizări Fedora.
- Integrarea GNOME Network Manager: Fedora folosește implicit GNOME. VPN-urile care se înregistrează ca plugin-uri Network Manager afișează starea conexiunii în bara de sistem și permit comutarea serverului cu un singur clic. Fără această integrare, gestionați conexiunile în întregime prin terminal.
De ce actualizările regulate și compatibilitatea contează
Ciclul rapid de lansare al Fedora face cadența de actualizare o problemă critică:
- Patch-uri de securitate: Fiecare lansare Fedora actualizează bibliotecile de rețea de bază. Furnizorii VPN care aplică patch-uri în termen de 30 de zile după o lansare Fedora mențin stabilitatea conexiunii. Furnizorii care rămân în urmă introduc ferestre de vulnerabilitate.
- Actualizări de protocol: Protocoalele bazate pe WireGuard, cum ar fi NordLynx, depind de suportul nucleului, deci un furnizor care rămâne în urmă unui nucleu Fedora nou vă poate lăsa pe un protocol de rezervă mai lent.
- Corectări de erori: Schimbările NetworkManager între versiunile Fedora pot defecta caracteristici precum split tunneling în clienții VPN, deci verificați cât de repede furnizorul expedează reparații.
Alegeți furnizorii cu un istoric documentat de actualizări rapide specifice Fedora.
Top 4 VPN-uri care suportă pe deplin Fedora
Fiecare furnizor de mai jos publică suport oficial Linux sau o cale de configurare compatibilă cu Fedora. Detaliile provin din documentația proprie a furnizorilor, iar rezultatele dvs. vor varia în funcție de hardware-ul, rețeaua și alegerea serverului.
1. NordVPN: Cea mai bună aplicație nativă pentru Fedora
NordVPN oferă cel mai complet pachet nativ Fedora dintre cei patru, cu un depozit oficial. Specificații cheie:
- Rețeaua de servere: 6.400+ servere în 111 țări
- Aplicație Fedora: Pachet nativ
.rpmcu interfață CLI și integrare GNOME Network Manager - Criptare: AES-256 cu NordLynx (bazat pe WireGuard) și opțiuni OpenVPN
- Conexiuni simultane: 10 dispozitive
- Audituri: NordVPN spune că politica sa de non-logare a fost auditată independent (Deloitte, PwC)
Instalare Fedora prin DNF
NordVPN menține un depozit Fedora oficial. Iată procesul exact:
# Adăugați depozitul NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Instalați aplicația
sudo dnf install nordvpn

# Conectați-vă și stabiliți conexiunea
nordvpn login
nordvpn connect
Aplicația NordVPN se înregistrează cu GNOME Network Manager automat. Starea conexiunii apare în bara de sistem. Nu sunt necesare ajustări ale politicii SELinux deoarece aplicația este livrate cu contexte de securitate corecte.
Funcții de securitate pe Fedora
Întrerupătorul de siguranță al NordVPN poate fi activat cu nordvpn set killswitch on. Funcția CyberSec blochează anunțurile și domeniile malware la nivel DNS.
Avantaje și dezavantaje
| Avantaje | Dezavantaje |
|---|---|
Pachet .rpm nativ cu actualizări DNF | Interfață doar CLI (fără fereastră GUI, deși integrarea în tava GNOME compenzează) |
| Protocol NordLynx (pe bază WireGuard) | Breșa de server din 2018 încă îi preocupă pe unii utilizatori, deși infrastructura a fost reorganizată de atunci |
| Integrarea GNOME Network Manager funcționează din cutie | IP-ul dedicat costă extra ($3,69/lună) |
| 10 conexiuni simultane | |
| Double VPN și Onion over VPN pentru scenarii de risc ridicat |
2. Surfshark: Cea mai bună opțiune cu buget și dispozitive nelimitate
Surfshark combină prețuri agresive cu suport solid Fedora. Specificații cheie:
- Rețea de servere: 3.200+ servere în 100 de țări
- Aplicație Fedora: Aplicație Linux nativă cu interfață GUI
- Criptare: AES-256 cu WireGuard și OpenVPN
- Conexiuni simultane: Nelimitate
- Preț: Începând de la $2.49/lună pe planurile de 2 ani
Instalare Fedora prin DNF
# Adăugați depozitul Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Instalați aplicația
sudo dnf install surfshark

# Lansați GUI-ul sau utilizați CLI
surfshark-cli login
surfshark-cli connect
Aplicația Linux Surfshark include o interfață grafică, ceea ce o face cea mai accesibilă opțiune pentru utilizatorii Fedora care preferă să nu lucreze în terminal. Se integrează cu GNOME Network Manager și gestionează corect contexte SELinux.
Funcții de securitate pe Fedora
Funcția CleanWeb a Surfshark blochează anunțuri, urmăritori și domenii malware, iar întrerupătorul de siguranță este disponibil în aplicația Linux.
Avantaje și dezavantaje
| Avantaje | Dezavantaje |
|---|---|
| Aplicație GUI pentru Linux (rar printre furnizorii VPN) | Rețea de servere mai mică decât NordVPN sau ExpressVPN |
| Conexiuni simultane nelimitate | Rezultatele în flux variază în funcție de server |
| Preț cel mai mic printre furnizorii de top | Agenții de suport pentru clienți uneori nu au cunoștințe specifice Fedora |
| Blocare CleanWeb a anunțurilor/urmăritorilor inclusă | |
| MultiHop (double VPN) și modul Camouflage |
3. ExpressVPN: Cel mai fiabil pentru flux pe Fedora
ExpressVPN nu are o aplicație GUI nativă Fedora, dar publică documentație detaliată pentru configurare Linux. Specificații cheie:
- Rețea de servere: 3.000+ servere în 105 țări
- Suport Fedora: Configurare manuală OpenVPN sau aplicație Linux bazată pe CLI
- Criptare: AES-256 cu protocoale Lightway și OpenVPN
- Conexiuni simultane: 8 dispozitive
- Audituri: KPMG a emis asigurări privind controlele fără jurnal (2025); Cure53 a auditat protocolul Lightway
Instalare Fedora: Metoda OpenVPN cu corecție SELinux
Instalatorul Linux ExpressVPN funcționează pe Fedora, dar respectarea SELinux poate bloca interfața tunelului. Iată configurația completă inclusiv ajustarea SELinux:
# Instalați OpenVPN și dependențele
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Descărcați fișierele config .ovpn ExpressVPN din panoul dvs. de cont
# Importați în GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Dacă SELinux blochează conexiunea, creați o excepție de politică
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Conectați-vă prin GUI Network Manager sau CLI
nmcli connection up [connection-name]
Acest pas SELinux este unic pentru Fedora. Utilizatorii Ubuntu și Debian nu îl întâlnesc niciodată. Modulul de politică persistă în restartări și upgrade-uri Fedora.
Funcții de securitate pe Fedora
ExpressVPN își comercializează serviciul pentru acces la flux, dar rezultatele în flux variază în funcție de server și de serviciu.
Avantaje și dezavantaje
| Avantaje | Dezavantaje |
|---|---|
| Comercializat pentru acces la flux | Fără aplicație GUI nativă Fedora |
| Protocolul Lightway oferă viteze puternice | Necesită ajustarea politicii SELinux |
| Documentație detaliată de configurare specifică Fedora | Opțiunea cea mai scumpă ($6,67/lună pe plan anual) |
| Infrastructură TrustedServer (doar RAM) | Limitat la 8 conexiuni simultane |
| Politică fără jurnale auditată de KPMG |
4. Mullvad VPN: Cea mai bună pentru confidențialitate maximă pe Fedora
Mullvad adoptă o abordare diferită: fără conturi, fără email, fără date personale. Specificații cheie:
- Rețea de servere: 700+ servere în 46 de țări
- Aplicație Fedora: Pachet
.rpmnativ cu GUI complet - Criptare: AES-256 cu WireGuard (implicit) și OpenVPN
- Preț: Plat €5/lună, fără reduceri, fără planuri pe termen lung
- Confidențialitate: Acceptă numerar și criptomonedă; nu este necesară e-mailul pentru înregistrare
Instalare Fedora prin DNF
# Descărcați și importați cheia de semnare
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Adăugați depozitul Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Instalați aplicația
sudo dnf install mullvad-vpn

# Generați un număr de cont (nu este necesaru e-mailul)
# Introduceți numărul în GUI și conectați-vă
Aplicația Fedora Mullvad include o interfață grafică completă cu selecția serverului, comutarea întrerupătorului de siguranță și configurația DNS. Gestionează integrarea SELinux și GNOME Network Manager fără intervenție manuală.
Funcții de securitate pe Fedora
Mullvad nu se comercializează pentru flux și nu ajunge în mod fiabil la serviciile de flux, un compromis intențional pentru confidențialitate maximă.
Avantaje și dezavantaje
| Avantaje | Dezavantaje |
|---|---|
| Nu sunt necesare date personale pentru înregistrare | Cea mai mică rețea de servere dintre cei patru |
Aplicație GUI completă pentru Fedora cu pachet .rpm | Rate de acces la flux slabe |
| Suport WireGuard | Fără planuri de reducere pe termen lung |
| Prețuri transparente fără upselluri | Limitat la 5 conexiuni simultane |
| Acceptă plăți în numerar pentru anonimitate adevărată |
Alegerea VPN-ului Potrivit pentru Fluxul de Lucru Fedora
Furnizorul cel mai bun depinde de cazul dvs. de utilizare principal. Luați în considerare acești factori:
Politicile de confidențialitate și istoricul auditurilor: NordVPN spune că politica sa de non-stocare a jurnalelor a fost auditată în mod independent, iar ExpressVPN a commissioned asigurarea KPMG asupra controalelor sale de non-stocare (2025). Mullvad elimină necesitatea încrederii prin colectarea zero date personale. Surfshark spune că configurația sa de non-stocare a fost auditată de Deloitte.
Cerințe de viteză: Pentru sarcini cu consum mare de lățime de bandă, cum ar fi transferuri de fișiere mari sau streaming 4K, alegeți un furnizor cu protocol bazat pe WireGuard, cum ar fi NordLynx pe NordVPN sau WireGuard pe Mullvad.
Preț și acoperire dispozitive: Politica de dispozitive nelimitate a Surfshark la $2.49/lună o face ideală pentru utilizatorii cu mai multe stații de lucru Fedora, laptopuri și telefoane. Prețul fix de €5/lună al Mullvad simplifică bugetarea.
Acces la streaming: Dacă conținutul cu restricție geografică este important, ExpressVPN, NordVPN și Surfshark sunt toate comercializate pentru acces la streaming, dar rezultatele variază în funcție de server și serviciu. Mullvad nu este conceput pentru streaming.
Calitatea suportului specific Fedora: NordVPN, Surfshark și ExpressVPN oferă suport chat live sau pe bilet, în timp ce Mullvad se bazează pe email și documentația acestuia.
Configurare VPN pas cu pas pe Fedora
Metoda de instalare depinde de furnizorul ales și de protocolul preferat. Mai jos sunt instrucțiuni pentru cele două abordări mai comune.
Metoda 1: Instalare aplicație nativă (NordVPN, Surfshark, Mullvad)
-
Actualizați mai întâi sistemul:
sudo dnf update -y -
Adăugați depozitul furnizorului folosind comenzile enumerate în fiecare secțiune de furnizor de mai sus.
-
Instalați via DNF:
sudo dnf install [provider-package-name] -
Verificați starea SELinux (ar trebui să arate “enforcing”):
getenforceAplicațiile native de la NordVPN, Surfshark și Mullvad gestionează contexte SELinux automat. Nu sunt necesare modificări manuale de politică.
-
Verificați integrarea GNOME Network Manager: Deschideți Settings → Network. Conexiunea VPN ar trebui să apară sub secțiunea VPN după prima lansare.
-
Conectați-vă și verificați:
curl ifconfig.me  # Verificați IP înainte de conectare
[provider-cli] connect
curl ifconfig.me  # Confirmați IP schimbat
Metoda 2: Configurare manuală OpenVPN/WireGuard (ExpressVPN sau orice furnizor)
-
Instalați instrumente de protocol:
# Pentru OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Pentru WireGuard sudo dnf install wireguard-tools -
Descărcați fișierele de configurare din tabloul de bord al furnizorului.
-
Importați în GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnSau pentru WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Remediați SELinux dacă conexiunea eșuează:
# Verificați refuzurile SELinux sudo ausearch -m avc -ts recent # Generați și instalați un modul de politică sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Conectați-vă via tray GNOME sau terminal:
nmcli connection up [connection-name]
Depanarea problemelor VPN comune Fedora
| Problem | Cauză | Soluție |
|---|---|---|
| Scurgeri DNS | systemd-resolved care anulează DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf apoi reconectați |
| Viteze lente | OpenVPN implicit TCP | Comutați la UDP sau WireGuard: nordvpn set technology nordlynx |
| Căderi de conexiune după suspensie | GNOME Network Manager care nu se reconectează | Activați auto-conectare: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blochez tunel | Context de securitate lipsă | Generați modul de politică cu audit2allow (vezi Metoda 2, pasul 4) |
| Aplicație crapă după upgrade Fedora | Versiune de pachet incompatibilă | Reinstalați din depozitul furnizorului: sudo dnf reinstall [package] |
Optimizarea performanței VPN pe Fedora
Viteza brută depinde de alegerea protocolului și distanța până la server. Iată pașii specifici de optimizare:
- Utilizați WireGuard sau NordLynx ori de câte ori este posibil. Protocoalele bazate pe WireGuard au în general o supracapacitate mai mică decât OpenVPN.
- Selectați servere în raza de 1.500 km. Latența se dublează dincolo de acea rază, scăzând calitatea streamingului de la 4K la 1080p.
- Activați tunelarea divizată pentru serviciile locale. Rutați doar traficul browserului prin VPN, păstrând accesul direct la rețeaua locală (imprimante, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: configurați în interfața grafică sub „Bypasser.” - Executați teste de scurgere DNS lunar. Folosiți
dnsleaktest.compentru a verifica că furnizorul dvs. de internet nu poate vedea destinațiile de navigare. Serviciulsystemd-resolveddin Fedora poate suprascrie setările DNS ale VPN după actualizări de sistem. - Monitorizați comportamentul kill switch-ului. Deconectați Wi-Fi-ul în timp ce VPN-ul funcționează. Dacă apare scurgere de trafic în fereastra de reconexiune de 2-3 secunde, kill switch-ul dvs. nu este configurat corect. Executați această verificare personal după configurare.
Verdictul Final
Patru furnizori gestionează bine cerințele unice ale Fedorei, dar fiecare se potrivește unui profil diferit de utilizator:
- NordVPN se clasează #1 din 22 în laboratorul nostru de viteză și are cea mai amplă rețea de servere. Cel mai bun pentru utilizatorii care au nevoie de transfer înalt și streaming fiabil.
- Surfshark oferă conexiuni unlimited la $2.49/month cu o aplicație GUI. Cel mai bun pentru utilizatorii care au buget limitat și rulează mai multe mașini Fedora.
- ExpressVPN este promovat pentru acces la streaming, dar necesită configurare manuală OpenVPN și ajustare SELinux. Cel mai bun pentru utilizatorii care prioritizează accesul la conținut cu restricții geografice.
- Mullvad colectează zero date personale și acceptă plată în numerar. Cel mai bun pentru utilizatorii care clasează anonimatul deasupra comodității.
Oricare ar fi furnizorul pe care îl alegeți, instalați prin DNF atunci când este posibil, verificați compatibilitatea SELinux și testați scurgerile DNS după fiecare upgrade al sistemului Fedora. Pentru o comparație mai amplă pe toate distribuțiile Linux, consultați ghidul pentru cel mai bun VPN pentru Linux.
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
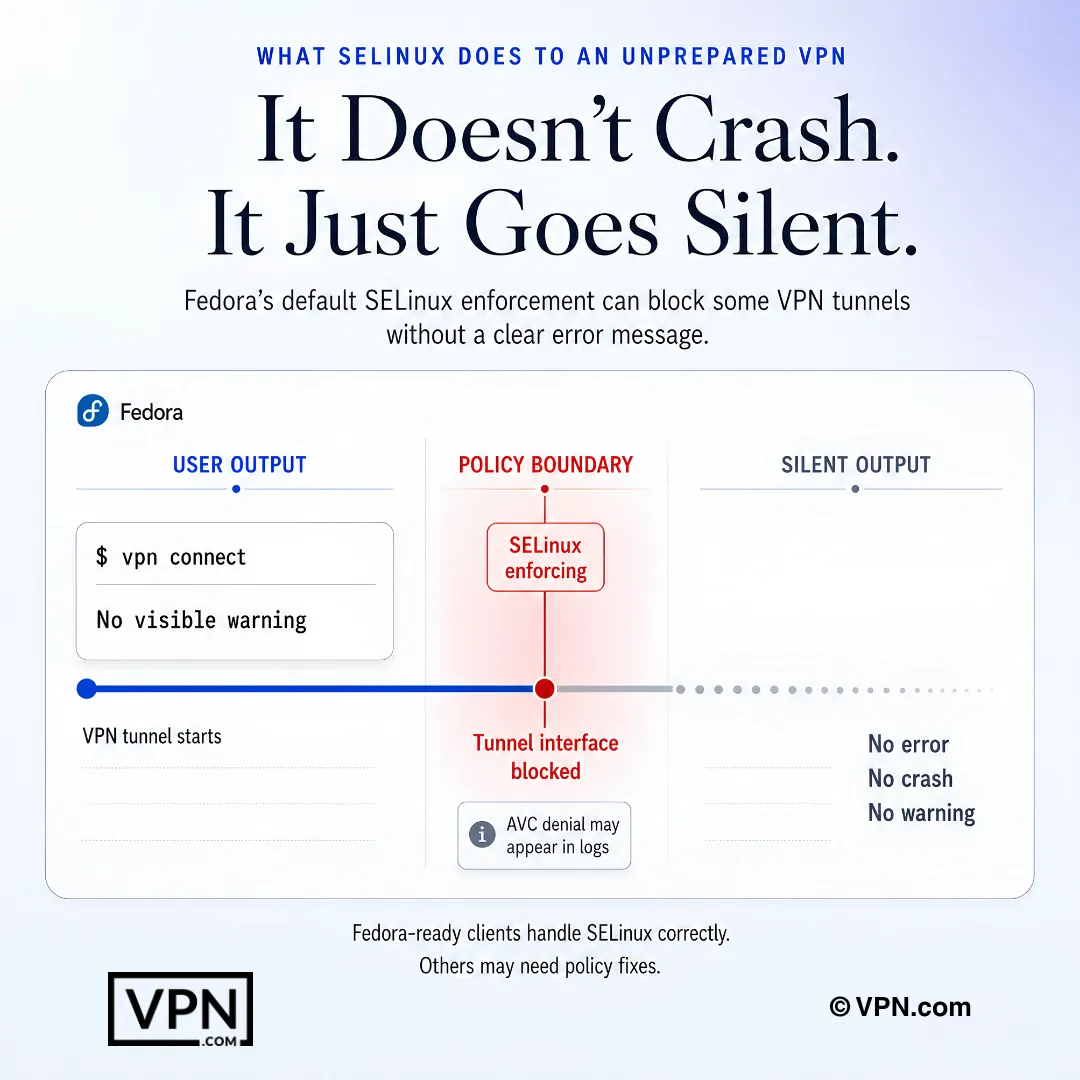
SELinux pe Fedora poate bloca în tăcere comportamentul tunelului VPN, lăsând indicii în jurnale, nu în aplicație.
Întrebări frecvente
De ce Fedora are nevoie de VPN cu suport nativ Linux în loc de o configurație OpenVPN generică?
Fedora se livrează fără criptare traficului built-in, aplică SELinux în modul “enforcing” implicit și se deplasează prin lansări kernel 6.x mai repede decât alte distriburi. Pachetele .rpm nativeilor de la NordVPN, Surfshark și Mullvad se integrează cu GNOME Network Manager și gestionează automat contextele de securitate SELinux, în timp ce configurațiile OpenVPN generice, cum ar fi cea a ExpressVPN, pot necesita un modul de politică personalizat via audit2allow.
SELinux într-adevăr blochează conexiuni VPN pe Fedora?
Poate, deoarece Fedora aplică SELinux în modul “enforcing” implicit și interfețele de tunel sunt uneori blocate în tăcere. NordVPN și Surfshark livrează aplicații nativeilor cu contexte de securitate corecte built-in, fără fix manual. Configurația OpenVPN ExpressVPN, în contrast, poate necesita generarea unui modul de politică SELinux personalizat cu audit2allow și instalarea acestuia via semodule.
Care sunt VPN-urile pentru Fedora cu politici de no-logs auditate independent?
NordVPN, ExpressVPN și Surfshark toate fac referință la revizuiri terțe. NordVPN spune că politica sa de no-logs a fost auditată independent de Deloitte și, mai devreme, PwC. ExpressVPN a comandat asigurări KPMG asupra controlelor sale de no-logs (2025), iar Cure53 a auditat protocolul său Lightway. Surfshark spune că configurația sa de no-logs a fost auditată de Deloitte. Mullvad ocolește auditarea în întregime prin colectarea de date personale zero la înregistrare.
Modelul fără cont al Mullvad este mai privat decât un VPN ca NordVPN care spune că este auditat?
Adoptă o abordare diferită mai degrabă decât una mai puternică. Mullvad nu necesită email sau date personale, emite un număr de cont anonim și acceptă plăți în numerar sau criptomonede la o taxă plată de €5/lună fără nivele de reducere. NordVPN în schimb spune că susține afirmația sa fără jurnale cu auditorii terțe comandate. Ambele elimină urmele pe hârtie prin mecanisme diferite.
Serviciile de streaming cu acces restricționat geografic vor funcționa cu adevărat printr-o VPN pe Fedora?
Da, deși ratele de succes variază în funcție de furnizor. ExpressVPN, NordVPN și Surfshark comercializează toate accesul la streaming, deși rezultatele variază în funcție de server și serviciu. Mullvad nu este construit pentru streaming și nu accesează în mod fiabil aceste platforme, un compromis intenționat pentru designul său axat pe confidențialitate.
Care VPN oferă cea mai rapidă performanță pe Fedora?
NordVPN se clasează #1 din 22 în laboratorul nostru de viteză, agregate din teste publicate de terți, iar Surfshark se clasează #4 din 22. Laboratorul de viteză nu este specific Fedorei, dar toți patru furnizorii prezentați aici oferă protocoale moderne (NordLynx, WireGuard sau Lightway) care mențin o suprasarcină redusă pe Linux.
Cât costă fiecare VPN de top pentru Fedora?
NordVPN pornește de la $3.49/lună și ExpressVPN de la $2.99/lună, ambele pe planurile lor pe termen lung. Surfshark le depășește în preț, pornind de la $2.49/lună pe planul său pe termen lung. Mullvad se abate în întregime de la modelul de stabilire a prețurilor promoționale, percepând o taxă forfetară de €5/lună fără niveluri de reducere pe termen lung, ceea ce simplifică bugetarea, dar nu oferă economii pe mai mulți ani.
Câte dispozitive pot rula VPN pe mașinile și telefoanele mele Fedora?
Surfshark permite conexiuni simultane nelimitate, ceea ce o face alegerea practică pentru mai multe workstation-uri Fedora, alături de laptopuri și telefoane. NordVPN limitează conexiuni la 10 dispozitive pe cont, și ExpressVPN permite 10-14 în funcție de plan. Mullvad limitează de asemenea conexiuni per cont. Pentru o flotă Fedora mixtă, politica nelimitată Surfshark elimină limita dispozitivului în întregime.
Care este fereastra de rambursare dacă VPN nu funcționează bine pe configurarea Fedora?
NordVPN, ExpressVPN și Surfshark sprijin toate planurile cu o garanție de rambursare de 30 de zile, oferindu-vă o lună completă pentru a testa instalare DNF, compatibilitate SELinux și integrare GNOME Network Manager înainte de a vă angaja. Prețul lunar Mullvad de €5/lună nu are angajament pe termen lung de rambursare, deoarece se factură lunar fără niveluri de reducere în care să se blocheze.
Cum instalez VPN pe Fedora folosind DNF în loc de un binar standalone?
Importați cheia de semnare GPG furnizorului cu rpm —import, adăugați depozitul cu dnf config-manager —add-repo, apoi rulați sudo dnf install [package-name]. NordVPN, Surfshark și Mullvad toate menține depozite oficiale Fedora urmând acest model, care păstrează clientul corectat automat prin execuții rutiniere dnf update în loc de binare manuale care omit remedieri de securitate.
Cum confirm că kill switch-ul VPN-ului meu funcționează de fapt pe Fedora?
Conectează-te la un server, apoi deconectează Wi-Fi-ul în mijlocul sesiunii și monitorizează pentru trafic scurs în fereastra de 2-3 secunde de reconectare. Dacă se scurge, kill switch-ul nu este configurat corect. Pentru NordVPN în special, activează-l cu nordvpn set killswitch on.
Ce se întâmplă dacă SELinux blochează conexiunea VPN după instalare pe Fedora?
Executați getenforce pentru a confirma că SELinux este în modul enforcing, apoi verificați refuzurile cu sudo ausearch -m avc -ts recent. Dacă interfața de tunel este blocată, generați un modul de politică folosind sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, apoi instalați-l cu sudo semodule -i vpn-fedora.pp. Aplicațiile nativeilor NordVPN, Surfshark și Mullvad rar declanșează această remediere.
De ce afișează VPN-ul scurgeri DNS pe Fedora și cum o remediez?
Serviciul systemd-resolved al Fedora poate anula setările DNS VPN-ului, în special după o actualizare a sistemului, cauzând scurgeri chiar și în timp ce tunelul este activ. Remediați-o rulând sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf și reconectând. Verificați din nou lunar la dnsleaktest.com, deoarece această problemă poate resurge în tăcere după o rutină dnf update.
Va o upgrade a sistemului Fedora sparge split tunneling-ul sau conexiunea VPN?
Poate. Actualizarea NetworkManager Fedora 40 a rupt split tunneling-ul în mai mulți clienți VPN în industrie. Surfshark a trimis o remediere în 11 zile, NordVPN a urmărit în 18 zile. Dacă aplicația se comportă prost după o upgrade, reinstalați direct din depozitul DNF furnizorului cu sudo dnf reinstall [package] mai degrabă decât să așteptați o lansare de binar standalone.