Cea mai bună VPN pentru FreeBSD: configurare OpenVPN și WireGuard
Găsește cea mai bună VPN pentru FreeBSD cu suport nativ OpenVPN și WireGuard. Obține ghiduri de configurare, compatibilitate pf și fișiere de configurație specifice FreeBSD.
 Michael Gargiulo
 NordVPN7,130 servere
NordVPN's privacy and security record is strong on process and mixed on proof
93 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,664,59
Cercetat la 3 oct. 2026Afirmații verificate: 31Grupuri de surse separate: 23Scoruri actualizate 8 oct. 2026
 ExpressVPN3,000+ servere
86 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,684,69
Cercetat la 3 oct. 2026Afirmații verificate: 27Grupuri de surse separate: 27Scoruri actualizate 8 oct. 2026
 Mullvad VPN700+ servere
83 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,144,06
Cercetat la 3 oct. 2026Afirmații verificate: 29Grupuri de surse separate: 12Scoruri actualizate 8 oct. 2026
Concluzie: FreeBSD nu are aplicații VPN native cu interfață grafică de la majoritatea furnizorilor. Cu toate acestea, OpenVPN și WireGuard funcționează bine pe platformă. Ai nevoie de un furnizor care oferă fișiere de configurație specifice FreeBSD, ghiduri de configurare și compatibilitate cu instrumente precum
pfși FreeBSD jails.
De ce utilizatorii FreeBSD au nevoie de o soluție VPN dedicată
FreeBSD nu este Linux. Deși ambele sunt sisteme asemănătoare Unix, FreeBSD folosește un nucleu diferit, o stivă de rețea diferită și management de pachete diferit. Această distincție contează atunci când alegi o VPN.
FreeBSD alimentează aproximativ 5% din piața globală a serverelor. Domină platformele de dispozitive de rețea precum pfSense, OPNsense și TrueNAS. Netflix rulează rețeaua sa Open Connect CDN pe FreeBSD. WhatsApp și-a construit infrastructura de mesagerie pe FreeBSD. Acestea nu sunt implementări pentru pasionați.
Utilizatorii FreeBSD se încadrează în trei categorii principale:
- Administratori de server care rulează FreeBSD jails și au nevoie de tuneluri criptate între mediile izolate
- Ingineri de rețea care construiesc dispozitive firewall cu
pf(Packet Filter) și necesită integrarea VPN la nivel de SO - Dezvoltatori preocupați de confidențialitate care au ales FreeBSD pentru modelul său de securitate (Capsicum sandboxing, GELI encryption, cadrul MAC)
Fiecare grup are nevoie de furnizori VPN care înțeleg arhitectura unică a FreeBSD. Instrucțiunile generice „funcționează pe Linux” rareori se transferă curat. FreeBSD folosește rc.conf pentru gestionarea serviciilor, /usr/local/etc/ pentru căi de configurare și pkg sau ports pentru instalarea pachete. Un furnizor VPN care ignora aceste diferențe creează ore de depanare.
Cum funcționează protocoalele VPN pe FreeBSD
FreeBSD acceptă două protocoale VPN primare: OpenVPN și WireGuard. Fiecare se integrează diferit cu sistemul de operare.
OpenVPN pe FreeBSD
OpenVPN rulează pe FreeBSD de peste 15 ani. Instalează-l cu o singură comandă:
pkg install openvpnOpenVPN folosește driverul dispozitivului tun, care FreeBSD îl include în sistemul de bază. Fișierele de configurare merg în /usr/local/etc/openvpn/. Gestionezi serviciul prin rc.conf:
# Adaugă la /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN oferă o criptare fiabilă cu AES-256-GCM. Compromisul: OpenVPN rulează în spațiul utilizatorului, adăugând o suprasarcină CPU în comparație cu protocoalele la nivel de kernel.
WireGuard pe FreeBSD
WireGuard a sosit în nucleul FreeBSD cu versiunea 13.1. Versiunile anterioare necesită pachetul wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsPe FreeBSD 14.0+, WireGuard se livrează ca modul de nucleu nativ. Încarcă-l cu:
kldload if_wgWireGuard rulează în nucleul FreeBSD, ceea ce menține suprasolicitarea mai scăzută decât OpenVPN în spațiul utilizator. Baza de cod are aproximativ 4.000 de linii comparativ cu peste 100.000 de linii ale OpenVPN, ceea ce face auditurile mai rapide și suprafața de atac mai mică.
Comparație protocoale pe FreeBSD:
| Caracteristică | OpenVPN | WireGuard |
|---|---|---|
| Suport kernel FreeBSD | Doar spațiu utilizator | Nativ (13.1+) |
| Comandă instalare | pkg install openvpn | pkg install wireguard-tools |
| Complexitate configurare | Moderată (10+ opțiuni) | Simplă (5-6 opțiuni) |
Integrare firewall (pf) | Reguli manuale necesare | Creare automată interfață |
| Compatibilitate jail | Suport complet | Suport complet (14.0+) |
Top 5 VPN-uri care rulează pe FreeBSD
Nu fiecare furnizor VPN acceptă FreeBSD. Majoritatea construiesc aplicații exclusiv pentru Windows, macOS și distribuții Linux mainstream. Cei cinci furnizori de mai jos oferă compatibilitate FreeBSD documentată cu fișiere de configurare.
Matrice de comparație VPN
| Furnizor | Protocoale pe FreeBSD | Documentație nativă FreeBSD | Numărul de servere | De la (pe lună) | GUI disponibil |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Da | 700+ (50+ țări) | €5.00/lună (fără niveluri de reducere) | Nu (doar CLI) |
| OVPN | WireGuard, OpenVPN | Da | 100+ (12 țări) | Consultați site-ul OVPN | Nu (doar CLI) |
| Perfect Privacy | OpenVPN | Da | 55+ (23 țări) | Consultați site-ul Perfect Privacy | Nu (doar CLI) |
| IPredator | OpenVPN | Da | 15+ (3 țări) | Consultați site-ul IPredator | Nu (doar CLI) |
| NordVPN | OpenVPN | Parțial (ghiduri comunitate) | 7,130 (150 țări) | $3.49/lună | Nu (doar CLI) |
Concluzie cheie: Niciun furnizor nu oferă un client GUI FreeBSD. Fiecare configurare necesită comenzi de terminal. Dacă preferi instrumentele grafice, ia în considerare rularea unei VPN pe un dispozitiv pfSense sau OPNsense.
Mullvad: cea mai bună pentru confidențialitate FreeBSD
Mullvad operează din Suedia și acceptă plăți anonime, inclusiv bani trimişi prin poștă într-o plicului. Serviciul nu necesită adresă de email, nume și nicio informație personală pentru a vă înscrie. Primești un număr de cont de 16 cifre.
Mullvad publică ghiduri oficiale de configurare WireGuard pentru FreeBSD. Procesul de configurare durează aproximativ 10 minute:
# Instalează instrumente WireGuard
pkg install wireguard-tools

# Creează directorul de configurare
mkdir -p /usr/local/etc/wireguard

# Generează chei
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Descarcă configurația Mullvad de pe pagina contului
# Plasează în /usr/local/etc/wireguard/wg0.conf

# Activează interfața
wg-quick up wg0
Mullvad percepe o taxă fixă de €5.00/lună fără reduceri pentru perioade mai lungi. Această simplitate atrage utilizatorii FreeBSD care preferă prețuri directe, fără tactici de vânzare agresivă.
Puncte forte:
- Documentație oficială WireGuard pentru FreeBSD
- Creație cont anonim (nu se necesită email)
- Prețuri fixe fără contracte de blocare
- 700+ servere în 43 țări
- Infrastructură de server numai în RAM
Puncte slabe:
- Fără multi-hop fără configurare manuală
- Rețea de servere mai mică decât NordVPN sau ExpressVPN
- Fără reducere pe termen lung
OVPN: Suport nativ pentru WireGuard pe FreeBSD
OVPN, de asemenea cu sediul în Suedia, rulează servere fără disc care nu stochează nimic pe disc. Acest furnizor listează în mod explicit FreeBSD printre platformele sale suportate și furnizează fișiere de configurare pentru ambele OpenVPN și WireGuard.
Pași de instalare pentru OVPN WireGuard pe FreeBSD:
# Instalează pachete necesare
pkg install wireguard-tools

# Descarcă configurația OVPN WireGuard de la tablou de bord
# Salvează în /usr/local/etc/wireguard/wg0.conf

# Activează la boot via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Pornește conexiunea
service wireguard start
OVPN este mai scump decât furnizorii din categoria masă, ceea ce reflectă infrastructura sa mai mică și orientată spre confidențialitate. Verificați site-ul OVPN pentru planurile actuale.
Puncte forte:
- Fișiere de configurare WireGuard furnizate pentru FreeBSD
- Servere fără disc (niciun fel de date nu ajunge pe hard drive)
- Atât OpenVPN cât și WireGuard sunt acceptate cu fișiere de configurare FreeBSD
- Dovedit în instanță: OVPN a câștigat un proces în 2020 dovedind că nu aveau date de utilizatori de predat
Puncte slabe:
- Doar 100+ servere în 12 țări
- Preț lunar mai mare decât Mullvad
- Companie mai mică cu mai puțin personal de suport
Perfect Privacy: cea mai bună securitate multi-hop pentru servere FreeBSD
Perfect Privacy operează din Panama și se specializează în caracteristici avansate de securitate. VPN-ul lor multi-hop direcționează traficul prin 2-4 servere simultan.
Utilizatorii FreeBSD configurează Perfect Privacy prin OpenVPN. Suportul WireGuard nu este încă disponibil.
# Instalează OpenVPN
pkg install openvpn

# Descarcă configurațiile Perfect Privacy FreeBSD
# Extrage în /usr/local/etc/openvpn/

# Configurează pornire automată
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Pornește serviciul
service openvpn start
Multi-hop reduce viteza semnificativ. Pentru administratori de servere FreeBSD care protejează infrastructura sensibilă, compromisul deseori are sens.
Perfect Privacy se situează deasupra furnizorilor de masă și oferă discounturi pentru planurile anuale. De asemenea, oferă o garanție de rambursare de 7 zile.
Puncte forte:
- Lanțuri VPN multi-hop (până la 4 servere)
- Documentație de configurare detaliată FreeBSD
- NeuroRouting (selectare server bazată pe AI)
- Fără limite de trafic sau capace de lățime de bandă
- Redirecționare port disponibilă
Puncte slabe:
- Nu încă suport WireGuard
- Preț mai mare decât majoritatea concurenților
- Multi-hop introduce latență notabilă
- 55 servere în 23 țări (cea mai mică rețea din această listă)
IPredator: configurare cea mai simplă pentru începători FreeBSD
IPredator a lansat în 2009, fondată de persoane conectate la The Pirate Bay. Serviciul se concentrează pe simplitate și confidențialitate mai presus de orice.
Configurarea IPredator FreeBSD durează aproximativ 10 minute doar cu OpenVPN:
# Instalează OpenVPN
pkg install openvpn

# Descarcă fișierele de configurare IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Mută configurația
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Pornește conexiunea
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publică propriile sale planuri pe site-ul său. Serverele sunt limitate la Suedia, Letonia și România (15+ în total).
Puncte forte:
- Procesul de configurare FreeBSD cel mai simplu
- Angajament puternic privind confidențialitatea (jurisdicție suedeză)
- Acceptă Bitcoin pentru plăți anonime
- Prețuri directe
Slabiciuni:
- Doar 15 servere în 3 țări
- Fără suport WireGuard
- Fără kill switch sau funcții avansate
- Doar OpenVPN, deci fără eficiență la nivelul WireGuard
NordVPN: cea mai mare rețea de servere cu suport comunitate FreeBSD
NordVPN nu acceptă oficial FreeBSD, dar fișierele lor de configurație OpenVPN funcționează pe platformă. Comunitatea FreeBSD menține ghiduri de configurare care acoperă procesul.
# Instalează OpenVPN
pkg install openvpn

# Descarcă configurațiile OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extrage și selectează o configurație server
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Creează fișier autentificare
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Pornește conexiunea
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN pornește de la $3.49/lună în planul pe termen lung. Cu 6.400+ servere în 111 țări, oferă cea mai largă acoperire geografică.
Puncte forte:
- 6.400+ servere în 111 țări
- Tarif lunar redus pe planul pe termen lung
- Servere obfuscate pentru rețele restricționate
- Servere speciale (Double VPN, Onion over VPN)
Puncte slabe:
- Fără suport oficial pentru FreeBSD (doar ghiduri din comunitate)
- Fără WireGuard pe FreeBSD (NordLynx este doar pentru Linux/Windows/Mac)
- Kill switch indisponibil fără aplicația lor nativă
- Configurarea necesită mai mulți pași manuali decât furnizorii cu ghiduri oficiale pentru FreeBSD
Probleme și remedii de configurare OpenVPN FreeBSD
FreeBSD gestionează OpenVPN diferit decât Linux. Acestea sunt problemele cele mai frecvente și soluțiile lor.
Dispozitiv TUN nu găsit
FreeBSD poate să nu încarce driverul dispozitivului tun automat. Remediază adăugând la boot:
# Adaugă la /boot/loader.conf
if_tun_load="YES"

# Încarcă imediat fără reboot
kldload if_tun
Scurgeri DNS prin resolv.conf
OpenVPN pe FreeBSD nu actualizează /etc/resolv.conf automat cum o face pe Linux. Creează un script de actualizare:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Adaugă la configurația OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Conflicte firewall cu pf
Firewall-ul pf FreeBSD poate bloca traficul VPN. Adaugă aceste reguli la /etc/pf.conf:
# Permite trafic OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opțional: Blochează tot traficul non-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Reîncarcă firewall-ul:
pfctl -f /etc/pf.confServiciul OpenVPN nu pornește la boot
Sintaxa rc.conf contează. Folosește exact numele de variabile:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard pe FreeBSD: configurare modul nucleu și depanare
Integrarea WireGuard variază după versiunea FreeBSD. Această secțiune acoperă instalări atât native cât și de module terță parte.
FreeBSD 13.x: instalarea modulului nucleu
FreeBSD 13.0 și 13.1 necesită modulul nucleu extern:
pkg install wireguard-kmod wireguard-tools

# Încarcă modulul
kldload if_wg

# Fă-l persistent
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: suport nucleu nativ
FreeBSD 14.0+ include WireGuard în nucleul de bază. Ai nevoie doar de instrumente:
pkg install wireguard-toolsWireGuard nu creează interfață
Dacă wg-quick up wg0 returnează “RTNETLINK answers: Operation not supported,” modulul nucleu nu este încărcat:
# Verifică dacă modulul este încărcat
kldstat | grep wg

# Încarcă-l manual
kldload if_wg

# Verifică
ifconfig wg0
Rularea WireGuard într-o FreeBSD jail
FreeBSD 14.0+ acceptă WireGuard în jails. Adaugă acești parametri jail:
# În /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Creează interfața WireGuard din interior jail-ului:
jexec myjail wg-quick up wg0Probleme MTU cauzând pierdere de pachete
MTU-ul implicit al WireGuard de 1420 poate cauza probleme pe unele rețele. Micșorează-l:
# În wg0.conf
[Interface]
MTU = 1380
Bune practici de securitate pentru VPN pe FreeBSD
FreeBSD oferă caracteristici de securitate care completează criptarea VPN. Combină-le pentru protecție stratificată.
Integrează VPN cu firewall pf: Creează reguli care blochează tot traficul din afara tunelului VPN. Aceasta acționează ca un kill switch la nivel de rețea fără a depinde de software-ul furnizorului VPN.
Folosește criptare GELI pentru configurații VPN: Criptează directorul care conține acreditări VPN și fișiere de configurare:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Rulează VPN în sandbox Capsicum: Cadrul Capsicum FreeBSD limitează ceea ce poate accesa procesul VPN, reducând daunele dacă clientul VPN este compromis.
Monitorizează sănătatea conexiunii VPN: Adaugă o slujbă cron care verifică starea tunelului la fiecare 5 minute și repornește conexiunea dacă se pierde:
*/5 * * * * /usr/local/bin/check-vpn.shVerdict final
Utilizatorii FreeBSD au mai puține opțiuni VPN decât utilizatorii Linux sau Windows. Cei cinci furnizori analizați aici servesc fiecare nevoi diferite.
Alegeți Mullvad dacă doriți o confidențialitate puternică cu conturi anonime și performanță solidă WireGuard la o rată fixă de €5.00/lună. Alegeți OVPN dacă doriți fișiere de configurare WireGuard și un design de server fără disc. Alegeți Perfect Privacy dacă aveți nevoie de rutare multi-hop pentru medii de servidor cu securitate ridicată. Alegeți IPredator dacă doriți cea mai simplă configurație FreeBSD. Alegeți NordVPN dacă aveți nevoie de acces la 6.400+ servere în 111 țări și nu vă deranjeaza ghidurile FreeBSD întreținute de comunitate.
Arhitectura FreeBSD o face unic potrivită pentru implementări VPN. Integrarea firewall-ului pf, izolarea jail și criptarea GELI creează straturi de securitate pe care niciun alt sistem de operare pentru consumatori nu le egalează. Furnizorul VPN potrivit completează aceste instrumente mai degrabă decât le înlocuiește.
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
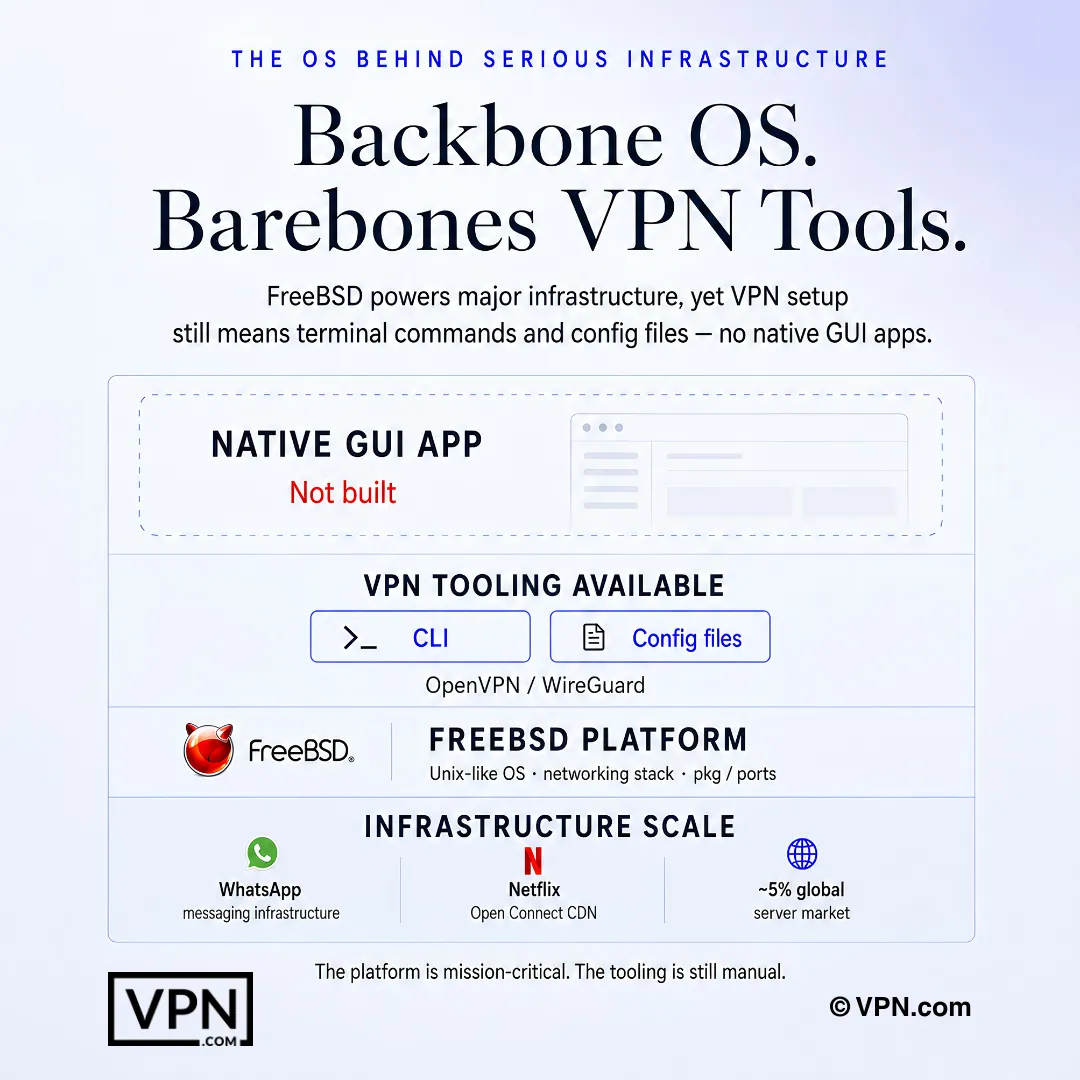
Configurarea VPN pe FreeBSD presupune de obicei comenzi în terminal și fișiere de configurare, nu aplicații GUI native.
Întrebări frecvente
De ce FreeBSD nu obține o aplicație VPN nativă cum ar fi Windows sau macOS?
FreeBSD nu este Linux, și folosește un nucleu și o stivă de rețea diferite, deci majoritatea furnizorilor nu se deranjează să construiască un client GUI dedicat pentru aceasta. În schimb, instalezi OpenVPN sau WireGuard prin pkg install, le gestionezi prin rc.conf, și stochezi configurații în /usr/local/etc/. Fiecare furnizor care documentează suportul FreeBSD o face prin configurare din terminal mai degrabă decât printr-o aplicație grafică.
Care este diferența reală între rularea OpenVPN și WireGuard pe FreeBSD?
OpenVPN rulează în întregime în spațiul utilizatorului folosind driverul tun încorporat în FreeBSD și funcționează pe platformă de peste 15 ani, dar baza sa de cod de ~100.000+ linii adaugă o suprasarcină a CPU. WireGuard este livrat ca modul kernel nativ începând cu FreeBSD 13.1 (complet nativ în 14.0+), ceea ce ține utilizarea CPU mai scăzută, iar baza sa de cod de ~4.000 linii face auditurile independente mai rapide.
Cum fac WireGuard să ruleze nativ pe FreeBSD 14?
Pe FreeBSD 14.0+, WireGuard este încorporat în nucleul de bază, deci ai nevoie doar de pkg install wireguard-tools și apoi kldload if_wg pentru a încărca modulul. Pe FreeBSD 13.0 sau 13.1, ai nevoie mai întâi de pachetul wireguard-kmod. După ce este încărcat, generează chei cu wg genkey/wg pubkey și activează interfața cu wg-quick up wg0.
De ce OpenVPN scurge cereri DNS pe FreeBSD și cum le opresc?
Spre deosebire de Linux, OpenVPN pe FreeBSD nu rescrie automat /etc/resolv.conf când tunelul se conectează, deci cererile DNS pot ocoli conexiunea criptată. Remediază cu un script up/down care salvează și schimbă resolv.conf la conectare și îl restaurează la deconectare, apoi referențiază acel script cu script-security 2 în fișierul de configurare OpenVPN.
Ce cauzează eroarea „tun device not found” pe FreeBSD?
FreeBSD uneori nu reușește să încărcheeze automat driverul tun de care OpenVPN depinde, producând această eroare la timp de conexiune. Adaugă if_tun_load="YES" la /boot/loader.conf pentru a-l încărca automat la fiecare boot, sau rulează kldload if_tun pentru a-l încărca imediat fără reboot. Aceasta este una dintre cele mai frecvente eșecuri de configurare inițială OpenVPN pe platformă.
Cum construiesc un kill switch la nivel de rețea folosind firewall-ul pf FreeBSD?
Mai degrabă decât a depinde de kill switch-ul la nivel de aplicație a furnizorului (care nu există în majoritatea configurărilor FreeBSD), adaugă reguli pf.conf care blochează tot traficul de ieșire cu excepția a ceea ce este direcționat prin interfața tun0 VPN și IP-ul specific al serverului furnizorului pe portul VPN. Reîncarcă cu pfctl -f /etc/pf.conf. Aceasta blochează tot traficul dacă tunelul se cade, funcționând ca o salvgardă la nivel de firewall.
Cum rulează WireGuard în jail FreeBSD?
Suportul jail necesită FreeBSD 14.0 sau mai recent, deoarece WireGuard necesită modul de rețea vnet din interiorul jail-ului. Adaugă allow.raw_sockets, vnet și vnet.interface = "wg0" la blocul de configurare al jail-ului în /etc/jail.conf, apoi activează tunelul din afara jail-ului cu jexec myjail wg-quick up wg0. Versiunile anterioare FreeBSD nu acceptă această integrare jail.
Care dintre furnizorii efectiv publică documentație oficială pentru FreeBSD versus se bazează pe ghiduri comunitare?
Mullvad, OVPN, Perfect Privacy și IPredator publică toate ghiduri oficiale de configurare pentru FreeBSD cu fișiere de configurație. NordVPN nu are suport oficial pentru FreeBSD; configurațiile sale OpenVPN funcționează pe platformă, dar doar ghidurile întreținute de comunitate parcurg procesul, care de obicei durează mai mult să se configureze decât furnizorii cu documentație oficial publicate pentru FreeBSD.
Care dintre furnizorii principali oferă cea mai bună performanță pentru utilizatorii FreeBSD care au nevoie și de viteză pe mai multe platforme?
NordVPN ocupă locul #1 din 22 în Speed Lab-ul nostru, agregate din teste publicate de terți, urmată de Mullvad pe locul #7 și ExpressVPN pe locul #8. NordVPN nu dispune de suport oficial pentru FreeBSD și necesită ghiduri OpenVPN întreținute de comunitate, în timp ce Mullvad publică documentație oficială nativă WireGuard pentru FreeBSD, ceea ce o face alegerea mai puternică dacă compatibilitatea FreeBSD contează mai mult decât clasamentul brut.
Cât costă de fapt NordVPN, ExpressVPN și Mullvad pentru o configurație FreeBSD?
NordVPN pornește de la $3.49/lună pe planul pe termen lung, ExpressVPN pornește de la $2.99/lună pe planul pe termen lung, iar Mullvad percepe o taxă plată de la €5.00/lună fără reducere pe termen lung. Niciunul dintre cei trei nu oferă interfață grafică pentru FreeBSD, deci diferențele de preț se reduc la infrastructura serverelor și jurisdicția mai degrabă decât la comoditatea configurării.
Pot obține rambursare dacă configurarea FreeBSD a furnizorului nu funcționează pentru cazul meu de utilizare?
Da, pentru doi din trei. NordVPN și ExpressVPN susțin ambii planurile cu o garanție de rambursare de 30 zile, oferindu-ți timp să testezi configurații WireGuard sau OpenVPN pe cutia FreeBSD înainte de a te angaja. Mullvad nu are încercare; este cu plată pe măsură ce mergi, deși zilele neutilizate pe tarifa lunară fixă sunt rambursabile dacă anulezi devreme.
Câte conexiuni simultane obțin pentru acoperirea serverelor FreeBSD alături de alte dispozitive?
Variază după furnizor. NordVPN permite 10 conexiuni de dispozitiv simultane, ExpressVPN permite 10-14 în funcție de nivelul planului, și Mullvad se limitează la 5. Pentru administratori de servere FreeBSD care rulează jails multiple sau un dispozitiv pfSense alături de dispozitivele personale, tavanele dispozitivelor mai mari ale NordVPN sau ExpressVPN lasă mai mult spațiu înainte de a avea nevoie de al doilea cont.
Codebase-ul mai mic al WireGuard-ului îl face semnificativ mai sigur pentru implementări FreeBSD jail decât OpenVPN?
Reduce suprafața de atac, cel puțin. Codebase-ul WireGuard-ului de aproximativ 4.000 de linii este mai ușor de auditat decât cele 100.000+ linii ale OpenVPN-ului, și pentru că rulează ca modul kernel nativ FreeBSD (13.1+ cu kmod, nativ pe 14.0+) în loc de userspace, consumă și mai puțină CPU în timp ce rulează în jails-uri izolate.