Утечка паролей: причины, риски и способы защиты
Узнайте, почему происходят утечки паролей, какие риски угрожают вашим аккаунтам, и проверенные методы защиты, такие как надежные уникальные пароли и двухфакторная аутентификация.
 Michael Gargiulo
Главное: Украденные учётные данные фигурировали почти в трети утечек за последнее десятилетие, по данным Verizon. Использование уникальных надёжных паролей для каждого аккаунта, включение двухфакторной аутентификации и проверка на утечки через сервис «Have I Been Pwned?» — ключевые меры защиты от кражи учётных данных.
Утечка паролей происходит, когда хакеры получают несанкционированный доступ к сохранённым паролям из базы данных компании и публикуют их или продают на черных рынках даркнета. В отчёте Verizon Data Breach Investigations Report за 2024 год говорится, что украденные учётные данные фигурировали примерно в трети (31%) взломов[1] за последние 10 лет, что делает учётные данные ключевым элементом того, как организации подвергаются компрометации.
Эта тревожная реальность показывает, почему инциденты утечки паролей требуют внимания. Это не мелкие сбои. Это крупные нарушения, которые причиняют серьезные финансовые убытки и разрушают доверие в считанные минуты. Независимо от того, защищаете ли вы личную информацию или обеспечиваете безопасность деловых данных, понимание рисков раскрытия учетных данных критически важно. Эти утечки поражают кого угодно, где угодно. Последствия часто выходят далеко за пределы прямых жертв на целые организации.
Как пароли попадают в утечки данных
Понимание того, как учетные данные попадают в руки преступников, помогает вам защитить себя от наиболее распространенных методов атак.
Распространенные методы, которые используют хакеры для кража учетных данных
Пароли часто попадают в неправильные руки через такие методы, как фишинг-атаки, когда хакеры обманом заставляют вас сдать информацию, выдавая себя за надежные организации. Другой распространенный метод включает вредоносное ПО, которое скрытно устанавливается на ваш прибор и регистрирует каждое нажатие клавиши. Хакеры также напрямую атакуют корпоративные базы данных, эксплуатируя уязвимости в безопасности для кража миллионов записей одновременно.
После кражи эти учетные данные часто появляются в темной сети. Преступники продают или обменивают их оптом, что позволяет провести дополнительные атаки на несколько платформ.
Крупные утечки учётных данных, которые повлияли на цифровую безопасность
История утечек паролей включает взломы, которые выявили критические уязвимости систем безопасности. По данным FCC, при взломе T-Mobile в 2021 году пострадали 76,6 миллиона человек[2]. Похищенные данные включали имена, даты рождения и номера социального страхования миллионов нынешних, бывших и потенциальных клиентов.
Взлом Equifax в 2017 году остаётся одним из самых значимых инцидентов: по данным FTC, он раскрыл персональные данные 147 миллионов человек[3]. Эти события подчёркивают необходимость надёжного шифрования и своевременного устранения уязвимостей в системах безопасности.
Наиболее распространенные (и худшие) пароли, которые все еще используются
Несмотря на широкое осознание кража учетных данных, миллионы людей по-прежнему используют чрезвычайно слабые пароли. Распространенные примеры включают:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (или 222222, 3333333, 4444444, 5555555 и т. д.) → 123123 → abc123 → asdfgh
Эти пароли входят в число тех, которые киберпреступникам проще всего угадать, поэтому руководство NIST рекомендует сервисам сверять новые пароли со списками распространённых и ранее скомпрометированных значений[4] и отклонять совпадения. Использовать такой пароль всё равно что запереть ценности в шкафу и оставить ключ в замке.
Предотвращение утечек паролей: проверенные тактики и лучшие практики
Принятие профилактических мер укрепляет вашу общую позицию цифровой безопасности. Поскольку нарушения учетных данных теперь ожидаются как норма, а не исключение, принятие мер по защите ваших паролей больше не является опциональным.
Создавайте надежные, уникальные учетные данные для каждого аккаунта
Защита вашего цифрового удостоверения начинается с самих паролей:
→ Уникальные пароли: Каждой онлайн-учётной записи нужен отдельный надёжный пароль[5]. Повторное использование паролей на разных сайтах означает, что одна утечка может скомпрометировать все учётные записи, использующие те же данные для входа.
→ Двухфакторная аутентификация (2FA): Добавление второго этапа проверки означает, что даже если кто-то украдёт ваш пароль, он не сможет пройти второй этап[6] и получить доступ к вашим аккаунтам. Microsoft утверждает, что MFA может блокировать более 99,9 процента атак на компрометацию аккаунтов[7]. Вы получаете код на мобильное устройство или используете биометрический метод, например отпечаток пальца. 2FA сочетает то, что вы знаете (ваш пароль), с тем, что у вас есть (ваш телефон), что делает взлом значительно более сложным для злоумышленников.
Создавайте пароли, устойчивые к атакам перебора
Защита ваших аккаунтов требует простых, сознательных усилий:
→ Длинные парольные фразы: CISA рекомендует использовать пароли длиной не менее 16 символов[5], а в качестве альтернативы случайным наборам символов предлагает запоминающуюся фразу из 4–7 не связанных между собой слов. Длина гораздо лучше противостоит взлому, чем короткие и простые пароли.
→ Смена после компрометации: Рекомендации NIST гласят, что сервисы не должны требовать периодической смены паролей[4], но должны принудительно требовать смену при наличии признаков компрометации. Применяйте то же правило сами: после любой сообщённой утечки немедленно обновите затронутые учётные данные.
Используйте менеджер паролей для управления сложностью
Управление дюжинами надежных паролей не требует запоминания:
→ Менеджеры паролей: Рекомендация CISA — использовать менеджер паролей вместо того, чтобы записывать пароли на бумаге[5]. Такие инструменты генерируют, хранят и подставляют сложные пароли из зашифрованной базы данных, а также помечают слабые или повторно используемые пароли. Вам достаточно запомнить один мастер-пароль. Уникальные пароли ограничивают ущерб, когда в другом сервисе происходит утечка.
→ Корпоративные решения от MSP: Организации извлекают пользу из управляемых систем паролей, которые включают единый вход (SSO) и комплексные возможности аудита. Эти решения улучшают как удобство, так и безопасность в масштабе.
Добавьте VPN как дополнительный уровень безопасности
VPN дополняет вашу безопасность паролей, защищая данные при передаче:
→ Шифрование: VPN шифрует ваше интернет-соединение, делая данные, которые вы отправляете и получаете, нечитаемыми для того, кто их перехватит.
→ Безопасное использование публичного Wi-Fi: FTC сообщает, что большинство сайтов сейчас используют шифрование[8], поэтому публичный Wi-Fi обычно безопасен, если в адресе отображается https. VPN добавляет дополнительный уровень защиты в сетях, которым вы не доверяете, но он не защитит от утечки из базы данных компании.
| Шаг | Действие | Приоритет |
|---|---|---|
| 1 | Немедленно измените утекший пароль на этом сервисе | Немедленно |
| 2 | Измените его на любом другом аккаунте, где вы повторно использовали этот пароль | Немедленно |
| 3 | Включите двухфакторную аутентификацию (2FA) на затронутых аккаунтах | В этот же день |
| 4 | Оповестите соответствующие платформы о возможном несанкционированном доступе | В этот же день |
| 5 | Свяжитесь с вашим банком или эмитентом кредитной карты, если была раскрыта финансовая информация | В этот же день |
| 6 | Просканируйте приборы на вредоносное ПО с использованием антивирусного программного обеспечения | В течение 24 часов |
| 7 | Сбросьте контрольные вопросы, которые могут служить альтернативными путями входа | В течение 24 часов |
| 8 | Отслеживайте выписки по счетам и кредитные отчеты на предмет подозрительной деятельности | Постоянно |
Совет: Воспользуйтесь сервисом “Have I Been Pwned?”[9], чтобы проверить, не появился ли ваш адрес электронной почты в какой-либо известной утечке данных. Включите бесплатные оповещения об утечках, чтобы узнать о появлении ваших учётных данных в новой утечке сразу, а не через несколько недель.
Обнаружение утечки пароля и быстрое реагирование
Распознавание признаков скомпрометированных учетных данных и быстрое реагирование минимизирует ущерб и восстанавливает безопасность вашей цифровой жизни.
Как проверить, был ли ваш пароль раскрыт
Будьте бдительны и регулярно проверяйте статус ваших учетных данных:
→ Сервисы уведомления об утечках: Используйте инструменты, такие как “Have I Been Pwned?”, чтобы проверить, появились ли ваша электронная почта и пароли в утечке данных. Эти сервисы компилируют информацию из известных утечек и уведомляют вас, когда ваши учетные данные появляются.
→ Отслеживание подозрительной деятельности: Следите за несанкционированными входами, неожиданными письмами об изменении пароля или оповещениями безопасности от сервисов, которые вы используете. Это ранние признаки скомпрометированных учетных данных.
Признаки предупреждения о том, что ваш аккаунт был взломан
Иногда признаки взлома являются тонкими. Вот на что обратить внимание:
→ Необычная деятельность аккаунта: Входы с незнакомых мест или в необычное время, которые вы не инициировали.
→ Неожиданные блокировки аккаунта: Неожиданные блокировки предполагают, что кто-то еще изменил ваши учетные данные.
→ Неожиданные финансовые транзакции: Нераспознанные платежи в выписках банков или кредитных отчетах указывают на возможную кражу личности. Просматривайте финансовые записи еженедельно в течение любого окна предполагаемого нарушения.
Немедленные действия после обнаружения ваших учетных данных в утечке
Если вы обнаружите, что ваши пароли появились в нарушении, предпримите меры в течение часов:
→ Измените свои пароли: Немедленно обновите учетные данные, начиная с любых аккаунтов, которые используют тот же пароль.
→ Введите двухфакторную аутентификацию (2FA): Добавьте этот дополнительный уровень даже на ваши недавно обновленные аккаунты.
→ Оповестите соответствующие платформы: Уведомите любые платформы, где ваши учетные данные могли быть использованы, о возможном нарушении.
→ Свяжитесь с финансовыми учреждениями: Сообщите вашему банку или эмитенту кредитной карты о возможности пометить мошеннические операции или заменить скомпрометированные карты.
Сдерживание ущерба после нарушения учетных данных
Эффективное реагирование требует как технических мер, так и четкого общения, особенно когда скомпрометированные учетные данные могут способствовать рискам, таким как кража личности.
→ Просканируйте на вредоносное ПО: Используйте антивирусное программное обеспечение для сканирования ваших приборов на регистраторы клавиш или другое вредоносное программное обеспечение для сбора данных.
→ Сбросьте контрольные вопросы: Измените контрольные вопросы и ответы, которые предоставляют альтернативные пути доступа к аккаунту.
→ Общайтесь с заинтересованными сторонами: Если вы управляете данными других людей (например, ведете бизнес), немедленно уведомите затронутых клиентов, членов команды или партнеров об утечке и мерах, которые вы принимаете.
Дополнительные уровни безопасности: защита VPN и не только
Защита вашего онлайн-удостоверения выходит за пределы надежных паролей. Несколько уровней защиты значительно снижают вашу подверженность краже учетных данных.
Как VPN снижают риск кражи учётных данных
Когда вы используете VPN, ваш интернет-трафик проходит через защищённый сервер, который шифрует данные, передаваемые между вашим устройством и интернетом. Это шифрование особенно важно в общедоступных сетях Wi-Fi, которым вы не доверяете: VPN не даёт другим пользователям сети читать ваш трафик.
Однако VPN — это один уровень более широкой стратегии. Объедините его с уникальными паролями, менеджером паролей, 2FA и регулярным мониторингом утечек для комплексной защиты.
Лучшие VPN для защиты учетных данных
Рассмотрите высокорейтинговых поставщиков VPN для укрепления вашей безопасности:
→ NordVPN: Известный своими надежными протоколами шифрования, NordVPN предлагает двойную защиту VPN, которая шифрует ваш трафик дважды. Он предоставляет 7,213 серверов в 150 странах.
→ ExpressVPN: Хвалимый за скорость и простоту использования, ExpressVPN обеспечивает сильное шифрование с проверенной политикой отсутствия логирования. Он также обеспечивает доступ к контенту для приватного просмотра в Интернете на международном уровне.
→ CyberGhost: С удобным пользовательским интерфейсом и более 9,600+ серверами в 100 странах, CyberGhost предоставляет надежную защиту для пользователей, новичков в VPN.
Построение полной стратегии безопасности учетных данных
Добавление VPN к вашей процедуре безопасности просто. Выберите репутабельного поставщика, загрузите приложение и подключитесь к серверу перед просмотром или вводом конфиденциальной информации. Держите VPN активным на любой сети, которой вы полностью не доверяете.
Совмещайте использование VPN с этими важными практиками:
→ Используйте менеджер паролей для каждого аккаунта → Включайте 2FA на всех аккаунтах, которые её поддерживают → Регулярно проверяйте утечки через сервисы оповещений о взломах → Немедленно меняйте пароль, если сервис сообщает о взломе или вы подозреваете компрометацию → Своевременно устанавливайте обновления для всего программного обеспечения и операционных систем
Этот многоуровневый подход минимизирует риск появления учетных данных в утечке данных и держит ваши аккаунты в безопасности даже если один уровень защиты не работает.
Итоговый вердикт
Безопасность ваших онлайн-аккаунтов зависит от ваших повседневных привычек. Реализация уникальных, надежных паролей, остаться в курсе благодаря проактивному мониторингу и быстрым действиям при обнаружении компромисса — это необходимые практики для каждого цифрового пользователя.
Сделайте один шаг сегодня. Обновите слабый пароль. Включите двухфакторную аутентификацию на ваши самые важные аккаунты. Запустите проверку утечек на адресе вашей основной электронной почты. Эти действия занимают минуты, но предотвращают ущерб, который может занять месяцы или годы для исправления.
Цифровые угрозы становятся более сложными каждый год. Ваша лучшая защита — это последовательный многоуровневый подход: надежные учетные данные, менеджер паролей, 2FA, защита VPN в ненадежных сетях и регулярный мониторинг утечек. Не ждите утечки, чтобы напомнить вам. Встройте эти привычки в вашу процедуру сейчас.
Источники
- Verizon. б.д. 2024 Dbir Data Breach Investigations Report. Получено 16 октября 2026 г. с https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. б.д. DA 24 860A1. Получено 16 октября 2026 г. с https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Получено 16 октября 2026 г. с https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.В архиве: Снимок Wayback Machine
- NIST. б.д. NIST Special Publication 800-63B. Получено 16 октября 2026 г. с https://pages.nist.gov/800-63-4/sp800-63b.html.В архиве: Снимок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Use Strong Passwords. Получено 16 октября 2026 г. с https://www.cisa.gov/secure-our-world/use-strong-passwords.В архиве: Снимок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Turn On MFA. Получено 16 октября 2026 г. с https://www.cisa.gov/secure-our-world/turn-mfa.В архиве: Снимок Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 августа 2019 г.). Получено 16 октября 2026 г. с https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.В архиве: Снимок Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Получено 16 октября 2026 г. с https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.В архиве: Снимок Wayback Machine
- Have I Been Pwned. б.д. Have I Been Pwned: Check if your email address has been exposed in a data breach. Получено 16 октября 2026 г. с https://haveibeenpwned.com/.
Ресурсы для этой страницы
Графики и справочные изображения из наших исследований — просматривайте и делитесь бесплатно.
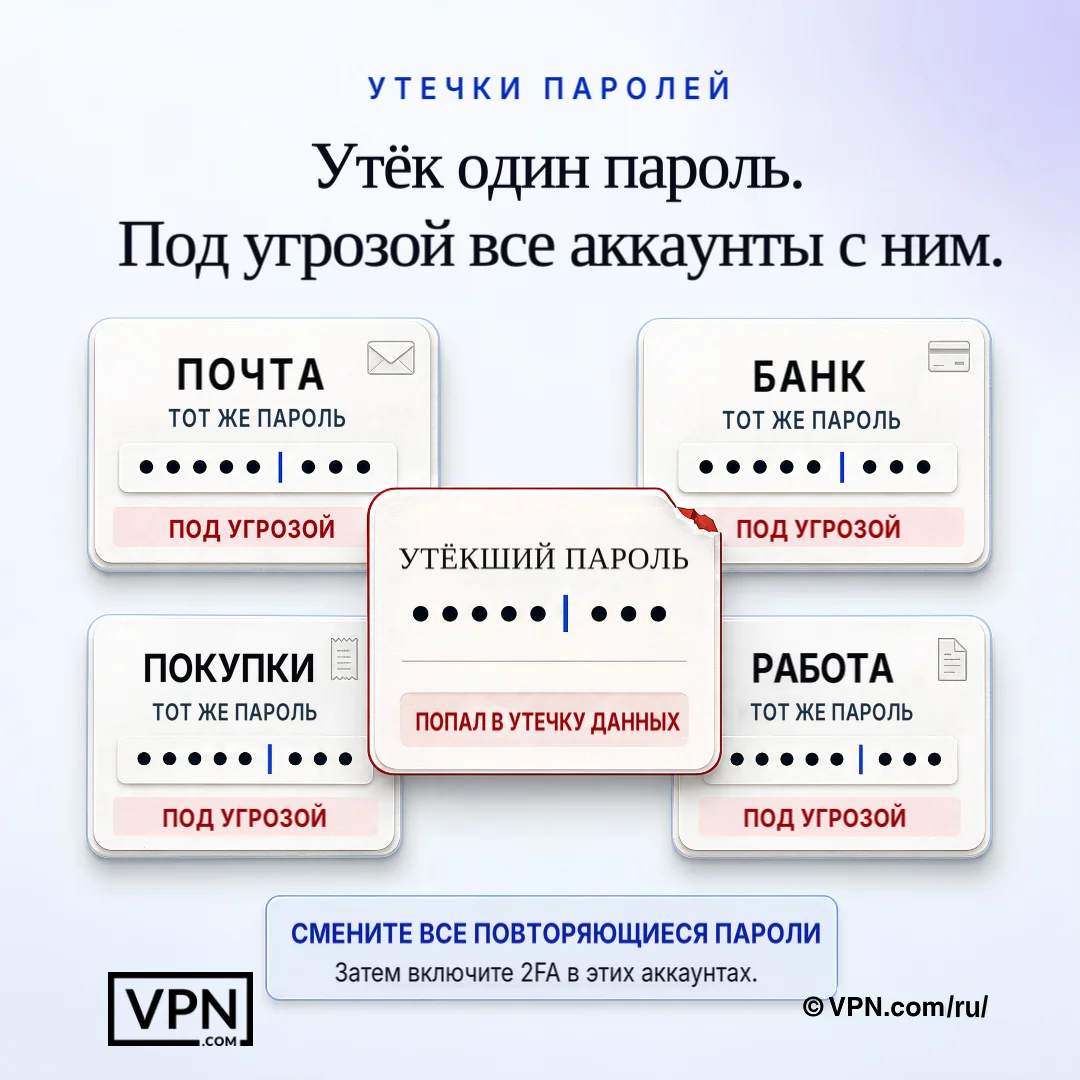
Один скомпрометированный пароль может поставить под угрозу все остальные аккаунты, где использовались те же учётные данные.
Часто задаваемые вопросы
Как пароли на самом деле попадают в утечку данных?
Пароли утекают через фишинг-атаки, которые обманом заставляют вас предоставить учетные данные, вредоносное ПО, которое регистрирует ваши нажатия клавиш, и прямые атаки на корпоративные базы данных, где хакеры эксплуатируют уязвимости безопасности для кража миллионов записей одновременно. Украденные учетные данные затем продаются или обмениваются оптом в темной сети, что позволяет провести дальнейшие атаки на другие платформы, которые вы используете.
Как часто украденные учётные данные участвуют в утечках данных?
Украденные учётные данные — один из ключевых факторов, с которых начинаются утечки. В отчёте Verizon Data Breach Investigations Report за 2024 год говорится, что они фигурировали примерно в трети (31%) взломов за последние 10 лет. Утёкшие учётные данные часто повторно используют на других сайтах, поэтому одна утечка может затронуть даже тех, кто никогда не пользовался взломанным сервисом.
Какие крупные утечки показывают реальный риск утечек паролей?
Два случая иллюстрируют масштаб: взлом Equifax в 2017 году раскрыл личные данные 147 миллионов человек, по данным FTC, а утечка T-Mobile в 2021 году затронула 76,6 миллиона человек, по данным FCC, при этом среди похищенных данных были номера социального страхования. Оба случая показывают, как сбой одной базы данных каскадно приводит к риску кражи личности для миллионов людей.
Какие самые худшие пароли по-прежнему широко используются?
Несмотря на широкую осведомлённость об угрозах, миллионы людей до сих пор используют пароли вроде «password», «12345», «qwerty», «abc123» и «password2024». Такие пароли легко угадать, а рекомендации NIST предписывают сервисам отклонять распространённые и ранее скомпрометированные пароли. Использовать такой пароль — всё равно что запереть ценные вещи в шкафу и оставить ключ в замке.
Как двухфакторная аутентификация останавливает использование утекшего пароля?
2FA добавляет второй этап проверки, обычно код, отправленный на ваш телефон, или биометрическую проверку, такую как отпечаток пальца, объединяя то, что вы знаете (ваш пароль), с тем, что у вас есть (ваш прибор). Даже если ваш пароль появился в утечке, злоумышленник без вашего телефона или отпечатка пальца все еще не может войти, поэтому это должно быть включено на каждом аккаунте, который его поддерживает.
Как часто нужно менять пароли?
Меняйте пароль сразу после сообщения об утечке или при любых признаках компрометации. Руководство NIST в его текущей редакции говорит, что сервисы не должны требовать периодической смены паролей, а обязаны требовать смену только при наличии доказательств компрометации. Вместо этого вложите усилия в уникальные пароли для каждого аккаунта: если один пароль используется на нескольких сайтах, одна утечка компрометирует все аккаунты, где он применяется.
Как проверить, не утекли ли мои пароли?
Воспользуйтесь сервисом уведомлений об утечках, например Have I Been Pwned (haveibeenpwned.com), чтобы проверить, появляются ли ваш email или пароли в известных утечках данных. Включите бесплатные оповещения об утечках, чтобы получать уведомление сразу, как только новые учётные данные попадут в открытый доступ, а не узнавать об этом через несколько недель. Регулярная проверка — разумная часть постоянной практики безопасности.
Действительно ли менеджеры паролей безопасны в использовании?
Да. Менеджер паролей генерирует, хранит и извлекает сложные пароли из зашифрованной базы данных, поэтому вам нужно помнить только один главный пароль. Он защищает ваши учетные данные даже если другой сервис, который вы используете, пострадал от нарушения, поскольку каждый аккаунт получает уникальный сложный пароль вместо повторно используемого. Организации могут расширить это корпоративными решениями, которые добавляют единый вход и аудит.
Может ли VPN предотвратить утечку моего пароля?
Напрямую — нет. VPN шифрует ваше интернет-соединение, поэтому перехваченный трафик остаётся нечитаемым, что особенно важно в публичных сетях Wi-Fi, где киберворы чаще всего и перехватывают учётные данные. Однако VPN не остановит взлом корпоративной базы данных, подобный взлому Equifax. Поэтому он должен дополнять, а не заменять уникальные пароли, двухфакторную аутентификацию (2FA) и менеджер паролей в рамках многоуровневой защиты.
Почему менеджеры паролей защищают меня даже если веб-сайт, который я использую, пострадал от нарушения?
Потому что каждый аккаунт получает свой собственный уникальный сложный пароль вместо общего, нарушение на одном сервисе раскрывает только одно это учетное данные, а не каждый аккаунт, связанный с ним. Это прямо противостоит заполнению учетных данных, где злоумышленники берут утекшие пароли из одной утечки и пытаются их на других сайтах, что не работает, когда пароли не повторяются.
Что мне делать в первые 24 часа после обнаружения моих учетных данных в утечке?
Немедленно измените утекший пароль на этом сервисе, затем обновите его везде, где вы его повторно использовали, и включите 2FA на затронутых аккаунтах в этот же день. Оповестите соответствующие платформы и свяжитесь с вашим банком, если была раскрыта финансовая информация. В течение 24 часов просканируйте приборы на вредоносное ПО и сбросьте контрольные вопросы, которые могут служить альтернативными путями входа.
Какие признаки предупреждения указывают на то, что мой аккаунт уже был взломан?
Следите за входами с незнакомых мест или времени, которое вы не инициировали, неожиданными письмами об изменении пароля, внезапными блокировками, предполагающими, что кто-то еще изменил ваши учетные данные, и нераспознанными платежами в выписках банков. Просматривайте финансовые записи еженедельно в течение любого окна предполагаемого компромисса, поскольку эти признаки часто появляются раньше, чем вы иначе заметили бы компромисс.
Какой VPN предлагает лучшую защиту от кража учетных данных в общественном Wi-Fi?
NordVPN предлагает двойную защиту VPN, которая шифрует трафик дважды на более чем 7,213 серверах в 150 странах, ExpressVPN объединяет сильное шифрование с проверенной политикой отсутствия логирования, и CyberGhost запускает более 9,600+ серверов в 100 странах с удобным для начинающих интерфейсом. Все три шифруют данные в передаче, что имеет значение прежде всего в ненадежных сетях общественного Wi-Fi, где учетные данные обычно перехватываются.
Как выглядит полная стратегия защиты паролей?
Полная стратегия состоит из пяти уровней защиты: уникальные пароли для каждого аккаунта, менеджер паролей для управления сложностью, двухфакторная аутентификация (2FA) на каждом поддерживающем её сервисе, регулярная проверка утечек через сервис вроде «Have I Been Pwned» и VPN при работе в любой ненадёжной сети. Немедленная смена учётных данных после взлома и своевременное обновление программного обеспечения завершают этот подход, так что ни один отдельный сбой не compromise всё остальное.