Лучший VPN для CentOS: Сравнение VPN для Linux
Найдите лучший VPN для CentOS с надлежащей поддержкой Linux, быстрыми серверами и сильным шифрованием. Сравните лучшие варианты с нативными клиентами или файлами конфигурации OpenVPN.
 Michael Gargiulo
 NordVPN7,130 серверов
NordVPN's privacy and security record is strong on process and mixed on proof
93 из 100, сформирован из двух взвешенных частей
Оценки в магазинах приложений, часть общего балла
4,664,59
Исследовано 3 окт. 2026 г.Проверено утверждений: 31Разделить исходные группы: 23Оценки обновлены 8 окт. 2026 г.
 ExpressVPN3,000+ серверов
86 из 100, сформирован из двух взвешенных частей
Оценки в магазинах приложений, часть общего балла
4,684,69
Исследовано 3 окт. 2026 г.Проверено утверждений: 27Разделить исходные группы: 27Оценки обновлены 8 окт. 2026 г.
 Surfshark4,500+ серверов
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 из 100, сформирован из двух взвешенных частей
Оценки в магазинах приложений, часть общего балла
4,714,64
Исследовано 3 окт. 2026 г.Проверено утверждений: 32Разделить исходные группы: 19Оценки обновлены 8 окт. 2026 г.
Итоговая строка: VPN, совместимый с CentOS, шифрует ваш трафик и защищает вашу конфиденциальность на одном из наиболее широко используемых корпоративных дистрибутивов Linux. Лучшие VPN для CentOS предлагают пакеты RPM, инструменты CLI и встроенную поддержку OpenVPN или WireGuard через yum или dnf.
CentOS — это бесплатный дистрибутив Linux, управляемый сообществом, созданный на основе исходного кода Red Hat Enterprise Linux (RHEL). Системные администраторы и разработчики полагаются на него годами для запуска серверов, рабочих станций и облачной инфраструктуры. Однако CentOS не поставляется с встроенным клиентом VPN, и его изменяющийся ландшафт (CentOS 7 достиг конца жизни в июне 2024 года, а CentOS Stream теперь служит скользящим предварительным просмотром RHEL) делает выбор правильного поставщика VPN более важным, чем когда-либо.
Если вы новичок в VPN, наше руководство о том, что такое VPN, охватывает основы. Эта страница сосредоточена конкретно на том, какие поставщики VPN работают лучше всего на CentOS, как их установить и на что следует обратить внимание в системах на базе RPM. Если вы используете другой дистрибутив Linux, ознакомьтесь с нашими руководствами для Fedora, Red Hat или Debian.
Почему пользователям CentOS нужен VPN
CentOS питает значительную долю веб-серверов и сред разработки. Многие пользователи подключаются удалённо через SSH, передают конфиденциальные файлы или управляют производственными базами данных. VPN добавляет критический уровень защиты в нескольких сценариях:
- Администрирование удалённого сервера: Шифруйте трафик управления между вашей локальной машиной и серверами CentOS, особенно в открытых сетях Wi-Fi.
- Конфиденциальность на рабочих станциях CentOS: CentOS Stream работает в качестве ежедневно используемой операционной системы для некоторых разработчиков. VPN предотвращает регистрацию вашего интернет-провайдера в вашей активности просмотра.
- Обход сетевых ограничений: Некоторые корпоративные или региональные брандмауэры блокируют порты или протоколы. VPN туннелирует трафик мимо этих фильтров.
- Защита конвейеров CI/CD: Если ваши серверы сборки работают на CentOS, маршрутизация трафика через VPN защищает артефакты кода и ключи API при передаче.
Поскольку CentOS использует управление пакетами на основе RPM (yum на CentOS 7, dnf на CentOS Stream 8/9), вам необходим поставщик VPN, который предлагает пакеты .rpm или четкие инструкции по ручной настройке OpenVPN или WireGuard. Не каждый поставщик это хорошо делает, поэтому общее руководство по Linux VPN помогает вам только наполовину.
Топ-провайдеры VPN для CentOS
Мы сравнили NordVPN, Surfshark и ExpressVPN по критериям, специфичным для CentOS, используя официальную документацию каждого провайдера: доступность пакетов RPM, функциональность CLI, поддержка протоколов (OpenVPN и WireGuard), надёжность kill switch на Linux и защита от утечек DNS.
| Функция | NordVPN | Surfshark | ExpressVPN |
|---|---|---|---|
| Собственный Linux CLI | Да | Да | Да |
| RPM пакет (.rpm) | Да | Да | Нет (ручная установка) |
| Установка через yum/dnf | Да (настройка репозитория) | Да (настройка репозитория) | Нет |
| WireGuard (NordLynx) | Да | Да | Нет (протокол Lightway) |
| Поддержка OpenVPN | Да | Да | Да |
| Kill switch на Linux | Да (флаг CLI) | Да (флаг CLI) | Да (сетевой замок) |
| Защита от утечек DNS | Встроенная | Встроенная | Встроенная |
| Одновременные подключения | 10 | Без ограничений | 10 |
| Серверы | 7,130 в 150 странах | 4,500+ в 100+ странах | 3,000+ в 113 странах |
NordVPN предлагает лучший опыт для CentOS
NordVPN предоставляет выделенный пакет .rpm, который вы можете установить прямо через терминал. Он использует NordLynx, свою реализацию WireGuard, которая обеспечивает более высокие скорости, чем стандартный OpenVPN на CentOS. CLI включает встроенный kill switch и функцию автоподключения.
Установите NordVPN на CentOS Stream 9:
# Загрузите пакет RPM
sudo dnf install -y https://repo.nordvpn.com/yum/nordvpn/centos/noarch/Packages/n/nordvpn-release-1.0.0-1.noarch.rpm

# Установите клиент NordVPN
sudo dnf install -y nordvpn

# Войдите и подключитесь
nordvpn login
nordvpn set technology nordlynx
nordvpn set killswitch on
nordvpn connect
Для CentOS 7 (теперь прошлого EOL) замените dnf на yum в команднах выше. NordVPN может в конечном итоге отказать от поддержки CentOS 7, так как его пакеты ориентированы на более новые версии glibc. Проверьте официальную документацию NordVPN для Linux на предмет последних заметок совместимости.
Surfshark обеспечивает неограниченное количество устройств по доступной цене
Surfshark — лучший вариант по цене для пользователей CentOS, которым требуются подключения неограниченного количества устройств. Он предоставляет репозиторий на основе RPM, и его CLI поддерживает как WireGuard, так и OpenVPN. Kill switch работает надёжно через интерфейс командной строки, а функция CleanWeb в Surfshark блокирует объявления и трекеры на уровне DNS.
Установите Surfshark на CentOS Stream:
# Импортируйте GPG ключ Surfshark и добавьте репо
sudo rpm --import https://ocean.surfshark.com/RPM-GPG-KEY-surfshark
sudo dnf config-manager --add-repo https://ocean.surfshark.com/fedora/repo/surfshark.repo

# Установите и подключитесь
sudo dnf install -y surfshark
sudo surfshark-vpn login
sudo surfshark-vpn connect
Репозиторий RPM Surfshark ориентирован на системы на базе Fedora, но работает на CentOS Stream, потому что оба используют одну и ту же экосистему упаковки RPM. Для получения дополнительных вариантов конфигурации см. руководство по настройке Linux Surfshark.
ExpressVPN требует ручной установки RPM
ExpressVPN не предлагает репозиторий yum/dnf, что делает установку немного более ручной на CentOS. Вы загружаете файл .rpm непосредственно с панели управления вашей учётной записи. ExpressVPN использует собственный протокол Lightway вместо WireGuard, который по-прежнему обеспечивает высокие скорости, но ограничивает гибкость конфигурации для продвинутых пользователей. Kill switch “Network Lock” хорошо работает на Linux.
Установите ExpressVPN на CentOS:
# Загрузите файл .rpm с панели управления ExpressVPN, затем:
sudo dnf install -y /path/to/expressvpn-*.rpm

# Активируйте и подключитесь
expressvpn activate
expressvpn connect
ExpressVPN поддерживает CentOS 7 и новее, однако компания рекомендует 64-битные системы с ядром 4.x или новее. Если вы используете CentOS 7 с его более старым ядром 3.10, протестируйте совместимость перед покупкой подписки.
Ручная настройка OpenVPN на CentOS
Если ваш поставщик VPN не предлагает встроенный клиент для CentOS, вы можете настроить OpenVPN вручную. Этот метод работает с почти любым поставщиком, который предоставляет файлы конфигурации .ovpn.
# Установите OpenVPN на CentOS Stream
sudo dnf install -y epel-release
sudo dnf install -y openvpn

# Загрузите файл конфигурации .ovpn вашего поставщика, затем подключитесь:
sudo openvpn --config /path/to/your-server.ovpn

# Чтобы запустить как фоновую службу:
sudo cp /path/to/your-server.ovpn /etc/openvpn/client/client.conf
sudo systemctl enable --now openvpn-client@client
Ручная настройка OpenVPN дает вам полный контроль над шифровальными шифрами, маршрутизацией и DNS. Однако вы теряете удобство встроенного kill switch и переключения серверов, которые предоставляют инструменты CLI.
CentOS 7 EOL: Что это означает для пользователей VPN
CentOS 7 достиг конца жизни 30 июня 2024 года. Это означает, что больше не будет обновлений безопасности от проекта CentOS. Запуск VPN на неправленной операционной системе подрывает защиту, которую предоставляет VPN. Если вы всё ещё используете CentOS 7, рассмотрите возможность миграции на:
- CentOS Stream 9 для скользящего предварительного просмотра RHEL
- AlmaLinux 9 или Rocky Linux 9 для традиционного стабильного выпуска, совместимого с RHEL
Все три варианта используют dnf и принимают одни и те же пакеты RPM. Поставщики VPN, которые поддерживают CentOS Stream, обычно работают без изменений на AlmaLinux и Rocky Linux.
Исправление распространённых проблем VPN на CentOS
Утечки DNS на CentOS
CentOS использует systemd-resolved или /etc/resolv.conf в зависимости от конфигурации. Некоторые клиенты VPN не могут переопределить системный DNS, что вызывает утечку DNS-запросов за пределы туннеля.
Исправление: Проверьте наличие утечек после подключения:
# Проверьте, маршрутизируется ли ваш DNS через VPN
cat /etc/resolv.conf
# Должны быть DNS-серверы поставщика VPN, не DNS вашего ISP
Если DNS вашего ISP всё ещё отображается, установите вручную DNS в клиенте VPN или отредактируйте /etc/resolv.conf, чтобы указать DNS-серверы вашего поставщика (например, 103.86.96.100 для NordVPN).
Сервис OpenVPN не запускается через systemctl
Если systemctl start openvpn-client@client не срабатывает, проверьте журнал:
sudo journalctl -u openvpn-client@client -eРаспространённые причины: отсутствующий файл .ovpn в /etc/openvpn/client/, неправильные разрешения или устройство TUN/TAP не загружено. Загрузите его вручную с помощью:
sudo modprobe tunFirewalld блокирует трафик туннеля VPN
CentOS по умолчанию использует firewalld. Он может блокировать трафик VPN, если интерфейс туннеля находится не в правильной зоне.
# Добавьте интерфейс туннеля VPN в доверенную зону
sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent
sudo firewall-cmd --reload
Это позволяет пропускать весь трафик через туннель VPN, сохраняя при этом остальные правила брандмауэра.
Финальный вердикт
Для пользователей CentOS NordVPN — лучший выбор. Он предлагает правильный репозиторий RPM, полнофункциональный CLI с kill switch и поддержку NordLynx (WireGuard), которая работает сразу же на CentOS Stream. Surfshark — лучшее соотношение цены и качества, если вам нужны неограниченные устройства и надёжный процесс установки на основе RPM. ExpressVPN остаётся сильным вариантом для скорости, но его ручная установка RPM и отсутствие WireGuard делают его менее удобным на CentOS.
Независимо от выбранного вами поставщика приоритизируйте тот, который имеет встроенный Linux CLI, поддержку OpenVPN или WireGuard и работающий kill switch. Пользователи CentOS, управляющие серверами или обрабатывающие конфиденциальные данные, не могут позволить себе утечки DNS или потерянные соединения. И если вы всё ещё используете CentOS 7, миграция на CentOS Stream 9, AlmaLinux или Rocky Linux должна быть вашим первым шагом перед конфигурацией любого VPN.
Ресурсы для этой страницы
Графики и справочные изображения из наших исследований — просматривайте и делитесь бесплатно.
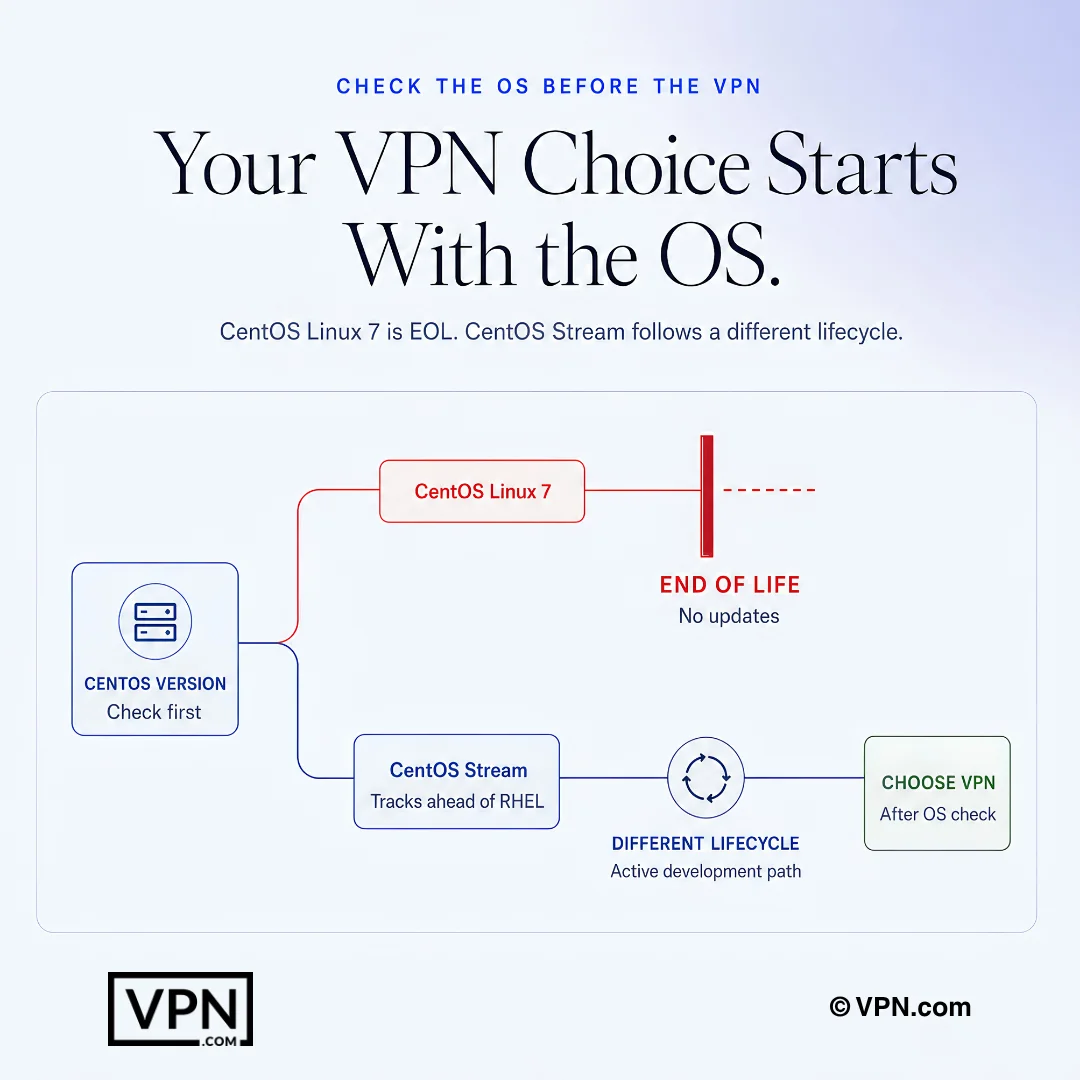
Для пользователей CentOS совместимость VPN начинается с проверки жизненного цикла операционной системы.
Часто задаваемые вопросы
Почему мне нужно устанавливать отдельный клиент VPN на CentOS вместо использования встроенного?
CentOS поставляется без стандартного клиента VPN, а его система управления пакетами на основе RPM (yum на CentOS 7, dnf на CentOS Stream 8/9) означает, что поставщикам необходимо предложить либо пакет .rpm, либо файлы конфигурации ручного OpenVPN/WireGuard. NordVPN и Surfshark оба предоставляют выделённые репозитории dnf; ExpressVPN требует загрузки и установки .rpm вручную, так как у него нет репо.
Какой поставщик VPN имеет наиболее полную встроенную поддержку CentOS?
NordVPN, судя по наличию репозитория RPM, функциональности CLI и поддержке протоколов. Он устанавливается через выделённый пакет .rpm через dnf, использует NordLynx (его реализацию WireGuard) для более высоких скоростей, чем OpenVPN, и включает kill switch на основе CLI, который вы включаете с помощью nordvpn set killswitch on. Surfshark также предоставляет рабочий репо RPM, хотя его пакеты ориентированы на системы на базе Fedora.
Как установить NordVPN на CentOS Stream 9?
Запустите sudo dnf install -y против RPM-файла репо NordVPN на repo.nordvpn.com, затем sudo dnf install -y nordvpn для получения самого клиента. Войдите с помощью nordvpn login, установите протокол с помощью nordvpn set technology nordlynx, включите защиту через nordvpn set killswitch on, затем запустите nordvpn connect. Для CentOS 7 замените dnf на yum в каждой команде.
Как заставить Surfshark работать на CentOS через его репозиторий RPM?
Импортируйте GPG ключ Surfshark с помощью sudo rpm --import в ocean.surfshark.com, затем добавьте его репо, используя sudo dnf config-manager --add-repo указав на URL репо Fedora, так как упаковка Surfshark ориентирована на системы на базе Fedora, но устанавливается чистым образом на CentOS Stream. Установите с помощью sudo dnf install -y surfshark, затем войдите и подключитесь через surfshark-vpn login и surfshark-vpn connect.
Почему установка ExpressVPN на CentOS более ручная, чем на двух других поставщиков?
ExpressVPN не предлагает репозиторий yum/dnf, поэтому вы загружаете файл .rpm непосредственно с панели управления вашей учётной записи и устанавливаете его с помощью sudo dnf install -y /path/to/expressvpn-*.rpm. Он использует собственный протокол Lightway вместо WireGuard, что ограничивает гибкость конфигурации, хотя kill switch Network Lock по-прежнему хорошо функционирует на Linux после активации с помощью expressvpn activate.
Что мне следует сделать, если я подозреваю утечки DNS при подключении к VPN на CentOS?
Проверьте /etc/resolv.conf после подключения; он должен отображать DNS-серверы вашего поставщика VPN, а не DNS вашего ISP. Использование CentOS systemd-resolved или статического resolv.conf может привести к тому, что некоторые клиенты не смогут переопределить системный DNS. Если DNS-серверы вашего ISP всё ещё отображаются, установите вручную DNS поставщика в конфигурацию клиента, например 103.86.96.100 NordVPN.
Что делать, если сервис systemd OpenVPN не запускается после ручной конфигурации?
Проверьте sudo journalctl -u openvpn-client@client -e для конкретной ошибки. Распространённые причины на CentOS включают отсутствующий файл .ovpn в /etc/openvpn/client/, неправильные разрешения файла или незагруженный модуль ядра TUN/TAP, который вы исправляете, запустив sudo modprobe tun перед перезагрузкой сервиса.
Почему firewalld блокирует трафик туннеля моего VPN на CentOS?
Firewalld запускается по умолчанию на CentOS и блокирует трафик через интерфейс туннеля, если он не назначен правильной зоне. Исправьте это, добавив интерфейс в доверенную зону с помощью sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent, затем sudo firewall-cmd --reload, которая разрешает трафик VPN, оставляя остальные правила брандмауэра нетронутыми.
Безопасно ли по-прежнему запускать VPN на CentOS 7 теперь, когда он прошёл конец жизни?
Не совсем, так как CentOS 7 достиг конца жизни 30 июня 2024 года, что означает отсутствие дальнейших обновлений безопасности от проекта CentOS. Запуск VPN на неправленной ОС подрывает защиту, которую он предоставляет. Перейдите на CentOS Stream 9, AlmaLinux 9 или Rocky Linux 9, все из которых используют dnf и принимают одни и те же пакеты RPM, которые уже поддерживают поставщики VPN.
Сколько одновременных подключений позволяют NordVPN, Surfshark и ExpressVPN для установок CentOS?
NordVPN охватывает 10 одновременных устройств, полезно, если вы защищаете несколько серверов плюс рабочую станцию. Surfshark позволяет неограниченное количество подключений на одной учётной записи, самый сильный вариант для администраторов, управляющих многими экземплярами CentOS. ExpressVPN позволяет 10–14 устройств в зависимости от уровня выбранного плана, со 100-процентной 30-дневной гарантией возврата денег, подкрепляющей все три.
Какой из этих VPN лучше всего работает для серверов CentOS с большими передачами файлов или трафиком CI/CD?
NordVPN занимает #1 из 22 в нашей Speed Lab, агрегированной из опубликованных тестов третьих сторон, и его протокол NordLynx (на базе WireGuard) обычно превосходит OpenVPN на CentOS. Surfshark занимает #4 из 22, также используя WireGuard. ExpressVPN занимает #8 из 22 и полагается на собственный протокол Lightway вместо WireGuard, что может иметь значение для шифрования артефактов сборки и ключей API при передаче.
Как NordVPN, Surfshark и ExpressVPN сравниваются по цене для пользователей CentOS?
Surfshark самый дешёвый — от $2.49/месяц на самом длительном плане, и это единственный из трёх, предлагающий неограниченное количество одновременных подключений, что идеально подходит администраторам, управляющим множеством экземпляров CentOS. NordVPN начинается от $3.49/месяц и ExpressVPN от $2.99/месяц, оба на самых длительных планах. Все три сервиса поддерживают все платные планы гарантией возврата денег в течение 30 дней, если настройка Linux не сработает.
Работает ли WireGuard действительно лучше, чем OpenVPN на CentOS, или мне нужно придерживаться ручной конфигурации?
Протоколы на основе WireGuard, такие как NordLynx NordVPN и встроенная поддержка WireGuard Surfshark, обычно обеспечивают более высокую пропускную способность, чем стандартный OpenVPN на CentOS, и включаются через простую команду CLI. Ручная настройка OpenVPN с использованием файлов .ovpn дает полный контроль над шифровальными шифрами и маршрутизацией, но жертвует встроенным kill switch и переключением серверов с одной командой, которые предоставляют встроенные инструменты CLI.