Zero Trust Cyber Security: Përqasja & Zbatimi
Mësoni bazat e sigurisë zero trust, si funksionon modeli, përfitimet kryesore, dhe hapat praktikë për të kaluar nga mbrojtja e perimetrit në verifikimin e vazhdueshëm të qasjes.
 Michael Gargiulo
Përfundim: Siguría zero trust zëvendëson supozimin e vjetër që gjithçka brenda rrjetit tuaj është e sigurt. Çdo përdorues, pajisje dhe lidhje verifikohet vazhdimisht, duke reduktuar ndjeshëm rrezikun e shkeljes në mjedise të lidhura me cloud.
Çfarë është Cyber Security Zero Trust?
Siguría tradicionale e rrjetit mbështetej në një ide të thjeshtë: besoje gjithçkasë brenda perimetrit dhe bloko kërcënimet në skaj. Firewall-et, VPN-et dhe sistemet e zbulimit të depërtimit formuan një hendek dixhital rreth burimeve të korporatës. Pasi një përdorues ose pajisje kaloi portën, ato lëviznin lirshëm.
Ai model nuk funksionon më. Cloud computing, puna nga distanca dhe pajisjet mobile kanë shpërndarë plotësisht perimetrin e rrjetit. Punonjësit aksesojnë të dhëna të ndjeshme nga laptopë personal në kafe. Furnizuesit e palëve të treta lidhen drejtpërdrejt me sistemet e brendshme. Sulmuesi që shkel një pikë fundore të vetme mund të lëvizë horizontalisht në të gjithë organizatën.
Cyber security zero trust adreson këtë realitet drejtpërdrejt. Në vend që të supozojë se gjithçka brenda rrjetit është e sigurt, zero trust trajton çdo kërkesë për qasje si potencialisht me zyrtare. Çdo përdorues, çdo pajisje dhe çdo lidhje duhet të provojë legjitimitetin e saj para se të fitojë qasje në ndonjë burim. Për një pamje më të gjerë të peizazhit të kërcënimeve, shihni hubun tonë të sigurisë kibernetike.
NIST Publikimi Special 800-207[1] është arkitektura referente federale e SHBA-së për zero trust. Ai përcakton zero trust, shtatë parimet e projektimit të zero trust, komponentët logjikë si motori i politikave, dhe variantet e vendosjes. Qeveria e SHBA-së publikon gjithashtu Modelin e Pjekurisë Zero Trust të CISA[2], i cili organizon zero trust rreth pesë shtyllave (identiteti, pajisjet, rrjetet, aplikacionet dhe ngarkesat e punës, dhe të dhënat), si dhe memorandumin e OMB M-22-09[3], strategjinë federale zero trust për agjencitë.
Zero trust nuk është një produkt i vetëm që mund të blini. Ëhtë një model sigurie, një filozofi dhe një qasje arkitekturore që rishikon se si organizatat mendojnë për qasjen dhe besimin në çdo nivel.
Parimet Bazë të Zero Trust
Tabela e mëposhtme përmbledh gjashtë fusha praktike që përsëriten në udhëzimet e zero trust. Vetë NIST SP 800-207 përcakton shtatë parime, për shembull që të gjitha burimet e të dhënave dhe shërbimet kompjuterike trajtohen si burime, që çdo komunikim sigurohet pavarësisht vendndodhjes në rrjet, që qasja jepet për secilën sesion, dhe që qasja vendoset nga një politikë dinamike:
| Parimi Zero Trust | Çfarë Do të Thotë në Praktikë |
|---|---|
| Verifiko në mënyrë eksplicite | Autentifiko çdo përdorues, pajisje dhe kërkesë — sa herë, jo vetëm në hyrje |
| Qasja me privilegje minimale | Jep vetëm lejet e nevojshme për një detyrë të veçantë, asgjë më shumë |
| Supozoj shkelje | Dizajno sistemet sikur sulmuesit janë tashmë brenda; limito rrezen e dëmit |
| Segmentimi i rrjetit | Ndaji rrjetin kështu që një zonë e kompromituar nuk mund të përhapet horizontalisht |
| Autentifikimi me shumë faktorë | Kërko një faktor të dytë përtej fjalëkalimit për të gjitha pikat e qasjes |
| Monitorimi i vazhdueshëm | Regjistro dhe analizo të gjithë aktivitetin në kohë reale për të zëpur anomalitë herët |
Secili parim përforcon të tjerët. Parimi i qasjes me privilegj minimal kufizon atë që një llogari e komprometuar mund të arrijë. Segmentimi i rrjetit e kufizon dëmin nëse një sulmues anashkalon autentikimin. Monitorimi i vazhdueshëm zbulon sjellje anormale që rregullat statike do t’i kalonin pa u vënë re. Së bashku, këto praktika krijojnë shtresa mbrojtjeje të mbivendosura që zvogëlojnë rrezikun e një shkeljeje të suksesshme.
E rëndësishme: Zero trust nuk është një produkt; ëhtë një model sigurie. Mbrojtjet tradicionale të perimetrit supozojnë se gjithçka brenda rrjetit është e sigurt, por puna nga distanca dhe cloud computing kanë shpërndarë këtë kufi. Miratimi i qasjes me privilegje minimale dhe verifikimit të vazhdueshëm reduktojnë ndjeshëm rrezikun e përhapjes së shkeljes pasi sulmuesit fitojnë qasje fillestare.
Komponentët e Arkitekturës Zero Trust
Një arkitekturë zero trust mbështetet në disa komponentë të ndërlidhur që punojnë së bashku. Të kuptuarit i secilit ndihmon organizatat të planifikojnë shpërndarje realistike.
Menaxhimi i Identitetit dhe Qasjes (IAM)
IAM është themeli i zero trust. Zgjidhje si Microsoft Entra ID (më parë Azure AD), Okta dhe Ping Identity verifikojnë identitetet e përdoruesve para se të japin qasje në ndonjë burim. Çdo kërkesë për qasje kalon përmes shtresës IAM, e cila vlerëson identitetin, rolin dhe kontekstin para se të marrë një vendim të lejit ose refuzimit. Menaxhimi i fortë i identitetit dhe qasjes ndihmon gjithashtu në parandalimin e kërkimit të kredencialeve dhe sulmeve të marrjes në posedim të llogarisë.
Autentifikimi me Shumë Faktorë (MFA)
MFA kërkon që përdoruesit të vërtetojnë identitetin e tyre përmes të paktën dy faktorëve të ndryshëm: diçka që dinë (fjalëkalimi), diçka që kanë (token i harduerit ose telefoni), ose diçka që janë (biometrik). Një studim i Microsoft Research mbi llogaritë me aktivitet të dyshimtë zbuloi që MFA e zvogëloi rrezikun e komprometimit me 99.22%[4] në të gjithë popullsinë dhe me 98.56% aty ku kredencialet ishin rrjedhur. MFA nuk është opsionale në asnjë vendosje zero trust.
Mikro-Segmentimi
Në vend që të trajtojë rrjetin si një zonë të vetme të besuar, mikro-segmentimi e ndan atë në segmente të vogla, të izoluara. Çdo segment zbaton politikat e veta të qasjes. Nëse një sulmuesi komprometoj një segment, ata nuk mund të lëvizin horizontalisht në të tjerat. Mjetet si VMware NSX, Illumio dhe Cisco ACI mundësojnë mikro-segmentimin në shkallë.
Zbulimi dhe Përgjigja e Pikës Fundore (EDR)
Zero trust kërkon dukshmëri në çdo pajisje që lidhet me rrjetin. Zgjidhjet EDR si CrowdStrike Falcon, SentinelOne dhe Microsoft Defender për Pikën Fundore monitorojnë vazhdimisht shëndetin e pajisjes, zbulojnë sjellje të keqe dhe zbatojnë politikat e pajtueshmërisë. Një pajisje që bie jashtë pajtueshmërisë (OS i vjetëruar, patch-et që mungojnë) mund të bllokohet automatikisht nga qasja në burime të ndjeshme.
Menaxhimi i Informacionit të Sigurisë dhe Ngjarjeve (SIEM)
Platformat SIEM grumbullojnë regjistrat nga i gjithë mjedisi dhe aplikojnë analitikë për të zbuluar anomalitë. Zgjidhje si Splunk, Microsoft Sentinel dhe IBM QRadar ofrojnë monitorimin e vazhdueshëm që zero trust kërkon. Paralajmërimet në kohë reale dhe libret e përgjigjes automatike ndihmonin ekipet e sigurisë të veprojnë në kërcënime brenda minutash në vend të ditëve.
Motori i Politikës dhe Administratori i Politikës
Në zemrën e një arkitekture zero trust qëndron motori i politikës. Ky komponent vlerëson çdo kërkesë për qasje sipas politikave të përcaktuara (roli i përdoruesit, shëndeti i pajisjes, vendndodhja, ora e ditës, pikëspor i rrezikut) dhe merr një vendim besimi në kohë reale. Administratori i politikës pastaj zbaton atë vendim duke urdhëruar pikën përkatëse të zbatimit të lejojë ose bllokojë lidhjen.
Zero Trust vs. Siguría Tradicionale e Perimetrit
Të kuptuarit i kontrastit midis zero trust dhe qasjeve të trashëgimit sqaron pse organizatat po e bëjnë ndryshimin.
| Faktori | Siguría Tradicionale e Perimetrit | Siguría Zero Trust |
|---|---|---|
| Modeli i besimit | Besoje gjithçkasë brenda rrjetit | Mos besoje asgjë; verifiko gjithçka |
| Shtrirja e qasjes | Qasja e gjerë e rrjetit pas autentifikimit | Qasja e granulit, për aplikacion |
| Frekuenca e verifikimit | Një herë në hyrje | Vazhdimisht, çdo kërkesë |
| Rreziku i lëvizjes horizontale | I lartë — sulmuesit lëvizin lirshëm pasi janë brenda | I ulët — mikro-segmentimi përmban shkeljet |
| Mbështetja për punën nga distanca | Kërkon tunelimin VPN të të gjithë trafikut | Mbështetje vendore për qasjen e shpërndarë |
| Dukshmëria | Monitorimi i kufizuar i trafikut të brendshëm | Dukshmëri e plotë në të gjitha lidhjet |
Ndryshe nga qasjet tradicionale të bazuara në VPN që i japin aksesit e gjerë rrjetit pasi të lidhen, zero trust network access (ZTNA) i jep aksesit vetëm aplikacionit specifik që kërkon roli i një përdoruesi. Organizatat që ende mbështeten në VPN të fokusuar në privatësinë për enkriptim mund të shtresojnë ZTNA në krye për të kontrolluar se çfarë mund të arrijë në të vërtetë secili përdorues. VPN-i menaxhon tunelishsharimin e enkriptuar; zero trust menaxhon autorizimin dhe verifikimin e vazhdueshëm. Për një krahasim anash për platformat e ndërmarrjeve të ndërtuar rreth secilës qasje, shihni krahasimin tonë të VPN të ndërmarrjeve.
Si të implementohet një arkitekturë Zero Trust
Implementimi i zero trust nuk është një projekt i një nate, dhe më mirë realizohet në faza. Ja një qasje praktike, hap pas hapi.
Hapi 1: Hartoji Sipërfaqen Tuaj të Mbrojtjes
Identifiko të dhënat tuaja më kritike, aplikacionet, aktivet dhe shërbimet (DAAS). Për ndryshim nga sipërfaqja e sulmit, e cila është e gjerë dhe vazhdimisht në zgjerim, sipërfaqja e mbrojtjes është e vogël dhe e mirëpërcaktuar. Fillo këtu.
Hapi 2: Hartoji Rrjedhat e Transaksionit
Dokumento se si trafiku lëviz në të gjithë rrjetin tuaj. Kuptoje cilët përdorues aksesojnë cilat aplikacione, nga cilat pajisje dhe përmes cilave rrugë. Nuk mund ta zbatosh politikat në rrjedhat që nuk i kupton.
Hapi 3: Ndërtoni arkitekturën rreth sipërfaqes së mbrojtjes
Vendosni firewall-e të gjeneratës së ardhshme, zgjidhje IAM dhe mjete mikro-segmentimi rreth sipërfaqes së mbrojtjes. Vendosni motorin e politikave në qendër të çdo vendimi për qasje. NIST SP 800-207 përshkruan katër variante vendosjeje: bazuar në agjentin e pajisjes/portën, bazuar në enklavë, bazuar në portalin e burimit dhe izolimin e aplikacionit në pajisje (device application sandboxing). Zgjidhni bazuar në infrastrukturën tuaj ekzistuese.
Hapi 4: Krijo Politika Qasje me Granul
Përcakto politika qasje me granul duke përdorur Metodën Kipling: Kush po kërkon qasje? Cilin aplikacion po aksesojnë? Kur po e aksesojnë? Ku ndodhen? Pse kanë nevojë për qasje? Si po lidhen? Këto gjashtë pyetje formojnë bazën e çdo rregulli politike.
Hapi 5: Vendos Autentikimin me Shumë Faktorë Kudo
Shtrije autentikimin me shumë faktorë (MFA) në të gjitha pikat e qasjes. Jep përparësi llogarive me privilegje, pastaj zgjeroje për të gjithë përdoruesit. Çelësat fizikë të sigurisë (YubiKey, Google Titan) janë rezistentë ndaj phishing-ut, që është forma e MFA-së që OMB M-22-09[3] i udhëzon agjencitë federale ta përvetësojnë.
Hapi 6: Aktivizoni Monitorimin dhe Analitikën e Vazhdueshme
Shpërndaji zgjidhje SIEM dhe EDR për të monitoruar të gjithë trafikun në kohë reale. Vendos vlerat bazë për sjelljen normale kështu që anomalitë shkaktojnë paralajmërimet e menjëherëshme. Automatizoje librat e përgjigjes për modelet e kërcënimeve të zakonshme.
Hapi 7: Iteruj dhe Zgjeroje
Fillo me aktivet tuaja më të ndjeshme dhe zgjero kontrollet zero trust jashtë. Çdo fazë duhet të përfshijë testimin, vlefshmërinë dhe rafinimin e politikës. Zero trust nuk është një destinacion; ëhtë një proces i vazhdueshëm i përmirësimit.
Raste Përdorimi të Zakonshme Zero Trust
Fuqisë Pune të Largëta dhe Hibride
Organizatat me punonjës që punojnë nga shtëpia, hapësirat e përbashkëta ose vendet e klientëve përfitojnë menjëherë nga zero trust. Në vend që të dërgojë të gjithë trafikun përmes një VPN qendror, zgjidhjet ZTNA verifikojnë çdo përdorues dhe pajisje në mënyrë të pavarur. Kjo reduktojn latencën dhe përmirëson sigurinë në të njëjtën kohë.
Organizatat me Fokus Cloud
Kompanitë që xhirojnë ngarkesa pune në AWS, Azure dhe Google Cloud kanë nevojë për kontrolle qasje në përputhje me ajo që përfshijnë shumë mjedise. Politikat zero trust i ndjek përdoruesin dhe ngarkesën e punës, jo kufijtë e rrjetit.
Industritë e Rregulluara
Organizatat shëndetësore që i nënshtrohen HIPAA, institucionet financiare të rregulluara nga PCI DSS dhe SOX, dhe agjencitë qeveritare që ndjek FedRAMP të gjitha kërkojnë kontrolle qasje strikte dhe gjurmëzime auditi. Zero trust përftuar të dyja sipas dizajnit.
Qasja e Palës së Tretë dhe Kontraktuesit
Furnizuesit dhe kontraktuesit shpesh kanë nevojë për qasje në sisteme specifike të brendshme. Zero trust u jep atyre qasje vetëm në burimet që kanë nevojë, vetëm për kohëzgjatjen që kanë nevojë të tyre, me regjistrim të plotë të çdo veprimi.
Bashkimet dhe Blerjet
Kur dy organizata bashkohen, integrimi i rrjeteve të tyre paraqet rrezik të konsiderueshëm. Zero trust lejon që çdo mjedis të ruajë kontrolle qasje të pavarur ndërsa në mënyrë selektive jep qasje ndër-organizative në një bazë për aplikacion.
A Është Zero Trust E Duhur për Organizatën Tuaj?
Cyber security zero trust nuk është një trend kalimtar. Ëhtë një ndryshim themelor në mënyrën se si organizatat mbrojnë të dhënat, aplikacionet dhe përdoruesit e tyre. Modeli i vjetër i bazuar në perimetrin supozoj kërcënimet qëndrojnë jashtë murit. Sot, me cloud computing, punën nga distanca dhe sulme gjithnjë e më të sofistikuara si vjedhja e identitetit dhe kërkimi i kredencialeve, supozimi ai vendos organizatat në rrezik serioz.
Miratimi i zero trust do të thotë të biem e zotuar për verifikimin e vazhdueshëm, qasjen me privilegje minimale, segmentimin e rrjetit, autentifikimin me shumë faktorë dhe monitorimin në kohë reale. Kërkon investim në teknologji dhe vullnetin për të ri-menduar se si organizata juaj jep dhe menaxhon qasjen.
Fitimi është substancial: rrezik i reduktuar i shkeljes, postaurë më e fortë e pajtueshmërisë, dukshmëri më e mirë në aktivitetin e rrjetit dhe një model sigurie që shkallëzohet me organizatën tuaj.
Fillo me aktivet tuaja më kritike. Hartoji rrjedhat e trafikut tuaj. Shpërndaji MFA dhe IAM. Segmento rrjetin tuaj. Monitoroje gjithçka. Çdo hap përpara reduktoj ekspozimin tuaj ndaj kërcënimeve që kanë rëndësi më shumë.
Referenca
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arkivuar: Pamje nga Wayback Machine
- CISA. pa datë. Zero Trust Maturity Model V2 508. Marrë 18 tetor 2026 nga https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arkivuar: Pamje nga Wayback Machine
- Whitehouse. pa datë. M 22 09. Marrë 18 tetor 2026 nga https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arkivuar: Pamje nga Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 maj 2023). Marrë 18 tetor 2026 nga https://arxiv.org/abs/2305.00945.Arkivuar: Pamje nga Wayback Machine
Burime për këtë faqe
Grafikë dhe imazhe referuese nga kërkimet tona, të lira për t'u parë dhe ndarë.
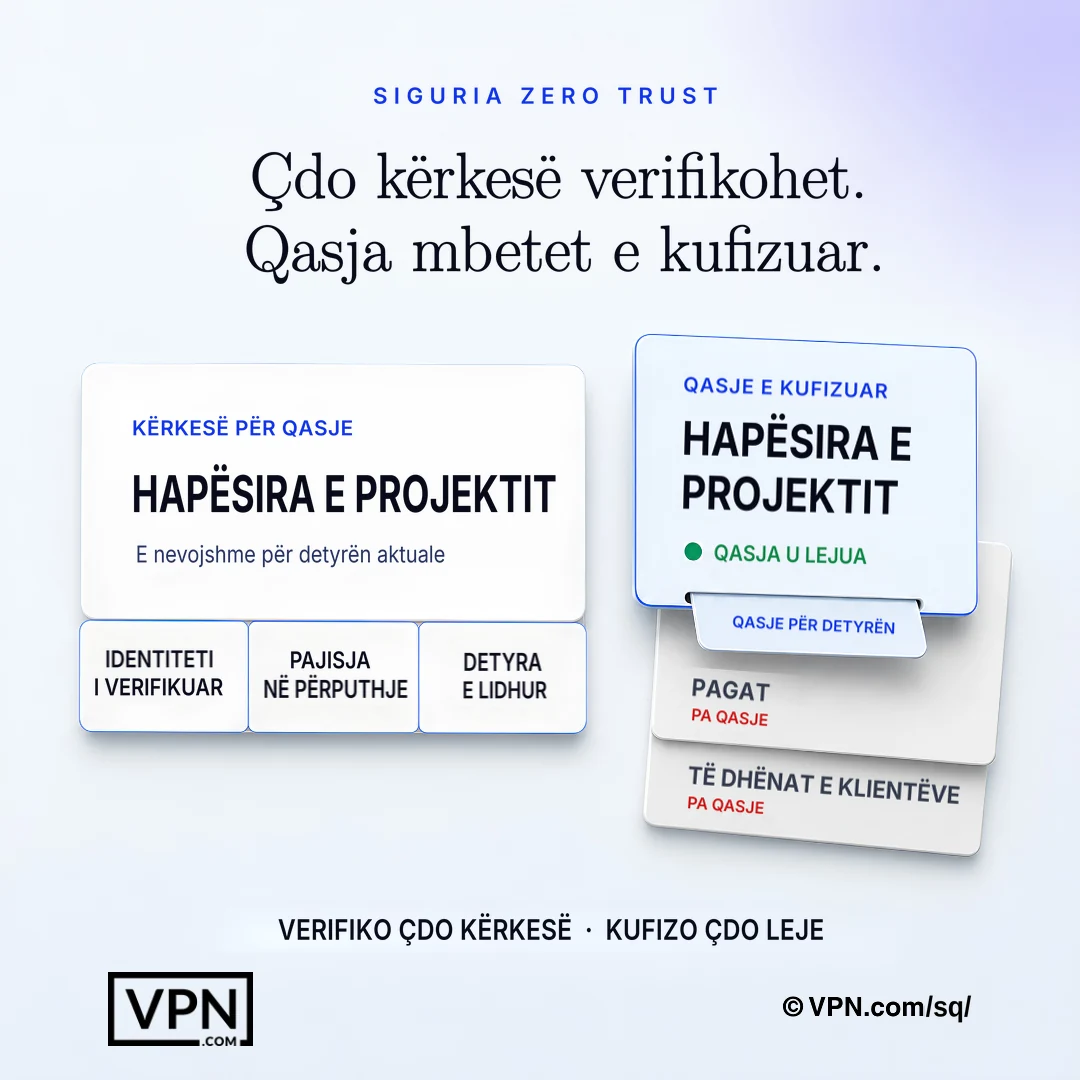
Zero trust verifikon çdo kërkesë dhe jep vetëm lejet e nevojshme për detyrën aktuale.
Pyetjet e Shpeshta
Çfarë është siguria cyber zero trust, thjesht?
Zero trust do të thotë se asnjë përdorues, pajisje apo lidhje nuk besohet si parazgjedhje, edhe brenda rrjetit korporativ. Çdo kërkesë për akses verifikohet shprehimisht, jepet vetëm me privilegjin minimal të nevojshëm dhe monitorohet vazhdimisht. Ai zëvendëson modelin e vjetër “besoj gjithçka brenda perimetrit”, i cili dështon kur kompjuterikia në cloud dhe puna nga distanca shpërbëjnë atë perimetër. NIST SP 800-207 është arkitektura referuese federale e SHBA-së për të.
Cilat janë parimet bazë të zero trust?
NIST SP 800-207 përcakton shtatë parime (tenets), ndërsa fushat e zakonshme të praktikës përfshijnë verifikimin eksplicit, qasjen me privilegj minimal, supozimin e shkeljes, segmentimin e rrjetit, autentikimin me shumë faktorë dhe monitorimin e vazhdueshëm. Secili përforcon të tjerët: privilegji minimal kufizon atë që mund të arrijë një llogari e komprometuar, segmentimi përmban përhapjen anësore, ndërsa monitorimi i vazhdueshëm zbulon anomalitë që rregullat statike i anashkalojnë. Së bashku ato formojnë shtresa mbrojtjeje të mbivendosura, në vend që të jenë një produkt ose cilësim i vetëm.
Cilat kërcënime mbrohet zero trust kundër që një VPN tradicional nuk bën?
VPN tradicional enkriptin tunelin por jep qasje të gjerë të rrjetit pasi të lidhet, pra një sulmuese që vjedh një kredencial mund të lëvizë horizontalisht në të gjithë rrjetin. Qasja zero trust e rrjetit (ZTNA) jep qasje vetëm në aplikacionin specifik që kërkon roli i përdoruesit, me çdo kërkesë të ri-verifikuar. Kjo direkt kufizon lëvizjen horizontale, kërkimin e kredencialeve dhe marrjen në posedim të llogarisë, sulmeve që mbrojtja vetëm-perimetir humbin.
Si mund të limito zero trust lëvizjen horizontale pas një shkeljes?
Zero trust supozoj sulmuesit janë tashmë brenda dhe dizajnoj rreth kësaj. Mikro-segmentimi ndan rrjetin në segmente të izoluara, pra komprometimi i një segmenti nuk jep qasje në të tjerat, duke përdorur mjete si VMware NSX, Illumio ose Cisco ACI. I kombinuar me qasjen me privilegje minimale dhe monitorimin e vazhdueshëm përmes platformave SIEM, kjo zvogëlon rrezen e dëmit të ndonjë llogarie ose pikë fundore të kompromituar të vetme.
Çfarë është qasja zero trust e rrjetit (ZTNA) dhe si ndryshon nga VPN?
ZTNA jep qasje vetëm në aplikacionin specifik që kërkon roli i përdoruesit, në vend të qasjes së gjerë të rrjetit që tuneli VPN përftuar pasi të lidhet. Organizatat mund të shtresojnë ZTNA në krye të një VPN fokusuar në privatësi ekzistuese: VPN menaxhon tunelin e enkriptuar ndërsa zero trust menaxhon autorizimin dhe verifikimin e vazhdueshëm për kërkesë, duke mbyllur boshllëkun që qasja vetëm-VPN lë hapur.
A e zëvendëson zero trust MFA-në, apo punon së bashku me të?
MFA është një komponent i detyrueshëm i zero trust, jo një zëvendësim i tij. Një studim i Microsoft Research zbuloi se MFA e zvogëloi rrezikun e komprometimit të llogarisë me 99.22%, gjë që e bën atë të domosdoshme në të gjitha pikat e aksesit. Vendosjet e zero trust e aplikojnë MFA-në duke filluar nga llogaritë me privilegje, pastaj duke e zgjeruar te të gjithë përdoruesit, shpesh duke përdorur çelësa sigurie fizikë si YubiKey ose Google Titan për një rezistencë më të fortë ndaj phishing-ut.
Cilat mjete përdoren në të vërtetë për të ndërtuar një arkitekturë zero trust?
Grumbull i plotë përfshin identitetin, pikat fundore, rrjetin dhe monitorimin. IAM vjen nga Microsoft Entra ID, Okta ose Ping Identity. EDR vjen nga CrowdStrike Falcon, SentinelOne ose Microsoft Defender për Pikën Fundore. Mikro-segmentimi përdor VMware NSX, Illumio ose Cisco ACI. Platformat SIEM si Splunk, Microsoft Sentinel ose IBM QRadar ofrojnë monitorimin e vazhdueshëm që modeli kërkon.
Çfarë është motori i politikës dhe pse qendron në zero trust?
Motori i politikës qëndron në zemrën e një arkitekture zero trust, vlerësimin e çdo kërkese për qasje kundër faktorëve si roli i përdoruesit, shëndeti i pajisjes, vendndodhja, ora e ditës dhe pikëspori i rrezikut për të bërë një vendim të lejit ose refuzimit në kohë reale. Administratori i politikës pastaj zbaton atë vendim duke urdhëruar pikën e zbatimit. NIST SP 800-207 e përshkruan atë si komponenti qendror i marrjes së vendimeve të modelit.
Si të filloj zbatimin e zero trust pa ndërprerë operacionet?
Filloni duke hartëzuar sipërfaqen tuaj të mbrojtjes, grupin e vogël të të dhënave, aplikacioneve, aseteve dhe shërbimeve kritike, në vend të gjithë sipërfaqes së sulmit. Më pas dokumentoni rrjedhat e transaksioneve për të kuptuar kush aksesson çfarë dhe nga ku. NIST SP 800-207 përshkruan katër variante të vendosjes (agjent/portë e pajisjes, bazuar në enklavë, bazuar në portalin e burimeve dhe sandboxing i aplikacioneve të pajisjes), ndaj mund të zgjidhni atë që përputhet me infrastrukturën tuaj ekzistuese përpara se të ndërtoni më tej.
Çfarë është Metoda Kipling për vendosjen e politikave qasje zero trust?
Metoda Kipling ndërtojn politika qasje me granul rreth gjashtë pyetjesh: kush po kërkon qasje, aplikacionin po aksesojnë, kur, ku ndodhen, pse kanë nevojë për qasje dhe si lidhen. Këto gjashtë pyetje formojnë bazën e çdo rregulli politike të zbatuar nga motori i politikës, duke zëvendësuar qasjen e gjerë të bazuar në rol të rrjetit me vendime kontekstuale për kërkesë.
Sa kohë merr një implementim i plotë i zero trust?
Organizatat e adoptojnë zero trust në faza, jo si një projekt i vetëm. Sekuenca është: harto sipërfaqen e mbrojtjes, dokumento fluksët e transaksioneve, ndërto arkitekturën rreth saj, krijo politika të granulara sipas Metodës Kipling, vendos MFA kudo, aktivizo monitorimin SIEM dhe EDR, dhe më pas përsërit. Çdo fazë përfshin testim dhe rafinim të politikave përpara se të zgjerohet te grupi tjetër i aseteve.
A është zero trust e nevojshme për industritë e rregulluara si shëndetësia ose financa?
Po. Organizatat shëndetësore nën HIPAA, institucionet financiare të rregulluara nga PCI DSS dhe SOX, dhe agjencitë qeveritare që ndjek FedRAMP të gjitha kërkojnë kontrolle qasje strikte dhe gjurmëzime auditi të plotë, të cilat zero trust përftuan sipas dizajnit përmes verifikimit të vazhdueshëm dhe regjistrim për aplikacion. Furnizuesit dhe kontraktuesit e palëve të treta marrin gjithashtu qasje të kufizuar në vetëm burimet dhe kohëzgjatjet specifike që kanë nevojë.
Çfarë ndodh nëse një pajisje dështon një kontroll pajtueshmërie nën zero trust?
Zgjidhje EDR si CrowdStrike Falcon, SentinelOne ose Microsoft Defender për Pikën Fundore monitorojnë vazhdimisht shëndetin e pajisjes, dhe një pajisje që bie jashtë pajtueshmërisë, si xhira një OS të vjetëruar ose patch-et që mungojnë, mund të bllokohet automatikisht nga qasja në burime të ndjeshme. Kjo zbatim ndodh në motorin e politikës, i cili ri-vlerëson shëndetin e pajisjes si një faktor në çdo vendim qasje, jo vetëm një herë në hyrje.