Zgjidhjet më të Mira të VPN për Përvojën: 5 Platforma të Krahasuara
Krahasoni platformat e VPN-it të ndërmarrjes dhe zero trust: NordLayer, Cisco, Palo Alto, Fortinet dhe Zscaler. Shihni cila përputhet me madhësinë, stackun dhe ekipin tuaj IT.
 Michael Gargiulo
Përgjigje e shkurtër: Përputhni platformën me rrjetin që tashmë drejton. NordLayer është më i shpejti për t’u shtjelluar për një ekip me fokus në cloud pa hardware për të menaxhuar. Cisco Secure Client, Palo Alto GlobalProtect dhe Fortinet FortiClient kanë kuptim kur tashmë drejton firewall të atij shitësi. Zscaler Private Access është zgjedhja kur qëllimi është aksesi zero trust në aplikacione në vend të një tuneli rrjeti. NordLayer është i vetmi ndër këta pesë që mund t’ju dërgojmë drejtpërdrejt, dhe ne e themi këtë më poshtë.
Cili Enterprise VPN Duhet Të Zgjidhni?
| Nëse kjo të përshkruan | Filloni me | Përse |
|---|---|---|
| Ekip cloud-first ose hibrid, pa gateway në premise, doni që të funksionojë shpejt | NordLayer | Gateway të menaxhuara në cloud dhe një Control Panel qendror, me single sign-on dhe autentifikimin shumëfaktor në secilin plan |
| Ju tashmë drejtoni firewall Cisco ASA ose Firepower | Cisco Secure Client[1] | Ndërtuar për të funksionuar me gateway-et e Cisco |
| Ekipi i sigurisë dëshiron inspektim të thellë të trafikut në firewall | Palo Alto GlobalProtect[2] | Zgjeron politikën e firewall-it të Palo Alto për përdoruesit e largët |
| Ju tashmë drejtoni firewall FortiGate dhe dëshironi një shitës | Fortinet FortiClient[3] | Çiftëzohet me gateway FortiGate dhe mjete të pikës fundore të Fortinet |
| Dëshironi të zëvendësoni aksesin e gjerë të rrjetit me akses për-aplikacion | Zscaler Private Access[4] | Modeli zero trust: përdoruesit arrithin aplikacione specifike, jo rrjetin |
Merrni planet e NordLayer dhe kërkoni një kuotim
Si si ne përzgjodhëm, dhe çfarë nuk bëjmë. VPN.com nuk zhvillon testet e vet të performancës ose sigurisë. Ky udhëzues është ndërtuar nga dokumentacioni i produktit të botuar nga secili shitës dhe udhëzimi i sigurisë publike, të listuar në referencat më poshtë. VPN.com fiton një provizion nëse blini NordLayer përmes lidhjes sonë. Ne nuk kemi asnjë marrëdhënie bashkëpunimi me të katër të tjerët, kështu që lidhjet e tyre shkojnë në faqet e shitësve.
Çfarë e bën një VPN “Enterprise”?
Një VPN për konsumatorë mbron një lidhje të një personi. Një VPN enterprise mbron aksesin e një organizate në sistemet e saj: shton administrim qendror, integrimin e identitetit, politika të qasjes që e ndjekin përdoruesin, dhe regjistrime që IT mund të auditohet. Për një ekip më të vogël (përafërsisht 5 deri 500 përdorues), shikoni udhëzuesin tonë më të mira VPN për biznes. Kjo faqe është për shpërndarja më të mëdha ose më komplekse: zyra të shumta, firewall-e të ekzistuese, një ekip sigurie, dhe furnizim që kërkon një kuotim në vend të një faqeje pagesash.
Dy arkitektura janë në lojë, dhe zgjedhja është më e rëndësishme se marka:
- Network VPN. Përdoruesi autentifikohet, hapet një tunel dhe ai arrin burimet e rrjetit që politika lejon. Cisco, Palo Alto dhe Fortinet janë ndërtuar rreth këtij, të lidhura me portelet ose murit zjarrit të tyre.
- Zero trust network access (ZTNA). Përdoruesi lidhet me aplikacione individuale, jo me rrjetin. Zscaler Private Access është ndërtuar rreth këtij. Shihni udhëzuesin tonë për zero trust për modelin.
NordLayer qëndron më afër fundit të menaxhuar në cloud: përdorni portalet e tij të strehosura në vend që të posedoni pajisjet.
Pesë Platformat në Krahasim
| Platforma | Më e mira për | Shpërndarje | Licencimi |
|---|---|---|---|
| NordLayer | Ekipe me fokus në cloud dhe hibride | I menaxhuar në cloud | Për përdorues, katër plane (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organizatat në portat e Cisco | Në shtëpi ose hibride | Përmes Cisco, zakonisht i paketuar me produktet e tjera |
| Palo Alto GlobalProtect[2] | Ekipet e sigurimit të udhëhequra nga muret zjarri | I bazuar në muret zjarri ose cloud Prisma Access | Përmes Palo Alto, i lidhur me platformën e tij të mureve zjarri |
| Fortinet FortiClient[3] | Klientët e FortiGate | Në shtëpi ose hibride | Përmes Fortinet; konfirmoni kushtet për-pajisje ose për-përdorues |
| Zscaler Private Access[4] | Qasje zero trust në nivel aplikacioni | Shërbim në cloud | Përmes Zscaler; bazuar në çmimet e ofertuara |
Kushtet e licencimit ndryshojnë dhe negociohen, kështu që kjo tabelë përshkruan modelin, jo një numër. Pyetni secilin furnizues për një ofertë kundrejt numrit aktual të vendeve tuaja.
NordLayer
Më i mirë për ekipet që janë të fokusuar në cloud dhe hibride dhe dëshirojnë një shërbim të menaxhuar në vend të pajisjeve. NordLayer është produkti i biznesit nga Nord Security. Administratorët menaxhojnë përdoruesit dhe gejt-ët nga një Panel Kontrolli qendror, dhe single sign-on e lidh atë me ofruesit e identitetit duke përfshirë Microsoft Entra ID, Okta, OneLogin, JumpCloud dhe Google Workspace. Aplikimet mbulojnë Windows, macOS, iOS, Android dhe Linux, plus një zgjerim shfletuesi. SSO dhe autentifikimi me shumë faktorë janë të disponueshëm në të katër planet (Lite, Core, Premium dhe Enterprise). NordLayer ofron një garanci të rikthimit të parave në 14 ditë dhe nuk ka provë falas, kështu që ekzekutoni pilotin tuaj brenda këtij dritareje. Ky është platforma e vetme këtu ku VPN.com mund t’ju dërgojë drejtpërdrejt.
Burimi: Faqja e vetë e NordLayer dhe faqet e planeve, kontrolluar më 2 tetor 2026.
Cisco Secure Client
Më i miri për organizatat që tashmë përdorin firewall-et Cisco. Cisco Secure Client (pasardhësi i AnyConnect) lidhet me gateway-et Cisco ASA dhe Firepower dhe mbështet SSL/TLS dhe IPsec. Forca e tij është përputhja: nëse gateway-et, mjetet e identitetit dhe operacionet e sigurimit tuaj janë tashmë Cisco, klienti përshtatet në atë stack. Nëse nuk janë, përthithni atë stack për ta përdorur. Licencimi zakonisht bëhet përmes Cisco ose një shitësi.
Palo Alto GlobalProtect
Më i miri për ekipet e sigurisë që përdorin zjarrdhomat e Palo Alto dhe dëshirojnë një politikë të vetme për përdoruesit në zyrë dhe ata të larguar. GlobalProtect lidh përdoruesit me zjarrdhomat e Palo Alto ose me shërbimin e tij në cloud Prisma Access, kështu që të njëjtat rregulla inspektimi dhe regjistrim zbatohen kudo që ndodhet përdoruesi. Panorama është konsola qendrore e menaxhimit të Palo Alto për politikën në shumë zjarrdhomat.
Fortinet FortiClient
Më i mirë për organizatat që standardizojnë në Fortinet. FortiClient punon në bashkëpunim me portat e ardhjes FortiGate dhe menaxhimin e pikave fundore të Fortinet, kështu që kontrollet e VPN, firewall dhe pikave fundore ndodhen nën një furnizues. Ai suporton tunelizimet IPsec dhe SSL. Kontrolloni kushtet aktuale të licencimit me Fortinet, pasi ato ndryshojnë midis ofertave për-pajisje dhe për-përdorues.
Zscaler Private Access
Më i miri për organizatat e-cloud që janë të përkushtuara në zero trust. Zscaler Private Access nuk vendos përdoruesit në rrjet. Ai bëhet ndërmjetës i një lidhjeje midis një përdoruesi dhe një aplikacioni specifik përmes cloud-it të Zscaler, kështu që adresat e aplikacioneve nuk ekspozohen në internetin publik. Nëse një llogari komprometohet, ekspozimi është aplikacionet që asaj llogarie i ishte lejuar të arrijë, jo i gjithë rrjeti. Ai shpërndarhet përmes cloud-it, kështu që mjedisjet me shumë infrastrukturë on-premise kanë nevojë për një migrimi fazor.
Si të Zgjidhni: Gjashtë Pyetje
- Çfarë përdorni tashmë? Muralet zjarri ekzistues të Cisco, Palo Alto ose Fortinet zakonisht e vendosin këtë. Një klient që përputhet me portat tuaja kursen punën e integrimit.
- Sa persona dhe sa vende? Shumë degë zyrash e drejton drejt platformave të bazuara në mur zjarri. Pjesa më e madhe e personelit të largët në mjetet SaaS e drejton drejt cloud-managed ose zero trust.
- Kush do ta administrojë? Një shërbim i menaxhuar në cloud ka nevojë për më pak përvojë në harduer. Platformat e murit zjarri kanë nevojë për një ekip që tashmë njeh shitësin.
- A lidhet me ofruesin tuaj të identitetit? Konfirmoni që single sign-on dhe parashikimi i përdoruesit funksionojnë me drejtoren që përdorni (Entra ID, Okta, Google Workspace).
- Çfarë kërkon audituesit ose siguruesit juaj? Një VPN është një kontroll midis disa të tjerëve dhe nuk e bën një organizatë të pajtuar në vetvete. Kërkoni nga çdo shitës dokumentacionin e tij aktual të auditimit dhe kontrolloni vetë datat e raportit.
- A mund ta provoni? Ekzekutoni 25 deri në 50 përdorues për disa javë në të paktën dy vendndodhje. Parashtroni një biletë mbështetjeje dhe kohë përgjigjen.
Përfundim përfundimtar
Nuk ekziston një VPN i vetëm më i mirë për ndërmarrje, vetëm zgjidhja më e përshtatshme për mjedisin tuaj. Zgjidhni NordLayer nëse jeni me përqendrim në cloud dhe dëshironi një shërbim të menaxhuar pa pajisje. Zgjidhni klientin Cisco, Palo Alto ose Fortinet nëse tashmë përdorni muret zjarri të atij furnizuesi. Zgjidhni Zscaler Private Access nëse qëllimi juaj është qasja në aplikacione të besimit zero.
Cilado që të shkurtojë, zhvilloni një pilot, kërkoni dokumentacionin aktual të auditimit dhe merrni një ofertë të shkruar për numrin e vendeve tuaja. Shikoni planet e NordLayer nëse një opsion i menaxhuar në cloud përshtatet.
Referencat
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referenca
- Cisco. 2026. Secure Client (including AnyConnect). Marrë 30 shtator 2026 nga https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arkivuar: Pamje nga Wayback Machine
- Palo Alto Networks. pa datë. Secure Remote Access | GlobalProtect. Marrë 30 shtator 2026 nga https://www.paloaltonetworks.com/sase/globalprotect.Arkivuar: Pamje nga Wayback Machine
- Fortinet. pa datë. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arkivuar: Pamje nga Wayback Machine
- Zscaler. pa datë. Transforming secure access with Zscaler Private Access (ZPA). Marrë 30 shtator 2026 nga https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arkivuar: Pamje nga Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arkivuar: Pamje nga Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arkivuar: Pamje nga Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. pa datë. Enterprise VPN Security. Marrë 30 shtator 2026 nga https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arkivuar: Pamje nga Wayback Machine
- Fortinet. pa datë. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arkivuar: Pamje nga Wayback Machine
Burime për këtë faqe
Grafikë dhe imazhe referuese nga kërkimet tona, të lira për t'u parë dhe ndarë.
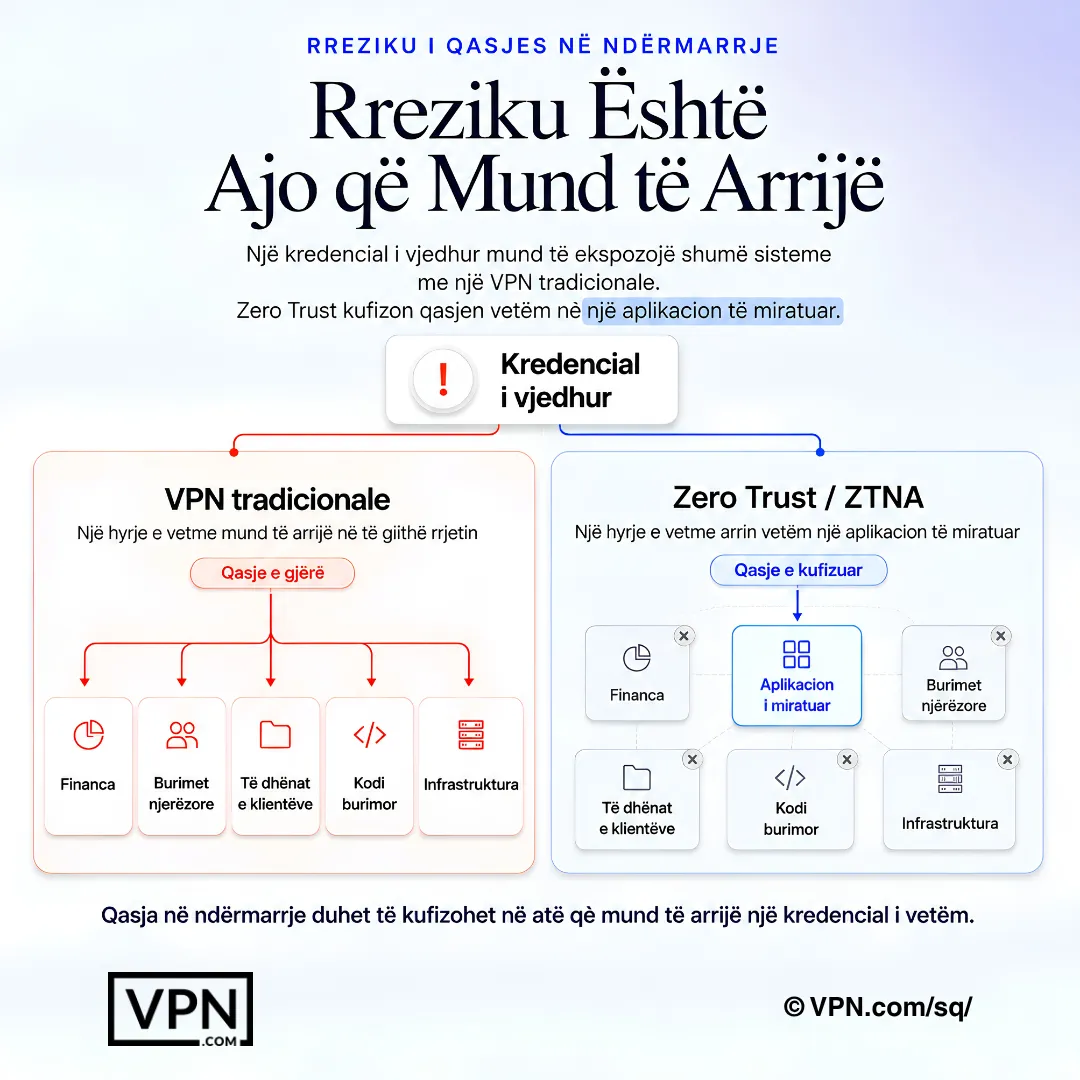
Rreziku i aksesit të ndërmarrjes zvogëlohet kur një kredencial i vetëm nuk mund të arrijë rrjetin më të gjerë.
Pyetje të Shpeshta
Çfarë është një VPN për ndërmarrje?
Një VPN për ndërmarrje i jep punonjësve qasje të sigurt në sistemet e kompanisë përmes administrimit qendror, integrimit të identitetit, politikave të qasjes dhe regjistrave të auditimit. Ajo ndryshon nga një VPN për konsumatorë, e cila mbron lidhjen e një personi dhe nuk ka shtresë administrimi. Platformat për ndërmarrje janë ndërtuar për shumë përdorues, zyra të shumëfishta dhe një ekip IT ose sigurimi.
Cili është ndryshimi midis një enterprise VPN dhe një business VPN?
Kryesisht shkalla dhe integrimi. Një VPN për biznes të vogël përqendrohet në konfigurimin e lehtë dhe licencimin me shumë përdorues për ekipe me disa deri në disa qind përdorues. Një zbatim enterprise shton integrimin me muret zjarri ekzistuese, sistemet e identitetit dhe monitorimin, plus blerjen përmes ofertave dhe kontratave. Shumë produkte të administruara në cloud i shërbejnë të dyja anëve.
A eshte qasja e rrjetit me besim zero (ZTNA) duke zëvendësuar VPN-et?
Për disa organizata, pjesërisht. Një VPN tradicional hap një tunel që arrin rrjetin që përdoruesi lejohet të përdorë. ZTNA lidh përdoruesit me aplikacione individuale në vend të kësaj, e cila kufizon atë që një llogari e komprometuar mund të arrijë. Shumë organizata përdorin të dyja gjatë një kalimi. Zscaler Private Access është një produkt ZTNA; të tjerët këtu janë të udhëhequr nga VPN.
Cili është më i miri VPN për ndërmarrje nëse tashmë përdorim zjarrvalet Cisco, Palo Alto ose Fortinet?
Zakonisht klienti i të njëjtit shitësi: Cisco Secure Client për portat Cisco, GlobalProtect për zjarrvalet Palo Alto, FortiClient për FortiGate. Klienti është ndërtuar për atë portë, kështu që shmangni punën e integrimit. Nëse nuk përdorni asnjërin prej tyre, një opsion i menaxhuar në cloud si NordLayer shmang blerjen e harduerit.
Si çmohet një VPN ndërmarrje?
Kryesisht për përdorues, për pajisje, ose brenda një marrëveshjeje më të gjerë sigurie. Çmimet e listuar të publikuara rrallë përputhen me atë që paguan një blerës i madh, kështu që kërkoni një këtim për numrin tuaj të përfituesve dhe pyesni se çfarë niveli mbështetjeje përfshihet. NordLayer liston katër plane (Lite, Core, Premium dhe Enterprise) në faqën e tij të çmimeve.
A ka një VPN ndërmarreje e bën ne të përputhshme me HIPAA, SOC 2 ose PCI DSS?
Jo. Një VPN është një kontroll teknik, dhe përputhshmëria varet nga politikat tuaja, konfigurimi, shitësit dhe prova. Kërkojini secilit shitësi raportet e tij të tanishme të auditimit ose deklaratat, kontrolloni datat, dhe kërkojini liderit tuaj të përputhshmërisë se cilat kontrolle kërkon korniza juaj.
Si duhet të ekzekutojmë një pilot para se të blejme?
Zgjidhni 25 deri 50 përdorues në të paktën dy lokacione dhe ekzekutojini për disa javë. Testoni hyrjen përmes ofruesit tuaj të identitetit, besueshmërinë në lidhje të dobëta, ngarkesën administrative dhe suportimin. Parashtroni një biletë reale dhe matni përgjigjen. Me NordLayer, bëjeni këtë brenda dritares 14-ditore të kthimit të parave, pasi nuk ka prova falas.
A mund të përdorin të punësuarit një VPN konsumatori për punë në vend?
Nuk është një zgjedhje e mirë pasi një kompani ka nevojë për kontroll qendror. VPN-et e konsumatorit nuk kanë console administrimi, asnjë mënyrë për të zbatuar kush lidhet me çfarë, dhe asnjë regjistrim të pronësisë së kompanisë. Një ekip shumë i vogël ndonjëherë fillon atje, por çdo gjë më e madhe shërbehet më mirë nga një produkt biznesi. Shihni udhëzuesin tonë VPN më i mirë për biznes.
Cilat pajisje duhet të mbështesë një VPN për ndërmarrje?
Si minimum Windows, macOS, iOS dhe Android, dhe Linux për ekipet e inxhinierisë. NordLayer liston aplikacione për të pesë, plus një shtrirje shfletuesi. Për të tjerët, konfirmoni mbështetjen e platformës dhe përputhshmërinë e menaxhimit të pajisjeve mobile në faqen e shitësit.
Çfarë duhet të kontrollojmë nëse personelit i largët i thotë se VPN është i ngadaltë ose bëhet i paqëndrueshëm?
Filloni me vendndodhjen dhe ngarkesën e portës hyrëse, pastaj rrjetin lokal të përdoruesit, pastaj politikën e ndarjes së tunelit. VPN-të në rrjet që dërgojnë të gjithë trafikun përmes një porte hyrëse të largët shtojnë vonesa, ndërsa opsionet e detyruara në re dhe besimit zero mund të drejtojnë përdoruesit drejt një pike prania më të afërt. Parashtroheni atë te mbështetja e shitësit gjatë pilotit për të parë se si përgjigjen.
