VPN më i mirë për Fedora Linux: Mbështetje Native & Shpejtësi
Gjeni VPN-në më të mirë për Fedora me mbështetje native Linux, enkriptim të plotë dhe përputhshmëri me SELinux. Mbrojeni trafikun tuaj në ciklin e shpejtë të lëshimit të Fedora.
 Michael Gargiulo
 ExpressVPN3,000+ serverë
86 nga 100, ndërtuar nga dy pjesë të ponderuara
Vlerësimet e dyqanit të aplikacioneve, pjesë e rezultatit
4,684,69
Hulumtuar më 3 tet 2026Pohime të kontrolluara: 27Grupet e burimit të ndara: 27Pikët u përditësuan 8 tet 2026
 NordVPN7,130 serverë
NordVPN's privacy and security record is strong on process and mixed on proof
93 nga 100, ndërtuar nga dy pjesë të ponderuara
Vlerësimet e dyqanit të aplikacioneve, pjesë e rezultatit
4,664,59
Hulumtuar më 3 tet 2026Pohime të kontrolluara: 31Grupet e burimit të ndara: 23Pikët u përditësuan 8 tet 2026
 Surfshark4,500+ serverë
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 nga 100, ndërtuar nga dy pjesë të ponderuara
Vlerësimet e dyqanit të aplikacioneve, pjesë e rezultatit
4,714,64
Hulumtuar më 3 tet 2026Pohime të kontrolluara: 32Grupet e burimit të ndara: 19Pikët u përditësuan 8 tet 2026
Pse Përdoruesit e Fedora Kanë Nevojë për një Zgjidhje VPN të Dedikuar
Përfundim i shkurtër: Fedora shpërndahet pa enkriptim të integruar të trafikut. Një VPN me suport origjinal Linux fsheh IP-në tuaj, enkriptu çdo paket, dhe jep akses në përmbajtjen me gjeolokacion të kufizuar në këtë distro specifike.
Fedora tërheq zhvilluesit, administratorët e sistemit dhe përdoruesit e vetëdijshëm për privatësinë që vlerësojnë paketat moderne dhe një cikël të shpejtë lëshimi. Kjo fuqi vjen me një kompromis: stack-u i parazgjedhur i rrjetit të Fedora dërgon trafik të pashënkruar. Një VPN e mbyllon atë boshllëk.
Megjithatë, jo çdo VPN trajtoj Fedora mirë. Cikli gjashtëmujor i lëshimit të Fedora, zbatimi i SELinux dhe menaxheri i paketave DNF krijojnë kërkesat unike të përputhshmërisë. Këshillimi i përgjithshëm “Linux VPN” shpesh arrin të jetë i pamjaftueshëm këtu. Ky udhëzues përfshin hapat e instalimit specifik të Fedora, krahasime të protokollit dhe veçorive, dhe krahasime furnizuese-për-furnizuese në mënyrë që të mund të zgjidhni mjetin e duhur për rrjedhën tuaj të punës.
Si funksionon Përputhshmëria e VPN në Fedora
Jo të gjithë ofruesit e VPN-it i trajtojnë Fedora-n në të njëjtën mënyrë. Disa ofrojnë paketa native .rpm. Të tjerë kërkojnë konfigurimin manual të OpenVPN ose WireGuard. Ndryshimi ka rëndësi për përdorshmërinë e përditshme.
Klientët native zakonisht përditësohen automatikisht përmes depozitave DNF. Ata integrohen me GNOME Network Manager dhe respektojnë politikat SELinux. Konfigurimin manual ofron fleksibilitet më të madh të protokollit, por kërkojnë mirëmbajtje të vazhdueshme pas çdo versioni të Fedora-s.
Konsideratat Teknike Specifike të Fedora-s
Grup mjetesh Fedora-s krijon katër pika kontrolli të përputhshmërisë që ndajnë mbështetjen e mirë të VPN-it nga ajo e dobët:
- Menaxhimi i Paketave DNF: Ofruesit që ofrojnë paketa
.rpmose mirëmbajnë një depo specifike të Fedora-s ju lejojnë të instaloni dhe përditësoni me një komandë të vetmesudo dnf install. Ofruesit pa këtë mbështetje ju detyrojnë të shkarkoni binare të pavarur që anashkalojnë përditësimet automatike të sigurisë. - Zbatimi i SELinux-it: Fedora zbaton SELinux në modalitetin “enforcing” si parazgjedhje. Disa klientë VPN dështojnë në heshtje sepse SELinux bllokon ndërfaqen e tunelit të tyre. NordVPN dhe Surfshark e kanë zgjidhur këtë në aplikacionet e tyre native. Konfigurimi OpenVPN i ExpressVPN mund të kërkojë një modul politike të personalizuar të SELinux (detajet në seksionin e konfigurimit më poshtë).
- Përputhshmëria e Kernel-it: Fedora dërgon versione kernel 6.x muaj përpara distrave të tjera. Modulet kernel të VPN-it, veçanërisht implementimet e WireGuard, duhet të kompilohen kundër këtyre kokave më të reja. Ofruesit që kanë vonesa shkaktojnë dështime të lidhjes pas përditësimeve të Fedora-s.
- Integrimi i GNOME Network Manager: Fedora parazgjedhje të GNOME-s. VPN-të që regjistrohen si plugin-e të Network Manager shfaqin statusin e lidhjes në vassojen e sistemit dhe lejojnë ndërrimin e serverit me një klik. Pa këtë integrimin, ju menaxhoni lidhjet në tërësi përmes terminalit.
Pse Përditësimet e Rregullta dhe Përputhshmëria Kanë Rëndësi
Cikli i shpejtë i lëshimit të Fedora-s e bën frekuencën e përditësimit një faktor dëbues:
- Përditësimet e Sigurisë: Çdo version i Fedora-s përditëson biblioteka kryesore të rrjetit. Ofruesit e VPN-it që ndreqen brenda 30 ditëve të një versioni të Fedora-s ruajnë stabilitetin e lidhjes. Ofruesit me vonesa prezantojnë dritare të paqëndrueshmërisë.
- Përditësimet e Protokollit: Protokolet e bazuar në WireGuard siç është NordLynx varen nga mbështetja kernel, kështu që një ofrues që ka vonesa pas një kernel të ri të Fedora-s mund t’ju lërë në një protokol më të ngadalshëm.
- Rregullime Defektesh: Ndryshimet në NetworkManager mes versioni të Fedora-s mund të dështojnë veçoritë siç është ndarë tunelimi në klientët e VPN-it, kështu që kontrolloni se sa shpejt një ofrues dërgon rregullimet.
Zgjidhni ofruesit me një histori të dokumentuar të përditësimeve të shpejta specifike të Fedora-s.
Këto 4 VPN-e që mbështesin plotësisht Fedora-n
Secili ofrues më poshtë publikon mbështetjen zyrtare të Linux-it ose një rrugë konfigurimi të përputhshme me Fedora-n. Detajet vijnë nga dokumentacioni i ofruesve të tyre, dhe rezultatet tuaja do të ndryshojnë në varësi të pajisjes, rrjetit dhe zgjedhjes së serverit.
1. NordVPN: Aplikacioni më i mirë nativo i Fedora-s
NordVPN ofron paketimin më të plotë nativo të Fedora-s ndër katër, me një depo zyrtar. Specifikacione kyçe:
- Rrjeta e Serverëve: 6,400+ serverë në 111 vende
- Aplikacioni për Fedora: Paket native
.rpmme ndërfaqe CLI dhe integrimi me GNOME Network Manager - Enkriptim: AES-256 me NordLynx (bazuar në WireGuard) dhe opsione OpenVPN
- Lidhje të Njëkohshme: 10 pajisje
- Auditim: NordVPN thotë se politika e tij pa regjistrime është audituar në mënyrë të pavarur (Deloitte, PwC)
Instalimi i Fedora-s përmes DNF-it
NordVPN menaxhon një depo Fedora zyrtar. Këtu është procesi ekzakt:
# Shtoni depon e NordVPN-it
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Instaloni aplikacionin
sudo dnf install nordvpn

# Hyrja dhe lidhja
nordvpn login
nordvpn connect
Aplikacioni i NordVPN-it regjistrohet me GNOME Network Manager automatikisht. Gjendje e lidhjes shfaqet në drejzën e sistemit. Nuk kërkohen rregullime të politikës SELinux sepse aplikacioni shpërndahet me kontekstet e sigurimit të saktë.
Karakteristikat e Sigurimit në Fedora-n
Ndërruesi i vrasjes i NordVPN-it mund të aktivizohet me nordvpn set killswitch on. Karakteristika CyberSec bllokon dshënime dhe fusha domeni të kërcënimit në nivelin DNS.
Përparësitë dhe Disavantazhet
| Përparësitë | Disavantazhet |
|---|---|
Paket nativo .rpm me përditësimet DNF | Ndërfaqe vetëm CLI (pa dritare GUI, megjithëse integrimi në drejzën GNOME kompenson) |
| Protokolli NordLynx (bazuar në WireGuard) | Shkelja e serverit në 2018 ende shqetëson disa përdorues, megjithëse infrastruktura është rinnovuar që atëherë |
| Integrimi i GNOME Network Manager funksionon menjëherë | IP-ja e dedikuar kushton shtesë ($3.69/muaj) |
| 10 lidhje të njëkohshme | |
| VPN i dyfishtë dhe Onion mbi VPN për skenarë me kërcënim të lartë |
2. Surfshark: Opsioni më i mirë i Buxhetit me Pajisje të Pakufizuara
Surfshark çiftëzesht çmimet agresivet me mbështetjen e fortë të Fedora-s. Specifikacione kyçe:
- Rrjeti i Serverit: 3.200+ servera në 100 vende
- Aplikacioni Fedora: Aplikacion nativo Linux me ndërfaqe GUI
- Enkriptimi: AES-256 me WireGuard dhe OpenVPN
- Lidhjet e Njëkohshme: E pakufizuar
- Çmimi: Duke filluar nga $2.49/muaj në planet 2 vjeçare
Instalimi i Fedora-s përmes DNF-it
# Shtoni depon e Surfshark-ut
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Instaloni aplikacionin
sudo dnf install surfshark

# Nisni GUI-n ose përdorni CLI
surfshark-cli login
surfshark-cli connect
Aplikacioni Linux i Surfshark-ut përfshin një ndërfaqe grafike, duke e bërë atë opsionin më të arritshëm për përdoruesit e Fedora-s që preferojnë të mos punojnë në terminal. Ai integrohet me GNOME Network Manager dhe përpunon kontekstet SELinux saktë.
Karakteristikat e Sigurimit në Fedora-n
Karakteristika CleanWeb e Surfshark-ut bllokon reklamat, gjurmuesit dhe fushat e kërcënimit të kërcënimit, dhe ndërruesi i vrasjes është i disponueshëm në aplikacionin Linux.
Përparësitë dhe Disavantazhet
| Përparësitë | Disavantazhet |
|---|---|
| Aplikacioni GUI për Linux (i rrallë midis ofruesve të VPN-it) | Rrjeti më i vogël i serverit se NordVPN ose ExpressVPN |
| Lidhje të njëkohshme të pakufizuara | Rezultatet e transmetimit ndryshojnë sipas serverit |
| Çmimi më i ulët midis ofruesve të nivelit të lartë | Agjentët e mbështetjes së klientit ndonjëherë mungojnë njohurinë specifike të Fedora-s |
| Bllokimi i reklamave/gjurmuesi CleanWeb i përfshirë | |
| Mënyra MultiHop (VPN i dyfishtë) dhe Camouflage |
3. ExpressVPN: Më i Besueshmi për Transmetimin në Fedora-n
ExpressVPN mungon një aplikacion nativo GUI të Fedora-s, por publikon dokumentacionin e detajuar të konfigurimit të Linux-it. Specifikacione kyçe:
- Rrjeti i Serverëve: 3,000+ serverë në 105 vende
- Mbështetja për Fedora: Konfigurimi manual i OpenVPN ose aplikacion Linux me bazë CLI
- Enkriptim: AES-256 me protokollet Lightway dhe OpenVPN
- Lidhje të Njëkohshme: 8 pajisje
- Auditet: KPMG lëshoi sigurimin mbi kontrollet jo-regjistri (2025); Cure53 auditoi protokollin Lightway
Instalimi i Fedora-s: Metoda OpenVPN me Ndarjen SELinux
Instaluesja e Linux-it ExpressVPN funksionon në Fedora-n, por zbatimi SELinux mund të bllokojë ndërfaqen e tunelit. Këtu është konfiguracioni i plotë duke përfshirë rregullimin SELinux:
# Instaloni OpenVPN dhe varësitë
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Shkarkoni skedarët e konfigurimit .ovpn ExpressVPN nga kontoja juaj
# Importoni në GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Nëse SELinux bllokon lidhjen, krijoni një përjashtim politike
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Lidhuni nëpërmjet GUI-t të Network Manager ose CLI
nmcli connection up [connection-name]
Ky hap SELinux është unik për Fedora-n. Përdoruesit e Ubuntu dhe Debian kurrë nuk e takojnë atë. Moduli i politikës vazhdon në rinisje dhe përditësime të Fedora-s.
Karakteristikat e Sigurimit në Fedora-n
ExpressVPN shtihet shërbimin e tij për aksesin e transmetimit, por rezultatet e transmetimit ndryshojnë sipas serverit dhe shërbimit.
Përparësitë dhe Disavantazhet
| Përparësitë | Disavantazhet |
|---|---|
| Markacioni për aksesin e transmetimit | Nuk ka aplikacioni nativo GUI të Fedora-s |
| Protokolli Lightway jep shpejtësi të fortë | Kërkon rregullim të politikës SELinux |
| Dokumentacioni i detajuar i konfigurimit specifik të Fedora-s | Opsioni më i shtrenjtë ($6.67/muaj në planin vjetor) |
| Infrastruktura TrustedServer (vetëm RAM) | I kufizuar në 8 lidhje të njëkohshme |
| Politika e audituar pa hyrje KPMG |
4. Mullvad VPN: Më i Miri për Privatësinë Maksimale në Fedora-n
Mullvad merr një qasje të ndryshme: pa llogari, pa email, pa të dhëna personale. Specifikacione kyçe:
- Rrjeti i Serverit: 700+ servera në 46 vende
- Aplikacioni Fedora: Paket nativo
.rpmme GUI të plotë - Enkriptimi: AES-256 me WireGuard (parazgjedhje) dhe OpenVPN
- Çmimi: Flat €5/muaj, pa zbritje, pa planet afatgjata
- Privatësia: Pranon para në para dhe kriptovalutë; nuk kërkohet email për të hyrë
Instalimi i Fedora-s përmes DNF-it
# Shkarkoni dhe importoni çelësin e nënshkrimit
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Shtoni depon e Mullvad-it
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Instaloni aplikacionin
sudo dnf install mullvad-vpn

# Gjeneroni një numër llogarie (nuk kërkohet email)
# Futni numrin në GUI-n dhe lidhuni
Aplikacioni Fedora i Mullvad-it përfshin një ndërfaqe grafike të plotë me zgjedhjen e serverit, ndërrimin e ndërruesit të vrasjes dhe konfigurimin e DNS-it. Përpunon integrimin SELinux dhe GNOME Network Manager pa ndërhyrje manuale.
Karakteristikat e Sigurimit në Fedora-n
Mullvad nuk se promovon veten për transmetimin dhe nuk arrin me siguri shërbimet e transmetimit, një shkëmbim i qëllimshëm për privatësinë maksimale.
Përparësitë dhe Disavantazhet
| Përparësitë | Disavantazhet |
|---|---|
| Nuk kërkohen të dhëna personale për të hyrë | Rrjeti më i vogël i serverit ndër katër |
Aplikacioni i plotë GUI për Fedora-n me paket .rpm | Shpejtësi të dobët të aksesit të transmetimit |
| Mbështetja e WireGuard | Nuk ka plane zbritjesh afatgjata |
| Çmim transparent me pa shtesa | I kufizuar në 5 lidhje të njëkohshme |
| Pranon pagesa në para për anonimitet të vërtetë |
Zgjedhja e VPN-it të Duhur për Rrjedhën tuaj të Punës në Fedora
Furnizuesi më i mirë varet nga rasti juaj kryesor i përdorimit. Merrni në konsideratë këta faktorë:
Politikat e privatësisë dhe historia e auditimit: NordVPN thotë se politika e saj pa regjistrime është audituar në mënyrë të pavarur, dhe ExpressVPN ka porositur sigurancën e KPMG për kontrollet e saj pa regjistrime (2025). Mullvad eliminon nevojën për besim duke mbledhur zero të dhëna personale. Surfshark thotë se konfigurimi i tij pa regjistrime është audituar nga Deloitte.
Kërkesat e shpejtësisë: Për detyra që kërkojnë gjerësi bande të lartë si transfertet e skedarëve të mëdhenj ose transmetim 4K, zgjidhni një furnizues me një protokoll të bazuar në WireGuard, siç është NordLynx në NordVPN ose WireGuard në Mullvad.
Çmimi dhe mbulimi i pajisjeve: Politika e pajisjeve të pakufizuara të Surfshark-ut në $2.49/muaj e bën atë ideale për përdoruesit me stacione pune të shumta Fedora, laptope dhe telefona. Çmimi i rrafshët €5/muaj i Mullvad-it thjeshtëson buxhetimin.
Qasja në transmetim: Nëse përmbajtja e kufizuar gjeografike ka rëndësi, ExpressVPN, NordVPN dhe Surfshark të gjithë promovojnë qasjen në transmetim, por rezultatet ndryshojnë sipas serverit dhe shërbimit. Mullvad nuk është ndërtuar për transmetim.
Cilësia e mbështetjes specifike për Fedora: NordVPN, Surfshark dhe ExpressVPN ofrojnë mbështetje të drejtpërdrejtë përmes mesazhit ose biletoserve, ndërsa Mullvad mbështetet në email dhe dokumentacionin e tij.
Dhënia hap-pas-hapi e VPN Setup në Fedora
Metoda e instalimit varet nga furnizuesi juaj i zgjedhur dhe protokolli i preferuar. Më poshtë janë kalimet për dy qasjet më të zakonshme.
Metoda 1: Instalimi i Aplikacionit Native (NordVPN, Surfshark, Mullvad)
-
Përditësoni sistemin tuaj fillimisht:
sudo dnf update -y -
Shtoni depon e furnizuesit duke përdorur komandat e listuara në çdo seksion furnizuesi më sipër.
-
Instaloni përmes DNF:
sudo dnf install [provider-package-name] -
Verifikoni gjendjen e SELinux (duhet të tregojë “zbatim”):
getenforceAplikacionet native nga NordVPN, Surfshark dhe Mullvad e trajtojnë kontekstet SELinux automatikisht. Nuk ka ndryshime politike manuale të nevojshme.
-
Kontrolloni integrimin e GNOME Network Manager: Hiqni Cilësimet → Rrjet. Lidhja VPN duhet të shfaqet nën seksionin VPN pas nisjes së parë.
-
Lidhuni dhe verifikoni:
curl ifconfig.me  # Kontrolloni IP para lidhjes
[provider-cli] connect
curl ifconfig.me  # Konfirmoni ndryshimin e IP-it
Metoda 2: Konfigurimi Manual i OpenVPN/WireGuard (ExpressVPN ose Çdo Furnizues)
-
Instaloni mjetet e protokollit:
# Për OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Për WireGuard sudo dnf install wireguard-tools -
Shkarkoni fichëyret e konfigurimit nga tabela juaj e furnizuesit.
-
Importoni në GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnOse për WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Rregulloni SELinux nëse lidhja dështon:
# Kontrolloni për përjashtimin e SELinux sudo ausearch -m avc -ts recent # Krijoni dhe instaloni një modul politike sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Lidhuni përmes tepsisë GNOME ose terminalit:
nmcli connection up [connection-name]
Përgjimet e Zakonshme të Problemeve të VPN të Fedora
| Problem | Shkaku | Rregullim |
|---|---|---|
| Rrjedhje DNS | systemd-resolved që anashkalon VPN DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf pastaj rilidhu |
| Shpejtësi të ngadaltë | OpenVPN defaulting në TCP | Kalohuni në UDP ose WireGuard: nordvpn set technology nordlynx |
| Lidhja bie pas pezullimit | GNOME Network Manager nuk ri-lidhet | Aktivizoni auto-lidhje: nmcli connection modify [name] connection.autoconnect yes |
| SELinux bllokon tunelit | Konteksti i sigurisë që mungon | Krijoni modul politike me audit2allow (shih Metoda 2, hapi 4) |
| Aplikacioni rrëzohet pas përditësimit të Fedora | Versioni i paketës jo-përputhshme | Riinstaloni nga depo furnizuesi: sudo dnf reinstall [package] |
Optimizimi i Performancës VPN në Fedora
Shpejtësia e papërpunuar varet nga zgjedhja e protokollit dhe distanca e serverit. Këtu janë hapat specifik të optimizimit:
- Përdorni WireGuard ose NordLynx kur është e mundur. Protokollet e bazuara në WireGuard përgjithësisht kanë më pak ngarkesë sesa OpenVPN.
- Zgjidhni serverë brenda 1.500 km. Latenca dyfishohet përtej atij diapazoni, duke ulur cilësinë e transmetimit nga 4K në 1080p.
- Aktivizoni ndarjen e tunelit për shërbimet lokale. Drejtoni vetëm trafikun e shfletuesit përmes VPN-it ndërsa mbani qasjen direkte në rrjete lokale (printerë, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: konfiguroni në ndërfaqen grafike nën “Bypasser.” - Ekzekutoni teste të rrjedhjeve DNS çdo muaj. Përdorni
dnsleaktest.compër të verifikuar se ISP-ja juaj nuk mund të shohë venddestinacionet e shfletimit.systemd-resolvedi Fedora-s mund të anashkalojë cilësimet e DNS-it të VPN-it pas përditësimeve të sistemit. - Mbikqyrni sjelljen e ndërprerësit të vdekjes. Shkëputni Wi-Fi-në tuaj ndërsa VPN-i funksionon. Nëse ndonjë trafik rrjedh gjatë dritares 2-3 sekondash të rilidhjeve, ndërprerësi juaj i vdekjes nuk është konfiguruar saktë. Bëni këtë kontroll vetë pas konfigurimit.
Përfundim përfundimtar
Katër ofruesit përballojnë mirë kërkesat unike të Fedora-s, por secili përshtatet me një profil të ndryshëm përdoruesi:
- NordVPN renditet #1 nga 22 në Speed Lab-in tonë dhe ka rrjetin më të gjerë të serverëve. Më i miri për përdoruesit që kanë nevojë për kapacitet të lartë dhe streaming të besueshëm.
- Surfshark ofron lidhje të pakufizuara të pajisjeve në $2.49/muaj me një aplikacion GUI. Më i miri për përdoruesit me buxhet të kufizuar që ekzekutojnë makina të shumta Fedora.
- ExpressVPN comercializohet për aksesin e transmetimit, por kërkon konfigurimin manual të OpenVPN dhe rregullimin e SELinux. Më i miri për përdoruesit që i përfokusojnë aksesin e përmbajtjes gjeografike të kufizuar.
- Mullvad nuk grumbullon të dhëna personale dhe pranon pagesën në para të gatshme. Më i miri për përdoruesit që i renditin anonimitetin mbi komoditetin.
Cilado ofrues që zgjidhni, instaloni përmes DNF kur është e mundur, verifikoni përputhshmërinë e SELinux dhe testoni për rrjedhjet e DNS pas çdo përditësimi të sistemit Fedora. Për një krahasim më të gjerë në të gjithë shpërndarjet Linux, shihni udhëzuesin e VPN më të mirë për Linux.
Burime për këtë faqe
Grafikë dhe imazhe referuese nga kërkimet tona, të lira për t'u parë dhe ndarë.
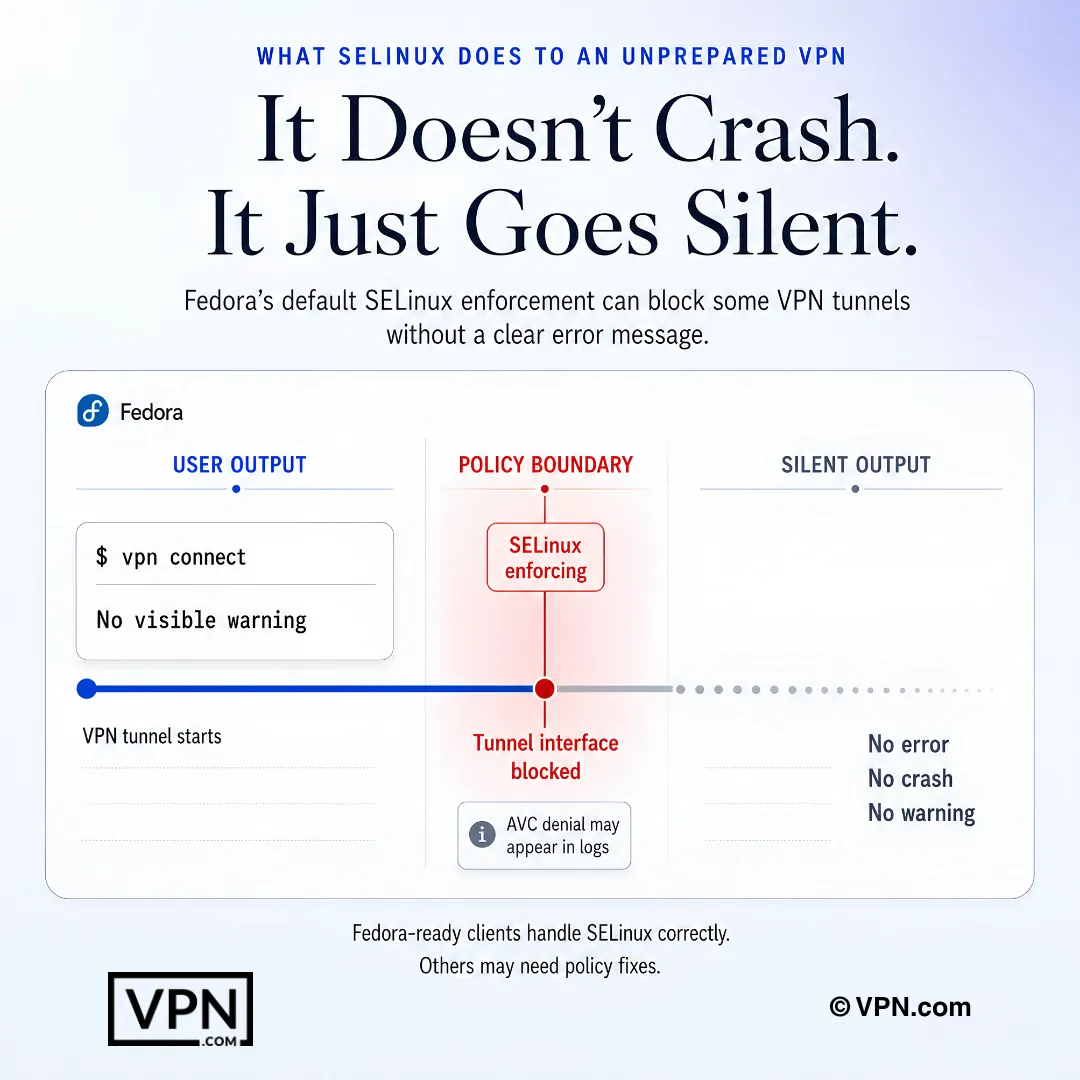
SELinux i Fedora-s mund të bllokojë sjelljen e tunelit VPN në heshtje, duke lënë të dhënën në regjistrat dhe jo në aplikacion.
Pyetje të Bëra Shpesh
Pse Fedora ka nevojë për VPN me mbështetje native Linux në vend të konfigurimit të përgjithshëm OpenVPN?
Fedora nuk shitej me enkriptim të integruar të trafikut, zbaton SELinux në modalitetin “zbatim” si parazgjedhje dhe lëviz përmes lëshimeve të kernel 6.x më shpejt sesa distro të tjera. Paketa native .rpm nga NordVPN, Surfshark dhe Mullvad integrohen me GNOME Network Manager dhe e trajtojnë kontekstet e sigurisë SELinux automatikisht, ndërsa përgatitjet e përgjithshme OpenVPN si ato të ExpressVPN mund të kërkojnë një modul politike të personalizuar përmes audit2allow.
A bllokon aktuale SELinux lidhjet VPN në Fedora?
Mund të jetë, pasi Fedora zbaton SELinux në modalitetin “zbatim” si parazgjedhje dhe ndërfaqet e tunelit ndonjëherë bllokohen në heshtje. NordVPN dhe Surfshark dërgojnë aplikacione native me kontekste të sigurta të ndërtuar në, pa nevojë për rregullim manual. Përgatitja e OpenVPN të ExpressVPN-it, nga ana tjetër, mund të kërkojë gjenerimin e një moduli politike të personalizuar SELinux me audit2allow dhe instalimin e tij përmes semodule.
Cilat VPN për Fedora kanë politika pa regjistrime të auditura në mënyrë të pavarur?
NordVPN, ExpressVPN dhe Surfshark të gjithë referohen në shqyrtime të palëve të treta. NordVPN thotë se politika e tij pa regjistrime është audituar në mënyrë të pavarur nga Deloitte dhe, më herët, PwC. ExpressVPN komisioni mbi siguranë KPMG për kontrollet e tij pa regjistrime (2025), dhe Cure53 auditoi protokollin e tij Lightway. Surfshark thotë se përkonfigurimi i tij pa regjistrime u auditua nga Deloitte. Mullvad kapërcen auditimet plotësisht duke mbledhur zero të dhëna personale gjatë regjistrimit.
A ka Mullvad-i më privatë se një VPN si NordVPN-i që thotë se është audituar?
Ai përfshin një qasje ndryshe sesa më të fortë. Mullvad-i nuk kërkon email ose të dhëna personale, lëshon një numër llogarie anonim dhe pranon pagesa në cash ose kriptovalutë me një çmim fiks €5/muaj pa shtresa zbritesh. NordVPN-i përkundrazi thotë se mbështet pretendimin e tij për mungesën e regjistrimeve me auditim të palës së tretë të porositur. Të dyja përjashton një gjurmë letre përmes mekanizmave të ndryshëm.
A do të punojnë shërbimet e transmetimit me gjeolokalizim të kufizuar përmes një VPN në Fedora?
Po, megjithëse shkalla e suksesit ndryshon sipas ofruesit. ExpressVPN, NordVPN dhe Surfshark të gjithë ofrojnë akses të transmetimit, megjithëse rezultatet ndryshojnë sipas serverit dhe shërbimit. Mullvad nuk është ndërtuar për transmetimin dhe nuk arrin në mënyrë të besueshme këto platforma, një këmbim i qëllimshëm për dizajnin e tij të fokusuar në privatësinë.
Cili VPN ofron performancën më të shpejtë në Fedora?
NordVPN renditet #1 nga 22 në Speed Lab-in tonë, i grumbulluar nga testimi i publikuar të palëve të treta, dhe Surfshark renditet #4 nga 22. Speed Lab-i nuk është specifik për Fedora, por të katër ofruesit këtu ofrojnë protokolle moderne (NordLynx, WireGuard ose Lightway) që mbajnë zgjimin të ulët në Linux.
Sa kushton secili VPN i lartë për Fedora?
NordVPN fillon nga $3.49/muaj dhe ExpressVPN nga $2.99/muaj, të dy në planet e tyre afatgjata. Surfshark i nënprezon të dy, duke filluar nga $2.49/muaj në planin e tij afatgjatë. Mullvad largohet plotësisht nga ky model çmimesh promovuese, duke ngarkuar një normë fikse €5/muaj pa nivele zbritesh afatgjate, gjë që thjeshtëson buxhetimin por nuk ofron kursimet shumëvjeçare.
Sa pajisje mund të ekzekutoj VPN në të gjithë makinat e mia Fedora dhe telefonat?
Surfshark lejon lidhje të njëkohshme të pakufizuara, duke e bërë atë zgjedhja praktike për ekzekutimin e disa stacioneve të punës Fedora të krahasuar laptope dhe telefona. NordVPN kapaklt lidhjet në 10 pajisje për llogari, dhe ExpressVPN lejon 10-14 në varësi të planit. Mullvad gjithashtu kufizon lidhjet për llogari. Për një flotë Fedora të përzier, politika e pajisjes së pakufizuar të Surfshark hiqet kapaku i pajisjes tërësisht.
Cila është dritare e ri-blerjes nëse VPN nuk funksionon mirë në përgatitjen e mim të Fedora?
NordVPN, ExpressVPN dhe Surfshark të gjithë mbajnë planet e tyre me garantim paratëblerje 30-ditësh, duke ju dhënë një muaj të plotë për të testuar instalimin DNF, përputhshmërinë SELinux dhe integrimin GNOME Network Manager para se të bashkoheni. Çmimi i sheshtë €5/muaj i Mullvad nuk mban ndonjë përjashtim afatmë për të kthyer, pasi ai faturon mujore pa planin e skontove afatmë për të mbyllur brenda.
Si mund të instaloj VPN në Fedora duke përdorur DNF në vend të një binare të pavarur?
Importoni çelësin e nënshkrimit GPG të furnizuesit me rpm —import, shtoni depon e tyre përmes dnf config-manager —add-repo, pastaj ekzekutoni sudo dnf install [package-name]. NordVPN, Surfshark dhe Mullvad të gjithë mbajnë depot zyrtar Fedora ndjekjepatterunin, e cila mirëmban klientin plotësisht përmes vrapimeve rutinore dnf update në vend të binare manuale që kapërcejnë njanë sigurisë.
Si si i sigurohesh që kill switch-i i VPN-it të tij funksionon në Fedora?
Lidhu me një server, pastaj pres lidhjen Wi-Fi në mes të seancës dhe monitoroji trafikun e rrjedhur gjatë dritares 2-3 sekondash të rikonektimit. Nëse rrjedh, kill switch-i nuk është konfiguruar saktë. Për NordVPN në mënyrë specifike, aktivizoje me nordvpn set killswitch on.
Çka nëse SELinux bllokon lidhjen e mim VPN pasi të instaloj në Fedora?
Ekzekutoni getenforce për të konfirmuar se SELinux është në modalitetin zbatim, pastaj kontrolloni për përjashtimin me sudo ausearch -m avc -ts recent. Nëse ndërfaqja e tunelit bllokohet, krijoni një modul politike duke përdorur sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, pastaj instaloni atë me sudo semodule -i vpn-fedora.pp. Aplikacionet native NordVPN, Surfshark dhe Mullvad rrallë shkakton këtë rregullim.
Pse shfaq VPN i mim rrjedhje DNS në Fedora, dhe si mund ta rregulloj?
Shërbimi systemd-resolved i Fedora mund të anashkalohet cilësimet DNS të VPN, veçanërisht pas përditësimit të sistemit, duke shkaktuar rrjedhje madje ndërkohë që tuneli aktiv. Rregullojeni duke ekzekutuar sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf dhe ri-lidhuni. Kontrollin mujore në dnsleaktest.com, pasi ky problemi mund të ri-shfaqet në heshtje pas një cikli rutinor dnf update.
A do të thyejë përditësim të sistemit Fedora ndarjen e tunelit ose lidhjen e VPN-it të mim?
Mund të jetë. Përditësimi NetworkManager i Fedora 40 dështoi ndarje tunelit në disa klientë VPN në mënyrë të gjerë të industrisë. Surfshark shtyu një rregullim brenda 11 ditësh, NordVPN ndjekur në 18 ditë. Nëse aplikacioni ndika keqshërbimi pas përditësimit, riinstaloni drejtpërdrejt nga depo DNF e furnizuesit me sudo dnf reinstall [package] në vend të pritjes në lëshim binar të pavarur.