VPN më i mirë për FreeBSD: Konfigurimi i OpenVPN & WireGuard
Gjeni VPN-in më të mirë për FreeBSD me mbështetje native OpenVPN dhe WireGuard. Merrni udhëzime konfigurimi, përputhshmëri pf dhe skedarë konfigurimi specifik të FreeBSD.
 Michael Gargiulo
 NordVPN7,130 serverë
NordVPN's privacy and security record is strong on process and mixed on proof
93 nga 100, ndërtuar nga dy pjesë të ponderuara
Vlerësimet e dyqanit të aplikacioneve, pjesë e rezultatit
4,664,59
Hulumtuar më 3 tet 2026Pohime të kontrolluara: 31Grupet e burimit të ndara: 23Pikët u përditësuan 8 tet 2026
 ExpressVPN3,000+ serverë
86 nga 100, ndërtuar nga dy pjesë të ponderuara
Vlerësimet e dyqanit të aplikacioneve, pjesë e rezultatit
4,684,69
Hulumtuar më 3 tet 2026Pohime të kontrolluara: 27Grupet e burimit të ndara: 27Pikët u përditësuan 8 tet 2026
 Mullvad VPN700+ serverë
83 nga 100, ndërtuar nga dy pjesë të ponderuara
Vlerësimet e dyqanit të aplikacioneve, pjesë e rezultatit
4,144,06
Hulumtuar më 3 tet 2026Pohime të kontrolluara: 29Grupet e burimit të ndara: 12Pikët u përditësuan 8 tet 2026
Përfundim: FreeBSD mungon aplikacionet native VPN me GUI nga shumica e ofruesve. Megjithatë, OpenVPN dhe WireGuard funksionojnë mirë në platformë. Ju keni nevojë për një ofrues që ofron skedarë konfigurimi specifik të FreeBSD, udhëzime konfigurimi dhe përputhshmëri me vegla si
pfdhe FreeBSD jails.
Pse përdoruesit e FreeBSD kanë nevojë për një zgjidhje VPN të dedikuar
FreeBSD nuk është Linux. Ndërsa të dyja janë sisteme të ngjashme me Unix, FreeBSD përdor një kernel të ndryshëm, një stack rrjetesh të ndryshëm dhe menaxhim pakete të ndryshëm. Kjo dallim ka rëndësi kur zgjedh një VPN.
FreeBSD fuqizon përafërsisht 5% të tregut global të serverit. Ajo dominon platformat e pajisjeve rrjetesh si pfSense, OPNsense dhe TrueNAS. Netflix e ekzekuton CDN-në e tij Open Connect në FreeBSD. WhatsApp ndërtoi infrastrukturën e saj të mesazheve në FreeBSD. Këto nuk janë përmbarime hobbysh.
Përdoruesit e FreeBSD bien në tre kategori kryesore:
- Administratorë serveri që ekzekutojnë FreeBSD jails dhe kanë nevojë për tunele të enkriptuar ndërmjet mjediseve të izoluar
- Inxhinierë rrjetesh që ndërtojnë pajisje firewall me
pf(Packet Filter) dhe kërkojnë integrimin e VPN-it në nivelin OS - Zhvillues të fokusuar në privatësi që zgjodhën FreeBSD për modelin e tyre të sigurisë (sandukim Capsicum, enkriptim GELI, korniza MAC)
Secila grup ka nevojë për ofrues VPN-i që kuptojnë arkitekturën unike të FreeBSD. Udhëzimet gjenerike “funksionon në Linux” rrallë transferohen mirë. FreeBSD përdor rc.conf për menaxhimin e shërbimit, /usr/local/etc/ për rrugët e konfigurimit dhe pkg ose ports për instalimin e paketave. Një ofrues VPN që injoron këto ndryshime krijon orë të gjithë troubleshooting.
Si funksionojnë protokollet VPN në FreeBSD
FreeBSD mbështet dy protokolle VPN kryesorë: OpenVPN dhe WireGuard. Secili integrohet ndryshe me sistemin operativ.
OpenVPN në FreeBSD
OpenVPN ka ekzekutuar në FreeBSD për më shumë se 15 vjet. Instaliajë me një komandë të vetme:
pkg install openvpnOpenVPN përdor drajverin e pajisjes tun, të cilën FreeBSD përfshin në sistemin e tij bazë. Skedarët e konfigurimit shkojnë në /usr/local/etc/openvpn/. Ju menaxhoni shërbimin përmes rc.conf:
# Shtoj në /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN ofron enkriptim të besueshëm me AES-256-GCM. Treguesi: OpenVPN funksionon në hapësirën e përdoruesit, duke shtuar mbingaresën e CPU në krahasim me protokollet në nivel kernel.
WireGuard në FreeBSD
WireGuard erdhi në kernelin e FreeBSD me versionin 13.1. Versionet e mëparshme kërkojnë paketën wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsNë FreeBSD 14.0+, WireGuard dërgon si modul kernel native. Ngarkeji me:
kldload if_wgWireGuard funksionon në kernel të FreeBSD, që mbështet përpunimin më të ulët se OpenVPN në hapësirën e përdoruesit. Baza e kodit është afërsisht 4,000 rreshta në krahasim me 100,000+ të OpenVPN, duke e bërë auditimin më të shpejtë dhe sipërfaqen e sulmit më të vogël.
Krahasimi i protokollit në FreeBSD:
| Feature | OpenVPN | WireGuard |
|---|---|---|
| Mbështetja e kernelit FreeBSD | Vetëm në hapësirën e përdoruesit | Native (13.1+) |
| Komanda instalimi | pkg install openvpn | pkg install wireguard-tools |
| Kompleksiteti i konfigurimit | I moderuar (10+ opcione) | I thjeshtë (5-6 opcione) |
Integrimi i firewall-it (pf) | Kërkohen rregulla manuale | Krijimi automatik i ndërfaqes |
| Përputhshmëria e burgut | Mbështetje e plotë | Mbështetje e plotë (14.0+) |
Top 5 VPN që Funksionojnë në FreeBSD
Jo çdo ofrues VPN mbështet FreeBSD. Shumica ndërtojnë aplikacione ekskluzivisht për Windows, macOS dhe shpërndarjet kryesore të Linux. Pesë ofruesit më poshtë ofrojnë dokumentim të vërtetuar të përputhshmërisë me FreeBSD dhe skedarë konfigurimi.
Matrica e Krahasimit të VPN
| Provider | Protokollet në FreeBSD | Dokumentacioni Nativ për FreeBSD | Numri i Serverëve | Nga (për muaj) | GUI i Disponueshëm |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Po | 700+ (50+ vendet) | €5.00/muaj (pa nivele zbritjeje) | Jo (vetëm CLI) |
| OVPN | WireGuard, OpenVPN | Po | 100+ (12 vendet) | Shih faqen e OVPN | Jo (vetëm CLI) |
| Perfect Privacy | OpenVPN | Po | 55+ (23 vendet) | Shih faqen e Perfect Privacy | Jo (vetëm CLI) |
| IPredator | OpenVPN | Po | 15+ (3 vendet) | Shih faqen e IPredator | Jo (vetëm CLI) |
| NordVPN | OpenVPN | Pjesërisht (udhëzuesa nga komuniteti) | 7,130 (150 vendet) | $3.49/muaj | Jo (vetëm CLI) |
Përfundim kyç: Nuk ka ofrues që ofron klient GUI FreeBSD. Çdo konfigurimi kërkon komanda terminalit. Nëse preferoni vegla grafike, konsideroni të ekzekutoni një VPN në një pajisje pfSense ose OPNsense.
Mullvad: Më i mirë në përgjithësi për privatësinë FreeBSD
Mullvad funksionon nga Suedia dhe pranon pagesa anonime duke përfshirë paratë e dërguara në një zarf. Shërbimi nuk kërkon adresë email, emër dhe asnjë informacion personal për të regjistruar. Ju merrni një numër llogarie 16-shifror.
Mullvad boton udhëzime zyrtar të konfigurimit WireGuard FreeBSD. Procesi i konfigurimit zgjat përafërsisht 10 minuta:
# Instaliaj vegla WireGuard
pkg install wireguard-tools

# Krijo direktorium konfigurimi
mkdir -p /usr/local/etc/wireguard

# Gjenero çelësa
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Shkarko config Mullvad nga faqja e llogarisë
# Vendosej në /usr/local/etc/wireguard/wg0.conf

# Ngrit ndërfaqen
wg-quick up wg0
Mullvad paguan një tarifë fikse €5.00/muaj pa zbritje për periudhate më të gjata. Kjo thjeshtësi tërheq përdoruesit e FreeBSD që preferojnë çmimet e drejtpërdrejta pa taktika shitjeje.
Pikat e forta:
- Dokumentacija zyrtare WireGuard për FreeBSD
- Krijimi i llogarisë anonime (nuk kërkohet email)
- Çmim fikse pa kontrata bllokim
- 700+ servera në 43 vende
- Infrastruktura serveri vetëm RAM
Pikat e dobëta:
- Nuk ka multi-hop pa konfigurimin manual
- Rrjeta serveri më e vogël se NordVPN ose ExpressVPN
- Nuk ka zbritje afatgjatë
OVPN: Native WireGuard Support on FreeBSD
OVPN, gjithashtu me qendër në Suedi, operon serverë pa disqe që nuk ruajnë asgjë në disk. Ky ofrues e rendit shprehimisht FreeBSD në platformat e mbështetura dhe ofron skedarë konfigurimi si për OpenVPN, ashtu edhe për WireGuard.
Hapat e instalimit për OVPN WireGuard në FreeBSD:
# Instaliaj paketat e kërkuara
pkg install wireguard-tools

# Shkarko config OVPN WireGuard nga tabela e instrumenteve
# Ruaj në /usr/local/etc/wireguard/wg0.conf

# Aktivizo në boot përmes rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Fillo lidhjen
service wireguard start
OVPN çifti mass-market të ofruarit me çmim më të lartë, që pasqyron infrastrukturën e saj më të vogël dhe të fokusuar në privatësinë. Kontrolloni faqen e OVPN për planet aktuale.
Përparësitë:
- Skedarë konfigurimi WireGuard të siguruar për FreeBSD
- Serverë pa disk (asnjë të dhënë nuk prek një hard disk)
- Të dyja OpenVPN dhe WireGuard mbështetja me konfigurime FreeBSD
- E vërtetuar në gjyq: OVPN fitoi një rast në 2020 që provoi se nuk kishin të dhëna përdoruesish për t’i dorëzuar
Pikat e dobëta:
- Vetëm 100+ servera në 12 vende
- Çmim më i lartë mujor se Mullvad
- Kumpani më e vogël me më pak staf mbështetje
Perfect Privacy: Siguria më e mirë Multi-Hop për FreeBSD servera
Perfect Privacy funksionon nga Panama dhe specializohet në veçori sigurimi të avancuara. Sherlibja e tyre multi-hop VPN zinxhir rrugë trafikun përmes 2-4 serverave njëkohësisht.
Përdoruesit e FreeBSD konfiguruan Perfect Privacy përmes OpenVPN. Mbështetja e WireGuard nuk është ende e disponueshme.
# Instaliaj OpenVPN
pkg install openvpn

# Shkarko configs Perfect Privacy FreeBSD
# Ekstrak në /usr/local/etc/openvpn/

# Konfiguro auto-start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Fillo shërbimin
service openvpn start
Multi-hop zvogëlon shpejtësinë ndjeshëm. Për administratorët e serverit FreeBSD që mbrojnë infrastrukturën e ndjeshme, kompromisi shpesh bën kuptim.
Perfect Privacy çon qmim mbi ofruesit e masës së tregut dhe ofron zbritje për planet vjetore. Ajo gjithashtu ofron një garanci kthimi të ardhuravet për 7 ditë.
Pikat e forta:
- Zinxhira VPN multi-hop (deri në 4 servera)
- Dokumentacion detaj FreeBSD setup
- NeuroRouting (përzgjedhja serveri bazuar në AI)
- Asnjë kufizim trafik ose kapak gjerësie bande
- Përpara port disponueshëm
Pikat e dobëta:
- Nuk ka mbështetjes WireGuard ende
- Çmim më i lartë se shumica e konkurentëve
- Multi-hop prezanton latencën e dukshme
- 55 servera në 23 vende (rrjeti më i vogël në këtë listë)
IPredator: Konfigurimi më i thjeshtë për fillestarët e FreeBSD
IPredator u lansohet në 2009, i themeluar nga individë të lidhur me The Pirate Bay. Shërbimi fokusohet në thjeshtësinë dhe privatësinë mbi të gjitha.
Konfigurimi i FreeBSD i IPredator zgjat përafërsisht 10 minuta vetëm me OpenVPN:
# Instaliaj OpenVPN
pkg install openvpn

# Shkarko skedarë config IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Shpolje config
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Fillo lidhjen
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publikon planin e tij në faqen e tij. Serverët janë të kufizuar në Suedi, Letoni dhe Rumani (15+ në total).
Pikat e forta:
- Procesi më i thjeshtë i konfigurimit FreeBSD
- Angazhimi i fortë i privatësisë (juridiksioni suedez)
- Pranon Bitcoin për pagesa anonime
- Çmim i drejtpërdrejtë
Dobësitë:
- Vetëm 15 serverë në 3 vende
- Nuk suporton WireGuard
- Nuk ka kill switch ose veçori të avancuara
- Vetëm OpenVPN, kështu që nuk ka efikasitetin e klasit WireGuard
NordVPN: Rrjeta e serverit më e madhe me mbështetjen komunitetare FreeBSD
NordVPN nuk mbështet në mënyrë zyrtare FreeBSD, por skedarët e tyre të konfigurimit OpenVPN funksionojnë në platformë. Komuniteti i FreeBSD menxhinon udhëzime setup që mbulojnë procesin.
# Instaliaj OpenVPN
pkg install openvpn

# Shkarko configs OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Ekstrak dhe zgjidh një config serveri
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Krijo skedarin auth
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Fillo lidhjen
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN fillon nga $3.49/muaj në planin e tij më të gjatë. Me më shumë se 6,400 serverë në 111 vende, ai ofron mbulimin gjeografik më të gjerë.
Pikat e forta:
- 6,400+ serverë në 111 vende
- Tarifë mujore e ulët në planin e tij më të gjatë
- Serverë të fshehur për rrjete të kufizuara
- Serverë speciale (Double VPN, Onion over VPN)
Dobësia:
- Asnjë mbështetje zyrtare për FreeBSD (vetëm udhëzime komuniteti)
- Asnjë WireGuard në FreeBSD (NordLynx është vetëm për Linux/Windows/Mac)
- Kill switch nuk është i disponueshëm pa aplikacionin e tyre nativ
- Konfigurimi kërkon më shumë hapa manualë sesa ofruesit me udhëzime zyrtare për FreeBSD
Çështje të konfigurimit OpenVPN FreeBSD dhe rregullime
FreeBSD menaxhon OpenVPN ndryshe nga Linux. Këto janë problemet më të zakonshme dhe zgjidhjet e tyre.
Pajisja TUN nuk gjendet
FreeBSD mund të mos ngarkeji drajverin e pajisjes tun në mënyrë automatike. Rregulloj këtë duke shtoj në boot:
# Shtoj në /boot/loader.conf
if_tun_load="YES"

# Ngarko menjëherë pa ribootim
kldload if_tun
Rrjedhja DNS përmes resolv.conf
OpenVPN në FreeBSD nuk përditëson /etc/resolv.conf në mënyrë automatike siç bën në Linux. Krijo një script përditësimi:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Shtoj në config tuaj OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Konfliktet firewall me pf
Firewall pf i FreeBSD mund të bllokojë trafikun VPN. Shtoj këta rregulla në /etc/pf.conf:
# Lejoj trafik OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opsionale: Bllokoji të gjithë trafikun jo-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Ringarca firewallin:
pfctl -f /etc/pf.confShërbimi OpenVPN dështon të fillojë në boot
Sintaksa rc.conf ka rëndësi. Përdor emrat e ndryshoreve të saktë:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard në FreeBSD: Ngarkimi i modulit kernel dhe troubleshooting
Integrimi WireGuard ndryshon sipas versionit të FreeBSD. Kjo pjesë mbulon instalimin e modulit tanto native ashtu edhe të palës së tretë.
FreeBSD 13.x: Instalimi i modulit kernel
FreeBSD 13.0 dhe 13.1 kërkojnë modulin kernel të jashtëm:
pkg install wireguard-kmod wireguard-tools

# Ngarko modulin
kldload if_wg

# Bëj atë të qëndrueshëm
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Mbështetja kernel native
FreeBSD 14.0+ përfshin WireGuard në kernelin bazë. Ju vetëm nevojitet vegla:
pkg install wireguard-toolsWireGuard dështon në krijimin e ndërfaqes
Nëse wg-quick up wg0 kthej “RTNETLINK answers: Operation not supported,” moduli kernel nuk ngarkohet:
# Shiko nëse moduli është ngarkuar
kldstat | grep wg

# Ngarko atë manualisht
kldload if_wg

# Verifikoni
ifconfig wg0
Ekzekutimi WireGuard brenda një FreeBSD jail
FreeBSD 14.0+ mbështet WireGuard brenda jails. Shtoj këta paramterat jail:
# Në /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Krijo ndërfaqen WireGuard brenda jail:
jexec myjail wg-quick up wg0Probleme MTU duke shkaktuar humbje paketash
MTU parazgjedhja e WireGuard 1420 mund të shkaktojë probleme në disa rrjete. Ulej atë:
# Në wg0.conf
[Interface]
MTU = 1380
Praktikat më të mira të sigurisë për VPN në FreeBSD
FreeBSD ofron veçori sigurimi që plotësojnë enkriptimin VPN. Kombinoji ato për mbrojtje në shtresa.
Integroj VPN me firewall pf: Krijo rregulla që bllokojnë të gjithë trafikun jashtë tunelit VPN. Kjo vepron si një kill switch në nivel rrjete pa u mbështetur në softuerit e ofruesit VPN.
Përdor enkriptimin GELI për configs VPN: Enkriptoni direktoriumin që përmban kredencialene tuaj VPN dhe skedarë konfigurimi:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Ekzekuto VPN brenda sanduqit Capsicum: Korniza e Capsicum e FreeBSD kufizon çfarë mund të aksesoj procesi VPN, duke zvogëluar dëmin nëse klienti VPN komprometohet.
Monitoroj shëndetin e lidhjes VPN: Shtoj një pune cron që kontrolloj statusin e tunelit çdo 5 minuta dhe ruan lidhjen nëse ajo bie:
*/5 * * * * /usr/local/bin/check-vpn.shVerdikti përfundimtar
Përdoruesit e FreeBSD kanë më pak opsione VPN se përdoruesit Linux ose Windows. Pesë ofruesit e rishikuar këtu secili shërbejnë nevojat e ndryshme.
Zgjidh Mullvad nëse dëshiron privatësi të fortë me llogari anonime dhe performancë të mirë të WireGuard me një tarifë fikse €5.00/muaj. Zgjidh OVPN nëse dëshiron skedarë konfigurimi të WireGuard dhe dizajn serveri pa disk. Zgjidh Perfect Privacy nëse ke nevojë për drejtim shumëhop për mjedise serveri me siguri të lartë. Zgjidh IPredator nëse dëshiron konfigurimin më të thjeshtë të mundshëm të FreeBSD. Zgjidh NordVPN nëse ke nevojë për qasje në 6,400+ servera në 111 vende dhe nuk të shqetëson se do të përdorësh udhëzuesat FreeBSD të mirëmbajtshëm nga komuniteti.
Arkitektura e FreeBSD e bën atë unike të përshtatët për përmbajet VPN. Integrimi i firewall pf, izolimi jail dhe enkriptimi GELI krijojnë shtresa sigurimi që asnjë sistem operativ tjetër konsumeri nuk përputhje. Ofruesi VPN i duhur plotëson këto vegla sesa i zëvendëson ato.
Burime për këtë faqe
Grafikë dhe imazhe referuese nga kërkimet tona, të lira për t'u parë dhe ndarë.
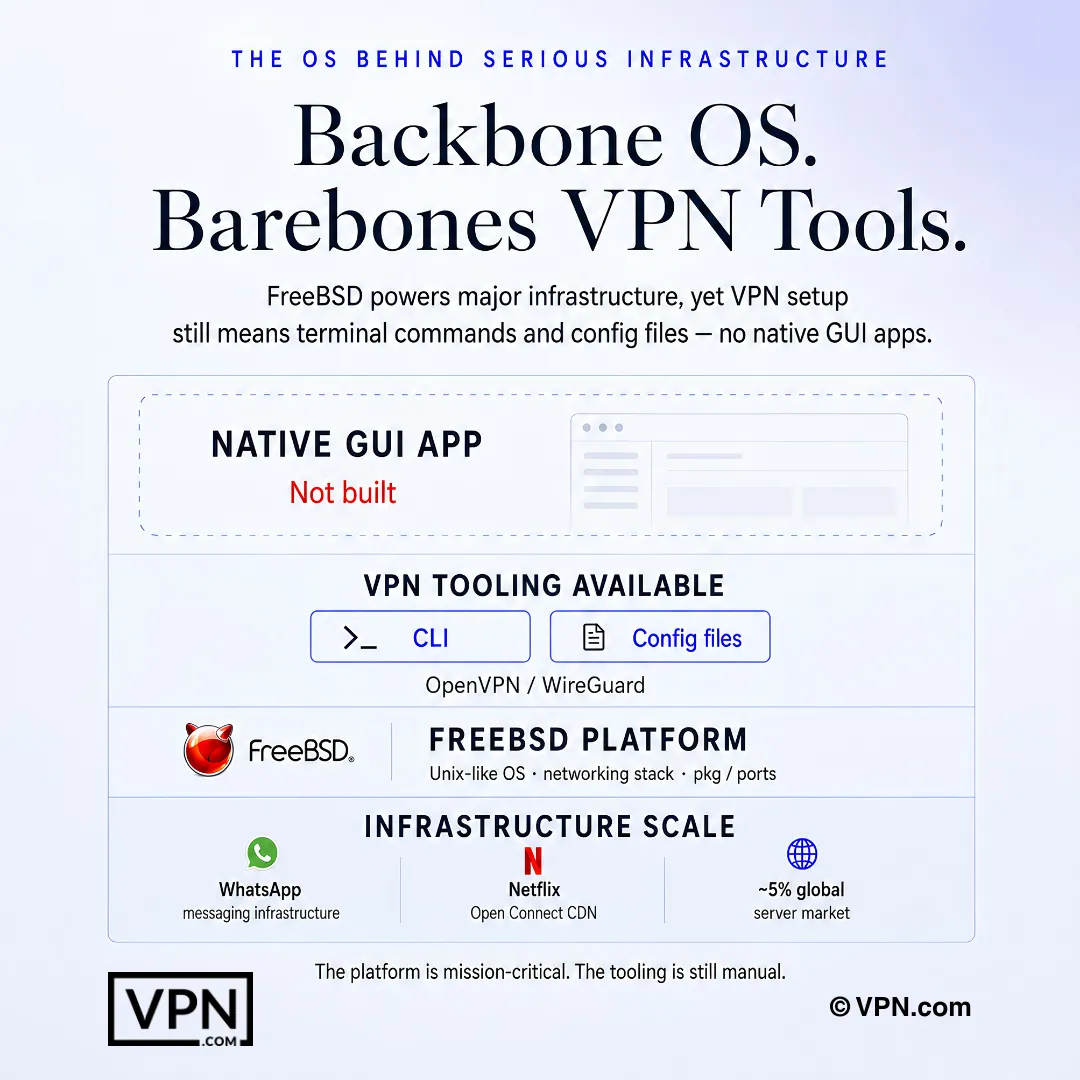
Konfigurimi i VPN në FreeBSD zakonisht nënkupton komanda terminali dhe skedarë konfigurimi, jo aplikacione GUI native.
Pyetje të shpeshta
Pse FreeBSD nuk merr një aplikacion native VPN si Windows ose macOS?
FreeBSD nuk është Linux, dhe përdor një kernel dhe rrjete të ndryshëm, kështu shumica e ofruesve anashkalojnë ndërtimin e një klienti GUI të dedikuar për atë. Në vend të kësaj, ju instaliaj OpenVPN ose WireGuard përmes pkg install, menaxhoji përmes rc.conf, dhe depozitoj configs në /usr/local/etc/. Çdo ofrues që dokumenton mbështetjen FreeBSD bën kështu përmes konfigurimit të terminalit sesa një aplikacion grafik.
Cila është diferenca reale midis ekzekutimit të OpenVPN dhe WireGuard në FreeBSD?
OpenVPN funksionon plotësisht në hapësirën e përdoruesit duke përdorur drajverin e ndërtuar në FreeBSD tun dhe ka punuar në platformë për më shumë se 15 vite, por baza kodi i tij prej ~100,000+ linjash shton ngarkesë CPU. WireGuard furnizohet si modul kernel natyral duke filluar nga FreeBSD 13.1 (plotësisht natyral në 14.0+), i cili mbante përdorimin e CPU më të ulët, dhe baza kodi i tij prej ~4,000 linjash e bën auditimin e pavarur më të shpejtë.
Si arrij të ekzekutohet WireGuard në mënyrë native në FreeBSD 14?
Në FreeBSD 14.0+, WireGuard është ndërtuar në kernelin bazë, prandaj ju vetëm keni nevojë për pkg install wireguard-tools dhe pastaj kldload if_wg për të ngarkuar modulin. Në FreeBSD 13.0 ose 13.1, ju keni nevojë për paketën e veçantë wireguard-kmod fillimisht. Pasi ngarkohet, gjeneroj çelësa me wg genkey/wg pubkey dhe ngrit ndërfaqen me wg-quick up wg0.
Pse rrjedhin kërkesës DNS përmes OpenVPN në FreeBSD, dhe si e ndaloj atë?
Ndryshe nga Linux, OpenVPN në FreeBSD nuk riscruajon /etc/resolv.conf në mënyrë automatike kur tuneli lidhet, kështu kërkesën DNS mund të anashkalojnë lidhjen e enkriptuar. Rregulloji atë me një script up/down që ngarkohet dhe ndërron resolv.conf në lidhje dhe e rikthe në shkëputje, pastaj referencoj atë script me script-security 2 në skedarin tuaj të konfigurimit OpenVPN.
Çfarë shkakton gabimin “tun device not found” në FreeBSD?
FreeBSD ndonjëherë dështon të ngarkeji drajverin tun që OpenVPN varet, duke prodhuar këtë gabim në kohën e lidhjes. Shtoj if_tun_load="YES" në /boot/loader.conf kështu ajo ngarkohet në mënyrë automatike në çdo boot, ose ekzekutohen kldload if_tun për ta ngarkuar atë menjëherë pa ribootim. Ky është një nga dështimet më të zakonshme të konfigurimit të parë të OpenVPN në platformë.
Si ndërtoj një kill switch në nivel rrjete duke përdorur firewall pf i FreeBSD?
Sesa t’u mbështetur në një kill switch në nivel aplikacioni të ofruesit (të cilën shumica e konfigurimit FreeBSD mungojnë tërësisht), shtoj rregulla pf.conf që bllokojnë të gjithë trafikun dalës përveç atyre që rrugohen përmes ndërfaqes tun0 e tunelit VPN tuaj dhe IP-ja specifikë e ofruesit tuaj në portin VPN. Ringarka me pfctl -f /etc/pf.conf. Kjo bllokojnë të gjithë trafikun nëse tuneli bie, funksionim si një failsafe në nivel firewall.
Si ekzekutohet WireGuard brenda një FreeBSD jail?
Mbështetja Jail kërkon FreeBSD 14.0 ose më të hershme, pasi WireGuard nevojitet mënyrë rrjetimi vnet brenda jail. Shtoj allow.raw_sockets, vnet, dhe vnet.interface = "wg0" në bllokun e konfigurimit të jail në /etc/jail.conf, pastaj ngrit tunelin lart jashtë jail me jexec myjail wg-quick up wg0. Versionet më të hershme FreeBSD nuk mbështesin këtë integrimin jail.
Cilat ofrues botojnë në fakt dokumentacion zyrtar për FreeBSD në vend të u mbështetur në udhëzime të komunitetit?
Mullvad, OVPN, Perfect Privacy, dhe IPredator të gjithë botojnë udhëzime zyrtar të konfigurimit FreeBSD me skedarë konfigurimi. NordVPN nuk ka mbështetje zyrtar për FreeBSD; konfigurimet e tij OpenVPN funksionojnë në platformë, por vetëm udhëzime të mirëmbajtjeve të komunitetit ecin përmes procesit, i cili zakonisht zgjat më gjatë se ofruesit me dokumentacion zyrtar.
Cili ofrues kryesor punon më mirë për përdoruesit e FreeBSD që kanë nevojë edhe për shpejtësi ndër-platforme?
NordVPN renditet #1 nga 22 në Speed Lab tonin, i grumbulluar nga testot e botuara të palëve të treta, përpara Mullvad në #7 dhe ExpressVPN në #8. NordVPN mungon mbështetja zyrtare e FreeBSD dhe kërkon udhëzime OpenVPN të komunitetet, ndërsa Mullvad boton dokumentacion zyrtar të WireGuard origjinal për FreeBSD, e cila e bën atë zgjedhjen më të fortë nëse përputhshmëria e FreeBSD ka më shumë rëndësi sesa renditja e pastër.
Sa kushtojnë në të vërtetë NordVPN, ExpressVPN dhe Mullvad për një konfigurimin FreeBSD?
NordVPN fillon nga $3.49/muaj në planin e tij afatgjatë, ExpressVPN fillon nga $2.99/muaj në planin e tij afatgjatë, dhe Mullvad ngarkon një normë të sheshtë nga €5.00/muaj pa zbritje afatgjatë. Asnjë nga të tre nuk ofron një ndërfaqe grafike FreeBSD, kështu që ndryshimet në çmim varen nga infrastruktura e serverit dhe juridiksioni në vend të komoditetit të konfigurimit.
A mund të marr një kthim nëse konfigurimi FreeBSD i një ofruesi nuk funksionon për rastin tuaj të përdorimit?
Po, për dy nga tre. NordVPN dhe ExpressVPN të dy kthehen planet e tyre me një garanci kthimi 30-ditore, duke ju dhënë kohë për të testuar configs WireGuard ose OpenVPN në kutinë tuaj FreeBSD përpara se të kryer angazhim. Mullvad nuk ka trial; ajo është pay-as-you-go, megjithëse ditë të pashfrytëzuar në shumën e tij mujore fikse janë kthyeshe nëse anuloni në fillim.
Sa lidhje njëkohësisht marr unë për mbulimin e serverve FreeBSD krahas pajisjeve të tjera?
Varion sipas ofruesit. NordVPN lejon 10 lidhje njëkohësisht të pajisjes, ExpressVPN lejon 10-14 varur nga niveli i planit, dhe Mullvad kupton në 5. Për administratorët e serverit FreeBSD që ekzekutojnë jails të shumanumë ose një pajisje pfSense krahas pajisjeve personale, kufijtë më të lartë të pajisjeve të NordVPN ose ExpressVPN lënë më shumë hapësirë përpara se të keni nevojë për një llogari të dytë.
A ka baza e kodit më e vogël e WireGuard të jetë kuptimisht më e sigurt për zbatimet e FreeBSD jail sesa OpenVPN?
Redukton sipërfaqen e sulmit, në minimum. Baza e kodit të WireGuard me afërsisht 4,000 rreshta është më e lehtë për t’u audituar sesa ajo e OpenVPN me 100,000+ rreshta, dhe sepse ajo funksionon si modul kerneli natyror i FreeBSD (13.1+ me kmod, natyral në 14.0+) në vend se në hapësirën e përdoruesit, ajo gjithashtu përdor më pak CPU ndërsa funksionon brenda jaileve të izoluar.