Dataskyddsguide: Skydd, rättigheter och bästa metoder
Lär dig vad dataskydd är, nuvarande sekretesslagar (GDPR, CCPA) och hur du skyddar din personliga information online.
 Michael Gargiulo
Slutsats: Din personliga data står inför konstanta hot från skadlig kod, nätfiske, social manipulation och nätverksattacker. Starka lösenord, sekretessfokaerade verktyg och en VPN som krypterar din trafik utgör kärnförsvaren för att skydda din information online.
Dataskydd har blivit ett av de viktigaste ämnena i det digitala livet. Varje onlineköp, sökfråga och inlägg på sociala medier genererar personlig data som företag samlar in, lagrar och delar. För många människor är frågan enkel: vem kontrollerar min information och hur håller jag den säker?
Riskerna är verkliga. Cyberbrytare använder sofistikerade metoder för att stjäla personlig data, och även legitima företag hanterar den ibland felaktigt. Men det finns också goda nyheter. Starka sekretesslagar finns nu i dussintals länder, och praktiska verktyg är tillgängliga för att hjälpa dig ta kontroll. Den här guiden täcker de specifika hoten mot din personliga data, de lagar som är utformade för att skydda dina rättigheter och de konkreta åtgärder du kan vidta för att försvara din information online.
Observera: Den här guiden fokuserar på personlig dataskydd ur ett konsumentperspektiv. Om du letar efter information om organisatoriska ramverk för efterlevnad, skyldigheter för datahanterings av företag eller GDPR-implementering för företag, besök vår dataskyddsguide istället.
Vad är dataskydd?
Dataskydd avser din rätt att kontrollera hur din personliga information samlas in, används, lagras och delas. Personlig data omfattar allt som kan identifiera dig direkt eller indirekt: ditt namn, e-postadress, telefonnummer, fysisk adress, webbhistorik, köphistorik, platsdata och även biometrisk information som fingeravtryck.
I praktiken svarar dataskydd på tre frågor:
- Vem samlar in din data? Webbplatser, appar, annonsörer, internetleverantörer (ISP) och myndigheter samlar alla in personlig information.
- Vad gör de med den? Vanliga användningsområden är riktad reklam, analys, produktförbättring och i vissa fall försäljning av data till tredje part.
- Vilken kontroll har du? Sekretesslagar och verktyg ger dig möjligheten att visa, ändra, ta bort och begränsa åtkomsten till din data.
Gapet mellan vad företag samlar in och vad användare förstår om den insamlingen förblir en av de största utmaningarna inom digital sekretess, enligt Electronic Frontier Foundation (EFF). Dataskydd är inte samma sak som dataskydd, som handlar om de organisatoriska och juridiska ramverk som företag måste följa. Dataskydd handlar om dina individuella rättigheter och val.
Hot mot din personliga information
Cyberbrytare använder en bred spektrum av tekniker för att få åtkomst till personlig data. Att förstå hur varje hot fungerar är det första steget för att försvara dig mot det.
Social manipulation
Social manipulation är en kategori av attacker där brottslingar manipulerar människor för att avslöja konfidentiell information. Snarare än att utnyttja mjukvaruvårbarheter utnyttjar dessa attacker mänsklig psykologi.
Hur det fungerar: En angripare kan utge sig för att vara en bankrepresentant, skicka ett falskt välgörenhetsbrev eller skapa ett brådskande scenario (som att hävda att ditt konto har komprometterats) för att tvinga dig att dela lösenord, kontonummer eller verifieringskoder.
Verklighetsexempel: I juli 2020 drabbades Twitter av ett allvarligt intrång när angripare använde en samordnad social engineering-attack mot anställda med åtkomst till interna verktyg. Angriparna kapade sedan konton med hög profil, bland annat tillhörande Barack Obama och Elon Musk, för att marknadsföra ett kryptovalutabedrägeri, enligt en federal åtalsskrift[1].
Prevention: Verifiera all oväntad begäran om personlig information genom att kontakta organisationen direkt via officiella kanaler. Dela aldrig lösenord eller engångskoder med någon som kontaktar dig först.
Skadlig kod
Skadlig kod är illvillig mjukvara som är utformad för att infiltrera enheter och stjäla data, kryptera filer för lösensumma eller övervaka användaraktivitet utan samtycke.
Hur det fungerar: Skadlig kod anländer vanligtvis genom e-postbilagor, komprometterade webbplatser eller infekterade nedladdningar. När den är installerad kan den logga tangenttryckningar för att fånga lösenord, kryptera dina filer och kräva betalning (lösensumma), aktivera din kamera eller mikrofon eller exfiltrerar känsliga dokument.
Verklighetsexempel: WannaCry-ransomwareattacken 2017 orsakade tiotusentals infektioner i över 150 länder[2], enligt källrapporter med öppen källkod som CISA hänvisar till. Angreppet krypterade användarnas filer och krävde betalning i Bitcoin. Sjukhus, företag och myndigheter drabbades alla.
Prevention: Håll ditt operativsystem och din programvara uppdaterad, undvik att klicka på länkar eller bilagor från okända avsändare och använd välrenommerad antivirusprogramvara. Vår dedikerade guide täcker skadlig kod-typer och försvar i detalj.
Spear-nätfiske
Medan standard-nätfiske kastar ett brett nät riktar sig spear-nätfiske mot specifika individer med personlig information som angriparen redan har samlat.
Hur det fungerar: En angripare forskar om dig genom sociala medier, offentliga register eller tidigare dataintrång. De skapar sedan ett mycket personaliserat meddelande, ofta verkar komma från en kollega, chef eller betrodd tjänst, som trickar dig att klicka på en skadlig länk eller tillhandahål känsliga data.
Verkligt exempel: En rapport från Barracuda Networks år 2023 visade att spearphishing utgör endast 0,1 % av e-postbaserade attacker men står för 66 % av intrången[3] i deras data. Personaliseringen gör att dessa attacker är betydligt mer effektiva än generisk phishing.
Prevention: Var misstänksam mot all e-post som begär brådskande åtgärd, även om den verkar komma från någon du känner. Verifiera begäranden genom en separat kommunikationskanal. Läs vår detaljerade guide om nätfiskeattacker för fler skyddsstrategier.
Nätverksattacker
Offentliga Wi-Fi-nätverk på kaféer, flygplatser och hotell är bekväma men i sig själva osäkra. Angripare på samma nätverk kan fånga upp okrypterad datatransmission.
Hur det fungerar: I en man-in-the-middle-attack (MITM) positionerar en hackare sig mellan din enhet och Wi-Fi-routern. De kan sedan övervaka din webbaktivitet, fånga upp inloggningsuppgifter och även injicera skadligt innehåll i webbplatserna du besöker.
Verkligt exempel: Säkerhetsforskare har dokumenterat att skenhotspots som härmar legitima nätverk (kända som “evil twin”-attacker) fortfarande är ett av de vanligaste hoten på offentliga platser.
Prevention: Undvik åtkomst till bank- eller känsliga konton på offentligt Wi-Fi. Använd en VPN för att kryptera din anslutning och se till att webbplatser använder HTTPS innan du anger någon personlig information.
Internetanslutna enheter (IoT) - sårbarheter
Smarta hemenheter, bärbara enheter, äldre telefoner och anslutna apparater har ofta svaga säkerhetsstandarder och får sällan programuppdateringar.
Hur det fungerar: Många IoT-enheter levereras med standardlösenord som användare aldrig byter. Dessa enheter saknar ofta kryptering och kan överföra data i klartext. Angripare kan utnyttja dessa svagheter för att få åtkomst till ditt hemmanätverk och all data lagrad på anslutna enheter.
Verkligt exempel: År 2019 fann forskare på Bitdefender att Ring Video Doorbell Pro skickade Wi-Fi-uppgifter över oskyddad HTTP under installationen[4], vilket gjorde dem åtkomliga för alla i närheten. Problemet har sedan dess åtgärdats.
Prevention: Ändra standardlösenord på alla anslutna enheter omedelbar efter installationen. Kontrollera regelbundet firmware-uppdateringar och inaktivera funktioner du inte använder, såsom fjärråtkomst.
Utnyttjande av sociala medier
Plattformar för sociala medier samlar in enorma mängder användardata, och den information du frivilligt delar kan användas av angripare.
Hur det fungerar: Angripare skrapar offentliga profiler för att samla personlig information för social manipulation eller spear-nätfiskeappar. Plattformarna själva samlar in beteendadata inklusive dina gillningar, delningar, platsincheckning och webbläsarmönster för riktad reklam. Dataintrång på sociala mediebolag kan exponera denna information för kriminella.
Verkligt exempel: I Cambridge Analytica-fallet hävdade FTC att en app samlade in profildata från ungefär 250 000 till 270 000 användare samt 50 till 65 miljoner av deras vänner[5] genom vilseledande metoder.
Prevention: Granska dina sekretessinställningar på varje plattform. Begränsa den personliga informationen som är synlig på offentliga profiler och var försiktig när du accepterar anslutningsbegäranden från okända konton.
Djupfalskar och syntetiska medier
Framsteg inom artificiell intelligens har gjort det möjligt att skapa övertygande falskt bilder, ljud och video som kan skada rykte eller underlätta bedrägeri.
Hur det fungerar: AI-verktyg kan generera realistiska syntetiska medier med hjälp av sampel av en persons röst, ansikte eller skrivstil. Brottslingar använder djupfalskar för imitering, utpressning, desinformationskampanjer och finansiellt bedrägeribedrägeriebestanden som röstkloningsbedrägerier.
Verklighetsexempel: 2024 överförde en finansanställd hos ingenjörsföretaget Arup cirka 25 miljoner dollar[6] efter ett videosamtal med vad som såg ut att vara företagets finanschef (CFO). Samtalet använde deepfake-teknik.
Prevention: Var försiktig med alla ovanliga video- eller audibibegäranden som involverar finansiella transaktioner. Verifiera oväntade kommunikationer genom etablerade kanaler. Använd multifaktor-autentisering så att röst eller video ensamt inte kan auktorisera känsliga åtgärder.
Vilken data kan bli målskiva?
Cyberbrytare riktar olika typer av personlig information beroende på deras mål. Vanliga mål är namn, adresser, telefonnummer, personnummer, finansiella kontouppgifter, medicinska register och inloggningsuppgifter. Här är vad angripare vanligtvis gör med stulen data:
Identitetsstöld
Brottslingar använder stulen personlig information för att utge sig för att vara offren. De kan öppna kreditkonton, lämna in falska skattedeklarationer, få medicinsk vård eller begå brott i någon annans namn. Amerikaner rapporterade förluster på mer än 10 miljarder dollar till bedrägerier under 2023[7], enligt Federal Trade Commission. Läs om hur identitetsstöld går till och hur du skyddar dig själv.
Doxxing
Doxxing innebär att någons privat information publiceras offentligt utan samtycke. Detta kan inkludera hemadresser, telefonnummer, arbetsplatsinformation och familjedetaljer. Offren kan möta trakasserier, hot eller fysisk fara som följd.
Försäljning på det mörka webben
Stulen data säljs ofta på marknadsplatser i det mörka webben. Priserna varierar kraftigt och förändras över tid, men kompletta identitetsuppgifter och medicinska journaler brukar ge betydligt mer än en enskild uppgift, till exempel en e-postadress.
Finansiell exploatering
Angripare använder stulna kreditkortsnummer, bankkontoinloggningsuppgifter och personlig information för att göra obehöriga köp, överföra pengar eller ansöka om lån i offerets namn.
Utpressning och erpressung
Känslig personlig data, inklusive privata foton, meddelanden eller webbhistorik, kan användas för att hota offer för att göra betalningar. Ransomware-attacker krypterar filer och kräver betalning för deras frigöring.
Personlig exploatering
Stulen data möjliggör stalking, trakasserier och imitering. Brottslingar kan använda personlig information för att spåra en offers plats, kontakta deras familj eller arbetsgivare eller begå brott under offerets identitet.
Konsumenträttigheter under dataskyddslagar
Dataskyddslagar fastställer reglerna för hur organisationer samlar in, lagrar, behandlar och delar personlig information. Dessa lagar definierar också dina rättigheter som individ och ställer påföljder för brott.
Varför sekretesslagar är viktiga
Den snabba tillväxten av digital datainsamling skapade ett brådskande behov av juridiska skydd. Dataskyddslagar fyller flera kritiska funktioner:
- Skydda individer från obehörig användning av deras personlig information
- Bevilja specifika rättigheter inklusive möjligheten att få åtkomst till, korrigera och ta bort din data
- Kräva transparens från organisationer om hur de hanterar data
- Manda överträdelseaviseringar så att individer kan vidta skyddsåtgärder
- Påtvinga påföljder som uppmuntrar efterlevnad
NIST Privacy Framework[8] är ett frivilligt verktyg som hjälper organisationer att identifiera och hantera integritetsrisker, och många använder det tillsammans med dessa lagkrav.
| Förordning | Region | Ikraftträdande | Högsta sanktion |
|---|---|---|---|
| GDPR[9] | Europeiska unionen | 25 maj 2018 | €20 miljoner eller 4 % av den globala årsomsättningen[10] |
| CCPA[11] | Kalifornien, USA | 1 januari 2020 | $2 500 per överträdelse, $7 500 per uppsåtlig överträdelse (justerat för inflation) |
| PDPA | Singapore | 2 juli 2014 | S$1 miljon eller 10 % av den årliga omsättningen i Singapore, beroende på vad som är högst[12] |
| LGPD[13] | Brasilien | Augusti 2020 (sanktioner från 1 augusti 2021) | 2 % av omsättningen i Brasilien, begränsat till 50 miljoner real |
| PIPEDA | Kanada | 13 april 2000 | Åtgärder beslutade av Federal Court[14] |
| Olika delstatslagar | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Varierar mellan delstaterna |
Allmän dataskyddsförordning (GDPR)
- Region: Europeiska unionen (EU)
- Ikraftträdandedatum: 25 maj 2018
Viktiga bestämmelser
- Samtycke: Kräver uttryckligt samtycke från personer innan deras uppgifter behandlas. Europeiska kommissionen förklarar det rättsliga ramverket[9].
- Registrerades rättigheter: Ger rätt att få tillgång till, rätta, radera och begränsa behandlingen av personuppgifter.
- Anmälan av personuppgiftsincidenter: Om en incident innebär en risk för enskilda måste organisationer anmäla den till tillsynsmyndigheten inom 72 timmar efter att de fått kännedom om den[15].
- Sanktioner: Upp till 20 miljoner euro eller 4 % av den totala globala årsomsättningen[10], beroende på vilket som är högst.
California Consumer Privacy Act (CCPA)
- Region: Kalifornien, USA
- Ikraftträdandedatum: 1 januari 2020
Viktiga bestämmelser
- Rätt att veta: Konsumenter kan begära uppgifter om hur deras personuppgifter samlas in, används och delas.
- Rätt att radera: Konsumenter kan begära att deras personuppgifter raderas.
- Rätt att välja bort: Konsumenter kan välja bort försäljning av sina personuppgifter.
- Sanktioner: Administrativa böter på upp till $2 500 per överträdelse eller $7 500 per avsiktlig överträdelse[11], justerade för inflation.
Personal Data Protection Act (PDPA) — Singapore
- Region: Singapore
- Ikraftträdandedatum: 2 juli 2014
Viktiga bestämmelser
- Samtycke: Kräver att organisationer inhämtar medgivande innan de samlar in, använder eller lämnar ut personuppgifter.
- Åtkomst och rättelse: Ger enskilda rätt att få tillgång till och rätta sina personuppgifter.
- Datasäkerhet: Organisationer måste vidta rimliga säkerhetsåtgärder för att skydda personuppgifter.
- Sanktioner: Finansiella sanktionsavgifter på upp till 1 miljon singaporedollar eller 10 % av den årliga omsättningen i Singapore[12], beroende på vilket som är högst, sedan oktober 2022.
Brasilianska dataskyddslagen (LGPD)
- Region: Brasilien
- Ikraftträdande: Augusti 2020, med sanktioner som tillämpas från 1 augusti 2021
Viktiga bestämmelser
- Samtycke: Kräver tydligt och uttryckligt samtycke för behandling av personuppgifter.
- Den registrerades rättigheter: Ger rätt att få tillgång till, redigera, radera och flytta personuppgifter.
- Dataskyddsombud: Organisationer måste utse ett dataskyddsombud.
- Sanktionsavgifter: Upp till 2 % av företagets intäkter i Brasilien, begränsat till 50 miljoner reais per överträdelse[13].
Personal Information Protection and Electronic Documents Act (PIPEDA) — Kanada
- Region: Kanada
- Ikraftträdandedatum: 13 april 2000 (med ändringar över tid)
Viktiga bestämmelser
- Samtycke: Kräver att organisationer inhämtar ett meningsfullt samtycke för insamling och användning av uppgifter.
- Åtkomst och rättelse: Ger enskilda rätt att få tillgång till och rätta sina personuppgifter.
- Datasäkerhet: Organisationer måste skydda personuppgifter med lämpliga skyddsåtgärder.
- Sanktioner: Integritetskommissionären kan hänskjuta ärenden till Federal Court, som kan besluta om åtgärder[14].
Nya statliga sekretesslagar i USA
- Stater: Olika, inklusive New Jersey, New Hampshire, Montana, Florida, Texas och Oregon
- Ikraftträdandedatum: Olika datum under 2024 och 2025
Huvudsakliga bestämmelser
- Samtycke: Liknande krav för att få samtycke innan databehandling.
- Registerpersonernas rättigheter: Rätt att få åtkomst till, redigera, radera och avanmäla sig från databehandling.
- Datasäkerhet: Krav för att skydda personlig data och genomföra dataskyddsbedömningar.
- Påföljder: Varierar efter stat, inklusive böter och verkställighet av statliga myndigheter.
Tips: Den enskilt mest effektiva vanan är att begränsa vad du delar online från början. Kombinera starka unika lösenord, krypterad molnlagring och en VPN på offentligt Wi-Fi, och du tar bort det mesta av angreppsytan som brottslingar förlitar sig på.
Sätt att skydda din personliga information
Hoten är verkliga, men så är försvarsmekansimerna. Här är specifika, handlingsbara steg för att skydda din personliga data online.
Använd integritetsvänliga webbläsare
Vanliga webbläsare samlar in betydande mängder användardata. Integritetsfokuserade alternativ som Brave, Firefox (med strikt spårningsskydd aktiverat) och Tor Browser blockerar spårare och annonser som standard. Tor skickar trafik via en slumpmässig väg genom flera reläer[16], så att ingen observatör vid någon enskild punkt kan avgöra varifrån trafiken kommer eller vart den är på väg.
Begränsa datadelning
Varje bit personlig information du delar online ökar din exponering. Undvik att publicera ditt fullständiga namn, hemadress, telefonnummer eller arbetsplats på offentliga profiler. Granska de behörigheter du ger till appar och återkalla åtkomst till dina kontakter, plats och kamera när de inte behövs.
Kryptera molnlagring
Om du lagrar filer i molnet, använd tjänster som erbjuder end-to-end-kryptering såsom Tresorit eller Proton Drive. För befintliga molnlagringskonton (Google Drive, Dropbox), kryptera känsliga filer lokalt innan du laddar upp dem med verktyg som Cryptomator.
Använd en enhetssökare
Aktivera Find My Device (Android) eller Find My iPhone (iOS) på alla dina enheter. Om en enhet går förlorad eller blir stulen, kan dessa verktyg låta dig på avstånd låsa enheten och radera all personlig data innan det hamnar i fel händer.
Granska appbehörigheter
Många appar begär åtkomst till din kamera, mikrofon, kontakter och platsdata långt bortom vad de behöver för att fungera. På både iOS och Android, granska appbehörigheter i dina enhetsinställningar och återkalla något som verkar onödigt. Var särskilt uppmärksam på appar som begär mikrofon- eller kameraåtkomst medan de körs i bakgrunden.
Installera annonsblockare
Webbläsartillägg som uBlock Origin blockerar spårade skript, påträngande annonser och kända skadlig kod-domäner. Annonsblockare minskar den mängd data som tredje part kan samla in om ditt webbläsarbeteende och förbättrar också sideladdningshastigheter.
Använd sekretessfokuserade meddelandeappar
Standard SMS-meddelanden är inte krypterade. Appar som Signal använder end-to-end-kryptering som standard för alla meddelanden, röstsamtal och videosamtal. Det innebär att även appleverantören inte kan läsa dina konversationer.
Använd säker e-posttjänster
E-postleverantörer som ProtonMail och Tutanota erbjuder end-to-end-kryptering, till skillnad från standard-Gmail- eller Outlook-konton där leverantören tekniskt kan få tillgång till meddelandeinnehål.
Skapa starka, unika lösenord
En analys av läckta konton från den brittiska regeringen visade att 123456 var det vanligaste lösenordet, använt på 23,2 miljoner konton[17]. Använd en lösenordshanterare för att skapa och lagra unika lösenord för varje konto. CISA rekommenderar att ett starkt lösenord är minst 16 tecken långt, slumpmässigt och unikt[18]. Aktivera multifaktorautentisering (MFA)[19] på varje konto som stöder det.
Använd applåsningar
Många smartphones erbjuder möjligheten att låsa individuella appar med en separat PIN, mönster eller biometrisk skanning. Detta lägger till ett andra lager skydd om någon får åtkomst till din åtkommer enhet.
Rensa din webbläsardata regelbundet
Rensa din webbhistorik, kakor och cache-data enligt ett regelbundet schema. Detta tar bort lagrad spårdata och minskar informationen tillgänglig för vem som helst som får åtkomst till din enhet. De flesta webbläsare låter dig automatisera denna process genom inställningar.
Inaktivera cookies från tredje part
Moderna webbläsare inklusive Chrome, Firefox och Safari låter dig blockera cookies från tredje part, som främst används för att spåra din aktivitet på olika webbplatser. Om du inaktiverar dem reduceras signifikant över flera webbplatser. Kontrollera din webbläsares sekretessinställningar för att konfigurera detta.
Aktivera “Do Not Track”-begäranden
Även om inte alla webbplatser respekterar “Do Not Track” (DNT)-begäranden, signalerar det att aktivera denna inställning i din webbläsare din preferens att inte spåras. Kombinera detta med att inaktivera onödiga plats- och aviseringsbehörigheter på mobila enheter.
Isolera onlineaktiviteter
Använd separata webbläsare eller webbläsarprofiler för olika aktiviteter. Behåll personlig webbläsning i en profil och arbete eller shopping i en annan. Detta förhindrar spårnätverk från att bygga en fullständig bild av ditt onlinebeteende.
Säkra dina IoT-enheter
Ändra standardlösenord på alla anslutna enheter omedelbar efter installationen. Kontrollera firmware-uppdateringar varje månad. Inaktivera fjärråtkomstfunktioner du inte använder och överväga att placera IoT-enheter på ett separat Wi-Fi-nätverk från dina huvudenheter.
Använd krypteringsverktyg för att skydda din anslutning
Kryptering är det mest effektiva tekniska försvaret för personlig data under överföring. Flera verktyg arbetar tillsammans för att skydda olika aspekter av din onlineaktivitet.
Virtuella privata nätverk (VPN)
En VPN krypterar all internettrafik mellan din enhet och VPN-servern, vilket förhindrar din ISP, nätverksadministratörer och angripare på offentligt Wi-Fi från att övervaka din aktivitet. VPN:er maskerar också din IP-adress, vilket gör det svårare för webbplatser och annonsörer att spåra din plats.
När du väljer en VPN, prioritera leverantörer med verifierade no-log-policy, starka krypteringsstandarder (AES-256) och ett brett servernätverk. Jämför toppfödor baserat på hastighet, säkerhet och sekretessfunktioner på vår VPN-granskningssida.
NordVPN är ett av de högst klassificerade alternativen för personlig sekretess. Det använder AES-256-kryptering, säger att dess no-log-policy har granskats oberoende, och erbjuder inbyggd skydd mot skadlig kod och annonsblockering genom sin Threat Protection-funktion. NordVPN stöder upp till 10 samtidiga enhetanslutningar och underhåller 7,229 servrar i 150 länder.
Krypterad DNS
Standard DNS-frågor skickas i klartext, vilket låter din ISP se varje webbplats du besöker. Att byta till krypterad DNS (DNS över HTTPS eller DNS över TLS) genom leverantörer som Cloudflare (1.1.1.1) eller Quad9 förhindrar denna övervakning.
HTTPS överallt
Verifiera alltid att webbplatser använder HTTPS innan du anger personlig information. Moderna webbläsare visar en källikon i adressfältet för krypterade anslutningar. HTTPS Everywhere-tillägget (nu inbyggt i många webbläsare) uppgraderar automatiskt anslutningar till HTTPS när det är tillgängligt.
Privata webbläsare och sökmotorer
Kombinera din VPN med en sekretessfokuserad webbläsare som Brave eller Firefox och en sökmotor som DuckDuckGo som inte spårar sökfrågor. Denna skiktade strategi ger betydligt starkare sekretess än något enskilt verktyg ensamt.
Viktiga slutsatser
Personlig datasekretess är inte valfritt i dagens digitala miljö. Varje onlineåtgärd genererar data som kan samlas in, delas, säljas eller stjälas. Hoten är specifika och väldokumenterade, från nätfiske och skadlig kod till social manipulation och IoT-sårbarhet.
Försvarsmekansimerna är lika specifika. Starka, unika lösenord som hanteras av en lösenordshanterare eliminerar den vanligaste angripsvektorn. En VPN krypterar din trafik och förhindrar nätverksövervakning. Sekretessfokuserade webbläsare och krypterad meddelandeappar minskar data tillgänglig för spårare och angripare. Och dataskyddslagar som GDPR och CCPA ger dig juridiska rättigheter för att kontrollera din information.
Det mest effektiva arbetssättet kombinerar flera lager: begränsa vad du delar, kryptera vad du överför, säkra vad du lagrar och håll dig informerad om utvecklande hot. Inget enskilt verktyg ger fullständigt skydd, men tillsammans minskar dessa åtgärder din risk avsevärt. Ta ett steg idag, oavsett om det innebär att granska dina appbehörigheter, aktivera multifaktor-autentisering eller ställa in en VPN, och bygg från där.
Referenser
- Justice. u.å. Dl. Hämtad 16 oktober 2026 från https://www.justice.gov/opa/press-release/file/1300246/dl.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Indicators Associated With WannaCry Ransomware. Hämtad 16 oktober 2026 från https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkiverad: Wayback Machine-ögonblicksbild
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 maj 2023). Hämtad 16 oktober 2026 från https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arkiverad: Wayback Machine-ögonblicksbild
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 november 2019). Hämtad 16 oktober 2026 från https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arkiverad: Wayback Machine-ögonblicksbild
- FTC. u.å. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Hämtad 16 oktober 2026 från https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 maj 2024). Hämtad 16 oktober 2026 från https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arkiverad: Wayback Machine-ögonblicksbild
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Hämtad 16 oktober 2026 från https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arkiverad: Wayback Machine-ögonblicksbild
- NIST. 2018. Privacy Framework. Hämtad 16 oktober 2026 från https://www.nist.gov/privacy-framework.Arkiverad: Wayback Machine-ögonblicksbild
- European Commission. u.å. Legal framework of EU data protection. Hämtad 16 oktober 2026 från https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arkiverad: Wayback Machine-ögonblicksbild
- European Commission. u.å. Enforcement and sanctions. Hämtad 16 oktober 2026 från https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkiverad: Wayback Machine-ögonblicksbild
- CA. u.å. Ccpa Statute. Hämtad 16 oktober 2026 från https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Hämtad 16 oktober 2026 från https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Planalto. u.å. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arkiverad: Wayback Machine-ögonblicksbild
- GC. u.å. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Hämtad 16 oktober 2026 från https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arkiverad: Wayback Machine-ögonblicksbild
- European Commission. u.å. Obligations. Hämtad 16 oktober 2026 från https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arkiverad: Wayback Machine-ögonblicksbild
- The Tor Project, Inc. u.å. Tor Project: Overview. Hämtad 16 oktober 2026 från https://2019.www.torproject.org/about/overview.html.en.Arkiverad: Wayback Machine-ögonblicksbild
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Hämtad 16 oktober 2026 från https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Use Strong Passwords. Hämtad 16 oktober 2026 från https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Turn On MFA. Hämtad 16 oktober 2026 från https://www.cisa.gov/secure-our-world/turn-mfa.Arkiverad: Wayback Machine-ögonblicksbild
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
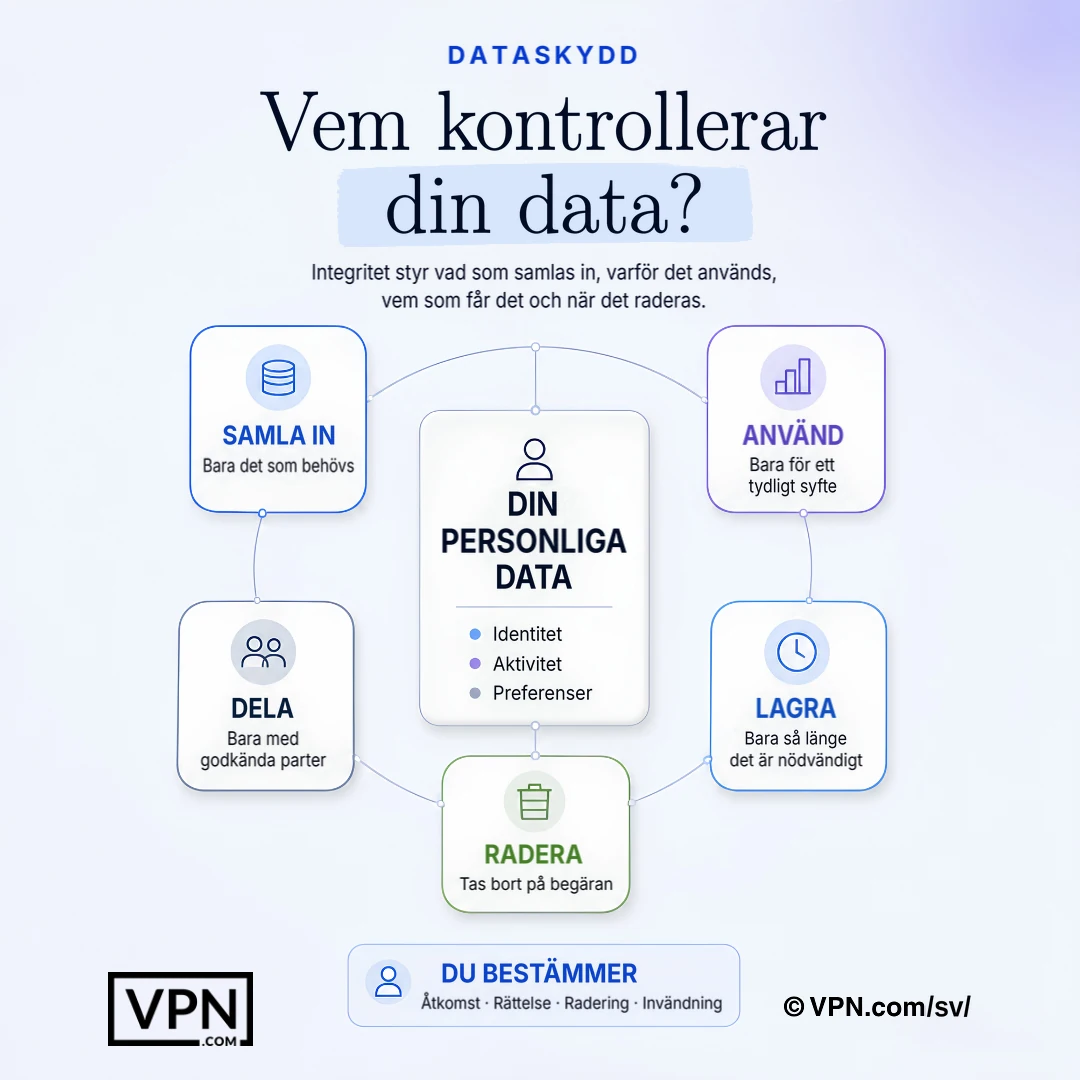
Dataintegritet avgör vilken information som samlas in, hur den används, vem som tar emot den och när den raderas.
Vanliga frågor
Vad är skillnaden mellan dataskydd och dataskydd?
Dataskydd är din individuella rätt att kontrollera hur personlig information som ditt namn, webbhistorik eller platsdata samlas in, används och delas. Dataskydd täcker de organisatoriska och juridiska ramverk som företag måste följa för att hantera dessa data på ett ansvarsfullt sätt. För personlig sekretess, fokusera på verktyg som VPN:er och lösenordshanterare snarare än motsvarigheter till företagets efterlevnadsramverk.
Hur farlig är spear phishing jämfört med vanlig phishing?
Spear phishing är betydligt farligare, trots att den är mycket mer ovanlig. En rapport från Barracuda Networks från 2023 visar att spear phishing utgör 0,1 % av e-postbaserade attacker men står för 66 % av intrången i deras data. Det beror på att angripare undersöker sina mål via sociala medier och tidigare dataintrång för att skapa övertygande, personliga meddelanden. Verifiera brådskande förfrågningar via en separat kommunikationskanal innan du agerar.
Kan social manipulation verkligen kompromettera stora konton, inte bara enskilda personer?
Ja. I juli 2020 utsattes Twitter för ett intrång när angripare genomförde en samordnad social manipulation mot anställda med tillgång till interna verktyg. Därefter kapades konton med hög profil, bland dem Barack Obamas och Elon Musks, för att marknadsföra ett kryptovalutabedrägeri. Det visar att social manipulation utnyttjar mänsklig psykologi snarare än programvarufel, och att det därför är viktigt att verifiera förfrågningar via officiella kanaler.
Hur allvarligt är deepfake-hotet mot personlig och finansiell data?
Det är ett aktivt och kostsamt hot. År 2024 överförde en finansanställd på ingenjörsföretaget Arup cirka 25 miljoner dollar efter ett videosamtal med vad som visade sig vara en deepfake av företagets finanschef. Kriminella använder klonade röster och ansikten för utpressning och bedrägerier. Multifaktorautentisering hjälper eftersom den förhindrar att enbart röst eller video kan godkänna känsliga transaktioner.
Är smarta hem- och IoT-enheter en verklig integritetsrisk?
Ja. Många IoT-enheter levereras med standardlösenord som användare aldrig byter och skickar data utan kryptering. År 2019 upptäckte forskare på Bitdefender att Ring Video Doorbell Pro under installationen skickade Wi-Fi-uppgifter i klartext över vanlig HTTP, vilket gjorde att vem som helst inom räckhåll kunde fånga upp dem. Byt standardlösenorden direkt efter installationen, kontrollera uppdateringar av den fasta programvaran varje månad och stäng av fjärråtkomstfunktioner som du inte använder.
Vad händer egentligen med mina uppgifter efter ett dataintrång?
Stulen data säljs ofta på marknadsplatser på darknet, där priserna varierar kraftigt, men kompletta identitetsuppgifter och journaluppgifter är särskilt värdefulla. Brottslingar använder sedan uppgifterna för identitetsstöld. FTC rapporterade att amerikaner förlorade över 10 miljarder dollar på bedrägerier under 2023.
Vilka rättigheter ger GDPR mig faktiskt över mina personuppgifter?
GDPR, som gäller sedan 25 maj 2018 i hela EU, ger dig rätt att få tillgång till, rätta, radera och begränsa behandlingen av dina personuppgifter, och kräver att organisationer har en laglig grund, till exempel samtycke, innan de behandlar dem. Om ett personuppgiftsintrång medför en risk för enskilda måste företag anmäla det till tillsynsmyndigheten inom 72 timmar. Överträdelser kan medföra sanktionsavgifter på upp till 20 miljoner euro eller 4 % av företagets totala årliga globala omsättning, beroende på vilket belopp som är högst.
Hur skiljer sig CCPA från GDPR för konsumenter?
CCPA, som trädde i kraft den 1 januari 2020 i Kalifornien, ger konsumenter rätt att få veta vilka personuppgifter som samlas in, rätt att begära att de raderas och rätt att tacka nej till försäljning av dem, med administrativa böter på upp till 2 500 dollar per överträdelse eller 7 500 dollar per avsiktlig överträdelse. Det är snävare än GDPR:s struktur på 20 miljoner euro eller 4 procent av omsättningen, men ger ändå amerikanska konsumenter konkret möjlighet att säga nej till försäljning.
Hur skyddar ett VPN min personliga data specifikt?
Ett VPN krypterar all trafik mellan din enhet och dess server, vilket blockerar din internetleverantör och angripare på offentligt Wi-Fi från att övervaka aktiviteten, och döljer din IP-adress för att hindra spårning av din plats. NordVPN använder till exempel AES-256-kryptering, säger att dess policy om ingen loggning har granskats oberoende, kör 7,229 servrar i 150 länder och täcker 10 samtidiga enheter.
Vilka verktyg skyddar mina kommunikationer bortom en VPN?
Lager-kryptering över kanaler. Signal krypterar meddelanden, röst- och videosamtal end-to-end som standard så även appleverantören kan inte läsa dem. ProtonMail och Tutanota erbjuder end-to-end-krypterad e-post, till skillnad från standard-Gmail eller Outlook. Krypterad DNS genom Cloudflare (1.1.1.1) eller Quad9 stoppar din ISP från att logga varje webbplats du besöker i klartext.
Vad gör ett lösenord verkligen starkt 2024?
Längd och slumpmässighet är viktigast: sikta på minst 16 tecken med en blandning av stora och små bokstäver, siffror och symboler. Trots detta har “123456” upprepade gånger toppat listorna över läckta lösenord. Använd en lösenordshanterare för att skapa och lagra unika uppgifter för varje konto, och aktivera multifaktorautentisering överallt där det erbjuds, så att ett läckt lösenord ensamt inte räcker för att komma in.
Hur skyddar jag mina data specifikt på offentligt Wi-Fi?
Undvik att logga in på bank- eller andra känsliga konton på offentliga nätverk, eftersom angripare på samma Wi-Fi kan genomföra man-in-the-middle-attacker eller sätta upp falska “evil twin”-hotspots som efterliknar legitima nätverk. Använd en VPN för att kryptera din anslutning och kontrollera att webbplatser använder HTTPS innan du anger några personuppgifter.
Vad är den enskilt mest effektiva vanan för att minska min sekretessrisk?
Att begränsa vad du delar online från början, eftersom varje publicerad detalj utökar vad angripare kan använda för spear-nätfiske eller doxxing. Kombinera det med starka unika lösenord, krypterade molnlagringsverktyg som Proton Drive eller Tresorit och en VPN på offentligt Wi-Fi. Tillsammans tar dessa bort det mesta av angreppsytan som brottslingar förlitar sig på.