Nätfiskeattacker: Hur de fungerar och hur du förebygger dem
Lär dig vad nätfiskeattacker är, vanliga taktiker som bedragare använder och steg du kan vidta för att känna igen och undvika dessa vilseledande onlinehot.
 Michael Gargiulo
Sammanfattning: Nätfiske är en av de mest utbredda cyberattackvektorerna och använder falska e-postmeddelanden, samtal och webbplatser för att stjäla autentiseringsuppgifter. Effektivt försvar kräver en kombination av säkerhetsprogram tillsammans med ständig vaksamhet och en kultur av skepticism mot osolicitud kommunikation.
Cyberbrottslingar förfinar ständigt sina metoder för att stjäla personlig information och kompromettera system. Nätfiske är fortfarande deras mest effektiva vapen. FBI:s Internet Crime Complaint Center fick 298 878 klagomål om nätfiske och spoofing under 2023[1], fler än någon annan brottstyp som myndigheten registrerar, och Verizons Data Breach Investigations Report för 2024 konstaterade att mediantiden för att en användare skulle gå på ett nätfiskemejl var under 60 sekunder[2].
Dessa attacker använder falska e-postmeddelanden, telefonsamtal, textmeddelanden och webbplatser för att lura människor att lämna ut autentiseringsuppgifter. Att förstå hur varje typ fungerar är det första steget för att bygga ett verkligt försvar.
| Nätfiskemetod | Metod | Primärt mål |
|---|---|---|
| E-postnätfiske | Massutskick av falska e-postmeddelanden som efterliknar betrodda varumärken | Brett publik — inloggningsuppgifter, betalningsinformation |
| Riktat nätfiske | Personliga e-postmeddelanden med kända detaljer om offret | Specifika personer eller organisationer |
| Vishing | Röstsamtal där angriparen utger sig för att vara bank eller teknisk support | Finansiell information, kontoåtkomst |
| Smishing | Falska sms med skadliga länkar | Mobilanvändare, leverans- och paketbedrägerier |
| Whaling | Mycket riktade attacker mot företagsledare eller C-nivån | Banköverföringar, känslig företagsdata (den närliggande kategorin affärs-e-postkompromettering orsakade rapporterade förluster på 2,9 miljarder dollar under 2023[1]) |
| Pharming | Omdirigerar legitima webbadresser till falska webbplatser i tysthet | Inloggningsuppgifter i stor skala |
| Klonad nätfiske | Kopierar ett riktigt e-postmeddelande och byter ut en länk mot en skadlig | Offer som litar på den ursprungliga avsändaren |
Hur du identifierar ett nätfiskeforsök
Nätfiskemeddelanden delar vanliga varningssignaler. Att upptäcka dem snabbt förhindrar stöld av autentiseringsuppgifter och skadlig programvara-infektioner.
Kontrollera avsändarens adress. Angripare imiterar ofta visningsnamn men använder stavade felaktigt domäner. Ett e-postmeddelande från “support@amaz0n-security.com” är inte från Amazon. Hovra över avsändarnivån för att se den faktiska adressen.
Leta efter brådska och hot. Meddelanden som påstår att “Ditt konto låses om 24 timmar” pressar dig att agera utan att tänka efter. CISA listar brådskande eller känslomässigt övertygande språk[3], särskilt meddelanden som hotar med allvarliga konsekvenser om du inte svarar omedelbart, som ett viktigt varningstecken.
Inspektera länkar före klick. Hovra över en länk för att förhandsgranska destinationens URL. Om länktexten säger “bankofamerica.com” men URL-adressen pekar på “boa-secure-login.xyz,” stäng meddelandet omedelbar.
Var uppmärksam på grammatik- och formateringsfel, men lita inte enbart på dem. Stavfel, konstigt blanksteg och inkonsekventa logotyper kan tyda på ett bedrägligt meddelande. CISA påpekar dock att AI-skrivna meddelanden kan ha perfekt grammatik[3], så kontrollera avsändaren, länken och själva begäran.
Tips: Innan du anger autentiseringsuppgifter någonstans verifierar du URL-adressen manuellt. Klicka inte på länkar i e-postmeddelanden. Skriv adressen direkt i din webbläsare eller använd ett sparat bokmärke. Legitima banker och tjänster kommer aldrig att fråga om ditt lösenord via e-post eller telefon.
Förebyggande åtgärder som faktiskt fungerar
Upptäckt ensam räcker inte. Organisationer och individer behöver flera försvarslager för att blockera nätfiskeförsök innan de når inkorgen.
Aktivera multifaktorautentisering (MFA). Microsoft säger att MFA kan blockera över 99,9 procent av attackerna mot konton[4]. Även om en angripare stjäl ditt lösenord kan de inte komma åt ditt konto utan den andra faktorn. När det är möjligt, välj phishing-resistenta metoder som säkerhetsnycklar, eftersom CISA:s vägledning om nätfiske[5] prioriterar phishing-resistent MFA för administratörskonton.
Implementera protokoll för e-postautentisering. Konfigurera SPF-, DKIM- och DMARC-poster för din domän. Tillsammans verifierar de avsändarservern för mottagna e-postmeddelanden genom att kontrollera publicerade regler[5], och CISA:s direktiv för federala myndigheter säger att en DMARC-policy om avvisning ger det starkaste skyddet mot förfalskad e-post[6].
Genomför regelbunden säkerhetsutbildning. Utbildning hjälper människor att känna igen och rapportera nätfiske: Verizons rapport från 2024 visade att 20 % av användarna rapporterade nätfiske i simuleringar[2], inklusive 11 % av dem som hade klickat. Eftersom de flesta agerar inom en minut behöver utbildningen upprepas tillräckligt ofta för att vanan ska hålla sig färsk.
Använd skyddande DNS-filtrering. CISA rekommenderar en skyddande DNS-resolver[5] för att stoppa angripare som omdirigerar användare till skadliga webbplatser som stjäl inloggningsuppgifter, och nämner kostnadsfria alternativ som OpenDNS Home och Cloudflare Zero Trust Services.
Distribuera en knapp för att rapportera nätfiske. Ge anställda ett alternativ med ett enda klick för att rapportera misstänkta e-postmeddelanden. CISA beskriver att rapportera misstänkt nätfiskeaktivitet[5] som en av de mest effektiva metoderna för att skydda organisationer.
Steg för svar på nätfiske när en attack lyckas
Även de bästa försvaren misslyckas ibland. En tydlig handlingsplan för incidenter begränsar skador och påskyndar återhämtningen.
Isolera det drabbade kontot omedelbar. Återställ det komprometterade lösenordet och återkalla aktiva sessioner. Om MFA inte var aktiverat aktiverar du det nu.
Meddela ditt säkerhetsteam omedelbart. CISA uppmanar organisationer att snabbt rapportera nätfiskeincidenter[5]. Snabb rapportering ger incidenthanterare tid att blockera angriparens infrastruktur innan den sprider sig till andra konton.
Genomför en skanning för skadlig programvara. Om offret klickade på en länk eller hämtade en bifogad fil kör en fullständig slutpunktsgenomsökning. Isolera enheten från nätverket tills granskningen är slutförd.
Dokumentera allt. Registrera nätfiskee-postmeddelandets huvuden, URL-adresser, tidsstämplar och alla åtgärder som vidtagits. Denna dokumentation stöder forensisk utredning och regulatorisk rapportering.
Kommunicera med berörda parter. Om kunddata exponerades, meddela berörda individer enligt din jurisdiktions lagkrav för anmälan om datasäkerhetsintrång. Transparens bevarar förtroendet.
Slutlig bedömning
Nätfiske förblir ett av de mest ihållande hoten inom cybersäkerhet. Angripare anpassar sig snabbt och flyttar från e-post till SMS till röstsamtal när försvaren förbättras i någon enskild kanal.
Identifieringsförmåga, flera tekniska kontroller och regelbunden utbildning utgör grunden för effektivt försvar. E-postautentiseringsprotokoll som DMARC stoppar domänförfalskning. Multifaktorautentisering neutraliserar stulna autentiseringsuppgifter. Kvartalsvis utbildning håller medvetenheten om nätfiske skarp över hela organisationen.
En robust handlingsplan för incidenter säkerställer att när en attack glider igenom blockerar ditt team skadorna inom minuter snarare än dagar. Dokumentera dina svarsförfaranden, tilldela tydliga roller och öva dem regelbundet.
Nätfiskeforsvar är inte ett engångsprojekt. Det kräver ständig uppmärksamhet, uppdaterade verktyg och en säkerhet-medveten kultur på alla nivåer i din organisation.
Referenser
- IC3. 2024. 2023 IC3Report. Hämtad 16 oktober 2026 från https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Verizon. u.å. 2024 Dbir Data Breach Investigations Report. Hämtad 16 oktober 2026 från https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Recognize and Report Phishing. Hämtad 16 oktober 2026 från https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Arkiverad: Wayback Machine-ögonblicksbild
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 augusti 2019). Hämtad 16 oktober 2026 från https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkiverad: Wayback Machine-ögonblicksbild
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Hämtad 16 oktober 2026 från https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. BOD 18-01: Enhance Email and Web Security. Hämtad 16 oktober 2026 från https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Arkiverad: Wayback Machine-ögonblicksbild
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
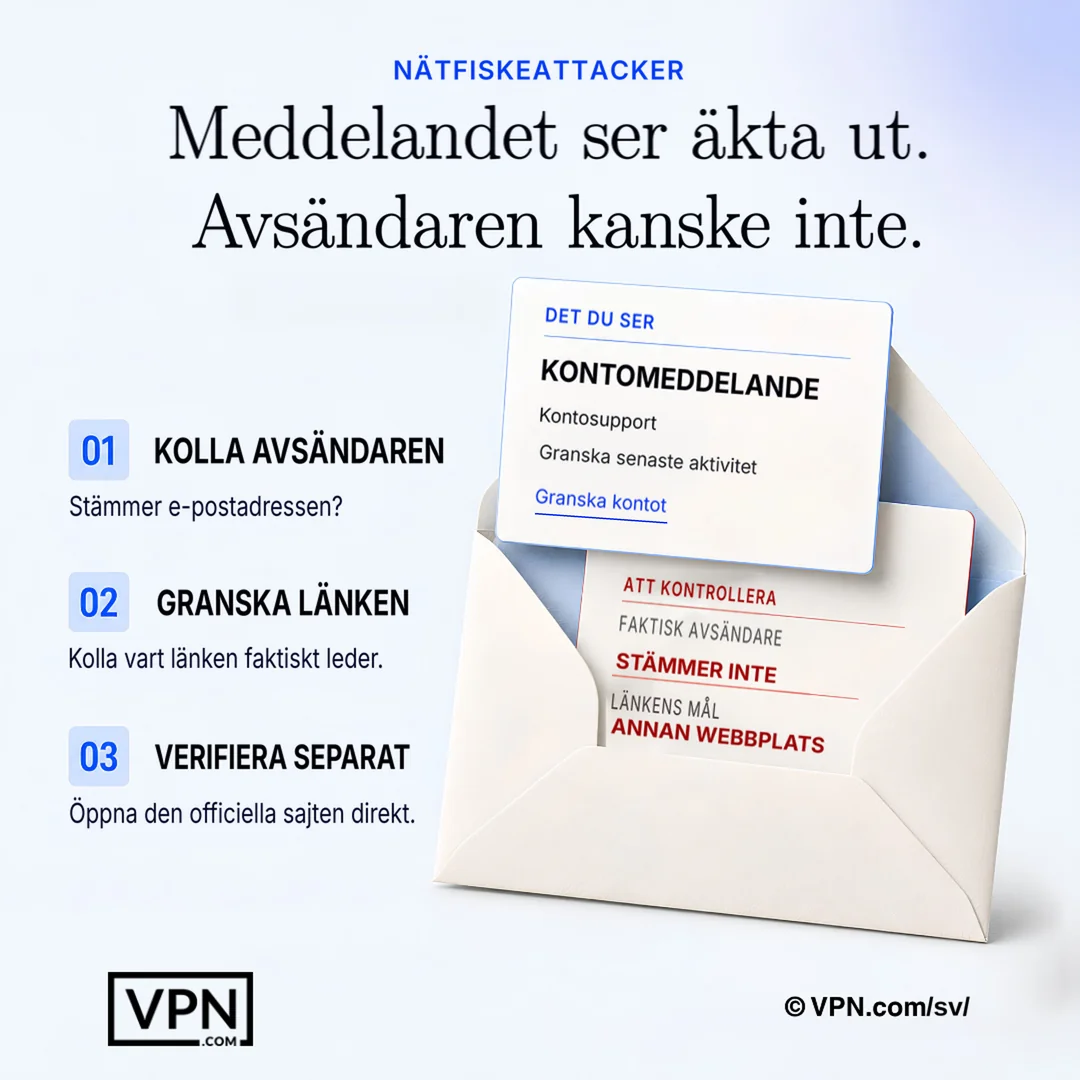
Ett övertygande meddelande kan ändå vara bedrägligt – verifiera avsändare och destination utanför meddelandet självt.
Vanliga frågor
Vad är nätfiske och hur går angripare faktiskt tillväga?
Nätfiske fungerar genom att utge sig för att vara betrodda avsändare via falska e-postmeddelanden, samtal, sms eller webbplatser, för att lura offren att lämna ifrån sig inloggningsuppgifter eller pengar. Internet Crime Complaint Center vid FBI registrerade 298 878 anmälningar om nätfiske och spoofing under 2023. Angripare förlitar sig på brådska, förfalskade domäner och imiterad grafisk profil snarare än tekniska sårbarheter för att lyckas.
Vad är skillnaden mellan e-postnätfiske, riktad nätfiske och nätfiske mot chefer?
E-postnätfiske skickar falska varumärkesmeddelanden till en bred publik för att söka autentiseringsuppgifter eller betalningsinformation, medan riktad nätfiske personaliserar meddelanden med kända detaljer om ett specifikt mål. Nätfiske mot chefer går längre och riktar sig specifikt mot chefer och C-nivå för att godkänna banköverföringar eller läcka känslig företagsdata. Ju mer riktad attacken är, desto mer övertygande och kostsam är den vanligtvis.
Vad är röstsamtal-nätfiske och SMS-nätfiske, och hur skiljer de sig från e-postnätfiske?
Röstsamtal-nätfiske använder röstsamtal som personifierar banker eller teknisk support för att få finansiell information och kontoåtkomst, medan SMS-nätfiske skickar falska SMS-meddelanden med skadliga länkar, ofta förklädda som leverans- eller paketmeddelanden. Båda hoppar över e-post helt, vilket gör att de kan kringgå e-postautentiseringsprotokoll som DMARC och utnyttja den omedelbarheten som människor förknippar med telefonsamtal och textmeddelanden.
Vad är falsk DNS-omdirigering och varför är den svårare att upptäcka än ett falskt e-postmeddelande?
Falsk DNS-omdirigering omdirigerar legitima URL-adresser till falska webbplatser tyst, utan något misstänkt e-postmeddelande eller länk krävs, så offer landar på en förfalskad inloggningssida även efter att själva ha skrivit in rätt adress. Det riktar sig mot autentiseringsuppgifter i stor skala snarare än ett offer åt gången, och det finns ingen uppenbar lockbete som brådska eller stavfel på domänen att identifiera.
Vad är klon-nätfiske?
Klon-nätfiske duplicerar ett verkligt, tidigare skickat e-postmeddelande och byter ut en skadlig länk, och räknar med att offret redan litar på den ursprungliga avsändaren och meddelandet. Eftersom kopian ser nästan identisk ut med något verkligt som mottagaren redan har sett passerar den skepticismen som ett kallt, oväntat e-postmeddelande normalt skulle utlösa.
Vilka är de typiska tecknen på ett nätfiskemejl?
Fyra varningssignaler avslöjar många nätfiskemejl. Kontrollera avsändaradressen för felstavade domäner som “amaz0n-security.com”, var uppmärksam på hastighet och hot som “ditt konto kommer att låsas inom 24 timmar”, håll muspekaren över länkar för att se den faktiska måladressen och titta efter formateringsfel, även om AI-skrivna meddelanden kan vara helt felfria.
Hur stoppar multifaktorautentisering phishingattacker från att lyckas?
Microsoft säger att multifaktorautentisering kan blockera över 99,9 procent av attackerna mot kontokapning, eftersom ett stulet lösenord ensamt inte räcker för att logga in utan den andra faktorn. Även om ett phishingmejl lyckas skörda dina uppgifter stoppar MFA angriparen vid inloggningsskärmen, vilket gör den till ett av de mest verkningsfulla skydden som finns.
Vad är SPF, DKIM och DMARC, och behöver jag alla tre?
SPF, DKIM och DMARC är e-postautentiseringsprotokoll som konfigureras på domännivå och som verifierar att inkommande post verkligen kommer från den avsändare den säger sig komma från. Ja, de fungerar tillsammans snarare än som alternativ: DMARC bygger på SPF och DKIM och avgör vad som händer med post som misslyckas med kontrollen. CISA säger att en DMARC-policy med reject ger det starkaste skyddet mot förfalskade e-postmeddelanden.
Hur ofta bör utbildning i säkerhetsmedvetenhet ske för att faktiskt minska risken?
Tillräckligt ofta för att vanan ska sitta i. Verizons rapport från 2024 visade att medianen för hur lång tid en användare behövde för att gå på ett phishingmejl var under 60 sekunder, och att endast 20 % av användarna rapporterade phishing i simuleringar. Täta, korta påminnelser, tillsammans med ett enkelt sätt att rapportera, är det praktiska svaret på dessa siffror.
Vilka verktyg blockerar nätfiskesidor innan anställda hinner klicka på dem?
Skyddat DNS-filtrering hindrar användare från att ansluta till kända skadliga webbplatser, och CISA pekar på kostnadsfria alternativ som OpenDNS Home och Cloudflare Zero Trust Services. Kombinerat med en knapp för att rapportera nätfiske med ett klick kan anställda flagga misstänkta e-postmeddelanden direkt, något som CISA kallar ett av de mest effektiva sätten att skydda en organisation.
Vad ska jag göra först om jag klickade på en nätfiskelänk eller angav mitt lösenord?
Isolera kontot omedelbar: återställ det komprometterade lösenordet och återkalla alla aktiva sessioner, aktivera sedan MFA om det inte redan var på. Kör en fullständig slutpunktsgenomsökning för skadlig programvara om du klickade på en länk eller hämtade en bifogad fil, och isolera enheten från nätverket tills den granskningen är slutförd.
Hur snabbt bör ett företag rapportera en phishing-incident internt?
Meddela ditt säkerhetsteam omedelbart efter en misstänkt intrång. CISA uppmanar organisationer att snabbt rapportera phishing-incidenter, och snabbheten ger de som hanterar incidenten tid att blockera angriparens infrastruktur innan den sprider sig till andra konton. Sikta på minuter, inte dagar.
Vad innehåller en bra handlingsplan för incidenthantering efter att autentiseringsuppgifter har stulits?
En solid nätfisksvarsplan dokumenterar allt: nätfiskee-postmeddelandets huvuden, URL-adresser, tidsstämplar och varje åtgärd som vidtogs, vilket stöder forensisk utredning och regulatorisk rapportering. Det isolerar också påverkade konton, skannar enheter för skadlig programvara och meddela påverkade individer enligt din jurisdiktions lagkrav för datasäkerhetsintrång om kunddata exponerades.