Zero Trust Cybersäkerhet: Principer och implementering
Lär dig grunderna i zero trust cybersäkerhet, hur modellen fungerar, nyckelfördelar och praktiska steg för att övergå från perimeterförsvar till ständig åtkomstverifiering.
 Michael Gargiulo
Huvudpoängen: Zero trust-säkerhet ersätter det föråldrade antagandet att allt inuti ditt nätverk är säkert. Varje användare, enhet och anslutning verifieras kontinuerligt, vilket dramatiskt minskar risken för intrång i molnkopplade miljöer.
Vad är Zero Trust Cybersäkerhet?
Traditionell nätverkssäkerhet baserades på en enkel idé: lita på allt inuti perimeteromådet och blockera hot vid gränsen. Brandväggar, VPN:er och intrångdetektionssystem bildade en digital vallgrav runt företagsresurser. När en användare eller enhet passerade grinden kunde de röra sig fritt.
Den modellen fungerar inte längre. Molnberäkningar, fjärrarbete och mobila enheter har helt upplöst nätwerksperimeteromådet. Anställda acceserar känslig data från personliga laptops på kaféer. Tredjepartsföretag ansluter direkt till interna system. Angripare som bryter igenom en enda slutpunkt kan röra sig lateralt över en hel organisation.
Zero trust cybersäkerhet tar upp denna verklighet direkt. Istället för att anta att allt inuti nätverket är säkert, behandlar zero trust varje åtkomstbegäran som potentiellt fientlig. Varje användare, varje enhet och varje anslutning måste bevisa sin legitimitet innan den får åtkomst till någon resurs. För en bredare överblick över hotbilden, se vår cybersäkerhetshub.
NIST Special Publication 800-207[1] är den amerikanska federala referensarkitekturen för zero trust. Den definierar zero trust, sju principer (tenets) för zero trust-design, logiska komponenter såsom policymotorn samt olika driftsättningsvarianter. Den amerikanska regeringen publicerar också CISA Zero Trust Maturity Model[2], som organiserar zero trust kring fem pelare (identitet, enheter, nätverk, applikationer och arbetslaster samt data), och OMB-memorandum M-22-09[3], den federala zero trust-strategin för myndigheter.
Zero trust är inte en enda produkt du kan köpa. Det är en säkerhetmodell, en filosofi och ett arkitekturur som omformar hur organisationer tänker om åtkomst och förtroende på alla nivåer.
Centrala principer för Zero Trust
Följande tabell sammanfattar sex områden som återkommer i zero trust-vägledning. NIST SP 800-207 definierar själv sju grundprinciper, till exempel att alla datakällor och datortjänster behandlas som resurser, att all kommunikation skyddas oavsett nätverksplats, att åtkomst beviljas per session och att åtkomst avgörs av dynamisk policy:
| Zero Trust-princip | Vad det betyder i praktiken |
|---|---|
| Verifiera explicit | Autentisera varje användare, enhet och begäran – varje gång, inte bara vid inloggning |
| Minsta behörighet | Bevilja endast de behörigheter som behövs för en specifik uppgift, inget mer |
| Anta intrång | Utforma system som om angripare redan finns innanför; begränsa spridningsomfattningen |
| Nätverkssegmentering | Dela upp nätverket så att en komprometterad zon inte kan sprida sig lateralt |
| Multifaktorautentisering | Kräv en andra faktor utöver lösenord för all åtkomst |
| Kontinuerlig övervakning | Logga och analysera all aktivitet i realtid för att få tag på avvikelser tidigt |
Varje princip förstärker de andra. Least privilege-åtkomst begränsar vad ett komprometterat konto kan nå. Nätverkssegmentering begränsar skadan om en angripare kringgår autentiseringen. Kontinuerlig övervakning upptäcker avvikande beteende som statiska regler skulle missa. Tillsammans skapar dessa metoder överlappande försvarslager som minskar risken för ett lyckat intrång.
Viktigt: Zero trust är inte en produkt; det är en säkerhetmodell. Traditionella perimeterförsvar antar att allt inuti nätverket är säkert, men fjärrarbete och molnberäkningar har upplöst denna gräns. Att anta minsta behörighet och kontinuerlig verifiering minskar dramatiskt risken för att ett intrång sprider sig när angripare får initiala åtkomst.
Komponenter i Zero Trust-arkitektur
En zero trust-arkitektur förlitar sig på flera sammankopplade komponenter som arbetar tillsammans. Att förstå var och en hjälper organisationer att planera realistiska distributioner.
Hantering av identitet och åtkomst (IAM)
IAM är hörnstenen i zero trust. Lösningar som Microsoft Entra ID (tidigare Azure AD), Okta och Ping Identity verifierar användaridentiteter innan åtkomst beviljas till någon resurs. Varje åtkomstbegäran går genom IAM-lagret, vilket utvärderar identitet, roll och kontext innan ett tillåt- eller nekat-beslut fattas. Starka metoder för hantering av identitet och åtkomst hjälper också till att förhindra avhämtning av autentiseringsuppgifter och kontövertagningsattacker.
Multifaktorautentisering (MFA)
MFA kräver att användare bevisar sin identitet med minst två separata faktorer: något de vet (lösenord), något de har (hårdvarutoken eller telefon) eller något de är (biometri). En studie från Microsoft Research av konton med misstänkt aktivitet visade att MFA minskade risken för komprometterade konton med 99,22%[4] för populationen i stort och med 98,56% där inloggningsuppgifter hade läckt. MFA är ett måste i varje driftsättning av zero trust.
Mikrosegmentering
Istället för att behandla nätverket som en enda betrodd zon, delar mikrosegmentering upp det i små, isolerade segment. Varje segment tillämpar sina egna åtkomstprinciper. Om en angripare komprometterar ett segment kan de inte röra sig lateralt till andra. Verktyg som VMware NSX, Illumio och Cisco ACI möjliggör mikrosegmentering i stor skala.
Endpoint Detection and Response (EDR)
Zero trust kräver insyn i varje enhet som ansluter till nätverket. EDR-lösningar som CrowdStrike Falcon, SentinelOne och Microsoft Defender för Endpoint övervakar enhetshälsa kontinuerligt, detekterar skadligt beteende och tillämpar efterlevnadsprinciper. En enhet som faller ur överensstämmelse (föråldrad OS, saknade uppdateringar) kan automatiskt blockeras från att accessa känsliga resurser.
Security Information and Event Management (SIEM)
SIEM-plattformar sammanställer loggar från hela miljön och tillämpar analyser för att detektera avvikelser. Lösningar som Splunk, Microsoft Sentinel och IBM QRadar ger den kontinuerliga övervakning som zero trust kräver. Varningar i realtid och automatiserade svarsarbetsflöden hjälper säkerhetsteam att agera på hot inom minuter snarare än dagar.
Policy Engine och Policy Administrator
I hjärtat av en zero trust-arkitektur finns policy engine. Denna komponent utvärderar varje åtkomstbegäran mot definierade principer (användarroll, enhetshälsa, plats, tid på dygnet, riskpoäng) och fattar ett verkligt förtroendebeslut. Policy administrator tillämpar sedan det beslutet genom att instruera lämplig tillämppunkt att tillåta eller blockera anslutningen.
Zero Trust jämfört med traditionell perimeterssäkerhet
Att förstå kontrasten mellan zero trust och äldre metoder förtydligar varför organisationer gör övergången.
| Faktor | Traditionell perimeterssäkerhet | Zero Trust-säkerhet |
|---|---|---|
| Förtroendmodell | Lita på allt inuti nätverket | Lita på ingenting; verifiera allt |
| Åtkomstomfattning | Bred nätverksåtkomst efter autentisering | Granulär, per-applikationsåtkomst |
| Verifieringsfrekvens | En gång vid inloggning | Kontinuerlig, varje begäran |
| Risk för lateral rörelse | Hög – angripare rör sig fritt när de är innanför | Låg – mikrosegmentering begränsar intrång |
| Stöd för fjärrarbete | Kräver VPN-tunnling av all trafik | Inbyggt stöd för distribuerad åtkomst |
| Synlighet | Begränsad övervakning av intern trafik | Full synlighet över alla anslutningar |
Till skillnad från traditionella VPN-baserade metoder som ger bred nätverksåtkomst när en anslutning är upprättad, ger zero trust nätverksåtkomst (ZTNA) åtkomst endast till den specifika applikation som en användares roll kräver. Organisationer som fortfarande förlitar sig på sekretesscentrerade VPN:er för kryptering kan lagra ZTNA ovanpå för att kontrollera vad varje användare faktiskt kan nå. VPN:en hanterar den krypterade tunneln; zero trust hanterar auktorisering och kontinuerlig verifiering. För en jämförelse mellan företagsplattformar byggda omkring varje metod, se vår jämförelse av företags-VPN.
Så implementerar du en Zero Trust-arkitektur
Att implementera zero trust är inte ett projekt som blir klart över en natt, och det görs bäst i faser. Här är ett praktiskt, steg-för-steg-upplägg.
Steg 1: Kartlägg din skyddade yta
Identifiera din viktigaste data, applikationer, resurser och tjänster (DAAS). Till skillnad från angreppsytan, som är omfattande och ständigt växande, är den skyddade ytan liten och väl definierad. Börja här.
Steg 2: Kartlägg transaktionsflöden
Dokumentera hur trafik rör sig över ditt nätverk. Förstå vilka användare som acceserar vilka applikationer, från vilka enheter och genom vilka vägar. Du kan inte tillämpa principer på flöden du inte förstår.
Steg 3: Bygg arkitekturen runt skyddsytan
Installera nästa generations brandväggar, IAM-lösningar och verktyg för mikrosegmentering runt din skyddsyta. Placera policymotorn i centrum för varje åtkomstbeslut. NIST SP 800-207 beskriver fyra implementeringsvarianter: enhetsagent/gateway-baserad, enklavbaserad, resursportalbaserad och sandlådeisolering av enhetsapplikationer. Välj utifrån din befintliga infrastruktur.
Steg 4: Skapa granulära åtkomstprinciper
Definiera granulära åtkomstprinciper med Kipling-metoden: Vem begär åtkomst? Vilken applikation acceserar de? När acceserar de den? Var är de lokaliserade? Varför behöver de åtkomst? Hur ansluter de? Dessa sex frågor bildar grunden för varje policyregel.
Steg 5: Införa multifaktorautentisering överallt
Rulla ut MFA på alla åtkomstpunkter. Prioritera privilegierade konton och utöka sedan till alla användare. Hårdvarusäkerhetsnycklar (YubiKey, Google Titan) är motståndskraftiga mot nätfiske, vilket är den form av MFA som OMB M-22-09[3] uppmanar federala myndigheter att anta.
Steg 6: Aktivera kontinuerlig övervakning och analys
Distribuera SIEM- och EDR-lösningar för att övervaka all trafik i realtid. Etablera baslinjer för normalt beteende så att avvikelser utlöser omedelbara varningar. Automatisera svarsarbetsflöden för vanliga hotmönster.
Steg 7: Iterera och expandera
Börja med dina mest känsliga resurser och expandera zero trust-kontroller utåt. Varje fas bör innehålla testning, validering och policyförfining. Zero trust är inte en destination; det är en pågående process för förbättring.
Vanliga Zero Trust-användningsfall
Fjärr- och hybridarbetskraft
Organisationer med anställda som arbetar hemifrån, på delad arbetsutrymme eller på klientplatser drar omedelbar nytta av zero trust. Istället för att dirigera all trafik genom ett centralt VPN, verifierar ZTNA-lösningar varje användare och enhet oberoende. Detta minskar latensen och förbättrar säkerheten samtidigt.
Molnförstaorganisationer
Företag som kör arbetsbelastningar över AWS, Azure och Google Cloud behöver enhetlig åtkomstkontroll som sträcker sig över flera miljöer. Zero trust-principer följer användaren och arbetsbelastningen, inte nätverksgränsen.
Reglerade branscher
Sjukvårdsorganisationer som omfattas av HIPAA, finansinstitutioner styrda av PCI DSS och SOX, och myndighetsbyrår som följer FedRAMP kräver alla strikta åtkomstkontroller och granskningssekvenser. Zero trust tillhandahåller båda enligt design.
Tredjepartsåtkomst och avtalssamarbetspartner
Leverantörer och avtalssamarbetspartner behöver ofta åtkomst till specifika interna system. Zero trust ger dem åtkomst endast till de resurser de behöver, endast för den varaktighet de behöver, med fullständig loggning av varje åtgärd.
Fusioner och förvärv
När två organisationer slås samman, introducerar integrering av deras nätverk betydande risker. Zero trust gör att varje miljö kan upprätthålla oberoende åtkomstkontroller medan den selektivt beviljar åtkomst mellan organisationer på per-applikationsbasis.
Är Zero Trust rätt för din organisation?
Zero trust cybersäkerhet är inte en flyktig trend. Det är en grundläggande förändring i hur organisationer skyddar sin data, applikationer och användare. Den gamla perimeterbaserade modellen antog att hot stannade utanför väggen. Idag, med molnberäkningar, fjärrarbete och allt mer sofistikerade attacker som identitetsstöld och avhämtning av autentiseringsuppgifter, sätter detta antagande organisationer i allvarlig risk.
Att anta zero trust betyder att förbinda sig till kontinuerlig verifiering, minsta behörighet, nätverkssegmentering, multifaktorautentisering och övervakning i realtid. Det kräver investeringar i teknik och en vilja att omtänka hur din organisation beviljar och hanterar åtkomst.
Belöningen är betydande: minskad intrångsrisk, starkare efterlevnadsposition, bättre insyn i nätverksaktivitet och en säkerhetmodell som skalas med din organisation.
Börja med dina viktigaste resurser. Kartlägg dina trafikflöden. Distribuera MFA och IAM. Segmentera ditt nätverk. Övervaka allt. Varje steg framåt minskar din exponering för de hot som betyder mest.
Referenser
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arkiverad: Wayback Machine-ögonblicksbild
- CISA. u.å. Zero Trust Maturity Model V2 508. Hämtad 18 oktober 2026 från https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Whitehouse. u.å. M 22 09. Hämtad 18 oktober 2026 från https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 maj 2023). Hämtad 18 oktober 2026 från https://arxiv.org/abs/2305.00945.Arkiverad: Wayback Machine-ögonblicksbild
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
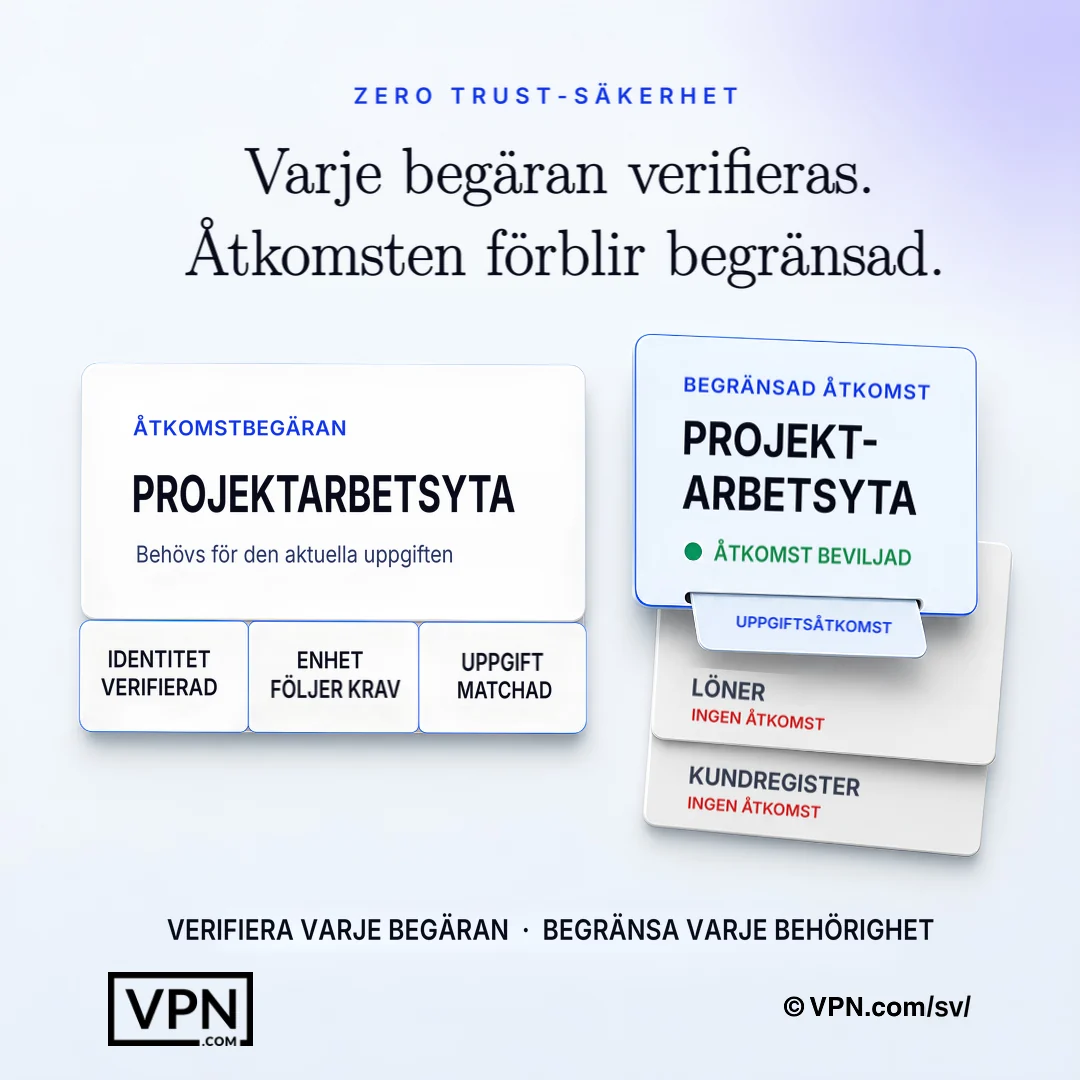
Zero trust verifierar varje begäran och beviljar endast de behörigheter som krävs för den aktuella uppgiften.
Vanliga frågor
Vad är zero trust-cybersäkerhet på enkel svenska?
Zero trust innebär att ingen användare, enhet eller anslutning litas på som standard, inte ens inne i företagsnätet. Varje åtkomstbegäran verifieras uttryckligen, beviljas endast den minsta nödvändiga behörigheten och övervakas kontinuerligt. Den ersätter den äldre modellen “lita på allt innanför perimetern”, som slutar fungera när molntjänster och distansarbete har upplöst perimetern. NIST SP 800-207 är den amerikanska federala referensarkitekturen för detta.
Vilka är de grundläggande principerna för zero trust?
NIST SP 800-207 definierar sju grundsatser, och vanliga praktikområden inkluderar att verifiera explicit, åtkomst med minsta möjliga privilegier, att anta att intrång har skett, nätverkssegmentering, multifaktorautentisering och kontinuerlig övervakning. Varje princip förstärker de andra: minsta privilegium begränsar vad ett komprometterat konto kan nå, segmentering innehåller spridning i sidled och kontinuerlig övervakning fångar avvikelser som statiska regler missar. Tillsammans bildar de överlappande försvarslager snarare än en enskild produkt eller inställning.
Vilka hot skyddar zero trust mot som ett traditionellt VPN inte gör?
Ett traditionellt VPN krypterar tunneln men beviljar bred nätverksåtkomst när den är ansluten, så en angripare som stjäl en autentiseringsuppgift kan röra sig lateralt över hela nätverket. Zero trust nätverksåtkomst (ZTNA) beviljar åtkomst endast till den specifika applikation en användares roll kräver, med varje begäran re-verifierad. Detta begränsar direkt lateral rörelse, avhämtning av autentiseringsuppgifter och kontövertagningsattacker, de attacker som perimeterbaserad försvar endast missar.
Hur begränsar zero trust lateral rörelse efter ett intrång?
Zero trust antar att angripare redan är innanför och utformar därför enligt det. Mikrosegmentering delar upp nätverket i isolerade segment, så att kompromissa ett segment inte ger åtkomst till andra, med verktyg som VMware NSX, Illumio eller Cisco ACI. I kombination med minsta behörighet och kontinuerlig övervakning via SIEM-plattformar minskar detta spridningsradien för något enskilt komprometterat konto eller slutpunkt.
Vad är zero trust nätverksåtkomst (ZTNA) och hur skiljer det sig från ett VPN?
ZTNA beviljar åtkomst endast till den specifika applikation en användares roll kräver, istället för den breda nätverksåtkomst ett VPN-tunnel ger när den är ansluten. Organisationer kan lagra ZTNA ovanpå ett befintligt integritetsäkrat VPN: VPN:en hanterar den krypterade tunneln medan zero trust hanterar auktorisering och kontinuerlig per-begäran-verifiering, vilket stänger gapet som VPN-endast-åtkomst lämnar öppen.
Ersätter zero trust MFA, eller fungerar det tillsammans med den?
MFA är en obligatorisk komponent i zero trust, inte en ersättning för den. En studie från Microsoft Research visade att MFA minskade risken för kontokompromettering med 99,22 %, vilket gör den icke förhandlingsbar över alla åtkomstpunkter. Zero trust-implementeringar rullar ut MFA med början i privilegierade konton och utvidgar sedan till alla användare, ofta med hårdvarusäkerhetsnycklar som YubiKey eller Google Titan för starkare skydd mot nätfiske.
Vilka verktyg används faktiskt för att bygga en zero trust-arkitektur?
En full stack sträcker sig över identitet, slutpunkter, nätverk och övervakning. IAM kommer från Microsoft Entra ID, Okta eller Ping Identity. EDR kommer från CrowdStrike Falcon, SentinelOne eller Microsoft Defender för Endpoint. Mikrosegmentering använder VMware NSX, Illumio eller Cisco ACI. SIEM-plattformar som Splunk, Microsoft Sentinel eller IBM QRadar ger den kontinuerliga övervakning som modellen kräver.
Vad är en policy engine och varför är den central för zero trust?
Policy engine sitter i hjärtat av en zero trust-arkitektur, utvärderar varje åtkomstbegäran mot faktorer som användarroll, enhetshälsa, plats, tid på dygnet och riskpoäng för att fatta ett realtidsbeslut om tillåtelse eller nekande. Policy administrator tillämpar sedan det beslutet genom att instruera tillämppunkten. NIST SP 800-207 beskriver detta som modellens kärndecisionsfattande komponent.
Hur börjar jag införa zero trust utan att störa verksamheten?
Börja med att kartlägga din skyddsyta, det lilla urvalet av kritiska data, applikationer, tillgångar och tjänster, snarare än hela angreppsytan. Dokumentera därefter transaktionsflödena för att förstå vem som kommer åt vad och varifrån. NIST SP 800-207 beskriver fyra implementeringsvarianter: enhetsagent/gateway, enklavbaserad, resursportalbaserad och sandboxing av enhetsapplikationer. Välj den som passar din befintliga infrastruktur innan du bygger vidare.
Vad är Kipling-metoden för att ställa in zero trust-åtkomstprinciper?
Kipling-metoden bygger granulära åtkomstprinciper runt sex frågor: vem begär åtkomst, vilken applikation de acceserar, när, var de är lokaliserade, varför de behöver åtkomst, och hur de ansluter. Dessa sex frågor bildar grunden för varje policyregel som tillämpas av policy engine, och ersätter bred, rollbaserad nätverksåtkomst med per-begäran, kontextuella beslut.
Hur lång tid tar en fullständig utrullning av zero trust?
Organisationer inför zero trust i faser snarare än som ett enda projekt. Ordningen är: kartlägga skyddsytan, dokumentera transaktionsflöden, bygga arkitekturen kring den, skapa detaljerade policyer enligt Kipling-metoden, införa MFA överallt, aktivera SIEM- och EDR-övervakning och sedan itereras processen. Varje fas innehåller testning och förfining av policyer innan man går vidare till nästa grupp av tillgångar.
Är zero trust nödvändigt för reglerade branscher som sjukvård eller finans?
Ja. Sjukvårdsorganisationer under HIPAA, finansinstitutioner styrda av PCI DSS och SOX, och myndighetsbyrår som följer FedRAMP kräver alla strikt åtkomstkontroll och fullständiga granskningssekvenser, som zero trust tillhandahåller enligt design genom kontinuerlig verifiering och per-applikations-loggning. Tredjepartsföretag och avtalssamarbetspartner får också åtkomst begränsad till endast de specifika resurser och den tid de behöver.
Vad händer om en enhet misslyckas ett efterlevnadskontroll under zero trust?
EDR-lösningar som CrowdStrike Falcon, SentinelOne eller Microsoft Defender för Endpoint övervakar enhetshälsa kontinuerligt, och en enhet som faller ur efterlevnad, såsom att köra ett föråldrat OS eller saknar uppdateringar, kan automatiskt blockeras från att accessa känsliga resurser. Denna tillämpning sker på policy engine, som re-utvärderar enhetshälsa som en faktor i varje åtkomstbeslut, inte bara en gång vid inloggning.