Fidye Yazılımı Saldırısı Rehberi: Nasıl Çalışır ve Savunma İpuçları
Fidye yazılımı saldırılarını, siber suçluların kullandığı yaygın yöntemleri ve sistemlerinizi, verilerinizi ve ağınızı hacklenmekten korumak için pratik adımları öğrenin.
 Michael Gargiulo
Fidye Yazılımı Saldırısı Nedir?
Fidye yazılımı saldırısı, bilgisayar korsanlarının dosyaları kilitlemek veya sistem erişimini engellemek için kötü amaçlı yazılım dağıttığı durumda ortaya çıkar. Dosya ve sistemi geri yüklemek için genellikle kripto para da dahil olmak üzere ödeme talep ederler. Modern varyantlar daha ileri çifte fidye talebine gitmektedir. Saldırganlar veri çalar ve kişiler ödeme yapmayı reddetse sızıntı tehdidi verir. Bazı gruplar artık üçlü fidye kullanıyor, DDoS saldırıları ekliyor veya kurbanla bağlantılı üçüncü tarafları hedefliyor.
Özet: Fidye yazılımı dosyalarınızı kilitler ve ödeme talep eder. Modern türler ise deşifre edildikten sonra bile baskı aracı olarak kullanmak üzere önce verilerinizi çalar. Chainalysis, 2024’te yaklaşık 813,55 milyon dolarlık fidye yazılımı ödemesini[1] takip etti. Önlem almak çok daha ucuza gelir: 3-2-1-1-0 kuralına uygun güçlü yedeklemeler, phishing’e dayanıklı MFA, yamalanmış sistemler ve ağ segmentasyonu, saldırı yollarının çoğunu daha başlamadan kapatır.
Dosyalarınız, fotoğraflarınız ve işletme kayıtlarınız dijital bir kilit arkasından kaybolsa ne olurdu? Tek anahtar, ödeme talep eden suçluların elindedir. Bu gerçeklik bir fidye yazılımı saldırısını tanımlar. Bu tür siber suçluluk sadece verilerinize erişimi engellemez. Çoğu durumda korsanlar şimdi önce veri çalar ve fidye ödenmezse sızıntı tehdidi verir.
Risk keskin bir şekilde yükselmiştir. Fidye Yazılımı Hizmeti olarak sunulmak saldırıları başlatmayı kolaylaştırır. Düşük becerili korsanlar bile muazzam hasar verebilir. Son olaylar hastaneleri, gıda tedarikçilerini ve devlet hizmetlerini kesintiye uğratmıştır. Hiçbir endüstri güvende değildir.
Etki, fidye parasından çok daha ileri gider. Mağdurlar uzun kapalı kalma süreleri, müşteri güveninin kaybı ve kalıcı veri kaybı ile karşı karşıya kalır. Bir zamanlar nadir görünen şey, bireyler, küçük işletmeler ve büyük şirketler için günlük bir risk haline gelmiştir. Bu rehber, bu saldırıların neden artmaya devam ettiğini açıklar ve verilerinizi korumak için pratik adımlar sağlar.
| Metrik | Bulgu |
|---|---|
| Toplam Fidye Ödemeleri | 2024’te yaklaşık 813,55 milyon $, 2023’teki rekor 1,25 milyar $‘dan %35 düşüş; Chainalysis[1] verilerine göre. Kayıtlı olayların yarısından azı bir ödemeyle sonuçlandı. |
| Şantaj Eğilimi | Verizon’un 2024 raporunda ihlallerin %23’ünde fidye yazılımı yer aldı; fidye yazılımı ile diğer şantaj yöntemleri birlikte %32’ye ulaştı. Bu, veri hırsızlığına dayalı şantajın arttığını gösteriyor (Verizon DBIR[2]). |
| Yayılma Süresi | Ortalama 29 dakika, en hızlı örnekte 27 saniye. CrowdStrike’ın 2026 raporu, 2025’te ilk erişimin ardından yatay hareket eden eCrime aktörleri için bunu ölçtü (CrowdStrike[3]). |
Siber saldırılar milyonlarca dolarlık fidyeler, yaygın veri hırsızlığı ve neredeyse anlık ihlaller ile hızlı ve şiddetli bir şekilde gerçekleşir. Güçlü şifreleme ve proaktif savunma artık isteğe bağlı değildir.
Fidye Yazılımı Saldırıları Nasıl Başlar?
Fidye yazılımı günlük dijital kullanımdaki zayıf noktaları istismar ederek yayılır. Saldırganların gelişmiş numaralara ihtiyacı yoktur. İnsan hatasına, eski sistemlere ve güvensiz erişime güvenirler.
Bu Saldırılar Neden Artmaya Devam Ediyor?
Fidye yazılımı artık tek seferlik siber suçluluk değildir. Büyüyen bir endüstri olarak faaliyet gösterir. Saldırganlar otomasyon, sosyal mühendislik ve karaborsa hizmetlerini birleştirerek her boyuttaki hedefleri vururlar. Bu büyümeyi çeşitli faktörler yönlendirir:
- Uzaktan çalışma riski: Çalışanlar kişisel cihazlar veya güvenli olmayan Wi-Fi üzerinden bağlanır ve bu da ağları kimlik bilgisi hırsızlığına açık hale getirir.
- Zayıf güvenlik ve beceri açıkları: Birçok kuruluşta sıkı erişim kontrolleri veya zamanında yama uygulaması eksiktir. Siber güvenlik alanındaki yetenek açığı, şirketlerin yeterince hazırlıksız kalmasına neden olur.
- Hizmet Olarak Fidye Yazılımı (RaaS): Yeraltı forumlarında satılan saldırı kitleri, teknik becerisi düşük saldırganların bile ciddi zarar veren kampanyalar başlatmasına olanak tanır. Bu model, fidye yazılımını ölçeklenebilir ve kârlı hale getirir.
- Kripto para ödemeleri: Bitcoin ve Monero ile yapılan anonim ödemeler suçlulara güven verir. İşlemlerin izini sürmek zor olduğundan, suç çeteleri ödemeleri düşük riskli, yüksek kazançlı işler olarak görür.
- Veriye dayalı şantaj: Saldırganlar, şifreleme yapılmadan önce hassas verileri dışarı çıkarır. Fidye yazılımı ve diğer şantaj türleri, Verizon’un 2024 analizine[2] göre ihlallerin %32’sinde yer aldı. Başarılı her ödeme, taklit kampanyaları teşvik eder.
Kimlik Avı E-postaları ve Kötü Amaçlı Belgeler
Çoğu fidye yazılımı saldırısı kimlik avı ile başlar. Fatura, teslimat bildirimi veya İK güncellemesi olarak tasarlanan e-postalar kullanıcıları bağlantıları tıklamaya veya ekleri indirmeye ikna eder. Tek bir tıklama kötü amaçlı yazılımı indirebilir veya kimlik bilgilerini çalabilir. İçeri girdikten sonra fidye yazılımı paylaşılan sürücüler ve ağlar arasında yayılarak dosyaları şifreler.
Geçerli Kimlik Bilgileri ve MFA Boşlukları
Zayıf veya yeniden kullanılan şifreler saldırganlar için hızlı bir giriş yoludur. Kimlik bilgisi dolgu veya kaba kuvvet saldırısı kullanarak VPN’ler, e-posta hesapları ve uzak masaüstüne erişirler. Giriş yaptıktan sonra saldırganlar yanal olarak hareket eder, güvenlik araçlarını devre dışı bırakır ve fidye yazılımı başlatırlar. Devre dışı bırakılan MFA veya kötü bir şekilde uygulanan tek oturum açma gibi boşluklar ihlalleri hızlandırır.
Açık RDP ve VPN Cihazları
Uzak Masaüstü Protokolü (RDP) ve VPN’ler birincil ilk erişim noktalarıdır. Saldırganlar yetkisiz erişim kazanmak için kaba kuvvet girişleri ve kimlik bilgisi dolgusu kullanırlar. İçeri girdikten sonra kalıcılık araçları kurarlar, algılamayı zorlaştırır.
Verizon’un 2024 raporu, saldırganların giriş sağlamak için e-posta ve masaüstü paylaşım yazılımlarını kullandığını belirtiyor (DBIR[2]). CISA’nın fidye yazılımı rehberi ise internete açık zafiyetleri ve yanlış yapılandırmaları[4], örneğin açıkta bırakılmış uzak masaüstü protokolünü (RDP), bir ilk erişim vektörü olarak öne çıkarıyor. Birçok suç grubu, bu “hazır kullanıma uygun” erişim noktalarını karanlık web pazarlarında satın alıp satıyor ve bu da saldırıların hızlanmasına yol açıyor.
Bilinen CVE’ler ve Yamalanmamış Uç Cihazlar
Yamalanmamış yazılım açıkları ikinci büyük giriş kapısıdır. Bilinen CVE’lere sahip güvenlik duvarları, e-posta sunucuları ve VPN ağ geçitleri, fidye yazılımı operatörleri tarafından 7/24 taranmaktadır. Fortinet, Citrix ve Microsoft Exchange açıkları sıklıkla istismar edilmektedir. Fidye yazılımı grupları, yeni açıklanan açıkları istismar etmek için hızla hareket eder. Erişim komisyoncuları artık istismar kodlarını çalınmış oturum bilgileriyle birlikte paketleyip bağlı kuruluşlara satmakta, bu da saldırganlar için teknik engelleri azaltmaktadır.
Tedarik Zinciri ve Üçüncü Taraf Erişimi
Fidye yazılımı her zaman doğrudan vurmaz. Bazen bir ortak aracılığıyla gelir. Uzlaşmış BT hizmet sağlayıcıları, yazılım güncellemeleri veya zayıf savunmalı satıcılar basamak taşı görevi görür. Yüksek profilli saldırılar, tedarik zinciri alanında yapılan ihlallerin yüzlerce müşteriye fidye yazılımı yayabileceğini göstermiştir. Tehdit grupları, tek bir ihlal desen kampanyasında düzinelerce kurbana ulaşabileceği için yönetilen hizmet sağlayıcılarına (MSP’ler) da odaklanır.
Fidye Yazılımı Saldırılarının Genellikle Nereden Başladığı
Birçok olay, birinin sahte bir bağlantıya tıklamasıyla ya da zararlı bir ekleri açmasıyla başlar; Verizon, insan faktörünü ihlallerin %68’inde[2] tespit etmiştir. Saldırganlar ayrıca sisteme girmek için güncellenmemiş yazılımları, zayıf parolaları ya da güvensiz uzak erişimleri kullanır. İçeri girdikten sonra zararlı yazılım dosyaları şifreler ve ödeme talep eden bir fidye notu bırakır.
Suçlular artık Hizmet Olarak Fidye Yazılımı (RaaS) modelini kullanıyor; bu model, herkesin saldırı araçlarını internet üzerinden kiralamasına olanak tanıyor. Bu durum giriş engelini düşürüyor ve daha az becerikli saldırganların bile büyük ölçekli operasyonlar başlatabilmesinin önünü açıyor.
Önceki Büyük Saldırılara Bir Bakış
Fidye yazılımı hızlı bir şekilde gelişti.
| Yıl | Olay |
|---|---|
| 1989 | İlk vaka olan AIDS Truva Atı, 90 yeniden başlatmadan sonra dosyaları kilitledi ve ödemeyi posta yoluyla talep etti. |
| 2013 | CryptoLocker geniş çapta yayıldı; Adalet Bakanlığı’nın bir mahkeme dosyasına göre Nisan 2014’e kadar 234.000’den fazla bilgisayarı[5] enfekte etti ve büyük ölçekli Bitcoin fidye talepleri başlattı. |
| 2017 | WannaCry, CISA tarafından aktarılan açık kaynak raporlarına göre 150’den fazla ülkede[6] on binlerce enfeksiyona yol açtı. |
| 2017 | NotPetya[7] fidye yazılımı gibi görünüyordu ancak yıkıcı bir zararlı yazılımdı; ABD hükümeti bunu Rus ordusuna atfetti ve zararını milyarlarca dolar[8] olarak belirledi. |
| 2019 | REvil ve GandCrab gibi RaaS platformları saldırıları başlatmayı kolaylaştırdı ve siber şantajın büyümesini körükledi. |
| 2021 | DarkSide fidye yazılımıyla gerçekleştirilen Colonial Pipeline saldırısı ABD’deki yakıt tedarikini aksattı ve fidye yazılımlarının kritik altyapıyı nasıl hedef alabildiğini gösterdi (CISA uyarısı[9]). |
| 2022 | Conti fidye yazılımının birden fazla devlet kurumuna yönelik saldırılarının ardından Kosta Rika Cumhurbaşkanı ulusal acil durum ilan etti[10]. |
| 2023–günümüz | LockBit 3.0 ve BlackCat gibi gruplar büyümeye devam etti; FBI’ın 2023 raporu 2.825 fidye yazılımı şikayeti ve düzeltilmiş kayıplarda 59,6 milyon doların üzerinde[11] bir tutar kaydetti; CISA ise ABD’de LockBit fidyelerine yaklaşık 91 milyon dolar[12] ödendiğini tespit etti. |
Fidye Yazılımı Diğer Tehditlerden Nasıl Farklı?
Diğer kötü amaçlı yazılımlar kullanıcıları gözetleyebilir, dosyaları silebilir veya sistemleri yavaşlatabilir. Fidye yazılımı farklıdır. Erişimi engeller ve para talep eder, genellikle kurbanları sadece iki seçenek ile bırakır: para öde veya veri kaybı.
Bu şantaj ve aksatma karışımı, günümüzün en tehlikeli siber suç türlerinden biri haline getiriyor. Korsanlar dosyaları kilitliyor ya da sistemleri kapatıyor, ödeme talep ediyor ve baskıyı en üst düzeye çıkarmak için çift veya üçlü şantaj yöntemlerini kullanıyor.
Modern Fidye Yazılımının Türleri ve Taktikleri
Günümüzde en yaygın etkin aileler ve bunların yöntemleri aşağıda verilmiştir.
Şu Anda Etkin olan Fidye Yazılımı Aileleri
- LockBit – En aktif grup, dünya çapında katılımcılar ile RaaS sunuyor.
- Clop – MOVEit Transfer’i istismar ve büyük ölçekli veri hırsızlığı kampanyaları ile bilinir.
- ALPHV (BlackCat) – Işın yazılımında yazılmış, işletim sistemlerini hedefleme için esnek.
- Royal/Black Basta – Şirketlere karşı agresif çifte fidye saldırıları.
- Play Fidye Yazılımı – Savunmaları geçmek ve hızlı bir şekilde yayılmak için özel araçları kullanır.
- Akira – Orta ölçekli işletmeleri veri sızıntısı taktikleri ile vuran yükselen grup.
Saldırı Zinciri: Giriş’ten Fidye Notuna Kadar
İlk erişim → Ayrıcalık kazanma → Yanal hareket → Sızıntı → Şifreleme → Fidye talebii
- Ortalama sızma süresi: CrowdStrike’ın 2026 Küresel Tehdit Raporu, 2025 yılında eCrime aktörleri için ortalama sızma süresinin 29 dakikaya[3] düştüğünü ve gözlemlenen en hızlı sızma süresinin yalnızca 27 saniye olduğunu bildirdi. Saldırganlar ilk ele geçirmeden iç ağa yayılmaya kadar olan süreci bir saatten çok daha kısa sürede tamamlayabiliyor.
- Etkinin hızı: Fidye yazılımı devreye girdiğinde dosyaların şifrelenmesi yalnızca birkaç dakika sürebilir. Savunma ekipleri, sistemler kilitlenmeden önce genellikle dar bir tespit penceresiyle karşı karşıya kalır.
Saldırı Aşamaları ve MITRE ATT&CK Teknik Kimlikleri
| Aşama | Teknik Kimliği |
|---|---|
| İlk erişim | T1078 (Geçerli Hesaplar) |
| Ayrıcalık kazanımı | T1068 (Ayrıcalık Yükseltme için Açıktan Yararlanma) |
| Yanal hareket | T1021 (Uzak Hizmetler) |
| Veri sızdırma | T1041 (C2 Kanalı Üzerinden Sızdırma) |
| Şifreleme | T1486 (Etki için Şifrelenmiş Veri) |
| Şantaj | T1657 (Finansal Hırsızlık) |
Şifreleme Hızı ve Tespit Pencereleri
Fidye yazılımı hasar vermek için uzun bir süre almaz. Çoğu durumda, şifreleme kötü amaçlı yazılım çalıştırıldıktan sonra saniye içinde başlar. Bazı türler binlerce belgeyi dakikalar içinde kilitler. Saldırganlar genellikle önce yanal olarak hareket eder, tam şifreleme öncesi paylaşılan sürücülere ve sunuculara yayılır. Veri hırsızlığı bu aşamanın öncesinde veya sırasında gerçekleşebilir, çifte fidye talebini sağlar.
Tespit pencereleri küçüktür. Birçok kuruluş, hasarın başladıktan sonra aktiviteyi tespit eder. Kurtarma süresi yedekleme sıklığına, ağ segmentasyonuna ve olay tepkisine bağlıdır. Hızlı izolasyon ve temiz yedeklemeler hasarı sınırlar. Yavaş tepki, saldırganların hasarı maksimize etmesine ve daha büyük fidye talep etmesine izin verir.
Fidye Yazılımı İşletmenizi Nasıl Etkiler?
Bir fidye yazılımı saldırısı sadece dosyaları kilitlemekten daha fazlasını yapar. İş akışlarını kesintiye uğratır, kaynakları tüketi ve güveni aşındırır. Hasar hem tekniksel hem de stratejiktir. Fidye yazılımı korumasına öncelik veren şirketler tehditleri daha kolay içerebilir ve daha hızlı kurtulur.
Acil Operasyonel Etki
- Uç noktalar ve sunucular şifrelenir. Dosyalar dakikalar içinde okunamaz hale gelir.
- Üretim hatları ve hizmetler durur. Siparişler, bordro ve müşteri portalları duraklar.
- Yedeklemeler genellikle hedeflendiği veya silinmesi yavaş veya imkansız kurtarmayı sağlar.
Sonuç: İş duraklar ve takımlar güvenli kopyaları bulmak için acele eder.
Mali ve Yasal Sonuçları
- Fidye talebi bir faturadır. Toplam fatura, olay tepkisini, adli tahlil saatlerini, sistem yeniden oluşturmayı, kayıp geliri ve sigorta anlaşmazlıklarını içerir.
- Kişisel veri maruz kalması durumunda düzenleyici para cezaları ve ihlal bildirimleri maliyeti artırır.
- Davalar ve uyum denetimleri, sistemler çevrimiçi olduktan sonra bile devam edebilir.
- Fidye ödeme, kara listeye alınmış gruplara ulaşan fonları tetiklerse yasal sonuçları tetikleyebilir.
Güven, Sözleşmeler ve Pazar Hasarı
- Müşteriler veri maruz kalması sonra ayrılır. Ortaklar entegrasyonları duraklatır.
- Satıcılar sözleşmeleri yeniden değerlendirirler. Yatırımcılar riski işaretlerler.
- Küçük firmalar yıllar almış ortaklık ve pazar konumunu kaybedebilir.
Gizli, Uzun Vadeli Maliyetler
- Kayıp fikri mülkiyeti ve analitikleri.
- Yüksek sigorta primleri ve daha katı sözleşme şartları.
- Tekrarlanan kriz yönetimi nedeniyle personel tükenmişliği ve devir hızı.
Bu maliyetler değeri yavaş ve sessizce aşındırır.
Fidye Yazılımı VPN’ler Aracılığıyla Yayılabilir mi?
Evet. Bir Sanal Özel Ağ (VPN), kimlik bilgileri veya cihazlar uzlaşıldığında bir teslim yolu haline gelebilir. Güçlü şifreleme ve MFA uygulaması ile bir saygın VPN hizmeti kullanmak bu riski önemli ölçüde azaltır.
- Kimlik avı’dan çalınan VPN girişleri
- Zayıf veya eski VPN cihazları
- Ofise kötü amaçlı yazılımı taşıyan enfekte ev cihazları
- VPN tünelleri tarafından sağlanan geniş, kontrol edilmeyen erişim ile düz ağlar
Hızlı onarım: MFA’yı etkinleştirin ve VPN ürün yazılımını yamamlayın. Sertleştirme: Zero-trust erişimi uygulayın ve VPN tünelleri tarafından verilen izinleri azaltın.
Fidye Yazılımı Saldırısı ile Karşılaştığınız Belirtileri
Erken uyarıları fark etmek verilerinizi ve parayı kurtarabilir. Korsanlar genellikle ipuçları bırakırlar. Yaygın belirtiler aşağıda verilmiştir:
- Ani dosya kilitlenmeleri – Daha önce iyi çalışan dosyaları açamıyorsunuz.
- Sistem yavaşlama veya kilitlenmeleri – Bilgisayarlar sebep olmaksızın donmuş veya yeniden başlatılmış.
- Tuhaf ödeme notları – Para veya Bitcoin isteyen mesajlar açılır.
- Garip dosya uzantıları – Dosyalar tanımadığınız adları veya yeni uzantıları değiştirir.
- Şifrelenmiş klasörler – Önemli klasörler karmaşık veya okunaksız görünür.
- Devre dışı bırakılan güvenlik araçları – Antivirüs veya güvenlik duvarları uyarısız çalışmayı durdurur.
- Şüpheli ağ aktivitesi – Yüksek trafik veya bilinmeyen bağlantılar sistemde görülür.
- Olağan dışı açılır pencereler – Programlar çalışmadığı halde uyarılar görülür.
Hızlı hareket hayati önem taşır. Göz ardı edilirse saldırı hızlı yayılabilir ve kalıcı hasar verebilir. Tek bir olayı işletmeyi kesintiye uğratabilir, özel verileri sızıtabilir ve kurtarma maliyeti binlerce dolar olabilir.
Şirketlere Yönelik Fidye Yazılımının Gerçek Sonuçları
Fidye yazılımı, bir işletmeyi aylar veya yıllar boyunca felce uğratabilecek bir zincir reaksiyonu tetikler. Sonuçlar BT ekiplerinin ötesine uzanır ve kuruluşun her bölümüne dokunur.
Büyümeye Devam Eden Mali Sonuçlar
Fidye talebi genellikle sadece başlangıçtır. Şirketler, geliri durduran kapalı kalma süresi, acil tepki maliyetleri, adli tahlil araştırmaları ve olası düzenleyici cezalar ile karşı karşıya kalırlar. Sağlık ve finans alanlarında, tek bir ihlal milyonlarca dolar kaybı sonuçlandırabilir. Daha küçük firmalar için sadece kurtarma masrafı hayatta kalma tehdidi yaratabilir.
Veri Hırsızlığı, Uyum ve Yasal Risk
Çifte fidye artık normu ile saldırganlar şifrelemeyi bloke etmeden önce hassas dosyaları çalarlar. Çalınan veri, yer altı web sayfasında yeniden ortaya çıkabilir ve müşteriler ile çalışanlar için uzun vadeli kimlik hırsızlığı riskleri yaratabilir. Şirketler, banka, eğitim ve hükümeti gibi veri yoğun endüstrilerde davalar, uyum ihlalleri ve düzenleyici inceleme ile karşı karşıya kalırlar.
Güven ve İtibar Erozyon
İtibar hasarı saldırıdan çok daha uzun ömürlüdür. Müşteriler, bilgilerinin güvenli olup olmadığını sorgulamaktadırlar. Ortaklar işbirliğinde tereddüt ederler. Yatırımcılar şirketi yüksek riskli görürler. İşletmeler, sistemler tamamen geri yüklendikten sonra bile itibar oluşturmak için yıl geçirebilir.
Operasyonel ve Stratejik Kesintisi
Fidye yazılımı tüm operasyonları durduruyor. Üretim durur, tedarik zincirleri kesintiye uğrar ve hizmet sunumu başarısız olur. Kurtarma sonrası, birçok şirket aylar boyunca denetimler, davalar ve güvenlik iyileştirmeleri ele almak ile uğraşır. Bazı küçük işletmeler için kesintisi bu kadar şiddetlidir ki hiç açılmazlar.
Gizli, Uzun Vadeli Maliyetler
Hayatta kalan şirketler genellikle yüksek sigorta primleri, daha katı uyum gereksinimleri ve azalan rekabet avantajı ile karşı karşıya kalırlar. Bu gizli maliyetler yavaş yavaş kârlılığı aşındırır.
Şirketiniz Saldırı Aldığında Ne Yapmalı
İlk saat kritiktir. Sonra ne yaparsanız, hasar ne kadar yayıldığını ve ne kadar hızlı kurtulacağını belirler.
İlk Saat Kontrol Listesi
Bunu acil hareket için rehber olarak kullanın.
Tehdidi İzole Edin
- Enfekte uç noktaları ağdan kesin.
- SMB dosya paylaşımını devre dışı bırakın ve bilinen C2 göstergelerini engelleyin.
- Şüpheli aktivite gösteren hesapları kilitlemek veya devre dışı bırakmak.
Olay Tepkisi Takımını Etkinleştirin
- BT, Güvenlik, Yasal, İletişim ve Yönetim Kurulunu getirin.
- Uzlaşılmış kurumsal e-postayı önlemek için güvenli bir iletişim kanalı kurun.
Kanıtı Sakla
- Fidye notlarını, şüpheli günlükleri, sistem bellek boşluğu bilgisini ve kötü amaçlı yazılım örneklerini kaydedin.
- Adli tahlil araştırması için olayların zaman çizelgesini belgeyin.
Hasarın Kapsamını Belirleyin
- Hangi sistemlerin şifrelendiğini belirleyin.
- Verinin sızıntısının olup olmadığını doğrulayın.
- Yedekleme mevcudiyeti ve bütünlüğünü kontrol edin.
Uzman Desteğini İletişime Geçin
- BT ortağınızı veya siber güvenlik satıcınızı çağırın.
- Kanun yaptırım makamlarına raporla.
- Ücretsiz şifre çözme araçları için NoMoreRansom.org kontrol edin.
Şeffaf İletişim
- Personel ve paydaşlara sade bir güncelleme gönderin.
- Müşteri endişelerini uyarırken spekülasyondan kaçının.
Kurtarma Yolunu Belirleyin
- Temiz yedeklemelerden kurtarmayı öncelendirin.
- Gerekirse altın görüntülerle yeniden oluşturmayı düşünün.
- Yalnızca doğrulanmış bir şekilde güvenli ise şifre çözmeyi göz önünde bulundurun.
Yapma
- Fidyeyi ödemeye acele etmeyin. Kurtarma garantisi olmaz.
- Günlükleri veya kanıtları silmeyin. Önemli ipuçlarını kaybedeceksiniz.
- USB veya çevrimdışı yedeklemeleri çok erken yeniden bağlamayın. Şifrelenebilirler.
Gerçekten Çalışan Kurtarma
Sistemleri çevrimiçi getirmek sadece dosyaları geri yüklemekten çok daha fazlasıdır. Güveni yeniden oluşturmak ve saldırının tekrarlanmamasını sağlamakla ilgilidir. Yapılandırılmış bir kurtarma planı kuruluşunuzu istikrarlı tutar ve paydaşlara güvenliğin önemli olduğunu kanıtlar.
Yedeklemeler: 3-2-1-1-0 Kuralı
- Verinin 3 kopyası
- 2 farklı medya türü
- 1 yer dışında
- 1 değişmez (salt yazma)
- Test geri yüklemelerinde 0 hata
Temiz Geri Yükleme
- Yeniden dağıtmadan önce altın görüntüleri doğrulayın.
- Tüm kimlik bilgilerini, API belirteçlerini ve sertifikaları yeniden anahtarla.
- Ayrıcalıklı hesapları döndürün.
Bildirimler
- Düzenlenmiş veri maruz kalması durumunda zorunlu ihlal bildirimleri hazırlayın.
- Müşterileri kısa, olgusal bilgilerle bildirin. Spekülasyondan kaçının.
Şifre Çözme Anahtarları
- Ödemeden önce her zaman NoMoreRansom kontrol edin.
- Başarı oranları farklılık gösterir. Denemeden önce dikkatlice doğrulayın.
Saldırıyı savunmaları güçlendirmek, personel farkındalığını iyileştirmek ve yedeklemeleri modernize etmek için bir dönüm noktası olarak kullanan şirketler daha güçlü çıkar ve tekrar saldırılara karşı çok daha az savunmasız kalır.
Fidye Yazılımı Saldırılarını Nasıl Önleyeceksiniz
Fidye yazılımı önleme bir araçla ilgili değildir. Tutarlı alışkanlıklar, güçlü kimlik kontrolü, katmanlı savunmalar ve test edilmiş kurtarma stratejileri ile ilgilidir. Güvenliği günlük operasyonlara yerleştiren bir şirket, fidye ödemesi yapması veya güven kaybetmesi olasılığı çok daha düşüktür.
Kalıcı Önlemler
| Savunma Katmanı | Eylem | Neden Önemli |
|---|---|---|
| Kimlik güvenliği | Phishing’e dayanıklı MFA[13] (FIDO2), en az ayrıcalık erişimi | Kimlik bilgisi temelli girişleri durdurur; Verizon’un 2024 verilerinde çalınan kimlik bilgileri en yaygın ilk eylemdi |
| E-posta ve web filtreleme | Riskli eklerin sanal ortamda incelenmesi, güvensiz makroların engellenmesi | Oltalamayı, yani en yaygın bulaşma yöntemini azaltır |
| Uç nokta koruması | Tüm cihazlarda kurcalama korumalı EDR/XDR | Şifreleme tamamlanmadan fidye yazılımını gerçek zamanlı tespit eder |
| Ağ kontrolleri | Ağları segmentlere ayırma, SMB’yi kısıtlama, varsayılan olarak reddetme kuralları | Saldırganlar içeri girdikten sonra yanal hareketi sınırlar |
| Yama yönetimi | Canlı varlık envanteri, internete açık CVE’lerin önceliklendirilmesi | Açıklanan güvenlik açığı ile bunun istismar edilmesi arasındaki süreyi kısaltır |
| Yedekleme dayanıklılığı | 3-2-1-1-0 kuralı: değiştirilemez, test edilmiş, bulut dışı bir kopya | Fidye ödemeden kurtarmayı mümkün kılar; CISA yedeklerin çevrimdışı tutulmasını önerir[4] |
| Uzaktan erişim güvenliği | Açık RDP’yi devre dışı bırakma, uygulama bazlı VPN, eşit cihaz standartları | En sık kötüye kullanılan giriş noktalarından birini ortadan kaldırır |
| Hazırlık ve tatbikatlar | Üç ayda bir masa başı tatbikatlar, canlı oyun planları | Müdahale süresini kısaltır; saldırganların içeride yanal hareket süresi 27 saniyeye kadar inebilir |
- Kimlik Güvenliği: FIDO2 veya kimlik doğrulayıcı uygulamaları gibi kimlik avı dirençli MFA kullanın. Eski girişleri kaldırın ve tüm hesaplar arasında en az ayrıcalık erişimini uygulayın.
- E-posta ve Web Filtreleme: Riskli ekler için sandboxing kullanın, güvensiz makroları engelleyin ve kimlik avı veya kötü amaçlı yazılım sitelerini durdurmak için etki alanı filtrelemesi uygulayın.
- Uç Nokta Koruması: Tüm cihazlar ve sunucular arasında EDR/XDR dağıtın. Kurcalamaya karşı korumayı etkinleştirin ve uyarıları sürekli izleyin.
- Ağ Kontrolleri: Ağları segmenter, SMB’yi sınırla ve “reddetmeyi varsayılan olarak ayarla” trafik kurallarını benimseyin. Komuta ve kontrol sunucularına yönelik iletişimi engellemek için çıkış filtrelemesi kullanın.
- Yamalama ve Varlık Yönetimi: Sistemleri güncelleyin ve canlı bir varlık envanteri tutun. Kritik, internet alanında güvenlik açıklarını yamalamayı öncelendirin.
- Yedekleme Dayanıklılığı: Fidye yazılımını tetiklemesi durumunda kurtarmayı sağlamak için en az bir değişmez, test edilmiş yedekleme tutun.
- Uzak Erişim Güvenliği: Açık RDP oturumlarını devre dışı bırakın, geniş VPN erişimini uygulama başına VPN’lerle değiştirin ve uzak cihazlara eşit güvenlik standartlarını uygulayın.
- Hazırlık ve Tepki: Üç aylık tablo üstü tatbikatlar yapın ve saldırılar sırasında hızlı, koordineli tepki için canlı, erişilebilir oyun kitapları tutun.
Güçlü savunmalar bir gecede oluşturulmaz. Tutarlı uygulama ve disiplin fidye yazılımını başarılı olma olasılığını çok daha azaltır. Güvenliği devam eden bir süreç olarak ele alan işletmeler daha hızlı kurtulur ve daha az uzun vadeli hasara uğrar.
Endüstriye Göre Fidye Yazılımı Savunması: Hedeflenen Oyun Kitapları
Saldırganlar, farklı endüstrilerin farklı zayıf noktaları olduğunu bilirler. Her sektörün odaklı bir oyun kitabı gerekir. Yaygın hedeflere uyarlanmış pratik talimatlar aşağıda verilmiştir:
Sağlık Hizmetleri
Hastaneler ve klinikler, kesintiye tahammülü olmayan eski sistemleri çalıştırır. Tıbbi cihazlar ile idari sistemler arasında ağ segmentasyonuna öncelik verin. HIPAA uyumluluk programını destekleyen yedeklemeleri uygulayın ve masa başı tatbikatlarını üç ayda bir yapın. Saldırganlar sıklıkla faturalandırma ve randevu birimlerini hedef aldığından, klinik personeli oltalama (phishing) tespiti konusunda eğitin.
Finansal Hizmetler
Bankalar ve sigortacılar katı PCI DSS ve SOX gereklilikleri ile karşı karşıya kalırlar. Her ticaret terminalinde ve müşteri alanında uç noktası tespit dağıtın. Ödeme işleme sistemlerine ayrıcalıklı erişim için donanım belirteci MFA gerektiren değişmez yedeklemeler ile 4 saatten az kurtarma zamanı hedefleri tutun.
Eğitim
Okullar ve üniversiteler binlerce uç noktası ile geniş, açık ağları yönetirler. Öğrenci Wi-Fi’sini idari sistemlerden ayırın. Kimlik bilgisi hırsızlığı için yaygın hedefler oldukları için öğrenciye ulaşan portalları agresif bir şekilde yamala. Öğrenci kayıtları ve araştırma verilerinin çevrimdışı kopyalarını tutun.
Devlet ve Belediye Hizmetleri
Eyalet ve yerel yönetimler genellikle yetersiz finanse edilmiş BT departmanlarıyla çalışır. RDP’ye açık erişimleri kapatmaya, tüm uzaktan erişimler için MFA uygulamaya ve vatandaş veritabanlarının çevrimdışı kopyalarını tutmaya odaklanın. Hiçbir maliyet gerektirmeyen güvenlik açığı taraması[14] ve olay müdahale desteği sunan CISA ile koordinasyon sağlayın.
Üretim ve Kritik Altyapı
Operasyonel teknoloji (OT) ağları havaya göre izole edilmiş yedeklemelere ihtiyaç duyarlar. SCADA sistemlerini hiçbir zaman doğrudan internete bağlamayın. IT ve OT segmentleri arasındaki ağ trafiğini anormalliklere karşı izleyin. Üretim satırı kontrolcüleri için kurtarma prosedürlerini yılda en az iki kez test edin.
Hükümet, Kanun Yaptırım ve Uluslararası İşbirliği
Fidye yazılımı, kritik altyapıyı ve büyük şirketleri gittikçe etkiledikçe, hükümetler ve kanun yaptırım kuruluşları buna karşı mücadelede büyüyen bir rol oynarlar.
Siber Güvenlik Düzenlemeleri
- GDPR (Genel Veri Koruma Tüzüğü): Avrupa’nın temel veri koruma kuralı. Kişisel verileri yeterince koruyamayan şirketler dünya genelindeki yıllık cironun %4’üne veya 20 milyon Euro’ya kadar para cezasıyla[15] karşılaşabilir.
- CCPA (California Tüketici Gizlilik Yasası)[16]: Kaliforniya sakinleri için benzer korumalar sunar ve veri kötüye kullanımına yönelik yaptırımlar içerir.
- NIST Siber Güvenlik Çerçevesi: Kuruluşların yapılandırılmış savunmalar oluşturmasına yardımcı olan gönüllü bir rehberdir. ABD’deki birçok sektörde yaygın olarak benimsenmiştir.
- Sektöre özgü düzenlemeler: Sağlık (HIPAA) ve finans (PCI DSS) alanları kendi zorunlu güvenlik standartlarına sahiptir.
- Zorunlu bildirim: Birçok yargı bölgesi artık şirketlerin fidye yazılımı olaylarını belirli sürelerde yetkililere bildirmesini zorunlu kılmaktadır.
Bu kurallar kuruluşları daha güçlü güvenlik temelleri ve daha hızlı olay açıklamasına doğru iter.
Fidye Yazılımına Karşı Uluslararası İşbirliği
- Bilgi paylaşımı: Ülkeler, etkin fidye yazılımı grupları hakkında istihbarat değiş tokuş ederler. Bu savunucuların daha hızlı hazırlanmasına yardımcı olur.
- Ortak operasyonlar: Birden çok ülkeden kanun yaptırım kuruluşları fidye yazılımı altyapısını kesintiye uğratmak ve operatörleri tutuklamak için işbirliği yaparlar.
- Diplomatik çabalar: Bazı uluslar, fidye yazılımı suçlu grupları barındıran ülkeleri baskı yapmak için diplomatik kanalları kullanırlar.
- Küresel girişimler: INTERPOL ve EUROPOL, fidye yazılımı ağlarını hedef alan sınır ötesi soruşturmaları koordine eder.
- Kamu-özel ortaklıklar: Hükümetler, uzlaşmış göstergeleri ve ücretsiz şifre çözme araçları geliştirmek için siber güvenlik firmalarıyla çalışırlar.
Koordineli küresel tepki, fidye yazılımı gruplarının cezasız faaliyet göstermesini zorlaştırır, ancak sınırlar arasında yaptırımı sağlama sorun olmaya devam eder.
Gelecek Görünüşü: Fidye Yazılımı Kötüleşecek mi?
Siber güvenlik uzmanları, fidye yazılımının yakında yavaşlamayacağını tahmin ederler. Saldırganlar, müşteri desteği, katılımcılar ve kar paylaşım modelleri ile işletmeler gibi daha organize hale gelirler.
Saldırılarda yapay zeka ve otomasyonun rolünün büyümesi beklenir. Makine öğrenme araçları, suçluların güvenlik açıklarını daha hızlı taramasını, kimlik avı mesajlarını özelleştirmesini ve fidye yazılımı türlerini gerçek zamanda uyarlamasını sağlayabilir.
Proaktif savunma ileri gitmek için tek güvenilir yol olmaya devam eder. Daha güçlü yedeklemeler, sıfır güven güvenlik modelleri, sürekli izleme ve çalışan farkındalık eğitimi, tehditlerin yayılmasını engelleme ve hasarını en aza indirmek için gereklidir.
Anahtar Çıkarımlar: Fidye Yazılımı Saldırısı Önleme
Bir fidye yazılımı saldırısı riski, işletmeler ve bireyler için günlük bir tehdit. Saldırılar daha akıllı, daha hızlı ve daha zararlı hale gelir. Önleme en etkili savunmaya kalır. Güçlü yedeklemeler, güncelleştirilmiş sistemler, kimlik avı dirençli MFA ve açık bir tepki planı, bir olayın hem etkisini hem de olasılığını azaltır. Siber güvenliği devam eden bir öncelik olarak ele almak, dijital fidye dalgasına karşı daha güçlü koruma ve esneklik sağlar.
Referanslar
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. 16 Ekim 2026 tarihinde https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Verizon. t.y. 2024 Dbir Data Breach Investigations Report. 16 Ekim 2026 tarihinde https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- A. Meyers. t.y. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. 16 Ekim 2026 tarihinde https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. #StopRansomware Guide. 16 Ekim 2026 tarihinde https://www.cisa.gov/stopransomware/ransomware-guide adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Justice. t.y. Memorandum of Law. 16 Ekim 2026 tarihinde https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Indicators Associated With WannaCry Ransomware. 16 Ekim 2026 tarihinde https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Petya Ransomware. 16 Ekim 2026 tarihinde https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- The White House. t.y. Statement from the Press Secretary. 16 Ekim 2026 tarihinde https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. 16 Ekim 2026 tarihinde https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 Mayıs 2022). 16 Ekim 2026 tarihinde https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- IC3. 2024. 2023 IC3Report. 16 Ekim 2026 tarihinde https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Understanding Ransomware Threat Actors: LockBit. 16 Ekim 2026 tarihinde https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- CISA. t.y. Fact Sheet Implementing Phishing Resistant Mfa 508c. 16 Ekim 2026 tarihinde https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Cyber Hygiene Services. 16 Ekim 2026 tarihinde https://www.cisa.gov/cyber-hygiene-services adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- European Commission. t.y. Enforcement and sanctions. 16 Ekim 2026 tarihinde https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). 16 Ekim 2026 tarihinde https://oag.ca.gov/privacy/ccpa adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
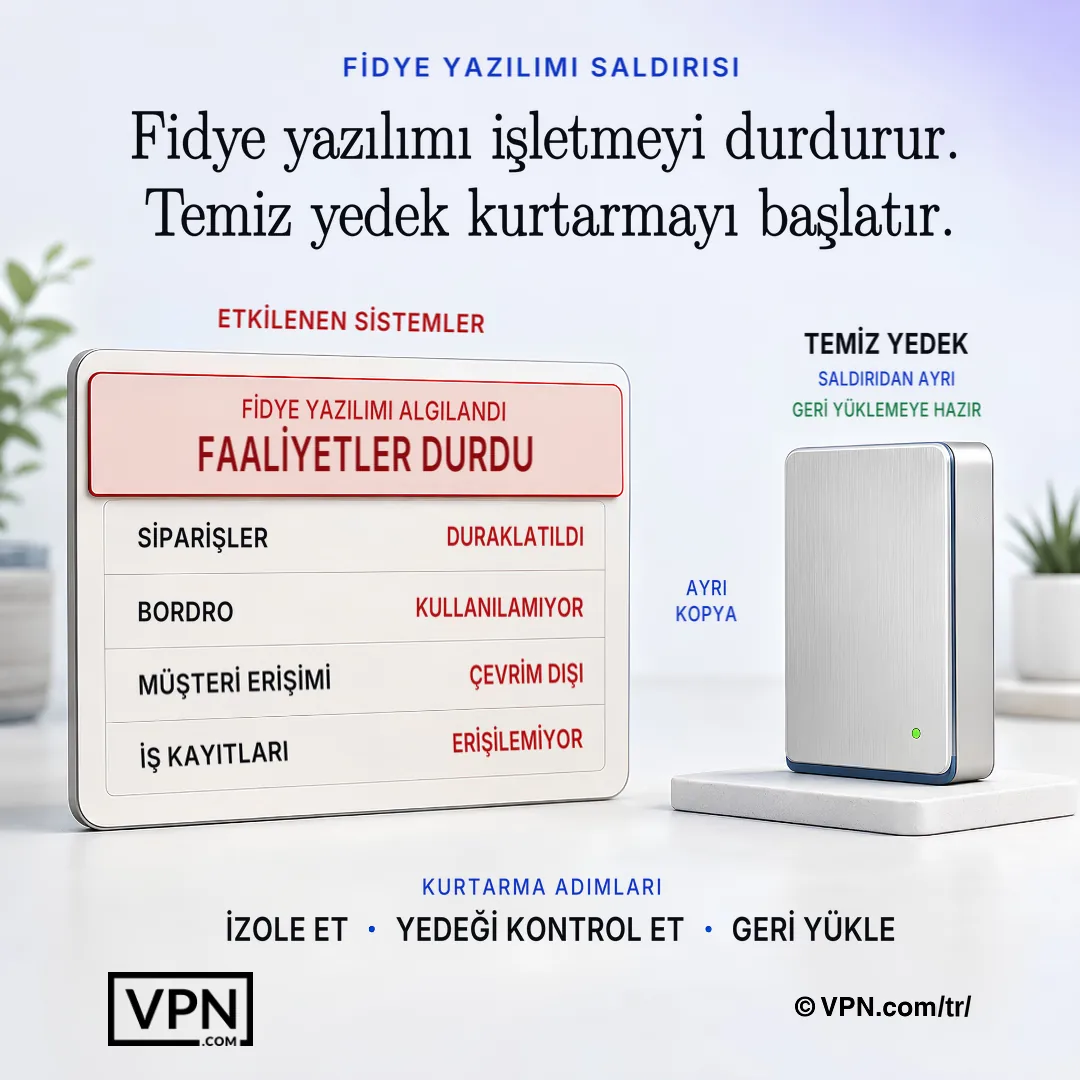
Fidye yazılımı iş sistemlerini durdurduğunda, ayrı ve doğrulanmış bir yedek kurtarma için en güvenli yolu sunar.
Sık Sorulan Sorular
Günümüzde en aktif fidye yazılımı aileleri hangileridir ve nasıl farklılık gösterirler?
LockBit şu anda en aktif gruptur, dünya çapında katılımcı tabanlı RaaS operasyonları yürütmektedir. Clop, MOVEit Transfer gibi dosya aktarma kusurlarını istismar etmede ve toplu veri hırsızlığı kampanyalarında uzmanlaşmıştır, ALPHV (BlackCat) ise çoklu platform esnekliği için Rust’da yazılmıştır. Royal/Black Basta ve Play agresif çifte fidye taktikleri kullanırken Akira, orta ölçekli işletmeleri veri sızıntısı baskısı ile gittikçe daha fazla hedeflemektedir.
Saldırganlar ilk erişimi elde ettikten sonra fidye yazılımı ne kadar hızlı yayılabilir?
CrowdStrike’ın 2026 Global Threat Report raporuna göre, 2025’te eCrime aktörlerinin ortalama 29 dakika içinde ağda yanal hareket ettiği (breakout süresi) tespit edilmiş, gözlemlenen en hızlı breakout ise ilk ihlalden yanal harekete kadar sadece 27 saniye sürmüştür. Şifrelemenin kendisi çalıştırılmasından saniyeler sonra başlayabilir ve dakikalar içinde binlerce dosyayı kilitleyebilir. Bu nedenle olaydan sonra tepki vermekten çok, tespit hızı önem taşır.
Çift şantaj ile üçlü şantaj arasındaki fark nedir?
Çift şantaj, saldırganların hem dosyaları şifrelemesi hem de fidye ödenmezse çalınan verileri sızdırmakla tehdit etmesi anlamına gelir. Bu taktik, fidye yazılımı ve diğer şantaj türlerinin Verizon’un 2024 DBIR raporuna göre ihlallerin %32’sine ulaşmasında etkili oldu. Üçlü şantaj ise üçüncü bir baskı noktası ekler: DDoS saldırıları ya da ihlalle bağlantılı olan kurbanın müşterilerine, iş ortaklarına veya diğer üçüncü taraflara doğrudan yapılan tehditler.
Saldırganların fidye yazılımı başlatmak için kullandığı en yaygın giriş noktaları nelerdir?
Verizon’un DBIR raporuna göre saldırganlar e-posta ve masaüstü paylaşım yazılımlarını giriş yolu olarak kullanıyor; ihlallerde en sık görülen ilk eylem ise çalınmış kimlik bilgileri (%24) oldu. Kaba kuvvet veya kimlik bilgisi doldurma yoluyla kötüye kullanılan RDP veya VPN erişimi de yaygın, ayrıca yamanmamış CVE’ler açıklandıktan sonra hızla istismar ediliyor (DBIR).
3-2-1-1-0 Yedekleme Kuralı Nedir ve Neden Önemlidir?
Bu, fidye yazılımı tarafından doğrudan hedeflenen yedeklemelerde hayatta kalmak için oluşturulmuş bir yedekleme yapısıdır: 2 farklı medya türüne 3 veri kopyası, 1 kopyası yer dışında, 1 kopyası değişmez (salt yazma) ve test geri yüklemelerinde 0 hata. Değişmez, test edilmiş yedeklemeler, uzlaşılmış etkin sistem erişemeyeceği ve bozamayacağı için fidyeden kurtarma olmadan kurtulmasını sağlar.
Ağ Segmentasyonu Fidye Yazılımı Hasarını Nasıl Azaltır?
Segmentasyon, saldırganlar içeri girdikten sonra yanal hareket edebilmelerini sınırlar, çünkü fidye yazılımı genellikle paylaşılan sürücüler ve ilk erişimden saniye veya dakikalar içinde düz ağlar arasında yayılır. Önerilen kontroller SMB trafiğini sınırlamayı, reddetmeyi varsayılan olarak ayarla kurallarını uygulamayı ve endüstriye bağlı olarak tıbbi cihazları, OT/SCADA sistemlerini veya öğrenci Wi-Fi’sini idari ağlardan ayırmayı içerir.
Neden Standart geniş VPN erişiminin yerine uygulama başına VPN erişimi önerilir?
Standart VPN tünelleri, genellikle geniş ve kontrol edilmeyen ağ erişimi sağlarlar, bu nedenle çalınan tek bir kimlik bilgisi veya enfekte bir ev cihazı kötü amaçlı yazılımı doğrudan ofis ağına taşıyabilir. MFA uygulaması ve yamalı VPN ürün yazılımı ile uygulama başına VPN erişimi, uzlaşılmış bir girişin ne kadar ulaşabileceğini sınırlar ve fidye yazılımının en çok istismar edilen giriş noktalarından birini kapatır.
Kuruluşlar, şifreleme bitmeden fidye yazılımını yakalamak için hangi araçları dağıtmalıdırlar?
EDR/XDR platformları, tüm uç noktalar ve sunucular arasında kurcalamaya karşı koruması ile fidye yazılımı davranışını gerçek zamanda, şifreleme tamamlanmadan önce algılarlar, çünkü saldırganlar erişimden şifreleme aşamasına bir saatten az içinde hareket edebilirler. Kimlik avı ağlama yöntemini adreslemek için ekler için sandbox ve güvensiz makroları engelleyen e-posta ve web filtreleme.
NoMoreRansom.org Nedir ve Ne Zaman Kullanılmalıdır?
NoMoreRansom.org, hükümetler ve siber güvenlik firmalarıyla kamu-özel ortaklıklar tarafından oluşturulmuş doğrulanmış şifre çözme araçları sunan ücretsiz bir kaynaktır. Herhangi bir fidye ödeme dikkate almadan önce saldırıdan hemen sonra kontrol edilmelidir, çünkü başarı oranları fidye yazılımı türüne göre farklılık gösterir ve çalışan bir ücretsiz şifre çözücü, saldırganlar ile müzakere etme gerekliliğini ortadan kaldırabilir.
Fidye Yazılımı Keşfedildikten Sonra İlk Saatte Ne Olmalıdır?
İlk saat, enfekte uç noktaları ağdan izole etmeye, SMB paylaşımını devre dışı bırakmaya ve BT, Güvenlik, Yasal ve Yönetim Kurulunu kapsayan bir olay tepkisi takımını etkinleştirmeye odaklanmalıdır. Adli tahlil için fidye notlarını, günlükleri ve bellek boşluğu bilgilerini sakla, hangi sistemlerin şifrelendiğini ve yedeklemelerin sağlam kalıp kalmadığını belirle sonrasında bir kurtarma yolunu seç.
Bir Şirket Hiçbir Zaman Fidye Talebini Ödemelidir mi?
Ödeme risklidir ve asla garantili değildir. Fidyeyi ödeyen birçok kuruluş, çalışan bir şifre çözme anahtarını hiç almamış ve bazı saldırganlar daha fazla talep etmek için geri dönerler. Ödeme ayrıca suçlu ağları finanse eder ve bir şirketi tekrar hedef olarak işaretleyebilir. Kurtarma, fidye ödeme dikkate almadan önce değişmez veya çevrimdışı yedeklemeler ve NoMoreRansom.org’dan doğrulanmış şifre çözme araçlarından kurtulmayı öncelendirmelidir.
Fidye yazılımı savunma planı sektöre göre nasıl değişir?
Sağlık kuruluşları tıbbi cihazları idari sistemlerden ayırmalı ve HIPAA uyumluluk programını destekleyen, üç ayda bir test edilen yedeklemeler çalıştırmalıdır. Finansal hizmetler, ödeme sistemleri için 4 saatin altında kurtarma hedefleri ve donanım token tabanlı MFA gerektirir. Eğitim kurumları öğrenci Wi-Fi ağını yönetim ağlarından ayırmalıdır; kamu kurumları ise RDP maruziyetini kapatmaya ve ücretsiz güvenlik açığı taraması için CISA ile koordinasyona odaklanmalıdır.
Saldırganlar Yedeklemeleri Silerse Veya Şifrelerse Ne Olur?
Bu yaygın bir fidye yazılımı taktiğidir, bu nedenle kurtarma, yönetici erişimi elde etmiş olsa bile saldırganlar tarafından değiştirilemeyen veya çevrimdışı yedeklemelere bağlıdır. 3-2-1-1-0 kuralı, 3 kopyası, 2 medya türü, 1 yer dışında, 1 değişmez, 0 geri yükleme hatası, saldırganların aktif ağda yok ettikleri her şeye bakılmaksızın en az bir temiz kopyanın hayatta kaldığından emin olur.