Şifreler Sızdırması: Nedenleri, Riskleri ve Güvende Kalma Yöntemleri
Şifrelerin neden sızdırıldığını, hesaplarınızdaki riskleri ve güçlü benzersiz şifreler ile iki faktörlü kimlik doğrulama gibi kanıtlanmış savunmaları öğrenin.
 Michael Gargiulo
Özet: Çalınan kimlik bilgileri, Verizon’a göre son on yılda ihlallerin neredeyse üçte birinde yer aldı. Her hesap için benzersiz ve güçlü parolalar kullanmak, iki faktörlü kimlik doğrulamayı etkinleştirmek ve sızıntıları “Have I Been Pwned?” üzerinden kontrol etmek, kimlik bilgisi hırsızlığına karşı temel savunma yöntemleridir.
Bir şifre sızıntısı, saldırganların bir şirketin veritabanında saklanan şifrelere yetkisiz erişim sağlayıp bunları herkese açık olarak yayımlamaları ya da karanlık web pazarlarında satmaları durumunda ortaya çıkar. Verizon’un 2024 Veri İhlali İnceleme Raporu, çalınan kimlik bilgilerinin son 10 yılda ihlallerin neredenise üçte birinde (%31) yer aldığını[1] ortaya koydu. Bu da kimlik bilgilerini kuruluşların ele geçirilmesinde temel bir unsur haline getiriyor.
Bu endişe verici gerçeklik, şifre sızıntısı olaylarının neden dikkat gerektirdiğini göstermektedir. Bunlar küçük aksaklıklar değildir. Bunlar ciddi finansal kayıplara neden olan ve birkaç anda güveni yok eden büyük ihlallerdir. Kişisel bilgileri koruyorsanız veya işletme verilerini koruyorsanız, kimlik bilgisi maruziyetinin risklerini anlamak kritiktir. Bu sızıntılar herhangi bir yerde, herkesin başına gelebilir. Olumsuz sonuçlar sıklıkla doğrudan mağdurların ötesine uzanarak tüm kuruluşlara yayılır.
Şifreler Veri Sızıntılarına Nasıl Maruz Kalıyor
Kimlik bilgilerinin nasıl çalındığını anlamak, en yaygın saldırı yöntemlerine karşı savunmanıza yardımcı olur.
Bilgisayar Korsanlarının Kimlik Bilgilerini Çalmak için Kullandığı Yaygın Yöntemler
Şifreler sıklıkla kimlik avı saldırıları gibi yöntemlerle yanlış ellere düşer; burada korsanlar, güvenilir varlıkları taklit ederek bilgi vermenizi aldatırlar. Diğer yaygın bir yöntem, cihazınıza gizli bir şekilde yüklenen ve her tuş vuruşunuzun kaydını tutan kötü amaçlı yazılım kullanmayı içerir. Bilgisayar korsanları ayrıca şirket veritabanlarını doğrudan hedefler, güvenlik açıklarından yararlanarak milyonlarca kaydı bir kerede çalarlar.
Çalınan kimlik bilgileri sıklıkla karanlık web’de görünür. Suçlular bunları toplu olarak satarlar veya takas ederler, bu da birden fazla platformda daha fazla saldırıyı mümkün kılar.
Büyük Kimlik Bilgisi İhlalleri ve Dijital Güvenliği Şekillendiren Olaylar
Şifre sızıntılarının tarihi, kritik güvenlik açıklarını ortaya çıkaran ihlalleri içerir. T-Mobile’ın 2021’deki ihlali FCC’ye göre 76,6 milyon kişiyi[2] etkiledi; ele geçirilen veriler arasında, mevcut, eski ve potansiyel milyonlarca müşterinin adları, doğum tarihleri ve Sosyal Güvenlik numaraları yer aldı.
2017 yılındaki Equifax hack saldırısı, en önemli olaylardan biri olmaya devam ediyor: FTC’ye göre 147 milyon kişinin kişisel bilgileri ifşa oldu[3]. Bu olaylar, güçlü şifreleme ve güvenlik açıklarının hızla yamanmasının ne kadar önemli olduğunu açıkça gösteriyor.
Hâlâ Kullanımdaki En Yaygın (ve En Kötü) Şifreler
Kimlik bilgisi hırsızlığının yaygın olması rağmen, milyonlarca kişi son derece zayıf şifreler kullanmaya devam etmektedir. Yaygın örnekler arasında şunlar yer almaktadır:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (veya 222222, 3333333, 4444444, 5555555, vb.) → 123123 → abc123 → asdfgh
Bu parolalar siber suçlular için tahmin edilmesi en kolay olanlar arasında yer alır. Bu nedenle NIST’in rehberliği, hizmetlerin yeni parolaları yaygın olarak kullanılan ve daha önce ihlal edilmiş değerlerin listeleriyle karşılaştırmasını[4] ve eşleşen parolaları reddetmesini önerir. Bu parolalardan birini kullanmak, değerli eşyalarınızı bir dolabın içine koyup anahtarını kilidin üzerinde bırakmaya benzer.
Şifre Sızıntılarını Önleme: Kanıtlanmış Taktikler ve En İyi Uygulamalar
Önleyici önlemler almak, genel dijital güvenlik duruşunuzu güçlendirir. Kimlik bilgisi ihlalleri artık istisnai yerine beklenen hale geldiğinden, şifrelerinizi güvenli hale getirmek için adımlar atmak artık isteğe bağlı değildir.
Her Hesap İçin Güçlü, Benzersiz Kimlik Bilgileri Oluşturun
Dijital kimliğinizi korumak, şifrelerin kendilerinden başlar:
→ Benzersiz Şifreler: Her çevrimiçi hesap için farklı ve güçlü bir şifre[5] gerekir. Birden fazla sitede aynı şifreyi kullanmak, tek bir ihlalin o kimlik bilgilerini paylaşan her hesabı tehlikeye atabileceği anlamına gelir.
→ İki Faktörlü Doğrulama (2FA): İkinci bir doğrulama adımı eklemek, parolanızı çalan biri olsa bile bu ikinci adımı geçemeyeceği[6] anlamına gelir ve hesaplarınıza erişemez. Microsoft, MFA’nın hesap ele geçirme saldırılarının yüzde 99,9’undan fazlasını engelleyebildiğini[7] belirtiyor. Mobil cihazınıza bir kod alırsınız ya da parmak izi gibi biyometrik bir yöntem kullanırsınız. 2FA, bildiğiniz bir şeyi (parolanız) sahip olduğunuz bir şeyle (telefonunuz) birleştirir ve saldırganların sisteme girmesini çok daha zor hale getirir.
Brute-Force Saldırılarına Direnen Şifreler Oluşturun
Hesaplarınızı güvenli hale getirmek basit, kasıtlı bir çaba gerektirir:
→ Uzun Parola Cümleleri: CISA, en az 16 karakterlik[5] parolalar kullanmayı öneriyor ve rastgele dizilere alternatif olarak birbiriyle ilgisi olmayan 4 ila 7 kelimelik akılda kalıcı bir ifade önermektedir. Uzunluk, kısa ve basit parolalara kıyasla kırılmaya çok daha dirençlidir.
→ Bir İhlalden Sonra Değiştirme: NIST’in rehberine göre hizmetler düzenli aralıklarla parola değişikliği zorunlu tutmamalı[4], ancak bir ele geçirilme kanıtı olduğunda değişikliği zorunlu kılmalıdır. Aynı kuralı kendiniz de uygulayın: bildirilen herhangi bir ihlalden sonra, etkilenen kimlik bilgilerini hemen güncelleyin.
Karmaşıklığı Yönetmek İçin Bir Şifre Yöneticisi Kullanın
Düzinelerce güçlü şifreyi yönetmek ezberlemeksizin yapılabilir:
→ Parola Yöneticileri: CISA’nın tavsiyesi, parolaları yazıp not almak yerine bir parola yöneticisi kullanmaktır[5]. Bu araçlar karmaşık parolaları şifrelenmiş bir veritabanında oluşturur, saklar ve geri getirir; zayıf veya tekrar kullanılan parolaları da işaretler. Yalnızca tek bir ana parolayı hatırlamanız yeterlidir. Her hesap için benzersiz parolalar kullanmak, başka bir hizmet veri ihlaline uğradığında olası zararı sınırlar.
→ MSP’lerden Kurumsal Çözümler: Kuruluşlar, Tek Oturum Açma (SSO) ve kapsamlı denetim yeteneklerini içeren yönetilen şifre sistemlerinden yararlanırlar. Bu çözümler ölçek olarak hem kolaylığı hem de güvenliği artırırlar.
Ekstra Güvenlik Katmanı Olarak VPN Ekleyin
Bir VPN, aktarımda verileri koruyarak şifre güvenliğinizi tamamlar:
→ Şifreleme: Bir VPN, İnternet bağlantınızı şifreler; bu, gönderdiğiniz ve aldığınız verileri onu ele geçirenler için okunamaz kılar.
→ Güvenli Genel Wi-Fi Kullanımı: FTC’ye göre web sitelerinin çoğu artık şifreleme kullanıyor[8]; bu da https gördüğünüzde genel Wi-Fi’nin çoğunlukla güvenli olduğu anlamına gelir. VPN, güvenmediğiniz ağlarda ek bir katman sağlar, ancak bir şirket veri tabanındaki ihlali önlemez.
| Adım | İşlem | Öncelik |
|---|---|---|
| 1 | Sızdırılan şifreyi o hizmette hemen değiştirin | Acil |
| 2 | O şifreyi yeniden kullandığınız diğer hesaplarda değiştirin | Acil |
| 3 | Etkilenen hesaplarda İki Faktörlü Kimlik Doğrulamayı (2FA) etkinleştirin | Aynı gün |
| 4 | İlgili platformları potansiyel yetkisiz erişim konusunda uyarın | Aynı gün |
| 5 | Mali bilgiler açığa çıktıysa bankanızla veya kredi kartı verenleriyle iletişime geçin | Aynı gün |
| 6 | Antivirus yazılımı kullanarak cihazları kötü amaçlı yazılım açısından tarayın | 24 saat içinde |
| 7 | Alternatif oturum açma yolu olarak hizmet verebilecek güvenlik sorularını sıfırlayın | 24 saat içinde |
| 8 | Banka ekstreleri ve kredi raporlarında şüpheli faaliyet açısından izlenmeye devam edin | Devam eden |
İpucu: E-posta adresinizin bilinen herhangi bir veri ihlalinde yer alıp almadığını kontrol etmek için “Have I Been Pwned?”[9] sitesini kullanın. Ücretsiz ihlal uyarılarını etkinleştirerek kimlik bilgilerinizin yeni bir sızıntıda ortaya çıktığı anda haberdar olun; haftalar sonra fark etmek yerine hemen öğrenin.
Şifre Sızıntısını Algılama ve Hızlı Yanıt Verme
Tehlikeye atılan kimlik bilgilerinin işaretlerini tanımak ve hızlı bir şekilde yanıt vermek, hasarı en aza indirir ve dijital yaşamınıza güvenliği geri sağlar.
Şifrenizin Açığa Çıkıp Çıkmadığını Nasıl Kontrol Edeceğiniz
Dikkatli kalın ve kimlik bilgisi durumunuzu düzenli olarak doğrulayın:
→ İhlal Bildirim Hizmetleri: “Have I Been Pwned?” gibi araçları, e-postanızın ve şifrelerinizin veri ihlalinde göründüğünü kontrol etmek için kullanın. Bu hizmetler, bilinen ihlallerden bilgi derler ve kimlik bilgileriniz ortaya çıktığında sizi uyarırlar.
→ Şüpheli Faaliyet Açısından İzlenme: Yetkisiz oturum açmalar, beklenmedik şifre sıfırlama e-postaları veya kullandığınız hizmetlerden gelen güvenlik uyarıları izleyin. Bunlar tehlikeye atılan kimlik bilgilerinin erken uyarı işaretleridir.
Hesabınızın Tehlikeye Atıldığının Uyarı İşaretleri
Bazen, hackleme göstergeleri inceliklidir. Nelere dikkat etmeniz gerektiğini aşağıda bulabilirsiniz:
→ Olağandışı Hesap Etkinliği: Başlattığınız olmayan tanıdık olmayan konumlardan veya alışılmadık zamanlarda oturum açmalar.
→ Kilitli Hesaplar: Beklenmedik kilitlenmeler, başka birinin kimlik bilgilerinizi değiştirdiğini gösterir.
→ Beklenmedik Mali İşlemler: Banka ekstresinde veya kredi raporunda tanınmayan ücretler, olası kimlik hırsızlığını gösterir. Herhangi bir şüpheli ihlal penceresi sırasında finansal kayıtları haftalık olarak gözden geçirin.
Kimlik Bilgileriniz Sızıntıda Göründükten Sonraki Acil Adımlar
Şifrelerinizin bir ihlalde göründüğünü keşfettiğinizde, saatler içinde harekete geçin:
→ Şifrelerinizi Değiştirin: Kimlik bilgilerini hemen güncelleyin; aynı şifreyi paylaşan hesaplardan başlayın.
→ İki Faktörlü Kimlik Doğrulamayı (2FA) Uygulamaya Geçirin: Yeni güncellenmiş hesaplarınızda bile bu ekstra katmanı ekleyin.
→ İlgili Platformları Uyarın: Kimlik bilgilerinizin kullanılmış olabileceği herhangi bir platformu, olası ihlal konusunda uyarın.
→ Mali Kuruluşlarla İletişime Geçin: Sahte faaliyeti bayrak koymak veya tehlikeye atılan kartları değiştirmek için bankanızı veya kredi kartı verenleri bilgilendirin.
Kimlik Bilgisi İhlalinden Sonra Hasarı Kontrol Altına Almak
Etkili yanıt, teknik güvenlik önlemleri ve net iletişim gerektirir; özellikle tehlikeye atılan kimlik bilgileri kimlik hırsızlığı gibi riskler oluşturabilirse.
→ Kötü Amaçlı Yazılım Taraması: Tuş kaydedicileri veya diğer veri toplama kötü amaçlı yazılımları için cihazlarınızı taramak üzere antivirus yazılımı kullanın.
→ Güvenlik Sorularını Sıfırlayın: Alternatif hesap erişim yolları sağlayan güvenlik sorularını ve yanıtlarını değiştirin.
→ Paydaşlarla İletişime Geçin: Diğerlerinin verilerini yönetiyorsanız (örneğin bir işletme yönetiyorsanız), etkilenen müşterileri, takım üyelerini veya ortakları ihlal ve aldığınız önlemler hakkında derhal bilgilendirin.
Ek Güvenlik Katmanları: VPN Koruması ve Daha Fazlası
Çevrimiçi kimliğinizi korumak güçlü şifrelerin ötesine uzanır. Savunmanın birden çok katmanı, kimlik bilgisi hırsızlığına maruziyetinizi önemli ölçüde azaltır.
Kimlik Bilgisi Hırsızlığına Karşı VPN’ler Nasıl Maruziyeti Azaltır
VPN kullandığınızda, internet trafiğiniz cihazınız ile internet arasında iletilen bilgileri şifreleyen güvenli bir sunucudan geçer. Bu şifreleme, güvenmediğiniz herkese açık Wi-Fi ağlarında en çok önem taşır; çünkü VPN, aynı ağdaki diğer kişilerin trafiğinizi okumasını engeller.
Ancak, VPN daha geniş bir stratejideki bir katmandır. Kapsamlı koruma için onu benzersiz şifreler, şifre yöneticisi, 2FA ve düzenli ihlal izlemesi ile birleştirin.
Kimlik Bilgisi Koruması için En İyi VPN’ler
Güvenliğinizi güçlendirmek için en yüksek dereceli VPN sağlayıcılarını göz önünde bulundurun:
→ NordVPN: Güçlü şifreleme protokolleri ile bilinir, NordVPN trafiğinizi iki kez şifreleyen çift VPN koruması sunmaktadır. 7,229 sunucu ile 150 ülkede hizmet vermektedir.
→ ExpressVPN: Hız ve kullanım kolaylığıyla övülen ExpressVPN, doğrulanmış hiçbir günlük politikası ile güçlü şifreleme sağlamaktadır. Uluslararası olarak özel tarama için coğrafi kısıtlamaları aşmaktadır.
→ CyberGhost: Kullanıcı dostu arayüzü ve 100 ülkede 9,600+‘dan fazla sunucusu ile CyberGhost, VPN’ye yeni başlayanlar için güvenilir koruma sağlamaktadır.
Tam Bir Kimlik Bilgisi Güvenliği Stratejisi Oluşturma
Güvenlik rutininize VPN eklemek basittir. İtibar sahibi bir sağlayıcı seçin, uygulamayı indirin ve tarama yapmadan veya hassas bilgi girmeden önce bir sunucuya bağlanın. Tamamen güvenmediğiniz herhangi bir ağda VPN’yi etkin tutun.
VPN kullanımını şu temel uygulamalarla birleştirin:
→ Her hesap için bir şifre yöneticisi kullanın → 2FA destekleyen tüm hesaplarda etkinleştirin → Bildirim hizmetleri aracılığıyla düzenli olarak ihlal kontrolleri yapın → Bir hizmet ihlal bildirirse veya güvenliğinizin tehlikeye girdiğinden şüpheleniyorsanız bir şifreyi hemen değiştirin → Tüm yazılımları ve işletim sistemlerini güncel sürümlere yamalı tutun
Bu çok katmanlı yaklaşım, kimlik bilgilerinizin veri sızıntısında görünme riskini en aza indirir ve bir savunma katmanı başarısız olsa bile hesaplarınızı güvende tutar.
Son Değerlendirme
Çevrimiçi hesaplarınızın güvenliği günlük alışkanlıklarınıza bağlıdır. Benzersiz, güçlü şifreler uygulamaya koymak, proaktif izleme aracılığıyla uyar kalmak ve bir uzlaşmayı keşfettiğinizde hızla harekete geçmek, her dijital kullanıcı için temel uygulamalardır.
Bugün bir adım atın. Zayıf bir şifreyi güncelleyin. En önemli hesaplarınızda iki faktörlü kimlik doğrulamayı etkinleştirin. Birincil e-posta adresinizde bir ihlal kontrolü yapın. Bu işlemler dakikalar alır ancak düzeltilmesi aylar veya yıllar sürebilecek hasarları önler.
Dijital tehditler her yıl daha sofistike hale gelmektedir. Sizin en iyi savunmanız tutarlı, çok katmanlı bir yaklaşımdır: güçlü kimlik bilgileri, şifre yöneticisi, 2FA, güvenilmeyen ağlardaki VPN koruması ve düzenli ihlal izlemesi. Bir ihlalinin sizi hatırlatması için beklemeyin. Bu alışkanlıkları şimdi rutininize dahil edin.
Referanslar
- Verizon. t.y. 2024 Dbir Data Breach Investigations Report. 16 Ekim 2026 tarihinde https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf adresinden alındı.
- FCC. t.y. DA 24 860A1. 16 Ekim 2026 tarihinde https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf adresinden alındı.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. 16 Ekim 2026 tarihinde https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- NIST. t.y. NIST Special Publication 800-63B. 16 Ekim 2026 tarihinde https://pages.nist.gov/800-63-4/sp800-63b.html adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Use Strong Passwords. 16 Ekim 2026 tarihinde https://www.cisa.gov/secure-our-world/use-strong-passwords adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Turn On MFA. 16 Ekim 2026 tarihinde https://www.cisa.gov/secure-our-world/turn-mfa adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Ağustos 2019). 16 Ekim 2026 tarihinde https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. 16 Ekim 2026 tarihinde https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Have I Been Pwned. t.y. Have I Been Pwned: Check if your email address has been exposed in a data breach. 16 Ekim 2026 tarihinde https://haveibeenpwned.com/ adresinden alındı.
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
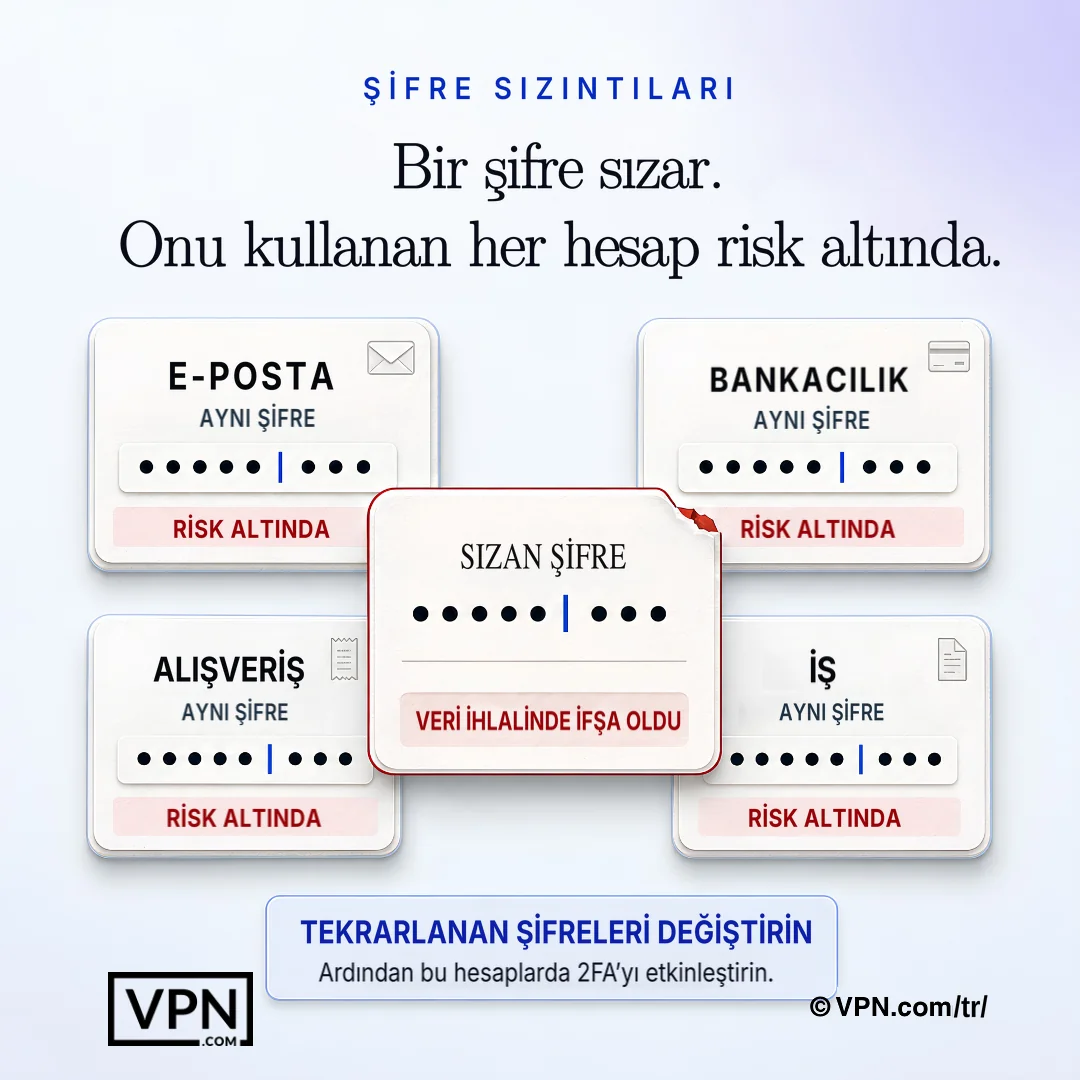
Açığa çıkan bir şifre, aynı kimlik bilgisinin kullanıldığı diğer tüm hesapları tehlikeye atabilir.
Sık Sorulan Sorular
Şifreler gerçekten veri sızıntısına nasıl ulaşıyor?
Şifreler, kimlik avı saldırıları aracılığıyla sızıyor; burada sizin kimlik bilgilerini teslim etmeye aldatırlar, keylogging yaparken tuş vuruşlarını kaydeden kötü amaçlı yazılım ve şirket veritabanlarına yönelik doğrudan saldırılar güvenlik açıklarını kullanarak milyonlarca kaydı bir defada çalarlar. Çalınan kimlik bilgileri daha sonra karanlık web’de toplu olarak satılır veya takas edilir, başka platformlarda daha fazla saldırıyı mümkün kılar.
Veri ihlallerinde çalınan kimlik bilgileri ne sıklıkla yer alıyor?
Çalınan kimlik bilgileri, ihlallerin nasıl gerçekleştiğinin temel bir parçasıdır. Verizon’un 2024 Veri İhlali Araştırma Raporu, son 10 yılda gerçekleşen ihlallerin neredeyse üçte birinde (%31) bu bilgilerin yer aldığını ortaya koydu. Sızdırılan kimlik bilgileri başka sitelerde yeniden kullanıldığı için, tek bir sızıntı hizmeti hiç kullanmamış kişiler için bile sorun yaratabilir.
Parola sızıntısının gerçek dünyadaki riskini hangi büyük ihlaller gösteriyor?
İki ihlal bu ölçeği gözler önüne seriyor: FTC’ye göre 2017’deki Equifax saldırısı 147 milyon kişinin kişisel bilgilerini açığa çıkardı; FCC’ye göre ise T-Mobile’in 2021 ihlali 76,6 milyon kişiyi etkiledi ve çalınan veriler arasında Sosyal Güvenlik numaraları da vardı. Bu örnekler, tek bir veritabanı hatasının nasıl milyonlarca kişi için kimlik hırsızlığı riskine dönüştüğünü gösteriyor.
En kötü ve hâlâ yaygın kullanılan parolalar hangileri?
Yaygın farkındalığa rağmen milyonlarca kişi hâlâ “password”, “12345”, “qwerty”, “abc123” ve “password2024” gibi parolalar kullanıyor. Bu parolalar kolayca tahmin edilebiliyor ve NIST’in rehberine göre hizmetler, yaygın olarak kullanılan ve daha önce ihlallerde ortaya çıkmış parolaları reddetmelidir. Böyle bir parola kullanmak, değerli eşyalarınızı dolaba koyup anahtarını kilidin içinde bırakmaya benzer.
İki faktörlü kimlik doğrulama sızdırılan bir şifreyi nasıl kullanılmaktan alıkoyar?
2FA, genellikle telefonunuza gönderilen bir kod veya parmak izi gibi biyometrik bir kontrol olan ikinci bir doğrulama adımı ekleyerek, bildiğiniz bir şey (şifreniz) ile sahip olduğunuz bir şey (cihazınız) birleştirir. Şifreniz bir sızıntıda görünse bile, telefonunuz veya parmak iziniz olmayan saldırgan yine de oturum açamaz, bu nedenle destekleyen her hesapta etkinleştirilmelidir.
Parolalarımı ne sıklıkla değiştirmeliyim?
Bildirilen bir ihlalden sonra veya herhangi bir ele geçirilme belirtisi görüldüğünde parolanızı hemen değiştirin. NIST’in güncel rehberine göre hizmetler düzenli aralıklarla parola değişikliği zorunlu tutmamalı, yalnızca ele geçirildiğine dair kanıt olduğunda değişikliği zorunlu kılmalıdır. Bunun yerine çabanızı her hesap için benzersiz parolalar oluşturmaya yöneltin; çünkü aynı parolayı birden fazla sitede kullanmak, tek bir ihlalin o parolayı paylaşan tüm hesapları tehlikeye atmasına yol açar.
Şifremin daha önce sızdırılıp sızdırılmadığını nasıl kontrol ederim?
Bir e-posta adresinizin veya şifrelerinizin bilinen bir veri ihlalinde yer alıp almadığını kontrol etmek için Have I Been Pwned (haveibeenpwned.com) gibi bir ihlal bildirim hizmeti kullanın. Yeni kimlik bilgileri ortaya çıktığı anda haberdar olmak için ücretsiz ihlal uyarıları ayarlayın; böylece bunu haftalar sonra fark etmezsiniz. Bu kontrolü düzenli olarak yapmak, süregelen bir güvenlik rutininin mantıklı bir parçasıdır.
Şifre yöneticileri kullanmak gerçekten güvenli midir?
Evet. Bir şifre yöneticisi karmaşık şifreleri şifreli bir veritabanından oluşturur, saklar ve alır, böylece sadece bir ana şifreyi hatırlamanız gerekir. Kullandığınız başka bir hizmet bir ihlal yaşasa bile kimlik bilgilerinizi korur; her hesap yeniden kullanılmış yerine kendi benzersiz, karmaşık şifreyi alır. Kuruluşlar buna Tek Oturum Açma ve denetim ekleme kurumsal çözümlerle genişletebilirler.
Bir VPN şifrenizin sızmasını engelleyebilir mi?
Doğrudan değil. Bir VPN, internet bağlantınızı şifreleyerek araya girilen trafiğin okunamaz kalmasını sağlar; bu özellikle siber hırsızların kimlik bilgilerini ele geçirdiği halka açık Wi-Fi ağlarında önemlidir. Ancak Equifax’inkine benzer bir şirket veritabanı ihlalini durdurmaz. Bu nedenle katmanlı bir savunmanın parçası olarak benzersiz şifreler, 2FA ve bir şifre yöneticisinin yerini almaz, yalnızca bunları destekler.
Şifre yöneticileri bir web sitesi ihlal yaşasa bile neden beni korur?
Her hesap, yeniden kullanılmış yerine kendi benzersiz, karmaşık şifreyi aldığından, bir hizmet ihlali sadece o tek kimlik bilgisini ortaya çıkarır ve ona bağlı her hesabı değil. Bu doğrudan kimlik bilgisi dolgusuna karşı koymaktadır; burada saldırganlar bir ihlalden sızdırılan şifreleri alıp başka sitelere karşı denerler, bu da şifreler yeniden kullanılmadığında başarısız olur.
Kimlik bilgilerimizi bir sızıntıda buldum - ilk 24 saatte ne yapmalıyım?
Sızdırılan şifreyi hemen o hizmette değiştirin, sonra başka yerde yeniden kullandığınız herhangi bir yerde güncelleyin ve etkilenen hesaplarda aynı gün 2FA’yı etkinleştirin. İlgili platformları uyarın ve finansal bilgiler ortaya çıktıysa bankanızla iletişime geçin. 24 saat içinde cihazları kötü amaçlı yazılım taraması yapın ve alternatif oturum açma yolları sağlayabilecek güvenlik sorularını sıfırlayın.
Hesabımın zaten tehlikeye atıldığını gösteren hangi uyarı işaretleri vardır?
Başlattığınız olmayan tanıdık olmayan konumlardan veya sizin olmayan zamanlarda oturum açmalar, başka birinin kimlik bilgilerinizi değiştirdiğini gösteren beklenmedik kilitlenmeler, banka ekstreleri veya kredi raporlarında tanınmayan ücretler ve beklenmedik şifre sıfırlama e-postaları izleyin. Herhangi bir şüpheli ihlal penceresi sırasında finansal kayıtları haftalık olarak gözden geçirin, çünkü bu işaretler genellikle başka türlü fark edeceğinizden önce görünür.
Genel Wi-Fi’de kimlik bilgisi hırsızlığına karşı hangi VPN en iyi korumayı sağlar?
NordVPN, 150 ülkede 7,229‘dan fazla sunucu arasında trafiği iki kez şifreleyen çift VPN koruması sunmaktadır, ExpressVPN güçlü şifrelemeyi doğrulanmış hiçbir günlük politikasıyla eşleştirir ve CyberGhost 100 ülkede 11.500+‘dan fazla sunucu ile 9,600+ sunucu çalıştırır ve başlangıç dostu bir arabirim. Üçü de aktarımda veri şifreler; bu da güvensiz genel Wi-Fi ağlarında önemlidir.
Eksiksiz bir parola güvenlik stratejisi nasıl görünür?
Eksiksiz bir strateji beş savunma katmanından oluşur: her hesap için benzersiz parolalar, karmaşıklığı yönetmek için bir parola yöneticisi, desteklenen her hesapta 2FA, “Have I Been Pwned” gibi bir hizmetle düzenli ihlal kontrolleri ve güvenilmeyen her ağda etkin bir VPN. İhlalden hemen sonra kimlik bilgilerini değiştirmek ve yazılımları güncel tutmak bu yaklaşımı tamamlar; böylece tek bir başarısızlık her şeyi tehlikeye atmaz.