پاس ورڈ کی لیک: وجوہات، خطرات اور اپنے آپ کو محفوظ رکھنے کا طریقہ
جانیں کہ پاس ورڈ کیوں لیک ہوتے ہیں، آپ کے اکاؤنٹس کو درپیش خطرات، اور مضبوط منفرد پاس ورڈز اور دو فیکٹر تصدیق جیسے ثابت شدہ دفاع سے اپنے آپ کو محفوظ رکھیں۔
 Michael Gargiulo
خلاصہ: ویریزون کے مطابق پچھلی ایک دہائی کی تقریباً ایک تہائی خلاف ورزیوں میں چوری شدہ اسناد سامنے آئی ہیں۔ ہر اکاؤنٹ کے لیے منفرد مضبوط پاس ورڈ استعمال کرنا، دو عنصری توثیق (2FA) فعال کرنا، اور “Have I Been Pwned?” کے ذریعے لیک کی جانچ کرنا اسناد کی چوری سے بچاؤ کے بنیادی طریقے ہیں۔
پاس ورڈ کا لیک ہونا اس وقت ہوتا ہے جب ہیکرز کسی کمپنی کے ڈیٹابیس میں محفوظ پاس ورڈز تک غیر مجاز رسائی حاصل کر لیتے ہیں اور انہیں عوامی طور پر ظاہر کر دیتے ہیں یا ڈارک ویب مارکیٹس میں فروخت کر دیتے ہیں۔ Verizon کی 2024 Data Breach Investigations Report کے مطابق گزشتہ 10 سالوں میں ہونے والی تقریباً ایک تہائی (31%) خلاف ورزیوں میں چوری شدہ اسناد سامنے آئی ہیں[1]، جو اس بات کی نشاندہی کرتا ہے کہ اسناد ہی وہ بنیادی ذریعہ ہیں جن سے تنظیمیں نشانہ بنتی ہیں۔
یہ تشویش ناک حقیقت ظاہر کرتی ہے کہ پاس ورڈ کی لیک کی واقعات توجہ کا تقاضا کرتے ہیں۔ یہ معمولی خرابیاں نہیں ہیں۔ یہ بڑی خلاف ورزیاں ہیں جو سنگین مالیاتی نقصان کا باعث بنتی ہیں اور لمحوں میں اعتماد کو تباہ کر دیتی ہیں۔ چاہے آپ ذاتی معلومات کی حفاظت کریں یا کاروباری ڈیٹا کو محفوظ رکھیں، اعتبار کی بے نقاب ہونے کے خطرات کو سمجھنا اہم ہے۔ یہ لیکیں کسی کو بھی، کہیں بھی ہڑتال کرتی ہیں۔ نتیجہ اکثر براہ راست متاثرین سے آگے پورے تنظیموں تک پھیلتا ہے۔
پاس ورڈ کیسے ڈیٹا لیکس میں ختم ہوتے ہیں
سب سے عام حملہ کرنے والے طریقوں کے خلاف بچاؤ کے لیے اعتبارات کو سمجھنا کہ وہ کیسے چوری ہوتے ہیں مفید ہے۔
عام طریقے جن سے ہیکرز اعتبارات چوری کرتے ہیں
پاس ورڈ اکثر غلط ہاتھوں میں فشنگ حملوں جیسے طریقوں سے پڑتے ہیں، جہاں ہیکرز آپ کو قابل اعتماد ادارے کا نقل کر کے معلومات کے لیے دھوکہ دیتے ہیں۔ ایک اور عام طریقہ میلویئر میں شامل ہے جو خفیہ طور پر آپ کے ڈیوائس پر انسٹال ہوتا ہے اور ہر کلیدی دبانے کو ریکارڈ کرتا ہے۔ ہیکرز براہ راست کمپنی کے ڈیٹا بیس کو بھی ہدف بناتے ہیں، سیکیورٹی کمزوریوں کا فائدہ اٹھا کر ایک ساتھ لاکھوں ریکارڈ چوری کرتے ہیں۔
ایک بار چوری ہونے کے بعد، یہ اعتبارات اکثر ڈارک ویب پر ظاہر ہوتے ہیں۔ مجرمین انہیں بڑی تعداد میں بیچتے ہیں یا سوداگری کرتے ہیں، جس سے متعدد پلیٹ فارمز میں مزید حملے ممکن ہوتے ہیں۔
ماضی کی بڑی کریڈینشل خلاف ورزیاں جنہوں نے ڈیجیٹل سیکیورٹی کو تشکیل دیا
پاس ورڈ لیک کی تاریخ میں ایسی خلاف ورزیاں شامل ہیں جنہوں نے اہم سیکیورٹی کمزوریوں کو بے نقاب کیا۔ FCC کے مطابق، T-Mobile کی 2021 کی خلاف ورزی 7 کروڑ 66 لاکھ لوگوں[2] پر اثر انداز ہوئی، اور جو ڈیٹا چوری ہوا اس میں موجودہ، سابقہ اور ممکنہ صارفین کے لاکھوں افراد کے نام، تاریخ پیدائش اور سوشل سیکیورٹی نمبر شامل تھے۔
2017 میں ہونے والا Equifax ہیک اب بھی سب سے اہم واقعات میں شمار ہوتا ہے: FTC کے مطابق اس نے 147 ملین لوگوں کی ذاتی معلومات افشا کیں[3]۔ یہ واقعات مضبوط انکرپشن اور سیکیورٹی کمزوریوں کو فوری طور پر پیچ کرنے کی ضرورت کو واضح کرتے ہیں۔
سب سے عام (اور بدترین) پاس ورڈ جو ابھی بھی استعمال میں ہیں
اعتبار کی چوری کے بارے میں وسیع شعور کے باوجود، لاکھوں لوگ ابھی بھی انتہائی کمزور پاس ورڈز استعمال کرتے ہیں۔ عام مثالیں شامل ہیں:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (یا 222222، 3333333، 4444444، 5555555، وغیرہ) → 123123 → abc123 → asdfgh
یہ پاس ورڈز سائبر مجرموں کے لیے اندازہ لگانا سب سے آسان ہیں، اسی لیے NIST کی رہنمائی کہتی ہے کہ سروسز نئے پاس ورڈز کا موازنہ عام طور پر استعمال ہونے والی اور پہلے لیک ہو چکی اقدار کی فہرستوں[4] سے کریں اور ملنے والے پاس ورڈز کو مسترد کریں۔ ایسے کسی پاس ورڈ کا استعمال کرنا ایسا ہے جیسے اپنی قیمتی چیزیں الماری میں بند کر دیں مگر چابی تالے میں ہی چھوڑ دیں۔
پاس ورڈ کی لیک سے بچاؤ: ثابت شدہ حکمت عملی اور بہترین طریقے
حفاظتی اقدامات اپنا کر آپ اپنی مجموعی ڈیجیٹل سیکیورٹی کو مضبوط کرتے ہیں۔ اعتبار کی خلاف ورزیاں اب غیر معمولی نہیں بلکہ متوقع ہیں، اپنے پاس ورڈز کو محفوظ کرنے کے لیے قدم اٹھانا اب اختیاری نہیں رہا۔
ہر اکاؤنٹ کے لیے مضبوط، منفرد اعتبارات بنائیں
اپنی ڈیجیٹل شناخت کی حفاظت خود پاس ورڈز سے شروع ہوتی ہے:
→ منفرد پاس ورڈز: ہر آن لائن اکاؤنٹ کے لیے ایک مختلف مضبوط پاس ورڈ[5] درکار ہے۔ متعدد سائٹس پر ایک ہی پاس ورڈ دوبارہ استعمال کرنے کا مطلب ہے کہ ایک ہی خلاف ورزی ان تمام اکاؤنٹس کو خطرے میں ڈال سکتی ہے جو وہی اسناد استعمال کرتے ہیں۔
→ دو عاملی توثیق (2FA): دوسرا تصدیقی مرحلہ شامل کرنے کا مطلب ہے کہ اگر کوئی آپ کا پاس ورڈ چرا بھی لے، تب بھی وہ دوسرا مرحلہ پورا نہیں کر سکتا[6] اور آپ کے اکاؤنٹس تک نہیں پہنچ سکتا۔ Microsoft کے مطابق MFA اکاؤنٹ پر ہونے والے 99.9 فیصد سے زیادہ حملوں کو روک سکتا ہے[7]۔ آپ اپنے موبائل آلے پر ایک کوڈ حاصل کرتے ہیں یا فنگر پرنٹ جیسا بایومیٹرک طریقہ استعمال کرتے ہیں۔ 2FA وہ چیز یکجا کرتا ہے جو آپ جانتے ہیں (آپ کا پاس ورڈ) اور وہ چیز جو آپ کے پاس ہے (آپ کا فون)، جس سے حملہ آوروں کے لیے داخل ہونا کہیں زیادہ مشکل ہو جاتا ہے۔
ایسے پاس ورڈ بنائیں جو Brute-Force حملوں کو روکتے ہوں
اپنے اکاؤنٹس کو محفوظ کرنا سادہ، قصدی کوشش لیتا ہے:
→ لمبے پاس فریز: CISA تجویز کرتا ہے کہ پاس ورڈ کم از کم 16 حروف[5] کے ہوں، اور بے ترتیب حروف کے متبادل کے طور پر 4 سے 7 غیر متعلقہ الفاظ پر مشتمل یادگار فقرہ استعمال کرنے کا مشورہ دیتا ہے۔ طویل پاس ورڈ مختصر اور سادہ پاس ورڈ کے مقابلے میں توڑے جانے کے خلاف کہیں بہتر مزاحمت کرتے ہیں۔
→ پاس ورڈ تبدیل کرنا جب سمجھوتہ ہو: NIST کی رہنمائی کے مطابق سروسز وقتاً فوقتاً پاس ورڈ تبدیل کرنے کا مطالبہ نہیں کر سکتیں[4]، لیکن جب سمجھوتے کا ثبوت ملے تو تبدیلی لازمی کرنی چاہیے۔ یہی اصول خود بھی اپنائیں: کسی بھی رپورٹ شدہ خلاف ورزی کے بعد متاثرہ اسناد فوراً اپ ڈیٹ کریں۔
پیچیدگی کو سنبھالنے کے لیے پاس ورڈ منیجر استعمال کریں
درجنوں مضبوط پاس ورڈز کا انتظام کرنے کے لیے حفاظتی نہیں کی ضرورت ہے:
→ پاس ورڈ مینیجرز: CISA کا مشورہ یہ ہے کہ پاس ورڈ لکھ کر رکھنے کے بجائے پاس ورڈ مینیجر استعمال کریں[5]۔ یہ ٹولز پیچیدہ پاس ورڈز بناتے ہیں، انہیں ایک خفیہ کردہ ڈیٹابیس میں محفوظ رکھتے ہیں اور ضرورت پڑنے پر واپس نکالتے ہیں، اور کمزور یا دوبارہ استعمال ہونے والے پاس ورڈز کی نشاندہی بھی کرتے ہیں۔ آپ کو صرف ایک ماسٹر پاس ورڈ یاد رکھنا ہوتا ہے۔ ہر سروس کا الگ پاس ورڈ ہونے سے کسی ایک سروس کی خلاف ورزی کا نقصان محدود رہتا ہے۔
→ MSPs سے Enterprise حل: تنظیمیں انتظامی پاس ورڈ سسٹمز سے فائدہ اٹھاتی ہیں جس میں Single Sign-On (SSO) اور جامع آڈٹنگ صلاحیتیں شامل ہوں۔ یہ حل بڑے پیمانے پر سہولت اور سیکیورٹی دونوں کو بہتر بناتے ہیں۔
اضافی سیکیورٹی کی ایک اضافی تہہ کے طور پر VPN شامل کریں
VPN آپ کے پاس ورڈ کی سیکیورٹی کو منتقلی میں ڈیٹا کی حفاظت کر کے بہتر بناتا ہے:
→ Encryption: VPN آپ کے انٹرنیٹ کنکشن کو انکوڈ کرتا ہے، جس سے آپ بھیجتے اور موصول کرتے ہیں ڈیٹا کو ہر ایک کے لیے غیر پڑھنے کے قابل بناتا ہے جو اسے روکتا ہے۔
→ محفوظ عوامی وائی فائی کا استعمال: FTC کے مطابق اب زیادہ تر ویب سائٹس انکرپشن استعمال کرتی ہیں[8]، اس لیے جب آپ کو https نظر آئے تو عوامی وائی فائی عموماً محفوظ ہوتا ہے۔ VPN ان نیٹ ورکس پر ایک اضافی تہہ شامل کرتا ہے جن پر آپ کو بھروسہ نہیں، لیکن یہ کسی کمپنی کے ڈیٹابیس میں ہونے والی خلاف ورزی کو نہیں روک سکتا۔
| مرحلہ | عمل | ترجیح |
|---|---|---|
| 1 | اس سروس پر لیک شدہ پاس ورڈ کو فوری طور پر تبدیل کریں | فوری |
| 2 | کسی بھی دوسرے اکاؤنٹ پر اسے تبدیل کریں جہاں آپ نے یہ دوبارہ استعمال کیا | فوری |
| 3 | متاثرہ اکاؤنٹس پر دو فیکٹر تصدیق (2FA) فعال کریں | ایک ہی دن |
| 4 | ممکنہ غیر مجاز رسائی کے بارے میں متعلقہ پلیٹ فارمز کو الرٹ کریں | ایک ہی دن |
| 5 | اگر مالیاتی معلومات بے نقاب ہوئی ہے تو اپنے بینک یا کریڈٹ کارڈ جاری کنندہ سے رابطہ کریں | ایک ہی دن |
| 6 | antivirus سافٹ ویئر کا استعمال کرتے ہوئے malware کے لیے ڈیوائسز کو سکین کریں | 24 گھنٹوں میں |
| 7 | سیکیورٹی سوالات کو دوبارہ سیٹ کریں جو متبادل لاگ ان راستہ بن سکتے ہیں | 24 گھنٹوں میں |
| 8 | بینک کے بیانات اور کریڈٹ رپورٹس کو مشکوک سرگرمی کے لیے نگرانی کریں | جاری |
ٹپ: یہ دیکھنے کے لیے کہ آپ کا ای میل پتہ کسی معلوم ڈیٹا بریچ میں شامل ہے یا نہیں، “Have I Been Pwned?”[9] استعمال کریں۔ مفت بریچ الرٹس ترتیب دیں تاکہ جیسے ہی آپ کے اسناد کسی نئے لیک میں ظاہر ہوں، آپ کو فوراً اطلاع مل جائے، نہ کہ کئی ہفتوں بعد پتہ چلے۔
پاس ورڈ کی لیک کا پتہ لگانا اور تیزی سے جواب دینا
سمجھوتہ شدہ اعتبارات کی علامات کو سمجھنا اور جلدی جواب دینا نقصان کو کم کرتا ہے اور آپ کی ڈیجیٹل زندگی میں سیکیورٹی بحال کرتا ہے۔
یہ چیک کریں کہ آپ کا پاس ورڈ بے نقاب ہوا ہے یا نہیں
حذر سے رہیں اور اپنی اعتبارات کی حالت کو باقاعدگی سے تصدیق کریں:
→ Breach Notification Services: “Have I Been Pwned?” جیسے ٹولز استعمال کریں یہ چیک کرنے کے لیے کہ آیا آپ کی ای میل اور پاس ورڈ ڈیٹا خلاف ورزی میں نمودار ہوئے۔ یہ خدمات معروف خلاف ورزیوں سے معلومات جمع کرتی ہیں اور آپ کو الرٹ کرتی ہیں جب آپ کے اعتبارات سامنے آتے ہیں۔
→ مشکوک سرگرمی کی نگرانی کریں: غیر مجاز لاگ ان، غیر متوقع پاس ورڈ ری سیٹ ای میلز، یا آپ استعمال کرتے ہیں اس سے سیکیورٹی الرٹس کی نگرانی کریں۔ یہ سمجھوتہ شدہ اعتبارات کی ابتدائی انتباہی علامات ہیں۔
انتباہی نشانیاں جو بتاتی ہیں کہ آپ کا اکاؤنٹ سمجھوتہ میں ہے
کبھی کبھی، ہیکنگ کی علامات لطیف ہوتی ہیں۔ یہاں نگاہ رکھنے کی چیزیں ہیں:
→ غیر معمولی اکاؤنٹ سرگرمی: غیر واقف جگہوں یا غیر معمولی اوقات سے لاگ انز جو آپ نے شروع نہیں کیے۔
→ locked-Out اکاؤنٹس: غیر متوقع لاک آؤٹس بتاتے ہیں کہ کسی نے آپ کے اعتبارات تبدیل کیے۔
→ غیر متوقع مالیاتی ٹرانزیکشنز: بینک کے بیانات یا کریڈٹ رپورٹس میں غیر معروف خرچ شناخت کی چوری کی ممکنہ اشارہ ہے۔ کسی بھی مشکوک خلاف ورزی کی کھڑکی میں ہفتہ وار مالیاتی ریکارڈ کی جانچ کریں۔
اگر آپ کے اعتبارات لیک میں ظاہر ہوں تو فوری اقدام
اگر آپ دریافت کریں کہ آپ کے پاس ورڈ خلاف ورزی میں نمودار ہوئے ہیں، تو گھنٹوں میں عمل کریں:
→ اپنے پاس ورڈز تبدیل کریں: اعتبارات کو فوری طور پر اپ ڈیٹ کریں، کسی بھی اکاؤنٹ سے شروع کریں جو یہی پاس ورڈ شامل کرتا ہے۔
→ دو فیکٹر تصدیق (2FA) نافذ کریں: یہ اضافی تہہ اپنے نئے اپ ڈیٹ شدہ اکاؤنٹس پر بھی شامل کریں۔
→ متعلقہ پلیٹ فارمز کو الرٹ کریں: کسی بھی پلیٹ فارم کو مطلع کریں جہاں آپ کے اعتبارات استعمال ہو سکتے ہیں ممکنہ خلاف ورزی کے بارے میں۔
→ مالیاتی اداروں سے رابطہ کریں: اپنے بینک یا کریڈٹ کارڈ جاری کنندہ کو مطلع کریں تاکہ وہ دھاکہ دہی سرگرمی کو نشان زد کریں یا سمجھوتہ شدہ کارڈز کو بدلیں۔
اعتبار کی خلاف ورزی کے بعد نقصان کو محدود کریں
موثر جواب میں تکنیکی حفاظتیں اور واضح مواصلت شامل ہے، خاص طور پر اگر سمجھوتہ شدہ اعتبارات شناخت کی چوری جیسے خطرات میں معاون ہو سکتے ہیں۔
→ Malware کے لیے اسکین کریں: اپنے ڈیوائسز میں keyloggers یا دیگر ڈیٹا جمع کرنے والے malware کے لیے antivirus سافٹ ویئر استعمال کریں۔
→ سیکیورٹی سوالات کو دوبارہ سیٹ کریں: سیکیورٹی سوالات اور جوابات تبدیل کریں جو متبادل اکاؤنٹ رسائی کے راستے فراہم کرتے ہیں۔
→ Stakeholders کے ساتھ بات کریں: اگر آپ دوسروں کے ڈیٹا کا انتظام کرتے ہیں (مثال کے طور پر، کاروبار چلاتے ہیں)، تو متاثرہ صارفین، ٹیم کے اراکین، یا شراکت داروں کو خلاف ورزی اور آپ اٹھا رہے ہیں ایسے اقدامات کے بارے میں فوری طور پر مطلع کریں۔
اضافی سیکیورٹی کی تہیں: VPN حفاظت اور اس سے آگے
آپ کی آن لائن شناخت کی حفاظت مضبوط پاس ورڈز سے بہت آگے جاتی ہے۔ دفاع کی متعدد تہیں اعتبار کی چوری کے لیے آپ کی نمائش کو نمایاں طور پر کم کرتی ہیں۔
کس طرح VPN پاس ورڈ چوری کے خطرے کو کم کرتے ہیں
جب آپ VPN استعمال کرتے ہیں تو آپ کا انٹرنیٹ ٹریفک ایک محفوظ سرور سے گزرتا ہے جو آپ کے آلے اور انٹرنیٹ کے درمیان سفر کرنے والی معلومات کو انکرپٹ کرتا ہے۔ یہ انکرپشن ان عوامی Wi-Fi نیٹ ورکس پر سب سے زیادہ اہم ہے جن پر آپ بھروسہ نہیں کرتے، جہاں VPN نیٹ ورک پر موجود دوسرے لوگوں کو آپ کا ٹریفک پڑھنے سے روکتا ہے۔
تاہم، VPN بہت سی حکمت عملی میں ایک تہہ ہے۔ اسے منفرد پاس ورڈز، پاس ورڈ منیجر، 2FA، اور معمولی خلاف ورزی کی نگرانی کے ساتھ جوڑیں جامع حفاظت کے لیے۔
اعتبار کی حفاظت کے لیے اہم VPNs
اعتبار کی حفاظت کو مضبوط کرنے کے لیے بہترین درجہ بندی والے VPN فراہم کنندگار پر غور کریں:
→ NordVPN: مضبوط Encryption Protocols کے لیے معروف، NordVPN Double VPN Protection فراہم کرتا ہے جو آپ کی ٹریفک کو دوبارہ Encrypt کرتا ہے۔ یہ 7,213 سرورز فراہم کرتا ہے 150 ممالک میں۔
→ ExpressVPN: رفتار اور استعمال میں آسانی کے لیے تعریف کی جاتی ہے، ExpressVPN تصدیق شدہ no-logs پالیسی کے ساتھ مضبوط encryption فراہم کرتا ہے۔ یہ نجی طور پر بین الاقوامی browsing کے لیے جغرافیائی پابندیوں کو بھی نیویگیٹ کرتا ہے۔
→ CyberGhost: صارف دوست interface اور 100 ممالک میں 9,600+ سے زیادہ سرورز کے ساتھ، CyberGhost VPNs کے لیے نئے صارفین کے لیے قابل اعتماد حفاظت فراہم کرتا ہے۔
مکمل اعتبار کی سیکیورٹی حکمت عملی بنائیں
VPN کو اپنی سیکیورٹی کی روٹین میں شامل کرنا سادہ ہے۔ ایک قابل اعتماد فراہم کنندہ چنیں، درخواست ڈاؤن لوڈ کریں، اور browsing یا حساس معلومات داخل کرنے سے پہلے سرور سے رابطہ قائم کریں۔ VPN کو کسی بھی نیٹ ورک پر فعال رکھیں جو آپ مکمل طور پر قابل اعتماد نہیں ہے۔
VPN کے استعمال کو ان ضروری طریقوں کے ساتھ جوڑیں:
→ ہر اکاؤنٹ کے لیے پاس ورڈ مینیجر استعمال کریں → جو اکاؤنٹس سپورٹ کرتے ہیں ان سب پر 2FA فعال کریں → نوٹیفکیشن سروسز کے ذریعے باقاعدگی سے بریچ چیک چلائیں → اگر کوئی سروس بریچ کی اطلاع دے یا آپ کو شبہ ہو کہ اکاؤنٹ سے چھیڑ چھاڑ ہوئی ہے تو فوراً پاس ورڈ بدلیں → تمام سافٹ ویئر اور آپریٹنگ سسٹمز کو موجودہ ورژنز تک اپ ڈیٹ رکھیں
یہ متعدد تہہ والا نقطہ نظر اعتبار کے ڈیٹا لیک میں ظاہر ہونے کے خطرے کو کم کرتا ہے اور آپ کے اکاؤنٹس کو محفوظ رکھتا ہے حتیٰ کہ ایک دفاعی تہہ ناکام ہو۔
حتمی فیصلہ
آپ کے آن لائن اکاؤنٹس کی سیکیورٹی آپ کی روزمرہ کی عادتوں پر منحصر ہے۔ منفرد، مضبوط پاس ورڈ کو نافذ کرنا، فعال نگرانی کے ذریعے حذر سے رہنا، اور جب آپ سمجھوتہ دریافت کریں تو تیزی سے کام کرنا ہر ڈیجیٹل صارف کے لیے ضروری طریقے ہیں۔
آج ایک قدم اٹھائیں۔ کمزور پاس ورڈ کو اپ ڈیٹ کریں۔ اپنے سب سے اہم اکاؤنٹس پر دو فیکٹر تصدیق فعال کریں۔ اپنے بنیادی ای میل کو breach کی جانچ چلائیں۔ یہ اقدامات منٹوں میں ہوتے ہیں لیکن نقصان سے بچاتے ہیں جو ماہ یا سال لگتے ہیں۔
ڈیجیٹل خطرات ہر سال زیادہ پیچیدہ ہوتے ہیں۔ آپ کا بہترین دفاع ایک مسلسل، متعدد تہہ والا نقطہ نظر ہے: مضبوط اعتبارات، پاس ورڈ منیجر، 2FA، غیر اعتماد نیٹ ورکس پر VPN حفاظت، اور معمولی خلاف ورزی کی نگرانی۔ خلاف ورزی کے یاد آنے تک انتظار کریں۔ یہ عادتوں کو اب اپنی روٹین میں بنائیں۔
حوالہ جات
- Verizon. تاریخ نامعلوم. 2024 Dbir Data Breach Investigations Report. 16 اکتوبر، 2026 کو https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf سے حاصل کیا گیا.
- FCC. تاریخ نامعلوم. DA 24 860A1. 16 اکتوبر، 2026 کو https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf سے حاصل کیا گیا.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. 16 اکتوبر، 2026 کو https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- NIST. تاریخ نامعلوم. NIST Special Publication 800-63B. 16 اکتوبر، 2026 کو https://pages.nist.gov/800-63-4/sp800-63b.html سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Cybersecurity and Infrastructure Security Agency CISA. تاریخ نامعلوم. Use Strong Passwords. 16 اکتوبر، 2026 کو https://www.cisa.gov/secure-our-world/use-strong-passwords سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Cybersecurity and Infrastructure Security Agency CISA. تاریخ نامعلوم. Turn On MFA. 16 اکتوبر، 2026 کو https://www.cisa.gov/secure-our-world/turn-mfa سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 اگست، 2019). 16 اکتوبر، 2026 کو https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. 16 اکتوبر، 2026 کو https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Have I Been Pwned. تاریخ نامعلوم. Have I Been Pwned: Check if your email address has been exposed in a data breach. 16 اکتوبر، 2026 کو https://haveibeenpwned.com/ سے حاصل کیا گیا.
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
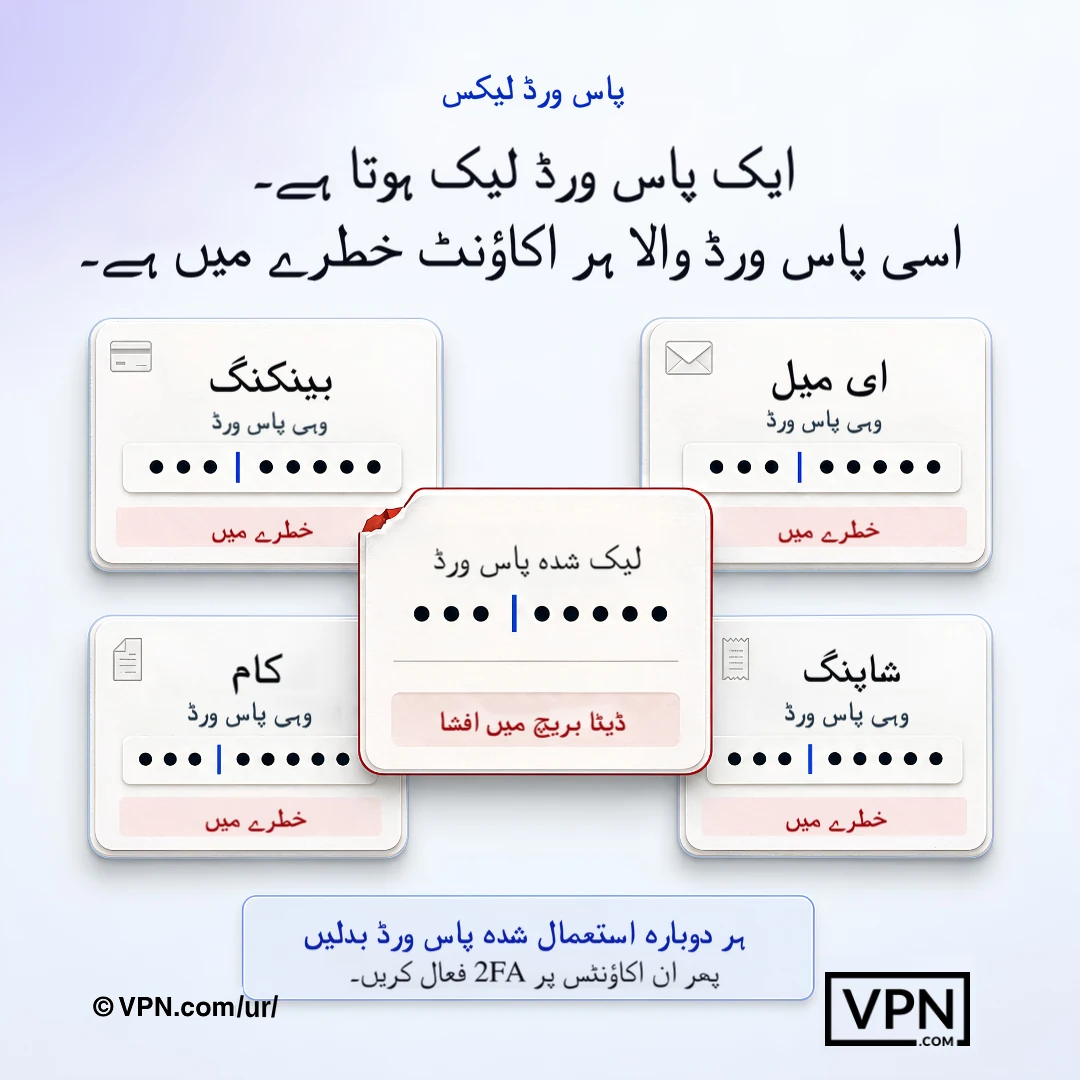
ایک بے نقاب پاس ورڈ ہر دوسرے اکاؤنٹ کو خطرے میں ڈال سکتا ہے جہاں ایک ہی اسناد دوبارہ استعمال کی گئی ہوں۔
اکثر پوچھے جانے والے سوالات
پاس ورڈز اصل میں ڈیٹا لیک میں کیسے ختم ہوتے ہیں؟
پاس ورڈ phishing حملوں کے ذریعے لیک ہوتے ہیں جو آپ کو اعتبارات کے لیے دھوکہ دیتے ہیں، malware جو آپ کے keystrokes کو ریکارڈ کرتا ہے، اور کمپنی کے ڈیٹا بیسز پر براہ راست حملے جہاں ہیکرز سیکیورٹی کمزوریوں کو استعمال کرتے ہوئے ایک ساتھ لاکھوں ریکارڈز چوری کرتے ہیں۔ چوری شدہ اعتبارات پھر ڈارک ویب پر بڑی تعداد میں بیچے یا سوداگری کیے جاتے ہیں، جس سے دوسری platforms میں جو آپ استعمال کرتے ہیں مزید حملے ممکن ہوتے ہیں۔
ڈیٹا بریچز میں چوری شدہ اسناد کتنی بار شامل ہوتی ہیں؟
چوری شدہ اسناد ڈیٹا بریچز کے ہونے کا ایک بنیادی حصہ ہیں۔ Verizon کی 2024 Data Breach Investigations Report کے مطابق، پچھلے 10 سالوں میں یہ اسناد تقریباً ایک تہائی (31%) بریچز میں سامنے آئی ہیں۔ لیک ہونے والی اسناد دوسری سائٹس پر دوبارہ استعمال ہوتی ہیں، اسی لیے ایک ہی لیک ان لوگوں کے لیے بھی اہم ہو سکتی ہے جنہوں نے متاثرہ سروس کبھی استعمال ہی نہیں کی۔
کون سی بڑی خلاف ورزیاں پاسورڈ لیک کے حقیقی خطرے کو ظاہر کرتی ہیں؟
دو خلاف ورزیاں اس پیمانے کو واضح کرتی ہیں: 2017 میں Equifax کے ہیک میں FTC کے مطابق 147 ملین افراد کی ذاتی معلومات افشا ہوئیں، اور T-Mobile کی 2021 کی خلاف ورزی سے FCC کے مطابق 76.6 ملین افراد متاثر ہوئے، جن میں لیے گئے ڈیٹا میں سوشل سیکیورٹی نمبر بھی شامل تھے۔ ان دونوں واقعات سے ظاہر ہوتا ہے کہ ایک ڈیٹا بیس کی ناکامی کس طرح لاکھوں لوگوں کے لیے شناختی چوری کے خطرے میں بدل جاتی ہے۔
سب سے بدترین پاس ورڈ جو اب بھی عام طور پر استعمال ہوتے ہیں؟
اگرچہ لوگ اس خطرے سے بخوبی واقف ہیں، پھر بھی لاکھوں افراد “password”، “12345”، “qwerty”، “abc123” اور “password2024” جیسے پاس ورڈ استعمال کرتے ہیں۔ انہیں آسانی سے اندازہ لگایا جا سکتا ہے، اور NIST کی رہنمائی کے مطابق سروسز کو عام طور پر استعمال ہونے والے اور پہلے سے لیک ہو چکے پاس ورڈز کو مسترد کر دینا چاہیے۔ ایسا پاس ورڈ استعمال کرنا ایسے ہی ہے جیسے قیمتی چیزیں الماری میں بند کر کے چابی تالے میں چھوڑ دی جائے۔
دو فیکٹر تصدیق لیک شدہ پاس ورڈ کو استعمال کیے جانے سے کیسے روکتی ہے؟
2FA دوسری تصدیق کی اضافی کوشش کا اضافہ کرتا ہے، عام طور پر آپ کے فون کو بھیجا گیا کوڈ یا انگلی کی چھاپ جیسی biometric جانچ، کسی چیز کو یکجا کرتا ہے جو آپ جانتے ہیں (آپ کا پاس ورڈ) کسی چیز کے ساتھ جو آپ کے پاس ہے (آپ کا ڈیوائس)۔ یہاں تک کہ اگر آپ کا پاس ورڈ لیک میں نمودار ہوتا ہے، تو ایک حملہ آور بغیر آپ کے فون یا انگلی کی چھاپ کے ابھی بھی لاگ ان نہیں کر سکتا، جو ہے کہ یہ ہر اکاؤنٹ پر فعال ہونا چاہیے جو اسے سپورٹ کرتا ہے۔
پاس ورڈ کتنی بار تبدیل کرنے چاہئیں؟
کسی رپورٹ شدہ خلاف ورزی یا سمجھوتے کی کسی بھی نشانی کے فوراً بعد پاس ورڈ تبدیل کریں۔ NIST کی موجودہ رہنمائی کے مطابق سروسز کو وقفے وقفے سے پاس ورڈ تبدیل کرنے کا تقاضا نہیں کرنا چاہیے، اور صرف سمجھوتے کا ثبوت ملنے پر ہی تبدیلی لازمی کرنی چاہیے۔ اس کے بجائے ہر اکاؤنٹ کے لیے منفرد پاس ورڈ بنانے پر توجہ دیں، کیونکہ کئی سائٹس پر ایک ہی پاس ورڈ استعمال کرنے کا مطلب ہے کہ ایک خلاف ورزی ان سب اکاؤنٹس کو خطرے میں ڈال دیتی ہے جو وہی پاس ورڈ استعمال کرتے ہیں۔
میرا پاس ورڈ پہلے ہی لیک ہو چکا ہے یا نہیں، یہ کیسے چیک کروں؟
Have I Been Pwned (haveibeenpwned.com) جیسی بریچ نوٹیفکیشن سروس استعمال کریں تاکہ معلوم ہو سکے کہ آپ کا ای میل یا پاس ورڈ کسی معلوم ڈیٹا بریچ میں شامل ہے یا نہیں۔ مفت بریچ الرٹس سیٹ کریں تاکہ جیسے ہی نئے کریڈینشلز سامنے آئیں، آپ کو فوراً اطلاع مل جائے، نہ کہ کئی ہفتوں بعد پتہ چلے۔ اس چیک کو وقتاً فوقتاً دہرانا ایک مؤثر حفاظتی معمول کا حصہ ہے۔
کیا پاس ورڈ منیجرز استعمال کرنا محفوظ ہے؟
ہاں۔ پاس ورڈ منیجر مشفر ڈیٹا بیس سے پیچیدہ پاس ورڈز تیار، محفوظ، اور حاصل کرتا ہے، تو آپ کو صرف ایک ماسٹر پاس ورڈ یاد رکھنا ہے۔ یہ آپ کے اعتبارات کو محفوظ رکھتا ہے حتیٰ کہ دوسری سروس میں خلاف ورزی ہو، کیونکہ ہر اکاؤنٹ منفرد، پیچیدہ پاس ورڈ حاصل کرتا ہے بجائے دوبارہ استعمال شدہ اعتبارات کے۔ تنظیمیں Single Sign-On اور آڈٹنگ کا اضافہ کرنے والے enterprise حل کے ساتھ اس کو بڑھا سکتی ہیں۔
کیا VPN پاس ورڈ کے لیک ہونے کو روک سکتا ہے؟
براہ راست نہیں۔ VPN آپ کے انٹرنیٹ کنکشن کو خفیہ کرتا ہے تاکہ روکے گئے ٹریفک کو پڑھا نہ جا سکے، اور یہ عوامی Wi-Fi پر سب سے زیادہ اہم ہے جہاں سائبر چور عموماً اسناد حاصل کرتے ہیں۔ یہ کسی کمپنی کے ڈیٹا بیس کی خلاف ورزی، جیسے Equifax کے معاملے، کو نہیں روکتا۔ اس لیے اسے منفرد پاس ورڈز، 2FA اور پاس ورڈ مینیجر کے ساتھ مل کر استعمال کرنا چاہیے، ان کی جگہ نہیں لینا چاہیے، تاکہ دفاع کی تہہ در تہہ حکمت عملی بنی رہے۔
پاس ورڈ منیجرز مجھے اس صورت میں بھی محفوظ کیوں رکھتے ہیں جب ویب سائٹ میں خلاف ورزی ہو؟
کیونکہ ہر اکاؤنٹ کو اپنا منفرد، پیچیدہ پاس ورڈ ملتا ہے بجائے مشترک اعتبارات کے، ایک سروس میں خلاف ورزی صرف وہی اکاؤنٹ بے نقاب کرتی ہے، ہر اکاؤنٹ کو نہیں جو اس سے جڑا ہے۔ یہ براہ راست اعتباری معلومات کے دہرائے جانے پر مبنی حملے کا مقابلہ کرتا ہے، جہاں حملہ آور ایک خلاف ورزی سے لیے گئے پاس ورڈز دوسری سائٹس کے خلاف کوشش کرتے ہیں، جو ناکام ہوتا ہے جب پاس ورڈز دوبارہ استعمال نہیں کیے جاتے۔
اپنے اعتبارات لیک میں ملنے کے بعد پہلے 24 گھنٹوں میں میں کیا کروں؟
لیک شدہ پاس ورڈ کو فوری طور پر اس سروس پر تبدیل کریں، پھر کسی دوسری جگہ اسے تبدیل کریں جہاں آپ نے اسے دوبارہ استعمال کیا، اور متاثرہ اکاؤنٹس پر اسی دن 2FA فعال کریں۔ متعلقہ پلیٹ فارمز کو الرٹ کریں اور اگر مالیاتی معلومات بے نقاب ہوئی ہے تو اپنے بینک سے رابطہ کریں۔ 24 گھنٹوں میں، ڈیوائسز کو malware کے لیے اسکین کریں اور سیکیورٹی سوالات کو دوبارہ سیٹ کریں جو متبادل لاگ ان راستہ بن سکتے ہیں۔
کون سی انتباہی نشانیاں بتاتی ہیں کہ میرا اکاؤنٹ سمجھوتہ میں ہے؟
غیر واقف جگہوں یا اوقات سے آپ نے شروع نہ کیے ہوئے لاگ انز، غیر متوقع پاس ورڈ ری سیٹ ای میلز، اچانک lock آؤٹس جو بتاتے ہیں کسی نے آپ کے اعتبارات تبدیل کیے، اور بینک کے بیانات میں غیر معروف خرچ کی نگاہ رکھیں۔ کسی بھی مشکوک خلاف ورزی کی کھڑکی میں ہفتہ وار مالیاتی ریکارڈ کو جانچیں، کیونکہ یہ علامات اکثر ظاہر ہوتی ہیں اس سے پہلے کہ آپ دوسری صورت میں سمجھوتہ دیکھیں۔
عوامی Wi-Fi پر اعتبار کی چوری سے بچاؤ کے لیے کون سا VPN بہترین حفاظت فراہم کرتا ہے؟
NordVPN دوہری VPN حفاظت فراہم کرتا ہے جو ٹریفک کو دو بار انکوڈ کرتا ہے 150 ممالک میں 7,213 سے زیادہ سرورز کے ساتھ، ExpressVPN مضبوط encryption اور تصدیق شدہ no-logs پالیسی کے ساتھ ہے، اور CyberGhost 100 ممالک میں 9,600+ سے زیادہ سرورز کے ساتھ ابتدائی صارفین کے لیے دوست انہ interface فراہم کرتا ہے۔ تینوں ٹرانزٹ میں ڈیٹا کو انکوڈ کرتے ہیں، جو غیر اعتماد عوامی Wi-Fi نیٹ ورکس پر سب سے اہم ہے جہاں اعتبارات عام طور پر پکڑے جاتے ہیں۔
مکمل پاس ورڈ سیکیورٹی حکمت عملی کیسی ہوتی ہے؟
ایک مکمل حکمت عملی پانچ دفاعی تہوں پر مشتمل ہوتی ہے: ہر اکاؤنٹ کے لیے منفرد پاس ورڈ، پیچیدگی سنبھالنے کے لیے ایک پاس ورڈ مینیجر، ہر معاون اکاؤنٹ پر 2FA، “Have I Been Pwned” جیسی سروس کے ذریعے باقاعدہ بریچ چیک، اور کسی بھی غیر محفوظ نیٹ ورک پر ایک VPN فعال رکھنا۔ کسی بریچ کے فوراً بعد اپنی اسناد تبدیل کرنا اور سافٹ ویئر کو اپ ڈیٹ رکھنا اس طریقہ کار کو مکمل کرتا ہے، تاکہ کوئی ایک ناکامی سب کچھ خطرے میں نہ ڈال دے۔