Zero Trust Cyber Security: اصول اور نفاذ
Zero trust cyber security کی بنیادی باتیں، یہ ماڈل کیسے کام کرتا ہے، اہم فوائد، اور احاطہ دفاع سے ہمیشہ تصدیق رسائی کی طرف منتقل ہونے کے عملی اقدامات سیکھیں۔
 Michael Gargiulo
اہم نکتہ: صفر اعتماد سیکیورٹی پرانے خیال کو ختم کرتی ہے کہ آپ کے نیٹ ورک کے اندر سب کچھ محفوظ ہے۔ ہر صارف، ڈیوائس، اور کنکشن کی مسلسل تصدیق کی جاتی ہے، جو کلاؤڈ سے منسلک ماحول میں خلاف ورزی کے خطرے کو بہت کم کرتی ہے۔
صفر اعتماد سائبر سیکیورٹی کیا ہے؟
روایتی نیٹ ورک سیکیورٹی ایک سادہ خیال پر منحصر تھی: احاطے کے اندر سب کچھ پر اعتماد کریں اور کنارے پر خطرات کو روکیں۔ فائر وال، VPN، اور داخلہ شناخت کے نظام کارپوریٹ وسائل کے ارد گرد ڈیجیٹل خندق بناتے ہیں۔ ایک بار جب صارف یا ڈیوائس دروازے سے گزر جاتا ہے تو وہ آزادی سے آگے بڑھتا ہے۔
یہ ماڈل اب کام نہیں کرتا۔ کلاؤڈ کمپیوٹنگ، دور دراز کام، اور موبائل ڈیوائسز نے نیٹ ورک کا احاطہ مکمل طور پر ختم کر دیا ہے۔ ملازمین کافی کی دکان میں ذاتی لیپ ٹاپ سے حساس ڈیٹا تک رسائی حاصل کرتے ہیں۔ تیسری فریق کے وینڈرز براہ راست داخلی نظاموں سے جڑتے ہیں۔ حملہ آور جو ایک ٹکڑا کمپروميز کریں سارے منظم کے اندر لیٹرلی حرکت کر سکتے ہیں۔
صفر اعتماد سائبر سیکیورٹی اس حقیقت کا سامنا کرتی ہے۔ نیٹ ورک کے اندر سب کچھ کو محفوظ ہونے کا فرض کرنے کی بجائے، صفر اعتماد ہر رسائی کی درخواست کو ممکنہ طور پر دشمن کے طور پر سلوک کرتا ہے۔ ہر صارف، ہر ڈیوائس، اور ہر کنکشن کو کسی بھی وسیلے تک رسائی حاصل کرنے سے پہلے اپنی قانونیت ثابت کرنی چاہیے۔ خطرات کے منظر نامے کے بارے میں وسیع نظریہ کے لیے، ہماری cybersecurity hub دیکھیں۔
The NIST خصوصی اشاعت 800-207[1] زیرو ٹرسٹ کے لیے امریکی وفاقی حوالہ فن تعمیر ہے۔ یہ زیرو ٹرسٹ کی تعریف، زیرو ٹرسٹ ڈیزائن کے سات اصول، پالیسی انجن جیسے منطقی اجزاء، اور تعیناتی کی مختلف صورتیں بیان کرتی ہے۔ امریکی حکومت CISA زیرو ٹرسٹ میچورٹی ماڈل[2] بھی شائع کرتی ہے، جو زیرو ٹرسٹ کو پانچ ستونوں (شناخت، ڈیوائسز، نیٹ ورکس، ایپلیکیشنز اور ورک لوڈز، اور ڈیٹا) کے گرد منظم کرتا ہے، اور OMB میمورنڈم M-22-09[3]، جو ایجنسیوں کے لیے وفاقی زیرو ٹرسٹ حکمت عملی ہے۔
Zero trust ایک واحد پروڈکٹ نہیں ہے جو آپ خریید سکتے ہیں۔ یہ ایک سیکیورٹی ماڈل، ایک فلسفہ، اور ایک تعمیری طریقہ ہے جو اس طریقے کو دوبارہ تشکیل دیتا ہے جو منظمات رسائی اور اعتماد کے بارے میں ہر سطح پر سوچتے ہیں۔
بنیادی زیرو ٹرسٹ اصول
درج ذیل جدول زیرو ٹرسٹ رہنمائی میں بار بار آنے والے چھ عملی شعبوں کا خلاصہ پیش کرتا ہے۔ NIST SP 800-207 خود سات اصول بیان کرتا ہے، مثلاً یہ کہ تمام ڈیٹا ذرائع اور کمپیوٹنگ خدمات کو وسائل سمجھا جاتا ہے، کہ تمام مواصلات نیٹ ورک کے مقام سے قطع نظر محفوظ ہوتی ہیں، کہ رسائی ہر سیشن کے لیے دی جاتی ہے، اور یہ کہ رسائی کا فیصلہ متحرک پالیسی کے ذریعے ہوتا ہے:
| Zero Trust اصول | عملی طور پر اس کا مطلب |
|---|---|
| صریح طور پر تصدیق کریں | ہر صارف، ڈیوائس، اور درخواست کی تصدیق کریں — ہر بار، نہ کہ صرف لاگ ان میں |
| کم سے کم سہولتوں تک رسائی | صرف ایک مخصوص کام کے لیے درکار اختیارات دیں، کچھ نہیں اور |
| خلاف ورزی کو فرض کریں | نظاموں کو ایسے ڈیزائن کریں جیسے حملہ آور پہلے سے اندر ہوں؛ دھماکے کی رینج کو محدود کریں |
| نیٹ ورک سیگمنٹیشن | نیٹ ورک کو تقسیم کریں تاکہ ایک کمپروميز شدہ زون لیٹرلی پھیل نہ سکے |
| متعدد عنصری توثیق | پاس ورڈ سے پرے دوسرا عنصر درکار کریں تمام رسائی کے نقاط کے لیے |
| مسلسل نگرانی | تمام سرگرمی کو حقیقی وقت میں لاگ اور تجزیہ کریں بہت جلد شاذ و نادر کو پکڑنے کے لیے |
ہر اصول دوسرے کو تقویت دیتا ہے۔ کم سے کم رسائی کا اصول محدود کرتا ہے کہ کوئی سمجھوتہ شدہ اکاؤنٹ کہاں تک پہنچ سکتا ہے۔ نیٹ ورک سیگمینٹیشن نقصان کو قابو میں رکھتی ہے اگر کوئی حملہ آور تصدیق کو عبور کر لے۔ مسلسل نگرانی ان غیر معمولی رویوں کا پتہ لگاتی ہے جنہیں جامد اصول نظر انداز کر دیتے۔ یہ سب مل کر دفاع کی ایسی متداخل تہیں بناتے ہیں جو کامیاب خلاف ورزی کے خطرے کو کم کرتی ہیں۔
اہم: Zero trust ایک پروڈکٹ نہیں ہے؛ یہ ایک سیکیورٹی ماڈل ہے۔ روایتی احاطہ دفاع یہ فرض کرتے ہیں کہ نیٹ ورک کے اندر سب کچھ محفوظ ہے، لیکن دور دراز کے کام اور کلاؤڈ کمپیوٹنگ نے یہ حدود ختم کر دیے ہیں۔ کم سے کم سہولتوں تک رسائی اور مسلسل تصدیق کو اپنانا خلاف ورزی کے خطرے کو بہت کم کرتا ہے اگر حملہ آور ابتدائی رسائی حاصل کریں۔
Zero Trust آرکیٹیکچر اجزاء
ایک zero trust آرکیٹیکچر متعدد ایک دوسرے سے منسلک اجزاء پر منحصر ہے جو اکٹھے کام کرتے ہیں۔ ہر ایک کو سمجھنا منظمات کو حقیقت پسندانہ تعیناتیوں کی منصوبہ بندی میں مدد دیتا ہے۔
شناخت اور رسائی کی تدبیر (IAM)
IAM zero trust کا بنیاد ہے۔ Microsoft Entra ID (پہلے Azure AD)، Okta، اور Ping Identity جیسے حل صارفین کی شناخت کی تصدیق کرتے ہیں کسی بھی وسیلے تک رسائی دینے سے پہلے۔ ہر رسائی کی درخواست IAM کی تہہ سے گزرتی ہے، جو شناخت، کردار، اور حالات کا تجزیہ کرتی ہے اور دیکھنے یا مسترد کرنے کا فیصلہ کرتی ہے۔ مضبوط شناخت اور رسائی کی تدبیر کا طریقہ بھی اعتماد نامہ کی کٹائی اور اکاؤنٹ کے قبضے کے حملوں کو روکنے میں مدد کرتا ہے۔
ملٹی فیکٹر تصدیق (MFA)
MFA کے تحت صارفین کو کم از کم دو الگ عوامل کے ذریعے اپنی شناخت ثابت کرنی ہوتی ہے: کوئی ایسی چیز جو وہ جانتے ہیں (پاس ورڈ)، کوئی ایسی چیز جو ان کے پاس ہے (ہارڈویئر ٹوکن یا فون)، یا کوئی ایسی خصوصیت جو ان کی اپنی ہے (بائیومیٹرک)۔ مشکوک سرگرمی والے اکاؤنٹس پر Microsoft Research کے ایک مطالعے میں پایا گیا کہ MFA نے پوری آبادی میں کمپرومائز ہونے کے خطرے کو 99.22% تک کم کیا[4]، اور جہاں اسناد لیک ہو چکی تھیں وہاں یہ کمی 98.56% رہی۔ کسی بھی زیرو ٹرسٹ نفاذ میں MFA ناگزیر ہے۔
Micro-Segmentation
نیٹ ورک کو ایک واحد قابل اعتماد زون کے طور پر سلوک کرنے کی بجائے، micro-segmentation اسے چھوٹے، الگ تھلگ شاخوں میں تقسیم کرتا ہے۔ ہر شاخ اپنی رسائی کی پالیسیوں کو نافذ کرتی ہے۔ اگر حملہ آور ایک شاخ کو کمپروميز کرے تو وہ دوسروں کی طرف لیٹرلی حرکت نہیں کر سکتے۔ VMware NSX، Illumio، اور Cisco ACI جیسے اوزار بڑے پیمانے پر micro-segmentation کو فعال کرتے ہیں۔
اختتام کی شناخت اور جواب (EDR)
Zero trust کو ہر ڈیوائس سے رابطہ کرنے والے نیٹ ورک میں مرئیت کی ضرورت ہے۔ CrowdStrike Falcon، SentinelOne، اور Microsoft Defender for Endpoint جیسے EDR حل ڈیوائس کی صحت کو مسلسل نگرانی کرتے ہیں، نقصان دہ رویے کو شناخت کرتے ہیں، اور کمپلائنس کی پالیسیوں کو نافذ کرتے ہیں۔ ایک ڈیوائس جو کمپلائنس سے باہر آ جائے (پرانے آپریٹنگ سسٹم، شامل پیچز کی کمی) حساس وسائل تک رسائی سے خودکار طور پر روک سکتا ہے۔
سیکیورٹی انفارمیشن اور ایونٹ مینجمنٹ (SIEM)
SIEM پلیٹ فارمز پورے ماحول میں لاگز کو جمع کرتے ہیں اور شاذ و نادر کی شناخت کے لیے تجزیات لاگو کرتے ہیں۔ Splunk، Microsoft Sentinel، اور IBM QRadar جیسے حل مسلسل نگرانی فراہم کرتے ہیں جو zero trust کا مطالبہ کرتا ہے۔ حقیقی وقت میں الرٹنگ اور خودکار جواب کی حکمت عملی سیکیورٹی ٹیموں کو دنوں کی بجائے منٹوں میں خطرات پر عمل کرنے میں مدد دیتی ہے۔
پالیسی انجن اور پالیسی انتظامیہ
ایک zero trust آرکیٹیکچر کے دل میں پالیسی انجن بیٹھتا ہے۔ یہ جزو ہر رسائی کی درخواست کو متعریف پالیسیوں (صارف کا کردار، ڈیوائس کی صحت، مقام، دن کا وقت، خطرے کا نمرہ) کے خلاف تجزیہ کرتا ہے اور حقیقی وقت میں اعتماد کا فیصلہ دیتا ہے۔ پالیسی انتظامیہ پھر اس فیصلے کو نافذ کرتی ہے مناسب نافذ کاری کے نقطے کو کنکشن کو دیکھنے یا روکنے کی ہدایت دے کر۔
Zero Trust بمقابلہ روایتی احاطہ سیکیورٹی
صفر اعتماد اور وراثت کے طریقوں کے درمیان تضاد کو سمجھنا واضح کرتا ہے کہ منظمات اس منتقلی کو کیوں بنا رہے ہیں۔
| عامل | روایتی احاطہ سیکیورٹی | Zero Trust سیکیورٹی |
|---|---|---|
| اعتماد کا ماڈل | نیٹ ورک کے اندر سب کچھ پر اعتماد کریں | کچھ بھی اعتماد نہ کریں؛ سب کچھ کی تصدیق کریں |
| رسائی کی حد | تصدیق کے بعد وسیع نیٹ ورک رسائی | دانہ دار، فی درخواست رسائی |
| تصدیق کی تعدد | لاگ ان میں ایک بار | مسلسل، ہر درخواست |
| لیٹرل حرکت کا خطرہ | اونچا — حملہ آور اندر ایک بار آزادی سے حرکت کرتے ہیں | کم — micro-segmentation خلاف ورزی کو سمیٹتا ہے |
| دور دراز کے کام کی سپورٹ | تمام ٹریفک کو سرنگی کرنے کے لیے VPN کی ضرورت ہے | تقسیم شدہ رسائی کے لیے اصلی سپورٹ |
| دید | محدود اندرونی ٹریفک نگرانی | تمام کنکشنز میں مکمل نظارہ |
روایتی VPN پر مبنی طریقوں کے برعکس جو منسلک ہونے کے بعد وسیع نیٹ ورک تک رسائی فراہم کرتے ہیں، صفر اعتماد نیٹ ورک رسائی (ZTNA) صرف اس مخصوص ایپلیکیشن تک رسائی دیتی ہے جس کی صارف کے کردار کو ضرورت ہے۔ وہ تنظیمیں جو ابھی بھی رازداری پر مرکوز VPNs پر انکرپشن کے لیے انحصار کرتی ہیں وہ ZTNA کو اوپر سے لگا سکتی ہیں تاکہ یہ کنٹرول کریں کہ ہر صارف اصل میں کیا حاصل کر سکتا ہے۔ VPN انکرپٹ شدہ سرنگ کو سنبھالتا ہے؛ صفر اعتماد اختیار اور مسلسل تصدیق کو سنبھالتا ہے۔ ہر طریقے کے ارد گرد تیار کردہ enterprise پلیٹ فارمز کے لیے ایک طرفہ موازنہ کے لیے، ہماری enterprise VPN موازنہ دیکھیں۔
زیرو ٹرسٹ آرکیٹیکچر کیسے نافذ کریں
زیرو ٹرسٹ کو نافذ کرنا ایک رات میں مکمل ہونے والا منصوبہ نہیں ہے، اور یہ بہترین طریقے سے مرحلہ وار کیا جاتا ہے۔ یہاں ایک عملی، قدم بہ قدم طریقہ دیا گیا ہے۔
قدم 1: اپنی حفاظت کی سطح کو نقشہ بنائیں
اپنے سب سے اہم ڈیٹا، ایپلیکیشنز، وسائل، اور سروسز (DAAS) کی نشاندہی کریں۔ حملے کی سطح کے برعکس، جو بہت وسیع اور مسلسل پھیل رہی ہے، حفاظت کی سطح چھوٹی اور اچھی طرح سے متعریف ہے۔ یہاں سے شروع کریں۔
قدم 2: ٹریفک کے بہاؤ کو نقشہ بنائیں
نیٹ ورک کے اندر ٹریفک کے حرکت کو دستاویز کریں۔ سمجھیں کہ کون صارفین کون سی ایپلیکیشنز تک رسائی حاصل کرتے ہیں، کون سے ڈیوائسز سے، اور کون سے راستوں سے۔ آپ ان بہاؤ پر پالیسیوں کو نافذ نہیں کر سکتے جو آپ نہیں سمجھتے۔
مرحلہ 3: محفوظ سطح کے گرد فن تعمیر تعمیر کریں
اپنی محفوظ سطح کے گرد نیکسٹ جنریشن فائر وال، IAM حل، اور مائیکرو سیگمینٹیشن ٹولز تعینات کریں۔ ہر رسائی کے فیصلے کے مرکز میں پالیسی انجن رکھیں۔ NIST SP 800-207 چار تعیناتی مختلف شکلیں بیان کرتا ہے: ڈیوائس ایجنٹ/گیٹ وے پر مبنی، انکلیو پر مبنی، ریسورس پورٹل پر مبنی، اور ڈیوائس ایپلیکیشن سینڈ باکسنگ۔ اپنے موجودہ بنیادی ڈھانچے کی بنیاد پر انتخاب کریں۔
قدم 4: دانہ دار رسائی کی پالیسیاں بنائیں
Kipling Method استعمال کرتے ہوئے دانہ دار رسائی کی پالیسیاں متعریف کریں: کون رسائی کی درخواست کر رہا ہے؟ وہ کون سی ایپلیکیشن تک رسائی حاصل کر رہے ہیں؟ وہ کب رسائی حاصل کر رہے ہیں؟ وہ کہاں واقع ہیں؟ انہیں رسائی کی کیا ضرورت ہے؟ وہ کیسے جڑ رہے ہیں؟ یہ چھ سوالات ہر پالیسی قانون کی بنیاد بناتے ہیں۔
مرحلہ 5: ہر جگہ ملٹی فیکٹر تصدیق نافذ کریں
تمام رسائی کے مقامات پر MFA نافذ کریں۔ پہلے مراعات یافتہ اکاؤنٹس کو ترجیح دیں، پھر اسے تمام صارفین تک بڑھائیں۔ ہارڈویئر سیکیورٹی کیز (YubiKey، Google Titan) فشنگ سے محفوظ ہیں، اور یہی MFA کی وہ شکل ہے جسے OMB M-22-09[3] وفاقی ایجنسیوں کے لیے اختیار کرنے کی ہدایت دیتا ہے۔
قدم 6: مسلسل نگرانی اور تجزیات کو فعال کریں
SIEM اور EDR حل کو تمام ٹریفک کو حقیقی وقت میں نگرانی کے لیے تعینات کریں۔ معمولی رویے کے لیے بنیاد قائم کریں تاکہ شاذ و نادر فوری الرٹ کو ٹریگر کریں۔ عام خطرے کے نمونوں کے لیے جواب کے بہاو کو خودکار بنائیں۔
قدم 7: دہرائیں اور پھیلائیں
اپنے سب سے حساس وسائل کے ساتھ شروع کریں اور صفر اعتماد کنٹرولز کو باہر کی طرف پھیلائیں۔ ہر مرحلہ ٹیسٹنگ، تصدیق، اور پالیسی کی نرمی کو شامل کرنا چاہیے۔ صفر اعتماد ایک منزل نہیں ہے؛ یہ بہتری کی جاری رہنے والی عمل ہے۔
عام Zero Trust کے استعمال کی صورتیں
دور دراز اور ہائبرڈ کاری کی جگہیں
وہ منظمات جن کے ملازمین گھر سے، مشترکہ کام کی جگہوں، یا کلائنٹ سائٹس سے کام کر رہے ہیں وہ فوری طور پر صفر اعتماد سے فائدہ اٹھاتے ہیں۔ ایک مرکزی VPN کے ذریعے تمام ٹریفک کو روٹ کرنے کی بجائے، ZTNA حل ہر صارف اور ڈیوائس کی آزادی سے تصدیق کرتے ہیں۔ یہ تاخیر کو کم کرتا ہے اور ایک ہی وقت میں سیکیورٹی کو بہتر بناتا ہے۔
کلاؤڈ سے پہلی منظمات
AWS، Azure، اور Google Cloud میں کام کو چلانے والی کمپنیوں کو متعدد ماحول میں پھیلی ہوئی متسقی رسائی کنٹرول کی ضرورت ہے۔ صفر اعتماد کی پالیسیاں صارف اور کام کے پیچھے جاتی ہیں، نیٹ ورک کی حدود نہیں۔
منظم شدہ انڈسٹریز
HIPAA کے تحت ہیلتھ کیئر منظمات، PCI DSS اور SOX کے ذریعے حکومت کاری وسائل ادارے، اور FedRAMP کے بعد سرکاری ایجنسیز تمام مضبوط رسائی کنٹرول اور آڈٹ ٹریل کی ضرورت رکھتے ہیں۔ صفر اعتماد ڈیزائن کے ذریعے دونوں فراہم کرتا ہے۔
تیسری فریق اور ٹھیکہ دار کی رسائی
وینڈرز اور ٹھیکہ داروں کو اکثر مخصوص اندرونی نظاموں تک رسائی کی ضرورت ہوتی ہے۔ صفر اعتماد انہیں صرف وہی وسائل تک رسائی دیتا ہے جو انہیں ضرورت ہے، صرف اس مدت کے لیے جو انہیں ضرورت ہے، تمام سرگرمی کی مکمل لاگنگ کے ساتھ۔
ضم شدگی اور حصول
جب دو منظمات ضم ہوں تو ان کے نیٹ ورکس کو ضم کرنا نمایاں خطرہ متعارف کراتا ہے۔ صفر اعتماد (زیرو ٹرسٹ) ہر ماحول کو آزاد رسائی کنٹرول برقرار رکھنے کی سہولت دیتا ہے جبکہ منتخب طریقے سے ہر ایپلیکیشن کی بنیاد پر تنظیم میں تنظیم کی رسائی دیتا ہے۔
کیا صفر اعتماد آپ کی تنظیم کے لیے صحیح ہے؟
صفر اعتماد سائبر سکیورٹی کوئی گزرتی ہوئی رجحان نہیں ہے۔ یہ ایک بنیادی تبدیلی ہے اس طریقے میں جو منظمات اپنے ڈیٹا، ایپلیکیشنز، اور صارفین کی حفاظت کرتے ہیں۔ پرانے احاطہ پر مبنی ماڈل فرض کرتا تھا کہ دیوار کے باہر خطرات رہتے تھے۔ آج، کلاؤڈ کمپیوٹنگ، دور دراز کے کام، اور بڑھتے ہوئے طاقتور حملے جیسے شناخت کی چوری اور اعتماد نام کی کٹائی کے ساتھ، وہ فرض منظمات کو سنگین خطرے میں ڈالتا ہے۔
Zero trust کو اپنانا مسلسل تصدیق، کم سے کم سہولتوں تک رسائی، نیٹ ورک سیگمنٹیشن، متعدد عنصری توثیق، اور حقیقی وقت میں نگرانی کے لیے وعدے کرنے کا مطلب ہے۔ یہ ٹیکنالوجی میں سرمایہ کاری اور اپنی تنظیم اس طریقے کو دوبارہ سوچنے کی خواہش کی ضرورت ہے جو یہ رسائی اور تدبیر کو دیتا ہے۔
یہ معاوضہ بہت زیادہ ہے: خلاف ورزی کے خطرے میں کمی، مضبوط تعریف کی حالت، نیٹ ورک سرگرمی میں بہتر نظارہ، اور ایک سیکیورٹی ماڈل جو آپ کی تنظیم کے ساتھ بڑھتا ہے۔
اپنے سب سے اہم وسائل کے ساتھ شروع کریں۔ اپنے ٹریفک کے بہاؤ کو نقشہ بنائیں۔ MFA اور IAM کو تعینات کریں۔ اپنے نیٹ ورک کو شاخوں میں تقسیم کریں۔ سب کچھ کی نگرانی کریں۔ ہر قدم آگے اپنے سب سے اہم خطرات میں اپنے نمائش کو کم کرتا ہے۔
حوالہ جات
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- CISA. تاریخ نامعلوم. Zero Trust Maturity Model V2 508. 18 اکتوبر، 2026 کو https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Whitehouse. تاریخ نامعلوم. M 22 09. 18 اکتوبر، 2026 کو https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 مئی، 2023). 18 اکتوبر، 2026 کو https://arxiv.org/abs/2305.00945 سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
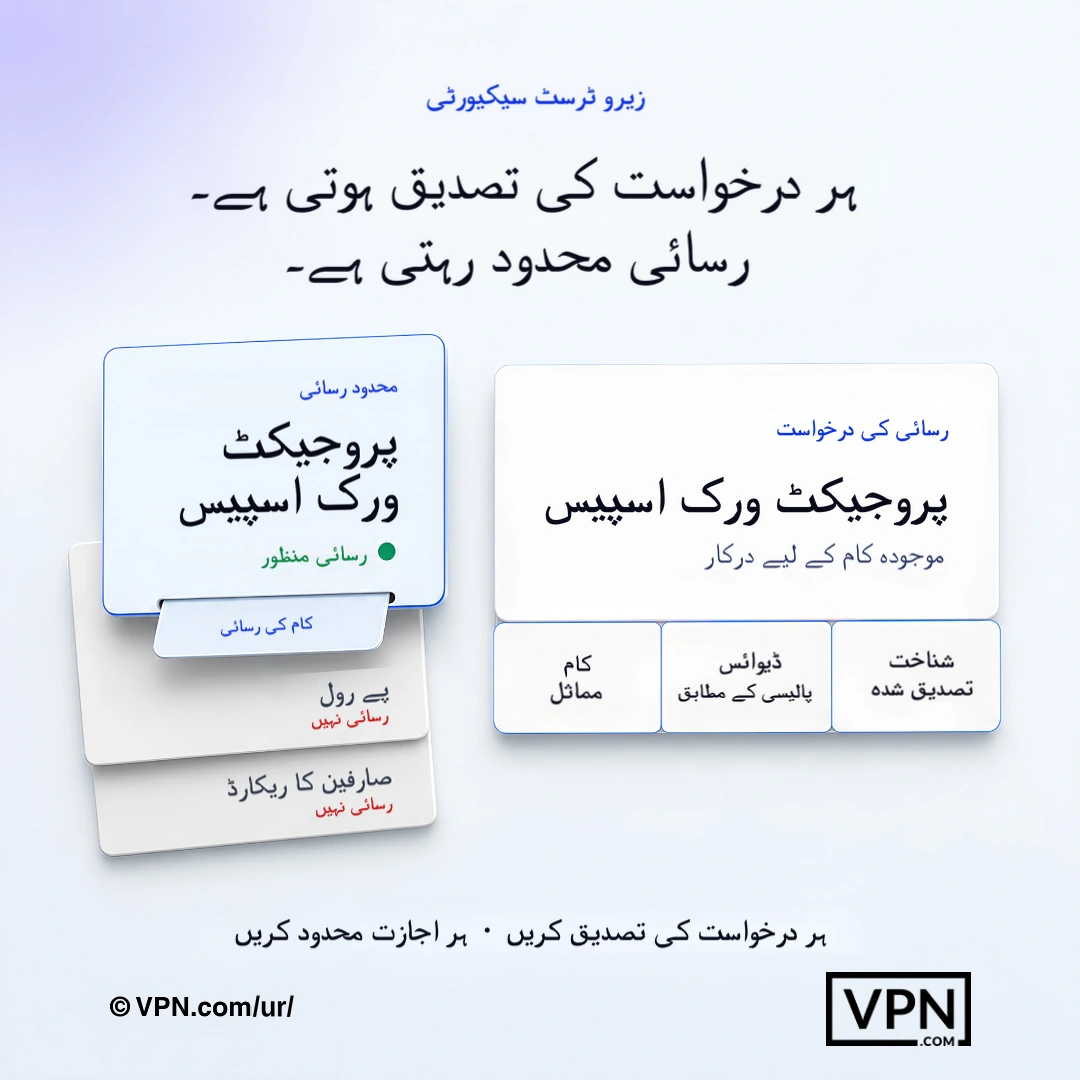
زیرو ٹرسٹ ہر درخواست کی تصدیق کرتا ہے اور صرف موجودہ کام کے لیے ضروری اجازتیں دیتا ہے۔
اکثر پوچھے جانے والے سوالات
زیرو ٹرسٹ سائبر سیکیورٹی آسان الفاظ میں کیا ہے؟
زیرو ٹرسٹ کا مطلب ہے کہ کسی بھی صارف، ڈیوائس یا کنکشن پر بطورِ پہلے سے طے شدہ اعتماد نہیں کیا جاتا، حتیٰ کہ کارپوریٹ نیٹ ورک کے اندر بھی۔ ہر رسائی کی درخواست کی واضح طور پر تصدیق کی جاتی ہے، صرف کم سے کم ضروری اجازت دی جاتی ہے، اور مسلسل نگرانی کی جاتی ہے۔ یہ پرانے “گھیرے کے اندر ہر چیز پر بھروسہ کریں” والے ماڈل کی جگہ لیتا ہے، جو کلاؤڈ کمپیوٹنگ اور ریموٹ ورک کے ساتھ اُس گھیرے کے ختم ہو جانے کے بعد ناکام ہو جاتا ہے۔ NIST SP 800-207 اس کے لیے امریکی وفاقی حوالہ فن تعمیر ہے۔
زیرو ٹرسٹ کے بنیادی اصول کیا ہیں؟
NIST SP 800-207 سات اصول بیان کرتا ہے، اور عام طور پر پریکٹس کے شعبے یہ ہیں: واضح طور پر تصدیق کرنا، کم سے کم رسائی کا اصول، خلاف ورزی کا مفروضہ رکھنا، نیٹ ورک سیگمینٹیشن، ملٹی فیکٹر توثیق، اور مسلسل نگرانی۔ ہر اصول دوسرے کو تقویت دیتا ہے: کم سے کم رسائی سے یہ محدود ہوتا ہے کہ کسی سمجھوتہ شدہ اکاؤنٹ کی رسائی کہاں تک جا سکتی ہے، سیگمینٹیشن افقی پھیلاؤ کو روکتی ہے، اور مسلسل نگرانی ان بے ضابطگیوں کو پکڑتی ہے جنہیں جامد اصول نظرانداز کر دیتے ہیں۔ یہ سب مل کر کسی ایک پروڈکٹ یا ترتیب کے بجائے دفاع کی تہوں کا ایک باہم جڑا ہوا نظام بناتے ہیں۔
صفر اعتماد اس طریقے سے حفاظت کرتا ہے جو ایک روایتی VPN نہیں کرتا؟
ایک روایتی VPN سرنگی کو encrypt کرتا ہے لیکن ایک بار جڑنے کے بعد وسیع نیٹ ورک رسائی دیتا ہے، تو ایک حملہ آور جو ایک اعتماد نام چوری کرے سارے نیٹ ورک میں لیٹرلی حرکت کر سکتا ہے۔ صفر اعتماد نیٹ ورک رسائی (ZTNA) صرف مخصوص ایپلیکیشن تک رسائی دیتی ہے جو صارف کے کردار کو ضرورت ہے، ہر درخواست کو دوبارہ تصدیق کے ساتھ۔ یہ براہ راست لیٹرل حرکت، اعتماد نام کی کٹائی، اور اکاؤنٹ کے قبضے کو محدود کرتا ہے، جو احاطے کے صرف دفاع یاد کرتے ہیں۔
صفر اعتماد خلاف ورزی کے بعد لیٹرل حرکت کو کیسے محدود کرتا ہے؟
صفر اعتماد فرض کرتا ہے کہ حملہ آور پہلے سے اندر ہیں اور اس کے ارد گرد ڈیزائن کرتا ہے۔ Micro-segmentation نیٹ ورک کو الگ تھلگ شاخوں میں تقسیم کرتا ہے، تو ایک شاخ کو کمپروميز کرنا دوسروں تک رسائی نہیں دیتا، VMware NSX، Illumio، یا Cisco ACI جیسے اوزار استعمال کرتے ہوئے۔ کم سے کم سہولتوں تک رسائی اور SIEM پلیٹ فارمز کے ذریعے مسلسل نگرانی کے ساتھ ملایا، یہ کسی بھی واحد کمپروميز شدہ اکاؤنٹ یا اختتام کے دھماکے کی رینج کو سکڑتا ہے۔
صفر اعتماد نیٹ ورک رسائی (ZTNA) کیا ہے اور یہ VPN سے کیسے مختلف ہے؟
ZTNA صرف مخصوص ایپلیکیشن تک رسائی دیتا ہے جو صارف کے کردار کو ضرورت ہے، بجائے وسیع نیٹ ورک رسائی کے جو VPN سرنگی ایک بار جڑنے کے بعد فراہم کرتی ہے۔ منظمات اپنے موجودہ privacy پر توجہ مرکوز VPN کے اوپر ZTNA کو تہ دہی کر سکتے ہیں: VPN encrypted سرنگی کو ہینڈل کرتا ہے جبکہ صفر اعتماد مسلسل فی درخواست تصدیق اور تدبیر کو ہینڈل کرتا ہے، جو VPN کے صرف رسائی اس میں خالی جگہ کو بند کرتا ہے۔
کیا زیرو ٹرسٹ MFA کی جگہ لیتا ہے، یا اس کے ساتھ کام کرتا ہے؟
MFA زیرو ٹرسٹ کا لازمی جزو ہے، اس کی جگہ نہیں۔ Microsoft Research کے ایک مطالعے میں پایا گیا کہ MFA سے اکاؤنٹ کے سمجھوتے کا خطرہ 99.22% کم ہو گیا، اس لیے تمام رسائی کے مقامات پر اسے ناگزیر سمجھا جاتا ہے۔ زیرو ٹرسٹ کی تعیناتیوں میں MFA پہلے مراعات یافتہ اکاؤنٹس پر نافذ کیا جاتا ہے، پھر تمام صارفین تک بڑھایا جاتا ہے، اور اکثر فشنگ کے خلاف مضبوط تحفظ کے لیے YubiKey یا Google Titan جیسی ہارڈ ویئر سیکیورٹی کیز استعمال کی جاتی ہیں۔
اصل میں کون سے اوزار ایک صفر اعتماد آرکیٹیکچر بنانے کے لیے استعمال کیے جاتے ہیں؟
ایک مکمل stack شناخت، اختتام، نیٹ ورک، اور نگرانی میں پھیلتا ہے۔ IAM Microsoft Entra ID، Okta، یا Ping Identity سے آتا ہے۔ EDR CrowdStrike Falcon، SentinelOne، یا Microsoft Defender for Endpoint سے آتا ہے۔ Micro-segmentation VMware NSX، Illumio، یا Cisco ACI استعمال کرتا ہے۔ SIEM پلیٹ فارمز جیسے Splunk، Microsoft Sentinel، یا IBM QRadar وہ مسلسل نگرانی فراہم کرتے ہیں جو ماڈل کو درکار ہے۔
ایک پالیسی انجن کیا ہے اور یہ صفر اعتماد کے مرکز میں کیوں ہے؟
پالیسی انجن ایک صفر اعتماد آرکیٹیکچر کے دل میں بیٹھتا ہے، ہر رسائی کی درخواست کا تجزیہ کرتا ہے متعریف عوامل جیسے صارف کا کردار، ڈیوائس کی صحت، مقام، دن کا وقت، اور خطرے کے نمرے کے خلاف حقیقی وقت میں اندراج یا مسترد کرنے کا فیصلہ کریں۔ پالیسی انتظامیہ پھر اس فیصلے کو نافذ کرتی ہے نافذ کاری کے نقطے کو کنکشن کو دیکھنے یا روکنے کی ہدایت دے کر۔ NIST SP 800-207 اسے ماڈل کے بنیادی فیصلہ سازی کے جزو کے طور پر تفصیل سے بیان کرتے ہیں۔
بغیر کاروباری خلل کے زیرو ٹرسٹ کیسے نافذ کریں؟
پہلے اپنی پروٹیکٹ سرفیس کا نقشہ بنائیں، یعنی وہ مختصر مگر اہم ڈیٹا، ایپلیکیشنز، اثاثے اور خدمات جو سب سے زیادہ قیمتی ہیں، نہ کہ پورا اٹیک سرفیس۔ پھر ٹرانزیکشن فلوز کو دستاویزی شکل دیں تاکہ معلوم ہو کہ کون کس چیز تک، کہاں سے رسائی حاصل کرتا ہے۔ NIST SP 800-207 چار تعیناتی حالتیں بیان کرتا ہے: ڈیوائس ایجنٹ/گیٹ وے پر مبنی، انکلیو پر مبنی، ریسورس پورٹل پر مبنی، اور ڈیوائس ایپلیکیشن سینڈباکسنگ۔ اس لیے باہر کی طرف پھیلنے سے پہلے ان میں سے وہ حالت چنیں جو آپ کے موجودہ انفراسٹرکچر سے مطابقت رکھتی ہو۔
Kipling Method کیا ہے صفر اعتماد رسائی کی پالیسیوں کے لیے؟
Kipling Method دانہ دار رسائی کی پالیسیوں کو چھ سوالات کے ارد گرد بناتا ہے: کون رسائی کی درخواست کر رہا ہے؟ وہ کون سی ایپلیکیشن کو رسائی حاصل کر رہے ہیں؟ کب؟ وہ کہاں واقع ہیں؟ انہیں رسائی کی کیا ضرورت ہے؟ وہ کیسے جڑ رہے ہیں؟ یہ چھ سوالات ہر پالیسی قانون کی بنیاد بناتے ہیں جو پالیسی انجن کے ذریعے نافذ کیے جاتے ہیں، وسیع، کردار پر مبنی نیٹ ورک رسائی کو فی درخواست، متغیر فیصلوں کے ساتھ بدل دیتے ہیں۔
زیرو ٹرسٹ کا مکمل نفاذ عملی طور پر کتنا وقت لیتا ہے؟
تنظیمیں زیرو ٹرسٹ کو ایک واحد منصوبے کے بجائے مرحلہ وار اپناتی ہیں۔ ترتیب یہ ہے: پروٹیکٹ سرفیس کی نشاندہی کرنا، ٹرانزیکشن فلو کی دستاویز بنانا، اس کے گرد آرکیٹیکچر تعمیر کرنا، Kipling Method کے ذریعے باریک بین پالیسیاں بنانا، ہر جگہ MFA نافذ کرنا، SIEM اور EDR مانیٹرنگ فعال کرنا، اور پھر بہتری لانا۔ ہر مرحلے میں اگلے اثاثوں کے گروپ تک پھیلانے سے پہلے جانچ اور پالیسی کی بہتری شامل ہوتی ہے۔
کیا صفر اعتماد ہیلتھ کیئر یا فائنانس جیسی منظم شدہ انڈسٹریز کے لیے ضروری ہے؟
ہاں۔ HIPAA کے تحت ہیلتھ کیئر منظمات، PCI DSS اور SOX کے ذریعے حکومت کاری وسائل ادارے، اور FedRAMP کے بعد سرکاری ایجنسیز تمام مضبوط رسائی کنٹرول اور مکمل آڈٹ ٹریلز کی ضرورت رکھتے ہیں، جو صفر اعتماد ڈیزائن کے ذریعے مسلسل تصدیق اور فی درخواست لاگنگ کے ذریعے فراہم کرتے ہیں۔ تیسری فریق کے وینڈرز اور ٹھیکہ داروں کو بھی صرف مخصوص وسائل اور صرف مدت تک رسائی کی سہولت ملتی ہے جو انہیں ضرورت ہے۔
اگر ایک ڈیوائس صفر اعتماد کے تحت کمپلائنس چیک میں ناکام ہو تو کیا ہوتا ہے؟
CrowdStrike Falcon، SentinelOne، یا Microsoft Defender for Endpoint جیسے EDR حل ڈیوائس کی صحت کو مسلسل نگرانی کرتے ہیں، اور ایک ڈیوائس جو کمپلائنس سے باہر آ جائے، جیسے پرانے OS یا شامل پیچز کی کمی، حساس وسائل تک رسائی سے خودکار طور پر روک سکتا ہے۔ یہ نفاذ پالیسی انجن میں ہوتا ہے، جو ڈیوائس کی صحت کو ہر رسائی کے فیصلے میں ایک عامل کے طور پر دوبارہ تجزیہ کرتا ہے، نہ کہ صرف لاگ ان میں۔