DD-WRT کے لیے بہترین VPN: تصدیق شدہ راؤٹر سپورٹ
اپنے DD-WRT راؤٹر میں براہ راست VPN کو ترتیب دیں نیٹ ورک وسیع تشفیر کے لیے۔ ہم موازنہ کرتے ہیں کہ کون سے فراہم کنندگین DD-WRT سیٹ اپ کو دستاویز کرتے ہیں اور اس کی حمایت کرتے ہیں۔
 Michael Gargiulo
 NordVPN7,130 سرورز
NordVPN's privacy and security record is strong on process and mixed on proof
93 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 31علیحدہ ذریعہ گروپس: 23اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 ExpressVPN3,000+ سرورز
86 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 27علیحدہ ذریعہ گروپس: 27اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 Surfshark4,500+ سرورز
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 32علیحدہ ذریعہ گروپس: 19اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
خلاصہ: DD-WRT فرم ویئر اعلیٰ درجے کی VPN کلائنٹ کی فعالیت تک رسائی کو ممکن بناتا ہے جو معیاری راؤٹر فرم ویئر بالکل نہیں دیتے۔ اپنے DD-WRT ایڈمن پینل میں براہ راست VPN کنفیگر کر کے، آپ ہر ڈیوائس پر ایپس انسٹال کیے بغیر اپنے نیٹ ورک پر ہر ڈیوائس کے لیے ٹریفک کو انکرپٹ کرتے ہیں۔ لیکن ہر VPN فراہم کنندہ DD-WRT بلڈز پر قابل اعتماد طریقے سے کام نہیں کرتا، اس لیے تصدیق شدہ DD-WRT سپورٹ والے کا انتخاب اہم ہے۔
نیٹ ورک وسیع VPN تحفظ کے لیے DD-WRT روٹرز بہترین کیوں ہیں
اکثر صارف روٹرز بند فرم ویئر کے ساتھ آتے ہیں جو VPN کلائنٹ کنفیگریشن کو روکتا ہے۔ DD-WRT یہ بدل دیتا ہے۔ یہ مفت، اوپن سورس فرم ویئر آپ کے راؤٹر کا معیاری سافٹ ویئر تبدیل کرتا ہے اور راؤٹر کے ویب انٹرفیس میں OpenVPN (یا WireGuard) کلائنٹ کھول دیتا ہے۔ اس کا مطلب ہے کہ آپ کے Wi-Fi سے جڑا ہر فون، لیپ ٹاپ، اسمارٹ ٹی وی، اور IoT ڈیوائس خود بخود VPN تحفظ حاصل کرتا ہے۔
اگر آپ راؤٹر سیٹ اپ پر VPN کو مزید کھوج رہے ہیں، DD-WRT Tomato اور OPNsense کے ساتھ صرف ایک فرم ویئر آپشن ہے۔لیکن DD-WRT اس لیے الگ ہے کیونکہ یہ 200 سے زیادہ راؤٹر ماڈلز کو سپورٹ کرتا ہے، ایک فعال اوپن سورس کمیونٹی ہے، اور VPN رائوٹنگ قوانین پر سخت کنٹرول دیتا ہے۔ DD-WRT پروجیکٹ ایک تلاش کے قابل راؤٹر ڈیٹا بیس برقرار رکھتا ہے جہاں آپ فلیش کرنے سے پہلے اپنے صحیح ہارڈ ویئر ماڈل اور مطلوبہ بلڈ ورژن کی تصدیق کر سکتے ہیں۔
VPN آپ کے ڈیوائس اور انٹرنیٹ کے درمیان ایک انکرپٹ شدہ سرنگ بناتا ہے۔ VPN کیسے کام کرتے ہیں اس کی مکمل وضاحت کے لیے، ہماری گائیڈ دیکھیں۔جب آپ DD-WRT کے ذریعے اس سرنگ کو راؤٹر کی سطح پر کنفیگر کرتے ہیں، تو آپ ہر ڈیوائس پر ایپ انسٹال کو ختم کر دیتے ہیں۔ یہ خاص طور پر ان ڈیوائسز کے لیے قیمتی ہے جو VPN ایپس کو مقامی طور پر سپورٹ نہیں کرتے: گیم کنسولز، اسمارٹ اسپیکر، سیکیورٹی کیمرے، اور پرانے سٹریمنگ اسٹک۔
DD-WRT کے معیاری فرم ویئر پر مخصوص فوائل
DD-WRT کی VPN صلاحیتیں اس سے آگے جاتی ہیں جو کوئی بھی معیاری فرم ویئر فراہم کرتا ہے:
- ایڈمن پینل میں OpenVPN کلائنٹ بنایا ہوا۔ Services → VPN میں نیویگیٹ کریں اپنے فراہم کنندہ کی .ovpn فائل کو براہ راست DD-WRT ویب UI میں پیسٹ کرنے کے لیے۔
- پالیسی کی بنیاد پر رائوٹنگ۔ صرف مخصوص ڈیوائسز کو VPN کے ذریعے رائوٹ کریں جبکہ دوسرے آپ کے معمول کے ISP کنکشن استعمال کریں۔ یہ OpenVPN کلائنٹ ٹیب میں “Policy Based Routing” فیلڈ کے تحت کنفیگر کیا جاتا ہے۔
- DNS لیک سے بچاؤ۔ DD-WRT آپ کو DNS سرورز کو دستی طور پر سیٹ کرنے دیتا ہے (جیسے 10.8.8.1 یا آپ کے VPN فراہم کنندہ کا DNS) Setup → Basic Setup کے تحت، DNS سوالات کو سرنگ سے باہر لیک ہونے سے روکتا ہے۔
- iptables کے ذریعے Kill Switch۔ DD-WRT کسٹم فائر وال قوانین کو سپورٹ کرتا ہے۔ آپ Administration → Commands کے تحت iptables کمانڈز شامل کر سکتے ہیں تمام ٹریفک کو بلاک کرنے کے لیے اگر VPN سرنگ ڈراپ ہو۔ DD-WRT میں GUI kill switch نہیں ہے، اس لیے یہ دستی فائر وال قانون کنفیگریشن کی ضرورت ہے۔
- NVRAM کی بنیاد پر کنفیگریشن سٹوریج۔ DD-WRT سیٹنگز کو NVRAM میں محفوظ کرتا ہے۔ 32 KB سے کم NVRAM والے روٹرز میں سرٹیفکیٹس کے ساتھ مکمل OpenVPN کنفیگریشنز کے لیے کافی جگہ نہیں ہو سکتی۔ شروع کرنے سے پہلے اپنے راؤٹر کی NVRAM صلاحیت چیک کریں۔
اگر آپ فی الوقت Linksys راؤٹر استعمال کر رہے ہیں، بہت سے Linksys ماڈلز (خاص طور پر WRT سیریز) DD-WRT فلیشنگ کے لیے مقبول ہیں۔اسی طرح، بہت سے Asus روٹرز DD-WRT چلا سکتے ہیں، اگرچہ Asus کا اپنا Merlin فرم ویئر اکثر ان ماڈلز کے لیے ترجیح دی جاتی ہے۔
DD-WRT بلڈ ورژنز اور NVRAM: آپ کو کیا جاننے کی ضرورت ہے
VPN فعالیت کے لحاظ سے تمام DD-WRT بلڈز برابر نہیں ہوتے۔ پرانے بلڈز میں OpenVPN سپورٹ بالکل نہیں ہو سکتی یا VPN سرنگز کے ساتھ معروف مستحکم بگ ہو سکتے ہیں۔ فلیش کرنے سے پہلے یہاں تصدیق کریں:
- بلڈ ورژن r47525 یا نیا WireGuard کرنل ماڈیول سپورٹ کے لیے ضروری ہے۔ پرانے بلڈز صرف OpenVPN کو سپورٹ کرتے ہیں۔
- NVRAM کی صلاحیت 32 KB کم سے کم OpenVPN سرٹیفکیٹس، کلیدیں، اور اضافی کنفیگریشن سٹرنگز محفوظ کرنے کی ضرورت ہے۔ 64 KB NVRAM والے روٹرز متعدد VPN پروفائلز دیتے ہیں۔
- بلڈ قسم اہم ہے۔ “mega” یا “big” بلڈز استعمال کریں یہ یقینی بنانے کے لیے کہ OpenVPN اور iptables ماڈیولز شامل ہوں۔ “Mini” اور “micro” بلڈز VPN فعالیت کو جگہ بچانے کے لیے چھوڑ دیتے ہیں۔
- اپنے صحیح ماڈل نمبر کے لیے DD-WRT راؤٹر ڈیٹا بیس چیک کریں۔ کچھ راؤٹرز میں متعدد ہارڈ ویئر ریویژنز ہوتی ہیں (جیسے Netgear R7000 v1 بمقابلہ v2)، اور غلط بلڈ ڈیوائس کو سیاہ کر دے گا۔
DD-WRT کمانڈ شیل میں nvram show | grep size چلائیں (Administration → Commands) اپنے موجودہ NVRAM استعمال کو چیک کرنے کے لیے۔ اگر VPN کنفیگز پیسٹ کرنے کے بعد خالی NVRAM 5 KB سے کم ہو، راؤٹر غیر مستحکم ہو سکتا ہے۔
DD-WRT بلڈز پر DNS لیک کا رویہ
DNS لیک DD-WRT پر ایک عام مسئلہ ہے جب VPN سرنگ فعال ہو لیکن DNS سوالات ابھی بھی آپ کے ISP کے ذریعے رائوٹ ہوں۔ یہ ہوتا ہے کیونکہ DD-WRT ڈیفالٹ طور پر آپ کے ISP سے مقررہ DNS سرورز استعمال کرتا ہے جب تک آپ انہیں دستی طور پر اوور رائڈ نہ کریں۔
DD-WRT پر DNS لیک سے روکنے کے لیے:
- DD-WRT ایڈمن پینل میں Setup → Basic Setup میں جائیں۔
- ISP DNS فیلڈز کو اپنے VPN فراہم کنندہ کے DNS سرورز سے بدلیں۔ NordVPN 103.86.96.100 اور 103.86.99.100 استعمال کرتے ہیں۔ PIA 10.0.0.243 استعمال کرتے ہیں۔
- متبادل طور پر، Quad9 (9.9.9.9) یا Cloudflare (1.1.1.1) جیسے رازداری پر توجہ مرکوز ریزولور استعمال کریں، اگرچہ مکمل لیک سے بچاؤ کے لیے آپ کے VPN فراہم کنندہ کا DNS بہتر ہے۔
- Services → Additional DNSMasq Options کے تحت، ISP DNS پر واپس آنے سے روکنے کے لیے
no-resolvشامل کریں۔
ان سیٹنگز کو لاگو کرنے کے بعد، ایک DNS لیک ٹیسٹنگ سائٹ پر تصدیق کریں کہ تمام سوالات VPN سرنگ کے ذریعے حل ہوں۔ کچھ پرانے DD-WRT بلڈز (pre-r40000) میں معروف DNSMasq بگ ہیں جو درست کنفیگریشن کے ساتھ بھی بقائے وقت لیک کا سبب بن سکتے ہیں۔
DD-WRT کے لیے بہترین VPN
ہم VPN فراہم کنندگین کا موازنہ DD-WRT کی مطابقت کے لیے خصوصی طور پر ہر فراہم کنندہ کی شائع شدہ دستاویزات کے ذریعے کرتے ہیں۔ ذیل میں دیے گئے معیار اس بات کی عکاسی کرتے ہیں کہ DD-WRT ویب انٹرفیس میں VPN کو ترتیب دیتے وقت اصل میں کیا اہم ہے، نہ کہ محض عام VPN کا معیار۔
| VPN فراہم کنندہ | DD-WRT سیٹ اپ گائیڈ | DD-WRT پر معاون پروٹوکول | کم سے کم NVRAM درکار | DD-WRT پر ٹول ٹننلنگ | DD-WRT پر WireGuard | Kill Switch طریقہ |
|---|---|---|---|---|---|---|
| NordVPN | ہاں، مرحلہ وار DD-WRT ویب UI گائیڈ | OpenVPN (UDP/TCP) | 32 KB+ | ہاں، پالیسی پر مبنی روٹنگ کے ذریعے | جزوی (نئے بلڈز میں) | دستی iptables اصول |
| ExpressVPN | ہاں، DD-WRT مخصوص اسکرین شاٹس کے ساتھ | OpenVPN، Lightway (دستی) | 32 KB+ | ہاں، پالیسی پر مبنی روٹنگ کے ذریعے | کوئی مقامی سپورٹ نہیں | دستی iptables اصول |
| Private Internet Access | ہاں، DD-WRT ونکی .ovpn فائلوں کے ساتھ | OpenVPN، WireGuard | 32 KB+ | ہاں، پالیسی پر مبنی روٹنگ کے ذریعے | ہاں (بلڈز r47525+) | دستی iptables اصول |
| Surfshark | ہاں، DD-WRT ٹیوٹوریل دستیاب ہے | OpenVPN | 32 KB+ | ہاں، پالیسی پر مبنی روٹنگ کے ذریعے | کوئی مقامی سپورٹ نہیں | دستی iptables اصول |
| Mullvad | ہاں، خام .ovpn اور WireGuard تشکیلات فراہم کرتا ہے | OpenVPN، WireGuard | 32 KB+ | ہاں، پالیسی پر مبنی روٹنگ کے ذریعے | ہاں (بلڈز r47525+) | دستی iptables اصول |
NordVPN ایک بڑے سرور نیٹ ورک کو DD-WRT سپورٹ کے ساتھ جوڑتا ہے
NordVPN ایک وقف شدہ DD-WRT سیٹ اپ ٹیوٹوریل شائع کرتا ہے جو آپ کو Services → VPN ٹیب کی ترتیب میں مرحلہ وار گھماتا ہے۔ یہ ہر سرور کی جگہ کے لیے پہلے سے تیار .ovpn فائلیں فراہم کرتا ہے، جو آپ براہ راست DD-WRT OpenVPN کلائنٹ فیلڈز میں پیسٹ کرتے ہیں۔
NordVPN کے مخفی سرور ISP تھروٹلنگ کو VPN ٹریفک سے نکالنے میں مدد دیتے ہیں۔ مخفی کاری کے لیے مخصوص .ovpn تشکیلات اور DD-WRT میگا فرم ویئر میں دستیاب XOR پیچ شدہ OpenVPN بلڈز کی ضرورت ہے۔ DD-WRT پر، اپنی بنیادی رفتار سے سست رفتار کی توقع رکھیں کیونکہ OpenVPN صارف کے راؤٹر ہارڈ ویئر پر اضافی بوجھ ڈالتا ہے۔ NordVPN فی الوقت DD-WRT پر WireGuard کو مقامی طور پر سپورٹ نہیں کرتا، اگرچہ NordLynx (ان کی WireGuard تشکیل) ایپ پر مبنی انسٹالز پر کام کرتی ہے۔
NordVPN کی DD-WRT گائیڈ مکمل عمل کو کوور کرتی ہے: درست .ovpn فائل ڈاؤن لوڈ کرنا، CA سرٹیفکیٹ اور TLS کلید کو DD-WRT فیلڈز میں پیسٹ کرنا، اور انکرپشن سائفر کو AES-256-CBC پر سیٹ کرنا۔ ان کی گائیڈ ان کی سرور کی ترتیب کے لیے مخصوص iptables کل سوئچ کمانڈز بھی شامل کرتی ہے۔
بہترین ہے: ایسے صارفین کے لیے جو DD-WRT کے لیے قابل اعتماد OpenVPN configs کے ساتھ ایک بڑا سرور نیٹ ورک (111 ممالک میں 6,300+ سرورز) چاہتے ہیں۔
ExpressVPN سب سے تفصیلی DD-WRT دستاویزات فراہم کرتا ہے
ExpressVPN صنعت میں سب سے تفصیلی DD-WRT سیٹ اپ گائیڈز میں سے ایک فراہم کرتا ہے، ہر DD-WRT ایڈمن پینل فیلڈ کے اسکرین شاٹس کے ساتھ۔ وہ سرور کی جگہ اور پروٹوکول (UDP بمقابلہ TCP) کے ذریعے منظم .ovpn فائلیں فراہم کرتے ہیں۔
ExpressVPN کا Lightway پروٹوکول OpenVPN سے تیز ہے لیکن DD-WRT پر دستی ترتیب کی ضرورت ہے اور تمام بلڈز پر کام نہیں کر سکتا۔ زیادہ سے زیادہ قابل اعتماد ہونے کے لیے OpenVPN کے ساتھ رہیں۔
ExpressVPN کی DD-WRT دستاویزات کا ایک فائدہ: یہ TLS ہینڈ شیک ناکامیوں اور MTU بے میل کی خرابیوں جیسے عام مسائل کے لیے خرابی کی تشخیص کے مراحل کو کوور کرتا ہے۔ یہ DD-WRT VPN سیٹ اپ کے دوران بار بار آنے والے درد کے مقامات ہیں جو دوسری فراہم کنندگین کی گائیڈز چھوڑ دیتے ہیں۔
بہترین ہے: ایسے صارفین کے لیے جو مرحلہ وار DD-WRT دستاویزات اور سرور کی جگہوں میں مستقل رفتار چاہتے ہیں۔
Private Internet Access DD-WRT پر WireGuard کو سپورٹ کرتا ہے
PIA DD-WRT صارفین کے لیے نمایاں ہے کیونکہ یہ DD-WRT بلڈز r47525 اور نئے میں WireGuard کو سپورٹ کرتا ہے۔ WireGuard راؤٹر ہارڈ ویئر پر OpenVPN سے نمایاں طور پر تیز ہے کیونکہ یہ کم CPU استعمال کرتا ہے۔ PIA انکرپشن کی سطحوں کی گہری تخصیص بھی کی اجازت دیتا ہے، جو آپ کو کم طاقت والے راؤٹرز پر رفتار کے لیے کچھ سیکیورٹی کا تبادلہ کرنے دیتا ہے۔
PIA کی قیمت DD-WRT کے موافق فراہم کنندگین میں سب سے کم ہے، عام طور پر ملٹی سال کے منصوبوں پر $2.03/ماہ۔ ان کی DD-WRT ونکی میں .ovpn فائلیں، سرٹیفکیٹ کی تفصیلات، اور کل سوئچ کی ترتیب کے لیے فائر وال اصول ٹیمپلیٹس شامل ہیں۔ PIA یہ بھی دستاویز کرتا ہے کہ DD-WRT کی پالیسی پر مبنی روٹنگ کے ذریعے ٹول ٹننلنگ کو کیسے ترتیب دیں، اس بات کی تشریح کریں کہ کون سے LAN IP ایڈریسز سرنگ کو نظر انداز کریں۔
بہترین ہے: بجٹ سے ہوشیار صارفین نئے DD-WRT بلڈز کے ساتھ جو اپنے راؤٹر پر WireGuard سپورٹ چاہتے ہیں۔
Surfshark DD-WRT پر کام کرتا ہے لیکن WireGuard راؤٹر سپورٹ کی کمی ہے
Surfshark ایک DD-WRT ٹیوٹوریل اور OpenVPN کے لیے .ovpn تشکیل فائلیں فراہم کرتا ہے۔ یہ لامحدود بیک وقت رابطے کو سپورٹ کرتا ہے، جو راؤٹر کی سطح پر کم اہم ہے (کیونکہ راؤٹر خود ایک رابطہ کے طور پر شمار ہوتا ہے) لیکن اگر آپ اپنے گھر کے نیٹ ورک سے باہر انفرادی آلات پر VPN بھی انسٹال کرتے ہیں تو مفید ہے۔
DD-WRT پر رفتار OpenVPN کے اوور ہیڈ سے محدود ہے، کیونکہ Surfshark DD-WRT پر WireGuard کو سپورٹ نہیں کرتا۔ ARM پر مبنی پروسیسرز سے چلنے والے راؤٹرز والے صارفین کے لیے (جیسے Netgear R7000)، OpenVPN عام طور پر HD اسٹریمنگ کے لیے قابل عمل ہے۔ تاہم، VPN سرنگ پر 4K اسٹریمنگ MIPS پر مبنی راؤٹرز کے ساتھ بفر کر سکتی ہے۔
بہترین ہے: گھروں کے لیے جنہیں DD-WRT راؤٹر اور موبائل/لیپ ٹاپ ایپس دونوں میں لامحدود آلات کے رابطے کی ضرورت ہے۔
Mullvad DD-WRT پر WireGuard کے ساتھ رازداری کو زیادہ سے زیادہ کرتا ہے
Mullvad رازداری کے لیے ایک زیادہ سے زیادہ نقطہ نظر اختیار کرتا ہے۔ یہ گمنام ادائیگی (میل کے ذریعے نقد سمیت) قبول کرتا ہے، سائن اپ کے لیے کوئی ای میل کی ضرورت نہیں ہے، اور خام WireGuard اور OpenVPN تشکیل فائلیں فراہم کرتا ہے جو DD-WRT پر ترمیم کے بغیر کام کرتے ہیں۔
Mullvad DD-WRT بلڈز r47525+ پر WireGuard کو سپورٹ کرتا ہے، جو راؤٹر ہارڈ ویئر پر رفتار میں نمایاں طور پر بہتری لاتا ہے۔ یہ اسے DD-WRT کے لیے بہتر اختیارات میں سے ایک بناتا ہے۔ تبدیلی: Mullvad کے پاس NordVPN یا ExpressVPN کے مقابلے میں ایک چھوٹا سرور نیٹ ورک ہے (50+ ممالک میں 700+ سرورز)۔
Mullvad کی WireGuard تشکیلات DD-WRT کے لیے خاص طور پر صاف ہیں۔ آپ نجی کلید، اختتام کے پتہ، اور اجازت دی گئی IPs کو براہ راست DD-WRT WireGuard کلائنٹ فیلڈز میں پیسٹ کرتے ہیں۔ کوئی سرٹیفکیٹ انتظام درکار نہیں، جو NVRAM میموری بچاتا ہے۔
بہترین ہے: رازداری پر توجہ مرکوز کرنے والے صارفین جو DD-WRT پر WireGuard اور ان کے VPN فراہم کنندہ سے کم سے کم ڈیٹا جمع کرنا چاہتے ہیں۔
DD-WRT پر VPN سیٹ اپ کرنے کے لیے: اہم مراحل
یہ DD-WRT ایڈمن پینل کے اندر سیٹ اپ کے عمل کا ایک مختصر جائزہ ہے۔ آپ کے VPN فراہم کنندہ کی DD-WRT گائیڈ میں سرور کی مخصوص تفصیلات ہوں گی۔
- DD-WRT فرم ویئر فلیش کریں۔ DD-WRT راؤٹر ڈیٹا بیس سے اپنے راؤٹر ماڈل کے لیے صحیح بلڈ ڈاؤن لوڈ کریں۔ فلیشنگ کی ہدایات پوری طرح سے فالو کریں۔ غلط بلڈ آپ کے راؤٹر کو خراب کر سکتا ہے۔
- DD-WRT ایڈمن پینل تک رسائی حاصل کریں۔ ایک براؤزر کھولیں اور
192.168.1.1(ڈیفالٹ) پر جائیں۔ اپنی ایڈمن کریڈنشل کے ساتھ لاگ ان کریں۔ - Services → VPN پر جائیں۔ OpenVPN کلائنٹ کو فعال کریں۔ آپ کو Server IP/Name، Port، Tunnel Device (TUN)، Tunnel Protocol (UDP)، اور Encryption Cipher کے فیلڈز نظر آئیں گے۔
- اپنے فراہم کنندہ کی ترتیب پیسٹ کریں۔ اپنے فراہم کنندہ کی .ovpn فائل کے مواد کو “Additional Config” فیلڈ میں کاپی کریں۔ CA سرٹیفکیٹ، TLS auth کی، اور کلائنٹ سرٹیفکیٹ کو ان کے متعلقہ فیلڈز میں پیسٹ کریں۔
- DNS کو دستی طور پر سیٹ کریں۔ Setup → Basic Setup پر جائیں اور اپنے ISP کے DNS سرورز کو اپنے VPN فراہم کنندہ کے DNS پتوں سے بدلیں (یا نجی DNS جیسے 9.9.9.9 استعمال کریں)۔
- کِل سوئچ شامل کریں (اختیاری لیکن تجویز کردہ)۔ Administration → Commands کے تحت، iptables قوانین پیسٹ کریں جو VPN ٹنل ڈراپ ہونے پر WAN ٹریفک کو بلاک کریں۔ اسے Startup Script کے طور پر محفوظ کریں۔
- ترتیبات کو لاگو کریں اور دوبارہ شروع کریں۔ “Apply Settings” پر کلک کریں، پھر راؤٹر کو دوبارہ شروع کریں۔ Status → OpenVPN کے تحت VPN کی حالت چیک کریں تاکہ تصدیق ہو کہ ٹنل فعال ہے۔
DD-WRT VPN کارکردگی: کیا توقع رکھیں
راؤٹر لیول VPN ہمیشہ جدید لیپ ٹاپ یا فون پر VPN ایپ چلانے سے زیادہ سست ہوتا ہے۔ رکاوٹ آپ کے راؤٹر کی CPU ہے، جو نیٹ ورک پر ہر ڈیوائس کے لیے تمام تشفیر اور decryption کو ہینڈل کرتی ہے۔
راؤٹر VPN کی رفتار کو کیا متاثر کرتا ہے: CPU کی رفتار اور آرکیٹیکچر سب سے اہم ہیں۔ 1 GHz یا اس سے تیز ARM CPU جیسے Netgear R7000 یا Linksys WRT3200ACM 720 MHz MIPS راؤٹر جیسے TP-Link Archer C7 سے بہتر کام کرتے ہیں، جس میں WireGuard کی سپورٹ بھی نہیں ہے۔ ٹنل کے ذریعے اعلیٰ رفتار کے لیے، WireGuard کی سپورٹ والا اعلیٰ آخری ARM-based راؤٹر یا ڈیڈیکیٹڈ VPN گیٹ وے ڈیوائس استعمال کریں۔
| سیٹ اپ کا طریقہ | مشکل ڈگری | بہترین پروٹوکول | کوریج |
|---|---|---|---|
| DD-WRT راؤٹر VPN کے ساتھ ترتیب شدہ | اعلیٰ | OpenVPN یا WireGuard | نیٹ ورک پر ہر ڈیوائس |
| انفرادی ڈیوائس پر VPN ایپ | آسان | WireGuard / IKEv2 | ایک بار میں ایک ڈیوائس |
| PC/Mac VPN کنکشن شیئر کرتے ہوئے | درمیانی | کوئی بھی پروٹوکول | ہاٹ اسپاٹ/Ethernet کے ذریعے متصل ڈیوائسز |
DD-WRT VPN کے مسائل کی خرابی دوری
صحیح ترتیب کے باوجود، DD-WRT VPN سیٹ اپس مخصوص مسائل سے ٹکرا سکتے ہیں۔ یہاں سب سے عام مسائل اور ان کا حل ہے:
TLS handshake ناکامی۔ اس کا مطلب عام طور پر یہ ہے کہ CA سرٹیفکیٹ یا TLS auth کی غلط طریقے سے پیسٹ کی گئی ہے۔ پورا سرٹیفکیٹ بلاک دوبارہ کاپی کریں، -----BEGIN CERTIFICATE----- اور -----END CERTIFICATE----- لائنوں سمیت۔ یہ بھی تصدیق کریں کہ آپ کے راؤٹر کی گھڑی Setup → Basic Setup کے تحت صحیح طریقے سے سیٹ ہے، کیونکہ ختم شدہ یا مستقبل کی TLS سرٹیفکیٹس ناکام ہوں گی۔
VPN متصل ہوتا ہے لیکن انٹرنیٹ ٹریفک بہتی نہیں۔ اس بات کی جانچ کریں کہ “Redirect default Gateway” کا آپشن DD-WRT OpenVPN کلائنٹ کی ترتیبات میں فعال ہے۔ یہ بھی تصدیق کریں کہ فائر وال tun0 انٹرفیس پر ٹریفک کو بلاک نہیں کر رہا۔ اگر ضرورت ہو تو Administration → Commands کے تحت iptables -I FORWARD -i tun0 -j ACCEPT شامل کریں۔
VPN کنکشن کے بعد سست رفتار۔ تشفیر سائفر کو AES-256-CBC سے AES-128-CBC تک کم کریں تاکہ کمزور CPUs پر رفتار میں بہتری آئے۔ بہتری کے لیے، اگر آپ کا بلڈ اس کی سپورٹ کرتا ہے تو WireGuard پر سوئچ کریں۔ یہ بھی چیک کریں کہ hardware NAT acceleration غیر فعال ہے، کیونکہ یہ کچھ DD-WRT بلڈز پر VPN ٹنلنگ سے تنازعہ رکھتا ہے۔
VPN کو فعال کرنے کے بعد راؤٹر کریش یا دوبارہ شروع ہوتا ہے۔ یہ اکثر ناکافی NVRAM یا RAM کی نشاندہی کرتا ہے۔ Status → Memory کے تحت فارغ میموری چیک کریں۔ 128 MB سے کم RAM والے راؤٹرز، خاص طور پر متعدد متصل ڈیوائسز کے ساتھ، مستحکم OpenVPN ٹنلز برقرار رکھنے میں جدوجہد کر سکتے ہیں۔
DD-WRT VPN صارفین کے لیے حتمی سفارشات
DD-WRT کے لیے VPN کا انتخاب تین عوامل تک آتا ہے: کیا فراہم کنندہ DD-WRT مخصوص سیٹ اپ گائیڈ شائع کرتا ہے، کیا یہ DD-WRT بلڈز پر آپ کے ترجیح کے پروٹوکول کو سپورٹ کرتا ہے، اور کیا آپ کا راؤٹر ہارڈ ویئر اپنی رفتار کو کریش کیے بغیر انکرپشن کو سنبھالنے کے لیے کافی پروسیسنگ طاقت رکھتا ہے؟
سب سے زیادہ صارفین کے لیے، NordVPN سرور کوریج، DD-WRT دستاویزات، اور رازداری کی خصوصیات کا بہترین امتزاج فراہم کرتا ہے۔ اگر آپ بہتر رفتار کے لیے DD-WRT پر WireGuard چاہتے ہیں، Private Internet Access یا Mullvad r47525+ بلڈز پر مضبوط ترین آپشنز ہیں۔ ExpressVPN ان صارفین کے لیے ایک اہم انتخاب رہتا ہے جو تفصیلی، اسکرین شاٹ سے بھرے سیٹ اپ گائیڈز کو قدر دیتے ہیں۔
شروع کرنے سے پہلے، تصدیق کریں کہ آپ کا راؤٹر ماڈل DD-WRT راؤٹر ڈیٹا بیس میں ہے، اپنی NVRAM صلاحیت تصدیق کریں، اور صحیح بلڈ نمبر ڈاؤن لوڈ کریں۔اگر آپ ابھی بھی فرم ویئر آپشنز یا راؤٹر برانڈز کے درمیان فیصلہ کر رہے ہیں، تو ہماری عام راؤٹر VPN گائیڈ وسیع تر منظر نامے کو کور کرتی ہے۔ہماری Asus راؤٹر VPN اور Linksys راؤٹر VPN کے صفحات ان مخصوص ہارڈ ویئر ایکوسسٹمز کو سنبھالتے ہیں۔
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
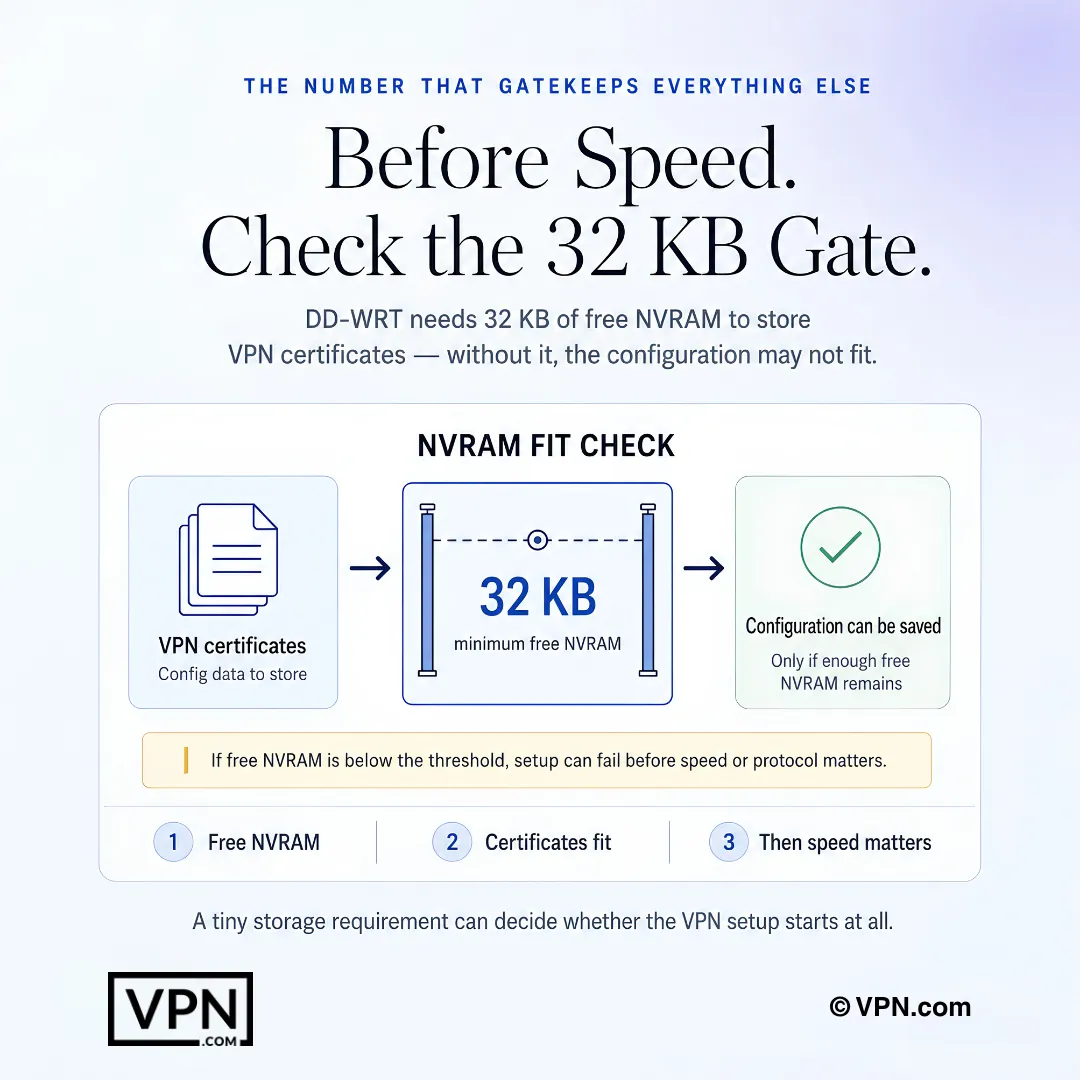
DD-WRT پر، فری NVRAM یہ طے کر سکتا ہے کہ رفتار سے پہلے VPN کنفیگریشن فٹ ہوتی ہے یا نہیں۔
اکثر پوچھے جانے والے سوالات
VPN استعمال کے لیے DD-WRT کو معیاری راؤٹر فرم ویئر سے کیا الگ کرتا ہے؟
DD-WRT مفت، اوپن سورس فرم ویئر ہے جو 200 سے زیادہ راؤٹر ماڈلز کو سپورٹ کرتا ہے جو راؤٹر کے ویب انٹرفیس کے اندر براہ راست ایک OpenVPN یا WireGuard کلائنٹ تک رسائی کو ممکن بناتا ہے، کچھ معیاری فرم ویئر اجازت نہیں دے گا۔ آپ Services → VPN کے تحت ایک بار سرنگ کو کنفیگر کرتے ہیں، اور ہر منسلک ڈیوائس، فون، لیپ ٹاپ، اسمارٹ ٹی وی، یا گیم کنسول، بغیر کسی ہر ڈیوائس ایپ انسٹالز کے خود بخود انکرپشن حاصل کرتا ہے۔
OpenVPN کی بجائے WireGuard چلانے کے لیے مجھے کون سا DD-WRT بلڈ ورژن چاہیے؟
آپ کو WireGuard کرنل ماڈیول سپورٹ کے لیے بلڈ r47525 یا نیا چاہیے؛ پرانے بلڈز صرف OpenVPN چلاتے ہیں۔ Private Internet Access اور Mullvad دونوں ان نئے بلڈز پر WireGuard کو سپورٹ کرتے ہیں، جبکہ NordVPN، ExpressVPN، اور Surfshark فی الوقت DD-WRT کے لیے صرف OpenVPN پر انحصار کرتے ہیں، اس لیے فلیش کرنے سے پہلے اپنے راؤٹر کے صحیح بلڈ کو DD-WRT ڈیٹا بیس میں چیک کریں۔
DD-WRT پر VPN کنفیگریشن محفوظ کرنے کے لیے میرے راؤٹر کو کتنا NVRAM چاہیے؟
DD-WRT کو OpenVPN سرٹیفکیٹس، کلیدیں، اور کنفیگریشن سٹرنگز محفوظ کرنے کے لیے کم سے کم 32 KB NVRAM کی ضرورت ہے؛ 64 KB ایک وقت میں متعدد VPN پروفائلز دیتا ہے۔ Administration → Commands کے تحت موجودہ استعمال کو چیک کرنے کے لیے nvram show | grep size چلائیں، اور کنفیگز پیسٹ کرنے کے بعد خالی NVRAM 5 KB سے کم ہو تو رکیں، کیونکہ یہ راؤٹر کو غیر مستحکم کر سکتا ہے۔
میں اپنے DD-WRT راؤٹر پر VPN کو کیسے براہ راست انسٹال کروں؟
اپنے ماڈل کے لیے صحیح DD-WRT بلڈ فلیش کریں، 192.168.1.1 پر ایڈمن پینل میں لاگ ان کریں، پھر Services → VPN کے تحت OpenVPN کلائنٹ کو فعال کریں اور اپنے فراہم کنندہ کی .ovpn فائل، CA سرٹیفکیٹ، اور TLS کلید پیسٹ کریں۔ Setup → Basic Setup کے تحت DNS کو دستی طور پر سیٹ کریں، ایک iptables kill switch اسکرپٹ شامل کریں، سیٹنگز لاگو کریں اور سرنگ کو Status → OpenVPN کے تحت تصدیق کرنے کے لیے دوبارہ شروع کریں۔
کیا DD-WRT میں built-in kill switch ہے؟
نہیں، DD-WRT کا کوئی GUI kill switch ٹوگل نہیں ہے۔ آپ کو Administration → Commands کے تحت اپنی ذاتی iptables کمانڈز شامل کرنی ہوں گی تمام WAN ٹریفک کو بلاک کرنے کے لیے اگر سرنگ ڈراپ ہو، Startup Script کے طور پر محفوظ۔ NordVPN، ExpressVPN، اور Surfshark تمام DD-WRT گائیڈز شائع کرتے ہیں جن میں ان کی سرور کنفیگریشنز کے لیے مخصوص iptables قوانین شامل ہیں۔
کون سا VPN DD-WRT کے لیے رفتار کے لحاظ سے بہتر ہے؟
Mullvad اور PIA DD-WRT بلڈز r47525+ پر WireGuard کو سپورٹ کرتے ہیں، جو روٹر CPU کے اوپری سر کو OpenVPN سے کم رکھتا ہے۔ NordVPN اور Surfshark DD-WRT فرم ویئر پر صرف OpenVPN تک محدود ہیں، اس لیے ایک جیسے روٹر پر ان سے سست رفتار کی توقع رکھیں۔
ایک DD-WRT VPN سیٹ اپ واقعی کتنے ڈیوائسز کو کور کرتا ہے؟
آپ کے گھر کے نیٹ ورک پر ہر ڈیوائس خود کار طور پر محفوظ ہوتا ہے جب VPN راؤٹر پر کنفیگر ہو، کیونکہ راؤٹر خود فراہم کنندہ کی ڈیوائس حد سے قطع نظر ایک رابطہ کے طور پر شمار ہوتا ہے۔ NordVPN عام طور پر اکاؤنٹس کو 10 ڈیوائسز پر ٹوپی کرتا ہے اور ExpressVPN منصوبے پر منحصر 10-14 پر، لیکن وہ ٹوپیاں یہاں لاگو نہیں ہوتی ہیں؛ Surfshark کا لامحدود ڈیوائس منصوبہ ابھی مدد کرتا ہے اگر آپ اس کی ایپ کہیں اور بھی چلاتے ہیں۔
کیا DD-WRT ایک بار VPN منسلک ہونے کے بعد خود بخود DNS لیک سے روکے گا؟
نہیں، DD-WRT ڈیفالٹ طور پر آپ کے ISP کے DNS سرورز کو استعمال کرتا ہے جب تک آپ انہیں Setup → Basic Setup کے تحت دستی طور پر اوور رائڈ نہ کریں۔ انہیں اپنے فراہم کنندہ کے DNS سے بدلیں، NordVPN 103.86.96.100 اور 103.86.99.100 استعمال کرتے ہیں، یا Quad9 (9.9.9.9) جیسے ریزولور استعمال کریں، اور ISP فال بیک سوالات کو روکنے کے لیے Additional DNSMasq Options کے تحت no-resolv شامل کریں۔
DD-WRT راؤٹر سیٹ اپ کے لیے کون سا VPN سب سے سستا آپشن ہے؟
Private Internet Access باقی سب سے $2.03/ماہ میں کم کرتا ہے، WireGuard سپورٹ شامل کے ساتھ۔ Surfshark اپنی سب سے لمبی مدت کے منصوبے پر $2.49/ماہ سے شروع ہوتا ہے لیکن DD-WRT پر native WireGuard سپورٹ کی کمی ہے۔ NordVPN اپنی طویل ترین شرائط پر $3.49/ماہ سے شروع ہوتا ہے اور ExpressVPN $2.99/ماہ سے۔
اگر کوئی VPN میرے DD-WRT راؤٹر پر کنفیگر ہونے کے بعد اچھی کارکردگی نہیں دیتا تو کیا ہوتا ہے؟
NordVPN، ExpressVPN، اور Surfshark ہر ایک اپنے منصوبوں کے ساتھ ایک 30 دن کی رقم واپسی کی ضمانت دیتے ہیں، اس لیے آپ اپنے مخصوص ہارڈ ویئر پر روٹر سطح کی کارکردگی کو کمٹ کرنے سے پہلے جانچ سکتے ہیں۔ اگر OpenVPN سربراہی آپ کی رفتار کو کریش کر دے یا آپ کا بلڈ WireGuard سپورٹ کی کمی کرے، تو اس سے بہتری سے ہٹ کر ایک منصوبے میں بند رہنے کے بجائے ونڈو میں رقم واپسی درخواست کریں۔
میرا DD-WRT VPN سرنگ منسلک ہو تو کوئی انٹرنیٹ ٹریفک کیوں نہیں بہتی؟
یہ عام طور پر “Redirect default Gateway” OpenVPN کلائنٹ سیٹنگز میں فعال نہ ہونے، یا فائر وال tun0 انٹرفیس کو روک رہے ہونے کا مطلب ہے۔ ری ڈائریکٹ آپشن کو فعال کریں اور، اگر ضرورت ہو تو Administration → Commands کے تحت iptables -I FORWARD -i tun0 -j ACCEPT شامل کریں۔ یہ بھی تصدیق کریں کہ آپ کے راؤٹر کی کلاک درست ہے، کیونکہ ختم شدہ TLS سرٹیفکیٹس ملتے جلتے کنکشن کی ناکامیوں کا سبب بنتے ہیں۔
میرا راؤٹر DD-WRT پر VPN کو فعال کرنے کے بعد کریش یا دوبارہ شروع کیوں ہوتا ہے؟
یہ عام طور پر غلط کنفیگریشن سے بہتر ناکافی NVRAM یا RAM کی طرف اشارہ کرتا ہے۔ Status → Memory کے تحت خالی میموری چیک کریں؛ 128 MB سے کم RAM والے روٹرز اکثر مستحکم OpenVPN ٹنلز برقرار رکھنے میں جدوجہد کرتے ہیں، خاص طور پر کئی ڈیوائسز کے ساتھ۔
DD-WRT پر VPN فعال ہونے کے ساتھ میرا راؤٹر بہت سست محسوس ہو رہا ہے، مجھے سب سے پہلے کیا چیک کرنی چاہیے؟
800 MHz سے کم CPU کلاک رفتار والے روٹرز OpenVPN انکرپشن چلاتے وقت نمایاں سست ہو جاتے ہیں۔ Cipher کو AES-256-CBC سے AES-128-CBC میں کم کرنے کی کوشش کریں، ہارڈ ویئر NAT تیزی اگر فعال تو غیر فعال کریں، یا اگر آپ کا بلڈ r47525+ کو سپورٹ کرتا ہے تو WireGuard پر سوئچ کریں۔ Netgear R7000 یا Linksys WRT3200ACM جیسا ہارڈ ویئر پرانے MIPS کی بنیاد پر راؤٹرز سے VPN انکرپشن کو نمایاں طور پر بہتر سنبھالتا ہے۔