Zero Trust Cyber Security: Nguyên tắc & Triển khai
Tìm hiểu những kiến thức cơ bản về zero trust cyber security, cách mô hình hoạt động, các lợi ích chính và các bước thực tế để chuyển từ phòng thủ chu vi sang xác minh truy cập liên tục.
 Michael Gargiulo
Kết luận chính: Zero trust security thay thế giả định lỗi thời rằng mọi thứ bên trong mạng của bạn là an toàn. Mỗi người dùng, thiết bị và kết nối được xác minh liên tục, giảm đáng kể rủi ro vi phạm trong các môi trường kết nối đám mây.
Zero Trust Cyber Security là gì?
Bảo mật mạng truyền thống dựa trên một ý tưởng đơn giản: tin tưởng mọi thứ bên trong vành đai mạng và chặn các mối đe dọa ở biên. Tường lửa, VPN và hệ thống phát hiện xâm nhập tạo thành một “hào nước” kỹ thuật số bao quanh tài nguyên doanh nghiệp. Khi người dùng hoặc thiết bị đã vượt qua cổng, họ có thể di chuyển tự do.
Mô hình đó không còn hiệu quả. Điện toán đám mây, làm việc từ xa và thiết bị di động đã làm tan biến hoàn toàn vành đai mạng. Nhân viên truy cập dữ liệu nhạy cảm từ laptop cá nhân trong quán cà phê. Các nhà cung cấp bên thứ ba kết nối trực tiếp vào hệ thống nội bộ. Kẻ tấn công xâm nhập được một endpoint duy nhất có thể di chuyển ngang qua toàn bộ tổ chức.
Zero trust cyber security giải quyết thực tế này một cách trực diện. Thay vì giả định mọi thứ bên trong mạng đều an toàn, zero trust coi mọi yêu cầu truy cập là có khả năng đe dọa. Mỗi người dùng, mỗi thiết bị và mỗi kết nối phải chứng minh tính hợp lệ của mình trước khi được truy cập bất kỳ tài nguyên nào. Để có cái nhìn rộng hơn về bối cảnh mối đe dọa, xem trung tâm an ninh mạng của chúng tôi.
NIST Special Publication 800-207[1] là kiến trúc tham chiếu liên bang Hoa Kỳ về zero trust. Tài liệu này định nghĩa zero trust, bảy nguyên tắc thiết kế zero trust, các thành phần logic như công cụ chính sách (policy engine), và các biến thể triển khai. Chính phủ Hoa Kỳ cũng công bố CISA Zero Trust Maturity Model[2], mô hình tổ chức zero trust quanh năm trụ cột (danh tính, thiết bị, mạng, ứng dụng và khối lượng công việc, và dữ liệu), cùng với công văn OMB M-22-09[3], chiến lược zero trust liên bang dành cho các cơ quan.
Zero trust không phải là một sản phẩm đơn lẻ mà bạn có thể mua. Đó là một mô hình bảo mật, một triết lý và một cách tiếp cận kiến trúc, định hình lại cách các tổ chức nghĩ về truy cập và niềm tin ở mọi cấp độ.
Các Nguyên Tắc Cốt Lõi Của Zero Trust
Bảng sau tóm tắt sáu nhóm thực hành xuất hiện lặp lại trong các hướng dẫn về zero trust. Bản thân NIST SP 800-207 xác định bảy nguyên tắc (tenet), chẳng hạn như: mọi nguồn dữ liệu và dịch vụ điện toán đều được coi là tài nguyên; mọi giao tiếp đều được bảo mật bất kể vị trí mạng; quyền truy cập được cấp theo từng phiên; và quyết định truy cập dựa trên chính sách động:
| Nguyên Tắc Zero Trust | Ý Nghĩa Trong Thực Tế |
|---|---|
| Xác minh tường minh | Xác thực mọi người dùng, thiết bị và yêu cầu — mọi lúc, không chỉ khi đăng nhập |
| Đặc quyền tối thiểu | Chỉ cấp những quyền cần thiết cho một tác vụ cụ thể, không hơn |
| Giả định đã bị xâm nhập | Thiết kế hệ thống như thể kẻ tấn công đã ở bên trong; hạn chế phạm vi thiệt hại |
| Phân đoạn mạng | Chia nhỏ mạng để một vùng bị xâm nhập không thể lan sang các vùng khác |
| Xác thực đa yếu tố | Yêu cầu yếu tố thứ hai ngoài mật khẩu tại mọi điểm truy cập |
| Giám sát liên tục | Ghi nhật ký và phân tích mọi hoạt động theo thời gian thực để phát hiện bất thường sớm |
Mỗi nguyên tắc đều củng cố các nguyên tắc còn lại. Đặc quyền tối thiểu giới hạn những gì một tài khoản bị xâm nhập có thể truy cập. Phân đoạn mạng hạn chế thiệt hại nếu kẻ tấn công vượt qua xác thực. Giám sát liên tục phát hiện hành vi bất thường mà các quy tắc tĩnh có thể bỏ sót. Cùng nhau, các thực hành này tạo ra những lớp phòng thủ chồng lấp, giúp giảm nguy cơ vi phạm thành công.
Quan trọng: Zero trust không phải là một sản phẩm; nó là một mô hình bảo mật. Các biện pháp phòng thủ theo chu vi truyền thống giả định rằng mọi thứ bên trong mạng đều an toàn, nhưng làm việc từ xa và điện toán đám mây đã làm mờ ranh giới đó. Áp dụng truy cập đặc quyền tối thiểu và xác minh liên tục giúp giảm đáng kể nguy cơ một vụ xâm nhập lan rộng sau khi kẻ tấn công có được quyền truy cập ban đầu.
Các thành phần kiến trúc Zero Trust
Kiến trúc zero trust dựa trên nhiều thành phần liên kết với nhau. Hiểu rõ từng thành phần giúp tổ chức lên kế hoạch triển khai thực tế.
Quản lý danh tính và truy cập (IAM)
IAM là nền tảng cốt lõi của zero trust. Các giải pháp như Microsoft Entra ID (trước đây là Azure AD), Okta và Ping Identity xác minh danh tính người dùng trước khi cấp quyền truy cập bất kỳ tài nguyên nào. Mọi yêu cầu truy cập đều đi qua lớp IAM, nơi đánh giá danh tính, vai trò và bối cảnh trước khi đưa ra quyết định cho phép hoặc từ chối. Các biện pháp quản lý danh tính và truy cập mạnh mẽ cũng giúp ngăn chặn việc đánh cắp thông tin đăng nhập và các cuộc tấn công chiếm quyền tài khoản.
Xác thực đa yếu tố (MFA)
MFA yêu cầu người dùng chứng minh danh tính qua ít nhất hai yếu tố tách biệt: thứ họ biết (mật khẩu), thứ họ có (thiết bị token phần cứng hoặc điện thoại), hoặc đặc điểm sinh trắc học của họ. Một nghiên cứu của Microsoft Research trên các tài khoản có hoạt động đáng ngờ cho thấy MFA giảm 99,22% nguy cơ bị xâm nhập[4] trên toàn bộ nhóm người dùng và giảm 98,56% trong trường hợp thông tin đăng nhập đã bị rò rỉ. MFA là yêu cầu bắt buộc trong mọi triển khai zero trust.
Phân đoạn vi mô (Micro-Segmentation)
Thay vì coi mạng là một vùng tin cậy duy nhất, phân đoạn vi mô chia mạng thành nhiều phân đoạn nhỏ, được cách ly. Mỗi phân đoạn áp dụng chính sách truy cập riêng. Nếu kẻ tấn công xâm nhập một phân đoạn, chúng không thể di chuyển sang các phân đoạn khác. Các công cụ như VMware NSX, Illumio và Cisco ACI cho phép triển khai phân đoạn vi mô ở quy mô lớn.
Phát hiện và phản hồi trên điểm cuối (EDR)
Zero trust đòi hỏi khả năng quan sát mọi thiết bị kết nối vào mạng. Các giải pháp EDR như CrowdStrike Falcon, SentinelOne và Microsoft Defender for Endpoint liên tục giám sát tình trạng thiết bị, phát hiện hành vi độc hại và thực thi các chính sách tuân thủ. Một thiết bị không còn tuân thủ (hệ điều hành lỗi thời, thiếu bản vá) có thể bị tự động chặn truy cập vào các tài nguyên nhạy cảm.
Quản lý thông tin và sự kiện bảo mật (SIEM)
Nền tảng SIEM tổng hợp nhật ký từ toàn bộ môi trường và áp dụng phân tích để phát hiện bất thường. Các giải pháp như Splunk, Microsoft Sentinel và IBM QRadar cung cấp khả năng giám sát liên tục mà zero trust yêu cầu. Cảnh báo theo thời gian thực và các quy trình ứng phó tự động giúp đội ngũ bảo mật xử lý mối đe dọa trong vài phút thay vì vài ngày.
Công cụ chính sách và Quản trị chính sách
Ở trung tâm của kiến trúc zero trust là công cụ chính sách (policy engine). Thành phần này đánh giá mọi yêu cầu truy cập dựa trên các chính sách đã định (vai trò người dùng, tình trạng thiết bị, vị trí, thời gian trong ngày, điểm rủi ro) và đưa ra quyết định tin cậy theo thời gian thực. Quản trị chính sách (policy administrator) sau đó thực thi quyết định này bằng cách yêu cầu điểm thực thi phù hợp cho phép hoặc chặn kết nối.
Zero Trust và An Ninh Chu Vi Truyền Thống
Hiểu được sự tương phản giữa zero trust và các phương pháp cũ giúp làm rõ tại sao các tổ chức đang chuyển sang mô hình mới.
| Yếu tố | An Ninh Chu Vi Truyền Thống | An Ninh Zero Trust |
|---|---|---|
| Mô hình tin tưởng | Tin tưởng mọi thứ bên trong mạng | Không tin tưởng bất cứ điều gì; xác minh mọi thứ |
| Phạm vi truy cập | Truy cập mạng rộng rãi sau xác thực | Truy cập chi tiết, từng ứng dụng |
| Tần suất xác minh | Một lần khi đăng nhập | Liên tục, mỗi yêu cầu |
| Rủi ro di chuyển ngang | Cao — kẻ tấn công di chuyển tự do khi bên trong | Thấp — phân đoạn vi mô chứa được vi phạm |
| Hỗ trợ làm việc từ xa | Yêu cầu đưa tất cả lưu lượng qua đường hầm VPN | Hỗ trợ sẵn có cho truy cập phân tán |
| Khả năng hiển thị | Giám sát lưu lượng nội bộ hạn chế | Khả năng hiển thị đầy đủ trên tất cả các kết nối |
Không giống như các phương pháp dựa trên VPN truyền thống cấp quyền truy cập mạng rộng rãi khi kết nối, truy cập mạng zero trust (ZTNA) chỉ cấp quyền truy cập vào ứng dụng cụ thể mà vai trò của người dùng yêu cầu. Các tổ chức vẫn dựa vào VPN tập trung vào quyền riêng tư để mã hóa có thể đặt ZTNA lên trên để kiểm soát những gì mỗi người dùng thực sự có thể truy cập. VPN xử lý đường hầm được mã hóa; zero trust xử lý ủy quyền và xác minh liên tục. Để xem so sánh các nền tảng doanh nghiệp được xây dựng xung quanh từng phương pháp, hãy xem so sánh VPN doanh nghiệp của chúng tôi.
Cách triển khai kiến trúc Zero Trust
Triển khai zero trust không phải là dự án làm trong một đêm, và tốt nhất nên thực hiện theo từng giai đoạn. Dưới đây là cách tiếp cận thực tế, từng bước một.
Bước 1: Xác định bề mặt bảo vệ của bạn
Xác định các dữ liệu, ứng dụng, tài sản và dịch vụ (DAAS) quan trọng nhất của bạn. Khác với bề mặt tấn công, vốn rất rộng và liên tục mở rộng, bề mặt bảo vệ nhỏ và được xác định rõ ràng. Hãy bắt đầu từ đây.
Bước 2: Lập bản đồ luồng giao dịch
Ghi lại cách lưu lượng truy cập di chuyển qua mạng của bạn. Hiểu người dùng nào truy cập ứng dụng nào, từ thiết bị nào và qua những đường dẫn nào. Bạn không thể áp dụng chính sách cho các luồng mà bạn chưa hiểu.
Bước 3: Xây dựng kiến trúc quanh bề mặt bảo vệ
Triển khai tường lửa thế hệ mới, giải pháp IAM và công cụ micro-segmentation xung quanh bề mặt bảo vệ của bạn. Đặt công cụ chính sách (policy engine) ở trung tâm của mọi quyết định truy cập. NIST SP 800-207 mô tả bốn biến thể triển khai: dựa trên tác nhân thiết bị/cổng kết nối, dựa trên enclave, dựa trên cổng tài nguyên và cách ly ứng dụng thiết bị. Hãy lựa chọn dựa trên hạ tầng hiện có của bạn.
Bước 4: Tạo chính sách truy cập chi tiết
Xác định các chính sách truy cập chi tiết theo Phương pháp Kipling: Ai đang yêu cầu truy cập? Họ truy cập ứng dụng nào? Khi nào họ truy cập? Họ ở đâu? Tại sao họ cần truy cập? Họ kết nối bằng cách nào? Sáu câu hỏi này là nền tảng của mọi quy tắc chính sách.
Bước 5: Triển khai xác thực đa yếu tố ở mọi nơi
Áp dụng MFA trên tất cả các điểm truy cập. Ưu tiên các tài khoản đặc quyền, sau đó mở rộng cho toàn bộ người dùng. Khóa bảo mật phần cứng (YubiKey, Google Titan) có khả năng chống lừa đảo, và đây là hình thức MFA mà OMB M-22-09[3] yêu cầu các cơ quan liên bang áp dụng.
Bước 6: Kích hoạt giám sát liên tục và phân tích
Triển khai các giải pháp SIEM và EDR để giám sát mọi lưu lượng theo thời gian thực. Thiết lập đường cơ sở cho hành vi bình thường để các bất thường kích hoạt cảnh báo ngay lập tức. Tự động hóa các quy trình ứng phó cho những mẫu mối đe dọa phổ biến.
Bước 7: Lặp lại và mở rộng
Bắt đầu với các tài sản nhạy cảm nhất và mở rộng dần các kiểm soát zero trust ra bên ngoài. Mỗi giai đoạn nên bao gồm kiểm thử, xác nhận và tinh chỉnh chính sách. Zero trust không phải là đích đến; đó là một quá trình cải tiến liên tục.
Các trường hợp sử dụng Zero Trust phổ biến
Lực lượng làm việc từ xa và lai ghép
Các tổ chức có nhân viên làm việc từ nhà, không gian làm việc chung hoặc tại các trang khách hàng sẽ được hưởng lợi ngay lập tức từ zero trust. Thay vì định tuyến tất cả lưu lượng thông qua VPN tập trung, các giải pháp ZTNA xác minh mỗi người dùng và thiết bị độc lập. Điều này giảm độ trễ và cải thiện bảo mật cùng một lúc.
Các tổ chức ưu tiên đám mây
Các công ty chạy khối lượng công việc trên AWS, Azure và Google Cloud cần các kiểm soát truy cập nhất quán trải dài trên nhiều môi trường. Các chính sách zero trust theo dõi người dùng và khối lượng công việc, không phải ranh giới mạng.
Các ngành được quản lý
Các tổ chức chăm sóc sức khỏe tuân theo HIPAA, các tổ chức tài chính được quản lý bởi PCI DSS và SOX, và các cơ quan chính phủ tuân theo FedRAMP đều yêu cầu kiểm soát truy cập nghiêm ngặt và dấu vết kiểm toán. Zero trust cung cấp cả hai theo thiết kế.
Truy cập của bên thứ ba và nhà thầu
Các nhà cung cấp và nhà thầu thường cần truy cập vào các hệ thống nội bộ cụ thể. Zero trust cấp cho họ quyền truy cập chỉ vào các tài nguyên họ cần, chỉ trong khoảng thời gian họ cần, với ghi nhật ký đầy đủ của mỗi hành động.
Sáp nhập và mua lại
Khi hai tổ chức sáp nhập, tích hợp các mạng của họ sẽ gây ra rủi ro đáng kể. Zero trust cho phép mỗi môi trường duy trì các kiểm soát truy cập độc lập trong khi có chọn lọc cấp quyền truy cập xuyên tổ chức trên cơ sở từng ứng dụng.
Zero Trust có phù hợp với tổ chức của bạn không?
Zero trust cyber security không phải là một xu hướng thoáng qua. Nó là một sự chuyển đổi cơ bản về cách thức các tổ chức bảo vệ dữ liệu, ứng dụng và người dùng của họ. Mô hình dựa trên chu vi cũ giả định các mối đe dọa nằm ngoài bức tường. Ngày nay, với điện toán đám mây, làm việc từ xa và các cuộc tấn công ngày càng tinh vi như trộm cắp danh tính và thu thập thông tin xác thực, giả định đó làm rủi ro các tổ chức.
Áp dụng zero trust có nghĩa là cam kết xác minh liên tục, truy cập quyền hạn tối thiểu, phân đoạn mạng, xác thực đa yếu tố và giám sát theo thời gian thực. Nó yêu cầu đầu tư vào công nghệ và sẵn sàng suy nghĩ lại cách tổ chức của bạn cấp và quản lý truy cập.
Sự trả lợi là đáng kể: giảm rủi ro vi phạm, tư thế tuân thủ mạnh hơn, khả năng hiển thị tốt hơn vào hoạt động mạng và một mô hình bảo mật mở rộng với tổ chức của bạn.
Hãy bắt đầu với các tài sản quan trọng nhất của bạn. Lập bản đồ các dòng lưu lượng của bạn. Triển khai MFA và IAM. Phân đoạn mạng của bạn. Giám sát mọi thứ. Mỗi bước tiến giảm phơi nhiễm của bạn với các mối đe dọa quan trọng nhất.
Tài liệu tham khảo
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Đã lưu trữ: Ảnh chụp Wayback Machine
- CISA. k.n.g. Zero Trust Maturity Model V2 508. Truy xuất 18 tháng 10, 2026 từ https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- Whitehouse. k.n.g. M 22 09. Truy xuất 18 tháng 10, 2026 từ https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 tháng 5, 2023). Truy xuất 18 tháng 10, 2026 từ https://arxiv.org/abs/2305.00945.Đã lưu trữ: Ảnh chụp Wayback Machine
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
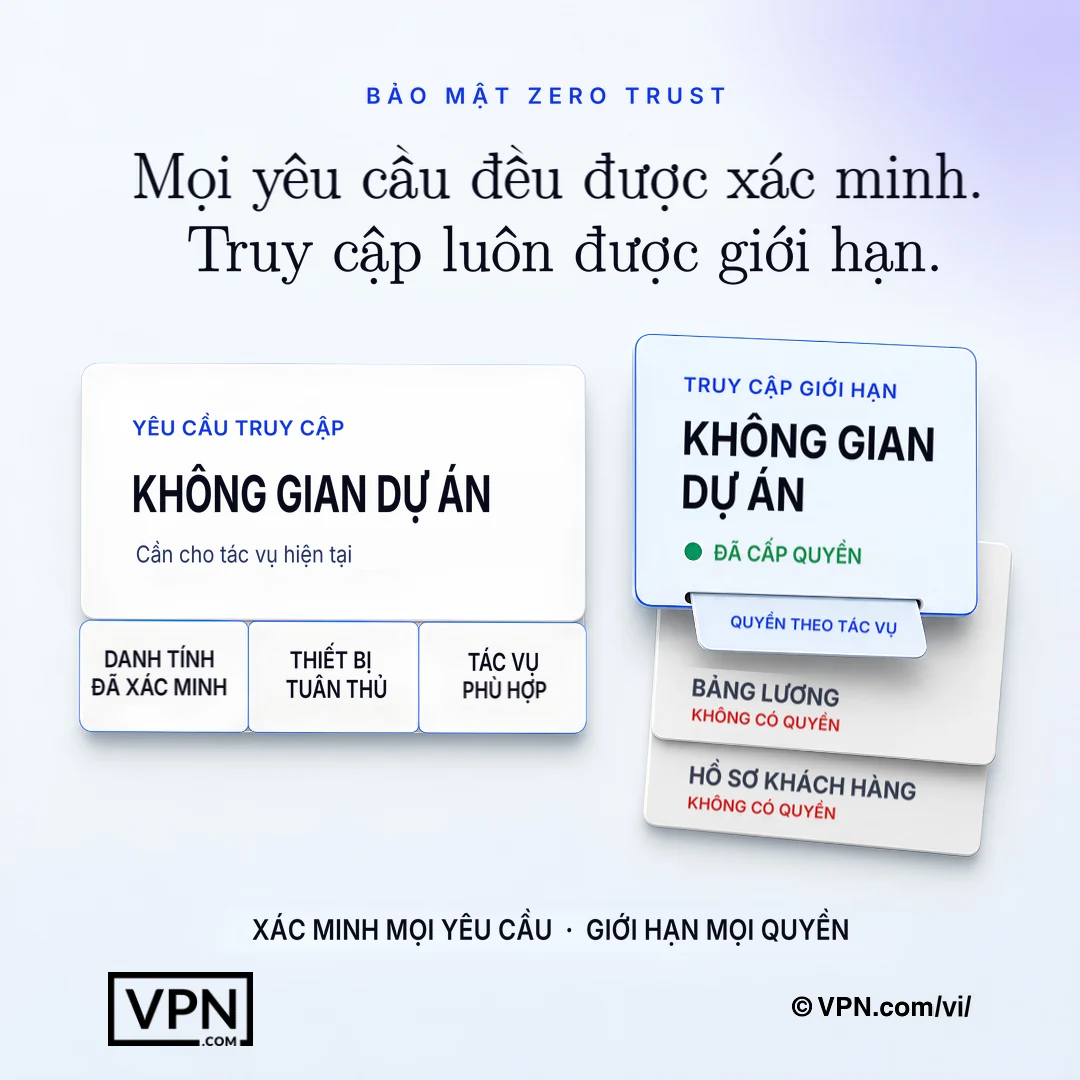
Zero trust xác minh mọi yêu cầu và chỉ cấp các quyền cần thiết cho tác vụ hiện tại.
Các câu hỏi thường gặp
An ninh mạng zero trust là gì, nói một cách đơn giản?
Zero trust có nghĩa là không người dùng, thiết bị hay kết nối nào được tin cậy theo mặc định, kể cả bên trong mạng doanh nghiệp. Mọi yêu cầu truy cập đều được xác minh một cách rõ ràng, chỉ được cấp đặc quyền tối thiểu cần thiết và được giám sát liên tục. Mô hình này thay thế cách tiếp cận cũ “tin tưởng mọi thứ bên trong vành đai”, vốn không còn hiệu quả khi điện toán đám mây và làm việc từ xa làm mất đi ranh giới mạng đó. NIST SP 800-207 là kiến trúc tham chiếu của chính phủ Hoa Kỳ dành cho mô hình này.
Các nguyên tắc cốt lõi của zero trust là gì?
NIST SP 800-207 định nghĩa bảy nguyên tắc (tenet), và các nhóm thực hành phổ biến bao gồm xác minh một cách tường minh, đặc quyền tối thiểu, giả định đã bị xâm nhập, phân đoạn mạng, xác thực đa yếu tố và giám sát liên tục. Mỗi nguyên tắc củng cố những nguyên tắc khác: đặc quyền tối thiểu giới hạn những gì một tài khoản bị xâm phạm có thể truy cập, phân đoạn mạng ngăn chặn sự lan truyền theo chiều ngang, còn giám sát liên tục phát hiện các bất thường mà các quy tắc tĩnh bỏ sót. Cùng nhau, chúng tạo thành các lớp phòng thủ chồng lấp nhau, thay vì một sản phẩm hay một thiết lập đơn lẻ.
Những mối đe dọa nào mà zero trust bảo vệ mà VPN truyền thống không?
Một VPN truyền thống mã hóa đường hầm nhưng cấp quyền truy cập mạng rộng khi kết nối, vì vậy kẻ tấn công đánh cắp một thông tin xác thực có thể di chuyển ngang trên toàn bộ mạng. Truy cập mạng zero trust (ZTNA) chỉ cấp quyền truy cập vào ứng dụng cụ thể mà vai trò của người dùng yêu cầu, với mỗi yêu cầu được xác minh lại. Điều này trực tiếp hạn chế sự di chuyển ngang, thu thập thông tin xác thực và tiếp quản tài khoản, những cuộc tấn công mà phòng thủ chỉ chu vi bỏ lỡ.
Zero trust giới hạn sự di chuyển ngang sau vi phạm như thế nào?
Zero trust giả định những kẻ tấn công đã ở bên trong và thiết kế xung quanh điều đó. Micro-segmentation chia mạng thành các phân đoạn cô lập, vì vậy xâm phạm một phân đoạn không cấp quyền truy cập vào những phân đoạn khác, sử dụng các công cụ như VMware NSX, Illumio hoặc Cisco ACI. Kết hợp với truy cập quyền hạn tối thiểu và giám sát liên tục thông qua các nền tảng SIEM, điều này giảm phạm vi ảnh hưởng của bất kỳ tài khoản hoặc điểm cuối bị xâm phạm nào.
Truy cập mạng zero trust (ZTNA) là gì và nó khác VPN ở điểm nào?
ZTNA chỉ cấp quyền truy cập vào ứng dụng cụ thể mà vai trò của người dùng yêu cầu, thay vì quyền truy cập mạng rộng mà đường hầm VPN cung cấp khi kết nối. Các tổ chức có thể tạo lớp ZTNA trên đầu VPN tập trung vào quyền riêng tư hiện tại: VPN xử lý đường hầm được mã hóa trong khi zero trust xử lý ủy quyền và xác minh liên tục theo từng yêu cầu, đóng khoảng trống mà quyền truy cập chỉ VPN để lại mở.
Zero trust có thay thế MFA hay hoạt động song song với MFA?
MFA là một thành phần bắt buộc của zero trust, không phải là thứ thay thế nó. Một nghiên cứu của Microsoft Research cho thấy MFA giảm 99,22% nguy cơ tài khoản bị xâm phạm, khiến nó trở thành yêu cầu không thể thiếu tại mọi điểm truy cập. Các triển khai zero trust thường bắt đầu triển khai MFA với các tài khoản đặc quyền, sau đó mở rộng ra toàn bộ người dùng, và thường sử dụng khóa bảo mật phần cứng như YubiKey hoặc Google Titan để tăng khả năng chống lừa đảo (phishing).
Những công cụ nào được sử dụng để xây dựng kiến trúc zero trust?
Một ngăn xếp đầy đủ bao gồm danh tính, điểm cuối, mạng và giám sát. IAM đến từ Microsoft Entra ID, Okta hoặc Ping Identity. EDR đến từ CrowdStrike Falcon, SentinelOne hoặc Microsoft Defender for Endpoint. Micro-segmentation sử dụng VMware NSX, Illumio hoặc Cisco ACI. Các nền tảng SIEM như Splunk, Microsoft Sentinel hoặc IBM QRadar cung cấp giám sát liên tục mà mô hình yêu cầu.
Công cụ chính sách là gì và tại sao nó lại ở trung tâm của zero trust?
Công cụ chính sách nằm ở trung tâm của kiến trúc zero trust, đánh giá mỗi yêu cầu truy cập so với các yếu tố như vai trò người dùng, sức khỏe thiết bị, vị trí, thời gian trong ngày và điểm số rủi ro để đưa ra quyết định cho phép hoặc từ chối theo thời gian thực. Quản trị viên chính sách sau đó thực thi quyết định đó bằng cách hướng dẫn điểm thực thi. NIST SP 800-207 phác thảo điều này như là thành phần ra quyết định cốt lõi của mô hình.
Làm thế nào để bắt đầu triển khai zero trust mà không làm gián đoạn hoạt động?
Bắt đầu bằng cách lập bản đồ protect surface của bạn — tập hợp nhỏ gồm dữ liệu, ứng dụng, tài sản và dịch vụ quan trọng — thay vì toàn bộ bề mặt tấn công. Sau đó, ghi lại các luồng giao dịch để hiểu ai truy cập cái gì và từ đâu. NIST SP 800-207 mô tả bốn biến thể triển khai (tác nhân thiết bị/cổng kết nối, dựa trên enclave, dựa trên cổng tài nguyên và sandbox ứng dụng thiết bị), vì vậy bạn có thể chọn biến thể phù hợp với hạ tầng hiện có trước khi mở rộng ra.
Phương pháp Kipling để thiết lập chính sách truy cập zero trust là gì?
Phương pháp Kipling xây dựng các chính sách truy cập chi tiết xung quanh sáu câu hỏi: ai đang yêu cầu truy cập, ứng dụng họ đang truy cập, khi nào, nơi họ đang ở, tại sao họ cần truy cập và họ đang kết nối như thế nào. Sáu câu hỏi này tạo nên cơ sở của mỗi quy tắc chính sách được thực thi bởi công cụ chính sách, thay thế quyền truy cập mạng rộng dựa trên vai trò bằng các quyết định theo từng yêu cầu, theo ngữ cảnh.
Một đợt triển khai zero trust hoàn chỉnh mất bao lâu?
Các tổ chức áp dụng zero trust theo từng giai đoạn thay vì như một dự án duy nhất. Trình tự gồm: lập bản đồ bề mặt bảo vệ, ghi lại các luồng giao dịch, xây dựng kiến trúc xoay quanh bề mặt đó, tạo các chính sách chi tiết theo Phương pháp Kipling, triển khai MFA cho mọi nơi, kích hoạt giám sát SIEM và EDR, rồi lặp lại. Mỗi giai đoạn đều bao gồm kiểm thử và tinh chỉnh chính sách trước khi mở rộng sang nhóm tài sản tiếp theo.
Zero trust có cần thiết cho các ngành được quản lý như chăm sóc sức khỏe hoặc tài chính không?
Có. Các tổ chức chăm sóc sức khỏe tuân theo HIPAA, các tổ chức tài chính được quản lý bởi PCI DSS và SOX, và các cơ quan chính phủ tuân theo FedRAMP đều yêu cầu kiểm soát truy cập nghiêm ngặt và dấu vết kiểm toán đầy đủ, những thứ zero trust cung cấp theo thiết kế thông qua xác minh liên tục và ghi nhật ký mỗi ứng dụng. Các nhà cung cấp bên thứ ba và nhà thầu cũng được cấp quyền truy cập chỉ vào các tài nguyên cụ thể và khoảng thời gian họ cần.
Điều gì xảy ra nếu một thiết bị không vượt qua kiểm tra tuân thủ dưới zero trust?
Các giải pháp EDR như CrowdStrike Falcon, SentinelOne hoặc Microsoft Defender for Endpoint liên tục giám sát sức khỏe thiết bị, và một thiết bị không tuân thủ, chẳng hạn như chạy hệ điều hành lỗi thời hoặc thiếu bản vá, có thể bị chặn tự động khỏi việc truy cập các tài nguyên nhạy cảm. Sự thực thi này xảy ra tại công cụ chính sách, nó đánh giá lại sức khỏe thiết bị như một yếu tố trong mỗi quyết định truy cập, không chỉ khi đăng nhập.