Hướng Dẫn Bảo Mật Dữ Liệu: Bảo Vệ, Quyền Lợi & Thực Hành Tốt Nhất
Tìm hiểu bảo mật dữ liệu là gì, các luật bảo mật hiện hành (GDPR, CCPA) và cách bảo vệ thông tin cá nhân của bạn trực tuyến.
 Michael Gargiulo
Kết luận: Dữ liệu cá nhân của bạn đối mặt với các mối đe dọa liên tục từ malware, phishing, kỹ thuật lừa xã hội và các cuộc tấn công mạng. Mật khẩu mạnh, các công cụ tập trung vào bảo mật và VPN mã hóa lưu lượng của bạn tạo thành các phòng chống cơ bản để bảo vệ thông tin của bạn trực tuyến.
Bảo mật dữ liệu đã trở thành một trong những chủ đề quan trọng nhất trong cuộc sống kỹ thuật số. Mỗi lần mua sắm trực tuyến, truy vấn tìm kiếm và bài đăng trên phương tiện truyền thông xã hội đều tạo ra dữ liệu cá nhân mà các công ty thu thập, lưu trữ và chia sẻ. Đối với nhiều người, câu hỏi rất đơn giản: ai kiểm soát thông tin của tôi và làm cách nào tôi có thể giữ nó an toàn?
Những rủi ro là có thật. Những kẻ tấn công mạng sử dụng các phương pháp tinh vi để đánh cắp dữ liệu cá nhân, và thậm chí các công ty hợp pháp đôi khi cũng xử lý sai dữ liệu. Nhưng cũng có tin tức tốt. Các luật bảo mật mạnh mẽ hiện tồn tại ở hàng chục quốc gia, và có các công cụ thực tế để giúp bạn kiểm soát. Hướng dẫn này bao gồm các mối đe dọa cụ thể đối với dữ liệu cá nhân của bạn, các luật được thiết kế để bảo vệ quyền lợi của bạn và các bước cụ thể mà bạn có thể thực hiện để bảo vệ thông tin của bạn trực tuyến.
Lưu ý: Hướng dẫn này tập trung vào bảo mật dữ liệu cá nhân từ góc độ người tiêu dùng. Nếu bạn đang tìm kiếm thông tin về các khung tuân thủ tổ chức, các nghĩa vụ xử lý dữ liệu của công ty hoặc triển khai GDPR cho các doanh nghiệp, hãy truy cập hướng dẫn bảo vệ dữ liệu của chúng tôi thay thế.
Bảo Mật Dữ Liệu Là Gì?
Bảo mật dữ liệu đề cập đến quyền của bạn để kiểm soát cách thông tin cá nhân của bạn được thu thập, sử dụng, lưu trữ và chia sẻ. Dữ liệu cá nhân bao gồm bất cứ thứ gì có thể xác định bạn trực tiếp hoặc gián tiếp: tên, địa chỉ email, số điện thoại, địa chỉ nhà, lịch sử duyệt web, hồ sơ mua hàng, dữ liệu vị trí và thậm chí thông tin sinh trắc học như dấu vân tay.
Trong thực tế, bảo mật dữ liệu trả lời ba câu hỏi:
- Ai thu thập dữ liệu của bạn? Các trang web, ứng dụng, nhà quảng cáo, các nhà cung cấp dịch vụ internet (ISP) và các cơ quan chính phủ đều thu thập thông tin cá nhân.
- Họ làm gì với nó? Các cách sử dụng phổ biến bao gồm quảng cáo được nhắm mục tiêu, phân tích, cải thiện sản phẩm và trong một số trường hợp, bán dữ liệu cho các bên thứ ba.
- Bạn có quyền kiểm soát nào? Các luật bảo mật và công cụ cung cấp cho bạn khả năng xem, sửa đổi, xóa và hạn chế quyền truy cập vào dữ liệu của bạn.
Khoảng cách giữa những gì các công ty thu thập và những gì người dùng hiểu về việc thu thập đó vẫn là một trong những thách thức lớn nhất trong bảo mật dữ liệu kỹ thuật số, theo Electronic Frontier Foundation (EFF). Bảo mật dữ liệu không giống với bảo vệ dữ liệu, liên quan đến các khung tổ chức và pháp lý mà các doanh nghiệp phải tuân theo. Bảo mật dữ liệu là về quyền lợi và lựa chọn của bạn.
Các Mối Đe Dọa Đối Với Thông Tin Cá Nhân Của Bạn
Những kẻ tấn công mạng sử dụng một loạt kỹ thuật để truy cập dữ liệu cá nhân. Hiểu cách thức hoạt động của từng mối đe dọa là bước đầu tiên để bảo vệ bản thân.
Kỹ Thuật Lừa Xã Hội
Kỹ thuật lừa xã hội là một loại cuộc tấn công trong đó những kẻ tấn công điều khiển mọi người để tiết lộ thông tin bảo mật. Thay vì khai thác các lỗ hổng phần mềm, những cuộc tấn công này khai thác tâm lý con người.
Cách thức hoạt động: Một kẻ tấn công có thể giả mạo đại diện ngân hàng, gửi kêu gọi từ thiện giả, hoặc tạo ra một tình huống cấp bách (chẳng hạn như tuyên bố tài khoản của bạn bị xâm phạm) để buộc bạn chia sẻ mật khẩu, số tài khoản hoặc mã xác minh.
Ví dụ thực tế: Vào tháng 7 năm 2020, Twitter đã trải qua một vụ rò rỉ dữ liệu nghiêm trọng khi những kẻ tấn công sử dụng một cuộc tấn công kỹ thuật xã hội phối hợp nhằm nhắm vào các nhân viên có quyền truy cập các công cụ nội bộ. Sau đó, những kẻ tấn công đã chiếm quyền kiểm soát các tài khoản có lượng theo dõi lớn, bao gồm tài khoản của Barack Obama và Elon Musk, theo đơn khiếu nại hình sự liên bang[1], nhằm quảng bá một trò lừa đảo tiền điện tử.
Phòng chống: Xác minh bất kỳ yêu cầu nào về thông tin cá nhân không mong đợi bằng cách liên hệ với tổ chức trực tiếp qua các kênh chính thức. Không bao giờ chia sẻ mật khẩu hoặc mã một lần với bất cứ ai liên hệ với bạn trước.
Malware
Malware là phần mềm độc hại được thiết kế để xâm nhập các thiết bị và đánh cắp dữ liệu, mã hóa tập tin để tống tiền hoặc theo dõi hoạt động của người dùng mà không có sự đồng ý.
Cách thức hoạt động: Malware thường đến thông qua các tệp đính kèm email, các trang web bị xâm phạm hoặc các bản tải xuống bị nhiễm. Khi được cài đặt, nó có thể ghi lại các phím bấm để lấy mật khẩu, mã hóa tập tin của bạn và yêu cầu thanh toán (ransomware), kích hoạt máy ảnh hoặc micrô, hoặc exfiltrate các tài liệu nhạy cảm.
Ví dụ thực tế: Cuộc tấn công ransomware WannaCry năm 2017 đã gây ra hàng chục nghìn lượt nhiễm mã độc tại hơn 150 quốc gia[2], theo các báo cáo nguồn mở do CISA trích dẫn. Mã độc này mã hóa tệp của người dùng và đòi thanh toán bằng Bitcoin. Bệnh viện, doanh nghiệp và các cơ quan chính phủ đều bị ảnh hưởng.
Phòng chống: Cập nhật hệ điều hành và phần mềm của bạn, tránh nhấp vào liên kết hoặc tệp đính kèm từ những người gửi không xác định, và sử dụng phần mềm antivirus uy tín. Hướng dẫn chuyên dụng của chúng tôi bao gồm các loại malware và phòng chống chi tiết.
Spear Phishing
Trong khi phishing tiêu chuẩn tung lưới rộng, spear phishing nhắm mục tiêu các cá nhân cụ thể bằng cách sử dụng thông tin cá nhân mà kẻ tấn công đã thu thập.
Cách thức hoạt động: Một kẻ tấn công nghiên cứu bạn thông qua phương tiện truyền thông xã hội, hồ sơ công khai hoặc các cuộc vi phạm dữ liệu trước đó. Sau đó, họ soạn một thông điệp được cá nhân hóa cao, thường xuất hiện từ một đồng nghiệp, sếp hoặc dịch vụ đáng tin cậy, lừa bạn nhấp vào liên kết độc hại hoặc cung cấp dữ liệu nhạy cảm.
Ví dụ thực tế: Một báo cáo năm 2023 của Barracuda Networks cho thấy lừa đảo spear phishing chỉ chiếm 0,1% số cuộc tấn công qua email nhưng lại chịu trách nhiệm cho 66% các vụ vi phạm[3] trong dữ liệu của họ. Việc cá nhân hóa khiến các cuộc tấn công này hiệu quả hơn nhiều so với lừa đảo phishing thông thường.
Phòng chống: Hãy nghi ngờ bất kỳ email nào yêu cầu hành động khẩn cấp, ngay cả khi nó xuất phát từ người bạn biết. Xác minh các yêu cầu thông qua một kênh liên lạc riêng biệt. Đọc hướng dẫn chi tiết của chúng tôi về các cuộc tấn công phishing để biết thêm các chiến lược bảo vệ.
Cuộc Tấn Công Mạng
Các mạng Wi-Fi công cộng trong các quán cà phê, sân bay và khách sạn rất tiện lợi nhưng vốn không an toàn. Những kẻ tấn công trên cùng một mạng có thể chặn các truyền dữ liệu không được mã hóa.
Cách thức hoạt động: Trong cuộc tấn công man-in-the-middle (MITM), một hacker đặt chính họ giữa thiết bị của bạn và bộ định tuyến Wi-Fi. Sau đó, họ có thể theo dõi hoạt động duyệt web của bạn, lấy thông tin đăng nhập và thậm chí tiêm nội dung độc hại vào các trang web bạn truy cập.
Ví dụ thực tế: Các nhà nghiên cứu bảo mật đã ghi nhận rằng các điểm phát Wi-Fi giả mạo các mạng hợp pháp (được gọi là tấn công “evil twin”) vẫn là một trong những mối đe dọa phổ biến nhất ở nơi công cộng.
Phòng chống: Tránh truy cập các tài khoản ngân hàng hoặc tài khoản nhạy cảm trên Wi-Fi công cộng. Sử dụng VPN để mã hóa kết nối của bạn và đảm bảo các trang web sử dụng HTTPS trước khi nhập bất kỳ thông tin cá nhân nào.
Lỗ Hổng Internet of Things (IoT)
Các thiết bị nhà thông minh, thiết bị đeo, điện thoại cũ và các thiết bị kết nối thường có các tiêu chuẩn bảo mật yếu và nhận cập nhật phần mềm không thường xuyên.
Cách thức hoạt động: Nhiều thiết bị IoT được vận chuyển với mật khẩu mặc định mà người dùng không bao giờ thay đổi. Những thiết bị này thường thiếu mã hóa và có thể truyền dữ liệu dưới dạng văn bản thuần túy. Những kẻ tấn công có thể khai thác những điểm yếu này để truy cập mạng nhà của bạn và bất kỳ dữ liệu nào được lưu trữ trên các thiết bị kết nối.
Ví dụ thực tế: Năm 2019, các nhà nghiên cứu của Bitdefender phát hiện rằng Ring Video Doorbell Pro trao đổi thông tin đăng nhập Wi-Fi qua HTTP thuần trong quá trình thiết lập[4], khiến những người ở gần đều có thể truy cập thông tin này; lỗi này hiện đã được khắc phục.
Phòng chống: Thay đổi mật khẩu mặc định trên tất cả các thiết bị kết nối ngay sau khi thiết lập. Thường xuyên kiểm tra cập nhật firmware và vô hiệu hóa các tính năng mà bạn không sử dụng, chẳng hạn như truy cập từ xa.
Khai Thác Phương Tiện Truyền Thông Xã Hội
Các nền tảng phương tiện truyền thông xã hội thu thập một lượng lớn dữ liệu người dùng, và thông tin mà bạn tự nguyện chia sẻ có thể bị kẻ tấn công sử dụng để gây hại.
Cách thức hoạt động: Những kẻ tấn công lấy dữ liệu từ các hồ sơ công khai để thu thập chi tiết cá nhân cho các chiến dịch kỹ thuật lừa xã hội hoặc spear phishing. Chính các nền tảng tự họ thu thập dữ liệu hành vi bao gồm các bạn thích, chia sẻ, check-in vị trí và mẫu duyệt web của bạn để quảng cáo được nhắm mục tiêu. Các cuộc vi phạm dữ liệu tại các công ty phương tiện truyền thông xã hội có thể phơi bày thông tin này cho các tội phạm.
Ví dụ thực tế: Trong vụ Cambridge Analytica, FTC cáo buộc rằng một ứng dụng đã thu thập dữ liệu hồ sơ của khoảng 250.000 đến 270.000 người dùng cùng 50 đến 65 triệu bạn bè của họ[5] thông qua các thủ đoạn lừa dối.
Phòng chống: Kiểm tra các cài đặt bảo mật của bạn trên mỗi nền tảng. Hạn chế thông tin cá nhân hiển thị trên các hồ sơ công khai và hãy cẩn thận về việc chấp nhận các yêu cầu kết nối từ các tài khoản không xác định.
Deepfakes và Phương Tiện Truyền Thông Tổng Hợp
Những tiến bộ trong trí tuệ nhân tạo đã làm cho việc tạo ra hình ảnh, âm thanh và video giả thuyết phục trở thành có thể, có thể gây hại cho danh tiếng hoặc tạo điều kiện cho gian lận.
Cách thức hoạt động: Các công cụ AI có thể tạo ra phương tiện truyền thông tổng hợp chân thực bằng cách sử dụng các mẫu giọng nói, khuôn mặt hoặc kiểu viết của một người. Những kẻ tấn công sử dụng deepfakes để mạo danh, tống tiền, các chiến dịch thông tin sai lệch và gian lận tài chính chẳng hạn như các trò lừa nhái giọng.
Ví dụ thực tế: Năm 2024, một nhân viên tài chính tại công ty kỹ thuật Arup đã chuyển khoảng 25 triệu USD[6] sau một cuộc gọi video với người mà họ tin là giám đốc tài chính (CFO) của công ty. Cuộc gọi đó đã sử dụng công nghệ deepfake.
Phòng chống: Hãy cẩn thận với bất kỳ yêu cầu video hoặc âm thanh bất thường nào liên quan đến các giao dịch tài chính. Xác minh các liên lạc không mong đợi thông qua các kênh được thiết lập. Sử dụng xác thực đa yếu tố để giọng nói hoặc video không thể ủy quyền các hành động nhạy cảm.
Dữ Liệu Nào Có Thể Bị Nhắm Mục Tiêu?
Những kẻ tấn công mạng nhắm mục tiêu các loại thông tin cá nhân khác nhau tùy thuộc vào mục đích của họ. Các mục tiêu phổ biến bao gồm tên, địa chỉ, số điện thoại, số An sinh Xã hội, chi tiết tài khoản tài chính, hồ sơ y tế và thông tin đăng nhập. Dưới đây là những gì những kẻ tấn công thường làm với dữ liệu bị đánh cắp:
Trộm danh tính
Kẻ gian dùng thông tin cá nhân bị đánh cắp để mạo danh nạn nhân. Chúng có thể mở tài khoản tín dụng, nộp tờ khai thuế gian lận, đi khám chữa bệnh hoặc phạm tội dưới tên người khác. Theo Ủy ban Thương mại Liên bang Hoa Kỳ (FTC), người dân Mỹ đã báo cáo thiệt hại hơn 10 tỷ đô la do gian lận trong năm 2023[7]. Hãy tìm hiểu cách thức trộm danh tính hoạt động và cách tự bảo vệ mình.
Doxxing
Doxxing liên quan đến việc công bố thông tin riêng tư của ai đó công khai mà không có sự đồng ý. Điều này có thể bao gồm địa chỉ nhà, số điện thoại, chi tiết nơi làm việc và thông tin gia đình. Các nạn nhân có thể phải đối mặt với quấy rối, đe dọa hoặc nguy hiểm thực tế do đó.
Bán trên Dark Web
Dữ liệu bị đánh cắp thường được rao bán trên các chợ dark web. Giá cả dao động rất nhiều và thay đổi theo thời gian, nhưng hồ sơ danh tính đầy đủ và hồ sơ y tế thường có giá trị cao hơn nhiều so với một thông tin đơn lẻ như địa chỉ email.
Khai Thác Tài Chính
Những kẻ tấn công sử dụng số thẻ tín dụng bị đánh cắp, thông tin đăng nhập tài khoản ngân hàng và chi tiết cá nhân để thực hiện các giao dịch không được phép, chuyển tiền hoặc đăng ký các khoản vay dưới tên của nạn nhân.
Cưỡng đoạt và Tống tiền
Dữ liệu cá nhân nhạy cảm, bao gồm ảnh riêng tư, thông điệp hoặc lịch sử duyệt web, có thể được sử dụng để đe dọa nạn nhân thanh toán. Các cuộc tấn công ransomware mã hóa tập tin và yêu cầu thanh toán để giải phóng chúng.
Khai Thác Cá Nhân
Dữ liệu bị đánh cắp cho phép theo dõi, quấy rối và mạo danh. Những kẻ tấn công có thể sử dụng thông tin cá nhân để theo dõi vị trí của nạn nhân, liên hệ gia đình hoặc chủ nhân họ, hoặc phạm tội dưới danh tính của nạn nhân.
Quyền Của Người Tiêu Dùng Theo Luật Bảo Mật Dữ Liệu
Các luật bảo mật dữ liệu thiết lập các quy tắc chi phối cách thức mà các tổ chức thu thập, lưu trữ, xử lý và chia sẻ thông tin cá nhân. Những luật này cũng xác định quyền của bạn với tư cách là một cá nhân và đặt hình phạt cho các vi phạm.
Tại Sao Luật Bảo Mật Quan Trọng
Sự tăng trưởng nhanh chóng của việc thu thập dữ liệu kỹ thuật số đã tạo nên nhu cầu cấp bách đối với các biện pháp bảo vệ pháp lý. Các luật bảo mật dữ liệu có nhiều chức năng quan trọng:
- Bảo vệ cá nhân khỏi việc sử dụng không được phép thông tin cá nhân của họ
- Cấp các quyền cụ thể bao gồm khả năng truy cập, sửa chữa và xóa dữ liệu của bạn
- Yêu cầu tính minh bạch từ các tổ chức về cách họ xử lý dữ liệu
- Bắt buộc thông báo vi phạm để các cá nhân có thể thực hiện hành động bảo vệ
- Áp đặt hình phạt khuyến khích tuân thủ
Khung Quyền riêng tư NIST[8] là một công cụ tự nguyện giúp các tổ chức xác định và quản lý rủi ro về quyền riêng tư, và nhiều tổ chức sử dụng công cụ này song song với các yêu cầu pháp lý đó.
| Quy định | Khu vực | Ngày có hiệu lực | Mức phạt tối đa |
|---|---|---|---|
| GDPR[9] | Liên minh Châu Âu | 25 tháng 5, 2018 | €20 triệu hoặc 4% doanh thu toàn cầu hằng năm[10] |
| CCPA[11] | California, Hoa Kỳ | 1 tháng 1, 2020 | $2,500 mỗi vi phạm, $7,500 mỗi vi phạm cố ý (đã điều chỉnh theo lạm phát) |
| PDPA | Singapore | 2 tháng 7, 2014 | S$1 triệu hoặc 10% doanh thu hằng năm tại Singapore, tùy mức nào cao hơn[12] |
| LGPD[13] | Brazil | Tháng 8, 2020 (áp dụng hình phạt từ 1 tháng 8, 2021) | 2% doanh thu tại Brazil, tối đa 50 triệu real |
| PIPEDA | Canada | 13 tháng 4, 2000 | Các biện pháp khắc phục do Tòa án Liên bang quyết định[14] |
| Các luật tiểu bang khác nhau | Hoa Kỳ (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Tùy theo tiểu bang |
Quy Định Bảo Vệ Dữ Liệu Chung (GDPR)
- Khu Vực: Liên Minh Châu Âu (EU)
- Ngày Có Hiệu Lực: 25 tháng 5 năm 2018
Điều khoản chính
- Sự đồng ý: Yêu cầu sự đồng ý rõ ràng từ cá nhân trước khi xử lý dữ liệu của họ. Ủy ban Châu Âu giải thích khuôn khổ pháp lý[9].
- Quyền của chủ thể dữ liệu: Trao quyền truy cập, chỉnh sửa, xóa và hạn chế việc xử lý dữ liệu cá nhân.
- Thông báo vi phạm dữ liệu: Khi một vi phạm gây rủi ro cho cá nhân, tổ chức phải thông báo cho cơ quan giám sát trong vòng 72 giờ kể từ khi nhận biết vi phạm[15].
- Hình phạt: Lên đến 20 triệu euro hoặc 4% tổng doanh thu hằng năm trên toàn cầu[10], tùy mức nào cao hơn.
Đạo Luật Bảo Vệ Người Tiêu Dùng California (CCPA)
- Khu Vực: California, Hoa Kỳ
- Ngày Có Hiệu Lực: 1 tháng 1 năm 2020
Các điều khoản chính
- Quyền được biết: Người tiêu dùng có thể yêu cầu thông tin chi tiết về cách dữ liệu cá nhân của họ được thu thập, sử dụng và chia sẻ.
- Quyền yêu cầu xóa: Người tiêu dùng có thể yêu cầu xóa dữ liệu cá nhân của mình.
- Quyền từ chối bán dữ liệu: Người tiêu dùng có thể từ chối việc bán dữ liệu cá nhân của mình.
- Mức phạt: Phạt hành chính tối đa 2.500 USD cho mỗi vi phạm, hoặc 7.500 USD cho mỗi vi phạm cố ý[11], được điều chỉnh theo lạm phát.
Đạo Luật Bảo Vệ Dữ Liệu Cá Nhân (PDPA) — Singapore
- Khu Vực: Singapore
- Ngày Có Hiệu Lực: 2 tháng 7 năm 2014
Điều khoản chính
- Sự đồng ý: Yêu cầu tổ chức phải có sự đồng ý trước khi thu thập, sử dụng hoặc tiết lộ dữ liệu cá nhân.
- Truy cập và chỉnh sửa: Cho phép cá nhân truy cập và chỉnh sửa thông tin cá nhân của mình.
- Bảo mật dữ liệu: Tổ chức phải triển khai các biện pháp bảo mật hợp lý để bảo vệ dữ liệu cá nhân.
- Hình phạt: Mức phạt tài chính lên đến 1 triệu đô la Singapore hoặc 10% doanh thu hằng năm tại Singapore[12], tùy mức nào cao hơn, áp dụng từ tháng 10 năm 2022.
Luật Bảo vệ Dữ liệu Cá nhân của Brazil (LGPD)
- Khu vực: Brazil
- Ngày có hiệu lực: Tháng 8 năm 2020, với các chế tài được áp dụng từ ngày 1 tháng 8 năm 2021
Điều khoản chính
- Sự đồng ý: Yêu cầu có sự đồng ý rõ ràng và tường minh đối với việc xử lý dữ liệu.
- Quyền của chủ thể dữ liệu: Cung cấp quyền truy cập, chỉnh sửa, xóa và chuyển giao thông tin cá nhân.
- Cán bộ bảo vệ dữ liệu: Tổ chức phải bổ nhiệm một cán bộ bảo vệ dữ liệu.
- Mức phạt: Tối đa 2% doanh thu của công ty tại Brazil, giới hạn ở mức 50 triệu real cho mỗi vi phạm[13].
Đạo Luật Bảo Vệ Thông Tin Cá Nhân và Tài Liệu Điện Tử (PIPEDA) — Canada
- Khu Vực: Canada
- Ngày Có Hiệu Lực: 13 tháng 4 năm 2000 (với các sửa đổi theo thời gian)
Điều khoản chính
- Sự đồng ý: Yêu cầu tổ chức phải có được sự đồng ý có ý nghĩa trước khi thu thập và sử dụng dữ liệu.
- Truy cập và chỉnh sửa: Cho phép cá nhân truy cập và chỉnh sửa thông tin cá nhân của mình.
- Bảo mật dữ liệu: Tổ chức phải bảo vệ dữ liệu cá nhân bằng các biện pháp bảo vệ phù hợp.
- Hình phạt: Ủy viên Bảo mật Thông tin có thể chuyển vụ việc lên Tòa án Liên bang, và tòa án có thể ra lệnh khắc phục[14].
Luật Bảo Mật Dữ Liệu Mới Của Tiểu Bang Ở Hoa Kỳ
- Tiểu Bang: Khác nhau, bao gồm New Jersey, New Hampshire, Montana, Florida, Texas và Oregon
- Ngày Có Hiệu Lực: Các ngày khác nhau vào năm 2024 và 2025
Các Điều Khoản Chính
- Sự Đồng Ý: Các yêu cầu tương tự để có được sự đồng ý trước khi xử lý dữ liệu.
- Quyền Của Chủ Đề Dữ Liệu: Quyền truy cập, chỉnh sửa, xóa và từ chối việc xử lý dữ liệu.
- Bảo Mật Dữ Liệu: Yêu cầu bảo vệ dữ liệu cá nhân và thực hiện đánh giá bảo vệ dữ liệu.
- Hình Phạt: Khác nhau theo tiểu bang, bao gồm tiền phạt và các biện pháp thực thi của cách quityperties.
Mẹo: Thói quen hiệu quả nhất duy nhất là giới hạn những gì bạn chia sẻ trực tuyến ngay từ đầu. Kết hợp các mật khẩu duy nhất mạnh mẽ, lưu trữ đám mây được mã hóa và VPN trên Wi-Fi công cộng, và bạn sẽ loại bỏ hầu hết bề mặt tấn công mà những kẻ tấn công dựa vào.
Cách Để Bảo Vệ Thông Tin Cá Nhân Của Bạn
Những mối đe dọa là có thật, nhưng phòng chống cũng vậy. Dưới đây là các bước cụ thể, có thể hành động để bảo vệ dữ liệu cá nhân của bạn trực tuyến.
Sử dụng trình duyệt bảo vệ quyền riêng tư
Các trình duyệt thông thường thu thập một lượng dữ liệu người dùng đáng kể. Những lựa chọn thay thế tập trung vào quyền riêng tư như Brave, Firefox (với tính năng bảo vệ theo dõi nghiêm ngặt được bật) và Tor Browser chặn trình theo dõi và quảng cáo theo mặc định. Tor gửi lưu lượng qua một đường dẫn ngẫu nhiên đi qua nhiều relay[16], nên không một điểm quan sát nào có thể biết lưu lượng xuất phát từ đâu hoặc đang đi đến đâu.
Hạn Chế Chia Sẻ Dữ Liệu
Mỗi phần thông tin cá nhân mà bạn chia sẻ trực tuyến sẽ tăng tiếp xúc của bạn. Tránh đăng tên đầy đủ, địa chỉ nhà, số điện thoại hoặc nơi làm việc trên các hồ sơ công khai. Xem xét quyền bạn cấp cho các ứng dụng và thu hồi quyền truy cập vào danh bạ, vị trí và máy ảnh khi không cần thiết.
Mã Hóa Lưu Trữ Đám Mây
Nếu bạn lưu trữ tệp trong đám mây, hãy sử dụng các dịch vụ cung cấp mã hóa end-to-end như Tresorit hoặc Proton Drive. Đối với các tài khoản lưu trữ đám mây hiện có (Google Drive, Dropbox), mã hóa các tệp nhạy cảm cục bộ trước khi tải lên bằng các công cụ như Cryptomator.
Sử Dụng Trình Tìm Thiết Bị
Bật Find My Device (Android) hoặc Find My iPhone (iOS) trên tất cả các thiết bị của bạn. Nếu một thiết bị bị mất hoặc bị đánh cắp, những công cụ này cho phép bạn khóa thiết bị từ xa và xóa tất cả dữ liệu cá nhân trước khi nó rơi vào tay sai.
Xem Xét Quyền Ứng Dụng
Nhiều ứng dụng yêu cầu quyền truy cập vào máy ảnh, micrô, danh bạ và dữ liệu vị trí vượt quá những gì chúng cần để hoạt động. Trên cả iOS và Android, xem xét các quyền ứng dụng trong cài đặt thiết bị của bạn và thu hồi bất kỳ quyền nào có vẻ không cần thiết. Chú ý đặc biệt đến các ứng dụng yêu cầu quyền truy cập micrô hoặc máy ảnh khi chạy trong nền.
Cài Đặt Trình Chặn Quảng Cáo
Các tiện ích mở rộng trình duyệt như uBlock Origin chặn các tập lệnh theo dõi, quảng cáo xâm lấn và các miền malware đã biết. Các trình chặn quảng cáo giảm lượng dữ liệu mà các bên thứ ba có thể thu thập về hành vi duyệt web của bạn và cũng cải thiện tốc độ tải trang.
Sử Dụng Ứng Dụng Nhắn Tin Tập Trung Vào Bảo Mật
Các tin nhắn SMS tiêu chuẩn không được mã hóa. Các ứng dụng như Signal sử dụng mã hóa end-to-end theo mặc định cho tất cả các thông điệp, cuộc gọi thoại và cuộc gọi video. Điều này có nghĩa là ngay cả nhà cung cấp ứng dụng cũng không thể đọc cuộc trò chuyện của bạn.
Sử Dụng Dịch Vụ Email An Toàn
Các nhà cung cấp email như ProtonMail và Tutanota cung cấp mã hóa end-to-end, không giống như các tài khoản Gmail hoặc Outlook tiêu chuẩn nơi nhà cung cấp có thể kỹ thuật truy cập nội dung thông điệp.
Tạo mật khẩu mạnh và duy nhất
Phân tích của chính phủ Anh về các tài khoản bị lộ mật khẩu cho thấy 123456 là mật khẩu phổ biến nhất, được dùng cho 23,2 triệu tài khoản[17]. Hãy dùng trình quản lý mật khẩu để tạo và lưu một mật khẩu riêng cho từng tài khoản. CISA khuyến nghị mật khẩu mạnh là có độ dài tối thiểu 16 ký tự, ngẫu nhiên và không trùng lặp[18]. Hãy bật xác thực đa yếu tố (MFA)[19] cho mọi tài khoản hỗ trợ tính năng này.
Sử Dụng Khóa Ứng Dụng
Nhiều điện thoại thông minh cung cấp khả năng khóa các ứng dụng riêng lẻ bằng một PIN, mẫu hoặc quét sinh trắc học riêng biệt. Điều này thêm một lớp bảo vệ thứ hai nếu ai đó có quyền truy cập vào thiết bị của bạn.
Xóa Dữ Liệu Duyệt Web Của Bạn Thường Xuyên
Xóa lịch sử duyệt web, cookie và dữ liệu trong bộ nhớ cache của bạn theo lịch trình thường xuyên. Điều này sẽ loại bỏ dữ liệu theo dõi được lưu trữ và giảm thông tin có sẵn cho bất cứ ai truy cập thiết bị của bạn. Hầu hết các trình duyệt cho phép bạn tự động hóa quy trình này thông qua các cài đặt.
Vô Hiệu Hóa Cookie Của Bên Thứ Ba
Các trình duyệt hiện đại bao gồm Chrome, Firefox và Safari cho phép bạn chặn cookie của bên thứ ba, chủ yếu được sử dụng để theo dõi hoạt động của bạn trên các trang web khác nhau. Vô hiệu hóa chúng sẽ giảm đáng kể việc theo dõi liên trang. Kiểm tra cài đặt bảo mật của trình duyệt để định cấu hình điều này.
Bật Yêu Cầu Do Not Track
Mặc dù không phải tất cả các trang web đều tuân theo các yêu cầu Do Not Track (DNT), việc bật cài đặt này trong trình duyệt của bạn báo hiệu sở thích của bạn không được theo dõi. Kết hợp điều này với vô hiệu hóa các quyền vị trí và thông báo không cần thiết trên các thiết bị di động.
Tách Biệt Hoạt động Trực tuyến
Sử dụng các trình duyệt riêng biệt hoặc cấu hình trình duyệt cho các hoạt động khác nhau. Giữ duyệt cá nhân trong một cấu hình và công việc hoặc mua sắm ở cấu hình khác. Điều này ngăn các mạng theo dõi từ việc xây dựng một bức tranh hoàn chỉnh về hành vi duyệt web trực tuyến của bạn.
Bảo Mật Các Thiết Bị IoT Của Bạn
Thay đổi mật khẩu mặc định trên mỗi thiết bị kết nối ngay sau khi thiết lập. Kiểm tra cập nhật firmware hàng tháng. Vô hiệu hóa các tính năng truy cập từ xa mà bạn không sử dụng, và cân nhắc đặt các thiết bị IoT trên một mạng Wi-Fi riêng biệt từ các thiết bị chính của bạn.
Sử Dụng Các Công Cụ Mã Hóa Để Bảo Vệ Kết Nối Của Bạn
Mã hóa là phòng chống kỹ thuật hiệu quả nhất cho dữ liệu cá nhân đang trong quá trình truyền. Một số công cụ làm việc cùng nhau để bảo vệ các khía cạnh khác nhau của hoạt động trực tuyến của bạn.
Mạng Riêng Ảo (VPN)
VPN mã hóa tất cả lưu lượng internet giữa thiết bị của bạn và máy chủ VPN, ngăn chặn ISP, quản trị viên mạng và những kẻ tấn công trên Wi-Fi công cộng khỏi việc theo dõi hoạt động của bạn. VPN cũng che giấu địa chỉ IP của bạn, làm cho các trang web và nhà quảng cáo khó theo dõi vị trí của bạn hơn.
Khi chọn VPN, ưu tiên các nhà cung cấp có chính sách không ghi nhật ký được xác minh, các tiêu chuẩn mã hóa mạnh (AES-256) và mạng máy chủ rộng. So sánh các nhà cung cấp hàng đầu dựa trên tốc độ, bảo mật và tính năng bảo mật trên trang xem xét VPN của chúng tôi.
NordVPN là một trong những lựa chọn được đánh giá cao nhất cho quyền riêng tư cá nhân. Nó sử dụng mã hóa AES-256, cho biết chính sách không lưu nhật ký của nó đã được kiểm toán độc lập, và cung cấp chặn phần mềm độc hại và quảng cáo tích hợp thông qua tính năng Threat Protection. NordVPN hỗ trợ tối đa 10 kết nối thiết bị đồng thời và duy trì 7,229 máy chủ ở 150 quốc gia.
DNS Được Mã Hóa
Các truy vấn DNS tiêu chuẩn được gửi dưới dạng văn bản thuần túy, cho phép ISP của bạn xem mỗi trang web bạn truy cập. Chuyển sang DNS được mã hóa (DNS over HTTPS hoặc DNS over TLS) thông qua các nhà cung cấp như Cloudflare (1.1.1.1) hoặc Quad9 ngăn chặn giám sát này.
HTTPS Ở Khắp Nơi
Luôn xác minh rằng các trang web sử dụng HTTPS trước khi nhập thông tin cá nhân. Các trình duyệt hiện đại hiển thị biểu tượng khóa trong thanh địa chỉ cho các kết nối được mã hóa. Tiện ích mở rộng HTTPS Everywhere (bây giờ được tích hợp sẵn vào nhiều trình duyệt) tự động nâng cấp các kết nối lên HTTPS khi có thể.
Trình Duyệt Riêng Tư và Công Cụ Tìm Kiếm
Kết hợp VPN của bạn với một trình duyệt tập trung vào bảo mật như Brave hoặc Firefox và một công cụ tìm kiếm như DuckDuckGo không theo dõi các truy vấn tìm kiếm. Phương pháp phân lớp này cung cấp bảo mật mạnh hơn đáng kể so với bất kỳ công cụ nào riêng lẻ.
Các Điểm Chính
Bảo mật dữ liệu cá nhân không phải là tùy chọn trong môi trường kỹ thuật số ngày nay. Mỗi hành động trực tuyến tạo ra dữ liệu có thể được thu thập, chia sẻ, bán hoặc đánh cắp. Những mối đe dọa là cụ thể và được ghi chép tốt, từ phishing và malware đến kỹ thuật lừa xã hội và lỗ hổng IoT.
Phòng chống cũng cụ thể như nhau. Mật khẩu duy nhất mạnh mẽ được quản lý bởi trình quản lý mật khẩu loại bỏ vectơ tấn công phổ biến nhất. VPN mã hóa lưu lượng của bạn và ngăn chặn giám sát mạng. Các trình duyệt tập trung vào bảo mật và các ứng dụng nhắn tin được mã hóa giảm dữ liệu có sẵn cho những người theo dõi và kẻ tấn công. Và các luật bảo mật dữ liệu như GDPR và CCPA cấp cho bạn quyền pháp lý để kiểm soát thông tin của bạn.
Phương pháp hiệu quả nhất kết hợp nhiều lớp: giới hạn những gì bạn chia sẻ, mã hóa những gì bạn truyền, bảo đảm những gì bạn lưu trữ, và cập nhật về các mối đe dọa đang phát triển. Không có công cụ nào cung cấp bảo vệ hoàn chỉnh, nhưng cùng nhau những biện pháp này giảm đáng kể rủi ro của bạn. Hôm nay hãy thực hiện một bước, cho dù đó là kiểm tra quyền ứng dụng, bật xác thực đa yếu tố hay thiết lập VPN, và xây dựng từ đó.
Tài liệu tham khảo
- Justice. k.n.g. Dl. Truy xuất 16 tháng 10, 2026 từ https://www.justice.gov/opa/press-release/file/1300246/dl.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Indicators Associated With WannaCry Ransomware. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Đã lưu trữ: Ảnh chụp Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 tháng 5, 2023). Truy xuất 16 tháng 10, 2026 từ https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Đã lưu trữ: Ảnh chụp Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 tháng 11, 2019). Truy xuất 16 tháng 10, 2026 từ https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Đã lưu trữ: Ảnh chụp Wayback Machine
- FTC. k.n.g. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Truy xuất 16 tháng 10, 2026 từ https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 tháng 5, 2024). Truy xuất 16 tháng 10, 2026 từ https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Đã lưu trữ: Ảnh chụp Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Truy xuất 16 tháng 10, 2026 từ https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Đã lưu trữ: Ảnh chụp Wayback Machine
- NIST. 2018. Privacy Framework. Truy xuất 16 tháng 10, 2026 từ https://www.nist.gov/privacy-framework.Đã lưu trữ: Ảnh chụp Wayback Machine
- European Commission. k.n.g. Legal framework of EU data protection. Truy xuất 16 tháng 10, 2026 từ https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Đã lưu trữ: Ảnh chụp Wayback Machine
- European Commission. k.n.g. Enforcement and sanctions. Truy xuất 16 tháng 10, 2026 từ https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Đã lưu trữ: Ảnh chụp Wayback Machine
- CA. k.n.g. Ccpa Statute. Truy xuất 16 tháng 10, 2026 từ https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Truy xuất 16 tháng 10, 2026 từ https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- Planalto. k.n.g. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Đã lưu trữ: Ảnh chụp Wayback Machine
- GC. k.n.g. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Truy xuất 16 tháng 10, 2026 từ https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Đã lưu trữ: Ảnh chụp Wayback Machine
- European Commission. k.n.g. Obligations. Truy xuất 16 tháng 10, 2026 từ https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Đã lưu trữ: Ảnh chụp Wayback Machine
- The Tor Project, Inc. k.n.g. Tor Project: Overview. Truy xuất 16 tháng 10, 2026 từ https://2019.www.torproject.org/about/overview.html.en.Đã lưu trữ: Ảnh chụp Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Truy xuất 16 tháng 10, 2026 từ https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Use Strong Passwords. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/secure-our-world/use-strong-passwords.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Turn On MFA. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/secure-our-world/turn-mfa.Đã lưu trữ: Ảnh chụp Wayback Machine
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
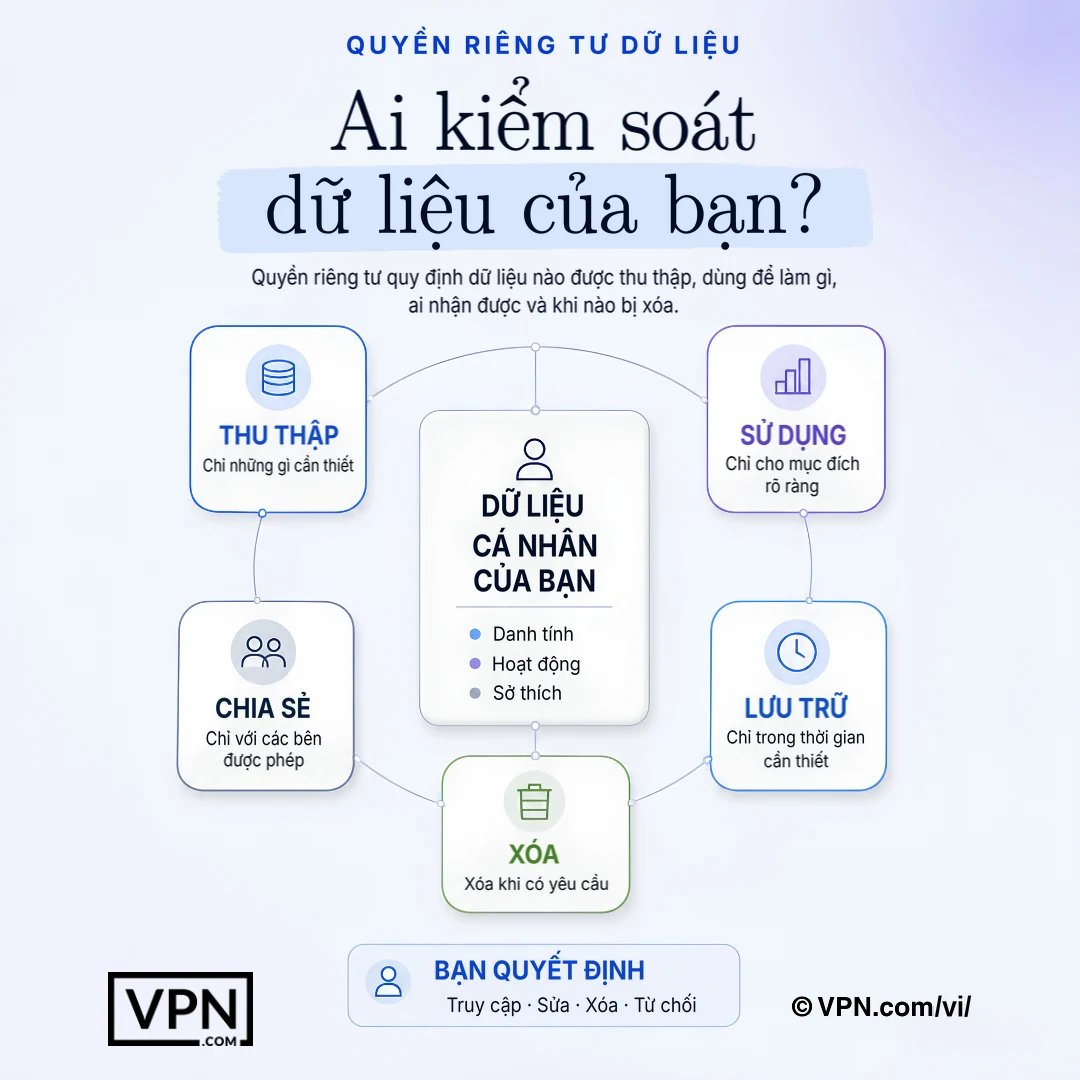
Quyền riêng tư dữ liệu xác định thông tin nào được thu thập, sử dụng như thế nào, ai nhận được và khi nào bị xóa.
Câu Hỏi Thường Gặp
Sự Khác Biệt Giữa Bảo Mật Dữ Liệu Và Bảo Vệ Dữ Liệu Là Gì?
Bảo mật dữ liệu là quyền cá nhân của bạn để kiểm soát cách thức mà thông tin cá nhân như tên, lịch sử duyệt web hoặc dữ liệu vị trí của bạn được thu thập, sử dụng và chia sẻ. Bảo vệ dữ liệu bao gồm các khung tổ chức và pháp lý mà các doanh nghiệp phải tuân theo để xử lý dữ liệu đó một cách có trách nhiệm. Để bảo mật cá nhân, tập trung vào các công cụ như VPN và trình quản lý mật khẩu thay vì các khung tuân thủ của công ty.
Lừa đảo mục tiêu (spear phishing) nguy hiểm đến mức nào so với lừa đảo thông thường?
Lừa đảo mục tiêu nguy hiểm hơn nhiều, dù hiếm gặp hơn đáng kể. Một báo cáo năm 2023 của Barracuda Networks cho thấy lừa đảo mục tiêu chỉ chiếm 0,1% các cuộc tấn công qua email nhưng lại chịu trách nhiệm cho 66% các vụ vi phạm trong dữ liệu của hãng. Lý do là kẻ tấn công nghiên cứu mục tiêu qua mạng xã hội và các vụ rò rỉ dữ liệu trước đó, từ đó soạn ra những tin nhắn thuyết phục và được cá nhân hóa. Hãy xác minh các yêu cầu khẩn cấp qua một kênh liên lạc khác trước khi hành động.
Kỹ thuật lừa đảo xã hội có thể thực sự xâm phạm các tài khoản lớn, chứ không chỉ cá nhân?
Có. Vào tháng 7 năm 2020, Twitter bị xâm nhập khi kẻ tấn công phối hợp thực hiện một cuộc tấn công lừa đảo xã hội nhắm vào các nhân viên có quyền truy cập công cụ nội bộ, sau đó chiếm quyền kiểm soát các tài khoản nổi tiếng, bao gồm tài khoản của Barack Obama và Elon Musk, để quảng bá một vụ lừa đảo tiền điện tử. Điều này cho thấy kỹ thuật lừa đảo xã hội khai thác tâm lý con người chứ không phải lỗ hổng phần mềm, vì vậy việc xác minh các yêu cầu qua kênh chính thức là điều quan trọng.
Mức độ nguy hiểm thực tế của deepfake đối với dữ liệu cá nhân và tài chính là bao nhiêu?
Đây là một mối đe dọa đang hoạt động và gây thiệt hại lớn. Năm 2024, một nhân viên tài chính tại công ty kỹ thuật Arup đã chuyển khoảng 25 triệu USD sau một cuộc gọi video với người mà về sau được xác định là deepfake của giám đốc tài chính (CFO) của công ty. Kẻ gian sử dụng giọng nói và khuôn mặt được nhân bản để tống tiền và lừa đảo. Xác thực đa yếu tố có tác dụng vì nó ngăn việc chỉ dựa vào giọng nói hoặc video để phê duyệt các giao dịch nhạy cảm.
Nhà thông minh và thiết bị IoT có thực sự là rủi ro về quyền riêng tư không?
Có. Nhiều thiết bị IoT được xuất xưởng với mật khẩu mặc định mà người dùng không bao giờ thay đổi, và truyền dữ liệu mà không mã hóa. Năm 2019, các nhà nghiên cứu của Bitdefender phát hiện chuông cửa Ring Video Doorbell Pro trao đổi thông tin đăng nhập Wi-Fi qua HTTP thuần trong quá trình thiết lập, khiến bất kỳ ai trong phạm vi sóng cũng có thể thu được chúng. Hãy thay đổi mật khẩu mặc định ngay sau khi thiết lập, kiểm tra bản cập nhật firmware hàng tháng và tắt các tính năng truy cập từ xa mà bạn không sử dụng.
Điều gì thực sự xảy ra với dữ liệu của tôi sau một vụ rò rỉ?
Dữ liệu bị đánh cắp thường được rao bán trên các chợ đen trên dark web, nơi giá cả dao động rất lớn, nhưng hồ sơ danh tính đầy đủ và hồ sơ y tế đặc biệt có giá trị. Sau đó, tội phạm dùng chúng để đánh cắp danh tính; theo FTC, người dân Mỹ đã mất hơn 10 tỷ USD do gian lận trong năm 2023.
GDPR thực sự cho tôi những quyền gì đối với dữ liệu cá nhân của mình?
GDPR, có hiệu lực từ ngày 25 tháng 5 năm 2018 trên toàn EU, trao cho bạn các quyền truy cập, chỉnh sửa, xóa và hạn chế việc xử lý dữ liệu cá nhân của mình, đồng thời yêu cầu các tổ chức phải có cơ sở pháp lý, chẳng hạn như sự đồng ý, trước khi xử lý dữ liệu đó. Khi một vi phạm dữ liệu gây rủi ro cho cá nhân, các công ty phải thông báo cho cơ quan giám sát trong vòng 72 giờ. Các hành vi vi phạm có thể bị phạt tới 20 triệu euro hoặc 4% tổng doanh thu hằng năm trên toàn cầu, tùy mức nào cao hơn.
CCPA khác GDPR như thế nào đối với người tiêu dùng?
CCPA, có hiệu lực từ ngày 1 tháng 1 năm 2020 tại California, trao cho người tiêu dùng quyền biết những thông tin cá nhân nào đang được thu thập, quyền yêu cầu xóa chúng và quyền từ chối việc bán chúng, với mức phạt hành chính lên đến 2.500 USD cho mỗi vi phạm hoặc 7.500 USD cho mỗi vi phạm cố ý. Mức này hẹp hơn cơ chế của GDPR, với mức phạt tối đa 20 triệu euro hoặc 4% doanh thu, nhưng vẫn mang lại cho người tiêu dùng Mỹ đòn bẩy cụ thể để từ chối việc bán dữ liệu của mình.
VPN bảo vệ dữ liệu cá nhân của tôi như thế nào?
VPN mã hóa tất cả lưu lượng truy cập giữa thiết bị của bạn và máy chủ của nó, chặn nhà cung cấp dịch vụ Internet và những kẻ tấn công trên Wi-Fi công cộng khỏi giám sát hoạt động, đồng thời che giấu địa chỉ IP của bạn để cản trở theo dõi vị trí. Chẳng hạn, NordVPN sử dụng mã hóa AES-256, nói rằng chính sách không lưu nhật ký của nó đã được kiểm toán độc lập, vận hành 7,229 máy chủ tại 150 quốc gia và bao phủ 10 thiết bị kết nối đồng thời.
Những Công Cụ Nào Bảo Vệ Liên Lạc Của Tôi Ngoài VPN?
Lớp mã hóa trên các kênh. Signal mã hóa thông điệp, cuộc gọi thoại và cuộc gọi video end-to-end theo mặc định để thậm chí nhà cung cấp ứng dụng cũng không thể đọc chúng. ProtonMail và Tutanota cung cấp email được mã hóa end-to-end, không giống như Gmail hoặc Outlook tiêu chuẩn. DNS được mã hóa thông qua Cloudflare (1.1.1.1) hoặc Quad9 ngăn chặn ISP của bạn từ việc ghi nhật ký mỗi trang web bạn truy cập dưới dạng văn bản thuần túy.
Điều gì làm cho mật khẩu thực sự mạnh vào năm 2024?
Độ dài và tính ngẫu nhiên là quan trọng nhất: hãy đặt mục tiêu ít nhất 16 ký tự, kết hợp chữ hoa, chữ thường, số và ký hiệu. Tuy vậy, “123456” vẫn luôn nằm trong danh sách các mật khẩu bị lộ nhiều nhất. Hãy dùng trình quản lý mật khẩu để tạo và lưu trữ thông tin đăng nhập riêng biệt cho từng tài khoản, đồng thời bật xác thực đa yếu tố ở mọi nơi có hỗ trợ để một mật khẩu bị rò rỉ không thể tự động cho phép truy cập.
Làm thế nào để bảo vệ dữ liệu của tôi khi dùng Wi-Fi công cộng?
Tránh đăng nhập vào tài khoản ngân hàng hoặc các tài khoản nhạy cảm khi dùng mạng công cộng, vì kẻ tấn công trên cùng mạng Wi-Fi có thể thực hiện tấn công man-in-the-middle hoặc thiết lập các điểm phát Wi-Fi giả mạo “evil twin” để bắt chước các mạng hợp pháp. Hãy dùng VPN để mã hóa kết nối của bạn và xác nhận trang web sử dụng HTTPS trước khi nhập bất kỳ thông tin cá nhân nào.
Thói Quen Hiệu Quả Nhất Duy Nhất Để Giảm Rủi Ro Bảo Mật Của Tôi Là Gì?
Giới hạn những gì bạn chia sẻ trực tuyến ngay từ đầu, vì mỗi chi tiết được đăng sẽ mở rộng những gì những kẻ tấn công có thể sử dụng cho spear phishing hoặc doxxing. Kết hợp điều đó với mật khẩu duy nhất mạnh mẽ, các công cụ lưu trữ đám mây được mã hóa như Proton Drive hoặc Tresorit, và VPN trên Wi-Fi công cộng. Cùng nhau những biện pháp này sẽ loại bỏ hầu hết bề mặt tấn công mà những kẻ tấn công dựa vào.