Các Cuộc Tấn Công Phishing: Cách Chúng Hoạt Động & Cách Phòng Chống
Tìm hiểu các cuộc tấn công phishing là gì, các chiến thuật phổ biến được sử dụng bởi những kẻ lừa đảo, và các bước bạn có thể thực hiện để nhận ra và tránh những mối đe dọa trực tuyến lừa dối này.
 Michael Gargiulo
Dòng Dưới Cùng: Phishing là một trong những vectơ tấn công mạng phổ biến nhất, sử dụng các email, cuộc gọi và trang web giả để đánh cắp thông tin xác thực. Phòng chống hiệu quả yêu cầu kết hợp các công cụ bảo mật với sự cảnh báo liên tục và một nền văn hóa hoài nghi đối với các liên lạc không được yêu cầu.
Các tội phạm mạng liên tục cải tiến chiến thuật của họ để đánh cắp thông tin cá nhân và xâm phạm hệ thống. Phishing vẫn là vũ khí hiệu quả nhất của họ. Trung tâm Khiếu nại Tội phạm Internet của FBI báo cáo hơn 300.000 khiếu nại về phishing vào năm 2022, với tổn thất vượt quá 52 triệu đô la.
Các cuộc tấn công này sử dụng các email, cuộc gọi điện thoại, tin nhắn văn bản và trang web giả để lừa mọi người trao các thông tin xác thực. Hiểu cách mỗi loại hoạt động là bước đầu tiên để xây dựng một phòng chống thực sự.
| Loại Phishing | Phương Pháp | Mục Tiêu Chính |
|---|---|---|
| Phishing qua email | Các email giả hàng loạt mô phỏng các thương hiệu đáng tin cậy | Khán giả rộng — thông tin xác thực, thông tin thanh toán |
| Spear phishing | Các email được cá nhân hóa sử dụng các chi tiết đã biết về nạn nhân | Các cá nhân hoặc tổ chức cụ thể |
| Vishing | Các cuộc gọi thoại giả mạo ngân hàng hoặc hỗ trợ kỹ thuật | Thông tin tài chính, quyền truy cập tài khoản |
| Smishing | Các tin nhắn SMS giả với các liên kết độc hại | Người dùng di động, trò lừa đảo giao hàng/bưu kiện |
| Whaling | Các cuộc tấn công nhắm mục tiêu cao độ tập trung vào giám đốc điều hành hoặc C-suite | Chuyển khoản, dữ liệu công ty nhạy cảm |
| Pharming | Chuyển hướng các URL hợp pháp tới các trang web giả một cách âm thầm | Thông tin xác thực đăng nhập quy mô lớn |
| Clone phishing | Sao chép một email thực với một liên kết độc hại được thay thế | Các nạn nhân tin tưởng người gửi ban đầu |
Cách Phát Hiện Một Nỗ Lực Phishing
Các tin nhắn phishing chia sẻ các dấu hiệu cảnh báo phổ biến. Phát hiện chúng một cách nhanh chóng sẽ ngăn chặn việc đánh cắp thông tin xác thực và nhiễm phần mềm độc hại.
Kiểm tra địa chỉ người gửi. Những kẻ tấn công thường giả mạo tên hiển thị nhưng sử dụng các miền có chính tả sai. Một email từ “support@amaz0n-security.com” không phải từ Amazon. Di chuột qua trường người gửi để tiết lộ địa chỉ thực tế.
Tìm kiếm sự khẩn cấp và các mối đe dọa. Các tin nhắn tuyên bố “Tài khoản của bạn sẽ bị khóa trong 24 giờ” thúc đẩy bạn hành động mà không cần suy nghĩ. Các công ty hợp pháp hiếm khi áp đặt thời hạn đột ngột qua email.
Kiểm tra các liên kết trước khi nhấp. Di chuột qua bất kỳ liên kết nào để xem trước URL đích. Nếu văn bản liên kết nói “bankofamerica.com” nhưng URL chỉ tới “boa-secure-login.xyz,” hãy đóng tin nhắn ngay lập tức.
Chú ý đến các lỗi về ngữ pháp và định dạng. Các tổ chức chuyên nghiệp kiểm tra lại các liên lạc của họ. Những lỗi chính tả, khoảng trắng kỳ lạ và các logo không nhất quán báo hiệu một tin nhắn giả mạo.
Mẹo: Trước khi nhập thông tin xác thực ở bất kỳ đâu, hãy xác minh URL theo cách thủ công. Không nhấp vào các liên kết trong email. Nhập địa chỉ trực tiếp vào trình duyệt của bạn hoặc sử dụng một dấu trang đã lưu. Các ngân hàng và dịch vụ hợp pháp sẽ không bao giờ yêu cầu mật khẩu của bạn qua email hoặc điện thoại.
Các Thực Hành Phòng Chống Tốt Nhất Thực Sự Hoạt Động
Phát hiện một mình là không đủ. Các tổ chức và cá nhân cần các phòng chống theo lớp để chặn các nỗ lực phishing trước khi chúng đến được hộp thư đến.
Bật xác thực đa yếu tố (MFA). MFA chặn 99,9% các cuộc tấn công xâm phạm tài khoản tự động, theo Microsoft. Ngay cả khi kẻ tấn công đánh cắp mật khẩu của bạn, họ không thể truy cập tài khoản của bạn mà không có yếu tố thứ hai.
Triển khai các giao thức xác thực email. Cấu hình các bản ghi SPF, DKIM và DMARC cho miền của bạn. Các giao thức này xác minh rằng các email đến thực sự xuất phát từ người gửi được tuyên bố. DMARC một mình giảm giả mạo miền lên tới 90%.
Chạy đào tạo nhận thức bảo mật hàng quý. Đào tạo hàng năm không đủ thường xuyên. Các tổ chức đào tạo nhân viên mỗi 90 ngày thấy tỷ lệ nhấp phishing giảm từ 30% xuống dưới 5% trong vòng 12 tháng.
Sử dụng lọc DNS và proxy web. Những công cụ này chặn quyền truy cập vào các miền phishing đã biết trong thời gian thực. Các dịch vụ như Cisco Umbrella và Cloudflare Gateway duy trì các cơ sở dữ liệu hàng triệu URL độc hại.
Triển khai một nút báo cáo phishing. Cung cấp cho nhân viên một tùy chọn một cú nhấp để báo cáo các email đáng ngờ. Điều này cung cấp cho nhóm bảo mật của bạn thông tin đe dọa theo thời gian thực cụ thể cho tổ chức của bạn.
Các Bước Phản Ứng Phishing Khi Một Cuộc Tấn Công Thành Công
Ngay cả những phòng chống tốt nhất cũng thỉnh thoảng thất bại. Một kế hoạch phản ứng sự cố rõ ràng giới hạn thiệt hại và tăng tốc độ phục hồi.
Cô lập tài khoản bị ảnh hưởng ngay lập tức. Đặt lại mật khẩu bị xâm phạm và thu hồi các phiên hoạt động. Nếu MFA không được bật, hãy bật nó ngay bây giờ.
Thông báo cho nhóm bảo mật của bạn trong vòng 15 phút. Báo cáo nhanh chóng giúp những người phản ứng có thời gian để chặn cơ sở hạ tầng của kẻ tấn công trước khi nó lây lan tới các tài khoản khác.
Quét để tìm phần mềm độc hại. Nếu nạn nhân nhấp vào một liên kết hoặc tải xuống một tệp đính kèm, hãy chạy một quét điểm cuối đầy đủ. Cách ly thiết bị khỏi mạng cho đến khi quét hoàn tất.
Ghi chép mọi thứ. Ghi lại các tiêu đề email phishing, URL, dấu thời gian và bất kỳ hành động nào được thực hiện. Bằng chứng này hỗ trợ điều tra pháp y và báo cáo quy định.
Giao tiếp với các bên bị ảnh hưởng. Nếu dữ liệu khách hàng bị lộ, hãy thông báo cho các cá nhân bị ảnh hưởng theo luật thông báo vi phạm của khu vực pháp lý của bạn. Sự minh bạch bảo tồn niềm tin.
Kết Luận Cuối Cùng
Phishing vẫn là một trong những mối đe dọa cố định nhất trong an ninh mạng. Những kẻ tấn công thích ứng nhanh chóng, chuyển từ email sang SMS sang cuộc gọi thoại khi phòng chống cải thiện trong bất kỳ kênh nào.
Kỹ năng phát hiện, kiểm soát kỹ thuật theo lớp và đào tạo thường xuyên tạo thành nền tảng của phòng chống hiệu quả. Các giao thức xác thực email như DMARC dừng giả mạo miền. Xác thực đa yếu tố làm cho các thông tin xác thực bị đánh cắp vô hiệu. Đào tạo hàng quý giữ cho nhận thức phishing sắc nét trên toàn tổ chức của bạn.
Một kế hoạch phản ứng sự cố mạnh mẽ đảm bảo rằng khi một cuộc tấn công trượt qua, nhóm của bạn sẽ chứa thiệt hại trong vòng phút thay vì ngày. Ghi chép các quy trình phản ứng của bạn, gán các vai trò rõ ràng và luyện tập chúng thường xuyên.
Phòng chống phishing không phải là một dự án một lần. Nó yêu cầu chú ý liên tục, công cụ được cập nhật và một nền văn hóa bảo mật nhận thức ở mọi cấp độ của tổ chức của bạn.
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ quá trình kiểm tra của chúng tôi, miễn phí để xem và chia sẻ.
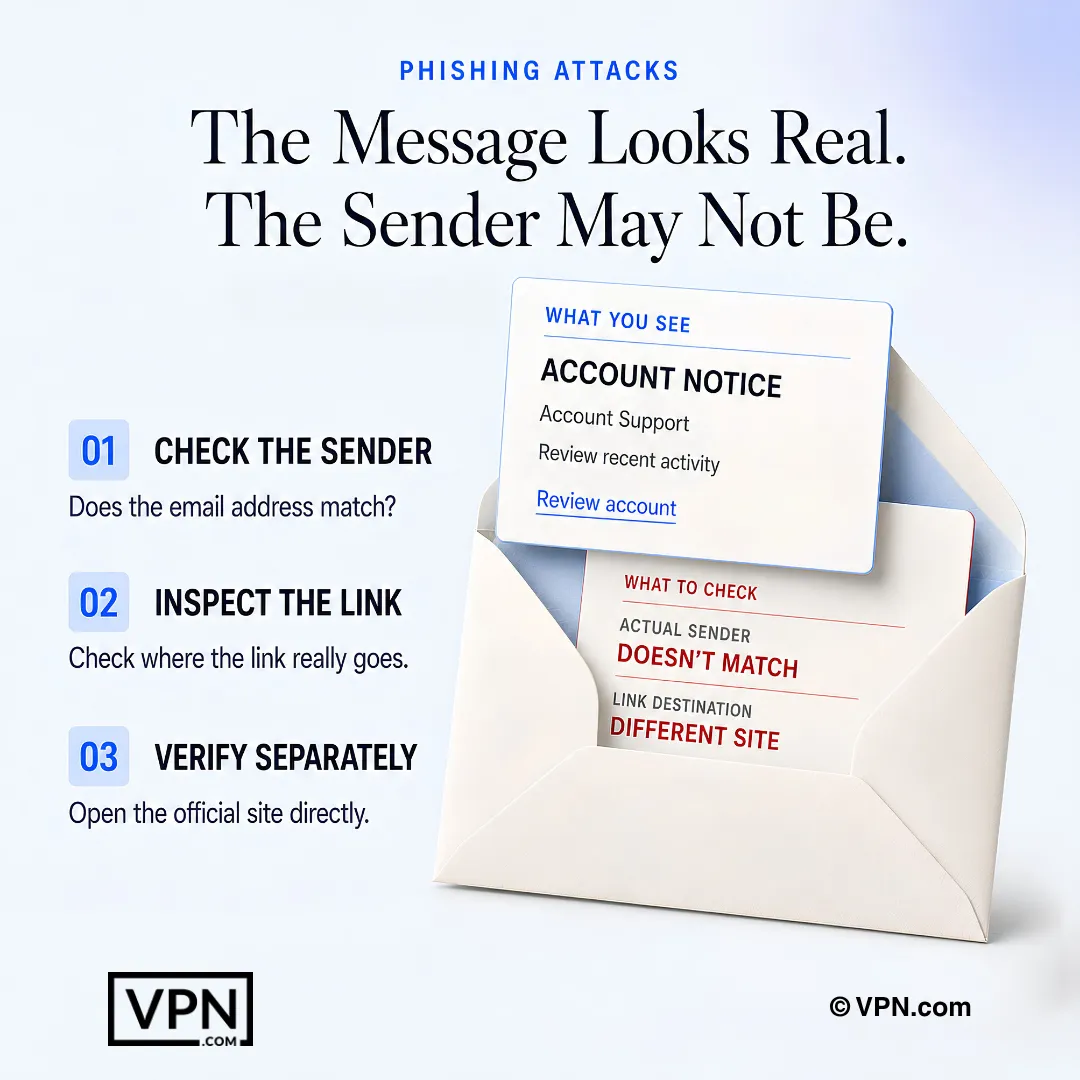
Một tin nhắn thuyết phục vẫn có thể là gian lận, vì vậy hãy xác minh người gửi và đích đến bên ngoài tin nhắn đó.
Các Câu Hỏi Thường Gặp
Phishing là gì và làm cách nào mà các kẻ tấn công thực sự thực hiện nó?
Phishing hoạt động bằng cách mạo danh những người gửi đáng tin cậy thông qua các email, cuộc gọi, tin nhắn văn bản hoặc trang web giả để lừa các nạn nhân trao các thông tin xác thực hoặc tiền. Trung tâm Khiếu nại Tội phạm Internet của FBI đã ghi lại hơn 300.000 khiếu nại về phishing chỉ trong năm 2022, với tổn thất vượt quá 52 triệu đô la. Những kẻ tấn công dựa vào sự khẩn cấp, các miền giả mạo và thương hiệu mô phỏng thay vì các khai thác kỹ thuật để thành công.
Sự khác biệt giữa phishing qua email, spear phishing và whaling là gì?
Phishing qua email gửi hàng loạt các email thương hiệu giả tới một khán giả rộng để tìm kiếm thông tin xác thực hoặc thông tin thanh toán, trong khi spear phishing cá nhân hóa các tin nhắn bằng cách sử dụng các chi tiết đã biết về một mục tiêu cụ thể. Whaling đi xa hơn, nhắm mục tiêu vào các giám đốc điều hành và C-suite cụ thể để ủy quyền chuyển khoản hoặc rò rỉ dữ liệu công ty nhạy cảm. Cuộc tấn công có mục tiêu càng cao, nó thường càng thuyết phục và tốn kém.
Vishing và smishing là gì, và chúng khác với phishing qua email như thế nào?
Vishing sử dụng các cuộc gọi thoại mạo danh ngân hàng hoặc hỗ trợ kỹ thuật để trích xuất thông tin tài chính và quyền truy cập tài khoản, trong khi smishing gửi các tin nhắn SMS giả với các liên kết độc hại, thường được ngụy trang dưới dạng thông báo giao hàng hoặc bưu kiện. Cả hai đều bỏ qua email hoàn toàn, cho phép chúng vượt qua các giao thức xác thực email như DMARC và khai thác sự tức thời mà mọi người liên kết với các cuộc gọi và tin nhắn điện thoại.
Pharming là gì và tại sao nó khó phát hiện hơn một email giả?
Pharming chuyển hướng các URL hợp pháp tới các trang web giả một cách âm thầm, mà không cần email hoặc liên kết đáng ngờ, vì vậy các nạn nhân lên một trang đăng nhập giả mạo ngay cả sau khi tự nhập đúng địa chỉ. Nó nhắm mục tiêu thông tin xác thực đăng nhập quy mô lớn thay vì một nạn nhân cùng một lúc, và không có lôi cuốn rõ ràng như sự khẩn cấp hoặc một miền có chính tả sai để phát hiện.
Clone phishing là gì?
Clone phishing sao chép một email thực, trước đây đã được gửi và thay đổi một liên kết độc hại, dựa vào thực tế là nạn nhân đã tin tưởng người gửi ban đầu và tin nhắn. Vì bản sao trông gần giống với cái gì đó hợp pháp mà người nhận đã thấy, nó vượt qua sự hoài nghi mà một email lạnh, không mong muốn thường kích hoạt.
Những dấu hiệu đặc trưng của một email phishing là gì?
Bốn dấu hiệu tiết lộ hầu hết các email phishing. Kiểm tra địa chỉ người gửi để tìm các miền có chính tả sai như “amaz0n-security.com,” chú ý đến sự khẩn cấp chẳng hạn như “tài khoản của bạn sẽ bị khóa trong 24 giờ,” di chuột qua các liên kết để xem trước URL đích thực và quét các lỗi về ngữ pháp hoặc định dạng mà các tổ chức chuyên nghiệp thường tránh.
Xác thực đa yếu tố chặn các cuộc tấn công phishing thành công như thế nào?
Xác thực đa yếu tố chặn 99,9% các cuộc tấn công xâm phạm tài khoản tự động, theo Microsoft, vì một mật khẩu bị đánh cắp một mình không đủ để đăng nhập mà không có yếu tố thứ hai. Ngay cả khi một email phishing thành công trong việc thu thập thông tin xác thực của bạn, MFA sẽ dừng kẻ tấn công ở màn hình đăng nhập, làm cho nó trở thành một trong những phòng chống có tác động cao nhất có sẵn.
SPF, DKIM và DMARC là gì, và tôi có cần cả ba không?
SPF, DKIM và DMARC là các giao thức xác thực email được cấu hình ở cấp miền xác minh rằng thư đến thực sự xuất phát từ người gửi được tuyên bố. Vâng, chúng hoạt động cùng nhau thay vì như những lựa chọn thay thế, và DMARC một mình giảm giả mạo miền lên tới 90%. Nếu không cấu hình cả ba, những kẻ tấn công có thể giả mạo miền của bạn để nhắm mục tiêu các nhân viên hoặc khách hàng của riêng bạn.
Đào tạo nhận thức bảo mật nên diễn ra thường xuyên để thực sự giảm rủi ro?
Đào tạo hàng quý, không phải hàng năm, là điều thúc đẩy kim. Các tổ chức đào tạo nhân viên mỗi 90 ngày thấy tỷ lệ nhấp phishing giảm từ 30% xuống dưới 5% trong vòng 12 tháng. Các phiên hàng năm để lại khoảng cách quá lớn để các thói quen phai nhạt, vì vậy chu kỳ 90 ngày là cách tạo ra các kết quả có thể đo lường được.
Những công cụ nào chặn các trang web phishing trước khi nhân viên có thể nhấp vào chúng?
Lọc DNS và proxy web chặn quyền truy cập vào các miền phishing đã biết trong thời gian thực, sử dụng các dịch vụ như Cisco Umbrella và Cloudflare Gateway duy trì các cơ sở dữ liệu hàng triệu URL độc hại. Ghép nó với một nút báo cáo phishing một cú nhấp cho phép nhân viên gắn cờ các email đáng ngờ ngay lập tức, cung cấp cho nhóm bảo mật của bạn thông tin đe dọa theo thời gian thực cụ thể cho tổ chức của bạn.
Tôi nên làm gì trước tiên nếu tôi nhấp vào một liên kết phishing hoặc nhập mật khẩu của mình?
Cô lập tài khoản ngay lập tức: đặt lại mật khẩu bị xâm phạm và thu hồi tất cả các phiên hoạt động, sau đó bật MFA nếu nó chưa được bật. Chạy một quét điểm cuối đầy đủ để tìm phần mềm độc hại nếu bạn nhấp vào một liên kết hoặc tải xuống một tệp đính kèm, và cách ly thiết bị khỏi mạng cho đến khi quét đó hoàn tất.
Một công ty nên báo cáo một sự cố phishing nội bộ nhanh như thế nào?
Thông báo cho nhóm bảo mật của bạn trong vòng 15 phút sau khi nghi ngờ xâm phạm. Tốc độ đó giúp những người phản ứng có thời gian để chặn cơ sở hạ tầng của kẻ tấn công trước khi nó lây lan tới các tài khoản khác. Báo cáo nội bộ nhanh chóng là một trong những kiểm soát duy nhất trong phản ứng sự cố nơi các phút, thay vì giờ hoặc ngày, có thể đo lường được thay đổi kết quả.
Kế hoạch phản ứng sự cố tốt bao gồm những gì sau khi thông tin xác thực bị đánh cắp?
Một kế hoạch phản ứng phishing vững chắc ghi chép mọi thứ: tiêu đề email phishing, URL, dấu thời gian và mọi hành động được thực hiện, điều này hỗ trợ điều tra pháp y và báo cáo quy định. Nó cũng cô lập các tài khoản bị ảnh hưởng, quét các thiết bị để tìm phần mềm độc hại và thông báo cho các cá nhân bị ảnh hưởng theo luật thông báo vi phạm của khu vực pháp lý của bạn nếu dữ liệu khách hàng bị lộ.