WireGuard vs OpenVPN: Tốc độ, Bảo mật & Khác biệt
So sánh WireGuard và OpenVPN về tốc độ, bảo mật, hiệu năng và quyền riêng tư để bạn chọn đúng giao thức VPN.
 Michael Gargiulo
Tìm VPN của bạn
Bạn chủ yếu dùng VPN để làm gì?
Chọn một mục, rồi trả lời vài câu hỏi nhanh. Chúng tôi sẽ đề xuất VPN phù hợp và giải thích lý do.
VPN cho streaming
Câu hỏi 1 / 3
Điều gì khiến bạn tìm kiếm một VPN để phát trực tuyến?
27.523 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,664,59
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 8 thg 10, 2026
ProtonVPN
85 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,614,70
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 23Tách nhóm nguồn: 19Điểm được cập nhật 8 thg 10, 2026
VPN cho quyền riêng tư
Câu hỏi 1 / 3
Điều gì khiến bạn tìm kiếm một VPN bảo mật quyền riêng tư?
27.523 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,664,59
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 8 thg 10, 2026
ProtonVPN
85 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,614,70
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 23Tách nhóm nguồn: 19Điểm được cập nhật 8 thg 10, 2026
VPN cho chơi game
Câu hỏi 1 / 3
Điều gì khiến bạn tìm kiếm một VPN cho game?
27.523 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,664,59
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 8 thg 10, 2026
ProtonVPN
85 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,614,70
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 23Tách nhóm nguồn: 19Điểm được cập nhật 8 thg 10, 2026
VPN cho gói miễn phí
Câu hỏi 1 / 3
Điều gì khiến bạn tìm kiếm một VPN miễn phí?
27.523 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
ProtonVPN
85 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,614,70
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 23Tách nhóm nguồn: 19Điểm được cập nhật 8 thg 10, 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,664,59
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 8 thg 10, 2026
NordVPN7,115 máy chủNordVPN's privacy and security record is strong on process and mixed on proof
93 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,664,59
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 8 thg 10, 2026
 ExpressVPN3,000+ máy chủ
86 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,684,69
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 27Tách nhóm nguồn: 27Điểm được cập nhật 8 thg 10, 2026
 Surfshark4,500+ máy chủ
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,714,64
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 32Tách nhóm nguồn: 19Điểm được cập nhật 8 thg 10, 2026
Kết luận nhanh: WireGuard nhanh hơn, gọn nhẹ hơn và dễ kiểm toán hơn. Đây là lựa chọn phù hợp với hầu hết người dùng hiện nay. OpenVPN vẫn là tiêu chuẩn vàng về khả năng tương thích và tính linh hoạt, đặc biệt trong các mạng bị hạn chế, nơi việc tunnel qua TCP cổng 443 có thể vượt qua các chặn VPN. Hầu hết các nhà cung cấp VPN hàng đầu hiện nay hỗ trợ cả hai.
VPN mã hóa lưu lượng web của bạn, che giấu địa chỉ IP và giữ dữ liệu an toàn trước tin tặc, ISP và giám sát. Chúng bảo vệ quyền riêng tư khi dùng Wi-Fi công cộng và giúp truy cập nội dung bị giới hạn theo khu vực. Xem so sánh VPN tốt nhất của chúng tôi để tìm nhà cung cấp hỗ trợ cả hai giao thức.
OpenVPN và WireGuard là hai giao thức VPN được triển khai rộng rãi nhất. OpenVPN đã tạo dựng danh tiếng qua nhiều thập kỷ kiểm toán bảo mật. WireGuard, ra mắt năm 2018, mang lại tốc độ nhanh hơn với lượng mã nhỏ hơn nhiều. Dưới đây, chúng tôi so sánh chúng về tốc độ, bảo mật, cơ sở mã và các trường hợp sử dụng thực tế.
So sánh nhanh: WireGuard và OpenVPN
| Tính năng | WireGuard | OpenVPN |
|---|---|---|
| Ra mắt lần đầu | 2018 | 2001 |
| Kích thước mã nguồn | ~4.000 dòng | ~100.000+ dòng |
| Tốc độ điển hình | Thường nhanh hơn; phụ thuộc vào kết nối và khoảng cách đến máy chủ | Thường chậm hơn WireGuard; phụ thuộc vào kết nối và khoảng cách đến máy chủ |
| Thời gian kết nối | Bắt tay ~100 ms | Bắt tay ~1–2 giây |
| Mã hóa | ChaCha20, Poly1305, Curve25519, BLAKE2s | AES-256-GCM qua SSL/TLS |
| Giao thức truyền tải | Chỉ UDP | TCP và UDP |
| Vượt kiểm duyệt | Hạn chế (UDP dễ bị chặn hơn) | Mạnh (TCP cổng 443 giống HTTPS) |
| Độ phức tạp cài đặt | Đơn giản | Phức tạp |
| Mức sử dụng CPU | Thấp hơn (~5–10% trên di động) | Cao hơn (~15–30% trên di động) |
| Tương thích thiết bị | Hệ điều hành hiện đại; tích hợp sẵn trong nhân Linux từ 5.6 | Phổ biến (Windows, macOS, Linux, iOS, Android, router) |
| Kiểm toán độc lập | Xác minh hình thức các nguyên thủy mật mã (2018) | Nhiều lần kiểm toán trong hơn 20 năm, bao gồm đợt kiểm toán do OSTIF tài trợ (2023) |
| Phù hợp nhất cho | Xem phim, chơi game, di động, lướt web hằng ngày | Mạng bị hạn chế, doanh nghiệp, thiết bị cũ |
Bảng trên tóm tắt các khác biệt cốt lõi. Các phần dưới đây phân tích chi tiết từng mục.
OpenVPN là gì?
OpenVPN là một giao thức VPN mạnh mẽ, mã nguồn mở. Ra mắt năm 2001, đây là một trong những giao thức lâu đời nhất vẫn đang được sử dụng tích cực. Mã nguồn mở cho phép bất kỳ ai kiểm tra, kiểm toán và đóng góp cải tiến. Hơn hai thập kỷ được cộng đồng soi xét đã biến OpenVPN thành lựa chọn đáng tin cậy cho cả cá nhân lẫn doanh nghiệp.
OpenVPN hoạt động như thế nào?
OpenVPN sử dụng SSL/TLS (Secure Sockets Layer/Transport Layer Security) để mã hóa và xác thực. Đây cũng là khung mật mã bảo vệ các website HTTPS.
Khi kết nối bắt đầu, OpenVPN thực hiện một quá trình bắt tay. Client và server trao đổi chứng chỉ và khóa để xác minh danh tính lẫn nhau. Sau đó, dữ liệu được truyền qua các thuật toán mã hóa như AES-256-GCM, mang lại sự bảo vệ mạnh mẽ.
OpenVPN chạy trên cả TCP và UDP. TCP đảm bảo gói tin được gửi đến nhưng đổi lại tốc độ chậm hơn. UDP ưu tiên tốc độ nhưng có thể làm mất gói tin. Người dùng chọn chế độ phù hợp với nhu cầu của mình.
Ưu và nhược điểm của OpenVPN
Ưu điểm
→ Bảo mật và mã hóa vững chắc: Triển khai SSL/TLS và thuật toán AES-256-GCM của OpenVPN mang lại bảo mật đã được kiểm chứng qua thời gian. → Tương thích rộng: Chạy trên hầu hết mọi hệ điều hành và loại thiết bị, từ Windows XP đến router hiện đại. → Cấu hình linh hoạt: Người dùng nâng cao có thể điều chỉnh số cổng, bộ mật mã, phương thức xác thực và hành vi định tuyến.
Nhược điểm
→ Tốc độ chậm hơn: Mã hóa nặng hơn và quá trình bắt tay nhiều bước khiến thông lượng thấp hơn WireGuard. Tốc độ thực tế phụ thuộc vào kết nối, phần cứng và khoảng cách đến máy chủ. → Cài đặt phức tạp: Cấu hình thủ công yêu cầu chỉnh sửa tệp .ovpn, quản lý chứng chỉ và hiểu các khái niệm mạng. → Tiêu tốn tài nguyên hơn: Mức CPU có thể lên tới 15–30% trên thiết bị di động, làm pin hao nhanh hơn các giao thức nhẹ hơn.
Các VPN có hỗ trợ OpenVPN
Một số dịch vụ VPN phổ biến có OpenVPN như một tùy chọn giao thức:
→ NordVPN: Hỗ trợ OpenVPN mạnh mẽ, với tính năng tự động chọn máy chủ và mã hóa AES-256-GCM. → ExpressVPN: Cung cấp OpenVPN như một giao thức cơ bản bên cạnh giao thức độc quyền Lightway. → Surfshark: Bao gồm OpenVPN làm lựa chọn mặc định trên các nền tảng chính. → Private Internet Access (PIA): Nổi tiếng với nhiều tùy chọn cấu hình OpenVPN, phù hợp người dùng nâng cao muốn kiểm soát chi tiết. → CyberGhost: Tích hợp OpenVPN trên ứng dụng máy tính và di động với giao diện thân thiện.
Các dịch vụ này tự động xử lý cấu hình OpenVPN thông qua ứng dụng. Người dùng chọn giao thức trong phần cài đặt và kết nối chỉ với một cú nhấp.
WireGuard là gì?
WireGuard là một giao thức VPN hiện đại, mã nguồn mở, được xây dựng để đạt tốc độ, sự đơn giản và tính chặt chẽ về mật mã. Các nhà thiết kế nhắm đến việc vượt OpenVPN và IPsec ở mọi chỉ số, đồng thời giữ cơ sở mã đủ nhỏ để một nhà nghiên cứu có thể kiểm toán trong một cuối tuần.
Khoảng 4.000 dòng mã của WireGuard so với hơn 100.000 dòng của OpenVPN. Kiến trúc gọn nhẹ này giảm bề mặt tấn công và đơn giản hóa việc bảo trì. Nhân Linux đã tích hợp sẵn WireGuard từ phiên bản 5.6 (tháng 3/2020), cho thấy niềm tin mạnh mẽ của cộng đồng mã nguồn mở.
WireGuard hoạt động thế nào
WireGuard sử dụng khung giao thức Noise để giao tiếp an toàn. Nó kết hợp Curve25519 để trao đổi khóa, ChaCha20 để mã hóa đối xứng, Poly1305 để xác thực thông điệp và BLAKE2s để băm.
Các nguyên thủy mật mã hiện đại này loại bỏ nhu cầu thương lượng bộ mã hóa. WireGuard kết nối trong khoảng 100 mili giây, so với 1–2 giây bắt tay của OpenVPN. Việc truyền dữ liệu có chi phí tối thiểu, giúp tối đa hóa thông lượng.
WireGuard chỉ hoạt động qua UDP. Điều này giữ độ trễ thấp và lý tưởng cho các ứng dụng thời gian thực như gọi video, chơi game và xem phim trực tuyến.
Ưu và nhược điểm của WireGuard
Ưu điểm
→ Tốc độ nhanh hơn: Các benchmark độc lập, bao gồm bài báo NDSS 2017 của chính nhóm tác giả WireGuard, thường cho thấy WireGuard nhanh hơn OpenVPN. Kết quả của bạn phụ thuộc vào kết nối, phần cứng và khoảng cách đến máy chủ. → Mã nguồn dễ kiểm toán: Với khoảng 4.000 dòng, các nhà nghiên cứu bảo mật có thể xem xét toàn bộ giao thức trong vài giờ thay vì vài tuần. → Cài đặt đơn giản hơn: Cấu hình chỉ cần khóa công khai, địa chỉ endpoint và dải IP được phép. Không cần quản lý chứng chỉ. → Tiêu tốn tài nguyên thấp hơn: Mức CPU chỉ khoảng 5–10% trên thiết bị di động, giúp tiết kiệm pin cho điện thoại và máy tính bảng.
Nhược điểm
→ Giao thức mới hơn: Ra mắt năm 2018, WireGuard có ít thời gian kiểm chứng thực tế hơn so với lịch sử hơn 20 năm của OpenVPN. → Lo ngại quyền riêng tư ban đầu với việc gán IP tĩnh: Các triển khai đầu tiên lưu địa chỉ IP người dùng trên máy chủ. Các nhà cung cấp VPN lớn đã khắc phục vấn đề này bằng các kỹ thuật như hệ thống double NAT trong NordLynx của NordVPN. → Hỗ trợ thiết bị cũ hạn chế: Các hệ điều hành cũ và một số router doanh nghiệp không hỗ trợ WireGuard sẵn có.
Các VPN hỗ trợ WireGuard
Hầu hết các nhà cung cấp VPN lớn hiện nay đều cung cấp WireGuard:
→ NordVPN: Hỗ trợ WireGuard thông qua triển khai NordLynx, bổ sung double NAT để tăng cường quyền riêng tư. → ExpressVPN: Cung cấp WireGuard bên cạnh giao thức độc quyền Lightway. → Surfshark: Đặt WireGuard làm giao thức mặc định trên hầu hết các nền tảng. → Private Internet Access (PIA): Hỗ trợ WireGuard với đầy đủ tùy chọn cấu hình trong ứng dụng máy tính và di động. → Mullvad VPN: Một trong những đơn vị áp dụng WireGuard sớm nhất, dùng nó làm giao thức chính được khuyến nghị.
Khác biệt chính giữa WireGuard và OpenVPN
Bảng so sánh ở trên nắm bắt các khác biệt ở mức tổng quan. Dưới đây, chúng tôi xem xét chi tiết từng hạng mục.
Tốc độ: WireGuard cho thông lượng cao hơn
✔️ WireGuard: Thường nhanh hơn trên phần cứng hiện đại. Quá trình bắt tay tinh gọn và mã hóa ChaCha20 giảm thiểu độ trễ xử lý. ❌ OpenVPN: Thường chậm hơn trong cùng điều kiện. Quá trình bắt tay SSL/TLS nhiều bước và xử lý AES làm tăng độ trễ.
Các bài kiểm tra tốc độ do NordVPN công bố cho thấy WireGuard (qua NordLynx) vượt OpenVPN khoảng 40–60% trung bình trên các máy chủ toàn cầu.
Bảo mật: Cách tiếp cận khác nhau, cả hai đều hiệu quả
✔️ WireGuard: Sử dụng các nguyên thủy mật mã hiện đại, cố định. Khoảng 4.000 dòng mã của nó đã được xác minh hình thức phần bắt tay mật mã. ❌ OpenVPN: Dựa trên ngăn xếp SSL/TLS có thể cấu hình. Hơn 100.000 dòng mã khiến việc kiểm toán toàn diện tốn thời gian hơn, nhưng hơn 20 năm triển khai thực tế đã phát hiện và vá hầu hết các lỗ hổng.
Không giao thức nào có lỗ hổng khai thác đã biết khi được triển khai đúng cách.
Kích thước mã nguồn: Khả năng kiểm toán quan trọng
✔️ WireGuard: ~4.000 dòng. Một nhà nghiên cứu bảo mật có thể kiểm toán toàn bộ giao thức trong một ngày. Ít dòng mã hơn nghĩa là ít chỗ để lỗi ẩn nấp. ❌ OpenVPN: Hơn 100.000 dòng. Các đợt kiểm toán đầy đủ cần nhóm nghiên cứu làm việc trong nhiều tuần. Bề mặt rộng hơn làm tăng xác suất thống kê tồn tại lỗ hổng chưa được phát hiện.
Độ phức tạp cấu hình
✔️ WireGuard: Thiết lập cần một cặp khóa, một endpoint và các dải IP được phép. Toàn bộ cấu hình chỉ khoảng 10 dòng. ❌ OpenVPN: Yêu cầu tạo chứng chỉ, tệp cấu hình máy chủ/client, chọn bộ mật mã và cấu hình cổng. Một thiết lập điển hình gồm 50–100 dòng cấu hình.
Mức sử dụng tài nguyên trên thiết bị di động và nhúng
✔️ WireGuard: Sử dụng khoảng 5–10% CPU trên điện thoại thông minh. Hao pin rất ít, lý tưởng cho kết nối VPN di động luôn bật. ❌ OpenVPN: Sử dụng khoảng 15–30% CPU trên điện thoại thông minh. Tác động đến pin đáng kể khi dùng lâu.
Đi sâu kỹ thuật: Các phương pháp mật mã
✔️ WireGuard: Dùng Curve25519 (trao đổi khóa), ChaCha20 (mã hóa), Poly1305 (xác thực) và BLAKE2s (băm). Không có quá trình thương lượng bộ mã hóa. Nếu phát hiện lỗ hổng trong bất kỳ nguyên thủy nào, toàn bộ phiên bản giao thức sẽ được cập nhật. ❌ OpenVPN: Hỗ trợ hàng chục bộ mật mã thông qua thư viện OpenSSL. Sự linh hoạt này có thể là điểm mạnh hoặc điểm yếu. Chọn sai bộ mật mã có thể làm suy yếu bảo mật.
Thiết lập kết nối
✔️ WireGuard: Hoàn tất quá trình bắt tay trong khoảng 100 ms bằng một lần trao đổi khứ hồi. Chuyển đổi giữa các mạng (Wi-Fi sang di động) diễn ra liền mạch. ❌ OpenVPN: Cần 1–2 giây cho quá trình bắt tay TLS nhiều bước. Khi chuyển mạng thường phải kết nối lại hoàn toàn.
Giao thức truyền tải
✔️ WireGuard: Chỉ UDP. Điều này giữ chi phí tối thiểu nhưng có thể bị tường lửa chặn nếu hạn chế lưu lượng UDP không chuẩn. ❌ OpenVPN: Hỗ trợ cả TCP và UDP. Chế độ TCP trên cổng 443 khiến lưu lượng VPN không thể phân biệt với duyệt HTTPS thông thường, điều quan trọng để vượt kiểm duyệt.
WireGuard: Ưu điểm
- Tốc độ thường nhanh hơn nhờ mật mã hiện đại và mã nguồn gọn nhẹ
- ~4.000 dòng mã — một nhà nghiên cứu có thể kiểm toán trong vài giờ
- Chỉ 5–10% CPU trên di động, giữ pin lâu hơn
- Cấu hình khoảng 10 dòng, không cần quản lý chứng chỉ
WireGuard: Nhược điểm
- Ra mắt năm 2018, ít thời gian kiểm chứng thực tế hơn OpenVPN
- Chỉ UDP nên dễ bị chặn hơn trong các mạng hạn chế
- Hỗ trợ hạn chế trên thiết bị cũ và hệ điều hành lỗi thời
OpenVPN: Ưu điểm
- Lịch sử bảo mật đã được kiểm chứng từ năm 2001 với nhiều đợt kiểm toán độc lập
- Chế độ TCP trên cổng 443 vượt qua tường lửa nghiêm ngặt và kiểm duyệt
- Chạy trên hầu hết mọi hệ điều hành và loại thiết bị, kể cả phần cứng cũ
- Bộ mật mã, định tuyến và phương thức xác thực có thể cấu hình cao
OpenVPN: Nhược điểm
- Tốc độ thường chậm hơn do mã hóa và bắt tay nặng hơn
- Cài đặt thủ công phức tạp, cần quản lý chứng chỉ và tệp cấu hình
- 15–30% CPU trên di động, hao pin đáng kể
Điểm tương đồng giữa WireGuard và OpenVPN
Dù khác biệt về kiến trúc, cả hai giao thức đều có những đặc điểm nền tảng khiến chúng trở thành lựa chọn đáng tin cậy cho kết nối VPN.
Kết nối mã hóa an toàn
Cả hai giao thức đều tạo đường hầm mã hóa giữa thiết bị của người dùng và máy chủ VPN. Chức năng chính của chúng là bảo vệ dữ liệu khỏi bị chặn bắt bởi bên thứ ba, dù là tin tặc, ISP hay giám sát của chính phủ.
Tiêu chuẩn mã hóa mạnh
Cả WireGuard và OpenVPN đều dùng các phương pháp mã hóa hiện được coi là không thể phá bằng vét cạn. WireGuard dùng ChaCha20-Poly1305. OpenVPN thường dùng AES-256-GCM. Không giao thức nào từng bị phá công khai.
Che giấu địa chỉ IP
Cả hai giao thức đều thay địa chỉ IP thật của người dùng bằng IP của máy chủ VPN. Điều này mang lại ẩn danh trực tuyến và ngăn website, nhà quảng cáo và nhà vận hành mạng theo dõi hoạt động duyệt web về vị trí vật lý của người dùng.
Minh bạch mã nguồn mở
Cả WireGuard và OpenVPN đều công bố mã nguồn công khai. Bất kỳ ai cũng có thể kiểm tra, kiểm toán hoặc đóng góp cho cả hai dự án. Sự minh bạch này là yếu tố tin cậy cốt lõi với người dùng coi trọng quyền riêng tư và các nhà nghiên cứu bảo mật.
Giao thức nào có mã hóa tốt hơn?
Đây là câu hỏi có nhiều sắc thái, không có người thắng rõ ràng.
Thiết kế mật mã hiện đại của WireGuard
WireGuard dùng Curve25519, ChaCha20, Poly1305 và BLAKE2s. Các nguyên thủy này được chọn vì khả năng chống lại các vector tấn công đã biết và hiệu năng trên phần cứng hiện đại. ChaCha20 hoạt động đặc biệt tốt trên thiết bị không có tăng tốc AES phần cứng, như phần lớn điện thoại ARM.
Lịch sử được kiểm chứng của OpenVPN
Triển khai SSL/TLS của OpenVPN đã trải qua hơn 20 năm tấn công thực tế, nghiên cứu học thuật và nhiều đợt kiểm toán bảo mật được tài trợ. Bộ mã hóa AES-256-GCM của nó vẫn là tiêu chuẩn mã hóa được chính phủ và tổ chức tài chính trên toàn thế giới sử dụng.
Kết luận về mã hóa
Cả hai giao thức đều cung cấp mã hóa mà không có cuộc tấn công công khai nào đã biết có thể phá vỡ. Cơ sở mã nhỏ của WireGuard giúp lỗ hổng dễ phát hiện và sửa hơn. Hơn hai thập kỷ triển khai giúp OpenVPN có lịch sử chưa từng có. Sự khác biệt bảo mật thực tế giữa chúng là không đáng kể với hầu hết người dùng.
Cách chọn giao thức phù hợp với nhu cầu
Tốc độ và sự ổn định
→ Chọn WireGuard cho các tác vụ ngốn băng thông như xem phim 4K, tải tệp lớn và gọi video. Thông lượng cao hơn phù hợp với các ứng dụng đòi hỏi cao. → Chọn OpenVPN khi sự ổn định mạng quan trọng hơn tốc độ thô. Chế độ TCP của OpenVPN đảm bảo gói tin được gửi đến trên kết nối không ổn định.
Dễ sử dụng và cấu hình nâng cao
→ Cấu hình 10 dòng của WireGuard phù hợp người muốn trải nghiệm cắm là chạy. → Các thiết lập chi tiết của OpenVPN phù hợp quản trị viên mạng cần định tuyến tùy chỉnh, split tunneling hoặc bộ mật mã cụ thể.
Tương thích thiết bị
Kiểm tra khả năng hỗ trợ giao thức của thiết bị trước khi quyết định. Các hệ điều hành hiện đại (Windows 10+, macOS 12+, iOS 15+, Android 10+, Linux kernel 5.6+) đều hỗ trợ WireGuard sẵn có. Hệ thống cũ hơn có thể chỉ hỗ trợ OpenVPN.
Vượt kiểm duyệt và hạn chế tường lửa
→ OpenVPN trên TCP cổng 443 khiến lưu lượng VPN trông giống duyệt HTTPS thông thường. Cách này hoạt động ở các quốc gia như Trung Quốc và Iran, nơi chính quyền chủ động chặn các giao thức VPN. → Thiết kế chỉ UDP của WireGuard dễ bị kiểm tra gói tin sâu (deep packet inspection) nhận diện và chặn hơn. Nó kém hiệu quả hơn trong môi trường kiểm duyệt nghiêm ngặt.
Giao thức tốt nhất cho xem phim trực tuyến
→ WireGuard là lựa chọn tốt hơn cho xem phim trực tuyến nhờ tốc độ cao hơn và độ trễ thấp hơn. Bạn sẽ thấy phát 4K mượt hơn và ít bị giật hơn. → OpenVPN có thể xử lý nội dung SD và 720p nhưng có thể bị giật khi xem 4K.
Giao thức tốt nhất cho chơi game
→ WireGuard thắng ở mảng chơi game. Thời gian bắt tay ~100 ms và truyền tải UDP độ trễ thấp giúp giảm ping và chơi mượt hơn. → Thời gian kết nối 1–2 giây và độ trễ cao hơn của OpenVPN gây ra độ trễ rõ rệt trong các game trực tuyến đối kháng.
WireGuard có thay thế OpenVPN không?
WireGuard sẽ không thay thế OpenVPN trong tương lai gần. Mỗi giao thức phục vụ các trường hợp sử dụng mà giao thức kia không thể bao phủ hoàn toàn.
Tốc độ áp dụng WireGuard đang tăng nhanh. Việc được đưa vào nhân Linux, được mọi nhà cung cấp VPN lớn hỗ trợ và đặt làm giao thức mặc định ở các dịch vụ như Surfshark và Mullvad cho thấy sự chuyển dịch rõ ràng của ngành. Với VPN tiêu dùng, WireGuard đã là tiêu chuẩn thực tế.
Tính linh hoạt của OpenVPN giữ nó ở vị trí thiết yếu. Chế độ TCP, khả năng cấu hình mật mã và hỗ trợ thiết bị phổ biến khiến nó không thể thay thế trong môi trường doanh nghiệp, hệ thống cũ và các khu vực kiểm duyệt nghiêm ngặt.
Hai giao thức sẽ cùng tồn tại
Ngành VPN đã chấp nhận mô hình hai giao thức. Hầu hết nhà cung cấp đều cung cấp cả WireGuard và OpenVPN, cho phép người dùng chuyển đổi tùy tình huống. Xem phim tại nhà? Dùng WireGuard. Kết nối từ mạng khách sạn ở quốc gia kiểm duyệt? Chuyển sang OpenVPN trên TCP 443.
Sự cùng tồn tại này có lợi cho người dùng. Cạnh tranh giữa các giao thức thúc đẩy đổi mới ở cả hai dự án.
Cách đánh giá cách nhà cung cấp VPN triển khai giao thức
Không phải nhà cung cấp VPN nào cũng triển khai các giao thức này như nhau. Khi chọn VPN, hãy kiểm tra các chỉ dấu sau:
→ Bản vá quyền riêng tư cho WireGuard: Nhà cung cấp có giải quyết lo ngại về IP tĩnh của WireGuard không? Double NAT (NordLynx) của NordVPN và cách Mullvad xóa dữ liệu kết nối là những ví dụ tốt. → Cấu hình mật mã OpenVPN: Nhà cung cấp có dùng AES-256-GCM mặc định không, hay quay lại bộ mã hóa yếu hơn? Hãy kiểm tra tài liệu của họ. → Chuyển đổi giao thức: Bạn có thể chuyển giữa WireGuard và OpenVPN trong ứng dụng không? Các nhà cung cấp tốt nhất biến điều này thành một thao tác chạm đơn. → Tích hợp kill switch: Kill switch có hoạt động ổn định với cả hai giao thức không? Kill switch chỉ hoạt động với một giao thức sẽ để lại lỗ hổng bảo vệ. → Lịch sử kiểm toán độc lập: Việc triển khai giao thức của nhà cung cấp đã được công ty bảo mật bên thứ ba kiểm toán chưa? Hãy tìm báo cáo kiểm toán đã công bố, không chỉ lời quảng cáo.
Tại VPN.com, chúng tôi đánh giá mọi nhà cung cấp theo các tiêu chí này. Trang so sánh VPN của chúng tôi nêu rõ dịch vụ nào triển khai cả hai giao thức với các biện pháp bảo mật phù hợp.
Kết luận
WireGuard và OpenVPN đều là các giao thức VPN mạnh mẽ và được duy trì tốt. WireGuard thường mang lại tốc độ nhanh hơn, độ trễ thấp hơn và cơ sở mã gọn nhẹ (~4.000 dòng) giúp đơn giản hóa việc kiểm toán bảo mật. OpenVPN cung cấp khả năng tương thích thiết bị rộng hơn, tùy chọn cấu hình chi tiết và khả năng vượt kiểm duyệt dựa trên TCP mà WireGuard không thể sánh được.
Với hầu hết người dùng, WireGuard là lựa chọn mặc định tốt hơn. Nó nhanh hơn, nhẹ hơn về tài nguyên và đơn giản hơn để cấu hình. Hãy chuyển sang OpenVPN khi gặp lưu lượng UDP bị chặn, cần độ tin cậy của TCP hoặc kết nối từ thiết bị đời cũ.
Các nhà cung cấp VPN tốt nhất hỗ trợ cả hai giao thức và cho phép bạn chuyển đổi tự do. Truy cập trang so sánh VPN của chúng tôi để tìm nhà cung cấp triển khai WireGuard và OpenVPN với các biện pháp bảo vệ quyền riêng tư phù hợp và xác minh kiểm toán độc lập.
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
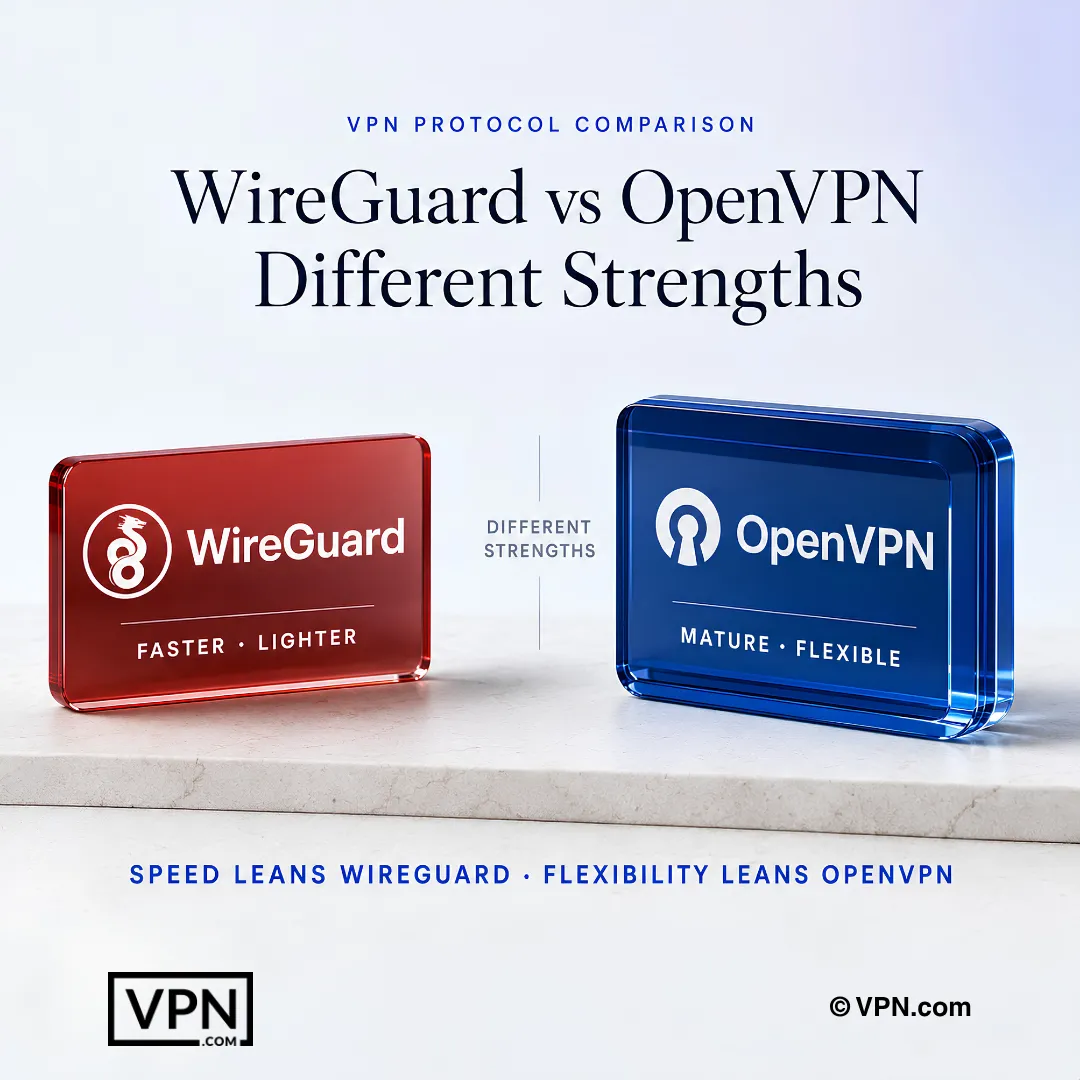
WireGuard ưu tiên tốc độ và hiệu suất tinh gọn, trong khi OpenVPN vẫn mạnh hơn về khả năng tương thích và các mạng có hạn chế.
Câu hỏi thường gặp
Khác biệt cơ bản giữa WireGuard và OpenVPN là gì?
WireGuard là giao thức hiện đại ra mắt năm 2018 với khoảng 4.000 dòng mã, còn OpenVPN có từ năm 2001 và chạy trên hơn 100.000 dòng sử dụng khung SSL/TLS bảo vệ các website HTTPS. WireGuard dùng các nguyên thủy mật mã cố định, không thương lượng bộ mã hóa; OpenVPN hỗ trợ hàng chục bộ mật mã có thể cấu hình qua OpenSSL, đổi lại sự đơn giản để lấy tính linh hoạt.
Vì sao WireGuard nhanh hơn OpenVPN trong thực tế?
Quá trình bắt tay tinh gọn và mã hóa ChaCha20 của WireGuard thường nhanh hơn OpenVPN trên phần cứng hiện đại. NordVPN báo cáo (trong các bài kiểm tra do họ công bố, không phải do chúng tôi thực hiện) mức tăng trung bình 40–60% qua triển khai NordLynx. NordVPN xếp hạng #1 trên 22 theo Điểm Tin cậy của chúng tôi, tổng hợp từ các bài kiểm tra bên thứ ba đã công bố, chạy trên NordLynx dựa trên WireGuard.
WireGuard có đủ an toàn dù là giao thức mới hơn không?
Có. Quá trình bắt tay mật mã của WireGuard đã trải qua xác minh hình thức vào năm 2018, và cơ sở mã nhỏ gọn khoảng 4.000 dòng cho phép một nhà nghiên cứu kiểm toán toàn bộ giao thức trong vài giờ thay vì vài tuần. Hạn chế chính là ít thời gian triển khai thực tế hơn 20 năm của OpenVPN, nhưng không giao thức nào có lỗ hổng khai thác đã biết khi được triển khai đúng cách.
Vấn đề IP tĩnh của WireGuard có khiến nó không an toàn không?
Không, mối lo ban đầu phần lớn đã được giải quyết. Các triển khai WireGuard đầu tiên lưu địa chỉ IP người dùng trên máy chủ, nhưng các nhà cung cấp lớn đã vá: hệ thống double-NAT của NordLynx của NordVPN cấp một địa chỉ tạm thời cho mỗi phiên, còn Mullvad xóa dữ liệu kết nối. Hãy kiểm tra xem nhà cung cấp của bạn có ghi nhận biện pháp khắc phục cụ thể hay không trước khi cho rằng rủi ro vẫn còn.
Cơ sở mã của giao thức nào dễ kiểm toán lỗ hổng hơn?
WireGuard, với biên độ lớn. Khoảng 4.000 dòng mã cho phép một nhà nghiên cứu bảo mật xem xét toàn bộ giao thức trong một ngày, trong khi hơn 100.000 dòng của OpenVPN cần nhóm kiểm toán làm việc trong nhiều tuần. OpenVPN đã trải qua nhiều đợt kiểm toán trong hơn 20 năm, bao gồm đợt kiểm toán do OSTIF tài trợ năm 2023, nhưng bề mặt tấn công lớn hơn làm tăng xác suất tồn tại lỗ hổng chưa được phát hiện.
Mỗi giao thức thực sự dùng thuật toán mã hóa nào?
WireGuard kết hợp Curve25519 để trao đổi khóa, ChaCha20 để mã hóa, Poly1305 để xác thực và BLAKE2s để băm, tất cả cố định không thương lượng. OpenVPN dựa vào AES-256-GCM qua ngăn xếp SSL/TLS và thư viện OpenSSL, hỗ trợ hàng chục tùy chọn bộ mật mã. Cả hai hiện được coi là không thể phá bằng vét cạn, và chưa bộ mã hóa nào bị phá công khai.
Giao thức nào hoạt động tốt hơn khi truy cập Internet từ các quốc gia hạn chế như Trung Quốc hoặc Iran?
OpenVPN, cụ thể là chế độ TCP trên cổng 443, vì nó ngụy trang lưu lượng VPN thành duyệt HTTPS thông thường mà tường lửa hiếm khi chặn. WireGuard chỉ dùng UDP, và các hệ thống kiểm tra gói tin sâu trong mạng kiểm duyệt nghiêm ngặt có thể nhận diện và chặn lưu lượng UDP dễ hơn so với đường hầm TCP 443. Đây là lý do chính khiến cả hai giao thức cùng tồn tại trong hầu hết ứng dụng VPN thay vì giao thức này thay thế giao thức kia.
Giao thức nào xử lý phát 4K và chơi game trực tuyến tốt hơn?
WireGuard, nhờ thông lượng cao hơn và thời gian bắt tay nhanh hơn so với thiết lập kết nối chậm hơn của OpenVPN. Truyền tải UDP độ trễ thấp của WireGuard giảm ping cho chơi game cạnh tranh, còn OpenVPN vẫn xử lý được nội dung SD và 720p nhưng có thể bị giật khi phát 4K. NordLynx dựa trên WireGuard của NordVPN xếp hạng #1 trên 22 theo Điểm Tin cậy của chúng tôi, tổng hợp từ các bài kiểm tra bên thứ ba đã công bố.
WireGuard có chạy trên thiết bị của tôi không, hay tôi cần OpenVPN?
Tùy vào độ tuổi hệ điều hành. Các hệ thống hiện đại gồm Windows 10+, macOS 12+, iOS 15+, Android 10+ và Linux kernel 5.6+ (có sẵn từ tháng 3/2020) đều hỗ trợ WireGuard trực tiếp. Hệ điều hành cũ hơn và một số router doanh nghiệp đời cũ không hỗ trợ WireGuard sẵn có, nên OpenVPN vẫn là phương án dự phòng cho phần cứng lỗi thời và khả năng tương thích thiết bị phổ quát.
Làm thế nào để chuyển giữa WireGuard và OpenVPN trong ứng dụng VPN?
Hầu hết nhà cung cấp lớn cho phép chọn giao thức từ menu cài đặt mà không cần cài lại. NordVPN cung cấp điều này qua triển khai NordLynx (WireGuard) bên cạnh OpenVPN và IKEv2/IPsec, ExpressVPN cung cấp WireGuard bên cạnh giao thức Lightway độc quyền, còn Surfshark đặt WireGuard làm mặc định nhưng vẫn có OpenVPN. Hãy tìm công tắc chuyển giao thức chỉ một chạm trong phần cài đặt kết nối của ứng dụng.
Tôi nên làm gì nếu WireGuard bị chặn trên mạng hạn chế?
Chuyển cài đặt giao thức trong ứng dụng VPN sang OpenVPN và chọn chế độ TCP trên cổng 443, khiến lưu lượng của bạn không thể phân biệt với duyệt HTTPS thông thường và khó bị kiểm tra gói tin sâu gắn cờ hơn nhiều so với thiết kế chỉ UDP của WireGuard. Đây là phương án dự phòng tiêu chuẩn được khuyến nghị cho mạng khách sạn, tường lửa doanh nghiệp và các quốc gia kiểm duyệt nghiêm ngặt như Trung Quốc và Iran.
Vì sao kết nối của tôi bị rớt khi chuyển từ Wi-Fi sang dữ liệu di động?
Tùy vào giao thức bạn đang dùng. WireGuard hoàn tất quá trình bắt tay chỉ trong một lần khứ hồi độ trễ thấp, nên chuyển giữa Wi-Fi và di động diễn ra liền mạch mà không làm đứt đường hầm. Quá trình bắt tay TLS nhiều bước của OpenVPN thường cần kết nối lại hoàn toàn sau khi chuyển mạng, đó là lý do WireGuard là mặc định tốt hơn cho người thường xuyên di chuyển giữa các mạng.