VPN Gorau ar gyfer FreeBSD: Gosodiad OpenVPN & WireGuard
Canfyddwch y VPN gorau ar gyfer FreeBSD gyda chefnogaeth frodorol OpenVPN a WireGuard. Cael canllaw gosod, cydweddoldeb pf, a ffeiliau ffurfweddu penodol i FreeBSD.
 Michael Gargiulo
 NordVPN7,130 gweinyddwyr
NordVPN's privacy and security record is strong on process and mixed on proof
93 allan o 100, wedi'i adeiladu o ddwy ran bwysol
Sgôr storfa apiau, rhan o'r sgôr
4.664.59
Ymchwilwyd 3 Hyd 2026Hawliadau a wiriwyd: 31Gwahanu grwpiau ffynhonnell: 23Sgoriau wedi'u diweddaru 8 Hyd 2026
 ExpressVPN3,000+ gweinyddwyr
86 allan o 100, wedi'i adeiladu o ddwy ran bwysol
Sgôr storfa apiau, rhan o'r sgôr
4.684.69
Ymchwilwyd 3 Hyd 2026Hawliadau a wiriwyd: 27Gwahanu grwpiau ffynhonnell: 27Sgoriau wedi'u diweddaru 8 Hyd 2026
 Mullvad VPN700+ gweinyddwyr
83 allan o 100, wedi'i adeiladu o ddwy ran bwysol
Sgôr storfa apiau, rhan o'r sgôr
4.144.06
Ymchwilwyd 3 Hyd 2026Hawliadau a wiriwyd: 29Gwahanu grwpiau ffynhonnell: 12Sgoriau wedi'u diweddaru 8 Hyd 2026
Llinell Waelod: Nid oes gan FreeBSD apiau GUI frodorol ar gyfer VPN gan y rhan fwyaf o ddarparwyr. Fodd bynnag, mae OpenVPN a WireGuard yn rhedeg yn dda ar y llwyfan. Mae angen darparwr arnoch sy’n cynnig ffeiliau ffurfweddu penodol i FreeBSD, canllaw gosod, a chydweddoldeb â thoolau fel
pfa jails FreeBSD.
Pam mae Defnyddwyr FreeBSD angen Datrysiad VPN Neilltuo
Nid Linux yw FreeBSD. Er bod y ddau yn systemau tebyg i Unix, mae FreeBSD yn defnyddio cnewyllyn gwahanol, pentwr rhwydwaith gwahanol, a rheolaeth pecyn wahanol. Mae’r gwahaniaeth hwn yn bwysig wrth ddewis VPN.
Mae FreeBSD yn pŵeru tua 5% o’r farchnad gweinydd fyd-eang. Mae’n dominyddu llwyfannau gofal rhwydwaith fel pfSense, OPNsense, a TrueNAS. Mae Netflix yn rhedeg ei CDN Open Connect ar FreeBSD. Adeiladodd WhatsApp ei seilwaith negeseuon ar FreeBSD. Nid yw’r rhain yn ddatblygiadau brithweithwyr.
Mae defnyddwyr FreeBSD yn disgyn i dri phrif gategori:
- Gweinyddwyr gweinydd sy’n rhedeg jails FreeBSD sydd angen twneli wedi’u hamgryptu rhwng amgylcheddau wedi’u ynysu
- Peirianwyr rhwydwaith yn adeiladu dyfeisiau wal dân gyda
pf(Hidlwr Pacedau) sydd angen integreiddiad VPN ar lefel yr OS - Datblygwyr sy’n canolbwyntio ar breifatrwydd a ddewisod FreeBSD ar gyfer ei fodel diogelwch (Capsicum sandboxing, GELI encryption, fframwaith MAC)
Mae pob grŵp angen darparwyr VPN sy’n deall pensaernïaeth unigryw FreeBSD. Anaml y mae cyfarwyddiadau generig “yn gweithio ar Linux” yn trosglwyddo’n lân. Mae FreeBSD yn defnyddio rc.conf ar gyfer rheolaeth gwasanaeth, /usr/local/etc/ ar gyfer llwybrau ffurfweddu, a pkg neu borthladdoedd ar gyfer gosod pecyn. Mae darparwr VPN sy’n anwybyddu’r gwahaniaethau hyn yn creu oriau o drwbwl.
Sut mae Protocolau VPN yn Gweithio ar FreeBSD
Mae FreeBSD yn cefnogi dau brif brotocol VPN: OpenVPN a WireGuard. Mae pob un yn integreiddio’n wahanol â’r system weithredu.
OpenVPN ar FreeBSD
Mae OpenVPN wedi rhedeg ar FreeBSD am dros 15 mlynedd. Gosodwch ef gydag un gorchymyn:
pkg install openvpnMae OpenVPN yn defnyddio’r gyriant tun, sydd gan FreeBSD yn ei system sylfaen. Mae ffeiliau ffurfweddu yn mynd i /usr/local/etc/openvpn/. Rydych yn rheoli’r gwasanaeth trwy rc.conf:
# Ychwanegu at /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
Mae OpenVPN yn cyflawni amgryptiad dibynadwy gydag AES-256-GCM. Y gwrthdro: mae OpenVPN yn rhedeg mewn gofod defnyddiwr, gan ychwanegu llwyth CPU o’i gymharu â phrotocolau lefel y cnewyllyn.
WireGuard ar FreeBSD
Cyrhaeddodd WireGuard gnewyllyn FreeBSD gyda fersiwn 13.1. Mae fersiynau cynharach yn gofyn am y pecyn wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsAr FreeBSD 14.0+, mae WireGuard yn cludo fel modiwl cnewyllyn frodorol. Llwythwch ef gyda:
kldload if_wgMae WireGuard yn rhedeg yn y cnewyllyn ar FreeBSD, sy’n cadw’r gorbwysau yn is na OpenVPN userspace. Mae’r cod yn fras 4,000 o linellau o gymharu â 100,000+ OpenVPN, sy’n gwneud awditiau’n gyflymach ac arwynebedd yr ymosodiad yn llai.
Cymhariaeth Protocol ar FreeBSD:
| Nodwedd | OpenVPN | WireGuard |
|---|---|---|
| Cymorth cnewyllyn FreeBSD | Userspace yn unig | Brodoraidd (13.1+) |
| Gorchymyn gosod | pkg install openvpn | pkg install wireguard-tools |
| Cymhlethdod cyfluniad | Cymedrol (10+ opsiynau) | Syml (5-6 opsiynau) |
Integreiddiad waliau tân (pf) | Rheolau llaw-ddrafftio yn ofynnol | Creu rhyngwyneb awtomatig |
| Cydweddoldeb carchar | Cymorth llawn | Cymorth llawn (14.0+) |
Prif 5 VPN sy’n Rhedeg ar FreeBSD
Nid yw pob darparwr VPN yn cefnogi FreeBSD. Mae’r rhan fwyaf yn adeiladu apiau’n gyfan gwbl ar gyfer Windows, macOS, a dosbarthiadau Linux prif ffrwd. Mae’r pump darparwr isod yn cynnig cydweddiad FreeBSD a ddogfennir gyda ffeiliau cyfluniad.
Matrics Cymharu VPN
| Darparwr | Protocolau ar FreeBSD | Dogfennaeth FreeBSD Frodorol | Nifer y Gweinyddion | O (y mis) | Daw GUI ar Gael |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ie | 700+ (50+ gwledydd) | €5.00/mis (dim trefniadau disgownt) | Na (CLI yn unig) |
| OVPN | WireGuard, OpenVPN | Ie | 100+ (12 gwlad) | Gweler safle OVPN | Na (CLI yn unig) |
| Perfect Privacy | OpenVPN | Ie | 55+ (23 gwlad) | Gweler safle Perfect Privacy | Na (CLI yn unig) |
| IPredator | OpenVPN | Ie | 15+ (3 gwlad) | Gweler safle IPredator | Na (CLI yn unig) |
| NordVPN | OpenVPN | Rhannol (canllaw cymunedol) | 7,130 (150 gwledydd) | $3.49/mis | Na (CLI yn unig) |
Canllaw allweddol: Nid oes gan unrhyw ddarparwr glïent GUI FreeBSD. Mae pob gosodiad yn gofyn am orchmynion terfynell. Os yw’n well gennych offer graffigol, ystyriwch redeg VPN ar ddyfais pfSense neu OPNsense yn lle hynny.
Mullvad: Gorau Yn Gyffredinol ar gyfer Preifatrwydd FreeBSD
Mae Mullvad yn gweithredu allan o Sweden ac yn derbyn taliadau dienw gan gynnwys arian papur a anfonir mewn amlen. Nid oes gan y gwasanaeth anghenion cyfeiriad e-bost, enw, na gwybodaeth bersonol i ymofyn. Rydych yn derbyn rhif cyfrif 16-digid.
Mae Mullvad yn cyhoeddi canllaw ffurfweddu WireGuard FreeBSD swyddogol. Mae eu proses gosod yn cymryd tua 10 munud:
# Gosod offer WireGuard
pkg install wireguard-tools

# Creu cyfeiriadur ffurfweddu
mkdir -p /usr/local/etc/wireguard

# Cynhyrchu allweddi
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Llwytho ffurfweddu Mullvad o dudalen cyfrif
# Rhowch yn /usr/local/etc/wireguard/wg0.conf

# Codi'r rhyngwyneb
wg-quick up wg0
Mullvad yn codi ffi sefydlog o €5.00/mis heb unrhyw ddisgowntiau ar gyfer tymor hirach. Mae’r symlrwydd hwn yn apelio at ddefnyddwyr FreeBSD sydd yn ffafrio prisio syth heb dactegau gwerthu ychwanegol.
Cryfderau:
- Dogfennaeth WireGuard swyddogol ar gyfer FreeBSD
- Creu cyfrif dienw (dim e-bost gofynnol)
- Prisio gwastad heb gontractau cloi
- 700+ gweinydd ar draws 43 gwlad
- Seilwaith gweinydd RAM yn unig
Gwendidau:
- Dim multi-hop heb ffurfweddu â llaw
- Rhwydwaith gweinydd llai na NordVPN neu ExpressVPN
- Dim disgownt hir-dymor
OVPN: Cynhaliaeth WireGuard Frodorol ar FreeBSD
OVPN, sydd hefyd yn seiliedig yn Sweden, yn rhedeg gweinyddwyr disgiau sy’n storio dim byd ar y ddisg. Mae’r darparwr hwn yn rhestru FreeBSD yn benodol yn ei lwyfannau a dderbynnir ac yn darparu ffeiliau cyfluniad ar gyfer OpenVPN a WireGuard.
Camau gosod ar gyfer WireGuard OVPN ar FreeBSD:
# Gosod pecynnau gofynnol
pkg install wireguard-tools

# Llwytho ffurfweddu WireGuard OVPN o'r rhinbanel
# Cadw i /usr/local/etc/wireguard/wg0.conf

# Galluogi ar gychwyn trwy rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Cychwyn y cysylltiad
service wireguard start
Mae OVPN wedi’i brisio’n uwch na’r darparwyr mas-farchnad, sy’n adlewyrchu ei seilwaith llai, canolbwyntio ar breifatrwydd. Gwiriwch wefan OVPN am gynlluniau cyfredol.
Cryfderau:
- Darperir ffeiliau cyfluniad WireGuard ar gyfer FreeBSD
- Gweinyddion digddisg (nid yw data yn cyffwrdd â disg caled)
- OpenVPN a WireGuard yn cael eu cefnogi gyda ffeiliau cyfluniad FreeBSD
- Profwyd yn y llys: enillodd OVPN achos yn 2020 gan brofi na oedd ganddynt ddata defnyddiwr i’w drosgwyddo
Gwendidau:
- Dim ond 100+ gweinydd mewn 12 gwlad
- Pris misol uwch na Mullvad
- Cwmni llai gyda llai o staff cefnogaeth
Perfect Privacy: Diogelwch Multi-Hop Gorau ar gyfer Gweinyddion FreeBSD
Mae Perfect Privacy yn gweithredu o Banama ac yn arbenigwyr mewn nodweddion diogelwch uwch. Mae eu cadwyni VPN multi-hop yn trosglwyddo traffig trwy 2-4 gweinydd ar yr un pryd.
Mae defnyddwyr FreeBSD yn ffurfweddu Perfect Privacy trwy OpenVPN. Nid yw cefnogaeth WireGuard ar gael eto.
# Gosod OpenVPN
pkg install openvpn

# Llwytho ffurfweddiadau FreeBSD Perfect Privacy
# Tynnu i /usr/local/etc/openvpn/

# Ffurfweddu awtogychwyn
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Cychwyn y gwasanaeth
service openvpn start
Mae multi-hop yn lleihau cyflymder yn sylweddol. Ar gyfer gweinyddion FreeBSD sy’n amddiffyn seilwaith sensitif, mae’r trawiad yn aml yn gwneud synnwyr.
Perfect Privacy yn prisio uwch na’r darparwyr yn y brif farchnad ac mae’n cynnig disgowntau ar gynlluniau blynyddol. Mae hefyd yn cynnig warant arian-yn-ôl 7 diwrnod.
Cryfderau:
- Cadwyni VPN multi-hop (hyd at 4 gweinydd)
- Dogfennaeth gosod FreeBSD fanwl
- NeuroRouting (dewis gweinydd yn seiliedig ar AI)
- Dim terfynau traffig na thopiau lled band
- Trosglwyddo porthladd ar gael
Gwendidau:
- Dim cefnogaeth WireGuard eto
- Pris uwch na’r mwyafrif o gystadleuwyr
- Mae multi-hop yn cyflwyno hwyrder sylweddol
- 55 gweinydd ar draws 23 gwlad (lleiaf rhwydwaith yn y rhestr hon)
IPredator: Gosodiad Symlaf ar gyfer Dechreuwr FreeBSD
Lansiodd IPredator yn 2009, a sefydlwyd gan unigolion cysylltiedig â The Pirate Bay. Mae’r gwasanaeth yn canolbwyntio ar symlrwydd a phreifatrwydd uwchben popeth.
Mae gosodiad FreeBSD IPredator yn cymryd tua 10 munud gydag OpenVPN yn unig:
# Gosod OpenVPN
pkg install openvpn

# Llwytho ffeiliau ffurfweddu IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Symud ffurfweddu
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Cychwyn cysylltiad
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator yn cyhoeddi ei gynlluniau ei hun ar ei wefan. Mae’r gweinyddwyr wedi’u cyfyngiad i Sweden, Latvia, a Romania (15+ cyfanswm).
Cryfderau:
- Proses gosod FreeBSD symlaf
- Ymrwymiad preifatrwydd cryf (awdurdodaeth Swyddaidd)
- Derbyn Bitcoin ar gyfer taliad dienw
- Prisio syml
Gwendidau:
- Dim ond 15 gweinydd mewn 3 gwlad yn unig
- Dim cefnogaeth WireGuard
- Dim swits tagu na nodweddion uwch
- OpenVPN yn unig, felly dim effeithlonrwydd o ddosbarth WireGuard
NordVPN: Rhwydwaith Gweinydd Mwyaf gyda Chefnogaeth Cymunedol FreeBSD
Nid yw NordVPN yn cefnogi FreeBSD yn swyddogol, ond mae eu ffeiliau ffurfweddu OpenVPN yn gweithio ar y llwyfan. Mae cymunedol FreeBSD yn cynnal canllaw gosod sy’n gorchuddio’r broses.
# Gosod OpenVPN
pkg install openvpn

# Llwytho ffurfweddiadau OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Tynnu a dewis ffurfweddu gweinydd
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Creu ffeil auth
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Cychwyn cysylltiad
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN yn dechrau o $3.49/mis ar ei gynllun hirdymor. Gyda 6,400+ o weinyddion ar draws 111 gwlad, mae’n cynnig y leoliad daearyddol ehangaf.
Cryfderau:
- 6,400+ gweinydd mewn 111 gwlad
- Cyfradd misol isel ar dymor hir ar ei gynllun hiraf
- Gweinyddion cuddedig ar gyfer rhwydweithiau cyfyngedig
- Gweinyddion arbenigol (Double VPN, Onion over VPN)
Gwendidau:
- Dim cefnogaeth swyddogol FreeBSD (canllaw cymunedol yn unig)
- Dim WireGuard ar FreeBSD (NordLynx ar Linux/Windows/Mac yn unig)
- Nid yw’r kill switch ar gael heb eu happ frodorol
- Mae’r trefniant yn gofyn am fwy o gamau â llaw na’r darparwyr sydd â chanllaw swyddogol FreeBSD
Problemau Ffurfweddu OpenVPN FreeBSD ac Atebion
Mae FreeBSD yn trin OpenVPN yn wahanol na Linux. Dyma yw’r problemau mwyaf cyffredin a’u datrysiadau.
Dim Ddyfais TUN wedi’i Ganfod
Ni chaiff FreeBSD lwytho’r gyriant tun yn awtomatig weithiau. Taclwch hyn trwy ei ychwanegu at losgwrn:
# Ychwanegu at /boot/loader.conf
if_tun_load="YES"

# Llwytho ar unwaith heb ail-ddechrau
kldload if_tun
Gollwng DNS trwy resolv.conf
Nid yw OpenVPN ar FreeBSD yn diweddaru /etc/resolv.conf yn awtomatig fel y mae ar Linux. Crëwch sgript diweddaru:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Ychwanegu at eich ffurfweddu OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Gwrthdaro Wal Dân gyda pf
Gall wal dân pf FreeBSD rwystro traffig VPN. Ychwanegu’r rheolau hyn at /etc/pf.conf:
# Caniatáu traffig OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Dewisol: Rhwystro'r holl traffig allanol heb VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Ail-lwytho’r wal dân:
pfctl -f /etc/pf.confMethiant Gwasanaeth OpenVPN i Ddechrau ar Losgwrn
Mae’r gystrawen rc.conf yn bwysig. Defnyddiwch yr enwau newidynnau union:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard ar FreeBSD: Gosodiad Modiwl Cnewyllyn a Thrwbwll
Mae integreiddiad WireGuard yn amrywio yn ôl fersiwn FreeBSD. Mae’r adran hon yn trafod gosodiad modiwl trydydd parti a frodorol.
FreeBSD 13.x: Gosod y Modiwl Cnewyllyn
Mae FreeBSD 13.0 a 13.1 angen y modiwl cnewyllyn allanol:
pkg install wireguard-kmod wireguard-tools

# Llwytho'r modiwl
kldload if_wg

# Gwneud yn barhaol
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Cefnogaeth Cnewyllyn Frodorol
Mae FreeBSD 14.0+ yn cynnwys WireGuard yn y cnewyllyn sylfaen. Dim ond yr offer sydd ei angen:
pkg install wireguard-toolsMethiant WireGuard i Greu Rhyngwyneb
Os yw wg-quick up wg0 yn dychwelyd “RTNETLINK answers: Operation not supported,” nid yw’r modiwl cnewyllyn wedi’i lwytho:
# Gwirio os yw'r modiwl wedi'i lwytho
kldstat | grep wg

# Llwytho'n â llaw
kldload if_wg

# Gwirio
ifconfig wg0
Rhedeg WireGuard y tu mewn i Jail FreeBSD
Mae FreeBSD 14.0+ yn cefnogi WireGuard y tu mewn i jails. Ychwanegu’r paramedrau jail hyn:
# Yn /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Creu’r rhyngwyneb WireGuard y tu mewn i’r jail:
jexec myjail wg-quick up wg0Problemau MTU sy’n Achosi Colled Pecyn
Gall MTU rhagosodedig WireGuard o 1420 achosi problemau ar rai rhwydweithiau. Gostwngwch ef:
# Yn wg0.conf
[Interface]
MTU = 1380
Arferion Diogelwch Gorau ar gyfer VPN ar FreeBSD
Mae FreeBSD yn cynnig nodweddion diogelwch sy’n ategu amgryptu VPN. Rhowch nhw at ei gilydd ar gyfer amddiffyniad haeneddog.
Integreiddio VPN â wal dân pf: Creu rheolau sy’n rhwystro’r holl traffig y tu allan i’r twneli VPN. Mae hyn yn gweithredu fel kill switch lefel rhwydwaith heb ddibynnu ar feddalwedd darparwr VPN.
Defnyddio GELI encryption ar gyfer ffurfweddiadau VPN: Amgryptu’r cyfeiriadur sy’n cynnwys eich manylion VPN ac ffeiliau ffurfweddu:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Rhedeg VPN y tu mewn i sandal Capsicum: Fframwaith Capsicum FreeBSD yn cyfyngu ar yr hyn y gall y broses VPN gael mynediad iddo, gan leihau niwed os mai’r clïent VPN wedi’i gyfaddawdu.
Monitro iechyd cysylltiad VPN: Ychwanegu swydd cron sy’n gwirio statws twneli bob 5 munud ac yn ailgychwyn y cysylltiad os yw’n disgyn:
*/5 * * * * /usr/local/bin/check-vpn.shDyfarniad Terfynol
Mae gan ddefnyddwyr FreeBSD opsiwn VPN llai na defnyddwyr Linux neu Windows. Mae’r pump darparwr arholi yma yn gwasanaethu anghenion gwahanol.
Dewiswch ar Mullvad os ydych chi eisiau preifatrwydd cryf gyda chyfrifon dienw ac anfantais WireGuard solet ar gyfradd fflat €5.00/mis. Dewiswch OVPN os ydych chi eisiau ffeiliau config WireGuard a chynllun gweinydd ddisg. Dewiswch Perfect Privacy os ydych chi angen llwybrau aml-naid ar gyfer amgylcheddau gweinydd diogelwch uchel. Dewiswch IPredator os ydych chi eisiau’r trefniant FreeBSD symlaf posibl. Dewiswch NordVPN os ydych chi angen mynediad at 6,400+ gweinyddion ar draws 111 gwlad ac nid ydych chi’n poeni am ganllawiau FreeBSD a gynhaliir gan y gymuned.
Mae pensaernïaeth FreeBSD yn ei gwneud yn unigryw addas ar gyfer datblygiadau VPN. Integreiddiad wal dân pf, ynysu jail, a GELI encryption yn creu haenau diogelwch nad oes gan unrhyw system weithredu defnyddiwr arall eu cymharu. Mae’r darparwr VPN cywir yn ategu’r offer hyn yn hytrach na’u disodli.
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
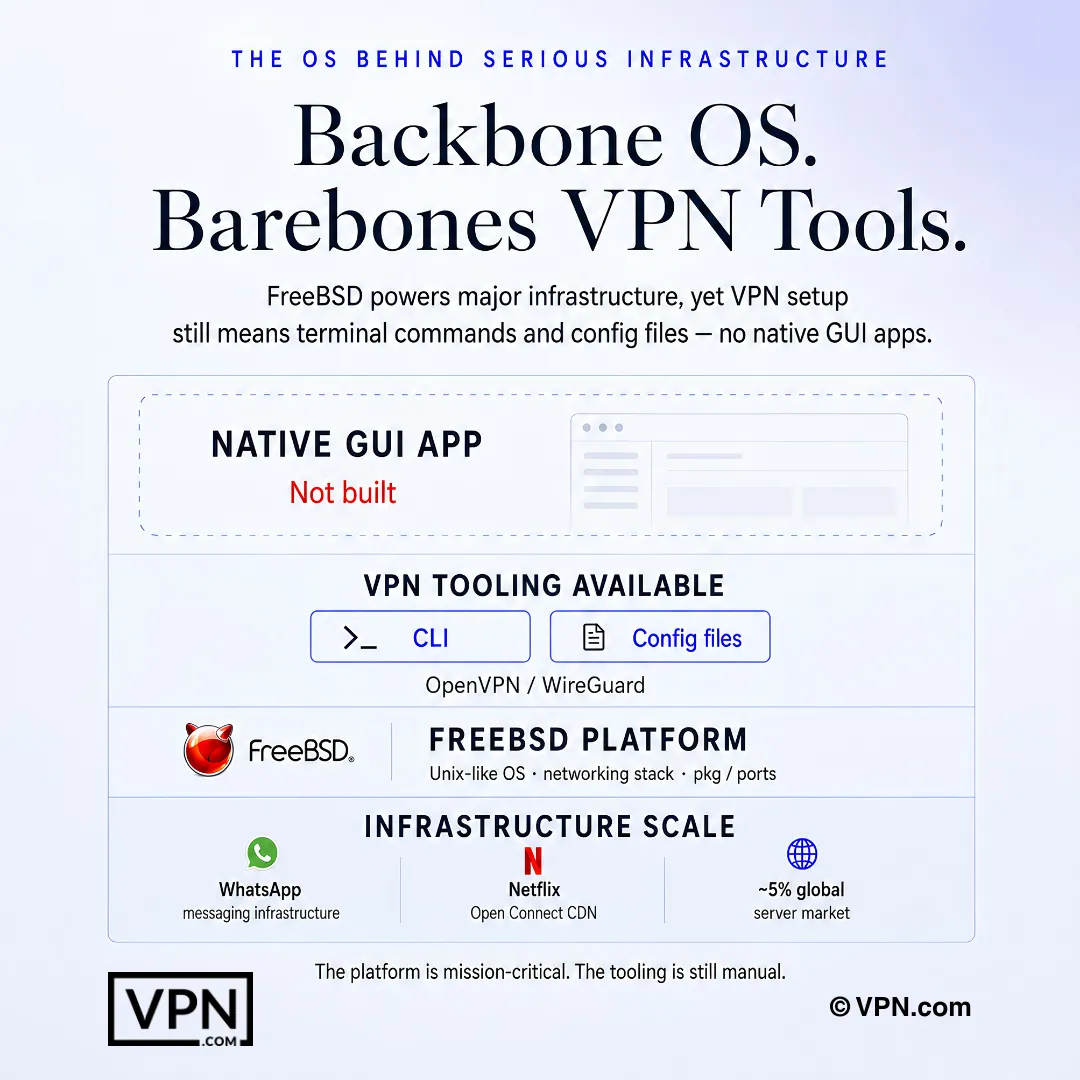
Mae gosod VPN FreeBSD fel arfer yn golygu gorchmynion terfynell a ffeiliau ffurfweddu, nid apiau GUI brodorol.
Cwestiynau a Ofynnir yn Aml
Pam nad yw FreeBSD yn cael ap VPN frodorol fel Windows neu macOS?
Nid Linux yw FreeBSD, ac mae’n defnyddio cnewyllyn a phontydd rhwydwaith gwahanol, felly mae’r rhan fwyaf o ddarparwyr yn hepgor adeiladu clïent GUI neilltuo ar ei gyfer. Yn lle hynny, rydych yn gosod OpenVPN neu WireGuard trwy pkg install, yn eu rheoli trwy rc.conf, ac yn storio ffurfweddiadau yn /usr/local/etc/. Mae pob darparwr sy’n dogfennu cefnogaeth FreeBSD yn gwneud hynny trwy osodiad terfynell yn hytrach nag ap graffigol.
Beth yw’r gwahaniaeth go iawn rhwng rhedeg OpenVPN a WireGuard ar FreeBSD?
Mae OpenVPN yn rhedeg yn llwyr mewn userspace gan ddefnyddio gyrrwr tun built-in FreeBSD ac mae wedi gweithio ar y platform ers dros 15 mlynedd, ond mae ei godebase ~100,000+ llinell yn ychwanegu overhead CPU. Mae WireGuard yn cludo fel modiwl kernel brodorol gan ddechrau yn FreeBSD 13.1 (yn llawn frodorol yn 14.0+), sy’n cadw defnydd CPU yn is, ac mae ei godebase ~4,000-llinell yn gwneud y broses o arolygu’n annibynnol yn gyflymach.
Sut ydw i’n cael WireGuard yn rhedeg yn frodorol ar FreeBSD 14?
Ar FreeBSD 14.0+, mae WireGuard wedi’i adeiladu i’r cnewyllyn sylfaen, felly dim ond pkg install wireguard-tools sydd ei angen ac yna kldload if_wg i lwytho’r modiwl. Ar FreeBSD 13.0 neu 13.1, mae angen y pecyn wireguard-kmod ar wahân yn gyntaf. Unwaith wedi’i lwytho, cynhyrchu allweddi gyda wg genkey/wg pubkey a chodi’r rhyngwyneb gyda wg-quick up wg0.
Pam mae OpenVPN yn gollwng ceisiadau DNS ar FreeBSD, a sut ydw i’n ei atal?
Yn wahanol i Linux, nid yw OpenVPN ar FreeBSD yn ailysgrifennu /etc/resolv.conf yn awtomatig pan fydd y twneli yn cysylltu, felly gall ymholiadau DNS fynd heibio i’r cysylltiad wedi’i amgryptu. Taclwch ef gyda sgript up/down sy’n cefn a’n newid resolv.conf ar gysylltu ac yn ei adfer ar ddatgysylltiad, yna cyfeirio at y sgript honno gyda script-security 2 yn eich ffeil ffurfweddu OpenVPN.
Beth sy’n achosi’r gwall “tun device not found” ar FreeBSD?
Weithiau mae FreeBSD yn methu llwytho’r gyriant tun y mae OpenVPN yn dibynnu arno, gan gynhyrchu’r gwall hwn ar amser cysylltiad. Ychwanegu if_tun_load="YES" at /boot/loader.conf fel ei fod yn llwytho’n awtomatig ar bob cychwyn, neu redeg kldload if_tun i’w lwytho ar unwaith heb ail-ddechrau. Dyma yw un o’r methiannau gosod OpenVPN cyntaf-amser mwyaf cyffredin ar y llwyfan.
Sut ydw i’n adeiladu kill switch lefel rhwydwaith gan ddefnyddio wal dân pf FreeBSD?
Yn hytrach na dibynnu ar kill switch lefel ap darparwr (sydd gan y rhan fwyaf o osodiadau FreeBSD yn llwyr), ychwanegu rheolau pf.conf sy’n rhwystro’r holl traffig allanol ac eithrio’r hyn sy’n cael ei drosglwyddo trwy ryngwyneb tun0 eich VPN a IP gweinydd penodol eich darparwr ar y porthladd VPN. Ail-lwytho gyda pfctl -f /etc/pf.conf. Mae hyn yn rhwystro’r holl traffig os yw’r twneli yn disgyn, gan weithredu fel ffaelbac lefel wal dân.
Sut ydw i’n rhedeg WireGuard y tu mewn i jail FreeBSD?
Mae cefnogaeth jail yn gofyn am FreeBSD 14.0 neu hwyrach, gan fod angen modd rhwydwaith vnet i WireGuard y tu mewn i’r jail. Ychwanegu allow.raw_sockets, vnet, a vnet.interface = "wg0" at flociau ffurfweddu’r jail yn /etc/jail.conf, yna codi’r twneli o y tu allan i’r jail gyda jexec myjail wg-quick up wg0. Nid yw fersiynau cynharach FreeBSD yn cefnogi integreiddiad jail hwn.
Pa ddarparwyr sy’n cyhoeddi dogfennaeth swyddogol FreeBSD yn hytrach na dibynnu ar ganllawiau’r gymuned?
Mae Mullvad, OVPN, Perfect Privacy, a IPredator i gyd yn cyhoeddi canllawiau sefydlu swyddogol FreeBSD gyda ffeiliau ffurfweddu. Nid oes cefnogaeth swyddogol FreeBSD gan NordVPN; mae ei ffurfweddiadau OpenVPN yn gweithio ar y platform, ond dim ond canllawiau a gynhelir gan y gymuned sy’n arwain drwy’r broses, sydd fel arfer yn cymryd mwy o amser i’w sefydlu nag oedd gan y darparwyr a ddogfennwyd yn swyddogol.
Pa ble darparyddion prif ffrwd sy’n perfformio orau ar gyfer defnyddwyr FreeBSD sydd hefyd angen cyflymder ar draws platformiau?
Mae NordVPN yn rhangu #1 o 22 yn ein Speed Lab, wedi’i grynhoi o brofion trydydd parti cyhoeddedig, o flaen Mullvad ar #7 a ExpressVPN ar #8. Nid oes gan NordVPN gymorth swyddogol FreeBSD ac mae’n gofyn am ganllawiau OpenVPN a gynhelir gan y gymuned, tra bod Mullvad yn cyhoeddi dogfennaeth WireGuard genedigol swyddogol ar gyfer FreeBSD, gan ei gwneud yn dewis cryfach os yw cydnawsedd FreeBSD yn bwysicach na rheng crai.
Faint yw cost NordVPN, ExpressVPN, a Mullvad ar gyfer sefydliad FreeBSD?
Mae NordVPN yn dechrau o $3.49/mis ar ei gynllun hirdymor, mae ExpressVPN yn dechrau o $2.99/mis ar ei gynllun hirdymor, ac mae Mullvad yn codi cyfradd fflat o €5.00/mis heb ddisgownt tymor hir. Nid yw’r tri yn cynnig GUI FreeBSD, felly mae’r gwahaniaethau prisio’n dod i lawr i seilwaith gweinydd a barnwriaethol yn hytrach na cysur gosod.
Allaf fi gael ad-daliad os nad yw gosodiad darparwr yn gweithio ar gyfer fy achos defnydd FreeBSD?
Ydw, ar gyfer dau o’r tri. Mae gan NordVPN ac ExpressVPN rwyth eu cynlluniau gyda gwarant arian ôl 30 diwrnod, gan roi amser i chi brofi ffurfweddiadau WireGuard neu OpenVPN ar eich blwch FreeBSD cyn ymrwymo. Nid oes gan Mullvad unrhyw dreial; mae’n dalu fel sydd;-chi-mynd, er bod dyddiau heb eu defnyddio ar ei gyfradd misol wastad yn ad-daliadwy os ydych yn canslo’n gynnar.
Faint o gysylltiadau ar yr un pryd ydw i’n cael ar gyfer gorchuddi gweinyddion FreeBSD ochr yn ochr â dyfeisiau eraill?
Mae’n amrywio yn ôl darparwr. Mae NordVPN yn caniatáu 10 cysylltiad dyfais ar yr un pryd, mae ExpressVPN yn caniatáu 10-14 yn dibynnu ar y haen cynllun, a Mullvad yn cwtogi ar 5. Ar gyfer gweinyddion FreeBSD sy’n amddiffyn jails lluosog neu ddyfais pfSense ochr yn ochr â dyfeisiau personol, mae teuran dyfais uwch NordVPN neu ExpressVPN yn gadael mwy o le cyn bod angen ail-gyfrif.
A yw codebase llai WireGuard yn ei gwneud yn fwy diogel i ddrylwythau carchar FreeBSD nag OpenVPN?
Mae’n lleihau’r arwynebedd ymosod, o leiaf. Mae codebase bychan WireGuard o tua 4,000 llinell yn haws i’w archwilio na 100,000+ llinell OpenVPN, ac oherwydd ei fod yn rhedeg fel modiwl kernel FreeBSD brodorol (13.1+ gyda kmod, yn frodorol ar 14.0+) yn hytrach nag mewn gofod defnyddiwr, mae hefyd yn defnyddio llai o CPU wrth redeg y tu mewn i jeiliau ynysig.