Y VPN Gorau ar gyfer RedHat: Diogelwch a Chyflymder Menter
Dewch o hyd i'r VPN gorau ar gyfer RedHat sy'n integreiddio â SELinux, yn bodloni safonau FIPS 140-2, ac yn cefnogi defnyddio RPM ar draws seilwaith RHEL.
 Michael Gargiulo
Dewch o hyd i'ch VPN
At beth y byddwch chi'n defnyddio VPN yn bennaf?
Dewiswch un, yna atebwch ychydig o gwestiynau cyflym. Rydym yn enwi'r VPN sy'n addas, ac yn egluro pam.
VPN ar gyfer ffrydio
Cwestiwn 1 o 3
Beth wnaeth i chi chwilio am VPN ffrydio?
14,685 dewis VPN wedi'u gwneud drwy VPN.com yn y 30 diwrnod diwethaf

Eich cyfatebiaeth

NordVPN
Sgôr storfa apiau, rhan o'r sgôr
4.664.59

ProtonVPN
Sgôr storfa apiau, rhan o'r sgôr
4.614.70
VPN ar gyfer preifatrwydd
Cwestiwn 1 o 3
Beth wnaeth i chi chwilio am VPN preifatrwydd?
14,685 dewis VPN wedi'u gwneud drwy VPN.com yn y 30 diwrnod diwethaf
Eich cyfatebiaeth
NordVPN
Sgôr storfa apiau, rhan o'r sgôr
4.664.59
ProtonVPN
Sgôr storfa apiau, rhan o'r sgôr
4.614.70
VPN ar gyfer hapchwarae
Cwestiwn 1 o 3
Beth wnaeth i chi chwilio am VPN gemau?
14,685 dewis VPN wedi'u gwneud drwy VPN.com yn y 30 diwrnod diwethaf
Eich cyfatebiaeth
NordVPN
Sgôr storfa apiau, rhan o'r sgôr
4.664.59
ProtonVPN
Sgôr storfa apiau, rhan o'r sgôr
4.614.70
VPN ar gyfer cynlluniau am ddim
Cwestiwn 1 o 3
Beth wnaeth i chi chwilio am VPN am ddim?
14,685 dewis VPN wedi'u gwneud drwy VPN.com yn y 30 diwrnod diwethaf
Eich cyfatebiaeth
ProtonVPN
Sgôr storfa apiau, rhan o'r sgôr
4.614.70
NordVPN
Sgôr storfa apiau, rhan o'r sgôr
4.664.59
NordVPN7,229 gweinyddwyrNordVPN's privacy and security record is strong on process and mixed on proof
93 allan o 100, wedi'i adeiladu o ddwy ran bwysol
Sgôr storfa apiau, rhan o'r sgôr
4.664.59
Ymchwilwyd 3 Hyd 2026Hawliadau a wiriwyd: 31Ffynonellau annibynnol: 11Sgoriau wedi'u diweddaru 6 Tach 2026
 ExpressVPN3,000+ gweinyddwyr
88 allan o 100, wedi'i adeiladu o ddwy ran bwysol
Sgôr storfa apiau, rhan o'r sgôr
4.684.69
Ymchwilwyd 3 Hyd 2026Hawliadau a wiriwyd: 27Ffynonellau annibynnol: 13Sgoriau wedi'u diweddaru 6 Tach 2026
 Mullvad VPN550+ gweinyddwyr
76 allan o 100, wedi'i adeiladu o ddwy ran bwysol
Sgôr storfa apiau, rhan o'r sgôr
4.144.06
Ymchwilwyd 3 Hyd 2026Hawliadau a wiriwyd: 29Ffynonellau annibynnol: 9Sgoriau wedi'u diweddaru 6 Tach 2026
Pam Mae RHEL Angen Datrysiadau VPN o Radd Menter
Mae Red Hat Enterprise Linux (RHEL) yn pweru seilwaith hanfodol i genhadaeth ar draws cwmnïau Fortune 500, asiantaethau llywodraethol, a sefydliadau ariannol. Yn wahanol i ddosbarthiadau Linux defnyddwyr, mae RHEL yn gofyn am atebion VPN sy’n integreiddio â rheolaethau mynediad gorfodol SELinux, yn cydymffurfio â safonau amgryptio FIPS 140-2, ac yn cefnogi defnyddio’n awtomatig ar draws miloedd o nodau.
Y Llinell Waelod: Mae RHEL yn cynnwys offer VPN adeiledig trwy NetworkManager ac yn gorfodi polisïau diogelwch SELinux. Mae defnyddiau VPN menter ar RHEL yn gofyn am gydnawsedd â’r offer hyn, argaeledd pecynnau RPM, a chefnogaeth hirdymor gan y gwerthwr sy’n cyfateb i gylch oes 10 mlynedd RHEL.
Mae’r canllaw hwn yn canolbwyntio’n benodol ar atebion VPN ar gyfer Red Hat Enterprise Linux mewn amgylcheddau cynhyrchu. Mae angen VPNs ar weinyddwyr RHEL sy’n gosod trwy YUM/DNF, yn parchu cyd-destunau SELinux, ac yn graddio ar draws defnyddiau canolfan ddata a chwmwl.
Sut Mae Pensaernïaeth Diogelwch RHEL yn Llunio Gofynion VPN
Mae RHEL yn wahanol i ddosbarthiadau Linux eraill mewn ffyrdd sy’n effeithio’n uniongyrchol ar gydnawsedd VPN. Mae deall y gwahaniaethau hyn yn atal methiannau defnyddio a bylchau diogelwch.
Gorfodi SELinux a Chydnawsedd VPN
Mae SELinux yn rhedeg yn y modd gorfodi yn ddiofyn ar RHEL. Mae llawer o gleientiaid VPN yn methu’n dawel oherwydd nad oes ganddynt fodiwlau polisi SELinux priodol. Rhaid i VPN cydnaws naill ai gael ei gludo gyda pholisïau SELinux neu ddarparu camau wedi’u dogfennu ar gyfer creu cyd-destunau arferol.
Er enghraifft, mae OpenVPN ar RHEL yn gofyn am y math SELinux openvpn_t. Heb hynny, mae cysylltiadau’n gollwng heb negeseuon gwall clir. Mae WireGuard yn integreiddio ar lefel y cnewyllyn ers RHEL 8.6, sy’n osgoi’r rhan fwyaf o wrthdaro SELinux.
Pecynnau RPM a Gosod YUM/DNF
Mae defnyddiau RHEL menter yn defnyddio pecynnau RPM a reolir trwy YUM (RHEL 7) neu DNF (RHEL 8/9). Mae darparwyr VPN sy’n cynnig pecynnau .rpm swyddogol yn symleiddio gosod, diweddariadau, ac archwilio cydymffurfiaeth. Mae adeiladau llaw o’r ffynhonnell yn creu beichiau cynnal a chadw ac yn torri llifoedd gwaith clytio awtomataidd.
Integreiddio NetworkManager
Mae RHEL yn defnyddio NetworkManager fel ei brif offeryn ffurfweddu rhwydwaith. Mae atebion VPN sy’n integreiddio fel ategion NetworkManager yn caniatáu i weinyddwyr reoli cysylltiadau trwy orchmynion nmcli, GUI GNOME, neu gonsol gwe Cockpit. Mae hyn yn bwysig mewn amgylcheddau lle mae sawl tîm yn rheoli ffurfweddiadau rhwydwaith.
Meini Prawf Gwerthuso ar gyfer Atebion VPN RHEL
Wrth ddewis VPN ar gyfer systemau cynhyrchu RHEL, gwerthuswch y ffactorau penodol hyn i RHEL:
- Cydnawsedd SELinux: A yw’r VPN yn rhedeg o dan y modd gorfodi SELinux heb fod angen
setenforce 0? - Argaeledd RPM swyddogol: A yw’r gwerthwr yn cynnal ystorfa RPM ar gyfer RHEL 7, 8, a 9?
- Offer CLI: A yw’r VPN yn cynnig rheolaeth llinell orchymyn lawn ar gyfer amgylcheddau gweinydd pen?
- Cefnogaeth protocol: A yw’n cefnogi WireGuard (wedi’i integreiddio â’r cnewyllyn ar RHEL 8.6+) neu IPsec trwy Libreswan (wedi’i gynnwys yn RHEL)?
- Cydymffurfiaeth FIPS 140-2: A all y VPN ddefnyddio modiwlau cryptograffig wedi’u dilysu gan FIPS RHEL?
- Graddadwyedd: A yw’r ateb yn cefnogi llyfrau chwarae Ansible neu fodiwlau Puppet ar gyfer defnyddio torfol?
Gwasanaethau VPN Gorau gyda Chefnogaeth RHEL Wedi’i Gwirio
Mae tri darparwr VPN yn cynnig cydnawsedd RHEL wedi’i ddogfennu gyda chleientiaid Linux brodorol, pecynnau RPM, neu ganllawiau ffurfweddu manwl ar gyfer defnydd menter.
Mullvad VPN: Preifatrwydd yn Gyntaf gyda WireGuard Brodorol
Mae Mullvad VPN yn darparu cleient Linux pwrpasol wedi’i ddosbarthu fel pecyn RPM. Mae gosod ar RHEL 8 neu 9 yn cymryd un gorchymyn:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmRoedd Mullvad ymhlith y darparwyr cyntaf i fabwysiadu WireGuard, sy’n rhedeg fel modiwl cnewyllyn ar RHEL 8.6 ac yn ddiweddarach. Mae dyluniad main WireGuard yn cadw gorben CPU yn isel, ac mae cyflymderau real yn dibynnu ar eich caledwedd a’ch cysylltiad. Mae’r cleient yn cynnwys CLI llawn (mullvad connect, mullvad status) sy’n addas ar gyfer gweinyddion RHEL pen.
Mae Mullvad yn gweithredu 550+ o weinyddion ar draws 50+ o wledydd. Mae ei bolisi dim-logio llym wedi’i wirio trwy archwiliadau annibynnol. Mae’r gwasanaeth yn costio €5/mis fflat heb fod angen creu cyfrif.
Nodyn penodol i RHEL: Mae pecyn RPM Mullvad yn cynnwys modiwlau polisi SELinux ar gyfer RHEL 8 a 9. Dim addasiadau polisi llaw yn angenrheidiol.
NordVPN: Graddfa Menter gyda 7,229 o Weinyddion
Mae NordVPN yn cludo cleient Linux fel pecyn RPM sy’n integreiddio â NetworkManager RHEL. Gall gweinyddwyr reoli cysylltiadau trwy nmcli neu offeryn CLI NordVPN ei hun (nordvpn connect, nordvpn set technology).
Nodweddion allweddol sy’n berthnasol i RHEL:
- Protocol NordLynx: Gweithrediad WireGuard NordVPN sy’n cadw gorben protocol yn isel ar RHEL
- Hidlo CyberSec: Yn blocio parthau malware a gwe-rwydo ar lefel DNS, gan ategu rheolau firewalld RHEL
- 7,229 o weinyddion mewn 150 o wledydd: Yn darparu cyfnewidioldeb ar gyfer defnyddiau RHEL amlwladol
- Opsiynau IP pwrpasol: Defnyddiol ar gyfer rhestru pwyntiau allanfa VPN mewn ffurfweddiadau firewall RHEL
Gosod ar RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Nodyn penodol i RHEL: Mae ap Linux NordVPN yn gweithio gyda SELinux yn y modd gorfodi ar RHEL 8 a 9. Mae’r ategyn NetworkManager yn cefnogi sgriptio nmcli ar gyfer rheoli cysylltiadau awtomataidd.
ExpressVPN: Protocol Lightway ar gyfer Defnyddiau RHEL Hwyrni Isel
Mae ExpressVPN yn cynnig cleient Linux gyda chefnogaeth RPM a’i brotocol Lightway perchnogol. Mae ExpressVPN yn gosod Lightway fel protocol cysylltu cyflym, gorben isel; mae trwybwn real ar RHEL yn dibynnu ar eich caledwedd a’ch rhwydwaith.
Nodweddion nodedig i weinyddwyr RHEL:
- Tynnu hollt: Llwybrwch draffig penodol yn unig trwy’r VPN wrth gadw gwasanaethau RHEL mewnol ar gysylltiadau uniongyrchol
- 3,000+ o weinyddion mewn 105 o wledydd: Yn cefnogi seilwaith RHEL wedi’i ddosbarthu’n ddaearyddol
- Opsiynau Lightway UDP a TCP: Mae modd TCP yn gweithio trwy waliau tân corfforaethol cyfyngol
- Diweddariadau Linux rheolaidd: Mae ExpressVPN yn clytio ei gleient Linux o fewn 2 wythnos i bob datganiad pwynt RHEL
Mae’r gosodiad yn defnyddio ystorfa RPM ExpressVPN ei hun:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Nodyn penodol i RHEL: Mae ExpressVPN angen boolean SELinux arferol ar gyfer tynnu hollt. Mae eu dogfennaeth yn darparu’r gorchmynion setsebool union. Mae’r cleient yn cefnogi amgylcheddau rhithwiroli RHEL gan gynnwys KVM ac oVirt.
Setup VPN Penodol i RHEL: Dulliau NetworkManager a CLI
Mae gweinyddwyr RHEL fel arfer yn defnyddio VPNs trwy ddau ddull: ategion NetworkManager neu gleientiaid CLI ar eu pen eu hunain.
Dull 1: WireGuard trwy NetworkManager ar RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Mae’r dull hwn yn storio tystlythyrau VPN yn allwedd wedi’i hamgryptio NetworkManager. Mae cysylltiadau’n goroesi ailgychwyniadau ac yn integreiddio â pharthau firewalld RHEL yn awtomatig.
Dull 2: OpenVPN gyda Pholisi SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Mae’r gorchymyn semanage yn cofrestru porth OpenVPN gyda SELinux. Mae hepgor y cam hwn yn achosi methiannau cysylltiad tawel ar systemau RHEL sy’n rhedeg SELinux yn y modd gorfodi.
Dull 3: IPsec trwy Libreswan (Wedi’i Gynnwys yn RHEL)
Mae RHEL yn cludo Libreswan ar gyfer cefnogaeth VPN IPsec brodorol. Nid oes angen meddalwedd trydydd parti:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Mae Libreswan yn defnyddio llyfrgelloedd cryptograffig wedi’u dilysu gan FIPS RHEL. Mae hyn yn ei wneud yn y dewis a ffefrir ar gyfer defnyddiau RHEL y llywodraeth a’r sector ariannol sy’n gofyn am gydymffurfiaeth FIPS 140-2.
Ystyriaethau Cydymffurfiaeth a Defnyddio Menter
Mae RHEL yn gwasanaethu diwydiannau gyda gofynion rheoleiddiol llym. Rhaid i ddewis VPN gyfrif am y fframweithiau cydymffurfiaeth hyn:
| Fframwaith | Gofyniad |
|---|---|
| HIPAA | Mae angen i leoliadau RHEL gofal iechyd gael VPNs gydag amgryptio AES-256 a logio archwilio. Mae NordVPN a Mullvad yn cefnogi AES-256-GCM. |
| PCI DSS | Mae prosesu taliadau ar RHEL yn gofyn am dwneli wedi’u hamgryptio ar gyfer pob data deiliad cerdyn. Mae IPsec drwy Libreswan yn bodloni gofynion Adran 4.1 PCI DSS yn frodorol. |
| FedRAMP | Mae angen amgryptio wedi’i ddilysu gan FIPS 140-2 ar systemau RHEL y llywodraeth. Mae Libreswan gyda llyfrgell crypto NSS RHEL yn bodloni’r gofyniad hwn. |
| SOC 2 | Rhaid i ddarparwyr VPN ddangos arferion trin data. Mae adroddiadau archwilio cyhoeddedig Mullvad yn ymdrin â rheolaethau SOC 2, ac mae NordVPN yn dweud ei fod wedi comisiynu archwiliadau annibynnol di-logio. |
Ar gyfer defnyddio ar raddfa fawr, awtomeiddiwch ffurfweddu VPN gydag Ansible. Mae Ansible Automation Platform Red Hat yn cynnwys modiwlau rôl VPN ar gyfer Libreswan a WireGuard sy’n defnyddio ffurfweddiadau cyson ar draws cannoedd o nodau RHEL.
Y Dyfarniad Terfynol
Mae amgylcheddau RHEL yn mynnu atebion VPN sy’n parchu polisïau SELinux, yn gosod trwy becynnau RPM, ac yn graddio trwy offer awtomeiddio fel Ansible. Mae Mullvad yn darparu’r gwarantau preifatrwydd cryfaf gydag integreiddio WireGuard glân. Mae NordVPN yn cynnig y rhwydwaith gweinydd mwyaf a chydnawsedd NetworkManager ar gyfer defnyddiau amlwladol. Protocol Lightway ExpressVPN sy’n darparu’r hwyrni cysylltu isaf ar gyfer cymwysiadau sy’n sensitif i amser.
I weinyddwyr RHEL sydd angen cydymffurfiaeth FIPS 140-2 heb feddalwedd trydydd parti, mae Libreswan yn cael ei gludo gyda phob gosodiad RHEL ac yn defnyddio modiwlau cryptograffig wedi’u dilysu gan y system weithredu. Paru unrhyw un o’r atebion hyn gydag offer NetworkManager a nmcli adeiledig RHEL ar gyfer rheolaeth VPN gyson, sgriptiadwy ar draws eich seilwaith.
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
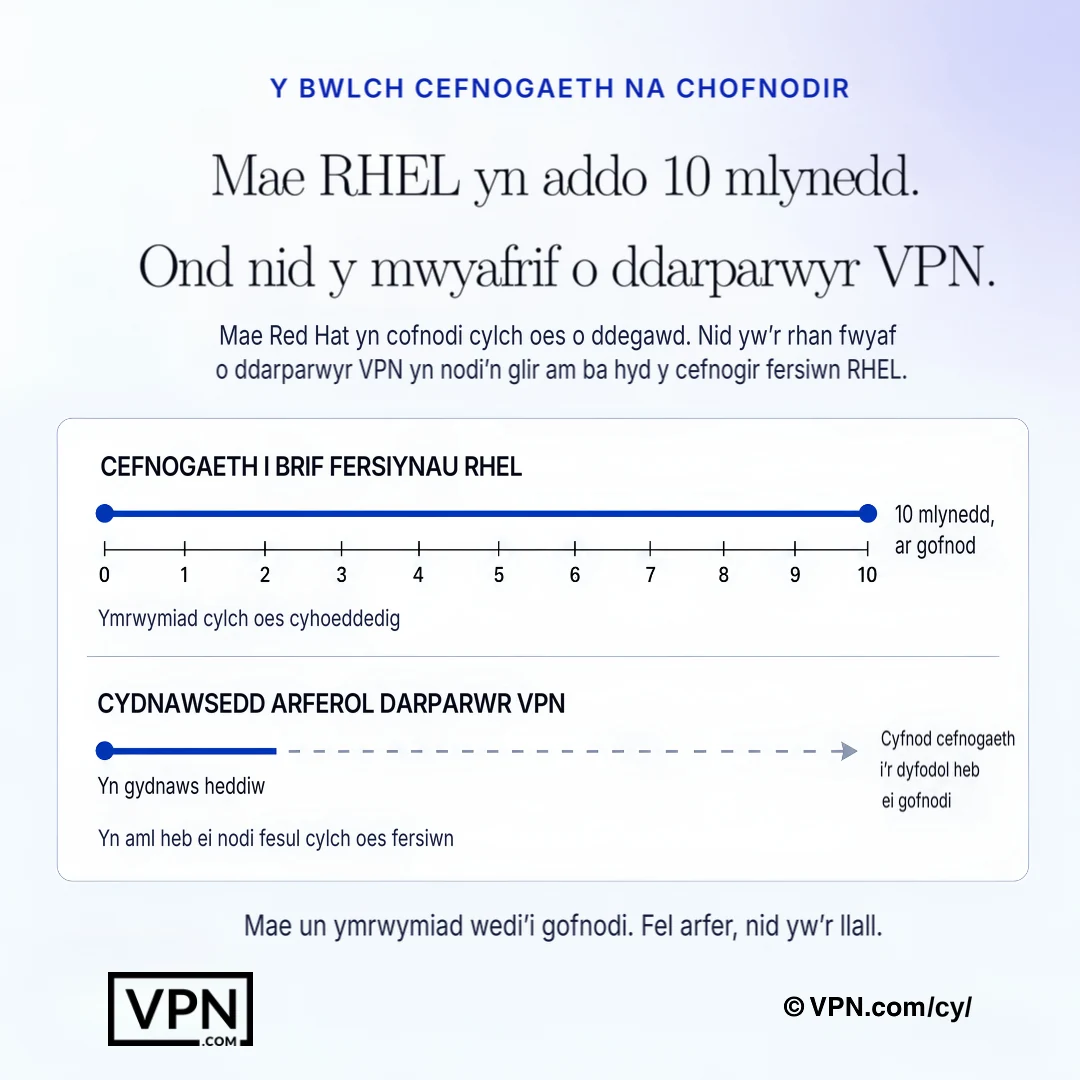
Mae gan RHEL gylch bywyd a ddogfennwyd, ond mae ffenestri cymorth gwerthwyr VPN yn aml yn llai eglur.
Cwestiynau Cyffredin
Pam na all RHEL ddefnyddio unrhyw gleient VPN defnyddwyr?
Mae RHEL yn gorfodi SELinux mewn modd rheoli mynediad gorfodol yn ddiofyn, sy’n blocio cleientiaid VPN heb fodiwlau polisi priodol yn dawel, ac mae defnyddiau menter yn gofyn am becynnau RPM a reolir trwy YUM neu DNF yn hytrach nag adeiladau llaw o’r ffynhonnell. Mae cylch cefnogaeth RHEL tua 10 mlynedd hefyd yn golygu bod angen cynnal a chadw cleient Linux hirdymor ar y gwerthwr, nid dim ond rhyddhad untro.
Pa VPNs sy’n gweithio gyda SELinux yn y modd gorfodi heb ei analluogi?
Mae pecyn RPM Mullvad yn cynnwys modiwlau polisi SELinux wedi’u hadeiladu i mewn ar gyfer RHEL 8 a 9, heb fod angen addasiadau llaw. Mae ap Linux NordVPN hefyd yn rhedeg o dan y modd gorfodi, gydag ategyn NetworkManager yn cefnogi sgriptio nmcli. Mae angen boolean SELinux arferol ar ExpressVPN ar gyfer tynnu hollt, sy’n cael ei gwmpasu yn ei ddogfennaeth trwy orchmynion setsebool penodol.
A yw unrhyw un o’r VPNs hyn yn bodloni gofynion FIPS 140-2 allan o’r bocs?
Mae Libreswan, sy’n cael ei gludo’n frodorol gyda phob gosodiad RHEL, yn defnyddio llyfrgell cryptograffig NSS wedi’i dilysu gan FIPS RHEL ei hun, gan ei wneud yn ddewis i ddefnyddiau llywodraeth a sector ariannol sydd angen cydymffurfiaeth FIPS 140-2 heb feddalwedd trydydd parti. Mae NordVPN a Mullvad ill dau yn cefnogi amgryptio AES-256-GCM, ond nid ydynt yn rhedeg trwy fodiwlau crypto wedi’u dilysu gan RHEL fel y mae Libreswan yn ei wneud.
Beth yw’r gorchymyn gosod gwirioneddol ar gyfer pob un o’r VPNs hyn ar RHEL 9?
Mae Mullvad yn gosod mewn un llinell: sudo dnf install wedi’i gyfeirio at ei URL RPM. Mae NordVPN yn gofyn am ddau gam, gan fewnforio ei RPM ystorfa yum yn gyntaf, yna sudo dnf install nordvpn. Mae ExpressVPN yn defnyddio sudo dnf install expressvpn-latest.rpm ac yna expressvpn activate a expressvpn connect. Mae pob un yn osgoi cydgasglu llaw o’r ffynhonnell sy’n cymhlethu clytio awtomataidd.
Sut ydw i’n sefydlu WireGuard trwy NetworkManager yn lle cleient y gwerthwr ei hun?
Gosodwch wireguard-tools gyda sudo dnf install wireguard-tools, yna mewnforiwch eich ffurfweddiad gyda sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf a’i ddechrau gyda sudo nmcli connection up wg0. Mae hyn yn storio tystlythyrau yn allwedd wedi’i hamgryptio NetworkManager, yn goroesi ailgychwyniadau, ac yn integreiddio’n awtomatig â pharthau firewalld.
Pam mae fy nghysylltiad OpenVPN yn methu’n dawel ar weinydd RHEL?
Mae hyn bron bob amser yn deillio o fath SELinux openvpn_t ar goll, sy’n achosi i gysylltiadau ollwng heb negeseuon gwall clir o dan y modd gorfodi. Trwsiwch hyn trwy osod NetworkManager-openvpn, yna rhedeg sudo semanage port -a -t openvpn_port_t -p tcp 1194 cyn mewnforio’r cysylltiad. Hepgor y cam semanage hwn yw’r achos mwyaf cyffredin o fethiannau OpenVPN anesboniadwy ar RHEL.
Pa un o’r VPNs hyn sy’n perfformio orau ar gyfer llwythi gwaith cynhyrchu RHEL?
Mae NordVPN yn safle #1 o 22 ar ein Sgôr Ymddiriedaeth, wedi’i agregu o brofion trydydd parti cyhoeddedig, ac yna ExpressVPN yn #2 a Mullvad yn #11. Ar gyfer RHEL yn benodol, mae integreiddio WireGuard ar lefel y cnewyllyn ers RHEL 8.6 yn osgoi’r rhan fwyaf o wrthdaro SELinux y gall protocolau hŷn fel OpenVPN eu sbarduno, sy’n bwysig cymaint â’r safle crai ar gyfer sefydlogrwydd cynhyrchu.
Sut mae’r tri VPN hyn yn cymharu o ran cost ar gyfer defnydd menter RHEL?
Mae NordVPN yn dechrau o $3.09/mis ac ExpressVPN o $3.00/mis, y ddau ar eu cynlluniau tymor hiraf, tra bod Mullvad yn codi $5.50/mis fflat heb haenau disgownt aml-flwyddyn, wedi’i dalu fesul mis heb dreial am ddim. Ar gyfer cyllidebu ar draws llawer o nodau RHEL o dan gyfrif a rennir, mae prisio tymor hwy Nord ac Express yn graddio’n fwy rhagweladwy na chyfradd fflat talu-wrth-fynd Mullvad.
A yw unrhyw un o’r VPNs hyn yn wir yn helpu i fodloni gofynion HIPAA, PCI DSS, neu FedRAMP?
Yn rhannol, yn dibynnu ar y fframwaith. Mae NordVPN a Mullvad ill dau yn cefnogi amgryptio AES-256-GCM sy’n berthnasol i HIPAA, ac mae NordVPN yn dweud bod ei bolisi dim-logiau wedi’i archwilio’n annibynnol tra bod Mullvad yn cyhoeddi ei adroddiadau archwilio annibynnol ei hun sy’n mynd i’r afael â rheolaethau SOC 2. Ar gyfer PCI DSS neu FedRAMP, y llwybr cydymffurfio mwy uniongyrchol yw pentwr IPsec Libreswan brodorol RHEL, gan ddefnyddio crypto wedi’i ddilysu gan FIPS.
Faint o ddyfeisiau all un cyfrif eu cwmpasu mewn defnydd RHEL aml-nod mewn gwirionedd?
Mae NordVPN yn caniatáu 10 cysylltiad dyfais ar yr un pryd fesul cyfrif, mae ExpressVPN yn caniatáu 10 i 14 yn dibynnu ar haen y cynllun, ac mae Mullvad yn cyfyngu i 5. I weinyddwyr sy’n rheoli sawl gweinydd neu weithfan RHEL o dan un drwydded yn hytrach na darparu fesul nod, mae capiau uwch NordVPN ac ExpressVPN yn ymestyn ymhellach cyn bod angen cyfrifon ychwanegol.
A ellir awtomeiddio ffurfweddu VPN ar RHEL ar draws cannoedd o weinyddion?
Gallwch. Mae Ansible Automation Platform ei hun Red Hat yn cynnwys modiwlau rôl VPN yn benodol ar gyfer Libreswan a WireGuard, sy’n caniatáu i weinyddwyr wthio ffurfweddiadau VPN union yr un fath ar draws cannoedd o nodau RHEL o un llyfr chwarae. Mae paru hyn â nmcli ar gyfer rheolaeth leol yn rhoi llwybr defnyddio sgriptiadwy, archwiliadwy yn lle ffurfweddu pob gweinydd â llaw.
Beth sy’n digwydd os nad yw VPN yn gweithio allan ar ôl i mi ei ddefnyddio ar draws seilwaith RHEL?
Mae NordVPN ac ExpressVPN ill dau yn cynnig gwarant arian yn ôl 30 diwrnod ar draws eu cynlluniau, gan roi ffenestr i chi brofi cydnawsedd cyn ymrwymo cyllideb i ddefnydd mwy. Mae Mullvad yn cynnig dim treial ac yn rhedeg yn llym talu-wrth-fynd, felly nid oes gwarant i droi ato os nad yw ei gleient RPM yn ffitio’ch amgylchedd.
Beth sy’n digwydd pan fydd datganiad pwynt RHEL yn torri cydnawsedd cleient fy VPN?
Mae ExpressVPN yn clytio ei gleient Linux o fewn tua 2 wythnos i bob datganiad pwynt RHEL, sy’n cyfyngu ar amser segur ar gyfer defnyddiau sy’n sensitif i amser. Mae integreiddio WireGuard ar lefel y cnewyllyn ers RHEL 8.6 yn osgoi’r rhan fwyaf o’r torriadau hyn yn llwyr gan nad yw’n gleient ofod defnyddiwr ar wahân. Mae Libreswan yn osgoi’r broblem yn gyfan gwbl gan ei fod yn cael ei gludo fel rhan o RHEL ei hun ac yn diweddaru gyda’r system weithredu.