Dataprivacy Guide: Beskyttelse, rettigheder og bedste praksis
Lær hvad dataprivacy er, nuværende privatlivslove (GDPR, CCPA), og hvordan du beskytter dine personlige oplysninger online.
 Michael Gargiulo
Kortversionen: Dine personlige data står over for konstante trusler fra malware, phishing, social engineering og netværksangreb. Stærke passworder, privatlivsfokuserede værktøjer og en VPN, der krypterer din trafik, danner kerneforsvaret for at beskytte dine oplysninger online.
Dataprivacy er blevet et af de vigtigste emner i digitalt liv. Hvert online køb, søgning og socialemedier-opslag genererer personlige data, som virksomheder indsamler, gemmer og deler. For mange mennesker er spørgsmålet enkelt: hvem kontrollerer mine oplysninger, og hvordan holder jeg dem sikre?
Risikiene er reelle. Cyberkriminelle bruger sofistikerede metoder til at stjæle personlige data, og selv legitime virksomheder hanterer dem nogle gange dårligt. Men der er også gode nyheder. Stærke privatlivslove eksisterer nu i snesevis af lande, og praktiske værktøjer er tilgængelige til at hjælpe dig med at tage kontrol. Denne guide dækker de specifikke trusler mod dine personlige data, de love, der er designet til at beskytte dine rettigheder, og de konkrete skridt, du kan tage for at forsvare dine oplysninger online.
Bemærk: Denne guide fokuserer på dataprivacy ud fra et forbrugerperspektiv. Hvis du søger information om organisatoriske compliance-frameworks, virksomheders datahåndteringspligt eller GDPR-implementering for virksomheder, besøg vores datavernguide i stedet.
Hvad er dataprivacy?
Dataprivacy refererer til din ret til at kontrollere, hvordan dine personlige oplysninger indsamles, bruges, gemmes og deles. Personlige data omfatter alt, der kan identificere dig direkte eller indirekte: dit navn, e-mailadresse, telefonnummer, fysisk adresse, browserhistorik, købshistorik, lokaliseringsdata og endda biometriske oplysninger som fingeraftryk.
I praktiske termer besvarer dataprivacy tre spørgsmål:
- Hvem indsamler dine data? Websites, apps, annoncører, internetudbydere (ISP’er) og offentlige myndigheder indsamler alle personlige oplysninger.
- Hvad gør de med det? Almindelige anvendelser omfatter målrettet reklame, analyser, produktforbedring og i nogle tilfælde salg af data til tredjeparter.
- Hvilken kontrol har du? Privatlivslove og værktøjer giver dig mulighed for at se, ændre, slette og begrænse adgangen til dine data.
Hullet mellem det, som virksomheder indsamler, og hvad brugere forstår om denne indsamling, er fortsat en af de største udfordringer inden for digital privatliv, ifølge Electronic Frontier Foundation (EFF). Dataprivacy er ikke det samme som databeskyttelse, som handler om de organisatoriske og juridiske rammer, som virksomheder skal følge. Dataprivacy handler om dine individuelle rettigheder og valg.
Trusler mod dine personlige oplysninger
Cyberkriminelle anvender en bred vifte af teknikker til at få adgang til personlige data. At forstå, hvordan hver trussel fungerer, er det første skridt mod at forsvare dig mod den.
Social Engineering
Social engineering er en kategori af angreb, hvor kriminelle manipulerer mennesker til at afsløre fortrolige oplysninger. I stedet for at udnytte softwaresårbarheder, udnytter disse angreb menneskelig psykologi.
Sådan fungerer det: En angriber kan udgive sig for at være en bankrepræsentant, sende en falsk velgørende appel eller skabe et pressende scenarie (som at påstå, at din konto er blevet kompromitteret) for at presse dig til at dele passworder, kontonumre eller verifikationskoder.
Eksempel fra den virkelige verden: I juli 2020 oplevede Twitter et større hack, da angribere udnyttede et koordineret social engineering-angreb rettet mod medarbejdere med adgang til interne værktøjer. Angriberne kompromitterede derefter højprofilerede konti, herunder konti tilhørende Barack Obama og Elon Musk, for at promovere en kryptovalutasvindel, ifølge en føderal strafferetlig anmeldelse[1].
Forebyggelse: Bekræft enhver uventet anmodning om personlige oplysninger ved at kontakte organisationen direkte gennem officielle kanaler. Del aldrig passworder eller engangskoder med nogen, som kontakter dig først.
Malware
Malware er ondsindet software designet til at infiltrere enheder og stjæle data, kryptere filer til løsesum eller overvåge brugeraktivitet uden samtykke.
Sådan fungerer det: Malware ankommer typisk gennem e-mail-vedhæftninger, kompromitterede websites eller inficerede downloads. Når den er installeret, kan den logge tastetryk for at registrere passworder, kryptere dine filer og kræve betaling (ransomware), aktivere dit kamera eller mikrofon eller eksfiltrere følsomme dokumenter.
Eksempel fra den virkelige verden: WannaCry-ransomwareangrebet i 2017 forårsagede titusinder af infektioner i over 150 lande[2], ifølge open-source-rapporter citeret af CISA. Angrebet krypterede brugernes filer og krævede betaling i Bitcoin. Hospitaler, virksomheder og offentlige myndigheder blev alle ramt.
Forebyggelse: Hold dit operativsystem og software opdateret, undgå at klikke på links eller vedhæftninger fra ukendte afskyttere, og brug anset antivirus-software. Vores dedikerede guide dækker malware-typer og forsvar i detaljer.
Spear Phishing
Mens standard phishing kaster et bredt net, målrettes spear phishing specifikke personer ved hjælp af personlige oplysninger, som angriberen allerede har indsamlet.
Sådan fungerer det: En angriber forsker i dig gennem sociale medier, offentlige registre eller tidligere databrud. De udfører derefter en meget personaliseret meddelelse, ofte der ser ud til at komme fra en kollega, chef eller betroet service, der bedrar dig til at klikke på et ondsindet link eller give følsomme data.
Eksempel fra virkeligheden: En rapport fra Barracuda Networks i 2023 fandt, at spear phishing kun udgør 0,1 % af e-mailbaserede angreb, men er ansvarlig for 66 % af brud[3] i deres data. Personaliseringen gør disse angreb langt mere effektive end generisk phishing.
Forebyggelse: Vær mistænksom over for enhver e-mail, der anmoder om øjeblikkelig handling, selvom det ser ud til at komme fra nogen, du kender. Bekræft anmodninger gennem en separat kommunikationskanal. Læs vores detaljerede guide om phishing-angreb for flere beskyttelsesstrategier.
Netværksangreb
Offentlige Wi-Fi-netværk på kaffebarer, lufthavne og hotels er praktiske, men fysisk usikre. Angribere på samme netværk kan aflange ukrypterede datatransmissioner.
Sådan fungerer det: I et man-in-the-middle (MITM) angreb positionerer en hacker sig selv mellem din enhed og Wi-Fi-routeren. De kan derefter overvåge din browseraktivitet, registrere loginoplysninger og endda injicere ondsindet indhold i de websites, du besøger.
Eksempel fra virkeligheden: Sikkerhedsforskere har dokumenteret, at useriøse hotspots, der efterligner legitime netværk (kendt som “evil twin”-angreb), fortsat er en af de mest almindelige trusler på offentlige steder.
Forebyggelse: Undgå at få adgang til bank- eller følsomme konti på offentlig Wi-Fi. Brug en VPN til at kryptere din forbindelse, og sørg for, at websites bruger HTTPS, før du indtaster personlige oplysninger.
Internet of Things (IoT) Sårbarheder
Smarthjem-enheder, bærbare enheder, ældre telefoner og forbundne apparater har ofte svage sikkerhedsstandarder og modtager sjældent softwareopdateringer.
Sådan fungerer det: Mange IoT-enheder leveres med standardpassord, som brugere aldrig ændrer. Disse enheder mangler ofte kryptering og kan transmittere data i klartekst. Angribere kan udnytte disse svagheder til at få adgang til dit hjemmenetværk og eventuelle data gemt på forbundne enheder.
Eksempel fra den virkelige verden: I 2019 opdagede forskere fra Bitdefender, at Ring Video Doorbell Pro udvekslede Wi-Fi-legitimationsoplysninger over almindelig HTTP under opsætningen[4], hvilket gjorde dem synlige for alle i nærheden. Problemet er siden blevet rettet.
Forebyggelse: Skift standardpassord på alle forbundne enheder øjeblikkeligt efter opsætning. Tjek regelmæssigt for firmware-opdateringer og deaktivér funktioner, du ikke bruger, såsom fjernacces.
Udnyttelse af sociale medier
Sociale medieplatforme indsamler enorme mængder brugerdata, og de oplysninger, du frivilligt deler, kan blive brugt mod dig af angribere.
Sådan fungerer det: Angribere skraber offentlige profiler for at indsamle personlige detaljer til social engineering- eller spear phishing-kampagner. Platformene selv indsamler adfærdsdata, herunder dine likes, delinger, lokaliseringscheck-ins og browsermønstre til målrettet reklame. Databrud hos socialemedier-virksomheder kan afsløre disse oplysninger for kriminelle.
Eksempel fra den virkelige verden: I Cambridge Analytica-sagen hævdede FTC, at en app høstede profildata fra omkring 250.000 til 270.000 brugere samt 50 til 65 millioner af deres venner[5] gennem vildledende midler.
Forebyggelse: Revurdér dine privatlivsindstillinger på hver platform. Begræns de personlige oplysninger, der er synlige på offentlige profiler, og vær forsigtig med at acceptere forbindelsesanmodninger fra ukendte konti.
Deepfakes og syntetisk medie
Fremskridt inden for kunstig intelligens har gjort det muligt at skabe overbevisende falske billeder, lyd og video, der kan skade omdømme eller lette bedrageri.
Sådan fungerer det: AI-værktøjer kan generere realistisk syntetisk medie ved hjælp af prøver af en persons stemme, ansigt eller skrivestyle. Kriminelle bruger deepfakes til personomgivelse, afpresning, misinformationskampagner og finansielt bedrageri såsom stemmeklonningssvindel.
Eksempel fra virkeligheden: I 2024 overførte en finansmedarbejder hos ingeniørvirksomheden Arup omkring 25 millioner dollar[6] efter et videoopkald med det, der så ud til at være virksomhedens finansdirektør. Opkaldet brugte deepfake-teknologi.
Forebyggelse: Vær forsigtig med enhver usædvanlig video- eller lydanmodning, der involverer finansielle transaktioner. Bekræft uventede kommunikationer gennem etablerede kanaler. Brug multifaktor-autentificering, så lyd eller video alene ikke kan godkende følsomme handlinger.
Hvilke data kan blive målrettet?
Cyberkriminelle målretter forskellige typer personlige oplysninger afhængigt af deres mål. Almindelige mål omfatter navne, adresser, telefonnumre, personnumre, finansielle kontooplysninger, medicinske journaler og loginoplysninger. Her er, hvad angribere typisk gør med stjålne data:
Identitetstyveri
Kriminelle bruger stjålne personlige oplysninger til at udgive sig for ofrene. De kan åbne kreditkonti, indgive svigagtige skatteangivelser, opnå lægebehandling eller begå kriminalitet i andres navn. Ifølge Federal Trade Commission (FTC) angav amerikanere at have tabt mere end 10 milliarder dollars til svindel i 2023[7]. Lær, hvordan identitetstyveri fungerer, og hvordan du beskytter dig selv.
Doxxing
Doxxing indebærer at udgive nogen’s private oplysninger offentligt uden samtykke. Dette kan omfatte hjemmeadresser, telefonnumre, arbejdspladsdetaljer og familieoplysninger. Ofre kan blive udsat for chikane, trusler eller fysisk fare som følge heraf.
Salg på darknettet
Stjålne data sælges ofte på markedspladser på darknettet. Priserne varierer meget og ændrer sig over tid, men komplette identitetsoplysninger og lægejournaler indbringer generelt mere end et enkelt datapunkt, såsom en e-mailadresse.
Finansiel udnyttelse
Angribere bruger stjålne kreditkortnumre, bankkontooplysninger og personlige detaljer til at foretage uautoriserede køb, overføre midler eller ansøge om lån i ofrets navn.
Afpresning og chantage
Følsomme personlige data, herunder private fotos, beskeder eller browserhistorik, kan bruges til at true ofre til at foretage betalinger. Ransomware-angreb krypterer filer og kræver betaling for deres frigivelse.
Personlig udnyttelse
Stjålne data muliggør stalking, chikane og personomgivelse. Kriminelle kan bruge personlige oplysninger til at spore et offers lokalisation, kontakte deres familie eller arbejdsgiver eller begå forbrydelser under ofrets navn.
Forbrugerrettigheder under dataprivacy-love
Dataprivacy-love etablerer reglerne for, hvordan organisationer indsamler, gemmer, behandler og deler personlige oplysninger. Disse love definerer også dine rettigheder som individ og sætter bøder for overtrædelser.
Hvorfor privatlivslove betyder noget
Den hurtige vækst i digital datainsamling skabte et presserende behov for juridisk beskyttelse. Dataprivacy-love tjener flere kritiske funktioner:
- Beskyt individer mod uautoriseret brug af deres personlige oplysninger
- Giv specifikke rettigheder, herunder mulighed for at få adgang til, rette og slette dine data
- Kræv transparens fra organisationer om, hvordan de håndterer data
- Mandater brudmeddelelser, så individer kan tage beskyttende handlinger
- Pålægge bøder, der incitamenter til overholdelse
NIST Privacy Framework[8] er et frivilligt værktøj, der hjælper organisationer med at identificere og håndtere privatlivsrisici, og mange bruger det sammen med disse lovkrav.
| Forordning | Region | Ikrafttrædelsesdato | Maksimal bøde |
|---|---|---|---|
| GDPR[9] | Den Europæiske Union | 25. maj 2018 | €20 mio. eller 4 % af den globale årlige omsætning[10] |
| CCPA[11] | Californien, USA | 1. januar 2020 | $2.500 pr. overtrædelse, $7.500 pr. forsætlig overtrædelse (justeret for inflation) |
| PDPA | Singapore | 2. juli 2014 | S$1 mio. eller 10 % af Singapores årlige omsætning, alt efter hvad der er højest[12] |
| LGPD[13] | Brasilien | August 2020 (sanktioner fra 1. august 2021) | 2 % af omsætningen i Brasilien, begrænset til 50 mio. reais |
| PIPEDA | Canada | 13. april 2000 | Retsmidler fastsat af Federal Court[14] |
| Diverse delstatslove | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Varierer efter delstat |
General Data Protection Regulation (GDPR)
- Region: Europæisk Union (EU)
- Ikrafttrædelsesdato: 25. maj 2018
Centrale bestemmelser
- Samtykke: Kræver udtrykkeligt samtykke fra personer, før deres data behandles. Europa-Kommissionen forklarer den retlige ramme[9].
- Den registreredes rettigheder: Giver ret til at få adgang til, rette, slette og begrænse behandlingen af personoplysninger.
- Anmeldelse af brud på persondatasikkerheden: Hvis et brud udgør en risiko for personer, skal organisationer anmelde det til tilsynsmyndigheden inden for 72 timer efter at have fået kendskab til det[15].
- Sanktioner: Op til 20 millioner euro eller 4 % af den samlede årlige globale omsætning[10], alt efter hvad der er højest.
California Consumer Privacy Act (CCPA)
- Region: Californien, USA
- Ikrafttrædelsesdato: 1. januar 2020
Vigtigste bestemmelser
- Ret til at vide: Forbrugere kan anmode om oplysninger om, hvordan deres personlige oplysninger indsamles, bruges og deles.
- Ret til sletning: Forbrugere kan anmode om sletning af deres personlige oplysninger.
- Fravalgsret: Forbrugere kan fravælge salg af deres personlige data.
- Sanktioner: Administrative bøder på op til 2.500 USD pr. overtrædelse eller 7.500 USD pr. forsætlig overtrædelse[11], justeret for inflation.
Personal Data Protection Act (PDPA) — Singapore
- Region: Singapore
- Ikrafttrædelsesdato: 2. juli 2014
Centrale bestemmelser
- Samtykke: Kræver, at organisationer indhenter accept, før de indsamler, bruger eller videregiver personoplysninger.
- Adgang og rettelse: Giver enkeltpersoner ret til at få adgang til og rette deres personoplysninger.
- Datasikkerhed: Organisationer skal implementere rimelige sikkerhedsforanstaltninger for at beskytte personoplysninger.
- Sanktioner: Økonomiske bøder på op til S$1 million eller 10 % af den årlige omsætning i Singapore[12], alt efter hvad der er højest, siden oktober 2022.
Brasiliansk generel databeskyttelseslov (LGPD)
- Region: Brasilien
- Ikrafttrædelse: August 2020, med sanktioner gældende fra 1. august 2021
Centrale bestemmelser
- Samtykke: Kræver udtrykkeligt og tydeligt samtykke til databehandling.
- Den registreredes rettigheder: Giver ret til adgang til, rettelse, sletning og portabilitet af personlige oplysninger.
- Databeskyttelsesrådgiver: Organisationer skal udpege en databeskyttelsesrådgiver.
- Sanktioner: Op til 2 % af virksomhedens omsætning i Brasilien, begrænset til 50 millioner reais pr. overtrædelse[13].
Personal Information Protection and Electronic Documents Act (PIPEDA) — Canada
- Region: Canada
- Ikrafttrædelsesdato: 13. april 2000 (med ændringer over tid)
Centrale bestemmelser
- Samtykke: Kræver, at organisationer indhenter meningsfuldt samtykke til indsamling og brug af data.
- Adgang og rettelse: Giver enkeltpersoner ret til at få adgang til og rette deres personoplysninger.
- Datasikkerhed: Organisationer skal beskytte personoplysninger med passende sikkerhedsforanstaltninger.
- Sanktioner: Privacy Commissioner kan henvise sager til Federal Court, som kan pålægge retsmidler[14].
Nye statsprivatlivslove i USA
- Stater: Forskellige, herunder New Jersey, New Hampshire, Montana, Florida, Texas og Oregon
- Ikrafttrædelsesdatoer: Forskellige datoer i 2024 og 2025
Vigtige bestemmelser
- Samtykke: Lignende krav til at opnå samtykke før databehandling.
- Datasubjekt-rettigheder: Rettigheder til at få adgang til, redigere, slette og fravælge databehandling.
- Datasikkerhed: Krav til at beskytte personlige data og foretage datavernvurderinger.
- Bøder: Varierer efter stat, herunder bøder og håndhævelsesforanstaltninger fra statslige myndigheder.
Tip: Den mest effektive vane er at begrænse, hvad du deler online på første hånd. Kombiner stærke unikke passworder, krypteret cloud-lagring og en VPN på offentlig Wi-Fi, og du fjerner det meste af det angrebsoverflade, som kriminelle er afhængige af.
Måder at beskytte dine personlige oplysninger
Truslen er real, men det er forsvaret også. Her er specifikke, handlingsrettede trin for at beskytte dine personlige data online.
Brug privatlivsvenlige browsere
Standardbrowsere indsamler betydelige mængder brugerdata. Privatlivsfokuserede alternativer som Brave, Firefox (med streng sporingsbeskyttelse aktiveret) og Tor Browser blokerer sporere og annoncer som standard. Tor sender trafik ad en tilfældig sti gennem flere relæer[16], så ingen observatør på et enkelt punkt kan se, hvor den kommer fra, eller hvor den er på vej hen.
Begræns datadeling
Hvert stykke personlige oplysninger, du deler online, øger din eksponering. Undgå at opslå dit fulde navn, hjemmeadresse, telefonnummer eller arbejdsplads på offentlige profiler. Gennemgå de tilladelser, du giver apps, og tilbagekald adgangen til dine kontakter, lokalisation og kamera, når det ikke er nødvendigt.
Kryptér cloud-lagring
Hvis du lagrer filer i skyen, brug tjenester, der tilbyder end-to-end kryptering såsom Tresorit eller Proton Drive. For eksisterende cloud-lagringkonti (Google Drive, Dropbox) kryptér følsomme filer lokalt, før du uploader dem ved hjælp af værktøjer som Cryptomator.
Brug en enhedsfinder
Aktivér Find My Device (Android) eller Find My iPhone (iOS) på alle dine enheder. Hvis en enhed går tabt eller bliver stjålet, tillader disse værktøjer dig at låse enheden eksternt og slette alle personlige data, før det falder i forkerte hænder.
Gennemgå apptilladelser
Mange apps anmoder om adgang til dit kamera, mikrofon, kontakter og lokaliseringsdata langt ud over, hvad de har brug for for at fungere. På både iOS og Android gennemgår du apptilladelser i dine enhedsindstillinger og tilbagekalder eventuelle, der ser unødvendige ud. Vær særlig opmærksom på apps, der anmoder om mikrofon- eller kameraadgang, mens de kører i baggrunden.
Installér adblockere
Browserudvidelser som uBlock Origin blokerer sporingsskripter, påtrængende annoncer og kendte malware-domæner. Adblockere reducerer mængden af data, tredjeparter kan indsamle om din browseraktivitet, og forbedrer også sideindlæsningshastigheder.
Brug privatlivsfokuserede messaging-apps
Standard SMS-beskeder er ikke krypteret. Apps som Signal bruger end-to-end kryptering som standard for alle beskeder, stemmesamtaler og videosamtaler. Dette betyder, at selv appprovider’en ikke kan læse dine samtaler.
Brug sikre e-mail-tjenester
E-mail-providere såsom ProtonMail og Tutanota tilbyder end-to-end kryptering, i modsætning til standard Gmail- eller Outlook-konti, hvor provideren teknisk kan få adgang til beskedindhold.
Opret stærke, unikke adgangskoder
En analyse af kompromitterede konti foretaget af den britiske regering viste, at 123456 var den mest almindelige adgangskode, brugt på 23,2 millioner konti[17]. Brug en adgangskodeadministrator til at generere og gemme unikke adgangskoder til hver konto. CISA anbefaler, at en stærk adgangskode er mindst 16 tegn lang, tilfældig og unik[18]. Aktiver multifaktorautentificering (MFA)[19] på alle konti, der understøtter det.
Brug applåse
Mange smartphones giver mulighed for at låse individuelle apps med en separat pinkode, mønster eller biometrisk scanning. Dette tilføjer et andet lag af beskyttelse, hvis nogen får adgang til din tilgængelige enhed.
Ryd regelmæssigt din browserhistorik
Ryd din browserhistorik, cookies og cachelagrede data på en regelmæssig tidsplan. Dette fjerner gemt sporingsdata og reducerer de oplysninger, der er tilgængelige for alle, der får adgang til din enhed. De fleste browsere tillader dig at automatisere denne proces gennem indstillinger.
Deaktivér tredjeparts-cookies
Moderne browsere såsom Chrome, Firefox og Safari giver dig mulighed for at blokere tredjepartscookies, som primært bruges til at spore din aktivitet på tværs af forskellige websites. Deaktivering af dem reducerer markant cross-site tracking. Tjek din browsers privatlivsindstillinger for at konfigurere dette.
Aktivér Do Not Track-anmodninger
Selvom ikke alle websites respekterer Do Not Track (DNT) anmodninger, signaliserer aktivering af denne indstilling i din browser din præference for ikke at blive sporet. Kombiner dette med at deaktivere unødvendige lokalisons- og notifikationstilladelser på mobile enheder.
Isoler online-aktiviteter
Brug separate browsere eller browserprofibler til forskellige aktiviteter. Hold personlig browsing i en profil og arbejde eller shopping i en anden. Dette forhindrer sporingsnetværk i at bygge et komplet billede af din online-adfærd.
Sikr dine IoT-enheder
Skift standardpassord på hver forbundet enhed øjeblikkeligt efter opsætning. Tjek månedligt for firmware-opdateringer. Deaktivér fjernacces-funktioner, du ikke bruger, og overvej at placere IoT-enheder på et separat Wi-Fi-netværk fra dine hovedenheder.
Brug krypteringsværktøjer til at beskytte din forbindelse
Kryptering er det mest effektive tekniske forsvar for personlige data under transmission. Flere værktøjer arbejder sammen for at beskytte forskellige aspekter af din online-aktivitet.
Virtuelle private netværk (VPN’er)
En VPN krypterer al internettrafikken mellem din enhed og VPN-serveren, hvilket forhindrer din ISP, netværksadministratorer og angribere på offentlig Wi-Fi fra at overvåge din aktivitet. VPN’er maskerer også din IP-adresse, hvilket gør det sværere for websites og annoncører at spore din lokalisation.
Når du vælger en VPN, prioriterer du providere med verificerede no-log-politikker, stærke krypteringsstandarder (AES-256) og et bredt servernetværk. Sammenlign topprovidere baseret på hastighed, sikkerhed og privatlivsfunktioner på vores VPN-gennemsides side.
NordVPN er et af de bedst vurderede valg til personlig privatliv. Det bruger AES-256-kryptering, hævder, at dets no-log-politik er uafhængigt revideret, og tilbyder indbygget malware- og annonceblokering gennem sin Threat Protection-funktion. NordVPN understøtter op til 10 samtidige enhedsforbindelser og vedligeholder 7,229 servere i 150 lande.
Krypteret DNS
Standard DNS-forespørgsler sendes i klartekst, hvilket tillader din ISP at se hvert website, du besøger. At skifte til krypteret DNS (DNS over HTTPS eller DNS over TLS) gennem providere som Cloudflare (1.1.1.1) eller Quad9 forhindrer denne overvågning.
HTTPS overalt
Bekræft altid, at websites bruger HTTPS, før du indtaster personlige oplysninger. Moderne browsere viser et hængelåsikon i adresselinjen for krypterede forbindelser. Udvidelsen HTTPS Everywhere (nu indbygget i mange browsere) opgraderer automatisk forbindelser til HTTPS, når det er muligt.
Private browsere og søgemaskiner
Kombinér din VPN med en privatlivsfokuseret browser som Brave eller Firefox og en søgemaskine som DuckDuckGo, der ikke sporer søgninger. Denne lagdelte tilgang giver betydeligt stærkere privatliv end ethvert enkelt værktøj alene.
Vigtige pointer
Dataprivacy for personerne er ikke valgfrit i dagens digitale miljø. Hver online handling genererer data, der kan indsamles, deles, sælges eller stjåles. Truslen er specifikke og velintegrerede, fra phishing og malware til social engineering og IoT-sårbarheder.
Forsvaret er ligeledes specifikt. Stærke, unikke passworder, administreret af en passwordmanager, fjerner det mest almindelige angrebsvektor. En VPN krypterer din trafik og forhindrer netværksovervågning. Privatlivsfokuserede browsere og krypterede messaging-apps reducerer de data, der er tilgængelige for sporere og angribere. Og dataprivacy-love som GDPR og CCPA giver dig juridiske rettigheder til at kontrollere dine oplysninger.
Den mest effektive tilgang kombinerer flere lag: begræns, hvad du deler, kryptér, hvad du sender, sikr, hvad du gemmer, og bliv informeret om udvikling af trusler. Intet enkelt værktøj giver komplet beskyttelse, men sammen reducerer disse foranstaltninger betydeligt din risiko. Tag ét skridt i dag, hvad enten det betyder at revurdere dine apptilladelser, aktivere multifaktor-autentificering eller oprette en VPN, og byg ud fra der.
Referencer
- Justice. u.d. Dl. Hentet 16. oktober 2026 fra https://www.justice.gov/opa/press-release/file/1300246/dl.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Indicators Associated With WannaCry Ransomware. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkiveret: Wayback Machine-snapshot
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. maj 2023). Hentet 16. oktober 2026 fra https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arkiveret: Wayback Machine-snapshot
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. november 2019). Hentet 16. oktober 2026 fra https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arkiveret: Wayback Machine-snapshot
- FTC. u.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Hentet 16. oktober 2026 fra https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arkiveret: Wayback Machine-snapshot
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. maj 2024). Hentet 16. oktober 2026 fra https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arkiveret: Wayback Machine-snapshot
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Hentet 16. oktober 2026 fra https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arkiveret: Wayback Machine-snapshot
- NIST. 2018. Privacy Framework. Hentet 16. oktober 2026 fra https://www.nist.gov/privacy-framework.Arkiveret: Wayback Machine-snapshot
- European Commission. u.d. Legal framework of EU data protection. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arkiveret: Wayback Machine-snapshot
- European Commission. u.d. Enforcement and sanctions. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkiveret: Wayback Machine-snapshot
- CA. u.d. Ccpa Statute. Hentet 16. oktober 2026 fra https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Hentet 16. oktober 2026 fra https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arkiveret: Wayback Machine-snapshot
- Planalto. u.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arkiveret: Wayback Machine-snapshot
- GC. u.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Hentet 16. oktober 2026 fra https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arkiveret: Wayback Machine-snapshot
- European Commission. u.d. Obligations. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arkiveret: Wayback Machine-snapshot
- The Tor Project, Inc. u.d. Tor Project: Overview. Hentet 16. oktober 2026 fra https://2019.www.torproject.org/about/overview.html.en.Arkiveret: Wayback Machine-snapshot
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Hentet 16. oktober 2026 fra https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Use Strong Passwords. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Turn On MFA. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/turn-mfa.Arkiveret: Wayback Machine-snapshot
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
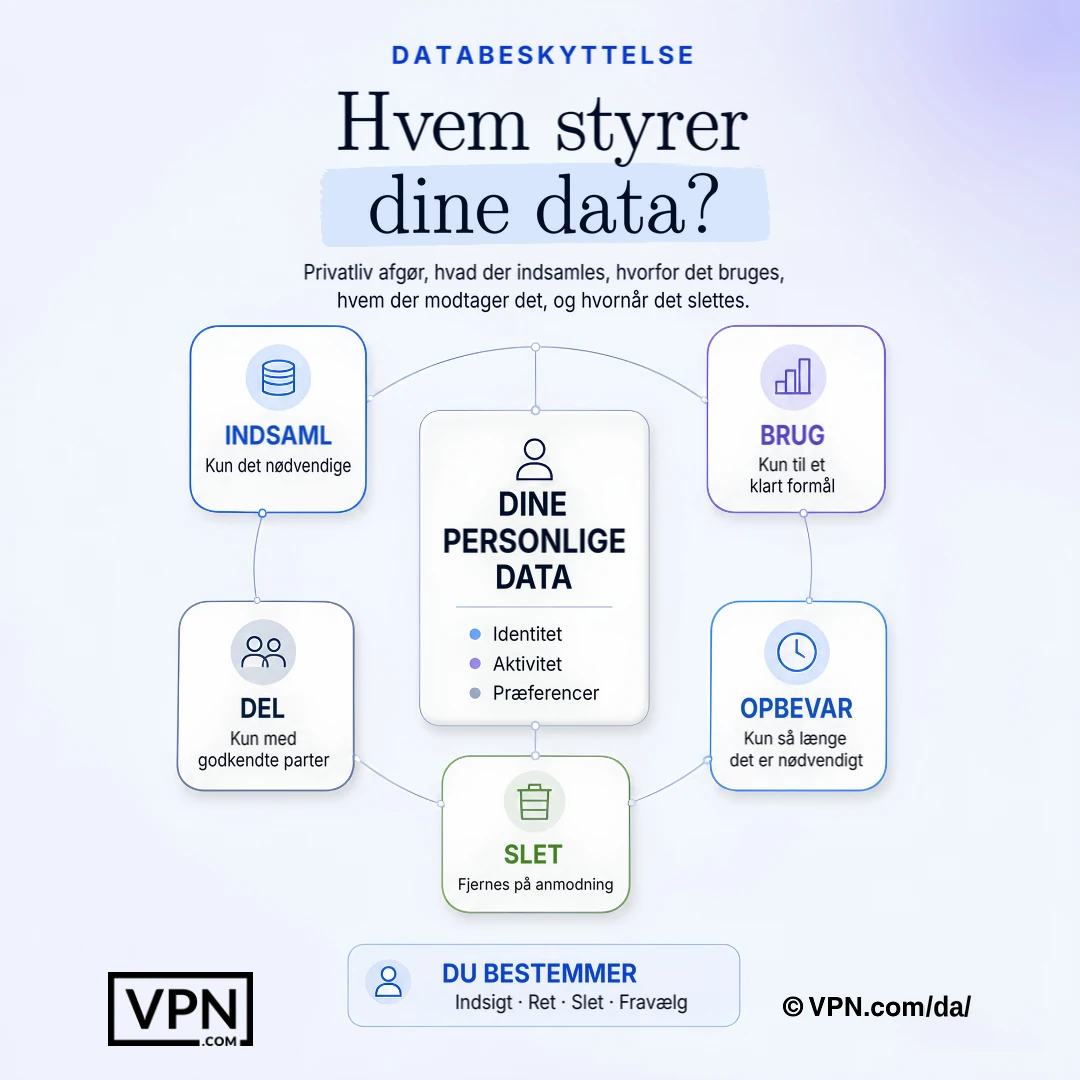
Databeskyttelse afgør, hvilke oplysninger der indsamles, hvordan de bruges, hvem der modtager dem, og hvornår de slettes.
Ofte stillede spørgsmål
Hvad er forskellen mellem dataprivacy og databeskyttelse?
Dataprivacy er din individuelle ret til at kontrollere, hvordan personlige oplysninger som dit navn, browserhistorik eller lokaliseringsdata indsamles, bruges og deles. Databeskyttelse dækker de organisatoriske og juridiske rammer, som virksomheder skal følge for at håndtere disse data ansvarligt. For personlig privatliv skal du fokusere på værktøjer som VPN’er og passwordmanagere i stedet for virksomheds-compliance-frameworks.
Hvor farlig er spear phishing sammenlignet med almindelig phishing?
Spear phishing er langt farligere, selvom det er meget sjældnere. En rapport fra Barracuda Networks fra 2023 viste, at spear phishing udgør 0,1 % af e-mailbaserede angreb, men står for 66 % af brud i deres data. Årsagen er, at angribere researcher deres mål via sociale medier og tidligere datalæk for at udforme overbevisende, personligt tilpassede beskeder. Bekræft hastende anmodninger via en separat kommunikationskanal, før du handler.
Kan social engineering virkelig kompromittere store konti, ikke kun enkeltpersoner?
Ja. I juli 2020 blev Twitter ramt af et brud, da angribere gennemførte et koordineret social engineering-angreb mod medarbejdere med adgang til interne værktøjer. Derefter kompromitterede de profiler med stor synlighed, herunder Barack Obamas og Elon Musks konti, for at promovere en kryptovaluta-svindel. Det viser, at social engineering udnytter menneskelig psykologi frem for softwarefejl, og derfor er det vigtigt at verificere anmodninger via officielle kanaler.
Hvor reel er deepfake-truslen mod personlige og finansielle data?
Det er en aktiv og dyr trussel. I 2024 overførte en finansmedarbejder hos ingeniørvirksomheden Arup omkring 25 millioner dollars efter et videoopkald med det, der viste sig at være en deepfake af virksomhedens CFO. Kriminelle bruger klonede stemmer og ansigter til afpresning og svindel. Multifaktorautentificering hjælper, fordi den forhindrer, at stemme eller video alene kan godkende følsomme transaktioner.
Er smarte hjem- og IoT-enheder en reel privatlivsrisiko?
Ja. Mange IoT-enheder leveres med standardadgangskoder, som brugerne aldrig ændrer, og sender data uden kryptering. I 2019 fandt forskere fra Bitdefender ud af, at Ring Video Doorbell Pro udvekslede Wi-Fi-legitimationsoplysninger over almindelig HTTP under opsætningen, hvilket gjorde det muligt for alle inden for rækkevidde at opfange dem. Skift standardadgangskoderne straks efter opsætningen, tjek firmwareopdateringer hver måned, og deaktiver fjernadgangsfunktioner, du ikke bruger.
Hvad sker der egentlig med mine data efter et hack?
Stjålne data sælges typisk på markedspladser på dark web, hvor priserne varierer meget, men komplette identitetsoplysninger og lægejournaler er særligt værdifulde. Kriminelle bruger derefter oplysningerne til identitetstyveri; FTC oplyste, at amerikanere tabte over 10 milliarder dollars til svindel i 2023.
Hvilke rettigheder giver GDPR mig faktisk over mine personoplysninger?
GDPR, der har været gældende siden 25. maj 2018 i hele EU, giver dig ret til at få adgang til, rette, slette og begrænse behandlingen af dine personoplysninger, og kræver at organisationer har et lovligt grundlag, f.eks. samtykke, før de behandler dem. Hvis et brud udgør en risiko for personer, skal virksomheder underrette tilsynsmyndigheden inden for 72 timer. Overtrædelser kan medføre bøder på op til 20 millioner euro eller 4 % af den samlede årlige globale omsætning, alt efter hvad der er højest.
Hvordan adskiller CCPA sig fra GDPR for forbrugere?
CCPA, som trådte i kraft den 1. januar 2020 i Californien, giver forbrugerne ret til at vide, hvilke personlige oplysninger der indsamles, ret til at få dem slettet og ret til at fravælge salg af dem, med administrative bøder på op til $2.500 pr. overtrædelse eller $7.500 pr. forsætlig overtrædelse. Det er snævrere end GDPR’s struktur på €20 millioner/4 % af omsætningen, men giver stadig amerikanske forbrugere konkret indflydelse gennem fravalgsrettighederne.
Hvordan beskytter et VPN mine personlige data specifikt?
Et VPN krypterer al trafik mellem din enhed og dets server, blokerer din internetudbyder og angribere på offentligt Wi-Fi fra at overvåge aktivitet, og skjuler din IP-adresse for at hindre lokationssporing. NordVPN bruger f.eks. AES-256-kryptering, siger, at dets no-log-politik er uafhængigt auditeret, kører 7,229 servere i 150 lande, og dækker 10 samtidige enheder.
Hvilke værktøjer beskytter min kommunikation ud over en VPN?
Lag kryptering på tværs af kanaler. Signal krypterer beskeder, stemme- og videosamtaler end-to-end som standard, så selv appprovider’en ikke kan læse dem. ProtonMail og Tutanota tilbyder end-to-end krypteret e-mail, i modsætning til standard Gmail eller Outlook. Krypteret DNS gennem Cloudflare (1.1.1.1) eller Quad9 forhindrer din ISP i at logge hvert website, du besøger i klartekst.
Hvad gør en adgangskode virkelig stærk i 2024?
Længde og tilfældighed betyder mest: sigt efter mindst 16 tegn, der blander store og små bogstaver, tal og symboler. Alligevel har “123456” toppet listerne over kompromitterede adgangskoder. Brug en adgangskodeadministrator til at generere og gemme unikke adgangskoder til hver konto, og aktivér multifaktorgodkendelse overalt, hvor det tilbydes, så en lækket adgangskode alene ikke kan give adgang.
Hvordan beskytter jeg specifikt mine data på offentligt Wi-Fi?
Undgå at logge ind på bank- eller andre følsomme konti på offentlige netværk, da angribere på samme Wi-Fi kan udføre man-in-the-middle-angreb eller oprette falske “evil twin”-hotspots, der efterligner legitime netværk. Brug en VPN til at kryptere din forbindelse, og kontrollér, at websteder bruger HTTPS, før du indtaster personlige oplysninger.
Hvad er den enkelt mest effektive vane for at reducere min privatlivsrisiko?
At begrænse, hvad du deler online på første hånd, da hver opslået detalje udvider, hvad angribere kan bruge til spear phishing eller doxxing. Kombiner det med stærke unikke passworder, krypteret cloud-lagring-værktøjer som Proton Drive eller Tresorit, og en VPN på offentlig Wi-Fi. Sammen fjerner disse det meste af det angrebsoverflade, som kriminelle er afhængige af.