Phishing-angreb: Hvordan de fungerer og hvordan du forhindrer dem
Lær hvad phishing-angreb er, almindelige taktikker brugt af svindlere, og trin du kan tage for at genkende og undgå disse bedrageriske onlinetrusler.
 Michael Gargiulo
Bundlinje: Phishing er en af de mest udbredte angrebsveje i cyberangreb, hvor falske e-mails, opkald og hjemmesider bruges til at stjæle loginoplysninger. Effektivt forsvar kræver, at man kombinerer sikkerhedsværktøjer med løbende årvågenhed og en kultur præget af skepsis over for uopfordrede henvendelser.
Cyberkriminelle finpudser konstant deres metoder for at stjæle personlige oplysninger og kompromittere systemer. Phishing er stadig deres mest effektive våben. FBI’s Internet Crime Complaint Center modtog 298.878 klager over phishing og spoofing i 2023[1], flere end nogen anden kriminalitetstype, centret registrerer. Verizons Data Breach Investigations Report fra 2024 viste desuden, at medianen for, hvor lang tid en bruger skulle bruge, før vedkommende faldt for en phishing-mail, var under 60 sekunder[2].
Disse angreb bruger falske e-mails, telefonopkald, sms’er og hjemmesider til at narre folk til at afgive loginoplysninger. At forstå, hvordan hver type fungerer, er det første skridt mod et reelt forsvar.
| Phishing-type | Metode | Primært mål |
|---|---|---|
| E-mail-phishing | Masseudsendte falske e-mails, der efterligner betroede brands | Bredt publikum – loginoplysninger, betalingsoplysninger |
| Spear phishing | Personlige e-mails med kendte detaljer om offeret | Bestemte personer eller organisationer |
| Vishing | Taleopkald, der udgiver sig for banker eller teknisk support | Økonomiske oplysninger, kontoadgang |
| Smishing | Falske sms’er med skadelige links | Mobilbrugere, svindel med leveringer/pakker |
| Whaling | Meget målrettede angreb mod ledere eller topledelse (C-suite) | Overførsler, følsomme virksomhedsdata (kategorien business email compromise havde tab på 2,9 milliarder dollar i anmeldte tab i 2023[1]) |
| Pharming | Lydløs omdirigering af legitime webadresser til falske hjemmesider | Loginoplysninger i stor skala |
| Clone phishing | Kopi af en rigtig e-mail, hvor et skadeligt link er udskiftet | Ofre, der stoler på den oprindelige afsender |
Sådan opdager du et phishing-forsøg
Phishing-beskeder har ofte fælles røde flag. Hvis du hurtigt får øje på dem, kan du forhindre tyveri af loginoplysninger og malware-infektioner.
Tjek afsenderadressen. Angribere forfalsker ofte visningsnavne, men bruger stavede domænenavne. En e-mail fra “support@amaz0n-security.com” er ikke fra Amazon. Hold musen over afsenderfeltet for at se den faktiske adresse.
Vær opmærksom på hastværk og trusler. Beskeder, der hævder “Din konto bliver låst om 24 timer”, presser dig til at handle uden at tænke dig om. CISA nævner hastende eller følelsesmæssigt appellerende sprog[3], især beskeder, der varsler alvorlige konsekvenser, hvis du ikke svarer med det samme, som et centralt advarselstegn.
Undersøg links, før du klikker. Hold musen over et link for at se destinationens URL. Hvis linkteksten siger “bankofamerica.com”, men URL’en peger på “boa-secure-login.xyz”, så luk beskeden med det samme.
Vær opmærksom på grammatik- og formateringsfejl, men stol ikke kun på dem. Stavefejl, underlig afstand og inkonsistente logoer kan være tegn på en svindelbesked. CISA påpeger dog, at AI-skrevne beskeder kan have perfekt grammatik[3], så tjek derfor afsenderen, linket og selve anmodningen.
Tip: Før du indtaster loginoplysninger et sted, skal du kontrollere URL’en manuelt. Klik ikke på links i e-mails. Skriv adressen direkte i din browser, eller brug et gemt bogmærke. Legitime banker og tjenester vil aldrig bede om din adgangskode via e-mail eller telefon.
Forebyggelse: Bedste praksis, der faktisk virker
Detektion alene er ikke nok. Organisationer og privatpersoner har brug for flerlagede forsvar for at blokere phishingforsøg, før de når indbakkerne.
Aktiver multifaktorautentificering (MFA). Microsoft siger, at MFA kan blokere over 99,9 procent af angreb, der kompromitterer konti[4]. Selvom en angriber stjæler din adgangskode, kan de ikke få adgang til din konto uden den anden faktor. Vælg, hvor det er muligt, phishing-resistente metoder såsom sikkerhedsnøgler, fordi CISAs vejledning om phishing[5] prioriterer phishing-resistent MFA for administratorkonti.
Implementer protokoller for e-mailautentificering. Konfigurer SPF-, DKIM- og DMARC-poster for dit domæne. Sammen verificerer de afsenderserveren for modtagne e-mails ved at kontrollere offentliggjorte regler[5], og CISAs direktiv for føderale myndigheder siger, at en DMARC-politik med afvisning giver den stærkeste beskyttelse mod spoofet e-mail[6].
Gennemfør sikkerhedsoplysningstræning regelmæssigt. Træning hjælper folk med at opdage og rapportere phishing: Verizons rapport fra 2024 viste, at 20 % af brugerne rapporterede phishing i simulerede forløb[2], herunder 11 % af dem, der havde klikket. Fordi de fleste handler inden for et minut, bør træningen gentages ofte nok til, at vanen holder sig frisk.
Brug beskyttende DNS-filtrering. CISA anbefaler en beskyttende DNS-resolver[5] til at stoppe angribere i at omdirigere brugere til ondsindede websteder, der stjæler loginoplysninger, og nævner gratis muligheder som OpenDNS Home og Cloudflare Zero Trust Services.
Installer en knap til rapportering af phishing. Giv medarbejderne en mulighed for at rapportere mistænkelige e-mails med ét klik. CISA kalder rapportering af mistænkelig phishing-aktivitet[5] en af de mest effektive metoder til at beskytte organisationer.
Svarstrategier for phishing, når et angreb lykkes
Selv de bedste forsvar fejler en gang imellem. En klar plan for hændelseshåndtering begrænser skaden og fremskynder genopretningen.
Isolér den berørte konto med det samme. Nulstil den kompromitterede adgangskode, og tilbagekald aktive sessioner. Hvis MFA ikke var aktiveret, skal det slås til nu.
Underret dit sikkerhedsteam med det samme. CISA opfordrer organisationer til hurtigt at rapportere phishing-hændelser[5]. Hurtig rapportering giver responderne tid til at blokere angriberens infrastruktur, før den spreder sig til andre konti.
Scan for malware. Hvis offeret klikkede på et link eller downloadede en bilag, skal du køre en fuld endpoint-scanning. Isolér enheden fra netværket, indtil scanningen er færdig.
Dokumentér alt. Registrér headere fra phishing-e-mailen, URL’er, tidsstempler og alle handlinger, der er foretaget. Dette bevismateriale understøtter den retsmedicinske undersøgelse og indberetning til myndighederne.
Kommunikér med berørte parter. Hvis kundedata er blevet eksponeret, skal de berørte personer underrettes i henhold til din jurisdiktions lovgivning om underretning ved brud på datasikkerheden. Gennemsigtighed bevarer tilliden.
Endelig vurdering
Phishing forbliver en af de mest vedvarende trusler inden for cybersikkerhed. Angribere tilpasser sig hurtigt og skifter fra e-mail til SMS til stemmeopkald, efterhånden som forsvar forbedres i en enkelt kanal.
Genkendelsesevner, lagdelte tekniske kontrolelementer og regelmæssig træning udgør grundlaget for effektivt forsvar. E-mail-godkendelsesprotokoller som DMARC stopper domæneforfalskning. Flerfaktorgodkendelse neutraliserer stjålne legitimationsoplysninger. Kvartalsvis træning holder phishing-bevidstheden skarp på tværs af din organisation.
En robust handlingsplan for hændelser sikrer, at når et angreb slippes gennem, indeholder dit team skaden inden for minutter snarere end dage. Dokumentér dine responseprocedurer, tildel klare roller og øv dem regelmæssigt.
Phishing-forsvar er ikke et engangs projekt. Det kræver kontinuerlig opmærksomhed, opdaterede værktøjer og en sikkerhedsbevidst kultur på ethvert niveau af din organisation.
Referencer
- IC3. 2024. 2023 IC3Report. Hentet 16. oktober 2026 fra https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arkiveret: Wayback Machine-snapshot
- Verizon. u.d. 2024 Dbir Data Breach Investigations Report. Hentet 16. oktober 2026 fra https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Recognize and Report Phishing. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Arkiveret: Wayback Machine-snapshot
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. august 2019). Hentet 16. oktober 2026 fra https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkiveret: Wayback Machine-snapshot
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Hentet 16. oktober 2026 fra https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. BOD 18-01: Enhance Email and Web Security. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Arkiveret: Wayback Machine-snapshot
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
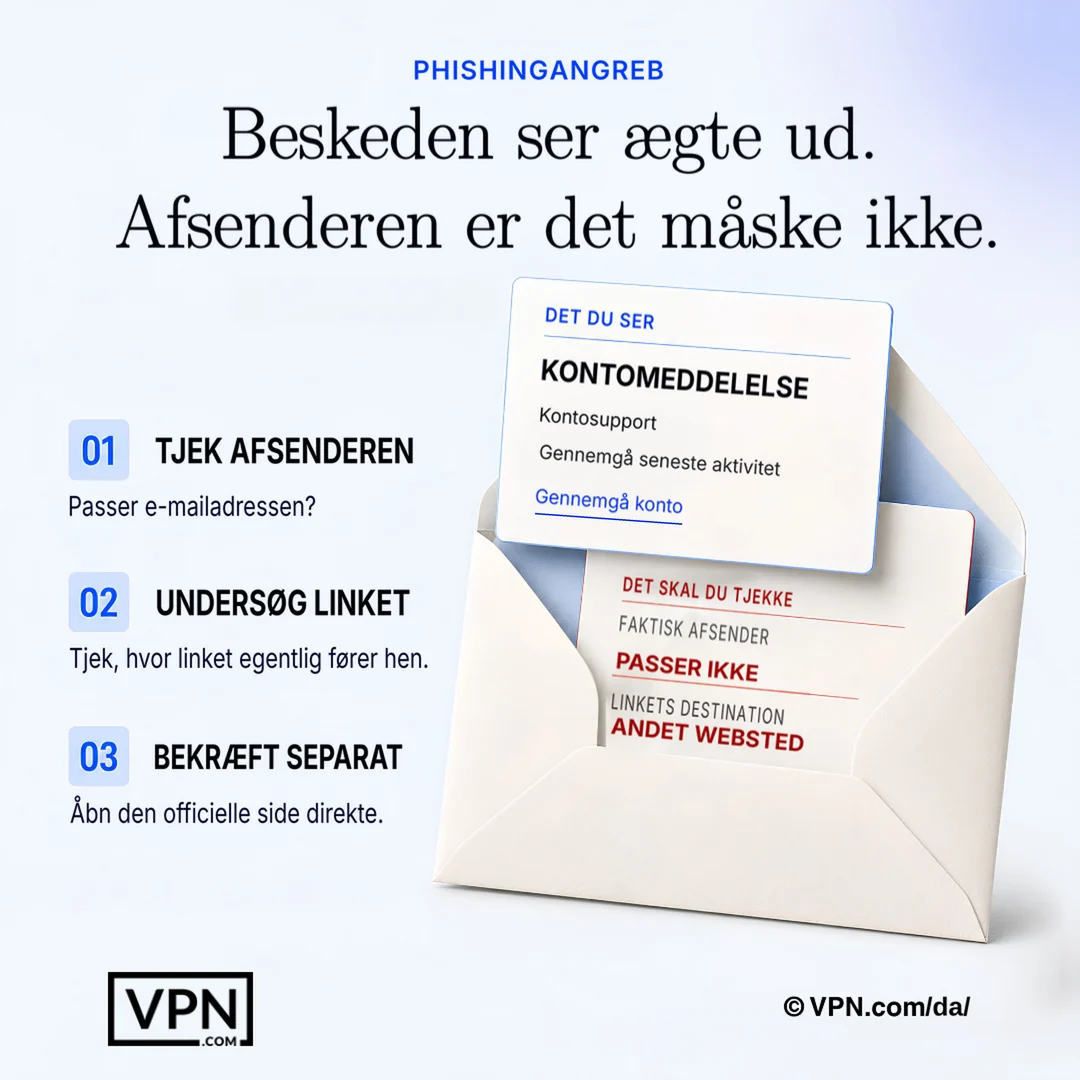
En overbevisende besked kan stadig være svigagtig, så verificer dens afsender og destination uden for selve beskeden.
Ofte stillede spørgsmål
Hvad er phishing, og hvordan gennemfører angribere det egentlig?
Phishing fungerer ved at udgive sig for at være betroede afsendere gennem falske e-mails, opkald, sms’er eller hjemmesider for at narre ofre til at afgive loginoplysninger eller penge. FBI’s Internet Crime Complaint Center registrerede 298.878 klager over phishing og spoofing i 2023. Angribere bygger på hastværk, forfalskede domæner og efterlignet branding frem for tekniske sårbarheder for at få succes.
Hvad er forskellen mellem e-mail-phishing, spear phishing og whaling?
E-mail-phishing sender falske mærke-e-mails til et bredt publikum på jagt efter legitimationsoplysninger eller betalingsoplysninger, mens spear phishing personaliserer beskeder ved hjælp af kendt information om et specifikt mål. Whaling går længere og målretter direktører og C-niveau specifikt for at godkende pengeoverførsler eller lække følsomme virksomhedsdata. Jo mere målrettet angrebet er, desto mere overbevisende og dyrt er det typisk.
Hvad er vishing og smishing, og hvordan adskiller de sig fra e-mail-phishing?
Vishing bruger stemmeopkald, der udgiver sig for at være banker eller teknisk support, til at få finansielle oplysninger og kontoadgang, mens smishing sender falske SMS-beskeder med skadelige links, ofte forklædt som leverance- eller pakkebeskeder. Begge springer e-mail helt over, så de kan omgå e-mail-godkendelsesprotokoller som DMARC og udnytte den øjeblikkelighedsfølelse, som mennesker forbinder med telefonopkald og tekster.
Hvad er pharming og hvorfor er det sværere at fange end en falsk e-mail?
Pharming omdirigerer legitime URLs til falske websteder stilfærdigalt uden behov for mistænkelig e-mail eller link, så ofre lander på en forfalsk loginside selv efter selv at have skrevet den korrekte adresse. Den målretter loginoplysninger i stor skala snarere end ét offer ad gangen, og der er ingen åbenbar lokkemad som hastighed eller et stavefejlet domæne at få øje på.
Hvad er clone phishing?
Clone phishing duplikerer en rigtig, tidligere sendt e-mail og udskifter et skadeligt link, idet man satser på, at offeret allerede stoler på den oprindelige afsender og besked. Fordi kopien ligner næsten identisk med noget legitimt, som modtageren allerede har set, omgår den den skepsis, som en kold, uventet e-mail normalt ville udløse.
Hvad er tegnene på en phishing-mail?
Fire advarselssignaler afslører mange phishing-mails. Tjek afsenderadressen for stavede domæner som “amaz0n-security.com”, vær opmærksom på hastværk som “din konto bliver låst om 24 timer”, hold musen over links for at se den faktiske destination, og kig efter formateringsfejl, selvom AI-skrevne beskeder kan være fejlfrie.
Hvordan stopper multifaktorautentificering phishing-angreb i at lykkes?
Microsoft siger, at multifaktorautentificering kan blokere over 99,9 procent af angreb, der kompromitterer konti, fordi en stjålet adgangskode alene ikke er nok til at logge ind uden den anden faktor. Selv hvis en phishing-mail lykkes med at indsamle dine legitimationsoplysninger, stopper MFA angriberen ved login-skærmen, hvilket gør den til et af de mest effektive forsvar, der findes.
Hvad er SPF, DKIM og DMARC, og skal jeg bruge alle tre?
SPF, DKIM og DMARC er e-mailautentificeringsprotokoller, der konfigureres på domæneniveau og bekræfter, at indgående post faktisk stammer fra den angivne afsender. Ja, de fungerer sammen og ikke som alternativer: DMARC bygger på SPF og DKIM og afgør, hvad der sker med post, der ikke består kontrollen. CISA siger, at en DMARC-politik med afvisning giver den stærkeste beskyttelse mod spoofet e-mail.
Hvor ofte bør awareness-træning i sikkerhed finde sted for at reducere risikoen reelt?
Tilstrækkeligt ofte til, at vanen sidder fast. Verizons rapport fra 2024 viste, at den mediane tid, før en bruger gik i fælden med en phishing-mail, var under 60 sekunder, og at kun 20 % af brugerne rapporterede phishing i simuleringer. Hyppige, korte genopfriskninger og en nem måde at rapportere på er den praktiske respons på disse tal.
Hvilke værktøjer blokerer phishing-sider, før medarbejdere kan klikke på dem?
Beskyttende DNS-filtrering forhindrer brugere i at oprette forbindelse til kendte ondsindede websites, og CISA peger på gratis muligheder som OpenDNS Home og Cloudflare Zero Trust Services. Kombineret med en knap til at rapportere phishing med ét klik kan medarbejdere straks markere mistænkelige e-mails, hvilket CISA betegner som en af de mest effektive måder at beskytte en organisation på.
Hvad skal jeg gøre først, hvis jeg klikked på et phishing-link eller indtastede mit kodeord?
Isolér kontoen øjeblikkeligt: nulstil det kompromitterede kodeord og tilbagekald alle aktive sessioner, derefter aktivér MFA, hvis det ikke allerede var til. Kør en fuld endpoint-scanning efter malware, hvis du klikked på et link eller downloadede en vedhæftelse, og isolér enheden fra netværket, indtil denne scanning er fuldført.
Hvor hurtigt bør en virksomhed internt rapportere en phishing-hændelse?
Underret dit sikkerhedsteam straks efter en mistænkt kompromittering. CISA opfordrer organisationer til hurtigt at rapportere phishing-hændelser, og hastighed giver responderne tid til at blokere angriberens infrastruktur, før den spreder sig til andre konti. Mål i minutter, ikke dage.
Hvad omfatter en god handlingsplan for hændelser efter at legitimationsoplysninger er blevet stjålet?
En solid phishing-responsplan dokumenterer alt: phishing-e-mailens headers, URL’er, tidsstempler og hver handling, der blev taget, hvilket understøtter kriminalistisk efterforskning og regulatorisk rapportering. Den isolerer også berørte konti, scanner enheder efter malware og underretter berørte personer i overensstemmelse med dit lands breach notification-love, hvis kundedata blev eksponeret.