Ransomware-angrebsguide: Sådan fungerer de og forsvarstips
Forstå ransomware-angreb, almindelige metoder, som cyberkriminelle bruger, og praktiske trin til at beskytte dine systemer, data og netværk mod at blive kapret.
 Michael Gargiulo
Hvad er et ransomware-angreb?
Et ransomware-angreb sker, når hackere indsætter malware, der låser filer eller blokerer systemadgang. De kræver betaling, normalt i cryptocurrency, for at gendanne det. Moderne varianter går længere med dobbelt afpresning. Angribere stjæler data og truer med at lække det, hvis ofrene nægte at betale. Nogle grupper bruger nu tredobbelt afpresning, hvilket tilføjer DDoS-angreb eller retter sig mod tredjeparter, der er forbundet med offeret.
Bundlinje: Ransomware låser dine filer og kræver betaling. Moderne varianter stjæler først dine data for at bruge det som pres, selv efter dekryptering. Chainalysis registrerede cirka $813,55 millioner i ransomware-betalinger i 2024[1]. Forebyggelse koster langt mindre: stærke backups efter 3-2-1-1-0-reglen, phishing-resistent MFA, opdaterede systemer og netværkssegmentering eliminerer de fleste angrebsveje, før de overhovedet begynder.
Hvad hvis dine filer, fotos og forretningsoptegnelser forsvandt bag et digitalt lås? Den eneste nøgle holdes af kriminelle, der kræver betaling. Den virkelighed definerer et ransomware-angreb. Denne form for cyberkriminalitet blokerer ikke bare adgangen til dine data. I mange tilfælde stjæler hackere det først og truer med at lække det, hvis løsesummen ikke betales.
Risikoen er steget kraftigt. Ransomware-as-a-Service gør det nemt for kriminelle at starte angreb. Selv hackere med lave færdigheder kan forårsage massiv skade. Seneste tilfælde har forstyrret hospitaler, fødevareleverandører og offentlige tjenester. Ingen industri er sikker.
Påvirkningen rækker langt ud over løsesummen. Ofrene står overfor længere stilstand, tab af kundepålidelighed og permanent datatab. Hvad der engang syntes sjældent, er blevet en daglig risiko for enkeltpersoner, små virksomheder og store virksomheder. Denne guide forklarer, hvorfor disse angreb fortsætter med at stige, og giver praktiske trin til at beskytte dine data.
| Metric | Resultat |
|---|---|
| Samlede løsesumsbetalinger | Ca. 813,55 mio. $ i 2024, et fald på 35 % fra rekordniveauet på 1,25 mia. $ i 2023, ifølge Chainalysis[1]. Under halvdelen af de registrerede hændelser endte med en betaling. |
| Udviklingen i afpresning | Ransomware optrådte i 23 % af brud i Verizons rapport for 2024, og ransomware sammen med anden afpresning nåede 32 %, hvilket tyder på, at afpresning med tyveri af data vokser (Verizon DBIR[2]). |
| Gennembrudstid | 29 minutter i gennemsnit, 27 sekunder i det hurtigste tilfælde. CrowdStrikes rapport for 2026 målte dette for eCrime-aktører, der bevægede sig lateralt efter det indledende adgangspunkt i 2025 (CrowdStrike[3]). |
Cyberangreb rammer hurtigt og hårdt med millionlønsom, udbredt datatyveri og næsten øjeblikkelige brud. Stærk kryptering og proaktivt forsvar er ikke længere valgfrit.
Hvordan starter ransomware-angreb?
Ransomware spredes ved at udnytte svage punkter i daglig digital brug. Angribere har ikke brug for avancerede tricks. De stoler på menneskelige fejl, forældede systemer og usikker adgang.
Hvorfor disse angreb fortsætter med at eskalere
Ransomware er ikke længere en engangs cyberkriminalitet. Det fungerer som en voksende industri. Angribere kombinerer automatisering, social engineering og black-market-tjenester for at ramme mål i enhver størrelse. Flere faktorer driver denne vækst:
- Fjernarbejdets eksponering: Medarbejdere opretter forbindelse via personlige enheder eller usikre Wi-Fi-netværk, hvilket udsætter netværk for tyveri af loginoplysninger.
- Svag sikkerhed og kompetencemangel: Mange organisationer mangler strenge adgangskontroller eller rettidig patching. Manglen på cybersikkerhedsspecialister gør, at virksomheder står dårligt rustet.
- Ransomware-as-a-Service (RaaS): Angrebsværktøjer sælges på underjordiske fora, så selv angribere med begrænsede tekniske færdigheder kan gennemføre skadelige kampagner. Denne model gør ransomware skalerbar og profitabel.
- Kryptovaluta-betalinger: Anonyme betalinger via Bitcoin og Monero giver kriminelle tryghed. Transaktionerne er svære at spore, så bander ser udbetalinger som lav risiko og høj gevinst.
- Dataudpresning: Angribere udleder følsomme data, før de krypterer dem. Ransomware og anden udpresning stod for 32 % af brud i Verizons analyse fra 2024[2]. Hver vellykket betaling tilskynder til efterligningskampagner.
Phishing-e-mails og ondsindet dokumenter
De fleste ransomware-angreb begynder med phishing. E-mails disguiseret som fakturaer, leveringsmeddelelser eller HR-opdateringer bedrager brugere til at klikke på links eller downloade vedhæftelser. Et enkelt klik kan downloade malware eller stjæle legitimationer. Når først det er indeni, spredes ransomware gennem delte drev og krypterer filer på tværs af netværket.
Gyldige legitimationer og MFA-huller
Svage eller genbrugte adgangskoder giver angribere en hurtig vej ind. De bruger legitimationsfyldning eller brute force til at få adgang til VPN’er, e-mailkonti og fjerndesktops. Når først de er logget ind, bevæger angribere sig lateralt, deaktiverer sikkerhedsværktøjer og starter ransomware. Huller såsom deaktiveret MFA eller dårligt implementeret single sign-on gør indtrængninger hurtigere.
Eksponeret RDP og VPN-enheder
Remote Desktop Protocol (RDP) og VPN’er forbliver primære indledende adgangspunkter. Angribere bruger brute-force-logins og legitimationsfyldning til at få uautoriseret adgang. Når først de er indeni, opstiller de persistenværktøjer, hvilket gør opdagelse sværere.
Verizon’s rapport fra 2024 viser, at angribere bruger e-mail og software til deling af skrivebordet for at få adgang (DBIR[2]), og CISA’s vejledning om ransomware nævner internetvendte sårbarheder og fejlkonfigurationer[4], såsom eksponeret Remote Desktop Protocol, som en indgangsvej for angribere. Mange kriminelle grupper køber og sælger disse “klar-til-brug” adgangspunkter på dark web-markeder, hvilket fremskynder angrebene.
Kendte CVE’er og uopdaterede edge-enheder
Usikre softwarefejl er den anden store indgang. Firewalls, mailservere og VPN-gateways med kendte CVE’er bliver scannet døgnet rundt af ransomware-operatører. Sårbarheder i Fortinet, Citrix og Microsoft Exchange udnyttes ofte. Ransomware-grupper handler hurtigt for at udnytte nyligt offentliggjorte fejl. Access brokers samler nu exploits med stjålne logins og sælger dem til affiliates, hvilket sænker den tekniske barriere for angribere.
Forsyningskæde og tredjepartsadgang
Ransomware rammer ikke altid direkte. Nogle gange kommer det gennem en partner. Kompromitterede IT-tjenesteudbydere, softwareopdateringer eller leverandører med svag forsvar tjener som springbræt. Højtprofilerede angreb har vist, at forsyningskæde-kompromiseringer kan sprede ransomware til hundredvis af kunder på engang. Trusselgrupper fokuserer også på managed service providers (MSP’er), da et brud kan levere snesevis af ofre i en enkelt kampagne.
Hvor ransomware-angreb typisk starter
Mange tilfælde begynder med, at nogen klikker på et falsk link eller åbner en ondsindet bilag; Verizon fandt det menneskelige element i 68 % af brudene[2]. Hackere udnytter også ikke-opdateret software, svage adgangskoder eller usikker fjernadgang for at komme ind. Når malwaren først er inde, krypterer den filer og efterlader en løsesumsbesked, der kræver betaling.
Kriminelle bruger nu Ransomware-as-a-Service (RaaS), som gør det muligt for alle at leje angrebsværktøjer online. Det sænker barrieren, så selv mindre erfarne hackere kan gennemføre storstilede operationer.
Et blik tilbage på større angreb
Ransomware har udviklet sig hurtigt.
| År | Begivenhed |
|---|---|
| 1989 | Det første tilfælde, AIDS Trojan, låste filer efter 90 genstarter og krævede betaling via post. |
| 2013 | CryptoLocker[5] spredte sig bredt og inficerede mere end 234.000 computere i april 2014, ifølge et retsdokument fra det amerikanske justitsministerium, og introducerede store Bitcoin-løsesumskrav. |
| 2017 | WannaCry[6] forårsagede titusinder af infektioner i over 150 lande, ifølge open source-rapporter citeret af CISA. |
| 2017 | NotPetya[7] udgav sig for at være ransomware, men var destruktiv malware; den amerikanske regering tilskrev det det russiske militær og satte skaden til milliarder af dollars[8]. |
| 2019 | RaaS-platforme som REvil og GandCrab gjorde angreb nemmere at iværksætte og fremmede væksten i cyberafpresning. |
| 2021 | Angrebet mod Colonial Pipeline, gennemført med DarkSide-ransomware, forstyrrede brændstofforsyningen i USA og viste, hvordan ransomware kan ramme kritisk infrastruktur (CISA-meddelelse[9]). |
| 2022 | Costa Ricas præsident erklærede national nødsituation[10] efter Conti-ransomware-angreb mod flere statslige myndigheder. |
| 2023–nu | Grupper som LockBit 3.0 og BlackCat fortsatte med at vokse; FBI’s rapport for 2023 registrerede 2.825 klager over ransomware og over 59,6 mio. dollar i justerede tab[11], og CISA opgjorde cirka 91 mio. dollar i LockBit-løsesummer betalt i USA[12]. |
Hvordan adskiller ransomware sig fra andre trusler?
Anden malware kan spionere på brugere, slette filer eller bremse systemer. Ransomware er anderledes. Det blokerer adgangen og kræver penge, hvilket ofte efterlader ofrene med kun to valg: betale eller miste data.
Denne blanding af afpresning og forstyrrelse gør det til en af de farligste former for cyberkriminalitet i dag. Hackere låser filer eller lukker systemer ned, kræver betaling og bruger dobbelt eller tredobbelt afpresning for at maksimere presset.
Typer og taktikker for moderne ransomware
Her er de mest almindelige aktive familier og deres metoder.
Ransomware-familier, der er aktive nu
- LockBit – Mest aktiv gruppe, der tilbyder RaaS med tilknyttede selskaber over hele verden.
- Clop – Kendt for at udnytte MOVEit Transfer og storskalerede datatyveri-kampagner.
- ALPHV (BlackCat) – Skrevet i Rust, fleksibel til at målrette flere operativsystemer.
- Royal/Black Basta – Aggressive dobbelt-afpresning-angreb mod virksomheder.
- Play Ransomware – Bruger brugerdefinerede værktøjer til at omgå forsvar og sprede hurtigt.
- Akira – Stigende gruppe, der rammer mellemstore virksomheder med datatyveri-taktikker.
Angrebskæde: Fra adgang til løsesum-seddel
Indledende adgang → Privilegiegevinst → Lateral bevægelse → Dataudtrækning → Kryptering → Afpresning
- Gennemsnitlig gennembrudstid: CrowdStrikes Global Threat Report for 2026 viste, at den gennemsnitlige eCrime-gennembrudstid faldt til 29 minutter[3] i 2025, og den hurtigste observerede gennembrudstid var blot 27 sekunder. Angribere kan bevæge sig fra det første kompromis til intern spredning på langt under en time.
- Hastighed af konsekvens: Når ransomwaren er udrullet, kan kryptering af filer tage blot få minutter. Forsvarere har ofte et smalt detektionsvindue, før systemerne låser sig.
Angrebsfaser og MITRE ATT&CK-teknik-ID’er
| Fase | Teknik-ID |
|---|---|
| Indledende adgang | T1078 (Valid Accounts) |
| Privilegie-eskalering | T1068 (Exploitation for Privilege Escalation) |
| Lateral bevægelse | T1021 (Remote Services) |
| Dataudtræk | T1041 (Exfiltration over C2 Channel) |
| Kryptering | T1486 (Data Encrypted for Impact) |
| Afpresning | T1657 (Financial Theft) |
Krypteringshastighed og detektionsvinduer
Ransomware tager ikke lang tid til at forårsage skade. I mange tilfælde begynder kryptering inden for sekunder efter malwaren udføres. Nogle varianter låser tusinder af dokumenter på minutter. Angribere bevæger sig ofte lateralt først, spredning til delte drev og servere, før fuld kryptering. Datatyveri kan ske før eller under denne fase, hvilket muliggør dobbelt afpresning.
Detektionsvinduer er små. Mange organisationer opdager kun aktivitet, efter at skaden har startet. Gendannelsestid afhænger af backup-frekvens, netværkssegmentering og incident response-hastighed. Hurtig isolering og rene backups begrænser skaden. En langsom reaktion giver angribere mulighed for at maksimere skaden og kræve større løsesummer.
Hvordan ransomware påvirker din forretning
Et ransomware-angreb gør mere end at låse filer. Det forstyrrer arbejdsgang, dræner ressourcer og udhuler tillid. Skaden er både teknisk og strategisk. Virksomheder, der prioriterer ransomware-beskyttelse, finder det lettere at indeholde trusler og få system hurtigere.
Umiddelbar operationel påvirkning
- Endpoints og servere får krypteret. Filer bliver ulæselige på minutter.
- Produktionslinjer og tjenester stopper. Ordrer, løn og kundeportaler stagnerer.
- Backups bliver ofte målrettet eller slettet, hvilket gør gendannelse langsom eller umulig.
Resultatet: Arbejde går i stå, mens teams kæmper for at finde sikre kopier.
Økonomisk og juridisk konsekvenser
- Løsesumkravet er én regning. Det fulde beløb inkluderer incident response, forensiske timer, systemindsætninger, tabt indtægt og forsikringstvistkampe.
- Lovmæssige bøder og brudmeddelelser tilføjer omkostning, hvis personoplysninger blev udsat.
- Retssager og compliance-revisioner kan følge, selv efter systemer er fuldt gendannet.
- Betaling af løsesummer kan udløse sanktioner eller juridiske konsekvenser, hvis midlerne når sortlistede grupper.
Tillid, kontrakter og markedskade
- Kunder forlade efter dataeksponering. Partnere sætter integrationer på pause.
- Leverandører revurderer kontrakter. Investorer markerer risiko.
- Små firmaer kan miste bud og markedsposition, der tog år at bygge.
Skjulte, langsigtet omkostninger
- Tabt intellektuel ejendom og analyser.
- Højere forsikringspræmier og strengere kontraktvilkår.
- Personaleudbrændthed og omsætning fra gentagen krisehåndtering.
Disse omkostninger eroderer værdi langsomt og stilfærdig.
Kan ransomware sprede sig gennem VPN’er?
Ja. Et Virtual Private Network (VPN) kan blive en leveringsvej, når legitimationer eller enheder er kompromitteret. Brug af en velrenommeret VPN-tjeneste med stærk kryptering og MFA-håndhævelse reducerer denne risiko betydeligt.
- Stjålne VPN-logins fra phishing
- Sårbare eller forældede VPN-enheder
- Inficerede hjemmeenheder, der bygger malware ind i kontoret
- Flade netværk, hvor VPN’er giver bredt, ukontrolleret adgang
Hurtig fix: Aktiver MFA og patch VPN-firmware. Hardning: Håndhæv zero-trust-adgang og reducér tilladelser givet af VPN-tunneler.
Tegn på, at du står overfor et ransomware-angreb
At opdage tidlige advarsler kan spare dine data og penge. Hackere efterlader ofte spor. Her er almindelige tegn:
- Pludselig fillås – Du kan ikke åbne filer, der virkede fint før.
- Systemlangsommelighed eller crashes – Computere fryser eller genstarter uden grund.
- Mærkelige betalingsmeddelelser – Meddelelser dukker op og spørg om penge eller Bitcoin.
- Ulige filtyper – Filer ændrer navn eller får nye tilføjelser, du ikke genkender.
- Krypterede mapper – Vigtige mapper vises kodede eller ulæselige.
- Deaktiverede sikkerhedsværktøjer – Antivirus eller firewalls holder op med at virke uden varsel.
- Mistænkelig netværkaktivitet – Høj trafik eller ukendte forbindelser dukker op på dit system.
- Usdvanlige pop-op’er – Advarsler dukker op, selv når intet program kører.
Hurtig handling er vigtig. Hvis ignoreret, kan angrebet sprede sig hurtigt og forårsage varig skade. Et enkelt hændelse kan forstyrre forretning, lække private data og koste tusinder i gendannelse.
Virkelige konsekvenser af ransomware for virksomheder
Ransomware udløser en kædereaktion, der kan lammeve en virksomhed i måneder eller endda år. Konsekvenserne rækker langt ud over IT-teams og påvirker enhver del af en organisation.
Økonomisk forfaldsdag, der fortsætter med at vokse
Løsesumkravet er ofte kun starten. Virksomheder står overfor stilstand, der standser indtægt, nødberedskabsomkostninger, retsmedicinske undersøgelser og potentielle lovmæssige sanktioner. I sundhedsvæsenet og finansverdenen kan et enkelt brud koste millioner af dollars i tab. For mindre firmaer kan gendannelsesudgiften alene være en trussel mod overlevelse.
Datatyveri, compliance og juridisk eksponering
Med dobbel afpresning nu normen stjæler angribere følsomme filer før kryptering af systemer. Stjålne data kan dukke op igen på dark web, hvilket skaber langsigtede identitetstyveri-risici for kunder og medarbejdere. Virksomheder stands overfor retssager, compliance-overtrædelser og reguleringsmæssig granskning i dataintensive industrier såsom banking, uddannelse og regering.
Tillid og ry-erosion
Rye-skade varer ofte længere end angrebet. Kunder stiller spørgsmålstegn ved, om deres information er sikker. Partnere tøver med at samarbejde. Investorer betragter virksomheden som høj-risiko. Virksomheder kan bruge år på at genopbygge troværdighed, selv efter systemerne er fuldt gendannet.
Operationel og strategisk forstyrrelse
Ransomware bremser hele operationer. Fremstilling stopper, forsyningskæder bliver afbrudt, og serviceleveringen fejler. Efter gendannelse bruger mange virksomheder måneder på at håndtere revisioner, retssager og sikkerhedsopdateringer. For nogle små virksomheder er forstyrrelsen så alvorlig, at de aldrig genåbner.
Skjulte langsigtet omkostninger
Selv virksomheder, der overlever, står ofte overfor øgede forsikringspræmier, strengere compliance-krav og reduceret konkurrenceevne. Disse skjulte omkostninger eroderer langsomt rentabilitet.
Hvad skal du gøre, hvis din virksomhed bliver angrebet
Den første time er kritisk. Hvad du gør næste gang, bestemmer, hvor meget skade der spredes, og hvor hurtigt du kan gendanne.
Første time tjekliste
Brug dette som en vejledning til øjeblikkelig handling.
Isoler trusel
- Afbryd inficerede endpoints fra netværket.
- Deaktiver SMB-fildeling og blokér kendte C2-indikatorer.
- Lås eller deaktivér konti, der viser mistænkelig aktivitet.
Aktivér incident response-hold
- Bring IT, sikkerhed, juridisk, kommunikation og ledelse.
- Etabler en sikker kommunikationskanal (undgå virksomheds-e-mail, hvis kompromitteret).
Bevar beviser
- Gem løsesum-sedler, mistænkelige logs, systemhukommelse-dumps og malware-eksempler.
- Dokumentér tidlinien for begivenheder til retsmedicinsk undersøgelse.
Undersøg skaden
- Identificer, hvilke systemer der er krypteret.
- Bekræft, om data blev ekstraheret.
- Kontroller tilgængelighed og integritet af sikkerhedskopier.
Kontakt eksperthjælp
- Engager din IR-partner eller cybersikkerhedsforhandler.
- Anmeld til retshåndhævelse.
- Kontroller NoMoreRansom.org for gratis dekrypteringsværktøjer.
Kommuniker transparant
- Send en simpel opdatering til personale og interessenter.
- Berolig kunder, mens du undgår spekulation.
Bestem gendannelsesvej
- Prioriter gendannelse fra rene backups.
- Overvej genopbygning med gyldne billeder, hvis det er nødvendigt.
- Overvej kun dekryptering, hvis kontrolleret som sikker.
Gør ikke
- Skynd jer ikke til at betale løsesum. Det er ingen garanti for gendannelse.
- Slet ikke logs eller beviser. Du vil miste vitale spor.
- Forbind ikke USB eller offline-backups for tidligt. De kan blive krypteret.
Gendannelse, der faktisk virker
At få systemer tilbage online handler ikke blot om at gendanne filer. Det handler om at genopbygge tillid og sikre, at angrebet ikke gentager sig. En struktureret genoprettelsesplan holder din organisation stabil, mens det beviser over for interessenter, at sikkerhed betyder noget.
Backups: 3-2-1-1-0-regel
- 3 kopier af data
- 2 forskellige medievtyper
- 1 offsite
- 1 uforanderlig (write-once)
- 0 fejl på test-gendannelser
Ren gendannelse
- Verificer gyldne billeder før omdeployment.
- Genindstil alle legitimationer, API-tokens og certifikater.
- Roter privilegerede konti.
Meddelelser
- Hvis regulerede data bliver blotlagt, forbered obligatoriske brudmeddelelser.
- Informér kunder med korte, faktiske erklæringer. Undgå spekulation.
Dekrypteringsnøgler
- Kontroller altid NoMoreRansom, før du betaler.
- Succesrater varierer. Verificer omhyggeligt, før du forsøger.
Virksomheder, der bruger angrebet som et vendepunkt til at hærde forsvar, forbedre personalebevidsthed og modernisere backups, bliver stærkere og langt mindre sårbare over for gentagne hændelser.
Sådan forhindrer du ransomware-angreb
Ransomware-forebyggelse handler ikke om et værktøj. Det handler om konsistente vaner, stærke identitetskontroller, lagdelte forsvar og testede gendannelsesstrategier. En virksomhed, der bygger sikkerhed ind i daglig drift, er meget mindre tilbøjelig til at ende med at betale løsesum eller miste tillid.
Forebyggelse, der holder
| Forsvarslag | Handling | Hvorfor det betyder noget |
|---|---|---|
| Identitetssikkerhed | Phishing-resistent MFA[13] (FIDO2), adgang med mindste privilegium | Stopper adgang via stjålne loginoplysninger; stjålne loginoplysninger var den hyppigste indledende handling i Verizons data fra 2024 |
| E-mail- og webfiltrering | Sandbox for risikable vedhæftede filer, bloker usikre makroer | Reducerer phishing, den hyppigste leveringsmetode |
| Endpoint-beskyttelse | EDR/XDR på alle enheder med manipulationsbeskyttelse | Opdager ransomware i realtid, før krypteringen er færdig |
| Netværkskontrol | Segmentér netværk, begræns SMB, deny-by-default-regler | Begrænser lateral bevægelse, når angribere er inde |
| Patch-styring | Løbende aktivregistrering, prioritér internetvendte CVE’er | Forkorter vinduet mellem offentliggørelse og udnyttelse |
| Backup-modstandsdygtighed | 3-2-1-1-0-reglen: uforanderlige, testede, eksterne kopier | Muliggør gendannelse uden at betale løsesum; CISA anbefaler at holde backups offline[4] |
| Sikkerhed for fjernadgang | Deaktivér åben RDP, per-app VPN, ens standarder for enheder | Fjerner et af de mest misbrugte indgangspunkter |
| Parathed og øvelser | Kvartalsvise bordøvelser, levende procedurer | Forkorter responstiden; bevægelse rundt i netværket kan tage så lidt som 27 sekunder |
- Identitetssikkerhed: Brug phishing-modstandsdygtig MFA som FIDO2 eller authenticator-apps. Pensionér gamle logins og håndhæv mindste-privilegium-adgang på tværs af alle konti.
- E-mail- og web-filtrering: Brug sandbox for risikofyldte vedhæftelser, blok usikre makroer og anvend domænefiltrering til at stoppe phishing eller malware-steder.
- Endpoint-beskyttelse: Indsæt EDR/XDR på tværs af alle enheder og servere. Aktiver manipulation-beskyttelse og overvåg advarsler kontinuerligt.
- Netværkskontroller: Segmentér netværk, begræns SMB og tilføj “nej som standard” trafikregler. Brug egress-filtrering til at blokere kommunikation med servere til kommando og kontrol.
- Patch- og aktivstyring: Hold systemer opdateret og vedligehold et live aktivinventar. Prioritér patching af kritisk, internet-konfronterede sårbarheder.
- Backupmodstandskraft: Vedligehold mindst en uforanderlig, testet backup for at sikre gendannelse, hvis ransomware rammer.
- Fjernmedgiverelsesadgang-sikkerhed: Deaktivér åbne RDP-sessioner, erstat bredt VPN-adgang med per-app VPN’er og håndhæv lige sikkerhedsstandarder for fjernenheder.
- Beredskab og reaktion: Gennemfør kvartalsvise tabletop-øvelser og hold live, tilgængelige playbooks til hurtig, koordineret reaktion under angreb.
Stærk forsvar opbygges ikke gennem en nat. Konsistent praksis og disciplin gør ransomware meget mindre tilbøjelig til at lykkes. Virksomheder, der behandler sikkerhed som en igangværende proces, gendanner hurtigere og med mindre langsigtet skade.
Ransomware-forsvar efter industri: MålrettedePlayBogs
Angribere ved, at forskellige industrier har forskellige svage punkter. Hver sektor har brug for en fokuseret playbook. Her er praktiske instruktioner tilpasset de mest almindelige mål:
Sundhedsvæsen
Hospitaler og klinikker kører ældre systemer, der ikke tåler nedetid. Prioritér netværkssegmentering mellem medicinsk udstyr og administrative systemer. Sørg for backups, der understøtter et HIPAA-compliance-program, og gennemfør tabletop-øvelser hvert kvartal. Uddan klinisk personale i at genkende phishing, da angribere ofte retter sig mod fakturering- og planlægningsafdelinger.
Finansielle tjenester
Banker og forsikringsselskaber står overfor strenge PCI DSS- og SOX-krav. Indsæt endpoint-påvisning på hver handelsterminal og kundevendt system. Vedligehold uforanderlige backups med sub-4-timers gendannelsestidmål. Kræv hardware-token MFA for privilegieret adgang til betalingsbehandlingssystemer.
Uddannelse
Skoler og universiteter administrerer store, åbne netværk med tusinder af endpoints. Segmentér student Wi-Fi fra administrative systemer. Patch studerendes portaler aggressivt, da de er almindelige mål for legitimationstveri. Vedligehold offline-backups af studieoplysninger og forskninsdata.
Offentlige myndigheder og kommunale tjenester
Statslige og lokale myndigheder har ofte it-afdelinger med begrænsede budgetter. Fokus bør være på at lukke RDP-eksponering, kræve MFA for al fjernadgang og opbevare offline-kopier af borgerdatabaser. Koordiner med CISA, som tilbyder vulnerability scanning uden omkostninger[14] og støtte ved håndtering af hændelser.
Fremstilling og kritisk infrastruktur
Operationelt teknologi (OT)-netværk har brug for air-gappede backups. Forbind aldrig SCADA-systemer direkte til internettet. Overvåg netværkstrafik mellem IT- og OT-segmenter for anomalier. Test genoprettelsesprocedurer for produktionslinjekontrollere mindst to gange årligt.
Regering, retshåndhævelse og international samarbejde
Efterhånden som ransomware i stigende grad påvirker kritisk infrastruktur og store virksomheder, spiller regeringer og retshåndhævelse en voksende rolle i at bekæmpe det.
Cybersikkerhedsregler
- GDPR (General Data Protection Regulation): EU’s centrale databeskyttelsesregel. Virksomheder, der ikke beskytter personoplysninger, risikerer bøder på op til 20 millioner euro eller 4 % af den globale årlige omsætning[15].
- CCPA (California Consumer Privacy Act)[16]: Tilsvarende beskyttelse for beboere i Californien med håndhævelsessager ved forkert håndtering af data.
- NIST Cybersecurity Framework: En frivillig vejledning, der hjælper organisationer med at opbygge struktureret forsvar. Udbredt i mange amerikanske brancher.
- Branchespecifikke regler: Sundhedssektoren (HIPAA) og finanssektoren (PCI DSS) har deres egne obligatoriske sikkerhedsstandarder.
- Obligatorisk rapportering: Mange jurisdiktioner kræver nu, at virksomheder rapporterer ransomware-hændelser til myndighederne inden for fastsatte tidsrammer.
Disse regler skubber organisationer mod stærkere sikkerhedsbasislinjer og hurtigere incident-offentliggørelse.
Internationalt samarbejde mod ransomware
- Informationsdeling: Lande udveksler trusselsintelligns om aktive ransomware-grupper. Dette hjælper forsvarer med at forberede sig hurtigere.
- Fælles operationer: Retshåndhævelsesorganisationer fra flere lande samarbejder om at forstyrre ransomware-infrastruktur og arrestere operatører.
- Diplomatiske indsatser: Nogle nationer bruger diplomatiske kanaler til at presse lande, der huser cyberkriminalgrupper.
- Globale initiativer: INTERPOL og EUROPOL koordinerer grænseoverskridende efterforskning, der rammer ransomware-netværk.
- Offentlig-privat partnerskaber: Regeringer arbejder med cybersikkerhedsfirmaer for at dele indikatorer for kompromisering og udvikle gratis dekrypteringsværktøjer.
Koordineret global reaktion gør det sværere for ransomware-grupper at operere med straffrihed, selvom håndhævelse på tværs af grænser forbliver en udfordring.
Fremtidsudsigt: Bliver ransomware værre?
Cybersikkerhedseksperter forudser, at ransomware ikke vil bremse snart. Angribere bliver mere organiserede, opererer ofte som virksomheder med kundesupport, affiliates og overskudsdelingmodeller.
Rollen for AI og automatisering i angreb forventes at vokse. Machine learning-værktøjer kan give kriminelle mulighed for at scanne efter sårbarheder hurtigere, tilpasse phishing-meddelelser og tilpassse ransomware-varianter i realtid.
Proaktivt forsvar forbliver den eneste pålidelige vej frem. Stærkere backups, zero-trust-sikkerhedsmodeller, kontinuerlig overvågning og bevidsthedstræning for medarbejdere forbliver vigtig for at minimere skaden og forhindre fremtidige trusler i at sprede sig.
Vigtige takeaways: Ransomware-angrebsforebyggelse
Risikoen for et ransomware-angreb er en daglig trussel for virksomheder og enkeltpersoner. Angreb bliver smartere, hurtigere og mere skadelige. Forebyggelse forbliver det mest effektive forsvar. Stærke backups, opdaterede systemer, phishing-modstandsdygtig MFA og en klar handlingsplan reducerer både påvirkningen og sandsynligheden for en hændelse. At behandle cybersikkerhed som en igangværende prioritet sikrer stærkere beskyttelse og modstandskraft mod den voksende bølge af digital afpresning.
Referencer
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Hentet 16. oktober 2026 fra https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Arkiveret: Wayback Machine-snapshot
- Verizon. u.d. 2024 Dbir Data Breach Investigations Report. Hentet 16. oktober 2026 fra https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Arkiveret: Wayback Machine-snapshot
- A. Meyers. u.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Hentet 16. oktober 2026 fra https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. #StopRansomware Guide. Hentet 16. oktober 2026 fra https://www.cisa.gov/stopransomware/ransomware-guide.Arkiveret: Wayback Machine-snapshot
- Justice. u.d. Memorandum of Law. Hentet 16. oktober 2026 fra https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Indicators Associated With WannaCry Ransomware. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Petya Ransomware. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Arkiveret: Wayback Machine-snapshot
- The White House. u.d. Statement from the Press Secretary. Hentet 16. oktober 2026 fra https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Arkiveret: Wayback Machine-snapshot
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9. maj 2022). Hentet 16. oktober 2026 fra https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Arkiveret: Wayback Machine-snapshot
- IC3. 2024. 2023 IC3Report. Hentet 16. oktober 2026 fra https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Understanding Ransomware Threat Actors: LockBit. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Arkiveret: Wayback Machine-snapshot
- CISA. u.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Hentet 16. oktober 2026 fra https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Cyber Hygiene Services. Hentet 16. oktober 2026 fra https://www.cisa.gov/cyber-hygiene-services.Arkiveret: Wayback Machine-snapshot
- European Commission. u.d. Enforcement and sanctions. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkiveret: Wayback Machine-snapshot
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Hentet 16. oktober 2026 fra https://oag.ca.gov/privacy/ccpa.Arkiveret: Wayback Machine-snapshot
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
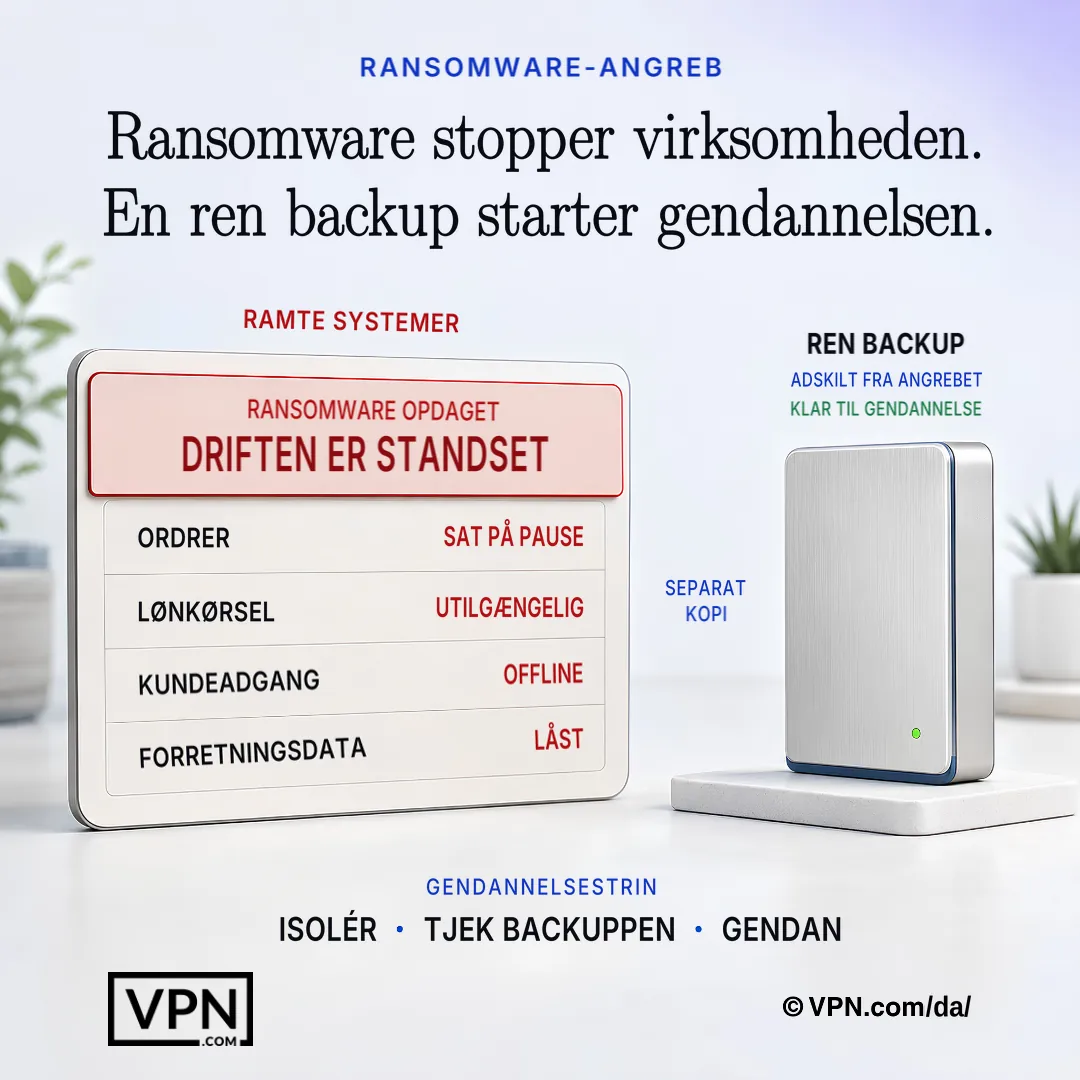
Når ransomware standser forretningssystemer, giver en separat verificeret sikkerhedskopi den sikreste vej til gendannelse.
Hyppigt stillede spørgsmål
Hvilke ransomware-familier er mest aktive i dag, og hvordan adskiller de sig?
LockBit er for tiden den mest aktive gruppe, der kører tilsluttede RaaS-operationer over hele verden. Clop specialiserer sig i at udnytte filoverfølgelseskår som MOVEit Transfer til massal datatyveri, mens ALPHV (BlackCat) er skrevet i Rust for cross-platform-fleksibilitet. Royal/Black Basta og Play bruger aggressive dobbelt-afpresning-taktikker, og Akira målretter i stigende grad mellemstore virksomheder med datatyveri-pres.
Hvor hurtigt kan ransomware sprede sig, når angriberne først har fået adgang?
CrowdStrikes Global Threat Report 2026 fandt, at den gennemsnitlige eCrime-gennembrudstid var 29 minutter i 2025, og at den hurtigste observerede gennembrudstid kun var 27 sekunder fra den første kompromittering til lateral bevægelse. Selve krypteringen kan begynde få sekunder efter udførelsen og låse tusindvis af filer på få minutter, hvilket er grunden til, at hastigheden i detektionen betyder mere end reaktionen bagefter.
Hvad er forskellen mellem dobbelt og tredobbelt afpresning?
Dobbelt afpresning betyder, at angriberne både krypterer filer og truer med at lække stjålne data, hvis løsesummen ikke betales. Det er en taktik, der var med til at få ransomware og anden afpresning op på 32 % af brud ifølge Verizons DBIR fra 2024. Tredobbelt afpresning tilføjer et tredje pres: DDoS-angreb eller direkte trusler mod offerets kunder, partnere eller andre tredjeparter, der er knyttet til bruddet.
Hvilke de mest almindelige indgangspunkter bruger angribere til at starte ransomware?
Verizons DBIR viser, at angribere bruger e-mail og software til deling af skrivebordet til at få adgang, og at stjålne legitimationsoplysninger var den hyppigste første handling i brud (24 %). Misbrug af RDP- eller VPN-adgang via brute-force-angreb eller credential stuffing er også almindeligt, og ukorrigerede CVE’er udnyttes hurtigt, når de er offentliggjort (DBIR).
Hvad er 3-2-1-1-0-backupregel og hvorfor betyder det?
Det er en backup-struktur, der er konstrueret til at overleve ransomware, der målretter backups direkte: 3 kopier af data på 2 forskellige medievtyper, med 1 kopi offsite, 1 kopi uforanderlig (write-once), og 0 fejl på test-gendannelser. Uforanderlige, testede backups lader en virksomhed gendanne uden at betale, da et kompromitteret aktivt system ikke kan ødelægge det, det ikke kan nå.
Hvordan reducerer netværkssegmentering ransomware-skade?
Segmentering begrænser, hvor langt angribere kan bevæge sig lateralt, når de er indeni, da ransomware ofte spredes gennem delte drev og flade netværk inden for sekunder til minutter efter indledende adgang. Anbefalede kontroller inkluderer begrænsning af SMB-trafik, anvendelse af nej-som-standard-regler og adskillelse af medicinske enheder, OT/SCADA-systemer eller student Wi-Fi fra administrative netværk afhængig af industri.
Hvorfor anbefales per-app VPN-adgang over standard bredt VPN-adgang?
Standard VPN-tunneler giver ofte bredt, ukontrolleret netværksadgang, så et enkelt sæt stjålne legitimationer eller en inficeret hjemmeenhed kan overføre malware direkte ind i kontornetværket. Per-app VPN-adgang, kombineret med MFA-håndhævelse og patchet VPN-firmware, begrænser hvad en kompromitteret login kan nå, hvilket lukker en af ransomwares mest misbrugte indgangspunkter.
Hvilke værktøjer skal organisationer indsætte for at fange ransomware, før kryptering afsluttes?
EDR/XDR-platforme med manipulation-beskyttelse, der er indsatser på tværs af alle endpoints og servere, påviser ransomware-adfærd i realtid, før kryptering afsluttes, da angribere kan bevæge sig fra adgang til kryptering på under en time. E-mail- og web-filtrering, der sandsætter vedhæftelser og blokerer usikre makroer, løser phishing, den mest almindelige leveringsmetode.
Hvad er NoMoreRansom.org og hvornår skal det bruges?
NoMoreRansom.org er en gratis ressource, der tilbyder validerede dekrypteringsværktøjer bygget gennem offentlig-privat samarbejde mellem regeringer og cybersikkerhedsfirmaer. Det skal kontrolleres øjeblikkeligt efter et angreb, før man overvejer nogen løsesum-betaling, da succesrater varierer efter ransomware-stamme og et arbejdende gratis dekryptor kan eliminere behovet for at forhandle med angribere.
Hvad skal ske i den første time, efter ransomware opdages?
Den første time skal fokusere på at isolere inficerede endpoints fra netværket, deaktivere SMB-deling og aktivere et incident response-hold, der omfatter IT, sikkerhed, juridisk og ledelse. Gem løsesum-sedler, logs og hukommelses-dumps til retsmedicin, og undersøg, hvilke systemer der er krypteret og om backups forbliver intakte, før du vælger en genoprettelssvej.
Skal en virksomhed nogensinde betale løsesummen?
Betaling er risikabel og aldrig garanteret. Mange organisationer, der betaler, modtager stadig ikke en arbejdende dekrypteringsnøgle, og nogle angribere vender tilbage med krav om mere. Betaling finansierer også kriminelle netværk og kan markere en virksomhed som et gentaget mål. Gendannelse skulle prioritere uforanderlige eller offline-backups og validerede dekrypteringsværktøjer fra NoMoreRansom.org, før betaling overvejes.
Hvordan adskiller en forsvarsplan mod ransomware sig på tværs af brancher?
Sundhedsvæsenet bør adskille medicinske enheder fra administrative systemer og køre backups, der testes kvartalsvis, og som understøtter et HIPAA-compliance-program. Finansielle tjenester har brug for genopretningsmål under 4 timer og hardware-token MFA til betalingssystemer. Uddannelsesinstitutioner skal adskille studerendes Wi-Fi fra administrative netværk, mens offentlige myndigheder bør fokusere på at lukke RDP-eksponering og koordinere med CISA om gratis sårbarhedsscanning.
Hvad hvis angribere sletter eller krypterer backups under et angreb?
Dette er en almindelig ransomware-taktik, så gendannelse afhænger af at vedligehold uforanderlige eller offline-backups, der ikke kan ændres, selv hvis angribere får admin-adgang. 3-2-1-1-0-reglen, 3 kopier, 2 medievtyper, 1 offsite, 1 uforanderlig, 0 gendannelsesfejl, sikrer mindst en ren kopi overlever uanset hvad angribere ødelægger på det aktive netværk.