Bedste VPN-løsninger til virksomheder: 5 platforme sammenlignet
Sammenlign enterprise-VPN og zero trust-platforme: NordLayer, Cisco, Palo Alto, Fortinet og Zscaler. Se hvilken der passer til din størrelse, stack og IT-team.
 Michael Gargiulo
Find din VPN
Hvad vil du primært bruge en VPN til?
Vælg én, og besvar derefter nogle hurtige spørgsmål. Vi anbefaler den VPN, der passer til dig, og forklarer hvorfor.
VPN til streaming
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en VPN til streaming?
14.585 VPN-valg foretaget via VPN.com de sidste 30 dage

Dit match

NordVPN
App store-vurderinger, del af scoren
4,664,59

ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til privatliv
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en VPN til privatlivets fred?
14.585 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gaming
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en gaming-VPN?
14.585 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gratis planer
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en gratis VPN?
14.585 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
NordVPN
App store-vurderinger, del af scoren
4,664,59
Kort svar: Match platformen med det netværk, du allerede kører. NordLayer er hurtigst at implementere for et cloud-first-team uden hardware at administrere. Cisco Secure Client, Palo Alto GlobalProtect og Fortinet FortiClient giver mening, når du allerede kører den leverandørs firewalls. Zscaler Private Access er valget, når målet er zero trust-applikationsadgang i stedet for en netværkstunnel. NordLayer er den eneste af de fem, vi kan sende dig direkte til, og det fremgår nedenfor.
Hvilken Enterprise VPN skal du vælge?
| Hvis dette beskriver dig | Start med | Hvorfor |
|---|---|---|
| Cloud-first eller hybrid-team, ingen on-premise-gateways, ønsker hurtig implementering | NordLayer | Cloud-administrerede gateways og et centralt Control Panel med single sign-on og multi-factor authentication på alle planer |
| Du kører allerede Cisco ASA eller Firepower-firewalls | Cisco Secure Client[1] | Bygget til at fungere med Ciscos egne gateways |
| Sikkerhedsteamet ønsker dyb trafikinspektion ved firewallen | Palo Alto GlobalProtect[2] | Udvider Palo Altos firewall-politik til fjernbrugere |
| Du kører allerede FortiGate-firewalls og ønsker én leverandør | Fortinet FortiClient[3] | Parres med FortiGate-gateways og Fortinets endpoint-værktøjer |
| Du ønsker at erstatte bredt netværkadgang med app-specifik adgang | Zscaler Private Access[4] | Zero trust-model: brugere når bestemte apps, ikke hele netværket |
Få NordLayer-planer og anmod om tilbud
Hvordan vi valgte, og hvad vi ikke gør. VPN.com udfører ikke egne performance- eller sikkerhedstests. Denne guide er bygget på hver leverandørs offentliggjorte produktdokumentation og offentlig sikkerhedsvejledning, som er anført i referencerne nedenfor. VPN.com modtager provision, hvis du køber NordLayer gennem vores link. Vi har intet affiliate-forhold til de fire øvrige, så deres links går til leverandørernes egne hjemmesider.
Hvad gør en VPN “Enterprise”?
En forbruger-VPN beskytter én persons forbindelse. En enterprise VPN beskytter en organisations adgang til sine egne systemer: den tilføjer central administration, identitetsintegration, adgangspolitikker, der følger brugeren, og poster, som IT kan revidere. For mindre teams (cirka 5 til 500 brugere), se vores bedste VPN til virksomheder guide. Denne side handler om større eller mere komplekse implementeringer: flere kontorer, eksisterende firewalls, et sikkerhedsteam og indkøb, der anmoder om tilbud i stedet for en checkout-side.
To arkitekturer er i spil, og valget betyder mere end mærket:
- Network VPN. Brugeren godkendes, en tunnel åbnes, og de når de netværksressourcer, som politikken tillader. Cisco, Palo Alto og Fortinet er bygget omkring dette, knyttet til deres gateways eller firewalls.
- Zero trust network access (ZTNA). Brugeren er forbundet til individuelle applikationer, ikke netværket. Zscaler Private Access er bygget omkring dette. Se vores zero trust guide for modellen.
NordLayer sidder tættere på den cloud-styrede ende: du bruger dens hostedede gateways i stedet for at eje hardwaren.
De fem platforme sammenlignet
| Platform | Bedst til | Installation | Licensering |
|---|---|---|---|
| NordLayer | Cloud-first og hybrid teams | Cloud-administreret | Per bruger, fire planer (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organisationer på Cisco-gateways | On-premise eller hybrid | Via Cisco, typisk bundlet med andre produkter |
| Palo Alto GlobalProtect[2] | Firewall-ledede sikkerhedsteams | Firewall-baseret eller Prisma Access cloud | Via Palo Alto, knyttet til dens firewall-platform |
| Fortinet FortiClient[3] | FortiGate-kunder | On-premise eller hybrid | Via Fortinet; bekræft pr. enhed eller pr. bruger vilkår |
| Zscaler Private Access[4] | Zero trust, app-niveau adgang | Cloud-service | Via Zscaler; tilbudsbaseret |
Licensieringsbetingelser ændres og forhandles, så denne tabel beskriver modellen, ikke et tal. Bed hver leverandør om et tilbud baseret på dit faktiske antal sæder.
NordLayer
Bedst til cloud-first og hybrid teams, der ønsker en administreret service frem for hardware. NordLayer er forretningsproduktet fra Nord Security. Administratorer administrerer brugere og gateways fra en central Control Panel, og single sign-on forbinder det til identitetsudbydere herunder Microsoft Entra ID, Okta, OneLogin, JumpCloud og Google Workspace. Apps dækker Windows, macOS, iOS, Android og Linux, plus en browser-udvidelse. SSO og multi-factor authentication er tilgængelige på alle fire planer (Lite, Core, Premium og Enterprise). NordLayer tilbyder en 14-dages pengene-tilbage-garanti og ingen gratis prøveversion, så kør dit pilotprojekt inden for dette vindue. Dette er den ene platform her, hvor VPN.com kan sende dig direkte.
Kilde: NordLayers eget websted og planpagaer, kontrolleret 2. oktober 2026.
Cisco Secure Client
Bedst til organisationer, der allerede kører Cisco-firewalls. Cisco Secure Client (efterfølgeren til AnyConnect) forbinder til Cisco ASA og Firepower-gateways og understøtter SSL/TLS og IPsec. Dens styrke er tilpasning: hvis dine gateways, identitetsværktøjer og sikkerhedsoperationer allerede er Cisco, passer klienten ind i denne stack. Hvis de ikke er det, påtager du dig denne stack for at bruge den. Licensering kører normalt gennem Cisco eller en forhandler.
Palo Alto GlobalProtect
Bedst til sikkerhedsteams, der kører Palo Alto-firewalls og ønsker én politik for kontorbrugere og fjernbrugere. GlobalProtect forbinder brugere til Palo Alto-firewalls eller til dens Prisma Access cloud-service, så de samme inspektionsregler og logning gælder, uanset hvor brugeren er. Panorama er Palo Altos centrale administrationskonsol til politik på tværs af mange firewalls.
Fortinet FortiClient
Bedst til organisationer, der standardiserer på Fortinet. FortiClient parres med FortiGate-gateways og Fortinets endpoint-administration, så VPN, firewall og endpoint-kontroller er hos én leverandør. Det understøtter IPsec og SSL-tunneling. Kontroller de aktuelle licensieringsbetingelser hos Fortinet, da de varierer mellem pr. enhed og pr. bruger tilbud.
Zscaler Private Access
Bedst til cloud-tunge organisationer forpligtet til zero trust. Zscaler Private Access placerer ikke brugere på netværket. Det formidler en forbindelse mellem en bruger og en specifik applikation gennem Zscalers cloud, så programadresser ikke afsløres på det offentlige internet. Hvis en konto kompromitteres, er eksponeringen apperne, som kontoen fik tilladelse til at nå, ikke hele netværket. Det er cloud-leveret, så miljøer med meget on-premise-infrastruktur kræver en fasevist migration.
Sådan vælger du: Seks spørgsmål
- Hvad kører du allerede? Eksisterende Cisco-, Palo Alto- eller Fortinet-firewalls afgør normalt dette. En klient, der matcher dine gateways, sparer integreringsarbejde.
- Hvor mange personer og hvor mange steder? Mange filialkontor peger mod firewall-baserede platforme. Hovedsageligt fjernarbejdende medarbejdere på SaaS-værktøjer peger mod cloud-styret eller zero trust.
- Hvem skal administrere det? En cloud-styret service kræver mindre hardware-ekspertise. Firewall-platforme kræver et team, der allerede kender leverandøren.
- Forbinder det til din identitetsudbyder? Bekræft, at single sign-on og brugerklargøring fungerer med det directory, du bruger (Entra ID, Okta, Google Workspace).
- Hvad kræver din revisor eller forsikringsgiver? En VPN er én kontrol blandt flere og gør ikke en organisation compliance på egen hånd. Bed hver leverandør om sin aktuelle revisionsdokumentation og tjek rapportdatoerne selv.
- Kan du teste det? Kør 25 til 50 brugere i nogle få uger på mindst to steder. Indsend en supportanmodning og mål svartiden.
Endeligt Resultat
Der er ingen enkelt bedste enterprise VPN, kun det bedste valg for dit miljø. Vælg NordLayer, hvis du er cloud-først og ønsker en administreret tjeneste uden hardware. Vælg Cisco-, Palo Alto- eller Fortinet-klienten, hvis du allerede kører pågældendes firewalls. Vælg Zscaler Private Access, hvis dit mål er zero trust app-adgang.
Uanset hvad du vurderer, skal du køre et pilotprojekt, anmode om aktuel revisionsrapport og få et skriftligt tilbud for dit antal brugere. Se NordLayer-planer, hvis en cloud-administreret mulighed passer.
Kilder
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referencer
- Cisco. 2026. Secure Client (including AnyConnect). Hentet 30. september 2026 fra https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arkiveret: Wayback Machine-snapshot
- Palo Alto Networks. u.d. Secure Remote Access | GlobalProtect. Hentet 30. september 2026 fra https://www.paloaltonetworks.com/sase/globalprotect.Arkiveret: Wayback Machine-snapshot
- Fortinet. u.d. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arkiveret: Wayback Machine-snapshot
- Zscaler. u.d. Transforming secure access with Zscaler Private Access (ZPA). Hentet 30. september 2026 fra https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arkiveret: Wayback Machine-snapshot
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arkiveret: Wayback Machine-snapshot
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Enterprise VPN Security. Hentet 30. september 2026 fra https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arkiveret: Wayback Machine-snapshot
- Fortinet. u.d. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arkiveret: Wayback Machine-snapshot
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
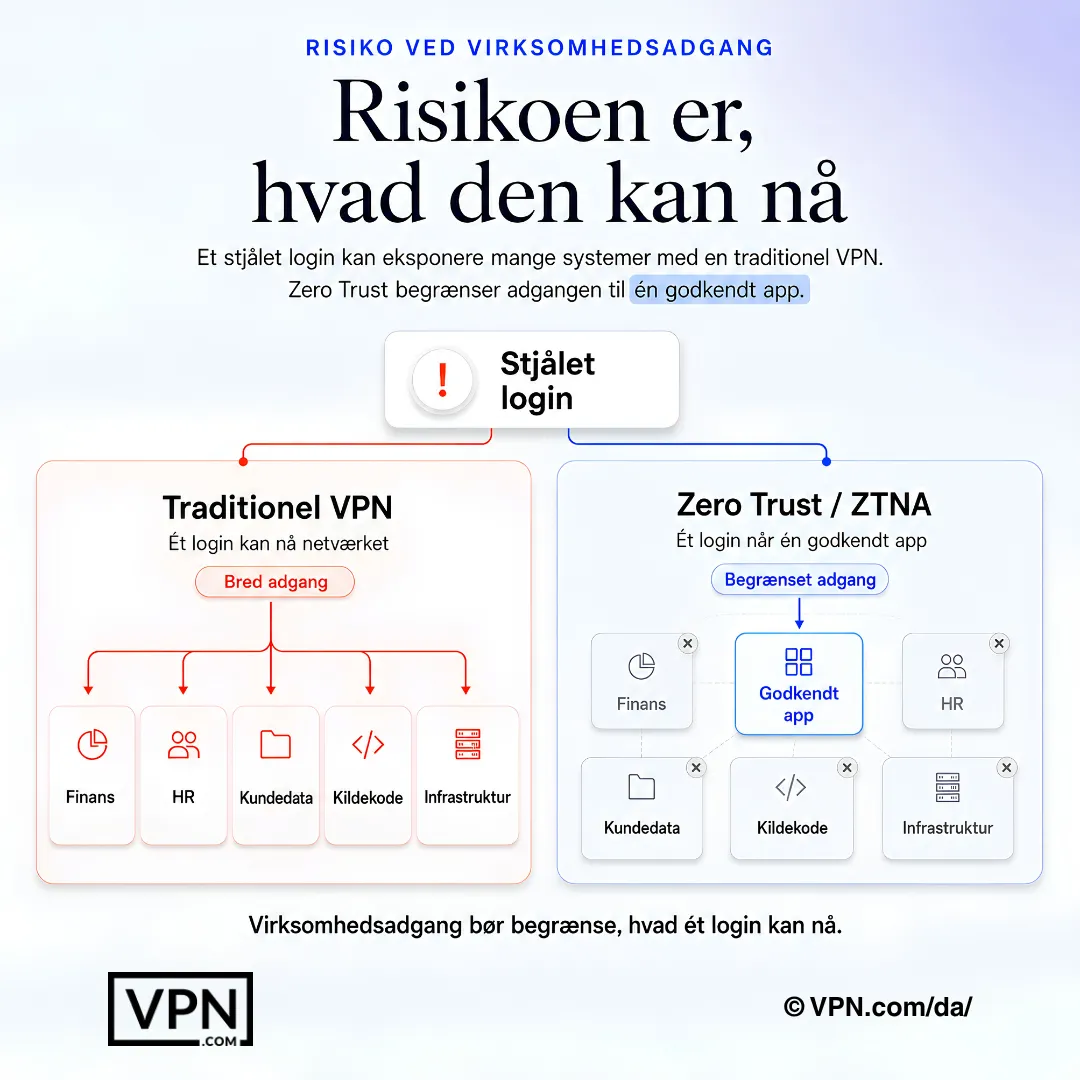
Virksomhedens adgangsrisiko mindskes, når ét sæt legitimationsoplysninger ikke kan nå det bredere netværk.
Ofte stillede spørgsmål
Hvad er en enterprise VPN?
En enterprise VPN giver medarbejdere sikker adgang til virksomhedens systemer gennem central administration, identitetsintegration, adgangspolitikker og revisionslogger. Det adskiller sig fra en consumer VPN, som beskytter en enkelt persons forbindelse og ikke har noget administrativt lag. Enterprise-platforme er bygget til mange brugere, flere kontorer og et IT- eller sikkerhedsteam.
Hvad er forskellen mellem en enterprise VPN og en business VPN?
Primært omfang og integration. En small-business VPN fokuserer på nem opsætning og multi-seat-licenser til teams på få til få hundrede brugere. En enterprise-installation tilføjer integration med eksisterende firewalls, identitetssystemer og overvågning samt indkøb gennem tilbud og kontrakter. Mange cloud-styrede produkter betjener begge dele.
Erstatter zero trust network access (ZTNA) VPN’er?
For nogle organisationer delvist. En traditionel VPN åbner en tunnel, der når det netværk, som brugeren må få adgang til. ZTNA forbinder brugere til individuelle applikationer i stedet for, hvilket begrænser, hvad en kompromitteret konto kan nå. Mange organisationer kører begge dele under en overgang. Zscaler Private Access er et ZTNA-produkt; de andre her er VPN-baserede.
Hvilken enterprise VPN er bedst, hvis vi allerede bruger Cisco, Palo Alto eller Fortinet-firewalls?
Normalt den samme leverandørs klient: Cisco Secure Client til Cisco-gateways, GlobalProtect til Palo Alto-firewalls, FortiClient til FortiGate. Klienten er bygget til denne gateway, så du undgår integreringsarbejde. Hvis du ikke bruger nogen af dem, undgår en cloud-administreret løsning såsom NordLayer at købe hardware.
Hvordan prissættes enterprise VPN?
Primært pr. bruger, pr. enhed eller som en del af en større sikkerhedsaftale. Offentliggjorte listetakster sjældent matcher prisen for store køber, så anmod om tilbud baseret på dit faktiske antal brugere og spørg, hvilket supportniveau der er inkluderet. NordLayer præsenterer fire planer (Lite, Core, Premium og Enterprise) på sin egen prissætningsside.
Gør en enterprise VPN os kompatibel med HIPAA, SOC 2 eller PCI DSS?
Nej. En VPN er én teknisk kontrol, og overholdelse afhænger af dine politikker, konfiguration, leverandører og dokumentation. Bed hver leverandør om sine aktuelle revisionsrapporter eller attestationer, kontroller datoerne, og spørg din compliance-leder, hvilke kontroller dit framework kræver.
Hvordan skal vi køre et pilotprojekt før køb?
Vælg 25 til 50 brugere på tværs af mindst to lokaliteter og kør dem i flere uger. Test login gennem din identitetsudbyder, pålidelighed på dårlige forbindelser, administratorbelastning og support. Indsend en reel supportanmodning og mål svartiden. Med NordLayer skal du gøre dette inden for 14-dages pengene-tilbage-vinduet, da der ikke er en gratis prøveperiode.
Kan medarbejdere bruge en consumer-VPN til arbejde i stedet?
Det er et dårligt valg, når en virksomhed har brug for centraliseret kontrol. Consumer-VPN’er har ingen administratorkonsol, ingen mulighed for at håndhæve, hvem der kan forbinde til hvad, og ingen virksomhedsejede logs. Et meget lille team starter nogle gange der, men alt større betjenes bedre af et erhvervsprodukt. Se vores bedste VPN til virksomheder guide.
Hvilke enheder skal en enterprise VPN understøtte?
Som minimum Windows, macOS, iOS og Android samt Linux til ingeniørteams. NordLayer tilbyder apps til alle fem, plus en browserudvidelse. Bekræft platformunderstøttelse og kompatibilitet med mobilenhedsstyring på leverandørens websted for de øvrige.
Hvad skal vi kontrollere, hvis fjernmedarbeidere siger, at VPN’en er langsom eller afbrydes?
Start med gateway-placeringen og belastningen, derefter brugerens lokale netværk og derefter split tunneling-politikken. Netværks-VPN’er, der sender al trafik gennem en fjerntliggende gateway, tilføjer forsinkelse, mens cloud- og zero trust-muligheder kan dirigere brugere til et nærmere tilstedeværelsespunkt. Rejser det med leverandørens support under piloten for at se, hvordan de reagerer.