Datenschutz-Leitfaden: Schutz, Rechte & Best Practices
Erfahren Sie, was Datenschutz ist, aktuelle Datenschutzgesetze (GDPR, CCPA) und wie Sie Ihre persönlichen Informationen online schützen.
 Michael Gargiulo
Fazit: Ihre persönlichen Daten sind ständigen Bedrohungen durch Malware, Phishing, Social Engineering und Netzwerkangriffe ausgesetzt. Starke Passwörter, datenschutzorientierte Tools und ein VPN, das Ihren Datenverkehr verschlüsselt, bilden die Kernabwehr zum Schutz Ihrer Informationen online.
Datenschutz ist zu einem der wichtigsten Themen im digitalen Leben geworden. Jeder Online-Einkauf, jede Suchanfrage und jeder Social-Media-Beitrag generiert persönliche Daten, die Unternehmen sammeln, speichern und teilen. Für viele Menschen ist die Frage einfach: Wer kontrolliert meine Informationen und wie halte ich sie sicher?
Die Risiken sind real. Cyberkriminelle nutzen raffinierte Methoden, um persönliche Daten zu stehlen, und selbst legitime Unternehmen gehen manchmal fahrlässig mit ihnen um. Aber es gibt auch gute Nachrichten. Es gibt nun starke Datenschutzgesetze in Dutzenden von Ländern, und praktische Tools sind verfügbar, um Ihnen die Kontrolle zu übernehmen. Dieser Leitfaden behandelt die spezifischen Bedrohungen für Ihre persönlichen Daten, die Gesetze zum Schutz Ihrer Rechte und die konkreten Schritte, die Sie zum Schutz Ihrer Informationen online unternehmen können.
Hinweis: Dieser Leitfaden konzentriert sich auf den Datenschutz aus einer Verbraucherperspektive. Wenn Sie nach Informationen zu Organisationscompliance-Frameworks, Unternehmensdatenbehandlungsverpflichtungen oder GDPR-Umsetzung für Unternehmen suchen, besuchen Sie stattdessen unseren Datenschutzleitfaden.
Was ist Datenschutz?
Datenschutz bezieht sich auf Ihr Recht, zu kontrollieren, wie Ihre persönlichen Informationen erfasst, verwendet, gespeichert und weitergegeben werden. Persönliche Daten umfassen alles, das Sie direkt oder indirekt identifizieren kann: Ihren Namen, E-Mail-Adresse, Telefonnummer, physische Adresse, Browserverlauf, Kaufverlauf, Standortdaten und sogar biometrische Informationen wie Fingerabdrücke.
In praktischer Hinsicht beantwortet Datenschutz drei Fragen:
- Wer sammelt Ihre Daten? Websites, Apps, Werbetreibende, Internetdienstanbieter (ISPs) und Regierungsbehörden sammeln alle persönliche Informationen.
- Was tun sie damit? Häufige Anwendungen sind gezielte Werbung, Analytik, Produktverbesserung und in einigen Fällen der Verkauf von Daten an Dritte.
- Welche Kontrolle haben Sie? Datenschutzgesetze und Tools geben Ihnen die Möglichkeit, Ihre Daten einzusehen, zu ändern, zu löschen und den Zugriff zu beschränken.
Die Lücke zwischen dem, was Unternehmen sammeln, und dem, was Benutzer über diese Erfassung verstehen, bleibt eine der größten Herausforderungen im Datenschutz, laut der Electronic Frontier Foundation (EFF). Datenschutz ist nicht das gleiche wie Datenschutz, der sich mit den organisatorischen und rechtlichen Rahmenbedingungen befasst, die Unternehmen befolgen müssen. Datenschutz geht um Ihre individuellen Rechte und Wahlen.
Bedrohungen für Ihre persönlichen Informationen
Cyberkriminelle setzen eine breite Palette von Techniken ein, um auf persönliche Daten zuzugreifen. Das Verständnis, wie jede Bedrohung funktioniert, ist der erste Schritt zur Verteidigung dagegen.
Social Engineering
Social Engineering ist eine Kategorie von Angriffen, bei denen Kriminelle Menschen manipulieren, um vertrauliche Informationen preiszugeben. Anstatt Software-Sicherheitslücken auszunutzen, nutzen diese Angriffe die menschliche Psychologie.
Wie es funktioniert: Ein Angreifer könnte sich als Bankvertreter ausgeben, einen gefälschten Spendenaufruf versenden oder ein dringendes Szenario schaffen (z. B. behaupten, dass Ihr Konto kompromittiert wurde), um Sie unter Druck zu setzen, Passwörter, Kontonummern oder Verifizierungscodes preiszugeben.
Praxisbeispiel: Im Juli 2020 erlebte Twitter einen schwerwiegenden Sicherheitsvorfall, als Angreifer mit einem koordinierten Social-Engineering-Angriff Mitarbeiter ins Visier nahmen, die Zugriff auf interne Tools hatten. Anschließend kompromittierten die Angreifer hochkarätige Konten, darunter die von Barack Obama und Elon Musk, um einen Kryptowährungsbetrug zu bewerben, wie aus einer Strafanzeige des US-Bundes[1] hervorgeht.
Prävention: Überprüfen Sie jede unerwartete Anfrage nach persönlichen Informationen, indem Sie die Organisation direkt über offizielle Kanäle kontaktieren. Teilen Sie niemals Passwörter oder Einmalcodes mit jemandem, der Sie zuerst kontaktiert.
Malware
Malware ist bösartige Software, die entwickelt wurde, um in Geräte einzudringen und Daten zu stehlen, Dateien für Lösegeld zu verschlüsseln oder Benutzeraktivitäten ohne Zustimmung zu überwachen.
Wie es funktioniert: Malware kommt typischerweise über E-Mail-Anhänge, kompromittierte Websites oder infizierte Downloads an. Nach der Installation kann sie Tastaturanschläge protokollieren, um Passwörter zu erfassen, Ihre Dateien verschlüsseln und Zahlungen verlangen (Ransomware), Ihre Kamera oder Ihr Mikrofon aktivieren oder sensitive Dokumente exfiltrieren.
Praxisbeispiel: Der Ransomware-Angriff WannaCry aus dem Jahr 2017 verursachte Zehntausende Infektionen in über 150 Ländern[2], laut Open-Source-Berichten, die von CISA zitiert werden. Dabei wurden Dateien der Nutzer verschlüsselt und Zahlungen in Bitcoin gefordert. Krankenhäuser, Unternehmen und Behörden waren gleichermaßen betroffen.
Prävention: Halten Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand, vermeiden Sie es, auf Links oder Anhänge von unbekannten Absendern zu klicken, und verwenden Sie seriöse Antivirensoftware. Unser dedizierter Leitfaden behandelt Malware-Typen und Verteidigungen im Detail.
Spear Phishing
Während standardmäßiges Phishing ein breites Netz auswirft, zielt Spear Phishing auf bestimmte Personen ab und nutzt persönliche Informationen, die der Angreifer bereits gesammelt hat.
Wie es funktioniert: Ein Angreifer recherchiert Sie durch soziale Medien, öffentliche Aufzeichnungen oder frühere Datenverletzungen. Sie erstellen dann eine hochgradig personalisierte Nachricht, die oft von einem Kollegen, Chef oder vertrauenswürdigen Service zu stammen scheint, die Sie dazu verleitet, auf einen bösartigen Link zu klicken oder sensitive Daten bereitzustellen.
Praxisbeispiel: Ein Bericht von Barracuda Networks aus dem Jahr 2023 ergab, dass Spear-Phishing nur 0,1 % der E-Mail-basierten Angriffe ausmacht, aber für 66 % der Datenschutzverletzungen[3] in deren Daten verantwortlich ist. Die Personalisierung macht diese Angriffe weitaus wirksamer als generisches Phishing.
Prävention: Seien Sie misstrauisch gegenüber jeder E-Mail, die dringende Maßnahmen anfordert, selbst wenn sie von jemandem zu kommen scheint, den Sie kennen. Überprüfen Sie Anfragen über einen separaten Kommunikationskanal. Lesen Sie unseren detaillierten Leitfaden zu Phishing-Angriffen für weitere Schutzstrategien.
Netzwerkangriffe
Öffentliche Wi-Fi-Netzwerke in Cafés, Flughäfen und Hotels sind bequem, aber von Natur aus unsicher. Angreifer im gleichen Netzwerk können unverschlüsselte Datenübertragungen abfangen.
Wie es funktioniert: Bei einem Man-in-the-Middle-Angriff (MITM) positioniert sich ein Hacker zwischen Ihrem Gerät und dem Wi-Fi-Router. Sie können dann Ihre Browsing-Aktivität überwachen, Login-Daten erfassen und sogar bösartigen Inhalt in die von Ihnen besuchten Websites injizieren.
Praxisbeispiel: Sicherheitsforscher haben dokumentiert, dass gefälschte WLAN-Hotspots, die legitime Netzwerke nachahmen (sogenannte „Evil-Twin”-Angriffe), weiterhin zu den häufigsten Bedrohungen an öffentlichen Orten gehören.
Prävention: Vermeiden Sie den Zugriff auf Banking- oder sensitive Konten über öffentliches Wi-Fi. Verwenden Sie ein VPN, um Ihre Verbindung zu verschlüsseln, und stellen Sie sicher, dass Websites HTTPS verwenden, bevor Sie persönliche Informationen eingeben.
Schwachstellen im Internet der Dinge (IoT)
Smart-Home-Geräte, tragbare Geräte, ältere Telefone und vernetzte Geräte haben oft schwache Sicherheitsvorgaben und erhalten selten Software-Updates.
Wie es funktioniert: Viele IoT-Geräte werden mit Standardpasswörtern ausgeliefert, die Benutzer nie ändern. Diese Geräte verfügen oft nicht über Verschlüsselung und können Daten im Klartext übertragen. Angreifer können diese Schwachstellen ausnutzen, um auf Ihr Heimnetzwerk und alle auf verbundenen Geräten gespeicherten Daten zuzugreifen.
Praxisbeispiel: Im Jahr 2019 stellten Forscher von Bitdefender fest, dass die Ring Video Doorbell Pro während der Einrichtung WLAN-Zugangsdaten über ungesichertes HTTP übertrug[4]. Dadurch waren die Daten für jeden in der Nähe zugänglich; das Problem wurde inzwischen behoben.
Prävention: Ändern Sie sofort nach dem Setup Standardpasswörter auf allen verbundenen Geräten. Überprüfen Sie regelmäßig auf Firmware-Updates und deaktivieren Sie Funktionen, die Sie nicht verwenden, z. B. Fernzugriff.
Social-Media-Ausnutzung
Social-Media-Plattformen sammeln riesige Mengen an Benutzerdaten, und die Informationen, die Sie freiwillig teilen, können von Angreifern gegen Sie verwendet werden.
Wie es funktioniert: Angreifer scrapen öffentliche Profile, um persönliche Details für Social-Engineering- oder Spear-Phishing-Kampagnen zu sammeln. Die Plattformen selbst sammeln Verhaltensdaten, einschließlich Ihrer Likes, Shares, Location Check-ins und Browsing-Muster für gezielte Werbung. Datenverletzungen bei Social-Media-Unternehmen können diese Informationen Kriminellen offenlegen.
Praxisbeispiel: Im Fall Cambridge Analytica warf die FTC vor, dass eine App Profildaten von etwa 250.000 bis 270.000 Nutzern sowie von 50 bis 65 Millionen ihrer Freunde[5] auf täuschende Weise abgegriffen habe.
Prävention: Überprüfen Sie Ihre Datenschutzeinstellungen auf jeder Plattform. Begrenzen Sie die auf öffentlichen Profilen sichtbaren persönlichen Informationen und seien Sie vorsichtig bei der Annahme von Verbindungsanfragen von unbekannten Konten.
Deepfakes und synthetische Medien
Fortschritte in künstlicher Intelligenz haben es möglich gemacht, überzeugend wirkende gefälschte Bilder, Audio und Video zu erstellen, die Ruf schaden oder Betrug erleichtern können.
Wie es funktioniert: KI-Tools können realistische synthetische Medien mit Beispielen aus Stimme, Gesicht oder Schreibstil einer Person generieren. Kriminelle nutzen Deepfakes für Identitätswechsel, Erpressung, Desinformationskampagnen und Finanzbetrug wie Sprach-Cloning-Betrügereien.
Praxisbeispiel: Im Jahr 2024 überwies ein Finanzmitarbeiter des Ingenieurunternehmens Arup etwa 25 Millionen US-Dollar[6], nachdem er an einem Videoanruf mit dem vermeintlichen Finanzvorstand des Unternehmens teilgenommen hatte. Bei dem Anruf kam Deepfake-Technologie zum Einsatz.
Prävention: Seien Sie vorsichtig bei ungewöhnlichen Video- oder Audio-Anfragen, die Finanztransaktionen betreffen. Überprüfen Sie unerwartete Kommunikationen über etablierte Kanäle. Verwenden Sie Multi-Faktor-Authentifizierung, sodass nur Stimme oder Video keine sensiblen Aktionen autorisieren können.
Welche Daten können gezielt werden?
Cyberkriminelle zielen auf verschiedene Arten von persönlichen Informationen ab, je nach ihren Zielen. Häufige Ziele sind Namen, Adressen, Telefonnummern, Sozialversicherungsnummern, Finanzkontodaten, medizinische Unterlagen und Login-Daten. Hier ist, was Angreifer normalerweise mit gestohlenen Daten tun:
Identitätsdiebstahl
Kriminelle nutzen gestohlene persönliche Daten, um sich als ihre Opfer auszugeben. Sie können Kreditkonten eröffnen, betrügerische Steuererklärungen einreichen, medizinische Behandlungen in Anspruch nehmen oder unter fremdem Namen Straftaten begehen. Laut der Federal Trade Commission verloren Amerikaner im Jahr 2023 mehr als 10 Milliarden US-Dollar durch Betrug[7]. Erfahren Sie, wie Identitätsdiebstahl funktioniert und wie Sie sich davor schützen können.
Doxxing
Doxxing beinhaltet die Veröffentlichung privater Informationen einer Person ohne Zustimmung. Dies kann Wohnadressen, Telefonnummern, Workplace-Details und Familieninformationen umfassen. Opfer können Belästigung, Bedrohungen oder physische Gefahr als Folge erleiden.
Verkauf im Dark Web
Gestohlene Daten werden häufig auf Marktplätzen im Dark Web verkauft. Die Preise schwanken stark und ändern sich im Laufe der Zeit, doch vollständige Identitätsdatensätze und Krankenakten erzielen in der Regel deutlich mehr als ein einzelnes Datum wie eine E-Mail-Adresse.
Finanzielle Ausnutzung
Angreifer nutzen gestohlene Kreditkartennummern, Bankkontozugänge und persönliche Details, um nicht autorisierte Einkäufe zu tätigen, Gelder zu überweisen oder Darlehen im Namen des Opfers zu beantragen.
Erpressung und Erpressen
Sensitive persönliche Daten, einschließlich privater Fotos, Nachrichten oder Browserverlauf, können verwendet werden, um Opfer unter Druck zu setzen, Zahlungen zu leisten. Ransomware-Angriffe verschlüsseln Dateien und fordern Zahlungen für ihre Freigabe.
Persönliche Ausnutzung
Gestohlene Daten ermöglichen Stalking, Belästigung und Identitätswechsel. Kriminelle können persönliche Informationen verwenden, um den Standort eines Opfers zu verfolgen, seine Familie oder seinen Arbeitgeber zu kontaktieren oder Verbrechen unter der Identität des Opfers zu begehen.
Verbraucherrechte unter Datenschutzgesetzen
Datenschutzgesetze etablieren die Regeln zur Erfassung, Speicherung, Verarbeitung und Weitergabe persönlicher Informationen durch Organisationen. Diese Gesetze definieren auch Ihre Rechte als Einzelperson und legen Strafen für Verstöße fest.
Warum Datenschutzgesetze wichtig sind
Das schnelle Wachstum der digitalen Datenerfassung schuf ein dringendes Bedürfnis nach rechtlichem Schutz. Datenschutzgesetze erfüllen mehrere kritische Funktionen:
- Schützen Einzelpersonen vor unbefugter Nutzung ihrer persönlichen Informationen
- Gewähren spezifische Rechte, einschließlich der Fähigkeit, Ihre Daten einzusehen, zu korrigieren und zu löschen
- Erfordern Transparenz von Organisationen darüber, wie sie Daten verarbeiten
- Schreiben Bruchmitteilungen vor, damit Einzelpersonen Schutzmaßnahmen ergreifen können
- Verhängen Strafen, die Compliance-Einhaltung fördern
Das NIST Privacy Framework[8] ist ein freiwilliges Instrument, das Organisationen dabei unterstützt, Datenschutzrisiken zu erkennen und zu steuern, und viele setzen es zusätzlich zu diesen gesetzlichen Anforderungen ein.
| Verordnung | Region | Gültig ab | Maximale Strafe |
|---|---|---|---|
| DSGVO[9] | Europäische Union | 25. Mai 2018 | 20 Mio. € oder 4 % des weltweiten Jahresumsatzes[10] |
| CCPA[11] | Kalifornien, USA | 1. Januar 2020 | 2.500 $ pro Verstoß, 7.500 $ pro vorsätzlichem Verstoß (inflationsbereinigt) |
| PDPA | Singapur | 2. Juli 2014 | 1 Mio. S$ oder 10 % des Jahresumsatzes in Singapur, je nachdem, welcher Betrag höher ist[12] |
| LGPD[13] | Brasilien | August 2020 (Strafen ab 1. August 2021) | 2 % des Umsatzes in Brasilien, begrenzt auf 50 Mio. Real |
| PIPEDA | Kanada | 13. April 2000 | Vom Bundesgericht angeordnete Abhilfemaßnahmen[14] |
| Verschiedene Landesgesetze | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Je nach Bundesstaat unterschiedlich |
Allgemeine Datenschutzverordnung (GDPR)
- Region: Europäische Union (EU)
- Gültig seit: 25. Mai 2018
Wichtigste Bestimmungen
- Einwilligung: Erfordert die ausdrückliche Einwilligung von Personen, bevor ihre Daten verarbeitet werden. Die Europäische Kommission erläutert den rechtlichen Rahmen[9].
- Rechte der betroffenen Personen: Gewährt das Recht auf Auskunft, Berichtigung, Löschung und Einschränkung der Verarbeitung personenbezogener Daten.
- Meldung von Datenschutzverletzungen: Besteht durch eine Verletzung ein Risiko für Personen, müssen Organisationen die Aufsichtsbehörde innerhalb von 72 Stunden nach Kenntnisnahme[15] benachrichtigen.
- Sanktionen: Bis zu 20 Millionen € oder 4 % des weltweiten Jahresumsatzes[10], je nachdem, welcher Betrag höher ist.
California Consumer Privacy Act (CCPA)
- Region: Kalifornien, USA
- Gültig seit: 1. Januar 2020
Wichtige Bestimmungen
- Auskunftsrecht: Verbraucher können Auskunft darüber verlangen, wie ihre personenbezogenen Daten erhoben, verwendet und weitergegeben werden.
- Recht auf Löschung: Verbraucher können die Löschung ihrer personenbezogenen Daten verlangen.
- Widerspruchsrechte: Verbraucher können dem Verkauf ihrer personenbezogenen Daten widersprechen.
- Sanktionen: Verwaltungsrechtliche Bußgelder von bis zu 2.500 $ pro Verstoß oder 7.500 $ pro vorsätzlichem Verstoß[11], inflationsangepasst.
Gesetz zum Schutz persönlicher Daten (PDPA) — Singapur
- Region: Singapur
- Gültig seit: 2. Juli 2014
Wichtigste Bestimmungen
- Einwilligung: Organisationen müssen die Zustimmung einholen, bevor sie personenbezogene Daten erheben, verwenden oder offenlegen.
- Auskunft und Berichtigung: Einzelpersonen haben das Recht, auf ihre personenbezogenen Daten zuzugreifen und diese berichtigen zu lassen.
- Datensicherheit: Organisationen müssen angemessene Sicherheitsvorkehrungen treffen, um personenbezogene Daten zu schützen.
- Sanktionen: Finanzielle Strafen von bis zu 1 Million S$ oder 10 % des jährlichen Umsatzes in Singapur[12], je nachdem, welcher Betrag höher ist, seit Oktober 2022.
Brasilianisches Allgemeines Datenschutzgesetz (LGPD)
- Region: Brasilien
- Inkrafttreten: August 2020, Sanktionen gelten ab dem 1. August 2021
Wichtigste Bestimmungen
- Einwilligung: Erfordert eine klare und ausdrückliche Einwilligung für die Verarbeitung von Daten.
- Rechte der betroffenen Personen: Gewährt Rechte auf Zugang, Berichtigung, Löschung und Übertragbarkeit personenbezogener Daten.
- Datenschutzbeauftragter: Organisationen müssen einen Datenschutzbeauftragten benennen.
- Sanktionen: Bis zu 2 % des Umsatzes des Unternehmens in Brasilien, begrenzt auf 50 Millionen Real pro Verstoß[13].
Gesetz zum Schutz persönlicher Informationen und elektronischer Dokumente (PIPEDA) — Kanada
- Region: Kanada
- Gültig seit: 13. April 2000 (mit Änderungen im Laufe der Zeit)
Wichtigste Bestimmungen
- Einwilligung: Organisationen müssen eine sinnvolle Einwilligung für die Erhebung und Nutzung von Daten einholen.
- Auskunft und Berichtigung: Einzelpersonen haben das Recht, auf ihre personenbezogenen Daten zuzugreifen und diese berichtigen zu lassen.
- Datensicherheit: Organisationen müssen personenbezogene Daten durch angemessene Schutzmaßnahmen absichern.
- Sanktionen: Der Privacy Commissioner kann Angelegenheiten an den Federal Court verweisen, der Abhilfemaßnahmen anordnen kann[14].
Neue Datenschutzgesetze in den USA
- Staaten: Verschiedene, einschließlich New Jersey, New Hampshire, Montana, Florida, Texas und Oregon
- Gültig ab: Verschiedene Termine in 2024 und 2025
Wichtige Bestimmungen
- Zustimmung: Ähnliche Anforderungen zur Einholung von Zustimmung vor der Datenverarbeitung.
- Rechte der betroffenen Person: Rechte zum Zugriff, zur Bearbeitung, zum Löschen und zum Opt-Out der Datenverarbeitung.
- Datensicherheit: Anforderungen zum Schutz persönlicher Daten und Durchführung von Datenschutzbewertungen.
- Strafen: Variiert nach Staat, einschließlich Bußgelder und Durchsetzungsmaßnahmen durch Staatsbehörden.
Tipp: Die einzige wirkungsvollste Gewohnheit ist die Begrenzung dessen, was Sie online von vornherein teilen. Kombinieren Sie starke einmalige Passwörter, verschlüsselte Cloud-Speicherung und ein VPN im öffentlichen Wi-Fi, und Sie beseitigen den meisten Angriffsfläche, auf die Kriminelle angewiesen sind.
Möglichkeiten zum Schutz Ihrer persönlichen Informationen
Die Bedrohungen sind real, aber auch die Abwehr. Hier sind spezifische, umsetzbare Schritte zum Schutz Ihrer persönlichen Daten online.
Datenschutzfreundliche Browser verwenden
Standardbrowser sammeln erhebliche Mengen an Nutzerdaten. Datenschutzorientierte Alternativen wie Brave, Firefox (mit aktiviertem strengem Tracking-Schutz) und der Tor Browser blockieren Tracker und Werbung standardmäßig. Tor leitet den Datenverkehr über einen zufälligen Pfad durch mehrere Relais[16], sodass kein Beobachter an einem einzelnen Punkt erkennen kann, woher die Verbindung kommt oder wohin sie geht.
Begrenzen Sie die Datenfreigabe
Jedes Teil persönlicher Informationen, das Sie online teilen, erhöht Ihr Expositionsrisiko. Vermeiden Sie es, Ihren vollständigen Namen, Wohnadresse, Telefonnummer oder Arbeitsplatz auf öffentlichen Profilen zu posten. Überprüfen Sie die Berechtigungen, die Sie Apps erteilen, und widerrufen Sie den Zugriff auf Ihre Kontakte, Ihren Standort und Ihre Kamera, wenn nicht benötigt.
Verschlüsseln Sie Cloud-Speicher
Wenn Sie Dateien in der Cloud speichern, verwenden Sie Services, die End-to-End-Verschlüsselung anbieten, wie Tresorit oder Proton Drive. Für bestehende Cloud-Speicherkonten (Google Drive, Dropbox) verschlüsseln Sie empfindliche Dateien lokal vor dem Hochladen mit Tools wie Cryptomator.
Verwenden Sie einen Gerät-Finder
Aktivieren Sie „Find My Device” (Android) oder „Find My iPhone” (iOS) auf allen Ihren Geräten. Wenn ein Gerät verloren geht oder gestohlen wird, ermöglichen Ihnen diese Tools, das Gerät aus der Ferne zu sperren und alle persönlichen Daten zu löschen, bevor es in die falschen Hände fällt.
Überprüfen Sie App-Berechtigungen
Viele Apps fordern Zugriff auf Ihre Kamera, Ihr Mikrofon, Ihre Kontakte und Ihre Standortdaten weit über das hinaus an, was sie zum Funktionieren benötigen. Überprüfen Sie auf iOS und Android App-Berechtigungen in Ihren Geräteeinstellungen und widerrufen Sie alle, die unnötig erscheinen. Achten Sie besonders auf Apps, die Mikrofon- oder Kamerazugriff anfordern, während sie im Hintergrund ausgeführt werden.
Installieren Sie Ad-Blocker
Browser-Erweiterungen wie uBlock Origin blockieren Tracking-Skripte, aufdringliche Anzeigen und bekannte Malware-Domains. Ad-Blocker reduzieren die Menge der Daten, die Dritte über Ihr Browsing-Verhalten sammeln können, und verbessern auch die Seiten-Ladegeschwindigkeit.
Verwenden Sie datenschutzfreundliche Messaging-Apps
Standard-SMS-Nachrichten sind nicht verschlüsselt. Apps wie Signal verwenden standardmäßig End-to-End-Verschlüsselung für alle Nachrichten, Sprachanrufe und Videoanrufe. Dies bedeutet, dass selbst der App-Anbieter Ihre Gespräche nicht lesen kann.
Verwenden Sie sichere E-Mail-Services
E-Mail-Anbieter wie ProtonMail und Tutanota bieten End-to-End-Verschlüsselung, im Gegensatz zu Standard-Gmail- oder Outlook-Konten, bei denen der Anbieter technisch auf Nachrichteninhalte zugreifen kann.
Starke, einzigartige Passwörter erstellen
Eine Analyse von Konten, die Opfer von Datenlecks wurden, durch die britische Regierung ergab, dass 123456 das meistgenutzte Passwort war und auf 23,2 Millionen Konten verwendet wurde[17]. Verwenden Sie einen Passwort-Manager, um für jedes Konto einzigartige Passwörter zu erzeugen und zu speichern. Die CISA empfiehlt, dass ein starkes Passwort mindestens 16 Zeichen lang, zufällig und einzigartig[18] ist. Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA)[19] bei jedem Konto, das sie unterstützt.
Verwenden Sie App-Sperren
Viele Smartphones ermöglichen es, individuelle Apps mit einer separaten PIN, einem Muster oder einem biometrischen Scan zu sperren. Dies bietet eine zweite Schutzebene, falls jemand Zugriff auf Ihr Gerät erhält.
Löschen Sie regelmäßig Ihre Browserdaten
Löschen Sie Ihren Browserverlauf, Cookies und gecachte Daten regelmäßig. Dies entfernt gespeicherte Tracking-Daten und reduziert die Informationen, die jedem zur Verfügung stehen, der auf Ihr Gerät zugreift. Die meisten Browser ermöglichen es Ihnen, diesen Prozess durch Einstellungen zu automatisieren.
Deaktivieren Sie Cookies von Drittanbietern
Moderne Browser einschließlich Chrome, Firefox und Safari ermöglichen es Ihnen, Cookies von Drittanbietern zu blockieren, die hauptsächlich zum Tracking Ihrer Aktivität über verschiedene Websites verwendet werden. Durch deren Deaktivierung reduzieren Sie das Tracking über Websites erheblich. Überprüfen Sie die Datenschutzeinstellungen Ihres Browsers, um dies zu konfigurieren.
Aktivieren Sie Do Not Track-Anfragen
Obwohl nicht alle Websites Do Not Track (DNT)-Anfragen respektieren, signalisiert die Aktivierung dieser Einstellung in Ihrem Browser Ihre Präferenz, nicht verfolgt zu werden. Kombinieren Sie dies mit dem Deaktivieren unnötiger Standort- und Benachrichtigungsberechtigungen auf Mobilgeräten.
Isolieren Sie Online-Aktivitäten
Verwenden Sie separate Browser oder Browser-Profile für verschiedene Aktivitäten. Halten Sie persönliches Browsing in einem Profil und Arbeit oder Einkaufen in einem anderen. Dies verhindert, dass Tracking-Netzwerke ein vollständiges Bild Ihres Online-Verhaltens zusammenstellen.
Sichern Sie Ihre IoT-Geräte
Ändern Sie sofort nach der Einrichtung Standardpasswörter auf jedem verbundenen Gerät. Überprüfen Sie monatlich auf Firmware-Updates. Deaktivieren Sie Fernzugriffsfunktionen, die Sie nicht verwenden, und erwägen Sie, IoT-Geräte in ein separates Wi-Fi-Netzwerk von Ihren Hauptgeräten zu platzieren.
Verwendung von Verschlüsselungstools zum Schutz Ihrer Verbindung
Verschlüsselung ist die wirkungsvollste technische Verteidigung für persönliche Daten im Transit. Mehrere Tools arbeiten zusammen, um verschiedene Aspekte Ihrer Online-Aktivität zu schützen.
Virtuelle Private Netzwerke (VPNs)
Ein VPN verschlüsselt den gesamten Internetverkehr zwischen Ihrem Gerät und dem VPN-Server und verhindert, dass Ihr ISP, Netzwerkadministratoren und Angreifer im öffentlichen Wi-Fi Ihre Aktivität überwachen. VPNs maskieren auch Ihre IP-Adresse, wodurch es Websites und Werbetreibenden schwerer fällt, Ihren Standort zu verfolgen.
Priorisieren Sie bei der Wahl eines VPNs Anbieter mit verifizierten No-Log-Richtlinien, starken Verschlüsselungsstandards (AES-256) und einem breiten Servernetzwerk. Vergleichen Sie Top-Anbieter basierend auf Geschwindigkeit, Sicherheit und Datenschutzfunktionen auf unserer VPN-Bewertungsseite.
NordVPN ist eine der top-bewerteten Optionen für persönliche Privatsphäre. Es nutzt AES-256-Verschlüsselung, verfügt über eine unabhängig geprüfte No-Log-Richtlinie und bietet integrierte Malware- und Werbeblocker durch sein Threat Protection-Feature. NordVPN unterstützt bis zu 10 gleichzeitige Geräteverbindungen und betreibt 7,229 Server in 150 Ländern.
Verschlüsselte DNS
Standard-DNS-Abfragen werden im Klartext gesendet, wodurch Ihr ISP jede von Ihnen besuchte Website sehen kann. Das Wechseln zu verschlüsseltem DNS (DNS über HTTPS oder DNS über TLS) über Anbieter wie Cloudflare (1.1.1.1) oder Quad9 verhindert diese Überwachung.
HTTPS überall
Überprüfen Sie immer, dass Websites HTTPS verwenden, bevor Sie persönliche Informationen eingeben. Moderne Browser zeigen ein Vorhängeschloss-Symbol in der Adressleiste für verschlüsselte Verbindungen an. Die HTTPS Everywhere Erweiterung (jetzt in vielen Browsern integriert) aktualisiert Verbindungen automatisch auf HTTPS, wenn verfügbar.
Private Browser und Suchmaschinen
Kombinieren Sie Ihr VPN mit einem datenschutzfreundlichen Browser wie Brave oder Firefox und einer Suchmaschine wie DuckDuckGo, die Suchabfragen nicht verfolgt. Dieser geschichtete Ansatz bietet einen deutlich besseren Datenschutz als jedes einzelne Tool allein.
Wichtige Erkenntnisse
Datenschutz ist kein optionales Thema in der heutigen digitalen Umgebung. Jede Online-Aktion generiert Daten, die erfasst, weitergegeben, verkauft oder gestohlen werden können. Die Bedrohungen sind spezifisch und gut dokumentiert, von Phishing und Malware bis zu Social Engineering und IoT-Schwachstellen.
Die Verteidigungen sind gleich spezifisch. Starke, einmalige Passwörter, die von einem Passwort-Manager verwaltet werden, eliminieren den häufigsten Angriffvektor. Ein VPN verschlüsselt Ihren Datenverkehr und verhindert Netzwerk-Überwachung. Datenschutzfreundliche Browser und verschlüsselte Messaging-Apps reduzieren die für Tracker und Angreifer verfügbaren Daten. Und Datenschutzgesetze wie GDPR und CCPA geben Ihnen legale Rechte, um Ihre Informationen zu kontrollieren.
Der wirkungsvollste Ansatz kombiniert mehrere Ebenen: Begrenzen Sie das, was Sie teilen, verschlüsseln Sie das, was Sie übertragen, sichern Sie das, was Sie speichern, und bleiben Sie über sich entwickelnde Bedrohungen informiert. Kein einzelnes Tool bietet vollständigen Schutz, aber zusammen reduzieren diese Maßnahmen Ihr Risiko erheblich. Machen Sie heute einen Schritt, ob Sie Ihre App-Berechtigungen überprüfen, Multi-Faktor-Authentifizierung aktivieren oder ein VPN einrichten, und bauen Sie von dort aus auf.
Referenzen
- Justice. o. D. Dl. Abgerufen am 16. Oktober 2026 von https://www.justice.gov/opa/press-release/file/1300246/dl.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Indicators Associated With WannaCry Ransomware. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archiviert: Wayback-Machine-Snapshot
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. Mai 2023). Abgerufen am 16. Oktober 2026 von https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Archiviert: Wayback-Machine-Snapshot
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. November 2019). Abgerufen am 16. Oktober 2026 von https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Archiviert: Wayback-Machine-Snapshot
- FTC. o. D. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Abgerufen am 16. Oktober 2026 von https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Archiviert: Wayback-Machine-Snapshot
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. Mai 2024). Abgerufen am 16. Oktober 2026 von https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Archiviert: Wayback-Machine-Snapshot
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Abgerufen am 16. Oktober 2026 von https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Archiviert: Wayback-Machine-Snapshot
- NIST. 2018. Privacy Framework. Abgerufen am 16. Oktober 2026 von https://www.nist.gov/privacy-framework.Archiviert: Wayback-Machine-Snapshot
- European Commission. o. D. Legal framework of EU data protection. Abgerufen am 16. Oktober 2026 von https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Archiviert: Wayback-Machine-Snapshot
- European Commission. o. D. Enforcement and sanctions. Abgerufen am 16. Oktober 2026 von https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archiviert: Wayback-Machine-Snapshot
- CA. o. D. Ccpa Statute. Abgerufen am 16. Oktober 2026 von https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Abgerufen am 16. Oktober 2026 von https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Archiviert: Wayback-Machine-Snapshot
- Planalto. o. D. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Archiviert: Wayback-Machine-Snapshot
- GC. o. D. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Abgerufen am 16. Oktober 2026 von https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Archiviert: Wayback-Machine-Snapshot
- European Commission. o. D. Obligations. Abgerufen am 16. Oktober 2026 von https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Archiviert: Wayback-Machine-Snapshot
- The Tor Project, Inc. o. D. Tor Project: Overview. Abgerufen am 16. Oktober 2026 von https://2019.www.torproject.org/about/overview.html.en.Archiviert: Wayback-Machine-Snapshot
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Abgerufen am 16. Oktober 2026 von https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Use Strong Passwords. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/secure-our-world/use-strong-passwords.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Turn On MFA. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/secure-our-world/turn-mfa.Archiviert: Wayback-Machine-Snapshot
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
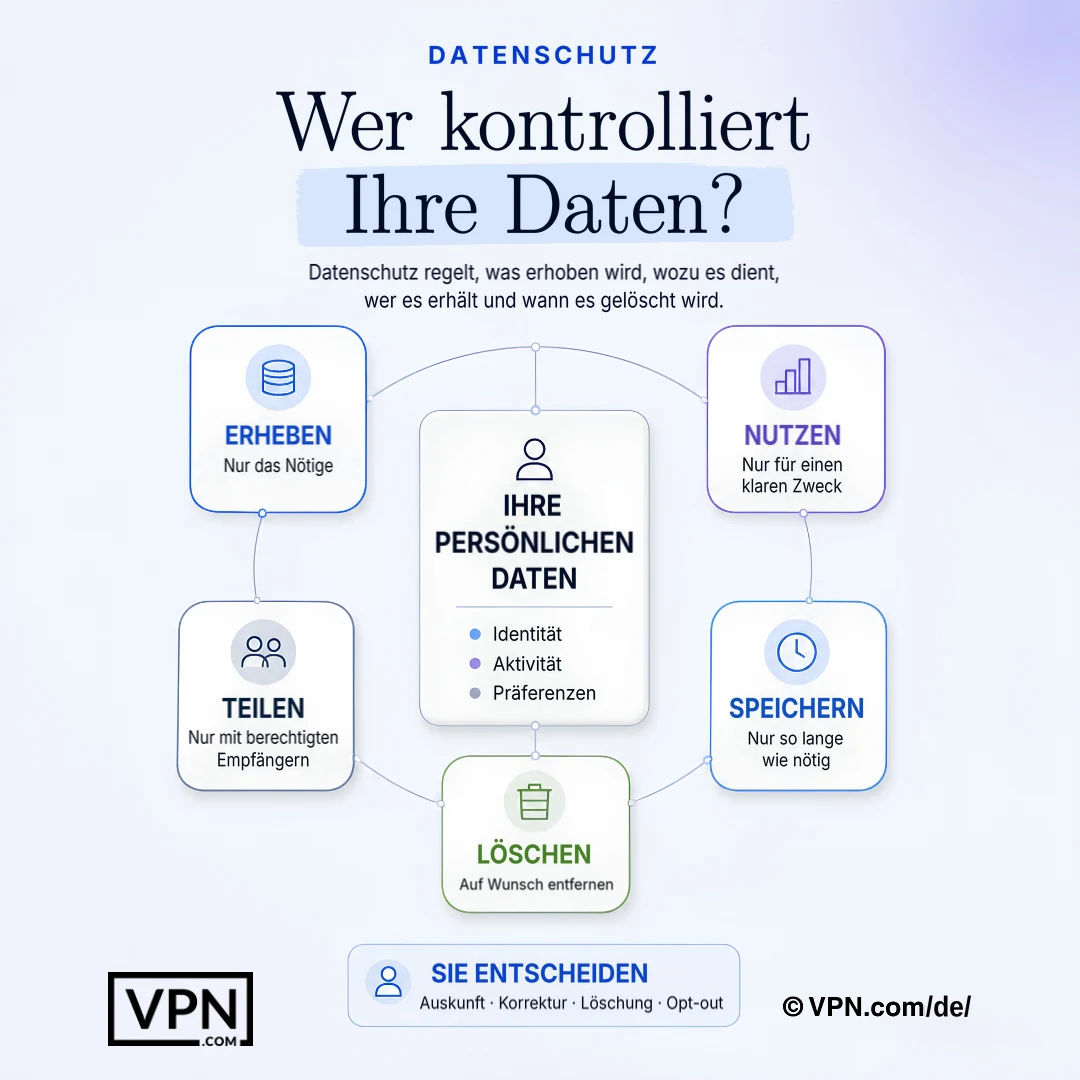
Datenschutz legt fest, welche Informationen erhoben werden, wie sie genutzt werden, wer sie erhält und wann sie gelöscht werden.
Häufig gestellte Fragen
Was ist der Unterschied zwischen Datenschutz und Datenschutz?
Datenschutz ist Ihr individuelles Recht, zu kontrollieren, wie persönliche Informationen wie Ihr Name, Browserverlauf oder Standortdaten erfasst, verwendet und weitergegeben werden. Datenschutz umfasst die organisatorischen und rechtlichen Rahmenbedingungen, die Unternehmen einhalten müssen, um diese Daten verantwortungsvoll zu handhaben. Konzentrieren Sie sich beim persönlichen Datenschutz auf Tools wie VPNs und Passwort-Manager statt auf Unternehmens-Compliance-Frameworks.
Wie gefährlich ist Spear-Phishing im Vergleich zu klassischem Phishing?
Spear-Phishing ist deutlich gefährlicher, obwohl es viel seltener vorkommt. Ein Bericht von Barracuda Networks aus dem Jahr 2023 zeigt, dass Spear-Phishing nur 0,1 % der E-Mail-basierten Angriffe ausmacht, aber in deren Daten für 66 % der Datenschutzverletzungen verantwortlich ist. Der Grund: Angreifer recherchieren ihre Ziele über soziale Medien und frühere Datenlecks, um überzeugende, persönlich zugeschnittene Nachrichten zu verfassen. Überprüfen Sie dringende Anfragen über einen separaten Kommunikationskanal, bevor Sie handeln.
Kann Social Engineering wirklich große Konten kompromittieren, nicht nur einzelne Personen?
Ja. Im Juli 2020 wurde Twitter Ziel eines Einbruchs, als Angreifer einen koordinierten Social-Engineering-Angriff auf Mitarbeiter mit Zugriff auf interne Tools ausführten. Anschließend kompromittierten sie prominente Konten, darunter die von Barack Obama und Elon Musk, um einen Krypto-Betrug zu bewerben. Das zeigt, dass Social Engineering die menschliche Psychologie ausnutzt und nicht Softwarefehler, weshalb es wichtig ist, Anfragen über offizielle Kanäle zu überprüfen.
Wie real ist die Bedrohung durch Deepfakes für persönliche und finanzielle Daten?
Es ist eine aktive und kostspielige Bedrohung. Im Jahr 2024 überwies ein Finanzmitarbeiter beim Ingenieurunternehmen Arup etwa 25 Millionen $, nachdem er an einem Videoanruf teilgenommen hatte, bei dem es sich in Wirklichkeit um einen Deepfake des Finanzvorstands des Unternehmens handelte. Kriminelle nutzen geklonte Stimmen und Gesichter für Erpressung und Betrug. Multi-Faktor-Authentifizierung hilft hier, weil allein eine Stimme oder ein Video keine sensiblen Transaktionen mehr autorisieren kann.
Sind Smart-Home- und IoT-Geräte ein echtes Datenschutzrisiko?
Ja. Viele IoT-Geräte werden mit Standardpasswörtern ausgeliefert, die Nutzer nie ändern, und übertragen Daten unverschlüsselt. Im Jahr 2019 stellten Forscher von Bitdefender fest, dass die Ring Video Doorbell Pro während der Einrichtung WLAN-Zugangsdaten über unverschlüsseltes HTTP austauschte, wodurch jeder in Reichweite sie abfangen konnte. Ändern Sie die Standardpasswörter sofort nach der Einrichtung, prüfen Sie monatlich auf Firmware-Updates und deaktivieren Sie nicht benötigte Fernzugriffsfunktionen.
Was passiert mit meinen Daten nach einer Datenpanne?
Gestohlene Daten werden häufig auf Darknet-Marktplätzen verkauft. Die Preise schwanken stark, doch vollständige Identitätsdatensätze und Krankenakten sind besonders wertvoll. Kriminelle nutzen sie anschließend für Identitätsdiebstahl; die FTC meldete, dass Amerikaner im Jahr 2023 durch Betrug mehr als 10 Milliarden US-Dollar verloren haben.
Welche Rechte gibt mir die DSGVO tatsächlich an meinen personenbezogenen Daten?
Die DSGVO, die seit dem 25. Mai 2018 in der gesamten EU gilt, gewährt Ihnen das Recht, Ihre personenbezogenen Daten einzusehen, zu berichtigen, zu löschen und deren Verarbeitung einzuschränken. Außerdem müssen Organisationen eine Rechtsgrundlage, etwa Ihre Einwilligung, haben, bevor sie Ihre Daten verarbeiten. Stellt eine Datenpanne ein Risiko für Personen dar, müssen Unternehmen die Aufsichtsbehörde innerhalb von 72 Stunden benachrichtigen. Verstöße können mit Bußgeldern von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist.
Wie unterscheidet sich der CCPA für Verbraucher von der DSGVO?
Der CCPA, der seit dem 1. Januar 2020 in Kalifornien gilt, gibt Verbrauchern das Recht zu erfahren, welche personenbezogenen Daten erhoben werden, das Recht auf Löschung dieser Daten sowie das Recht, dem Verkauf ihrer Daten zu widersprechen. Verwaltungsrechtliche Bußgelder betragen bis zu 2.500 $ pro Verstoß oder 7.500 $ pro vorsätzlichem Verstoß. Das ist enger gefasst als die Struktur der DSGVO mit bis zu 20 Mio. € bzw. 4 % des Umsatzes, bietet US-Verbrauchern aber dennoch konkrete Hebel, um dem Verkauf ihrer Daten zu widersprechen.
Wie schützt ein VPN meine persönlichen Daten konkret?
Ein VPN verschlüsselt den gesamten Datenverkehr zwischen deinem Gerät und seinem Server, blockiert deinen Internetanbieter und Angreifer im öffentlichen Wi-Fi von der Überwachung der Aktivität und verbirgt deine IP-Adresse, um die Standortverfolgung zu erschweren. NordVPN nutzt beispielsweise AES-256-Verschlüsselung, gibt an, dass seine No-Log-Richtlinie unabhängig überprüft wurde, betreibt 7,229 Server in 150 Ländern und deckt 10 gleichzeitige Geräte ab.
Welche Tools schützen meine Kommunikation über ein VPN hinaus?
Schichten Sie Verschlüsselung über Kanäle. Signal verschlüsselt Nachrichten, Sprach- und Videoanrufe standardmäßig Ende-zu-Ende, sodass selbst der App-Anbieter sie nicht lesen kann. ProtonMail und Tutanota bieten verschlüsselte E-Mail Ende-zu-Ende, im Gegensatz zu Standard-Gmail oder Outlook. Verschlüsselte DNS über Cloudflare (1.1.1.1) oder Quad9 verhindert, dass Ihr ISP jeden von Ihnen besuchten Ort im Klartext protokolliert.
Was macht ein Passwort im Jahr 2024 wirklich stark?
Länge und Zufälligkeit sind am wichtigsten: Ziel sind mindestens 16 Zeichen mit Groß- und Kleinbuchstaben, Zahlen und Symbolen. Trotzdem steht „123456“ immer noch ganz oben auf den Listen der geknackten Passwörter. Verwenden Sie einen Passwort-Manager, der für jedes Konto einen eindeutigen Zugang erzeugt und speichert, und aktivieren Sie überall die Multi-Faktor-Authentifizierung, wo sie angeboten wird, damit ein gestohlenes Passwort allein keinen Zugriff gewährt.
Wie schütze ich meine Daten speziell im öffentlichen WLAN?
Vermeiden Sie es, sich in öffentlichen Netzwerken bei Bank- oder anderen sensiblen Konten anzumelden, denn Angreifer im selben WLAN können Man-in-the-Middle-Angriffe durchführen oder sogenannte „Evil-Twin“-Hotspots einrichten, die legitime Netzwerke nachahmen. Verwenden Sie ein VPN, um Ihre Verbindung zu verschlüsseln, und prüfen Sie, ob Websites HTTPS nutzen, bevor Sie persönliche Daten eingeben.
Was ist die einzelne wirkungsvollste Gewohnheit, um mein Datenschutzrisiko zu reduzieren?
Online von vornherein zu begrenzen, was Sie teilen, da jedes Detail, das Sie posten, erweitert, was Angreifer für Spear Phishing oder Doxxing verwenden können. Kombinieren Sie das mit starken einmaligen Passwörtern, verschlüsselten Cloud-Speicher-Tools wie Proton Drive oder Tresorit und einem VPN im öffentlichen Wi-Fi. Zusammen beseitigen diese den meisten Angriffsfläche, auf die Kriminelle angewiesen sind.