Phishing-Angriffe: Wie sie funktionieren und wie man sie verhindert
Erfahren Sie, was Phishing-Angriffe sind, welche häufigen Taktiken Betrüger verwenden, und welche Schritte Sie unternehmen können, um diese täuschenden Online-Bedrohungen zu erkennen und zu vermeiden.
 Michael Gargiulo
Fazit: Phishing gehört zu den am weitesten verbreiteten Angriffsvektoren der Cyberkriminalität. Mit gefälschten E-Mails, Anrufen und Websites werden Zugangsdaten gestohlen. Wirksamer Schutz erfordert die Kombination aus Sicherheitswerkzeugen, ständiger Wachsamkeit und einer skeptischen Haltung gegenüber unaufgeforderten Nachrichten.
Cyberkriminelle verfeinern ihre Methoden ständig, um persönliche Daten zu stehlen und Systeme zu kompromittieren. Phishing bleibt ihre wirksamste Waffe. Das Internet Crime Complaint Center des FBI erhielt 298.878 Beschwerden über Phishing und Spoofing im Jahr 2023[1] und damit mehr als zu jedem anderen Delikttyp, den es erfasst. Der Verizon Data Breach Investigations Report 2024 ergab zudem, dass die mediane Zeit, bis ein Nutzer auf eine Phishing-E-Mail hereinfällt, unter 60 Sekunden liegt[2].
Diese Angriffe nutzen gefälschte E-Mails, Telefonanrufe, Textnachrichten und Websites, um Menschen dazu zu bringen, ihre Zugangsdaten preiszugeben. Zu verstehen, wie jeder Typ funktioniert, ist der erste Schritt zu einer wirksamen Verteidigung.
| Phishing-Typ | Methode | Hauptziel |
|---|---|---|
| E-Mail-Phishing | Massenhaft versandte gefälschte E-Mails, die vertrauenswürdige Marken imitieren | Breites Publikum – Zugangsdaten, Zahlungsinformationen |
| Spear-Phishing | Personalisierte E-Mails mit bekannten Details über das Opfer | Bestimmte Personen oder Organisationen |
| Vishing | Sprachanrufe, die sich als Banken oder technischer Support ausgeben | Finanzinformationen, Kontozugang |
| Smishing | Gefälschte SMS mit schädlichen Links | Mobilfunknutzer, Paket- und Liefer-Betrug |
| Whaling | Hochgezielte Angriffe auf Führungskräfte oder die C-Suite | Überweisungen, sensible Unternehmensdaten (die verwandte Kategorie Business Email Compromise verursachte 2023 gemeldete Verluste von 2,9 Milliarden US-Dollar[1]) |
| Pharming | Heimliche Umleitung legitimer URLs auf gefälschte Seiten | Zugangsdaten in großem Umfang |
| Clone-Phishing | Duplizieren einer echten E-Mail mit ausgetauschtem schädlichem Link | Opfer, die dem ursprünglichen Absender vertrauen |
Wie Sie einen Phishing-Versuch erkennen
Phishing-Nachrichten weisen oft gemeinsame Warnsignale auf. Wer sie schnell erkennt, verhindert Diebstahl von Zugangsdaten und Malware-Infektionen.
Prüfen Sie die Absenderadresse. Angreifer fälschen häufig Anzeigenamen, verwenden aber falsch geschriebene Domains. Eine E-Mail von “support@amaz0n-security.com” stammt nicht von Amazon. Fahren Sie mit der Maus über das Absenderfeld, um die tatsächliche Adresse anzuzeigen.
Achten Sie auf Dringlichkeit und Drohungen. Nachrichten wie “Ihr Konto wird in 24 Stunden gesperrt” setzen Sie unter Druck, damit Sie vorschnell handeln. Die CISA nennn dringlichen oder emotional aufwühlenden Sprachgebrauch[3], insbesondere Nachrichten, die schwerwiegende Folgen androhen, falls man nicht sofort antwortet, als wichtiges Warnzeichen.
Prüfen Sie Links, bevor Sie klicken. Fahren Sie mit der Maus über jeden Link, um das Ziel der URL anzuzeigen. Lautet der Linktext “bankofamerica.com”, die URL führt aber zu “boa-secure-login.xyz”, schließen Sie die Nachricht sofort.
Achten Sie auf Grammatik- und Formatierungsfehler, verlassen Sie sich aber nicht darauf. Falsche Schreibweisen, seltsame Abstände und uneinheitliche Logos können auf eine betrügerische Nachricht hinweisen. Die CISA weist jedoch darauf hin, dass mit KI geschriebene Nachrichten fehlerfreie Grammatik haben können[3]. Prüfen Sie daher stets Absender, Link und die Anfrage selbst.
Tipp: Überprüfen Sie die URL manuell, bevor Sie irgendwo Zugangsdaten eingeben. Klicken Sie nicht auf Links in E-Mails. Geben Sie die Adresse direkt in Ihren Browser ein oder nutzen Sie ein gespeichertes Lesezeichen. Seriöse Banken und Dienste werden Sie niemals per E-Mail oder Telefon nach Ihrem Passwort fragen.
Präventionsmaßnahmen, die tatsächlich funktionieren
Die Erkennung allein reicht nicht aus. Unternehmen und Privatpersonen brauchen mehrschichtige Abwehrmaßnahmen, um Phishing-Versuche abzufangen, bevor sie das Postfach erreichen.
Multi-Faktor-Authentifizierung (MFA) aktivieren. Microsoft zufolge kann MFA über 99,9 Prozent der Angriffe auf Konten verhindern[4]. Selbst wenn ein Angreifer Ihr Passwort stiehlt, kann er ohne den zweiten Faktor nicht auf Ihr Konto zugreifen. Wo möglich, sollten Sie phishingresistente Methoden wie Sicherheitsschlüssel wählen, denn die Phishing-Leitlinien der CISA[5] geben phishingresistenter MFA für Administratorkonten Priorität.
E-Mail-Authentifizierungsprotokolle einrichten. Konfigurieren Sie SPF-, DKIM- und DMARC-Einträge für Ihre Domain. Zusammen überprüfen sie den sendenden Server eingehender E-Mails anhand veröffentlichter Regeln[5]. Die CISA-Richtlinie für Bundesbehörden besagt, dass eine DMARC-Richtlinie mit dem Wert „reject“ den stärksten Schutz vor gefälschten E-Mails bietet[6].
Regelmäßige Schulungen zur Security-Awareness durchführen. Schulungen helfen Menschen, Phishing zu erkennen und zu melden: Der Verizon-Bericht von 2024 ergab, dass 20 % der Nutzer in Simulationen Phishing gemeldet haben[2], darunter 11 % derjenigen, die zuvor geklickt hatten. Da die meisten Menschen innerhalb einer Minute handeln, sollten Sie die Schulungen so oft wiederholen, dass das Bewusstsein dafür präsent bleibt.
Schutz-DNS-Filterung nutzen. Die CISA empfiehlt einen Schutz-DNS-Resolver[5], der verhindert, dass Angreifer Nutzer auf schädliche Websites umleiten, die Zugangsdaten stehlen. Als kostenlose Optionen nennt sie unter anderem OpenDNS Home und Cloudflare Zero Trust Services.
Eine Schaltfläche zum Melden von Phishing bereitstellen. Geben Sie Mitarbeitenden die Möglichkeit, verdächtige E-Mails mit einem Klick zu melden. Die CISA bezeichnet das Melden verdächtiger Phishing-Aktivitäten[5] als eine der effizientesten Methoden zum Schutz von Organisationen.
Phishing-Reaktionsschritte, wenn ein Angriff erfolgreich war
Auch die besten Abwehrmaßnahmen versagen gelegentlich. Ein klarer Plan zur Reaktion auf Sicherheitsvorfälle begrenzt den Schaden und beschleunigt die Wiederherstellung.
Betroffenes Konto sofort isolieren. Setzen Sie das kompromittierte Passwort zurück und beenden Sie alle aktiven Sitzungen. Falls MFA nicht aktiviert war, aktivieren Sie es jetzt.
Sicherheitsteam sofort benachrichtigen. Die CISA fordert Organisationen auf, Phishing-Vorfälle umgehend zu melden[5]. Eine schnelle Meldung gibt den Reaktionsteams Zeit, die Infrastruktur des Angreifers zu blockieren, bevor sie sich auf weitere Konten ausbreitet.
Auf Malware prüfen. Hat das Opfer einen Link angeklickt oder einen Anhang heruntergeladen, führen Sie einen vollständigen Endpoint-Scan durch. Trennen Sie das Gerät vom Netzwerk, bis der Scan abgeschlossen ist.
Alles dokumentieren. Halten Sie die Header der Phishing-E-Mail, URLs, Zeitstempel und alle ergriffenen Maßnahmen fest. Diese Nachweise unterstützen forensische Untersuchungen und die Meldung an Aufsichtsbehörden.
Betroffene Parteien informieren. Wurden Kundendaten offengelegt, benachrichtigen Sie die betroffenen Personen gemäß den Meldepflichten bei Datenschutzverletzungen in Ihrer Rechtsordnung. Transparenz erhält das Vertrauen.
Endgültiges Fazit
Phishing bleibt eine der hartnäckigsten Bedrohungen in der Cybersicherheit. Angreifer passen sich schnell an und wechseln von E-Mail zu SMS zu Sprachanrufen, während Abwehrmaßnahmen in einem einzelnen Kanal verbessert werden.
Erkennungsfähigkeiten, mehrschichtige technische Kontrollen und regelmäßige Schulungen bilden die Grundlage einer effektiven Abwehr. E-Mail-Authentifizierungsprotokolle wie DMARC stoppen Domain-Spoofing. Multi-Faktor-Authentifizierung neutralisiert gestohlene Anmeldedaten. Vierteljährliches Training hält das Phishing-Bewusstsein in Ihrer gesamten Organisation scharf.
Ein robuster Incident-Response-Plan stellt sicher, dass Ihr Team Schäden, wenn ein Angriff durchdringt, innerhalb von Minuten statt Tagen eindämmt. Dokumentieren Sie Ihre Reaktionsverfahren, weisen Sie klare Rollen zu und üben Sie sie regelmäßig.
Phishing-Abwehr ist kein einmaliges Projekt. Sie erfordert kontinuierliche Aufmerksamkeit, aktualisierte Tools und eine sicherheitsbewusste Kultur auf allen Ebenen Ihrer Organisation.
Referenzen
- IC3. 2024. 2023 IC3Report. Abgerufen am 16. Oktober 2026 von https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archiviert: Wayback-Machine-Snapshot
- Verizon. o. D. 2024 Dbir Data Breach Investigations Report. Abgerufen am 16. Oktober 2026 von https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Recognize and Report Phishing. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archiviert: Wayback-Machine-Snapshot
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. August 2019). Abgerufen am 16. Oktober 2026 von https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archiviert: Wayback-Machine-Snapshot
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. BOD 18-01: Enhance Email and Web Security. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Archiviert: Wayback-Machine-Snapshot
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
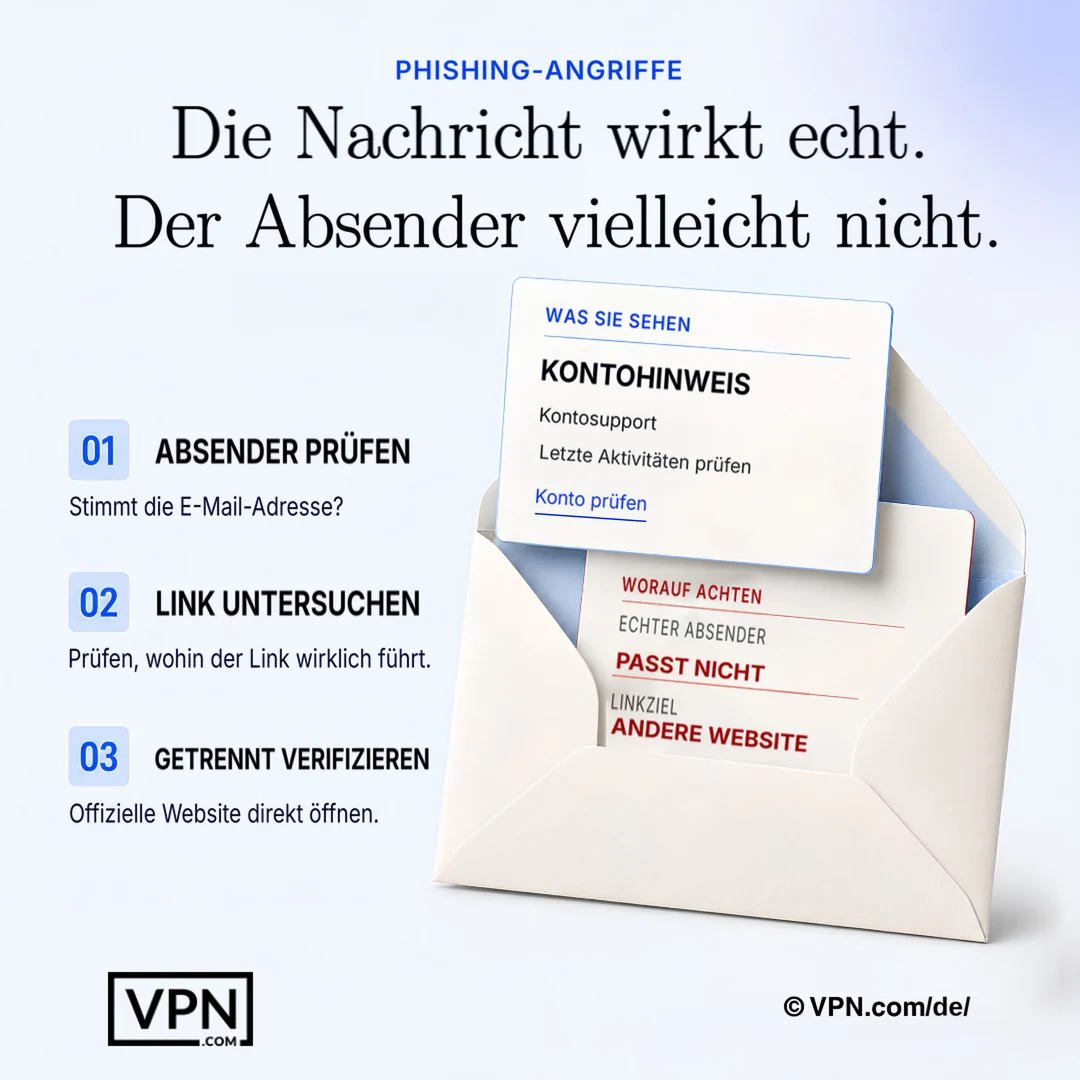
Eine überzeugende Nachricht kann dennoch betrügerisch sein – überprüfen Sie daher Absender und Ziel außerhalb der Nachricht selbst.
Häufig gestellte Fragen
Was ist Phishing und wie gehen Angreifer dabei konkret vor?
Phishing funktioniert, indem sich Angreifer über gefälschte E-Mails, Anrufe, Textnachrichten oder Websites als vertrauenswürdige Absender ausgeben, um Opfer dazu zu bringen, Zugangsdaten oder Geld herauszugeben. Das Internet Crime Complaint Center des FBI verzeichnete im Jahr 2023 298.878 Beschwerden über Phishing und Spoofing. Angreifer setzen dabei auf Dringlichkeit, gefälschte Domains und nachgeahmtes Branding statt auf technische Exploits, um erfolgreich zu sein.
Was ist der Unterschied zwischen E-Mail-Phishing, Spear Phishing und Whaling?
E-Mail-Phishing versendet Massen-E-Mails von gefälschten Marken an ein breites Publikum, um Anmeldedaten oder Zahlungsinformationen zu erhalten, während Spear Phishing Nachrichten personalisiert und bekannte Details über ein spezifisches Ziel nutzt. Whaling geht noch weiter und zielt speziell auf Führungskräfte und C-Suite ab, um Geldtransfers zu genehmigen oder sensible Unternehmensdaten preiszugeben. Je zielgerichteter der Angriff, desto überzeugender und teurer ist er in der Regel.
Was sind Vishing und Smishing, und wie unterscheiden sie sich von E-Mail-Phishing?
Vishing nutzt Sprachanrufe, die Banken oder technischen Support imitieren, um Finanzinformationen und Kontozugriff zu extrahieren, während Smishing gefälschte SMS-Nachrichten mit bösartigen Links versendet, oft getarnt als Liefer- oder Paketbenachrichtigungen. Beide umgehen E-Mail ganz, wodurch sie E-Mail-Authentifizierungsprotokolle wie DMARC umgehen und die Unmittelbarkeit ausnutzen, die Menschen mit Telefonanrufen und SMS verbinden.
Was ist Pharming und warum ist es schwerer zu erkennen als eine gefälschte E-Mail?
Pharming leitet legitime URLs stillschweigend zu gefälschten Websites um, ohne eine verdächtige E-Mail oder einen Link nötig zu haben, sodass Opfer auf einer spoofed Login-Seite landen, auch nachdem sie selbst die richtige Adresse eingegeben haben. Es zielt auf Anmeldedaten im großen Stil anstatt auf ein einzelnes Opfer ab, und es gibt kein offensichtliches Lockmittel wie Dringlichkeit oder eine falsch geschriebene Domain zu erkennen.
Was ist Clone Phishing?
Clone Phishing dupliziert eine echte, zuvor versendete E-Mail und tauscht einen bösartigen Link aus, basierend auf der Tatsache, dass das Opfer dem ursprünglichen Absender und der Nachricht bereits vertraut. Da die Kopie fast identisch mit etwas Legitimen aussieht, das der Empfänger bereits gesehen hat, umgeht sie die Skepsis, die eine kalte, unerwartete E-Mail normalerweise auslösen würde.
Was sind die typischen Warnzeichen einer Phishing-E-Mail?
Vier Warnsignale verraten viele Phishing-E-Mails. Prüfen Sie die Absenderadresse auf falsch geschriebene Domains wie „amaz0n-security.com“, achten Sie auf Dringlichkeit wie „Ihr Konto wird in 24 Stunden gesperrt“, fahren Sie mit der Maus über Links, um das tatsächliche Ziel anzuzeigen, und achten Sie auf Formatierungsfehler, wobei KI-geschriebene Nachrichten auch fehlerfrei sein können.
Wie verhindert Multi-Faktor-Authentifizierung, dass Phishing-Angriffe erfolgreich sind?
Microsoft zufolge kann Multi-Faktor-Authentifizierung über 99,9 Prozent aller Angriffe auf Konten blockieren, denn ein gestohlenes Passwort allein reicht nicht aus, um sich ohne den zweiten Faktor anzumelden. Selbst wenn eine Phishing-E-Mail Ihre Zugangsdaten erfolgreich abgreift, stoppt MFA den Angreifer am Anmeldebildschirm. Damit gehört sie zu den wirkungsvollsten verfügbaren Schutzmaßnahmen.
Was sind SPF, DKIM und DMARC, und brauche ich alle drei?
SPF, DKIM und DMARC sind E-Mail-Authentifizierungsprotokolle, die auf Domain-Ebene konfiguriert werden und überprüfen, ob eingehende E-Mails tatsächlich vom angegebenen Absender stammen. Ja, sie arbeiten zusammen und nicht als Alternativen: DMARC baut auf SPF und DKIM auf und legt fest, was mit E-Mails geschieht, die die Prüfung nicht bestehen. CISA erklärt, dass eine DMARC-Richtlinie mit dem Wert „reject“ den stärksten Schutz vor gefälschten E-Mails bietet.
Wie oft sollte Schulung zur Sicherheitssensibilisierung stattfinden, damit sie das Risiko tatsächlich senkt?
Oft genug, dass sich die Gewohnheit festigt. Der Bericht von Verizon aus dem Jahr 2024 ergab, dass ein Nutzer im Median weniger als 60 Sekunden braucht, um auf eine Phishing-E-Mail hereinzufallen, und dass nur 20 % der Nutzer Phishing in Simulationen gemeldet haben. Kurze, häufige Auffrischungen und eine einfache Meldemöglichkeit sind die praktische Antwort auf diese Zahlen.
Welche Tools blockieren Phishing-Seiten, bevor Mitarbeiter sie anklicken können?
Protective DNS-Filterung verhindert, dass Nutzer sich mit bekannten schädlichen Websites verbinden. Die CISA nennt dafür kostenlose Optionen wie OpenDNS Home und Cloudflare Zero Trust Services. Kombiniert man dies mit einer Schaltfläche zum Melden von Phishing mit nur einem Klick, können Mitarbeiter verdächtige E-Mails sofort markieren. Die CISA bezeichnet dies als eine der effizientesten Methoden, um ein Unternehmen zu schützen.
Was sollte ich zuerst tun, wenn ich auf einen Phishing-Link geklickt oder mein Passwort eingegeben habe?
Isolieren Sie das Konto sofort: setzen Sie das kompromittierte Passwort zurück und widerrufen Sie alle aktiven Sitzungen, aktivieren Sie dann MFA, falls es nicht bereits aktiviert war. Führen Sie einen vollständigen Endpoint-Scan auf Malware durch, wenn Sie auf einen Link geklickt oder einen Anhang heruntergeladen haben, und isolieren Sie das Gerät vom Netzwerk, bis dieser Scan abgeschlossen ist.
Wie schnell sollte ein Unternehmen einen Phishing-Vorfall intern melden?
Benachrichtigen Sie Ihr Sicherheitsteam unmittelbar nach einem vermuteten Angriff. Die CISA fordert Organisationen auf, Phishing-Vorfälle umgehend zu melden. Schnelles Handeln gibt den Verantwortlichen Zeit, die Infrastruktur des Angreifers zu blockieren, bevor sie sich auf weitere Konten ausbreitet. Die Zielvorgabe lautet: Minuten, nicht Tage.
Was umfasst ein guter Incident-Response-Plan nach Diebstahl von Anmeldedaten?
Ein solider Phishing-Response-Plan dokumentiert alles: die Header der Phishing-E-Mail, URLs, Zeitstempel und jede ergriffene Maßnahme, was forensische Ermittlungen und behördliche Berichte unterstützt. Er isoliert auch betroffene Konten, scannt Geräte auf Malware und benachrichtigt betroffene Personen gemäß den Benachrichtigungsgesetzen Ihrer Gerichtsbarkeit, wenn Kundendaten offengelegt wurden.