Leitfaden zu Ransomware-Angriffen: Wie sie funktionieren & Verteidigungstipps
Verstehen Sie Ransomware-Angriffe, gängige Methoden von Cyberkriminellen und praktische Schritte zum Schutz Ihrer Systeme, Daten und Netzwerk vor Entführung.
 Michael Gargiulo
Was ist ein Ransomware-Angriff?
Ein Ransomware-Angriff tritt auf, wenn Hacker Malware einschleusen, die Dateien sperrt oder den Systemzugriff blockiert. Sie fordern eine Zahlung, normalerweise in Kryptowährung, um dies zu beheben. Moderne Varianten gehen noch weiter mit doppelter Erpressung. Angreifer stehlen Daten und drohen, diese zu veröffentlichen, wenn Opfer sich weigern zu zahlen. Einige Gruppen verwenden nun dreifache Erpressung und fügen DDoS-Angriffe hinzu oder richten sich gegen mit dem Opfer verbundene Dritte.
Fazit: Ransomware sperrt Ihre Dateien und verlangt Lösegeld. Moderne Varianten stehlen zuerst Ihre Daten, um auch nach der Entschlüsselung Druck auszuüben. Chainalysis erfasste rund 813,55 Millionen US-Dollar an Ransomware-Zahlungen im Jahr 2024[1]. Vorbeugung kostet deutlich weniger: starke Backups nach der 3-2-1-1-0-Regel, phishing-resistente MFA, gepatchte Systeme und Netzwerksegmentierung schließen die meisten Angriffswege, bevor sie entstehen.
Was wäre, wenn Ihre Dateien, Fotos und Geschäftsunterlagen hinter einem digitalen Schloss verschwänden? Den einzigen Schlüssel halten Kriminelle, die eine Zahlung fordern. Diese Realität definiert einen Ransomware-Angriff. Diese Form der Cyberkriminalität blockiert nicht nur den Zugriff auf Ihre Daten. In vielen Fällen stehlen Hacker diese jetzt zunächst und drohen, sie zu veröffentlichen, wenn das Lösegeld nicht bezahlt wird.
Das Risiko ist stark gestiegen. Ransomware-as-a-Service macht es einfach, Angriffe zu starten. Auch weniger talentierte Hacker können massiven Schaden anrichten. Neuere Fälle haben Krankenhäuser, Lebensmittellieferanten und Regierungsstellen lahmgelegt. Keine Branche ist sicher.
Die Auswirkungen gehen weit über Lösegeldgelder hinaus. Opfer sehen sich mit langen Ausfallzeiten, Vertrauensverlust von Kunden und permanentem Datenverlust konfrontiert. Was einmal als selten galt, ist jetzt ein alltägliches Risiko für Privatpersonen, kleine Unternehmen und große Konzerne gleichermaßen. Dieser Leitfaden erklärt, warum diese Angriffe weiter zunehmen, und bietet praktische Schritte zum Schutz Ihrer Daten.
| Metrik | Ergebnis |
|---|---|
| Gesamte Lösegeldzahlungen | Rund 813,55 Mio. $ im Jahr 2024, ein Rückgang um 35 % gegenüber dem Rekordwert von 1,25 Mrd. $ im Jahr 2023, laut Chainalysis[1]. Weniger als die Hälfte der erfassten Vorfälle endete mit einer Zahlung. |
| Erpressungstrend | Ransomware war laut dem Verizon-Bericht 2024 in 23 % der Datenschutzverletzungen beteiligt; zusammen mit anderen Erpressungsformen erreichte sie 32 %, ein Zeichen dafür, dass Erpressung mit gestohlenen Daten zunimmt (Verizon DBIR[2]). |
| Ausbreitungszeit | Im Durchschnitt 29 Minuten, am schnellsten 27 Sekunden. CrowdStrike hat dies im Bericht 2026 für eCrime-Akteure gemessen, die sich nach dem initialen Zugriff im Jahr 2025 seitlich im Netzwerk bewegten (CrowdStrike[3]). |
Cyberangriffe erfolgen schnell und hart mit Million-Dollar-Lösegeldern, verbreiteter Datendiebstahl und sofort eintretenden Verstößen. Starke Verschlüsselung und proaktive Verteidigung sind nicht länger optional.
Wie beginnen Ransomware-Angriffe?
Ransomware breitet sich aus, indem sie schwache Stellen in der alltäglichen digitalen Nutzung ausnutzt. Angreifer brauchen keine fortschrittlichen Tricks. Sie verlassen sich auf menschliche Fehler, veraltete Systeme und unsichere Zugriffe.
Warum diese Angriffe weiter eskalieren
Ransomware ist kein einmaliges Cyberverbrechen mehr. Es funktioniert als wachsende Industrie. Angreifer kombinieren Automatisierung, Social Engineering und Schwarzmarkt-Services, um Ziele jeder Größe zu treffen. Mehrere Kräfte treiben dieses Wachstum:
- Remote-Arbeit als Angriffsfläche: Mitarbeitende verbinden sich über private Geräte oder ungesichertes WLAN, wodurch Netzwerke für Diebstahl von Zugangsdaten anfällig werden.
- Schwache Sicherheit und Qualifikationslücken: Viele Organisationen setzen keine strikten Zugriffskontrollen durch oder spielen Patches nicht rechtzeitig ein. Der Mangel an Cybersicherheitsfachkräften lässt Unternehmen unzureichend vorbereitet zurück.
- Ransomware-as-a-Service (RaaS): Angriffskits, die in Untergrundforen verkauft werden, ermöglichen auch wenig versierten Angreifern schädliche Kampagnen. Dieses Modell macht Ransomware skalierbar und profitabel.
- Kryptowährungszahlungen: Anonyme Zahlungen über Bitcoin und Monero geben Kriminellen Sicherheit. Transaktionen sind schwer nachzuverfolgen, weshalb Banden Auszahlungen als risikoarm und lukrativ betrachten.
- Datengetriebene Erpressung: Angreifer schleusen sensible Daten vor der Verschlüsselung ab. Ransomware und andere Erpressungsformen waren laut Verizon-Analyse 2024[2] an 32 % der Datenschutzverletzungen beteiligt. Jede erfolgreiche Zahlung ermutigt Nachahmerkampagnen.
Phishing-E-Mails und bösartige Dokumente
Die meisten Ransomware-Angriffe beginnen mit Phishing. E-Mails, die als Rechnungen, Lieferbenachrichtigungen oder HR-Updates verkleidet sind, täuschen Benutzer dazu, Links zu klicken oder Anhänge herunterzuladen. Ein einziger Klick kann Malware herunterladen oder Anmeldedaten stehlen. Einmal drin breitet sich Ransomware über freigegebene Laufwerke aus und verschlüsselt Dateien im gesamten Netzwerk.
Gültige Anmeldedaten und MFA-Lücken
Schwache oder wiederverwendete Passwörter geben Angreifern einen schnellen Weg hinein. Sie verwenden Credential Stuffing oder Brute Force, um auf VPNs, E-Mail-Konten und Remote Desktops zuzugreifen. Einmal angemeldet, bewegen sich Angreifer seitwärts, deaktivieren Sicherheitstools und starten Ransomware. Lücken wie deaktivierte MFA oder schlecht implementiertes Single Sign-On beschleunigen Eindringungen.
Freiliegende RDP- und VPN-Geräte
Remote Desktop Protocol (RDP) und VPNs bleiben primäre Erstzugangspunkte. Angreifer verwenden Brute-Force-Logins und Credential Stuffing, um unbefugten Zugriff zu erlangen. Einmal drin, richten sie Persistierung-Tools ein, was die Erkennung schwerer macht.
Der Verizon-Bericht 2024 stellt fest, dass Angreifer E-Mail und Software zur Desktopfreigabe nutzen, um Zugang zu erhalten (DBIR[2]). Der Ratgeber der CISA zu Ransomware nennt Schwachstellen und Fehlkonfigurationen mit Internetbezug[4], etwa offen erreichbare Remote Desktop Protocol-Dienste, als Einfallsvektor. Viele kriminelle Gruppen kaufen und verkaufen diese „sofort einsetzbaren“ Zugangspunkte auf Darknet-Marktplätzen und beschleunigen so ihre Angriffe.
Bekannte CVEs und ungepatchte Edge-Geräte
Ungepatchte Software-Schwachstellen sind der zweite große Einfallsweg. Firewalls, E-Mail-Server und VPN-Gateways mit bekannten CVEs werden von Ransomware-Betreibern rund um die Uhr gescannt. Schwachstellen bei Fortinet, Citrix und Microsoft Exchange werden häufig ausgenutzt. Ransomware-Gruppen reagieren schnell und nutzen neu veröffentlichte Schwachstellen aus. Access Broker bündeln inzwischen Exploits mit gestohlenen Zugangsdaten und verkaufen sie an Affiliates, wodurch die technischen Hürden für Angreifer sinken.
Supply-Chain- und Drittanbieter-Zugriff
Ransomware trifft nicht immer direkt. Manchmal kommt es über einen Partner. Kompromittierte IT-Dienstleister, Softwareaktualisierungen oder Anbieter mit schwacher Verteidigung dienen als Trittbretter. Hochkarätige Angriffe haben gezeigt, dass Supply-Chain-Verstöße Ransomware an Hunderte von Kunden auf einmal verbreiten können. Bedrohungsgruppen konzentrieren sich auch auf verwaltete Dienstleister (MSPs), da ein Verstoß Dutzende von Opfern in einer einzigen Kampagne liefern kann.
Wo Ransomware-Angriffe üblicherweise beginnen
Viele Fälle beginnen damit, dass jemand auf einen gefälschten Link klickt oder einen schädlichen Anhang öffnet; Verizon stellte fest, dass der menschliche Faktor in 68 % der Datenschutzverletzungen[2] eine Rolle spielt. Hacker nutzen außerdem ungepatchte Software, schwache Passwörter oder ungesicherte Fernzugriffe, um sich Zugang zu verschaffen. Sobald die Schadsoftware im System ist, verschlüsselt sie Dateien und hinterlässt eine Lösegeldforderung, in der Zahlung verlangt wird.
Kriminelle nutzen heute Ransomware-as-a-Service (RaaS), wodurch jeder Angriffswerkzeuge online mieten kann. Das senkt die Hürde, sodass selbst weniger erfahrene Hacker groß angelegte Angriffe starten können.
Ein Rückblick auf große Angriffe
Ransomware hat sich schnell entwickelt.
| Jahr | Ereignis |
|---|---|
| 1989 | Der erste Fall, der AIDS-Trojaner, sperrte Dateien nach 90 Neustarts und forderte die Zahlung per Post. |
| 2013 | CryptoLocker verbreitete sich rasant und infizierte mehr als 234.000 Computer[5] bis April 2014, laut einer Schriftsatz-Einreichung des US-Justizministeriums, und führte großangelegte Lösegeldforderungen in Bitcoin ein. |
| 2017 | WannaCry verursachte Zehntausende Infektionen in über 150 Ländern[6], laut Open-Source-Berichten, die von CISA zitiert wurden. |
| 2017 | NotPetya[7] gab sich als Ransomware aus, war aber zerstörerische Schadsoftware; die US-Regierung schrieb sie dem russischen Militär zu und bezifferte den Schaden auf Milliarden Dollar[8]. |
| 2019 | RaaS-Plattformen wie REvil und GandCrab machten Angriffe leichter durchführbar und trieben das Wachstum der Cyber-Erpressung voran. |
| 2021 | Der Angriff auf die Colonial Pipeline, durchgeführt mit der DarkSide-Ransomware, störte die Treibstoffversorgung in den USA und zeigte, wie Ransomware kritische Infrastruktur ins Visier nehmen kann (CISA-Advisory[9]). |
| 2022 | Costa Ricas Präsident rief den nationalen Notstand aus[10], nachdem Conti-Ransomware-Angriffe mehrere Regierungsstellen getroffen hatten. |
| 2023–heute | Gruppen wie LockBit 3.0 und BlackCat wuchsen weiter; der FBI-Bericht von 2023 verzeichnete 2.825 Beschwerden wegen Ransomware und über 59,6 Mio. $ bereinigte Verluste[11], und CISA ermittelte etwa 91 Mio. $ an LockBit-Lösegeldzahlungen in den USA[12]. |
Wie unterscheidet sich Ransomware von anderen Bedrohungen?
Andere Malware kann Benutzer ausspionieren, Dateien löschen oder Systeme verlangsamen. Ransomware ist anders. Sie blockiert den Zugriff und fordert Geld, wobei Opfer oft nur zwei Optionen haben: Zahlen oder Daten verlieren.
Diese Mischung aus Erpressung und Störung macht sie zu einer der gefährlichsten Formen der Cyberkriminalität heute. Hacker sperren Dateien oder fahren Systeme herunter, fordern Zahlungen und setzen doppelte oder dreifache Erpressung ein, um den Druck zu maximieren.
Typen und Taktiken moderner Ransomware
Hier sind die derzeit aktivsten Familien und ihre Methoden.
Ransomware-Familien, die jetzt aktiv sind
- LockBit – Aktivste Gruppe mit RaaS-Angebot und Affiliate weltweit.
- Clop – Bekannt für die Ausnutzung von MOVEit Transfer und großflächige Datendiebstahl-Kampagnen.
- ALPHV (BlackCat) – In Rust geschrieben, flexibel für die Anvisierung mehrerer Betriebssysteme.
- Royal/Black Basta – Aggressive Double-Extortion-Angriffe gegen Unternehmen.
- Play Ransomware – Verwendet benutzerdefinierte Tools, um Defenses zu umgehen und sich schnell zu verbreiten.
- Akira – Aufsteigende Gruppe, die mittlere Unternehmen mit Datenverbreitungs-Taktiken trifft.
Attack Chain: Vom Eintritt zur Erpressungsnachricht
Erstzugriff → Privilegien erlangen → Seitwärtsbewegung → Exfiltration → Verschlüsselung → Erpressung
- Durchschnittliche Ausbreitungszeit: CrowdStrikes Global Threat Report 2026 ergab, dass die durchschnittliche eCrime-Ausbreitungszeit im Jahr 2025 auf 29 Minuten[3] gesunken ist, wobei die schnellste beobachtete Ausbreitung nur 27 Sekunden dauerte. Angreifer können von der ersten Kompromittierung bis zur internen Ausbreitung in deutlich weniger als einer Stunde vorankommen.
- Geschwindigkeit der Auswirkungen: Nach der Bereitstellung kann die Verschlüsselung von Dateien nur wenige Minuten dauern. Verteidiger haben oft nur ein schmales Erkennungsfenster, bevor die Systeme gesperrt werden.
Angriffsstufen und MITRE ATT&CK-Technik-IDs
| Stufe | Technik-ID |
|---|---|
| Erstzugriff | T1078 (Gültige Konten) |
| Rechteerweiterung | T1068 (Ausnutzung zur Rechteerweiterung) |
| Laterale Bewegung | T1021 (Remote-Dienste) |
| Datenexfiltration | T1041 (Exfiltration über C2-Kanal) |
| Verschlüsselung | T1486 (Daten verschlüsselt zur Auswirkung) |
| Erpressung | T1657 (Finanzieller Diebstahl) |
Verschlüsselungsgeschwindigkeit und Erkennungsfenster
Ransomware braucht nicht lange, um Schaden anzurichten. In vielen Fällen beginnt die Verschlüsselung innerhalb von Sekunden nach der Ausführung der Malware. Einige Varianten sperren Tausende von Dokumenten in Minuten. Angreifer bewegen sich oft zunächst seitwärts und verbreiten sich auf freigegebene Laufwerke und Server, bevor vollständige Verschlüsselung erfolgt. Datendiebstahl kann vor oder während dieser Phase stattfinden, was doppelte Erpressung ermöglicht.
Erkennungsfenster sind klein. Viele Organisationen erkennen die Aktivität erst, nachdem der Schaden begonnen hat. Die Wiederherstellungszeit hängt von der Backup-Häufigkeit, Netzwerksegmentierung und Incident-Response-Geschwindigkeit ab. Eine schnelle Isolierung und saubere Sicherungen begrenzen den Schaden. Eine langsame Reaktion ermöglicht es Angreifern, den Schaden zu maximieren und größere Lösegelder zu fordern.
Wie Ransomware Ihr Unternehmen beeinflusst
Ein Ransomware-Angriff tut mehr als nur Dateien zu sperren. Er unterbricht Arbeitsabläufe, verbraucht Ressourcen und erodiert Vertrauen. Der Schaden ist sowohl technisch als auch strategisch. Unternehmen, die Ransomware-Schutz priorisieren, finden es leichter, Bedrohungen einzudämmen und schneller zu genesen.
Unmittelbare betriebliche Auswirkungen
- Endpoints und Server werden verschlüsselt. Dateien werden in Minuten unlesbar.
- Produktionslinien und Services stoppen. Bestellungen, Gehaltsabrechnung und Kundenportale stehen still.
- Sicherungen werden oft anvisiert oder gelöscht, was die Wiederherstellung verlangsamt oder unmöglich macht.
Das Ergebnis: Die Arbeit kommt zum Stillstand, während Teams nach sicheren Kopien suchen.
Finanzielle und rechtliche Folgen
- Die Lösegeldförderung ist eine Rechnung. Die volle Rechnung umfasst Incident Response, Forensik-Stunden, Systemwiederaufbau, entgangene Einnahmen und Versicherungsstreitigkeiten.
- Behördliche Bußgelder und Verletzungsmitteilungen erhöhen die Kosten, wenn persönliche Daten freigelegt wurden.
- Klagen und Compliance-Audits können folgen, auch nachdem Systeme wieder online sind.
- Das Zahlen von Lösegelden kann Sanktionen oder rechtliche Konsequenzen auslösen, wenn die Gelder eine auf einer schwarzen Liste stehende Gruppe erreichen.
Vertrauen, Verträge und Marktschaden
- Kunden gehen nach Datenoffenlegung. Partner pausieren Integrationen.
- Anbieter überprüfen Verträge erneut. Investoren kennzeichnen Risiko.
- Kleine Firmen können Gebote und Marktposition verlieren, die Jahre aufzubauen dauerte.
Verborgene, langfristige Kosten
- Verlust von geistigem Eigentum und Analytik.
- Höhere Versicherungsprämien und strengere Vertragsbedingungen.
- Mitarbeiterburnout und Fluktuation durch wiederholte Krisenbewältigung.
Diese Kosten erodieren Wert langsam und leise.
Kann Ransomware sich über VPNs verbreiten?
Ja. Ein Virtual Private Network (VPN) kann zu einer Lieferstelle werden, wenn Anmeldedaten oder Geräte kompromittiert sind. Die Verwendung eines seriösen VPN-Dienstes mit starker Verschlüsselung und MFA-Durchsetzung reduziert dieses Risiko erheblich.
- Gestohlene VPN-Logins aus Phishing
- Anfällige oder veraltete VPN-Geräte
- Infizierte Home-Geräte, die Malware ins Büro bringen
- Flache Netzwerke, in denen VPNs breiten, unbegrenzten Zugriff bieten
Schnelle Lösung: MFA aktivieren und VPN-Firmware patchen. Härtung: Zero-Trust-Zugriff durchsetzen und Berechtigungen, die von VPN-Tunneln gewährt werden, reduzieren.
Zeichen, dass Sie einem Ransomware-Angriff gegenüberstehen
Das frühzeitige Erkennen von Warnzeichen kann Ihre Daten und Geld sparen. Hacker hinterlassen oft Spuren. Hier sind die häufigsten Zeichen:
- Plötzliche Dateisperrungen – Sie können Dateien nicht öffnen, die zuvor funktioniert haben.
- Systemverlangsamungen oder Abstürze – Computer frieren ein oder starten ohne Grund neu.
- Seltsame Zahlungsnachrichten – Nachrichten werden angezeigt, die Geld oder Bitcoin fordern.
- Ungewöhnliche Dateitypen – Dateien ändern Namen oder bekommen neue Erweiterungen, die Sie nicht erkennen.
- Verschlüsselte Ordner – Wichtige Ordner erscheinen verwürfelt oder unlesbar.
- Deaktivierte Sicherheitstools – Antivirus oder Firewalls stoppen ohne Warnung.
- Verdächtige Netzwerkaktivität – Hoher Datenverkehr oder unbekannte Verbindungen zeigen sich auf Ihrem System.
- Ungewöhnliche Pop-ups – Benachrichtigungen erscheinen, auch wenn keine Programme laufen.
Schnelles Handeln ist vital. Wenn ignoriert, kann sich der Angriff schnell ausbreiten und dauerhaften Schaden verursachen. Ein einzelner Vorfall kann Geschäft stören, private Daten veröffentlichen und Tausende in Wiederherstellungskosten kosten.
Echte Konsequenzen von Ransomware für Unternehmen
Ransomware löst eine Kettenreaktion aus, die ein Unternehmen Monate oder sogar Jahre lang lahmlegen kann. Die Konsequenzen reichen weit über IT-Teams hinaus und berühren alle Teile einer Organisation.
Finanzielle Auswirkungen, die nicht aufhören zu wachsen
Die Lösegeldförderung ist oft nur der Anfang. Unternehmen sehen sich Ausfallzeiten gegenüber, die den Umsatz stoppen, Notfall-Antwortkosten, Forensik-Ermittlungen und mögliche behördliche Strafen. Im Gesundheitswesen und in der Finanzwirtschaft kann ein einzelner Verstoß zu Millionen Dollar Verlusten führen. Für kleinere Firmen kann die Wiederherstellungsausgabe allein das Überleben gefährden.
Datendiebstahl, Compliance und rechtliche Exposition
Mit doppelter Erpressung jetzt die Norm stehlen Angreifer sensible Dateien vor der Verschlüsselung von Systemen. Gestohlene Daten können später auf dem Dark Web wieder auftauchen und Langzeit-Identitätsdiebstahl-Risiken für Kunden und Mitarbeiter schaffen. Unternehmen sehen sich Klagen, Compliance-Verstößen und behördlicher Überprüfung in datenintensiven Branchen wie Banking, Bildung und Regierung ausgesetzt.
Vertrauens- und Reputationserosion
Reputationsschaden hält oft länger als der Angriff. Kunden fragen, ob ihre Informationen sicher sind. Partner zögern zu zusammenarbeiten. Investoren sehen das Unternehmen als Hochrisiko. Unternehmen können Jahre damit verbringen, Glaubwürdigkeit aufzubauen, selbst nachdem Systeme vollständig wiederhergestellt sind.
Betriebliche und strategische Störung
Ransomware stellt den gesamten Betrieb ein. Fertigung stoppt, Lieferketten werden unterbrochen und Servicebereitstellung schlägt fehl. Nach der Wiederherstellung verbringen viele Unternehmen Monate mit Audits, Gerichtsverfahren und Sicherheitsüberholungen. Für einige kleine Unternehmen ist die Störung so schwer, dass sie nie wieder öffnen.
Verborgene langfristige Kosten
Selbst überlebende Unternehmen sehen sich oft erhöhten Versicherungsprämien, strengeren Compliance-Anforderungen und vermindertem Wettbewerbsvorteil gegenüber. Diese verborgenen Kosten erodieren die Rentabilität langsam.
Was tun, wenn Ihr Unternehmen angegriffen wird
Die erste Stunde ist entscheidend. Wie Sie sich danach verhalten, bestimmt, wie weit sich der Schaden ausbreitet und wie schnell Sie genesen.
Checkliste der ersten Stunde
Verwenden Sie dies als Leitfaden für sofortige Maßnahmen.
Bedrohung isolieren
- Trennen Sie infizierte Endpoints vom Netzwerk.
- Deaktivieren Sie SMB-Dateifreigabe und blockieren Sie bekannte C2-Indikatoren.
- Sperren oder deaktivieren Sie Konten mit verdächtiger Aktivität.
Incident-Response-Team aktivieren
- Bringen Sie IT, Sicherheit, Legal, Kommunikation und Geschäftsführung ein.
- Etablieren Sie einen sicheren Kommunikationskanal (vermeiden Sie Unternehmens-E-Mail, falls kompromittiert).
Beweise bewahren
- Speichern Sie Erpressungsnachrichten, verdächtige Protokolle, System-Speicherdumps und Malware-Beispiele.
- Dokumentieren Sie die Zeitleiste der Ereignisse für die forensische Untersuchung.
Ausmaß des Schadens feststellen
- Identifizieren Sie, welche Systeme verschlüsselt sind.
- Bestätigen Sie, ob Daten exfiltriert wurden.
- Überprüfen Sie Backup-Verfügbarkeit und Integrität.
Sachkundige Unterstützung kontaktieren
- Engagieren Sie Ihren IR-Partner oder Cybersicherheitsanbieter.
- Melden Sie dies der Strafverfolgung.
- Überprüfen Sie NoMoreRansom.org auf kostenlose Entschlüsselungstools.
Transparent kommunizieren
- Senden Sie eine einfach verständliche Aktualisierung an Mitarbeiter und Interessengruppen.
- Beruhigen Sie Kunden, während Sie Spekulationen vermeiden.
Wiederherstellungspfad entscheiden
- Priorisieren Sie die Wiederherstellung aus sauberen Sicherungen.
- Erwägen Sie das Neuaufbau mit Golden Images, falls nötig.
- Erwägen Sie Entschlüsselung nur, wenn überprüft sicher.
Tue nicht
- Beeile dich nicht, Lösegeld zu zahlen. Es ist keine Wiederherstellungsgarantie.
- Lösche nicht Protokolle oder Beweise. Du wirst wichtige Hinweise verlieren.
- Verbinde nicht USB oder Offline-Sicherungen zu früh erneut. Sie könnten verschlüsselt werden.
Wiederherstellung, die wirklich funktioniert
Systeme wieder online bringen ist nicht nur Dateiwiederherstellung. Es geht darum, Vertrauen wiederaufzubauen und sicherzustellen, dass sich der Angriff nicht wiederholt. Ein strukturierter Wiederherstellungsplan hält Ihre Organisation stabil, während es an Stakeholder demonstriert, dass Sicherheit wichtig ist.
Sicherungen: 3-2-1-1-0 Regel
- 3 Datenkopien
- 2 verschiedene Medientypen
- 1 offsite
- 1 unveränderlich (Write-Once)
- 0 Fehler bei Test-Wiederherstellungen
Saubere Wiederherstellung
- Überprüfen Sie Golden Images vor dem erneuten Bereitstellen.
- Re-Schlüssel alle Anmeldedaten, API-Token und Zertifikate.
- Drehen Sie privilegierte Konten.
Benachrichtigungen
- Falls regulierte Daten offengelegt sind, bereiten Sie obligatorische Verletzungsmitteilungen vor.
- Informieren Sie Kunden mit kurzen, sachlichen Aussagen. Vermeiden Sie Spekulationen.
Entschlüsselungsschlüssel
- Überprüfen Sie immer NoMoreRansom, bevor Sie zahlen.
- Erfolgsquoten variieren. Überprüfen Sie sorgfältig, bevor Sie versuchen.
Unternehmen, die den Angriff als Wendepunkt nutzen, um Verteidigungen zu härten, Mitarbeiterbewusstsein zu verbessern und Sicherungen zu modernisieren, kommen stärker hervor und sind weit weniger anfällig für Wiederholungs-Vorfälle.
Wie man Ransomware-Angriffe verhindert
Ransomware-Prävention ist nicht über ein Tool. Es geht um konsistente Gewohnheiten, starke Identitätskontrollen, mehrschichtige Defenses und getestete Wiederherstellungsstrategien. Ein Unternehmen, das Sicherheit in alltägliche Operationen einbaut, ist weit weniger wahrscheinlich, Lösegeld zu zahlen oder Vertrauen zu verlieren.
Prävention, die Bestand hat
| Abwehrebene | Maßnahme | Warum es wichtig ist |
|---|---|---|
| Identitätssicherheit | Phishing-resistente MFA[13] (FIDO2), Zugriff nach dem Least-Privilege-Prinzip | Verhindert den Zugang über gestohlene Zugangsdaten; gestohlene Zugangsdaten waren laut Verizon-Daten von 2024 die häufigste initiale Aktion |
| E-Mail- und Web-Filterung | Riskante Anhänge in einer Sandbox prüfen, unsichere Makros blockieren | Reduziert Phishing, die wichtigste Verbreitungsmethode |
| Endpoint-Schutz | EDR/XDR auf allen Geräten mit Manipulationsschutz | Erkennt Ransomware in Echtzeit, bevor die Verschlüsselung abgeschlossen ist |
| Netzwerkkontrollen | Netzwerke segmentieren, SMB einschränken, Regeln nach dem Prinzip „standardmäßig verweigern“ | Begrenzt die seitliche Bewegung von Angreifern, sobald sie im Netzwerk sind |
| Patch-Management | Aktuelles Asset-Inventar, Priorisierung von aus dem Internet erreichbaren CVEs | Verkürzt das Zeitfenster zwischen Bekanntwerden und Ausnutzung einer Schwachstelle |
| Backup-Resilienz | 3-2-1-1-0-Regel: unveränderlich, getestet, externe Kopie | Ermöglicht die Wiederherstellung ohne Lösegeldzahlung; CISA empfiehlt, Backups offline zu halten[4] |
| Sicherer Fernzugriff | Offene RDP-Zugänge deaktivieren, App-spezifisches VPN, gleiche Sicherheitsstandards für alle Geräte | Schließt einen der am häufigsten missbrauchten Einstiegspunkte |
| Bereitschaft und Übungen | Vierteljährliche Tabletop-Übungen, aktuelle Playbooks | Verkürzt die Reaktionszeit; die Ausbreitung kann nur 27 Sekunden dauern |
- Identitätssicherheit: Nutzen Sie phishing-resistente MFA wie FIDO2 oder Authentifikator-Apps. Ziehen Sie alte Logins zurück und erzwingen Sie Zugriff mit niedrigster Berechtigung auf allen Konten.
- E-Mail- und Web-Filterung: Verwenden Sie Sandboxing für verdächtige Anhänge, blockieren Sie unsichere Makros und wenden Sie Domain-Filterung an, um Phishing oder Malware-Seiten zu stoppen.
- Endpoint-Schutz: Setzen Sie EDR/XDR auf allen Geräten und Servern ein. Aktivieren Sie Manipulationsschutz und überwachen Sie Benachrichtigungen kontinuierlich.
- Netzwerkkontrollen: Segmentieren Sie Netzwerke, schränken Sie SMB ein und akzeptieren Sie “deny by default” Datenverkehrsregeln. Verwenden Sie Egress-Filterung, um Kommunikation mit Command-and-Control-Servern zu blockieren.
- Patch & Asset Management: Halten Sie Systeme aktualisiert und führen Sie ein Live-Asset-Inventar. Priorisieren Sie das Patchen kritischer, Internet-exponierter Schwachstellen.
- Backup-Belastbarkeit: Führen Sie mindestens eine unveränderliche, getestete Sicherung ein, um die Wiederherstellung sicherzustellen, falls Ransomware zuschlägt.
- Remote-Access-Sicherheit: Deaktivieren Sie offene RDP-Sitzungen, ersetzen Sie breiten VPN-Zugriff durch Per-App-VPNs und erzwingen Sie gleiche Sicherheitsstandards für Remote-Geräte.
- Readiness & Response: Führen Sie vierteljährliche Tabellenübungen durch und behalten Sie zugängliche Live-Playbooks für schnelle, koordinierte Antwort während Angriffen.
Starke Defenses bauen sich nicht über Nacht auf. Konsistente Praxis und Disziplin machen Ransomware weit weniger wahrscheinlich erfolgreich. Unternehmen, die Sicherheit als fortlaufenden Prozess behandeln, genesen schneller und mit weniger Langzeitschaden.
Ransomware-Verteidigung nach Branche: Gezielte Playbooks
Angreifer wissen, dass verschiedene Branchen unterschiedliche schwache Punkte haben. Jede Branche benötigt ein gezieltes Playbook. Hier sind praktische Anweisungen, die auf die häufigsten Ziele zugeschnitten sind:
Gesundheitswesen
Krankenhäuser und Kliniken betreiben Altsysteme, die keine Ausfallzeiten vertragen. Priorisieren Sie die Netzwerksegmentierung zwischen medizinischen Geräten und Verwaltungssystemen. Setzen Sie Backups durch, die ein HIPAA-Compliance-Programm unterstützen, und führen Sie vierteljährlich Tabletop-Übungen durch. Schulen Sie das klinische Personal im Erkennen von Phishing, da Angreifer häufig die Abrechnungs- und Terminplanungsabteilungen ins Visier nehmen.
Finanzdienstleistungen
Banken und Versicherer unterliegen strengen PCI DSS- und SOX-Anforderungen. Setzen Sie Endpoint-Erkennung auf jedem Handelsterminal und kundenorientierten System ein. Führen Sie unveränderliche Sicherungen mit Wiederherstellungszielen unter 4 Stunden ein. Erfordern Sie Hardware-Token-MFA für privilegierten Zugriff auf Zahlungsverarbeitungssysteme.
Bildung
Schulen und Universitäten verwalten große, offene Netzwerke mit Tausenden von Endpoints. Segmentieren Sie Student Wi-Fi von Verwaltungssystemen. Patchen Sie Schüler-gerichtete Portale aggressiv, da sie häufige Ziele für Credential-Diebstahl sind. Führen Sie Offline-Sicherungen von Schülerdatensätzen und Forschungsdaten.
Behörden und kommunale Dienste
Staatliche und lokale Behörden verfügen häufig über unterfinanzierte IT-Abteilungen. Konzentrieren Sie sich darauf, die RDP-Exponierung zu schließen, MFA für sämtliche Fernzugriffe durchzusetzen und Offline-Kopien der Bürgerdatenbanken zu pflegen. Stimmen Sie sich mit der CISA ab, die kostenlose Schwachstellenscans[14] und Unterstützung bei der Reaktion auf Sicherheitsvorfälle anbietet.
Fertigung und kritische Infrastruktur
Operational Technology (OT) Netzwerke benötigen luftgestaffelte Sicherungen. Verbinden Sie niemals SCADA-Systeme direkt mit dem Internet. Überwachen Sie den Netzwerkdatenverkehr zwischen IT- und OT-Segmenten auf Anomalien. Testen Sie Wiederherstellungsverfahren für Produktionslinie-Controller mindestens zweimal pro Jahr.
Regierung, Strafverfolgung und internationale Zusammenarbeit
Da Ransomware zunehmend kritische Infrastruktur und große Konzerne beeinflusst, spielen Regierungen und Strafverfolgungsbehörden eine wachsende Rolle im Kampf dagegen.
Cybersicherheitsvorschriften
- DSGVO (Datenschutz-Grundverordnung): Die zentrale Datenschutzvorschrift in Europa. Unternehmen, die personenbezogene Daten nicht ausreichend schützen, drohen Bußgelder von bis zu 20 Millionen € oder 4 % des weltweiten Jahresumsatzes[15].
- CCPA (California Consumer Privacy Act)[16]: Ähnliche Schutzrechte für Einwohner Kaliforniens, mit Durchsetzungsmaßnahmen bei unsachgemäßem Umgang mit Daten.
- NIST Cybersecurity Framework: Ein freiwilliger Leitfaden, der Organisationen beim Aufbau strukturierter Abwehrmaßnahmen unterstützt. Er ist in vielen US-Branchen weit verbreitet.
- Branchenspezifische Vorschriften: Das Gesundheitswesen (HIPAA) und der Finanzsektor (PCI DSS) unterliegen eigenen verbindlichen Sicherheitsstandards.
- Meldepflichten: In vielen Rechtsordnungen müssen Unternehmen Ransomware-Vorfälle inzwischen innerhalb festgelegter Fristen den Behörden melden.
Diese Regeln drängen Organisationen zu stärkeren Sicherheitsgrundlinien und schnellerer Incident-Offenlegung.
Internationale Zusammenarbeit gegen Ransomware
- Informationsaustausch: Länder tauschen Bedrohungsintelligenz über aktive Ransomware-Gruppen aus. Dies hilft Verteidigern, schneller vorbereitet zu sein.
- Gemeinsame Operationen: Strafverfolgungsbehörden aus mehreren Ländern arbeiten zusammen, um Ransomware-Infrastruktur zu zerstören und Betreiber zu verhaften.
- Diplomatische Bemühungen: Einige Nationen nutzen diplomatische Kanäle, um Länder unter Druck zu setzen, die Cyberkriminelle beherbergen.
- Globale Initiativen: INTERPOL und EUROPOL koordinieren grenzüberschreitende Ermittlungen gegen Ransomware-Netzwerke.
- Öffentlich-private Partnerschaften: Regierungen arbeiten mit Cybersicherheitsfirmen zusammen, um Hinweise auf Kompromisse zu teilen und kostenlose Entschlüsselungstools zu entwickeln.
Koordinierte globale Reaktion macht es Ransomware-Gruppen schwerer, mit Straflosigkeit zu operieren, obwohl die Durchsetzung über Grenzen hinweg eine Herausforderung bleibt.
Zukunftsausblick: Wird Ransomware schlimmer?
Cybersicherheitsexperten prognostizieren, dass sich Ransomware bald nicht verlangsamen wird. Angreifer werden immer organisierter und operieren oft wie Unternehmen mit Kundenunterstützung, Affiliate und Gewinn-Sharing-Modellen.
Die Rolle von KI und Automatisierung bei Angriffen soll wachsen. Machine Learning Tools könnten Kriminellen ermöglichen, Schwachstellen schneller zu scannen, Phishing-Nachrichten anzupassen und Ransomware-Varianten in Echtzeit anzupassen.
Proaktive Verteidigung bleibt der einzige zuverlässige Weg nach vorn. Stärkere Sicherungen, Zero-Trust-Sicherheitsmodelle, kontinuierliche Überwachung und Mitarbeiterbewusstsein bleiben wesentlich, um Schäden zu minimieren und zukünftige Bedrohungen vor der Ausbreitung zu verhindern.
Wichtigste Erkenntnisse: Prävention von Ransomware-Angriffen
Das Risiko eines Ransomware-Angriffs ist eine tägliche Bedrohung für Unternehmen und Privatpersonen. Angriffe werden intelligenter, schneller und zerstörerischer. Prävention bleibt die wirksamste Verteidigung. Starke Sicherungen, aktualisierte Systeme, phishing-resistente MFA und ein klarer Antwortplan reduzieren sowohl die Auswirkungen als auch die Wahrscheinlichkeit eines Vorfalls. Die Behandlung von Cybersicherheit als fortlaufende Priorität sichert stärkeren Schutz und Belastbarkeit gegen die wachsende Welle digitaler Erpressung.
Referenzen
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Abgerufen am 16. Oktober 2026 von https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Archiviert: Wayback-Machine-Snapshot
- Verizon. o. D. 2024 Dbir Data Breach Investigations Report. Abgerufen am 16. Oktober 2026 von https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archiviert: Wayback-Machine-Snapshot
- A. Meyers. o. D. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Abgerufen am 16. Oktober 2026 von https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. #StopRansomware Guide. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/stopransomware/ransomware-guide.Archiviert: Wayback-Machine-Snapshot
- Justice. o. D. Memorandum of Law. Abgerufen am 16. Oktober 2026 von https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Indicators Associated With WannaCry Ransomware. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Petya Ransomware. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Archiviert: Wayback-Machine-Snapshot
- The White House. o. D. Statement from the Press Secretary. Abgerufen am 16. Oktober 2026 von https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Archiviert: Wayback-Machine-Snapshot
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9. Mai 2022). Abgerufen am 16. Oktober 2026 von https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Archiviert: Wayback-Machine-Snapshot
- IC3. 2024. 2023 IC3Report. Abgerufen am 16. Oktober 2026 von https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Understanding Ransomware Threat Actors: LockBit. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archiviert: Wayback-Machine-Snapshot
- CISA. o. D. Fact Sheet Implementing Phishing Resistant Mfa 508c. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Cyber Hygiene Services. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/cyber-hygiene-services.Archiviert: Wayback-Machine-Snapshot
- European Commission. o. D. Enforcement and sanctions. Abgerufen am 16. Oktober 2026 von https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archiviert: Wayback-Machine-Snapshot
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Abgerufen am 16. Oktober 2026 von https://oag.ca.gov/privacy/ccpa.Archiviert: Wayback-Machine-Snapshot
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
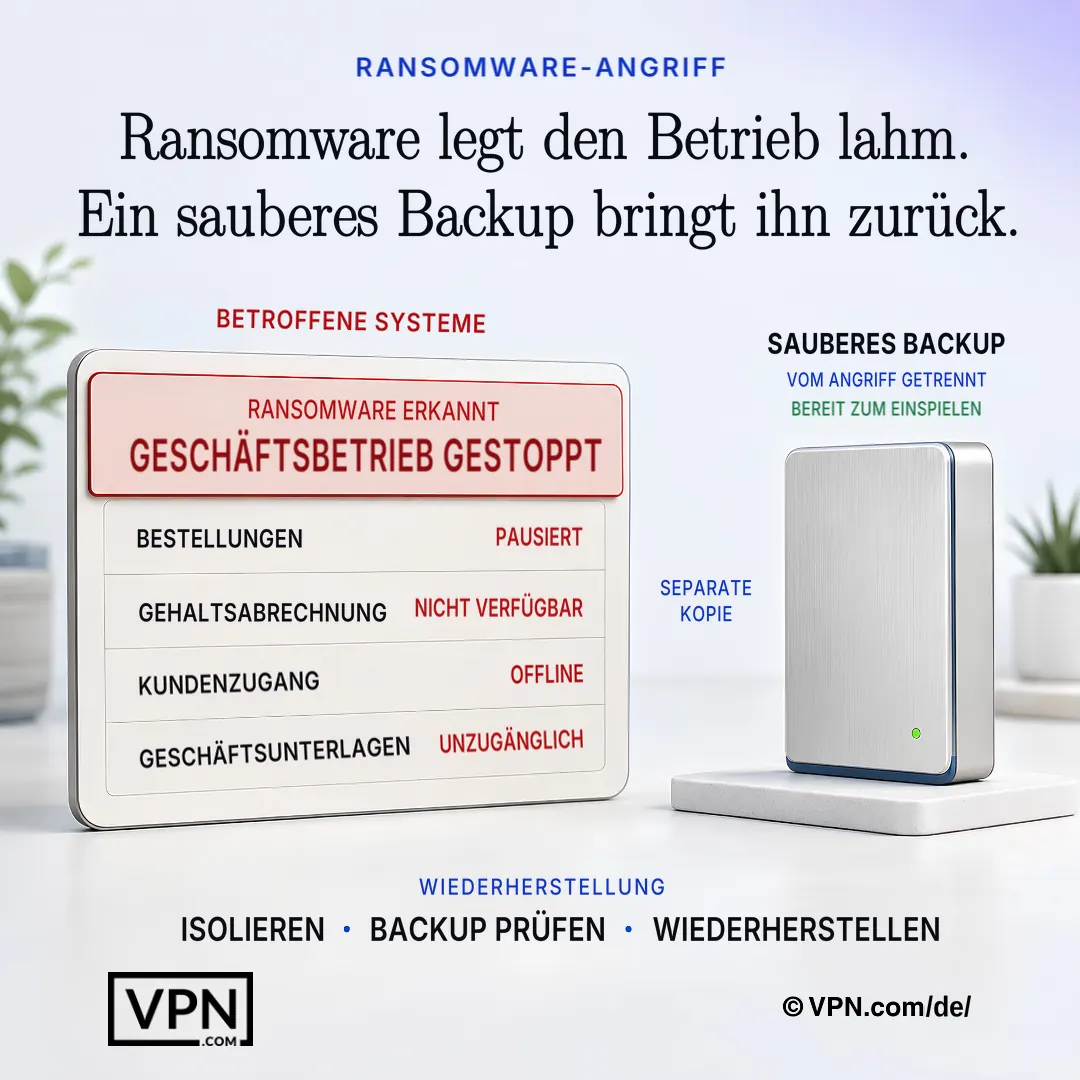
Wenn Ransomware Unternehmenssysteme stoppt, bietet ein separates verifiziertes Backup den sichersten Weg zur Wiederherstellung.
Häufig gestellte Fragen
Welche Ransomware-Familien sind heute am aktivsten und wie unterscheiden sie sich?
LockBit ist derzeit die aktivste Gruppe und betreibt Affiliate-basierte RaaS-Operationen weltweit. Clop spezialisiert sich auf die Ausnutzung von Dateiübertragungs-Fehlern wie MOVEit Transfer für massiven Datendiebstahl, während ALPHV (BlackCat) in Rust für plattformübergreifende Flexibilität geschrieben ist. Royal/Black Basta und Play verwenden aggressive Double-Extortion-Taktiken, und Akira visiert zunehmend mittlere Unternehmen mit Datenverbreitungs-Druck an.
Wie schnell kann sich Ransomware ausbreiten, nachdem Angreifer einen initialen Zugriff erlangt haben?
Laut dem Global Threat Report 2026 von CrowdStrike betrug die durchschnittliche Breakout-Zeit bei eCrime-Akteuren im Jahr 2025 29 Minuten. Der schnellste beobachtete Breakout dauerte nur 27 Sekunden, von der initialen Kompromittierung bis zur seitlichen Bewegung im Netzwerk. Die Verschlüsselung selbst kann innerhalb von Sekunden nach der Ausführung beginnen und Tausende Dateien in wenigen Minuten sperren. Deshalb ist die Geschwindigkeit der Erkennung entscheidender als eine Reaktion, wenn der Schaden bereits eingetreten ist.
Was ist der Unterschied zwischen doppelter und dreifacher Erpressung?
Bei doppelter Erpressung verschlüsseln Angreifer Dateien und drohen zugleich, gestohlene Daten zu veröffentlichen, falls das Lösegeld nicht gezahlt wird. Diese Taktik trug dazu bei, dass Ransomware und andere Erpressung laut Verizon DBIR 2024 an 32 % der Datenschutzverletzungen beteiligt waren. Dreifache Erpressung fügt einen dritten Druckpunkt hinzu: DDoS-Angriffe oder direkte Drohungen gegen Kunden, Partner oder andere Dritte, die mit dem Vorfall in Verbindung stehen.
Welches sind die häufigsten Einstiegspunkte, die Angreifer für Ransomware nutzen?
Der DBIR-Bericht von Verizon zeigt, dass Angreifer sich über E-Mails und Software zur Desktop-Freigabe Zugang verschaffen. Gestohlene Zugangsdaten waren zudem die häufigste initiale Aktion bei Datenschutzverletzungen (24 %). Auch missbrauchter RDP- oder VPN-Zugang, der durch Brute-Force-Angriffe oder Credential Stuffing erlangt wird, ist weit verbreitet. Ungepatchte CVEs werden zudem schnell ausgenutzt, sobald sie öffentlich bekannt werden (DBIR).
Was ist die 3-2-1-1-0 Sicherungsregel und warum ist sie wichtig?
Es ist eine Sicherungsstruktur, um Ransomware zu überleben, die auf Sicherungen abzielt: 3 Datenkopien auf 2 verschiedenen Medientypen, mit 1 Kopie offsite, 1 Kopie unveränderlich (Write-Once) und 0 Fehler bei Test-Wiederherstellungen. Unveränderliche, getestete Sicherungen ermöglichen es einem Unternehmen, ohne Zahlung zu genesen, da ein kompromittiertes aktives System nicht erreichen kann, was es nicht kann.
Wie reduziert Netzwerksegmentierung Ransomware-Schaden?
Segmentierung beschränkt, wie weit Angreifer sich seitwärts bewegen können, sobald sie innen sind, da sich Ransomware oft durch freigegebene Laufwerke und flache Netzwerke innerhalb von Sekunden bis Minuten nach dem ersten Zugriff verbreitet. Empfohlene Kontrollen umfassen das Einschränken von SMB-Datenverkehr, Anwendung von Deny-by-Default-Regeln und Trennung von medizinischen Geräten, OT/SCADA-Systemen oder Student Wi-Fi von Verwaltungsnetzwerken abhängig von der Branche.
Warum wird Per-App-VPN-Zugriff über standardmäßigen breiten VPN-Zugriff empfohlen?
Standard-VPN-Tunnel bieten oft breiten, unkontrollierten Netzwerkzugriff, sodass ein einzelner Satz gestohlener Anmeldedaten oder ein infiziertes Home-Gerät Malware direkt ins Büronetzwerk bringen kann. Per-App-VPN-Zugriff kombiniert mit MFA-Durchsetzung und gepatchter VPN-Firmware begrenzt, was ein kompromittiertes Login erreichen kann, und schließt einen der am meisten missbrauchten Eingangspunkte der Ransomware.
Welche Tools sollten Organisationen einsetzen, um Ransomware zu erkennen, bevor die Verschlüsselung abgeschlossen ist?
EDR/XDR-Plattformen mit Manipulationsschutz, auf allen Endpoints und Servern eingesetzt, erkennen Ransomware-Verhalten in Echtzeit, bevor Verschlüsselung abgeschlossen ist, da Angreifer sich von Zugriff zu Verschlüsselung in unter einer Stunde bewegen können. E-Mail- und Web-Filterung, die Anhänge sandboxt und unsichere Makros blockiert, behelligt Phishing, die häufigste Liefermethode.
Was ist NoMoreRansom.org und wann sollte es verwendet werden?
NoMoreRansom.org ist eine kostenlose Ressource mit überprüften Entschlüsselungstools, die durch öffentlich-private Partnerschaften zwischen Regierungen und Cybersicherheitsfirmen entwickelt wurden. Sie sollte sofort nach einem Angriff überprüft werden, bevor eine Lösegeldahlung erwogen wird, da die Erfolgsquoten nach Ransomware-Variante variieren und ein funktionierender kostenloser Decryptor die Notwendigkeit, mit Angreifern zu verhandeln, eliminieren kann.
Was sollte in der ersten Stunde nach der Entdeckung von Ransomware geschehen?
Die erste Stunde sollte sich darauf konzentrieren, infizierte Endpoints vom Netzwerk zu isolieren, SMB-Freigabe zu deaktivieren und ein Incident-Response-Team über IT, Sicherheit, Legal und Geschäftsführung zu aktivieren. Bewahren Sie Erpressungsnachrichten, Protokolle und Speicherdumps für Forensik auf, schenken Sie dann ein, welche Systeme verschlüsselt sind und ob Sicherungen intakt bleiben, bevor Sie einen Wiederherstellungspfad wählen.
Sollte ein Unternehmen je das Lösegeld zahlen?
Zahlung ist riskant und nie garantiert. Viele Organisationen, die zahlen, erhalten keinen funktionierenden Entschlüsselungsschlüssel und einige Angreifer fordern mehr. Zahlung finanziert auch kriminelle Netzwerke und kann ein Unternehmen als wiederholtes Ziel kennzeichnen. Die Wiederherstellung sollte Priorität auf unveränderliche oder Offline-Sicherungen und überprüfte Entschlüsselungstools von NoMoreRansom.org geben, bevor eine Zahlung erwogen wird.
Wie unterscheidet sich ein Ransomware-Abwehrplaybook nach Branche?
Im Gesundheitswesen sollten medizinische Geräte von administrativen Systemen getrennt werden, und vierteljährlich getestete Backups sollten ein HIPAA-Compliance-Programm unterstützen. Finanzdienstleister benötigen Wiederherstellungsziele von unter vier Stunden sowie Hardware-Token-MFA für Zahlungssysteme. Bildungseinrichtungen müssen das WLAN für Schüler vom Verwaltungsnetz trennen, während sich Behörden darauf konzentrieren sollten, die RDP-Exposition zu schließen und sich für kostenlose Schwachstellenscans mit der CISA abzustimmen.
Was ist, wenn Angreifer die Sicherungen während eines Angriffs löschen oder verschlüsseln?
Dies ist eine häufige Ransomware-Taktik, sodass die Wiederherstellung von unveränderlichen oder Offline-Sicherungen abhängt, die nicht geändert werden können, auch wenn Angreifer Admin-Zugriff erlangen. Die 3-2-1-1-0 Regel, 3 Kopien, 2 Medientypen, 1 offsite, 1 unveränderlich, 0 Wiederherstellungsfehler, sichert, dass mindestens eine saubere Kopie unabhängig davon überlebt, was Angreifer im aktiven Netzwerk zerstören.