Καλύτερο VPN για FreeBSD: Εγκατάσταση OpenVPN & WireGuard
Βρείτε το καλύτερο VPN για FreeBSD με εγγενή υποστήριξη OpenVPN και WireGuard. Λάβετε οδηγούς εγκατάστασης, συμβατότητα pf και αρχεία διαμόρφωσης ειδικά για FreeBSD.
 Michael Gargiulo
 NordVPN7,130 διακομιστές
NordVPN's privacy and security record is strong on process and mixed on proof
93 στους 100, που προκύπτει από δύο σταθμισμένα μέρη
Αξιολογήσεις App Store, μέρος της βαθμολογίας
4,664,59
Ερευνήθηκε 3 Οκτ 2026Ισχυρισμοί που ελέγχθηκαν: 31Ξεχωριστές ομάδες πηγών: 23Βαθμολογίες ενημερώθηκαν 8 Οκτ 2026
 ExpressVPN3,000+ διακομιστές
86 στους 100, που προκύπτει από δύο σταθμισμένα μέρη
Αξιολογήσεις App Store, μέρος της βαθμολογίας
4,684,69
Ερευνήθηκε 3 Οκτ 2026Ισχυρισμοί που ελέγχθηκαν: 27Ξεχωριστές ομάδες πηγών: 27Βαθμολογίες ενημερώθηκαν 8 Οκτ 2026
 Mullvad VPN700+ διακομιστές
83 στους 100, που προκύπτει από δύο σταθμισμένα μέρη
Αξιολογήσεις App Store, μέρος της βαθμολογίας
4,144,06
Ερευνήθηκε 3 Οκτ 2026Ισχυρισμοί που ελέγχθηκαν: 29Ξεχωριστές ομάδες πηγών: 12Βαθμολογίες ενημερώθηκαν 8 Οκτ 2026
Κύρια Σημεία: Το FreeBSD δεν διαθέτει εγγενείς εφαρμογές VPN με γραφικό περιβάλλον από τους περισσότερους παρόχους. Ωστόσο, το OpenVPN και το WireGuard λειτουργούν καλά στην πλατφόρμα. Χρειάζεστε έναν πάροχο που να προσφέρει αρχεία διαμόρφωσης ειδικά για FreeBSD, οδηγούς εγκατάστασης και συμβατότητα με εργαλεία όπως
pfκαι FreeBSD jails.
Γιατί χρειάζονται οι χρήστες του FreeBSD μια αποκλειστική λύση VPN
Το FreeBSD δεν είναι Linux. Παρόλο που και τα δύο είναι συστήματα τύπου Unix, το FreeBSD χρησιμοποιεί έναν διαφορετικό kernel, διαφορετική στοίβα δικτύου και διαφορετική διαχείριση πακέτων. Αυτή η διάκριση έχει σημασία κατά την επιλογή ενός VPN.
Το FreeBSD τροφοδοτεί περίπου το 5% της παγκόσμιας αγοράς διακομιστών. Κυριαρχεί σε πλατφόρμες δικτυακών συσκευών όπως pfSense, OPNsense και TrueNAS. Το Netflix εκτελεί το Open Connect CDN του στο FreeBSD. Το WhatsApp έχτισε την υποδομή ανταλλαγής μηνυμάτων του στο FreeBSD. Αυτές δεν είναι εφαρμογές ερασιτεχνών.
Οι χρήστες του FreeBSD εμπίπτουν σε τρεις κύριες κατηγορίες:
- Διαχειριστές διακομιστών που εκτελούν FreeBSD jails και χρειάζονται κρυπτογραφημένες σήραγγες μεταξύ απομονωμένων περιβαλλόντων
- Μηχανικοί δικτύου που δημιουργούν συσκευές τείχους προστασίας με
pf(Packet Filter) και χρειάζονται ολοκλήρωση VPN στο επίπεδο του λειτουργικού συστήματος - Προγραμματιστές που δίνουν έμφαση στην ιδιωτικότητα που επέλεξαν το FreeBSD για το μοντέλο ασφάλειας του (Capsicum sandboxing, κρυπτογράφηση GELI, πλαίσιο MAC)
Κάθε ομάδα χρειάζεται παρόχους VPN που κατανοούν την μοναδική αρχιτεκτονική του FreeBSD. Οι γενικές οδηγίες “λειτουργούν σε Linux” σπάνια μεταφέρονται καθαρά. Το FreeBSD χρησιμοποιεί rc.conf για διαχείριση υπηρεσιών, /usr/local/etc/ για διαδρομές διαμόρφωσης και pkg ή ports για εγκατάσταση πακέτων. Ένας πάροχος VPN που αγνοεί αυτές τις διαφορές δημιουργεί ώρες αντιμετώπισης προβλημάτων.
Πώς λειτουργούν τα πρωτόκολλα VPN στο FreeBSD
Το FreeBSD υποστηρίζει δύο κύρια πρωτόκολλα VPN: OpenVPN και WireGuard. Το καθένα ενσωματώνεται διαφορετικά στο λειτουργικό σύστημα.
OpenVPN στο FreeBSD
Το OpenVPN εκτελείται στο FreeBSD για περισσότερα από 15 χρόνια. Εγκαταστήστε το με μία μόνο εντολή:
pkg install openvpnΤο OpenVPN χρησιμοποιεί τον οδηγό συσκευής tun, τον οποίο περιλαμβάνει το FreeBSD στο βασικό του σύστημα. Τα αρχεία διαμόρφωσης τοποθετούνται στο /usr/local/etc/openvpn/. Διαχειρίζεστε την υπηρεσία μέσω rc.conf:
# Προσθέστε στο /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
Το OpenVPN παρέχει αξιόπιστη κρυπτογράφηση με AES-256-GCM. Η αντιστάθμιση: το OpenVPN εκτελείται σε χώρο χρήστη, προσθέτοντας επιβάρυνση CPU σε σχέση με πρωτόκολλα επιπέδου πυρήνα.
WireGuard στο FreeBSD
Το WireGuard έφτασε στον kernel του FreeBSD με την έκδοση 13.1. Οι προηγούμενες εκδόσεις απαιτούν το πακέτο wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsΣτο FreeBSD 14.0+, το WireGuard αποστέλλεται ως εγγενές αρθρώμα kernel. Φορτώστε το με:
kldload if_wgΤο WireGuard εκτελείται στον kernel του FreeBSD, το οποίο διατηρεί χαμηλότερο overhead σε σχέση με το userspace OpenVPN. Η βάση κώδικα είναι περίπου 4.000 γραμμές σε σύγκριση με τις 100.000+ του OpenVPN, καθιστώντας τους ελέγχους ταχύτερους και την επιφάνεια επίθεσης μικρότερη.
Σύγκριση Πρωτοκόλλου στο FreeBSD:
| Δυνατότητα | OpenVPN | WireGuard |
|---|---|---|
| Υποστήριξη πυρήνα FreeBSD | Μόνο userspace | Native (13.1+) |
| Εντολή εγκατάστασης | pkg install openvpn | pkg install wireguard-tools |
| Πολυπλοκότητα ρύθμισης | Μέτρια (10+ επιλογές) | Απλή (5-6 επιλογές) |
Ενσωμάτωση τείχους προστασίας (pf) | Απαιτούνται χειροκίνητοι κανόνες | Αυτόματη δημιουργία διεπαφής |
| Συμβατότητα Jail | Πλήρης υποστήριξη | Πλήρης υποστήριξη (14.0+) |
Κορυφαίες 5 VPN που εκτελούνται στο FreeBSD
Δεν υποστηρίζουν όλοι οι πάροχοι VPN το FreeBSD. Οι περισσότεροι δημιουργούν εφαρμογές αποκλειστικά για Windows, macOS και κύριες διανομές Linux. Οι πέντε πάροχοι παρακάτω προσφέρουν τεκμηριωμένη συμβατότητα FreeBSD με αρχεία ρυθμίσεων.
Πίνακας Σύγκρισης VPN
| Πάροχος | Πρωτόκολλα στο FreeBSD | Εγγενή Τεκμηρίωση FreeBSD | Αριθμός Διακομιστών | Από (ανά μήνα) | GUI Διαθέσιμη |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ναι | 700+ (50+ χώρες) | €5.00/μήνα (χωρίς κλιμακωτές εκπτώσεις) | Όχι (μόνο CLI) |
| OVPN | WireGuard, OpenVPN | Ναι | 100+ (12 χώρες) | Δείτε το site του OVPN | Όχι (μόνο CLI) |
| Perfect Privacy | OpenVPN | Ναι | 55+ (23 χώρες) | Δείτε το site του Perfect Privacy | Όχι (μόνο CLI) |
| IPredator | OpenVPN | Ναι | 15+ (3 χώρες) | Δείτε το site του IPredator | Όχι (μόνο CLI) |
| NordVPN | OpenVPN | Μερική (κοινοτικοί οδηγοί) | 7,130 (150 χώρες) | $3.49/μήνα | Όχι (μόνο CLI) |
Κύριο συμπέρασμα: Κανένας πάροχος δεν προσφέρει πελάτη FreeBSD με γραφικό περιβάλλον. Κάθε εγκατάσταση απαιτεί εντολές τερματικού. Αν προτιμάτε γραφικά εργαλεία, σκεφτείτε να τρέξετε ένα VPN σε μια συσκευή pfSense ή OPNsense αντί αυτού.
Mullvad: Καλύτερα Συνολικά για FreeBSD Ιδιωτικότητα
Το Mullvad λειτουργεί από την Σουηδία και δέχεται ανώνυμες πληρωμές, συμπεριλαμβανομένων μετρητών που αποστέλλονται σε ένα φάκελο. Η υπηρεσία δεν απαιτεί διεύθυνση ηλεκτρονικού ταχυδρομείου, όνομα ή προσωπικές πληροφορίες για εγγραφή. Λαμβάνετε έναν αριθμό λογαριασμού 16 ψηφίων.
Το Mullvad δημοσιεύει επίσημους οδηγούς WireGuard FreeBSD. Η διαδικασία εγκατάστασης διαρκεί περίπου 10 λεπτά:
# Εγκατάσταση εργαλείων WireGuard
pkg install wireguard-tools

# Δημιουργία διαδρόμου διαμόρφωσης
mkdir -p /usr/local/etc/wireguard

# Δημιουργία κλειδιών
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Λήψη διαμόρφωσης Mullvad από σελίδα λογαριασμού
# Τοποθέτηση σε /usr/local/etc/wireguard/wg0.conf

# Ενεργοποίηση της διεπαφής
wg-quick up wg0
Το Mullvad χρεώνει ένα σταθερό €5.00/μήνα χωρίς εκπτώσεις για μεγαλύτερες περιόδους. Αυτή η απλότητα ελκύει χρήστες FreeBSD που προτιμούν ξεκάθαρη τιμολόγηση χωρίς κακές πρακτικές πώλησης.
Δυνατότητες:
- Επίσημη τεκμηρίωση WireGuard για FreeBSD
- Ανώνυμη δημιουργία λογαριασμού (δεν απαιτείται ηλεκτρονικό ταχυδρομείο)
- Σταθερό τιμολόγιο χωρίς συμβόλαια κλειδώματος
- 700+ διακομιστές σε 43 χώρες
- Υποδομή διακομιστή μόνο RAM
Αδυναμίες:
- Χωρίς πολλαπλές άλματα χωρίς χειροκίνητη διαμόρφωση
- Μικρότερο δίκτυο διακομιστών από NordVPN ή ExpressVPN
- Χωρίς προσφορά μακροπρόθεσμης έκπτωσης
OVPN: Native WireGuard Support on FreeBSD
Η OVPN, που βρίσκεται επίσης στη Σουηδία, διαθέτει εξυπηρετητές χωρίς δίσκο που δεν αποθηκεύουν τίποτα στο δίσκο. Αυτός ο πάροχος αναφέρει ρητά το FreeBSD στις υποστηριζόμενες πλατφόρμες του και παρέχει αρχεία ρύθμισης για OpenVPN και WireGuard.
Βήματα Εγκατάστασης για OVPN WireGuard στο FreeBSD:
# Εγκατάσταση απαιτούμενων πακέτων
pkg install wireguard-tools

# Λήψη διαμόρφωσης OVPN WireGuard από πίνακα ελέγχου
# Αποθήκευση σε /usr/local/etc/wireguard/wg0.conf

# Ενεργοποίηση κατά την εκκίνηση μέσω rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Έναρξη της σύνδεσης
service wireguard start
Το OVPN είναι πιο ακριβό από τις κύριες υπηρεσίες, γεγονός που αντικατοπτρίζει την μικρότερη και επικεντρωμένη στο απόρρητο υποδομή του. Ελέγξτε την ιστοσελίδα του OVPN για τα τρέχοντα σχέδια.
Ισχυρά σημεία:
- Αρχεία ρυθμίσεων WireGuard που παρέχονται για FreeBSD
- Διακομιστές χωρίς δίσκο (κανένα δεδομένο δεν αγγίζει σκληρό δίσκο)
- Και OpenVPN και WireGuard υποστηρίζονται με αρχεία ρυθμίσεων FreeBSD
- Αποδεδειγμένο στο δικαστήριο: το OVPN κέρδισε υπόθεση το 2020 αποδεικνύοντας ότι δεν είχε κανένα δεδομένο χρήστη να παραδώσει
Αδυναμίες:
- Μόνο 100+ διακομιστές σε 12 χώρες
- Υψηλότερη μηνιαία τιμή από Mullvad
- Μικρότερη εταιρεία με λιγότερο προσωπικό υποστήριξης
Perfect Privacy: Καλύτερη Ασφάλεια Πολλαπλών Αλμάτων για Διακομιστές FreeBSD
Το Perfect Privacy λειτουργεί από το Παναμά και ειδικεύεται σε προηγμένες λειτουργίες ασφάλειας. Οι αλυσίδες VPN πολλαπλών αλμάτων τους δρομολογούν την κίνηση μέσω 2-4 διακομιστών ταυτόχρονα.
Οι χρήστες FreeBSD διαμορφώνουν το Perfect Privacy μέσω OpenVPN. Η υποστήριξη WireGuard δεν είναι ακόμη διαθέσιμη.
# Εγκατάσταση OpenVPN
pkg install openvpn

# Λήψη διαμορφώσεων Perfect Privacy FreeBSD
# Εξαγωγή σε /usr/local/etc/openvpn/

# Διαμόρφωση αυτόματης έναρξης
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Έναρξη της υπηρεσίας
service openvpn start
Τα πολλαπλά άλματα μειώνουν σημαντικά την ταχύτητα. Για διαχειριστές διακομιστών FreeBSD που προστατεύουν ευαίσθητη υποδομή, η αντικατάσταση συχνά έχει νόημα.
Το Perfect Privacy κοστίζει περισσότερο από τις κυρίαρχες υπηρεσίες και προσφέρει εκπτώσεις για ετήσια σχέδια. Προσφέρει επίσης εγγύηση επιστροφής χρημάτων 7 ημερών.
Δυνατότητες:
- Αλυσίδες VPN πολλαπλών αλμάτων (έως 4 διακομιστές)
- Λεπτομερής τεκμηρίωση εγκατάστασης FreeBSD
- NeuroRouting (επιλογή διακομιστή με βάση την ΤΝ)
- Χωρίς όρια κίνησης ή περιορισμούς εύρους ζώνης
- Προώθηση θυρών διαθέσιμη
Αδυναμίες:
- Χωρίς υποστήριξη WireGuard ακόμη
- Υψηλότερη τιμή από τους περισσότερους ανταγωνιστές
- Τα πολλαπλά άλματα εισάγουν αισθητή καθυστέρηση
- 55 διακομιστές σε 23 χώρες (μικρότερο δίκτυο σε αυτή τη λίστα)
IPredator: Απλούστερη Εγκατάσταση για Αρχάριους FreeBSD
Το IPredator λογοδοσίας το 2009, ιδρύθηκε από άτομα που συνδέονται με το The Pirate Bay. Η υπηρεσία επικεντρώνεται στην απλότητα και την ιδιωτικότητα πάνω από όλα.
Η εγκατάσταση FreeBSD του IPredator διαρκεί περίπου 10 λεπτά με μόνο OpenVPN:
# Εγκατάσταση OpenVPN
pkg install openvpn

# Λήψη αρχείων διαμόρφωσης IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Μετακίνηση διαμόρφωσης
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Έναρξη σύνδεσης
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator δημοσιεύει τα δικά του σχέδιά στην ιστοσελίδα του. Οι διακομιστές περιορίζονται στη Σουηδία, τη Λετονία και τη Ρουμανία (15+ συνολικά).
Δυνατότητες:
- Απλούστερη διαδικασία εγκατάστασης FreeBSD
- Ισχυρή δέσμευση ιδιωτικότητας (σουηδική δικαιοδοσία)
- Δέχεται Bitcoin για ανώνυμες πληρωμές
- Προφανές τιμολόγιο
Αδυναμίες:
- Μόνο 15 διακομιστές σε 3 χώρες
- Χωρίς υποστήριξη WireGuard
- Χωρίς kill switch ή προηγμένες δυνατότητες
- Μόνο OpenVPN, επομένως χωρίς απόδοση WireGuard
NordVPN: Μεγαλύτερο Δίκτυο Διακομιστών με Κοινοτική Υποστήριξη FreeBSD
Το NordVPN δεν υποστηρίζει επίσημα το FreeBSD, αλλά τα αρχεία διαμόρφωσης OpenVPN του λειτουργούν στην πλατφόρμα. Η κοινότητα FreeBSD διατηρεί οδηγούς εγκατάστασης που καλύπτουν τη διαδικασία.
# Εγκατάσταση OpenVPN
pkg install openvpn

# Λήψη διαμορφώσεων OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Εξαγωγή και επιλογή διαμόρφωσης διακομιστή
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Δημιουργία αρχείου ελέγχου ταυτότητας
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Έναρξη σύνδεσης
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
Το NordVPN ξεκινά από $3.49/μήνα στο σχέδιό του με τη μεγαλύτερη διάρκεια. Με 6.400+ διακομιστές σε 111 χώρες, προσφέρει την ευρύτερη γεωγραφική κάλυψη.
Πλεονεκτήματα:
- 6.400+ διακομιστές σε 111 χώρες
- Χαμηλό μηνιαίο επιτόκιο μακροπρόθεσμα στο μεγαλύτερο σχέδιό του
- Διακριτοί διακομιστές για περιορισμένα δίκτυα
- Ειδικοί διακομιστές (Double VPN, Onion over VPN)
Αδυναμίες:
- Χωρίς επίσημη υποστήριξη FreeBSD (μόνο κοινοτικοί οδηγοί)
- Χωρίς WireGuard στο FreeBSD (το NordLynx είναι μόνο για Linux/Windows/Mac)
- Ο διακόπτης ασφαλείας δεν είναι διαθέσιμος χωρίς την εγγενή εφαρμογή τους
- Η εγκατάσταση απαιτεί περισσότερα χειροκίνητα βήματα από τους παρόχους με επίσημους οδηγούς FreeBSD
Προβλήματα και Διορθώσεις Διαμόρφωσης OpenVPN FreeBSD
Το FreeBSD χειρίζεται το OpenVPN διαφορετικά από το Linux. Αυτά είναι τα πιο κοινά προβλήματα και οι λύσεις τους.
Η Συσκευή TUN δεν Βρίσκεται
Το FreeBSD μπορεί να μην φορτώσει τον οδηγό συσκευής tun αυτόματα. Διορθώστε το προσθέτοντάς το κατά την εκκίνηση:
# Προσθέστε στο /boot/loader.conf
if_tun_load="YES"

# Φόρτωση αμέσως χωρίς επανεκκίνηση
kldload if_tun
Διαρροές DNS μέσω resolv.conf
Το OpenVPN στο FreeBSD δεν ενημερώνει αυτόματα το /etc/resolv.conf όπως το κάνει στο Linux, οπότε τα ερωτήματα DNS μπορούν να παραφεύγουν την κρυπτογραφημένη σύνδεση. Διορθώστε με ένα σενάριο up/down που δημιουργεί αντίγραφο ασφαλείας και ανταλλάσσει το resolv.conf κατά τη σύνδεση και το επαναφέρει κατά την αποσύνδεση:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Προσθέστε στη διαμόρφωση OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Συγκρούσεις Τείχους Προστασίας με pf
Το τείχος προστασίας pf του FreeBSD μπορεί να αποκλείσει κίνηση VPN. Προσθέστε αυτούς τους κανόνες στο /etc/pf.conf:
# Αποδοχή κίνησης OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Προαιρετικό: Αποκλεισμός όλης της εξερχόμενης κίνησης εκτός VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Επαναφορτώστε το τείχος προστασίας:
pfctl -f /etc/pf.confΗ Υπηρεσία OpenVPN Αποτυγχάνει να Ξεκινήσει κατά την Εκκίνηση
Η σύνταξη rc.conf έχει σημασία. Χρησιμοποιήστε τα ακριβή ονόματα μεταβλητών:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard στο FreeBSD: Εγκατάσταση Αρθρώματος Kernel και Αντιμετώπιση Προβλημάτων
Η ενσωμάτωση WireGuard διαφέρει ανά έκδοση FreeBSD. Αυτή η ενότητα καλύπτει και τις εγγενείς και τις εγκαταστάσεις αρθρώματος τρίτου κατασκευαστή.
FreeBSD 13.x: Εγκατάσταση του Αρθρώματος Kernel
Το FreeBSD 13.0 και 13.1 απαιτούν το εξωτερικό άρθρωμα kernel:
pkg install wireguard-kmod wireguard-tools

# Φόρτωση του αρθρώματος
kldload if_wg

# Δημιουργία κατάστασης ως μόνιμη
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Εγγενής Υποστήριξη Kernel
Το FreeBSD 14.0+ περιλαμβάνει WireGuard στο βασικό kernel. Χρειάζεστε μόνο τα εργαλεία:
pkg install wireguard-toolsΤο WireGuard Αποτυγχάνει να Δημιουργήσει Διεπαφή
Εάν το wg-quick up wg0 επιστρέφει “RTNETLINK answers: Operation not supported,” το άρθρωμα kernel δεν έχει φορτωθεί:
# Ελέγχος αν το άρθρωμα έχει φορτωθεί
kldstat | grep wg

# Φόρτωση χειροκίνητα
kldload if_wg

# Επαλήθευση
ifconfig wg0
Εκτέλεση WireGuard Εντός Jail FreeBSD
Το FreeBSD 14.0+ υποστηρίζει WireGuard εντός jails. Προσθέστε αυτές τις παραμέτρους jail:
# Στο /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Δημιουργήστε τη διεπαφή WireGuard εντός του jail:
jexec myjail wg-quick up wg0Προβλήματα MTU που Προκαλούν Απώλεια Πακέτων
Η προεπιλογή MTU του WireGuard 1420 μπορεί να προκαλέσει προβλήματα σε ορισμένα δίκτυα. Μειώστε το:
# Στο wg0.conf
[Interface]
MTU = 1380
Καλές Πρακτικές Ασφάλειας για VPN στο FreeBSD
Το FreeBSD προσφέρει χαρακτηριστικά ασφάλειας που συμπληρώνουν την κρυπτογράφηση VPN. Συνδυάστε τα για πολυστρωματικό προστασία.
Ενσωμάτωση VPN με τείχος προστασίας pf: Δημιουργήστε κανόνες που αποκλείουν όλη την κίνηση έξω από τη σήραγγα VPN. Αυτό λειτουργεί ως διακοπή δικτύου επιπέδου χωρίς να βασίζεται σε λογισμικό παρόχου VPN.
Χρήση κρυπτογράφησης GELI για διαμορφώσεις VPN: Κρυπτογραφήστε τον κατάλογο που περιέχει τα διαπιστευτήρια VPN και τα αρχεία διαμόρφωσης:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Εκτέλεση VPN εντός άμμου Capsicum: Το πλαίσιο Capsicum του FreeBSD περιορίζει τι μπορεί να αποκτήσει πρόσβαση η διαδικασία VPN, μειώνοντας τη ζημιά εάν ο πελάτης VPN συμβιβαστεί.
Παρακολούθηση της κατάστασης σύνδεσης VPN: Προσθέστε έργο cron που ελέγχει την κατάσταση σήραγγας κάθε 5 λεπτά και επανεκκινά τη σύνδεση εάν σταματήσει:
*/5 * * * * /usr/local/bin/check-vpn.shΤελικό Συμπέρασμα
Οι χρήστες FreeBSD έχουν λιγότερες επιλογές VPN από τους χρήστες Linux ή Windows. Οι πέντε παρόχοι που εξετάστηκαν εδώ εξυπηρετούν διαφορετικές ανάγκες.
Επιλέξτε Mullvad αν θέλετε ισχυρή ιδιωτικότητα με ανώνυμους λογαριασμούς και σταθερή απόδοση WireGuard με €5.00/μήνα. Επιλέξτε OVPN αν θέλετε αρχεία ρύθμισης WireGuard και σχεδιασμό διακομιστή χωρίς δίσκο. Επιλέξτε Perfect Privacy αν χρειάζεστε δρομολόγηση multi-hop για περιβάλλοντα διακομιστών υψηλής ασφάλειας. Επιλέξτε IPredator αν θέλετε την απλούστερη δυνατή ρύθμιση FreeBSD. Επιλέξτε NordVPN αν χρειάζεστε πρόσβαση σε 6.400+ διακομιστές σε 111 χώρες και δεν σας ενοχλούν οι οδηγοί FreeBSD που διατηρούνται από την κοινότητα.
Η αρχιτεκτονική του FreeBSD το καθιστά μοναδικά κατάλληλο για ανάπτυξη VPN. Η ενσωμάτωση τείχους προστασίας pf, η απομόνωση jail και η κρυπτογράφηση GELI δημιουργούν επίπεδα ασφάλειας που κανένα άλλο λειτουργικό σύστημα καταναλωτή δεν ταιριάζει. Ο σωστός πάροχος VPN συμπληρώνει αυτά τα εργαλεία παρά να τα αντικαθιστά.
Πόροι για αυτή τη σελίδα
Γραφήματα και εικόνες αναφοράς από την έρευνά μας, ελεύθερα για προβολή και κοινοποίηση.
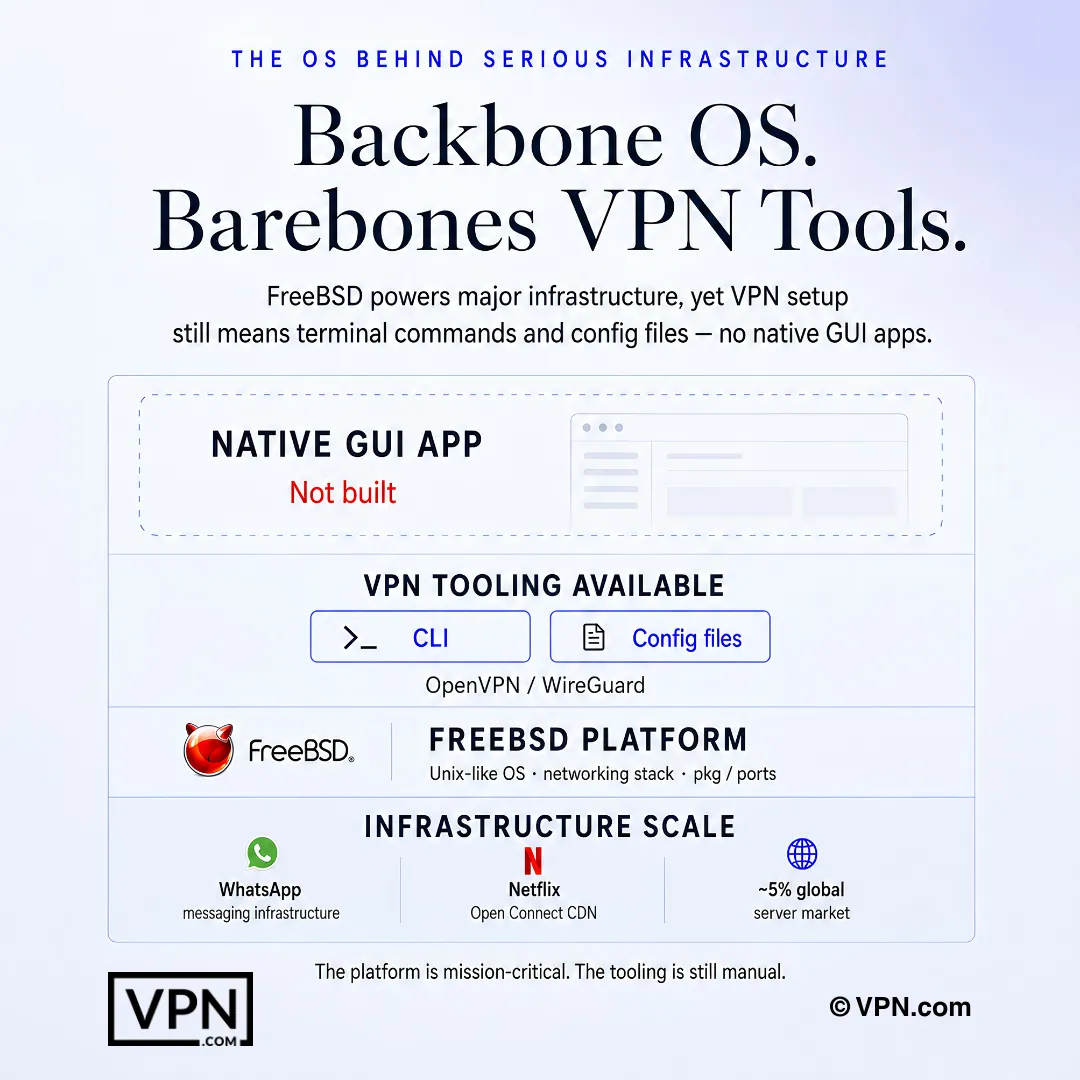
Η ρύθμιση VPN σε FreeBSD συνήθως γίνεται μέσω τερματικού και αρχείων ρυθμίσεων, όχι native GUI εφαρμογών.
Συχνές Ερωτήσεις
Γιατί το FreeBSD δεν λαμβάνει εγγενή εφαρμογή VPN όπως τα Windows ή macOS;
Το FreeBSD δεν είναι Linux και χρησιμοποιεί διαφορετικό kernel και στοίβα δικτύου, οπότε οι περισσότεροι παρόχοι παραλείπουν τη δημιουργία αποκλειστικού πελάτη GUI γι’ αυτό. Αντί αυτού, εγκαθιστάτε OpenVPN ή WireGuard μέσω pkg install, τα διαχειρίζεστε μέσω rc.conf και αποθηκεύετε διαμορφώσεις στο /usr/local/etc/. Κάθε πάροχος που τεκμηριώνει τη συμβατότητα FreeBSD το κάνει μέσω εγκατάστασης τερματικού παρά μέσω γραφικής εφαρμογής.
Ποια είναι η πραγματική διαφορά μεταξύ του OpenVPN και του WireGuard στο FreeBSD;
Το OpenVPN εκτελείται εξ ολοκλήρου στο χώρο χρήστη χρησιμοποιώντας τον ενσωματωμένο tun driver του FreeBSD και λειτουργεί στην πλατφόρμα εδώ και περισσότερα από 15 χρόνια, αλλά η βάση κώδικα του περίπου 100.000+ γραμμών προσθέτει επιβάρυνση CPU. Το WireGuard παρέχεται ως εγγενής kernel module ξεκινώντας από το FreeBSD 13.1 (εξ ολοκλήρου εγγενές στο 14.0+), το οποίο διατηρεί χαμηλότερη χρήση CPU, και η βάση κώδικα του περίπου 4.000 γραμμών κάνει τις ανεξάρτητες ελεγχους ταχύτερες.
Πώς μπορώ να αποκτήσω WireGuard να εκτελείται εγγενώς στο FreeBSD 14;
Στο FreeBSD 14.0+, το WireGuard είναι ενσωματωμένο στο βασικό kernel, οπότε χρειάζεστε μόνο pkg install wireguard-tools και στη συνέχεια kldload if_wg για να φορτώσετε το άρθρωμα. Στο FreeBSD 13.0 ή 13.1, χρειάζεστε πρώτα το πακέτο wireguard-kmod. Μόλις φορτωθεί, δημιουργήστε κλειδιά με wg genkey/wg pubkey και ενεργοποιήστε τη διεπαφή με wg-quick up wg0.
Γιατί το OpenVPN διαρρέει αιτήματα DNS στο FreeBSD και πώς το σταματώ;
Σε αντίθεση με το Linux, το OpenVPN στο FreeBSD δεν ξαναγράφει αυτόματα το /etc/resolv.conf όταν συνδέεται η σήραγγα, οπότε τα ερωτήματα DNS μπορούν να παραφεύγουν την κρυπτογραφημένη σύνδεση. Διορθώστε με ένα σενάριο up/down που δημιουργεί αντίγραφο ασφαλείας και ανταλλάσσει το resolv.conf κατά τη σύνδεση και το επαναφέρει κατά την αποσύνδεση, στη συνέχεια αναφέρετε αυτό το σενάριο με script-security 2 στο αρχείο διαμόρφωσης OpenVPN.
Τι προκαλεί το σφάλμα “tun device not found” στο FreeBSD;
Το FreeBSD μερικές φορές αποτυγχάνει να φορτώσει αυτόματα τον οδηγό tun που εξαρτάται το OpenVPN, παράγοντας αυτό το σφάλμα κατά τη σύνδεση. Προσθέστε if_tun_load="YES" στο /boot/loader.conf ώστε να φορτώνει αυτόματα σε κάθε εκκίνηση, ή τρέξτε kldload if_tun για να το φορτώσετε αμέσως χωρίς επανεκκίνηση. Αυτή είναι μία από τις πιο κοινές αποτυχίες εγκατάστασης OpenVPN πρώτη φορά στην πλατφόρμα.
Πώς δημιουργώ ένα kill switch επιπέδου δικτύου χρησιμοποιώντας το τείχος προστασίας pf του FreeBSD;
Αντί να βασίζεστε σε ένα kill switch επιπέδου εφαρμογής παρόχου (το οποίο οι περισσότερες εγκαταστάσεις FreeBSD δεν έχουν), προσθέστε κανόνες pf.conf που αποκλείουν όλη την εξερχόμενη κίνηση εκτός αυτής που δρομολογείται μέσω της διεπαφής tun0 της σήραγγας VPN και της συγκεκριμένης IP διακομιστή παρόχου στη θύρα VPN. Επαναφορτώστε με pfctl -f /etc/pf.conf. Αυτό αποκλείει όλη την κίνηση εάν η σήραγγα σταματήσει, λειτουργώντας ως πλάγια διακοπή τείχους προστασίας.
Πώς εκτελώ WireGuard εντός ενός jail FreeBSD;
Η υποστήριξη Jail απαιτεί FreeBSD 14.0 ή νεότερη έκδοση, καθώς το WireGuard χρειάζεται λειτουργία δικτύου vnet εντός του jail. Προσθέστε allow.raw_sockets, vnet και vnet.interface = "wg0" στο μπλοκ διαμόρφωσης του jail στο /etc/jail.conf, στη συνέχεια ενεργοποιήστε τη σήραγγα από έξω από το jail με jexec myjail wg-quick up wg0. Οι προηγούμενες εκδόσεις FreeBSD δεν υποστηρίζουν αυτή την ενσωμάτωση jail.
Ποιοι πάροχοι δημοσιεύουν επίσημη τεκμηρίωση FreeBSD σε σχέση με τους που βασίζονται σε κοινοτικούς οδηγούς;
Το Mullvad, το OVPN, το Perfect Privacy και το IPredator δημοσιεύουν όλα επίσημους οδηγούς ρύθμισης FreeBSD με αρχεία διαμόρφωσης. Το NordVPN δεν έχει επίσημη υποστήριξη FreeBSD. τα αρχεία OpenVPN του λειτουργούν στην πλατφόρμα, αλλά μόνο κοινοτικοί οδηγοί περιγράφουν τη διαδικασία, η οποία συνήθως διαρκεί περισσότερο να ρυθμιστεί από τους επίσημα τεκμηριωμένους παρόχους.
Ποιος κύριος πάροχος έχει την καλύτερη απόδοση για χρήστες FreeBSD που χρειάζονται και cross-platform ταχύτητα;
Το NordVPN κατατάσσεται #1 από 22 στο Speed Lab μας, συγκεντρωμένο από δημοσιευμένες δοκιμές τρίτων, μπροστά από το Mullvad στη θέση #7 και το ExpressVPN στη θέση #8. Το NordVPN δεν διαθέτει επίσημη υποστήριξη FreeBSD και απαιτεί οδηγούς OpenVPN που διατηρούνται από την κοινότητα, ενώ το Mullvad δημοσιεύει επίσημη εγγενή τεκμηρίωση WireGuard για FreeBSD, γεγονός που το καθιστά την ισχυρότερη επιλογή αν η συμβατότητα FreeBSD έχει μεγαλύτερη σημασία από την απλή κατάταξη.
Πόσο κοστίζουν πραγματικά το NordVPN, ExpressVPN και Mullvad για ένα FreeBSD σύστημα;
Το NordVPN ξεκινά από $3.49/μήνα στο σχέδιό του με τη μεγαλύτερη διάρκεια, το ExpressVPN ξεκινά από $2.99/μήνα στο σχέδιό του με τη μεγαλύτερη διάρκεια, και το Mullvad χρεώνει ένα σταθερό επιτόκιο από €5.00/μήνα χωρίς έκπτωση μακροχρόνιας διάρκειας. Κανένα από τα τρία δεν προσφέρει ένα FreeBSD GUI, έτσι οι διαφορές τιμών περιορίζονται στην υποδομή του διακομιστή και τη δικαιοδοσία παρά στη δυνατότητα εγκατάστασης.
Μπορώ να λάβω ένα refund εάν η εγκατάσταση FreeBSD ενός παρόχου δεν λειτουργεί για τη χρήση μου;
Ναι, για δύο από τα τρία. Το NordVPN και το ExpressVPN υποστηρίζουν τα σχέδιά τους με εγγύηση επιστροφής χρημάτων 30 ημερών, δίνοντας σας χρόνο να δοκιμάσετε διαμορφώσεις WireGuard ή OpenVPN στο κιβώτιό σας FreeBSD πριν δεσμευτείτε. Το Mullvad δεν έχει δοκιμή. είναι πληρωμή καθώς πάτε, παρόλο που οι μη χρησιμοποιηθείσες ημέρες του σταθερού μηνιαίου ποσοστού του είναι αποδιδόμενες εάν ακυρώσετε νωρίς.
Πόσες ταυτόχρονες συνδέσεις λαμβάνω για κάλυψη διακομιστών FreeBSD παράλληλα με άλλες συσκευές;
Ποικίλει ανά πάροχο. Το NordVPN επιτρέπει 10 ταυτόχρονες συνδέσεις συσκευών, το ExpressVPN επιτρέπει 10-14 ανάλογα με την κατηγορία σχεδίου και το Mullvad περιορίζει σε 5. Για διαχειριστές διακομιστών FreeBSD που εκτελούν πολλαπλά jails ή ένα appliance pfSense παράλληλα με προσωπικές συσκευές, τα υψηλότερα όρια συσκευών του NordVPN ή ExpressVPN αφήνουν περισσότερο χώρο πριν χρειαστείτε δεύτερο λογαριασμό.
Κάνει το μικρότερο codebase του WireGuard πιο ασφαλές για FreeBSD jail deployments από το OpenVPN;
Μειώνει την επιφάνεια επίθεσης, τουλάχιστον. Το codebase του WireGuard με περίπου 4.000 γραμμές είναι πιο εύκολο να ελεγχθεί από το OpenVPN των 100.000+ γραμμών, και επειδή τρέχει ως εγγενής πυρηνική μονάδα του FreeBSD (13.1+ με kmod, εγγενές στο 14.0+) αντί στο χώρο χρήστη, χρησιμοποιεί επίσης λιγότερο CPU ενώ τρέχει μέσα σε απομονωμένα jails.