Καλύτερο VPN για RedHat: Ασφάλεια και Ταχύτητα Enterprise
Βρείτε το καλύτερο VPN για RedHat που ενσωματώνεται με το SELinux, πληροί τα πρότυπα FIPS 140-2 και υποστηρίζει ανάπτυξη RPM σε όλη την υποδομή RHEL.
 Michael Gargiulo
 NordVPN7,130 διακομιστές
NordVPN's privacy and security record is strong on process and mixed on proof
93 στους 100, που προκύπτει από δύο σταθμισμένα μέρη
Αξιολογήσεις App Store, μέρος της βαθμολογίας
4,664,59
Ερευνήθηκε 3 Οκτ 2026Ισχυρισμοί που ελέγχθηκαν: 31Ξεχωριστές ομάδες πηγών: 23Βαθμολογίες ενημερώθηκαν 8 Οκτ 2026
 ExpressVPN3,000+ διακομιστές
86 στους 100, που προκύπτει από δύο σταθμισμένα μέρη
Αξιολογήσεις App Store, μέρος της βαθμολογίας
4,684,69
Ερευνήθηκε 3 Οκτ 2026Ισχυρισμοί που ελέγχθηκαν: 27Ξεχωριστές ομάδες πηγών: 27Βαθμολογίες ενημερώθηκαν 8 Οκτ 2026
 Mullvad VPN700+ διακομιστές
83 στους 100, που προκύπτει από δύο σταθμισμένα μέρη
Αξιολογήσεις App Store, μέρος της βαθμολογίας
4,144,06
Ερευνήθηκε 3 Οκτ 2026Ισχυρισμοί που ελέγχθηκαν: 29Ξεχωριστές ομάδες πηγών: 12Βαθμολογίες ενημερώθηκαν 8 Οκτ 2026
Γιατί το RHEL απαιτεί λύσεις VPN σε επίπεδο Enterprise
Το Red Hat Enterprise Linux (RHEL) ενισχύει κρίσιμη υποδομή σε εταιρείες της λίστας Fortune 500, κυβερνητικές υπηρεσίες και χρηματοοικονομικά ιδρύματα. Σε αντίθεση με άλλες διανομές Linux καταναλωτών, το RHEL απαιτεί λύσεις VPN που ενσωματώνονται με τους υποχρεωτικούς ελέγχους πρόσβασης SELinux, συμμορφώνονται με τα πρότυπα κρυπτογραφίας FIPS 140-2 και υποστηρίζουν αυτοματοποιημένη ανάπτυξη σε χιλιάδες κόμβους.
Κύριο σημείο: Το RHEL περιλαμβάνει ενσωματωμένα εργαλεία VPN μέσω του NetworkManager και επιβάλλει πολιτικές ασφάλειας SELinux. Οι αναπτύξεις VPN σε επίπεδο enterprise στο RHEL απαιτούν συμβατότητα με αυτά τα εργαλεία, διαθεσιμότητα πακέτων RPM και υποστήριξη του προμηθευτή μακροπρόθεσμα που να ταιριάζει με τον κύκλο ζωής 10 ετών του RHEL.
Αυτός ο οδηγός εστιάζει ειδικά σε λύσεις VPN για το Red Hat Enterprise Linux σε περιβάλλοντα παραγωγής. Οι διαχειριστές RHEL χρειάζονται VPN που εγκαθίστανται μέσω YUM/DNF, σέβονται τα πλαίσια SELinux και κλιμακώνονται σε αναπτύξεις κέντρου δεδομένων και cloud.
Πώς η αρχιτεκτονική ασφάλειας του RHEL διαμορφώνει τις απαιτήσεις VPN
Το RHEL διαφέρει από άλλες διανομές Linux με τρόπους που επηρεάζουν άμεσα τη συμβατότητα του VPN. Η κατανόηση αυτών των διαφορών αποτρέπει αποτυχίες ανάπτυξης και κενά ασφάλειας.
Επιβολή SELinux και συμβατότητα VPN
Το SELinux εκτελείται σε λειτουργία enforcing εξ ορισμού στο RHEL. Πολλοί πελάτες VPN αποτυγχάνουν σιωπηλά επειδή στερούνται κατάλληλων ενοτήτων πολιτικής SELinux. Ένα συμβατό VPN πρέπει είτε να παραδίδεται με πολιτικές SELinux είτε να παρέχει τεκμηριωμένα βήματα για τη δημιουργία προσαρμοσμένων πλαισίων.
Για παράδειγμα, το OpenVPN στο RHEL απαιτεί τον τύπο SELinux openvpn_t. Χωρίς αυτό, οι σύνδεσμοι πέφτουν χωρίς σαφή μηνύματα σφάλματος. Το WireGuard ενσωματώνεται στο επίπεδο του πυρήνα από το RHEL 8.6, το οποίο αποφεύγει τις περισσότερες συγκρούσεις SELinux.
Πακέτα RPM και εγκατάσταση YUM/DNF
Οι αναπτύξεις enterprise RHEL χρησιμοποιούν πακέτα RPM που διαχειρίζονται μέσω YUM (RHEL 7) ή DNF (RHEL 8/9). Οι προμηθευτές VPN που προσφέρουν επίσημα πακέτα .rpm απλοποιούν την εγκατάσταση, τις ενημερώσεις και τον έλεγχο συμμόρφωσης. Τα χειροκίνητα builds από πηγή δημιουργούν βάρη συντήρησης και διακόπτουν τις αυτοματοποιημένες ροές ταχείας διόρθωσης.
Ενσωμάτωση NetworkManager
Το RHEL χρησιμοποιεί το NetworkManager ως το κύριο εργαλείο διαμόρφωσης δικτύου. Οι λύσεις VPN που ενσωματώνονται ως plug-in του NetworkManager επιτρέπουν στους διαχειριστές να διαχειρίζονται τις συνδέσεις μέσω εντολών nmcli, GUI GNOME ή κονσόλας web Cockpit. Αυτό έχει σημασία για περιβάλλοντα όπου πολλές ομάδες διαχειρίζονται διαμορφώσεις δικτύου.
Κριτήρια αξιολόγησης για λύσεις VPN RHEL
Κατά την επιλογή ενός VPN για συστήματα παραγωγής RHEL, αξιολογήστε αυτούς τους συγκεκριμένους παράγοντες του RHEL:
- Συμβατότητα SELinux: Το VPN εκτελείται σε λειτουργία enforcing του SELinux χωρίς να απαιτεί
setenforce 0; - Επίσημη διαθεσιμότητα RPM: Διατηρεί ο προμηθευτής ένα αποθετήριο RPM για τα RHEL 7, 8 και 9;
- Εργαλεία CLI: Προσφέρει το VPN πλήρη διαχείριση γραμμής εντολών για περιβάλλοντα headless server;
- Υποστήριξη πρωτοκόλλου: Υποστηρίζει το WireGuard (ενσωματωμένο στο πυρήνα στο RHEL 8.6+) ή IPsec μέσω Libreswan (περιλαμβάνεται στο RHEL);
- Συμμόρφωση FIPS 140-2: Μπορεί το VPN να χρησιμοποιήσει τα κρυπτογραφικά ενοποιημένα ενοποιημένα moduli του RHEL;
- Κλιμάκωσή: Υποστηρίζει η λύση τα playbook Ansible ή τις ενότητες Puppet για ανάπτυξη μαζικής κλίμακας;
Κορυφαίες υπηρεσίες VPN με επαληθευμένη υποστήριξη RHEL
Τρεις προμηθευτές VPN προσφέρουν τεκμηριωμένη συμβατότητα RHEL με ενσωματωμένα Linux clients, πακέτα RPM ή αναλυτικούς οδηγούς διαμόρφωσης για ανάπτυξη σε επίπεδο enterprise.
Mullvad VPN: Privacy-First με Native WireGuard
Το Mullvad VPN παρέχει έναν ειδικό Linux client που διανέμεται ως πακέτο RPM. Η εγκατάσταση στο RHEL 8 ή 9 διαρκεί μια εντολή:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmΤο Mullvad ήταν ανάμεσα στους πρώτους παρόχους που υιοθέτησαν το WireGuard, το οποίο εκτελείται ως ένα kernel module στο RHEL 8.6 και νεότερες εκδόσεις. Το lean design του WireGuard διατηρεί την επιβάρυνση της CPU χαμηλή, και οι πραγματικές ταχύτητες εξαρτώνται από το hardware και τη σύνδεσή σας. Ο πελάτης περιλαμβάνει ένα πλήρες CLI (mullvad connect, mullvad status) κατάλληλο για headless RHEL servers.
Το Mullvad λειτουργεί 700+ servers σε 46 χώρες. Η αυστηρή πολιτική χωρίς καταγραφές έχει επαληθευθεί μέσω ανεξάρτητων ελέγχων. Η υπηρεσία κοστίζει €5/month με σταθερή χρέωση χωρίς δημιουργία λογαριασμού.
Σημείωση για RHEL: Το πακέτο RPM του Mullvad περιλαμβάνει ενοποιημένες ενότητες πολιτικής SELinux για RHEL 8 και 9. Δεν απαιτούνται χειροκίνητες προσαρμογές πολιτικής.
NordVPN: Enterprise Scale με 6.400+ Servers
Το NordVPN παραδίδει έναν Linux client ως πακέτο RPM που ενσωματώνεται με το NetworkManager του RHEL. Οι διαχειριστές μπορούν να διαχειρίζονται τις συνδέσεις μέσω nmcli ή του δικού του εργαλείου CLI του NordVPN (nordvpn connect, nordvpn set technology).
Βασικά χαρακτηριστικά σχετικά με RHEL:
- NordLynx protocol: Η υλοποίηση WireGuard της NordVPN διατηρεί χαμηλό overhead πρωτοκόλλου στο RHEL
- CyberSec filtering: Αποκλείει κακόβουλα και phishing domains σε επίπεδο DNS, συμπληρώνοντας τους firewalld κανόνες του RHEL
- 6,400+ servers σε 111 χώρες: Παρέχει redundancy για παγκόσμιες αναπτύξεις RHEL
- Dedicated IP options: Χρήσιμες για allowlisting σημείων εξόδου VPN στις ρυθμίσεις firewall του RHEL
Εγκατάσταση στο RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Σημείωση για RHEL: Η εφαρμογή Linux του NordVPN λειτουργεί με το SELinux σε λειτουργία enforcing στο RHEL 8 και 9. Το plug-in NetworkManager υποστηρίζει τη δέσμευση ενεργειών nmcli για αυτοματοποιημένη διαχείριση συνδέσεων.
ExpressVPN: Πρωτόκολλο Lightway για Ανέπαφες Ανάπτυξης RHEL
Το ExpressVPN προσφέρει έναν πελάτη Linux με υποστήριξη RPM και το ιδιόκτητό του πρωτόκολλο Lightway. Το ExpressVPN τοποθετεί το Lightway ως ένα πρωτόκολλο γρήγορης σύνδεσης και χαμηλής επιβάρυνσης. η πραγματική απόδοση στο RHEL εξαρτάται από το υλικό και το δίκτυό σας.
Αξιοσημείωτα χαρακτηριστικά για διαχειριστές RHEL:
- Split tunneling: Δρομολόγηση μόνο συγκεκριμένης κίνησης μέσω του VPN ενώ διατηρώ υπηρεσίες εσωτερικής RHEL σε άμεσες συνδέσεις
- 3.000+ servers σε 105 χώρες: Υποστηρίζει γεωγραφικά κατανεμημένη υποδομή RHEL
- Επιλογές Lightway UDP και TCP: Λειτουργία TCP λειτουργεί μέσω περιοριστικών firewall εταιρείας
- Τακτικές ενημερώσεις Linux: Το ExpressVPN patch-ουν τον Linux client τους εντός 2 εβδομάδων κάθε κυκλικής κυκλοφορίας RHEL
Η εγκατάσταση χρησιμοποιεί το δικό της αποθετήριο RPM του ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Σημείωση για RHEL: Το ExpressVPN απαιτεί προσαρμοσμένο boolean SELinux για split tunneling. Η τεκμηρίωσή του παρέχει τις ακριβείς εντολές setsebool. Ο client υποστηρίζει περιβάλλοντα εικονικοποίησης RHEL συμπεριλαμβανομένων KVM και oVirt.
Εγκατάσταση VPN ειδική για RHEL: Μέθοδοι NetworkManager και CLI
Οι διαχειριστές RHEL συνήθως αναπτύσσουν VPN μέσω δύο μεθόδων: plug-in NetworkManager ή αυτόνομα CLI clients.
Μέθοδος 1: WireGuard μέσω NetworkManager στο RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Αυτή η μέθοδος αποθηκεύει τα διαπιστευτήρια VPN στο κλειδοθήκη του NetworkManager. Οι συνδέσεις επιζούν σε restarts και ενσωματώνονται αυτόματα με τις ζώνες firewalld του RHEL.
Μέθοδος 2: OpenVPN με πολιτική SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Η εντολή semanage καταχωρεί την πύλη OpenVPN με το SELinux. Η παράλειψη αυτού του βήματος προκαλεί σιωπηλές αποτυχίες σύνδεσης σε συστήματα RHEL που εκτελούν το SELinux σε λειτουργία enforcing.
Μέθοδος 3: IPsec μέσω Libreswan (Περιλαμβάνεται στο RHEL)
Το RHEL παραδίδει Libreswan για ενσωματωμένη υποστήριξη VPN IPsec. Αυτό δεν απαιτεί λογισμικό τρίτου κατασκευαστή:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Το Libreswan χρησιμοποιεί τα κρυπτογραφικά βιβλιοθήκες του RHEL που έχουν επαληθευθεί κατά FIPS. Αυτό το κάνει την προτιμώμενη επιλογή για αναπτύξεις RHEL κυβερνητικού και χρηματοοικονομικού τομέα που απαιτούν συμμόρφωση FIPS 140-2.
Θέματα συμμόρφωσης και ανάπτυξης για enterprise
Το RHEL εξυπηρετεί βιομηχανίες με αυστηρές ρυθμιστικές απαιτήσεις. Η επιλογή VPN πρέπει να λάβει υπόψη αυτά τα πλαίσια συμμόρφωσης:
- HIPAA: Οι ανάπτυξη VPN για RHEL στον τομέα της υγειονομικής περίθαλψης απαιτούν κρυπτογραφία AES-256 και καταγραφή ελέγχου. Το NordVPN και το Mullvad υποστηρίζουν και τα δύο AES-256-GCM.
- PCI DSS: Η επεξεργασία πληρωμών σε RHEL απαιτεί κρυπτογραφημένα κανάλια για όλα τα δεδομένα κατόχου κάρτας. Το IPsec μέσω Libreswan πληροί τις απαιτήσεις του PCI DSS Section 4.1 εγγενώς.
- FedRAMP: Τα συστήματα RHEL της κυβέρνησης χρειάζονται κρυπτογραφία επικυρωμένη κατά FIPS 140-2. Το Libreswan με τη βιβλιοθήκη κρυπτογραφίας NSS του RHEL ικανοποιεί αυτή την απαίτηση.
- SOC 2: Οι παροχείς VPN πρέπει να αποδείξουν τις πρακτικές τους χειρισμού δεδομένων. Οι δημοσιευμένες εκθέσεις ελέγχου του Mullvad αντιμετωπίζουν τα στοιχεία ελέγχου SOC 2, και το NordVPN δηλώνει ότι έχει αναθέσει ανεξάρτητα ελέγχους χωρίς αρχείο καταγραφής.
Για αναπτύξεις μεγάλης κλίμακας, αυτοματοποιήστε τη διαμόρφωση VPN με Ansible. Η πλατφόρμα Ansible Automation Platform της Red Hat περιλαμβάνει ενοποιημένες ενότητες ρόλων VPN για Libreswan και WireGuard που αναπτύσσουν συνεπείς διαμορφώσεις σε εκατοντάδες κόμβους RHEL.
Τελική κρίση
Τα περιβάλλοντα RHEL απαιτούν λύσεις VPN που να σέβονται τις πολιτικές SELinux, να εγκαθίστανται μέσω πακέτων RPM και να κλιμακώνονται μέσω εργαλείων αυτοματοποίησης όπως Ansible. Το Mullvad παρέχει τις ισχυρότερες εγγυήσεις ιδιωτικότητας με καθαρή ενσωμάτωση WireGuard. Το NordVPN προσφέρει το μεγαλύτερο δίκτυο server και συμβατότητα NetworkManager για αναπτύξεις πολλών χωρών. Το πρωτόκολλο Lightway του ExpressVPN παρέχει τη χαμηλότερη λανθάνουσα εφαρμογή σύνδεσης για εφαρμογές που ευαισθησίας χρόνου.
Για διαχειριστές RHEL που χρειάζονται συμμόρφωση FIPS 140-2 χωρίς λογισμικό τρίτου κατασκευαστή, το Libreswan παραδίδεται με κάθε εγκατάσταση RHEL και χρησιμοποιεί τα κρυπτογραφικά moduli του λειτουργικού συστήματος που έχουν επαληθευθεί. Ζευγαρώστε οποιαδήποτε από αυτές τις λύσεις με το ενσωματωμένο NetworkManager του RHEL και τα εργαλεία nmcli για συνεπή, δενδρική διαχείριση VPN σε όλη τη δική σας υποδομή.
Πόροι για αυτή τη σελίδα
Γραφήματα και εικόνες αναφοράς από την έρευνά μας, ελεύθερα για προβολή και κοινοποίηση.
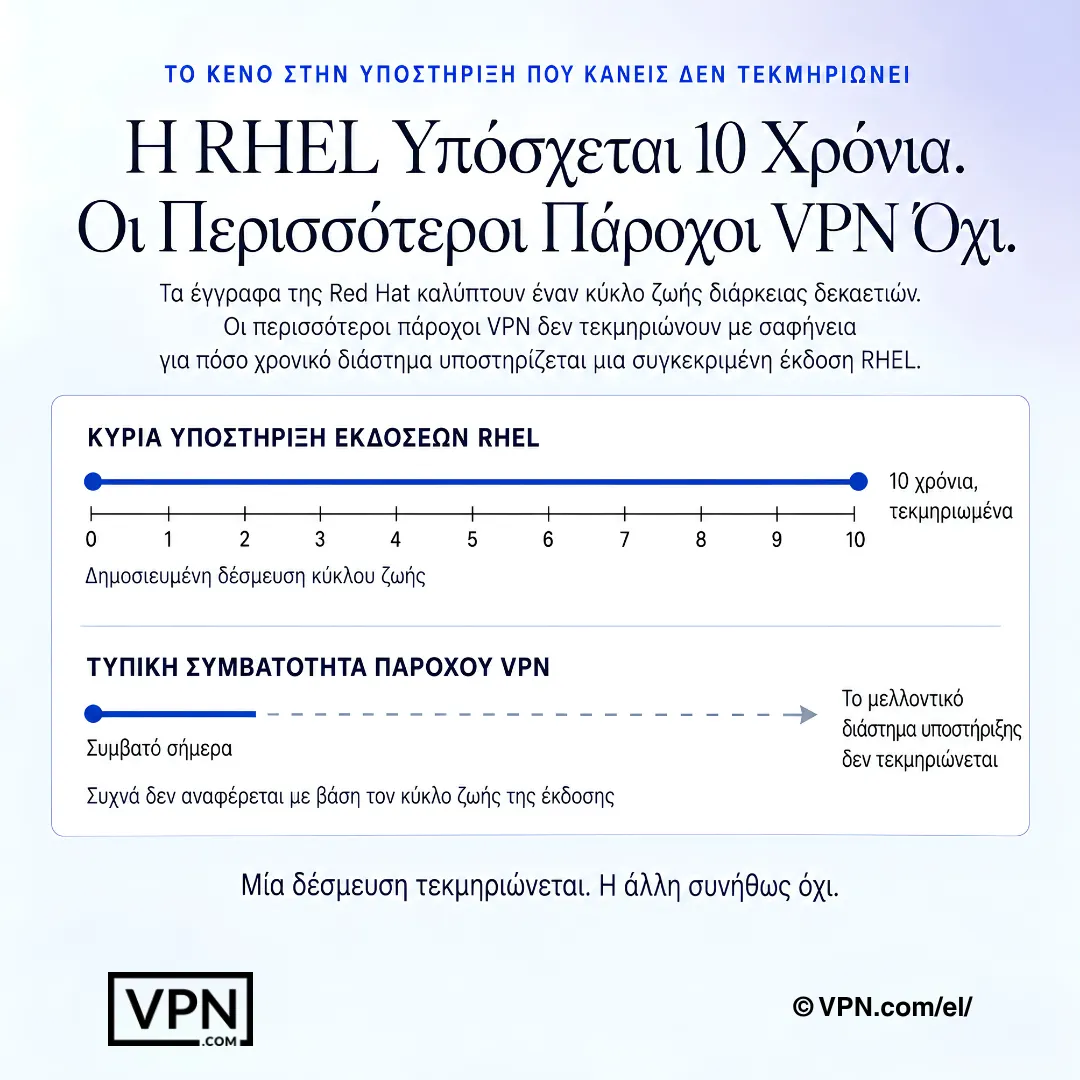
Το RHEL έχει τεκμηριωμένο κύκλο ζωής, αλλά τα παράθυρα υποστήριξης των προμηθευτών VPN συχνά δεν αναφέρονται με σαφήνεια.
Συχνές ερωτήσεις
Γιατί το RHEL δεν μπορεί να χρησιμοποιήσει απλώς οποιονδήποτε καταναλωτή VPN client;
Το RHEL επιβάλλει το SELinux στη λειτουργία υποχρεωτικού ελέγχου πρόσβασης εξ ορισμού, το οποίο σιωπηλά αποκλείει VPN clients χωρίς κατάλληλες ενοποιημένες ενότητες πολιτικής, και οι αναπτύξεις enterprise απαιτούν πακέτα RPM που διαχειρίζονται μέσω YUM ή DNF αντί για χειροκίνητα builds πηγής. Ο κύκλος ζωής περίπου 10 ετών του RHEL σημαίνει επίσης ότι ο προμηθευτής χρειάζεται συντήρηση Linux client μακροπρόθεσμη, όχι απλώς μια ενιαία κυκλοφορία.
Ποια VPN πράγματι λειτουργούν με SELinux σε λειτουργία enforcing χωρίς να το απενεργοποιήσουν;
Το πακέτο RPM του Mullvad περιλαμβάνει ενοποιημένες ενότητες πολιτικής SELinux εγγενώς για RHEL 8 και 9, χωρίς να απαιτούνται χειροκίνητες προσαρμογές. Η εφαρμογή Linux του NordVPN εκτελείται επίσης σε λειτουργία enforcing, με το plug-in NetworkManager του να υποστηρίζει τη δέσμευση ενεργειών nmcli. Το ExpressVPN χρειάζεται ένα προσαρμοσμένο boolean SELinux για split tunneling, το οποίο η τεκμηρίωσή του καλύπτει με συγκεκριμένες εντολές setsebool.
Ικανοποιεί κάποιο από αυτά τα VPN τις απαιτήσεις FIPS 140-2 έξω από το κουτί;
Το Libreswan, το οποίο παραδίδεται εγγενώς με κάθε εγκατάσταση RHEL, χρησιμοποιεί τη δική του βιβλιοθήκη κρυπτογραφίας NSS του RHEL, κάνοντάς το την επιλογή go-to για αναπτύξεις κυβερνητικού και χρηματοοικονομικού τομέα που χρειάζονται συμμόρφωση FIPS 140-2 χωρίς λογισμικό τρίτου κατασκευαστή. Τόσο το NordVPN όσο και το Mullvad υποστηρίζουν κρυπτογραφία AES-256-GCM, αλλά κανένα δεν λειτουργεί μέσω των κρυπτογραφικών moduli του RHEL που έχουν επαληθευθεί του τρόπου που το Libreswan κάνει.
Ποια είναι η πραγματική εντολή εγκατάστασης για καθένα από αυτά τα VPN στο RHEL 9;
Το Mullvad εγκαθίστανται σε μια γραμμή: sudo dnf install που δείχνει στο URL RPM του. Το NordVPN απαιτεί δύο βήματα, εισαγωγή του αποθετηρίου yum RPM πρώτα, στη συνέχεια sudo dnf install nordvpn. Το ExpressVPN χρησιμοποιεί sudo dnf install expressvpn-latest.rpm ακολουθούμενο από expressvpn activate και expressvpn connect. Και τα τρία αποφεύγουν χειροκίνητα source compiles που περιπλέκουν την αυτοματοποιημένη ταχεία διόρθωση.
Πώς μπορώ να ρυθμίσω το WireGuard μέσω του NetworkManager αντί για τον δικό του client του προμηθευτή;
Εγκαταστήστε wireguard-tools με sudo dnf install wireguard-tools, στη συνέχεια εισάγετε τη διαμόρφωσή σας με sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf και ανεβάστε το με sudo nmcli connection up wg0. Αυτό αποθηκεύει διαπιστευτήρια στο κλειδοθήκη του NetworkManager, επιζούν σε restarts και ενσωματώνονται αυτόματα με τις ζώνες firewalld.
Γιατί αποτυγχάνει σιωπηλά η σύνδεσή μου OpenVPN σε έναν RHEL server;
Αυτό σχεδόν πάντα αναφέρεται σε έναν αγνοημένο τύπο SELinux openvpn_t, ο οποίος προκαλεί σε συνδέσεις να πέσουν χωρίς ένα σαφές μήνυμα σφάλματος σε λειτουργία enforcing. Διορθώστε το εγκαθιστώντας NetworkManager-openvpn, στη συνέχεια εκτελέστε sudo semanage port -a -t openvpn_port_t -p tcp 1194 πριν εισάγετε τη σύνδεση. Η παράλειψη αυτού του βήματος semanage είναι η πιο συχνή αιτία ανεξήγητων αποτυχιών OpenVPN στο RHEL.
Ποιό από αυτά τα VPN έχει την καλύτερη απόδοση για παραγωγικά φορτία εργασίας RHEL;
Το NordVPN κατατάσσεται #1 από 22 στο Speed Lab μας, συγκεντρωμένο από δημοσιευμένες δοκιμές τρίτων, ακολουθούμενο από το Mullvad στη θέση #7 και το ExpressVPN στη θέση #8. Για το RHEL ειδικά, η ενσωμάτωση του WireGuard σε επίπεδο πυρήνα από το RHEL 8.6 και νεότερα αποφεύγει τις περισσότερες συγκρούσεις SELinux που μπορούν να προκαλέσουν παλαιότερα πρωτόκολλα όπως το OpenVPN, κάτι που έχει την ίδια σημασία με την ακατέργαστη κατάταξη για τη σταθερότητα της παραγωγής.
Πώς συγκρίνονται αυτά τα τρία VPN στο κόστος για μια ανάπτυξη RHEL στο επίπεδο της επιχείρησης;
Το NordVPN ξεκινά από $3.49/μήνα και το ExpressVPN από $2.99/μήνα, και τα δύο στα μακροχρόνια σχέδιά τους, ενώ το Mullvad χρεώνει ένα σταθερό $5.50/μήνα χωρίς επίπεδα εκπτώσεων πολλαπλών ετών, που καταβάλλονται μηνιαίως χωρίς δωρεάν δοκιμή. Για τον προϋπολογισμό σε πολλούς κόμβους RHEL υπό ένα κοινό λογαριασμό, η μακροχρόνια τιμολόγηση του Nord και της Express κλιμακώνεται πιο προβλέψιμα από το σταθερό ποσοστό κατά ανάγκη του Mullvad.
Μπορούν κάποιες από αυτές τις VPN να βοηθήσουν στην τήρηση των απαιτήσεων HIPAA, PCI DSS ή FedRAMP;
Εν μέρει, ανάλογα με το πλαίσιο. Το NordVPN και το Mullvad υποστηρίζουν και τα δύο την κρυπτογράφηση AES-256-GCM που σχετίζεται με το HIPAA, και το NordVPN δηλώνει ότι η πολιτική του για τη μη αποθήκευση καταγραφών έχει ελεγχθεί ανεξάρτητα ενώ το Mullvad δημοσιεύει τις δικές του ανεξάρτητες εκθέσεις ελέγχου που αφορούν τα στοιχεία ελέγχου SOC 2. Για PCI DSS ή FedRAMP, η εγγενής στοίβα IPsec Libreswan του RHEL, που χρησιμοποιεί κρυπτογραφία επικυρωμένη κατά FIPS, είναι η πιο άμεση διαδρομή συμμόρφωσης.
Πόσες συσκευές μπορεί πραγματικά ένας λογαριασμός να καλύψει σε μια αναπτύξη RHEL πολλαπλών κόμβων;
Το NordVPN επιτρέπει 10 ταυτόχρονες συνδέσεις συσκευής ανά λογαριασμό, το ExpressVPN επιτρέπει 10 έως 14 ανάλογα με το επίπεδο σχεδίου και το Mullvad ανώτατο όριο 5. Για διαχειριστές που διαχειρίζονται αρκετούς RHEL servers ή σταθμούς εργασίας υπό μια ενιαία άδεια αντί να παρέχουν ανά κόμβο, τα όρια υψηλότερου NordVPN και ExpressVPN κτυπούν περισσότερο πριν απαιτήσουν πρόσθετους λογαριασμούς.
Μπορεί η διαμόρφωση VPN στο RHEL να αυτοματοποιηθεί σε εκατοντάδες servers;
Ναι. Η δική της πλατφόρμα Ansible Automation Platform της Red Hat περιλαμβάνει ενοποιημένες ενότητες ρόλων VPN ειδικά για Libreswan και WireGuard, που επιτρέπει στους διαχειριστές να ωθούν πανομοιότυπες διαμορφώσεις VPN σε εκατοντάδες κόμβους RHEL από ένα ενιαίο playbook. Η ζευγαρίωση αυτού με nmcli για τοπική διαχείριση δίνει έναν δενδρικό, ελεγχόμενο δρόμο ανάπτυξης αντί να κάνει ευθύνες κάθε server ξεχωριστά.
Τι συμβαίνει εάν ένα VPN δεν λειτουργεί μετά την ανάπτυξή του σε RHEL υποδομή;
Τόσο το NordVPN όσο και το ExpressVPN φέρουν εγγύηση επιστροφής χρημάτων 30 ημερών σε όλα τα σχέδιά τους, δίνοντάς σας μια παράθυρο δοκιμής συμβατότητας πριν αποσχεδιάσετε προϋπολογισμό σε μεγαλύτερο rollout. Το Mullvad δεν προσφέρει δοκιμή και εκτελείται αυστηρά πληρωμή-όπως-όπως, οπότε δεν υπάρχει εγγύηση να πέσει πίσω εάν ο RPM client του δεν ταιριάζει στο περιβάλλον σας.
Τι συμβαίνει όταν μια ενδιάμεση κυκλοφορία RHEL σπάει τη συμβατότητα του VPN client μου;
Το ExpressVPN patch-ουν τον Linux client τους εντός περίπου 2 εβδομάδων κάθε ενδιάμεσης κυκλοφορίας RHEL, η οποία περιορίζει τη διακοπή για αναπτύξεις ευαίσθητες στο χρόνο. Η ενσωμάτωση του WireGuard στο επίπεδο του πυρήνα από το RHEL 8.6 παρακάμπτει τις περισσότερες αυτές τις βλάβες εντελώς δεδομένου ότι δεν είναι ένας αυτόνομος userspace client. Το Libreswan αποφεύγει το πρόβλημα εντελώς δεδομένου ότι παραδίδεται ως τμήμα του ίδιου του RHEL και ενημερώνεται με το λειτουργικό σύστημα.