Andmekaitse juhend: privaatsus, õigused ja parimad tavad
Lugege, mis on andmekaitse, millised on kehtivad privaatsusseadused (GDPR, CCPA) ja kuidas kaitsta oma isikuandmeid internetis.
 Michael Gargiulo
Põhiline: Teie isikuandmeid ohustavad pidevalt pahavara, võrgepüük, sotsiaalne manipuleerimine ja võrguründed. Tugevad paroolid, privaatsusele orienteeritud tööriistad ja VPN, mis krüpteerib teie liikluse, moodustavad teie teabe kaitsmise põhilise kaitse.
Andmekaitse on saanud üheks olulisemaks teemaks digitaalses elus. Iga veebiost, otsingupäring ja sotsiaalmeedia postitus loob isikuandmeid, mida ettevõtted kogguvad, salvestavad ja jagavad. Paljude inimeste jaoks on küsimus lihtne: kes kontrollib minu teavet ja kuidas ma seda turvaliselt hoian?
Ohud on reaalsed. Küberkurjategijad kasutavad keerukaid meetodeid isikuandmete varastamiseks ning ka seaduslikud ettevõtted käsitlevad neid mõnikord valesti. Kuid on ka head uudist. Tugevad privaatsusseadused kehtivad nüüd kümnetes riikides ning praktilised tööriistad aitavad teil kontrolli enda kätte võtta. See juhend käsitleb teie isikuandmete konkreetseid ohte, õigusi kaitsvaid seadusi ja konkreetseid samme, mida saate teha oma teabe kaitsmiseks internetis.
Märkus: See juhend keskendub isikuandmete privaatsusele tarbija vaatenurgast. Kui otsite teavet organisatsioonide vastavusraamistike, ettevõtete andmetöötlukohustuste või GDPR-i rakendamise kohta ettevõtetele, vaadake selle asemel meie andmekaitse juhendit.
Mis on andmekaitse?
Andmekaitse viitab teie õigusele kontrollida, kuidas teie isikuandmeid kogutakse, kasutatakse, salvestatakse ja jagatakse. Isikuandmed hõlmavad kõike, mis võib teid otseselt või kaudselt tuvastada: nimi, e-posti aadress, telefoninumber, füüsiline aadress, brauserajalugu, ostuandmed, asukohaandmed ja isegi biomeetrilist teavet, nagu sõrmejäljed.
Praktilises mõttes vastab andmekaitse kolmele küsimusele:
- Kes teie andmeid kogub? Veebilehed, rakendused, reklaamijad, internetiteenuse pakkujad (ISP-d) ja riigiasutused kõik kogguvad isikuteavet.
- Mida nad nendega teevad? Levinud kasutusviisid on sihitud reklaam, analüütika, toote täiustamine ja mõnel juhul andmete müümine kolmandatele osapooltele.
- Millist kontrolli teil on? Privaatsusseadused ja tööriistad annavad teile võimaluse oma andmeid vaadata, muuta, kustutada ja neile juurdepääsu piirata.
Elektroonilise Piirivaba Fondi (EFF) andmetel on lõhe selle vahel, mida ettevõtted kogguvad, ja selle vahel, mida kasutajad sellest kogumisest aru saavad, endiselt digitaalse privaatsuse üks suurimaid väljakutseid. Andmekaitse ei ole sama mis andmekaitse (data protection), mis käsitleb ettevõtetele kehtivaid organisatsioonilisi ja õiguslikke raamistikke. Andmekaitse puudutab teie isiklikke õigusi ja valikuid.
Ohud teie isikuteabele
Küberkurjategijad kasutavad isikuandmete hankimiseks laia valikut meetodeid. Iga ohu toimimise mõistmine on esimene samm selle vastu kaitsmiseks.
Sotsiaalne manipuleerimine
Sotsiaalne manipuleerimine on rünnakute kategooria, mille puhul kurjategijad manipuleerivad inimesi konfidentsiaalse teabe avaldamisele. Tarkvara haavatavuste ärakasutamise asemel ärakasutavad need rünnakud inimpsühholoogiat.
Kuidas see toimib: Ründaja võib esineda panga esindajana, saata võltsitud heategevuspöördumise või luua kiireloomulise olukorra (näiteks väites, et teie konto on ohus), et survestada teid jagama paroole, kontonumbreid või kinnituskoode.
Reaalne näide: 2020. aasta juulis koges Twitter suurt rikkumist, kui ründajad kasutasid koordineeritud sotsiaalse manipuleerimise rünnakut, et sihtida töötajaid, kellel oli juurdepääs sisemistele tööriistadele. Seejärel kompromiteerisid ründajad kõrgprofiiliga kontosid, sealhulgas Barack Obama ja Elon Muski omi, et edendada krüptovaluuta petust, nagu märgitakse föderaalses kriminaalkaebuses[1].
Ennetamine: Kontrollige iga ootamatut isikuteabe taotlust, võttes otse ühendust organisatsiooniga ametlike kanalite kaudu. Ärge kunagi jagage paroole ega ühekordseid koode kellegagi, kes teiega esimesena ühendust võtab.
Pahavara
Pahavara on pahatahtlik tarkvara, mis on loodud seadmetesse tungimiseks, andmete varastamiseks, failide krüpteerimiseks lunaraha nõudmiseks või kasutaja tegevuse jälgimiseks ilma nõusolekuta.
Kuidas see toimib: Pahavara jõuab tavaliselt e-posti manuste, nakatunud veebilehtede või kahjustatud allalaadimiste kaudu. Pärast paigaldamist võib see salvestada klahvivajutusi paroolide hankimiseks, krüpteerida teie failid ja nõuda lunaraha (ransomware), aktiveerida teie kaamera või mikrofoni või eksportida tundlikke dokumente.
Reaalne näide: 2017. aasta WannaCry lunaraharünnak põhjustas kümneid tuhandeid nakkusi enam kui 150 riigis[2], nagu märgitakse CISA viidatud avatud lähtekoodiga aruannetes. Krüpteeriti kasutajate failid ja nõuti bitcoinides makseid. Mõjutatud said haiglad, ettevõtted ja riigiasutused.
Ennetamine: Hoidke oma operatsioonisüsteemi ja tarkvara ajakohasena, ärge klõpsake tundmatutelt saatjatelt pärinevaid linke ega manuseid ning kasutage usaldusväärset viirusetõrjet. Meie spetsiaalne juhend käsitleb pahavara liike ja kaitsemeetodeid üksikasjalikult.
Sihitud võrgepüük
Kui tavaline võrgepüük püüab laia võrku, siis sihitud võrgepüük sihib konkreetseid isikuid, kasutades ründaja juba kogutud isikuandmeid.
Kuidas see toimib: Ründaja uurib teid sotsiaalmeedia, avalike registrite või varasemate andmelekete kaudu. Seejärel koostab ta väga isikupärase sõnumi, mis tundub pärinevat kolleegilt, ülemuselt või usaldusväärselt teenusest, ja petab teid klõpsama pahatahtlikule lingile või esitama tundlikke andmeid.
Reaalne näide: Barracuda Networksi 2023. aasta aruanne leidis, et sihitud võrgepüük moodustab vaid 0,1% e-posti põhistest rünnakutest, kuid vastutab 66% rikkumistest[3] nende andmetes. Isikupärastamine muudab need rünnakud palju tõhusamaks kui üldised võrgepüügikatsed.
Ennetamine: Olge kahtlustav iga e-kirja suhtes, mis nõuab kiireloomulist tegevust, isegi kui see tundub pärinevat kellegi tuttavalt. Kontrollige taotlusi eraldi suhtluskanali kaudu. Lisakaitsestrateegiate kohta lugege meie üksikasjalikku juhendit võrgepüügirünnakute kohta.
Võrgurünnakud
Avalikud Wi-Fi võrgud kohvikutes, lennujaamades ja hotellides on mugavad, kuid põhimõtteliselt ebaturvalised. Sama võrgus olevad ründajad saavad krüpteerimata andmeedastust pealt kuulata.
Kuidas see toimib: Vahendajarünnaku (man-in-the-middle, MITM) korral asetab häkker end teie seadme ja Wi-Fi ruuteri vahele. Seejärel saab ta jälgida teie brauserit, püüda kinni sisselogimisandmeid ja isegi süstida pahatahtlikku sisu külastatavatesse veebilehtedesse.
Reaalne näide: Turvauurijad on dokumenteerinud, et legitiimseid võrke jäljendavad pahatahtlikud hotspotid (tuntud kui “kurja kaksiku” rünnakud) on endiselt avalikes kohtades üks levinumaid ohte.
Ennetamine: Vältige pangakontodele või tundlikele kontodele juurdepääsu avalikul Wi-Fi-l. Kasutage oma ühenduse krüpteerimiseks VPN-i ning veenduge, et veebilehed kasutavad HTTPS-i enne isikuandmete sisestamist.
Asjade interneti (IoT) haavatavused
Nutikodu seadmed, kantavad seadmed, vanemad telefonid ja ühendatud kodumasinad on sageli nõrga turvaseadistusega ja saavad harva tarkvaravärskendusi.
Kuidas see toimib: Paljud IoT-seadmed tarnitakse vaikeparoolidega, mida kasutajad kunagi ei muuda. Need seadmed on sageli krüpteerimata ja võivad andmeid edastada lihttekstina. Ründajad saavad neid nõrkusi ära kasutada, et pääseda teie koduvõrku ja ühendatud seadmetes salvestatud andmetele.
Reaalne näide: 2019. aastal leidsid Bitdefenderi teadlased, et Ring Video Doorbell Pro vahetas seadistamise ajal Wi-Fi mandaate üle tavalise HTTP kaudu[4], muutes need kõigile lähedal olijatele kättesaadavaks; probleem on sellest ajast alates parandatud.
Ennetamine: Muutke kõigi ühendatud seadmete vaikeparoole kohe. Kontrollige regulaarselt püsivara värskendusi ja lülitage välja kasutamata funktsioonid, näiteks kaugjuurdepääs.
Sotsiaalmeedia ärakasutamine
Sotsiaalmeediaplatvormid kogguvad tohutul hulgal kasutajaandmeid ning teie vabatahtlikult jagatud teavet võivad ründajad relvastada.
Kuidas see toimib: Ründajad kraapivad avalikke profiile, et koguda isikuandmeid sotsiaalse manipuleerimise või sihitud võrgepüügi kampaaniateks. Platvormid ise kogguvad käitumisandmeid, sealhulgas teie meeldimisi, jagamisi, asukoharegistreeringuid ja brauserimustreid sihitud reklaami jaoks. Sotsiaalmeedia ettevõtete andmelekked võivad need andmed kurjategijatele avalikuks teha.
Reaalne näide: Cambridge Analytica juhtumi puhul väitis FTC, et rakendus koguti profiiliandmeid umbes 250 000 kuni 270 000 kasutajalt ning 50 kuni 65 miljonilt nende sõbralt[5] petlike vahendite kaudu.
Ennetamine: Kontrollige oma privaatsusseadeid igal platvormil. Piirake avalikel profiilidel nähtavat isikuteavet ja olge ettevaatlik tundmatute kontode ühendusetaotluste aktsepteerimisel.
Deepfake’id ja sünteetiline meedia
Tehisintellekti areng on võimaldanud luua veenvaid võltspilte, heli ja videoid, mis võivad kahjustada mainet või hõlbustada pettust.
Kuidas see toimib: Tehisintellekti tööriistad suudavad luua realistlikku sünteetilist meediat inimese hääle, näo või kirjutamisstiili näidiste põhjal. Kurjategijad kasutavad deepfake’e isikute matkimiseks, šantažiks, desinformatsioonikampaaniateks ja finantspettusteks, näiteks hääle kloonimise pettusteks.
Reaalne näide: 2024. aastal kandis insenerifirma Arup finantstöötaja umbes 25 miljonit dollarit üle[6] pärast videokõnet, mis tundus olevat ettevõtte finantsdirektor. Kõne kasutas deepfake-tehnoloogiat.
Ennetamine: Olge ettevaatlik ebatavaliste video- või helitaotluste suhtes, mis puudutavad finantstehinguid. Kontrollige ootamatuid sõnumeid kindlaksmääratud kanalite kaudu. Kasutage mitmefaktorilist autentimist, et pelk hääl või video ei saaks tundlikke toiminguid autoriseerida.
Millised andmed võivad olla sihtmärgiks?
Küberkurjategijad sihivad erinevat tüüpi isikuteavet sõltuvalt oma eesmärkidest. Levinud sihtmärgid on nimed, aadressid, telefoninumbrid, isikukoodid, finantskontode andmed, meditsiinilised kanded ja sisselogimisandmed. Siin on see, mida ründajad varastatud andmetega tavaliselt teevad:
Identiteedivargus
Kurjategijad kasutavad varastatud isikuteavet ohvrite matkimiseks. Nad võivad avada krediidikontosid, esitada võltsitud maksudeklaratsioone, saada meditsiinilist ravi või toime panna kuritegusid kellegi teise nime all. Ameeriklased teatasid 2023. aastal pettustest kaotatud üle 10 miljardi dollari[7], nagu märgib Föderaalne Kaubandoskomisjon (FTC). Õppige, kuidas identiteedivargus toimib, ja kuidas end kaitsta.
Doxxing
Doxxing tähendab, et kellegi privaatne teave avaldatakse avalikult ilma nõusolekuta. See võib hõlmata kodu aadresse, telefoninumbreid, töökohta puudutavaid üksikasju ja perekonnateavet. Ohvrid võivad selle tõttu kogeda ahistamist, ähvardusi või füüsilist ohtu.
Müük tumedas veebis
Varastatud andmeid müüakse sageli tumeda veebi turgudel. Hinnad varieeruvad suuresti ja muutuvad aja jooksul, kuid täielikud isikutuvastusandmed ja meditsiinilised andmed on üldiselt väärtuslikumad kui üksik andmepunkt, näiteks e-posti aadress.
Finantsärakasutus
Ründajad kasutavad varastatud krediitkaardinumbreid, pangakontode mandaate ja isikuandmeid volitamata ostude tegemiseks, rahaülekanneteks või laenude taotlemiseks ohvri nime all.
Väljapressimine ja šantaaž
Tundlikke isikuandmeid, sealhulgas privaatseid fotosid, sõnumeid või brauserilugu, võib kasutada ohvrite ähvardamiseks maksete tegemiseks. Lunaraharünnakud krüpteerivad faile ja nõuavad tasu nende vabastamise eest.
Isiklik ärakasutamine
Varastatud andmed võimaldavad jälitamist, ahistamist ja isikute matkimist. Kurjategijad võivad kasutada isikuteavet ohvri asukoha jälgimiseks, tema perekonna või tööandjaga ühenduse võtmiseks või kuritegude toimepanemiseks ohvri identiteedi all.
Tarbija õigused andmekaitseseaduste alusel
Andmekaitseseadused kehtestavad reeglid, mis reguleerivad seda, kuidas organisatsioonid isikuteavet kogguvad, salvestavad, töötlevad ja jagavad. Need seadused määratlevad ka teie õigused üksikisikuna ja seavad rikkumiste eest karistused.
Miks privaatsusseadused on olulised
Digitaalse andmekogumise kiire kasv tekitas kiire vajaduse õiguslike kaitsemeetmete järele. Andmekaitseseadustel on mitu olulist funktsiooni:
- Kaitsta üksikisikuid oma isikuandmete volitamata kasutamise eest
- Anda konkreetseid õigusi, sealhulgas võimalus oma andmetele juurde pääseda, neid parandada ja kustutada
- Nõuda läbipaistvust organisatsioonidelt selle osas, kuidas nad andmetega ümber käivad
- Kehtestada andmelekke teavitamise kohustus, et üksikisikud saaksid võtta kaitsvaid meetmeid
- Kehtestada karistused, mis soodustavad vastavust nõuetele
NIST-i privaatsusraamistik[8] on vabatahtlik tööriist, mis aitab organisatsioonidel tuvastada ja hallata privaatsusriske, ning paljud kasutavad seda koos nende õiguslike nõuetega.
| Määrus | Piirkond | Jõustumise kuupäev | Maksimaalne karistus |
|---|---|---|---|
| GDPR[9] | Euroopa Liit | 25. mai 2018 | 20 miljonit eurot või 4% ülemaailmsest aastakäibest[10] |
| CCPA[11] | California, USA | 1. jaanuar 2020 | 2500 dollarit rikkumise kohta, 7500 dollarit tahtliku rikkumise kohta (inflatsiooni arvestades kohandatud) |
| PDPA | Singapur | 2. juuli 2014 | 1 miljon Singapuri dollarit või 10% Singapuri aastakäibest, olenevalt sellest, kumb on suurem[12] |
| LGPD[13] | Brasiilia | august 2020 (karistused alates 1. augustist 2021) | 2% Brasiilia käibest, piiratud 50 miljoni reaaliga |
| PIPEDA | Kanada | 13. aprill 2000 | Föderaalkohtu määratud õiguskaitsevahendid[14] |
| Erinevad osariigiseadused | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Erineb osariigiti |
Üldine andmekaitse määrus (GDPR)
- Piirkond: Euroopa Liit (EL)
- Jõustumise kuupäev: 25. mai 2018
Peamised sätted
- Nõusolek: Nõuab üksikisikute selget nõusolekut enne nende andmete töötlemist. Euroopa Komisjon selgitab õiguslikku raamistikku[9].
- Andmesubjekti õigused: Annab õiguse isikuandmetele juurde pääseda, neid parandada, kustutada ja nende töötlemist piirata.
- Andmelekke teavitamine: Kui rikkumine kujutab endast ohtu üksikisikutele, peavad organisatsioonid teavitama järelevalveasutust 30 päeva jooksul pärast sellest teadasaamist[15].
- Karistused: Kuni 20 miljonit eurot või 4% ülemaailmsest aastakäibest[10], olenevalt sellest, kumb on suurem.
California tarbijaprivaatsuse seadus (CCPA)
- Piirkond: California, USA
- Jõustumise kuupäev: 1. jaanuar 2020
Peamised sätted
- Õigus teada: Tarbijad saavad taotleda üksikasju selle kohta, kuidas nende isikuteavet kogutakse, kasutatakse ja jagatakse.
- Õigus kustutada: Tarbijad saavad taotleda oma isikuteabe kustutamist.
- Keeldumisõigus: Tarbijad saavad keelduda oma isikuandmete müügist.
- Karistused: Haldustrahvid kuni 2500 dollarit rikkumise kohta või 7500 dollarit tahtliku rikkumise kohta[11], kohandatud inflatsiooni arvestades.
Isikuandmete kaitse seadus (PDPA) — Singapur
- Piirkond: Singapur
- Jõustumise kuupäev: 2. juuli 2014
Peamised sätted
- Nõusolek: Nõuab organisatsioonidelt nõusoleku saamist enne isikuandmete kogumist, kasutamist või avalikustamist.
- Juurdepääs ja parandamine: Annab üksikisikutele õiguse oma isikuteabele juurde pääseda ja seda parandada.
- Andmeturve: Organisatsioonid peavad rakendama mõistlikke turvameetmeid isikuandmete kaitsmiseks.
- Karistused: Rahalised karistused kuni 1 miljon Singapuri dollarit või 10% Singapuri aastakäibest, olenevalt sellest, kumb on suurem[12], alates 2022. aasta oktoobrist.
Brasiilia üldine andmekaitseseadus (LGPD)
- Piirkond: Brasiilia
- Jõustumise kuupäev: august 2020, karistused kohalduvad alates 1. augustist 2021
Peamised sätted
- Nõusolek: Nõuab andmetöötluseks selget ja selgesõnalist nõusolekut.
- Andmesubjekti õigused: Annab õiguse isikuteabele juurde pääseda, seda muuta, kustutada ja üle kanda.
- Andmekaitseametnik: Organisatsioonid peavad nimetama andmekaitseametniku.
- Karistused: Kuni 2% ettevõtte Brasiilia käibest, piiratud 50 miljoni reaaliga rikkumise kohta[13].
Isikuandmete kaitse ja elektrooniliste dokumentide seadus (PIPEDA) — Kanada
- Piirkond: Kanada
- Jõustumise kuupäev: 13. aprill 2000 (koos ajas tehtud muudatustega)
Peamised sätted
- Nõusolek: Nõuab organisatsioonidelt sisulise nõusoleku saamist andmete kogumiseks ja kasutamiseks.
- Juurdepääs ja parandamine: Annab üksikisikutele õiguse oma isikuteabele juurde pääseda ja seda parandada.
- Andmeturve: Organisatsioonid peavad kaitsma isikuandmeid asjakohaste turvameetmetega.
- Karistused: Privaatsusvolinik võib suunata asjad föderaalkohtusse, kes võib määrata õiguskaitsevahendeid[14].
Uued osariikide privaatsusseadused Ameerika Ühendriikides
- Osariigid: Mitmesugused, sealhulgas New Jersey, New Hampshire, Montana, Florida, Texas ja Oregon
- Jõustumise kuupäevad: Erinevad kuupäevad 2024. ja 2025. aastal
Peamised sätted
- Nõusolek: Sarnased nõuded nõusoleku saamiseks enne andmetöötlust.
- Andmesubjekti õigused: Õigus juurde pääseda, muuta, kustutada ja andmetöötlusest loobuda.
- Andmeturve: Nõuded isikuandmete kaitsmiseks ja andmekaitsehinnangute läbiviimiseks.
- Karistused: Erinevad osariigiti, sealhulgas trahvid ja osariigi ametiasutuste jõustamismeetmed.
Nõuanne: Kõige tõhusam harjumus on piirata seda, mida internetis üldse jagate. Kombineerige tugevad unikaalsed paroolid, krüpteeritud pilvesalvestus ja VPN avalikul Wi-Fi-l, ja eemaldate suurema osa rünnakupinnast, millele kurjategijad toetuvad.
Kuidas kaitsta oma isikuteavet
Ohud on reaalsed, aga ka kaitsemeetmed. Siin on konkreetsed, tegevusele suunatud sammud oma isikuandmete kaitsmiseks internetis.
Kasutage privaatsussõbralikke brausereid
Standardsed brauserid kogguvad märkimisväärselt palju kasutajaandmeid. Privaatsusele keskendunud alternatiivid, nagu Brave, Firefox (lubatud range jälgimiskaitsega) ja Tor Browser, blokeerivad vaikimisi jälgijaid ja reklaame. Tor saadab liiklust juhuslikul teel läbi mitme relee[16], nii et ükski vaatleja ühes punktis ei saa aru, kust see tuli või kuhu see läheb.
Piirake andmete jagamist
Iga isikuteabe kild, mida internetis jagate, suurendab teie riski. Vältige oma täieliku nime, kodu aadressi, telefoninumbri või töökoha avaldamist avalikel profiilidel. Vaadake üle load, mida rakendustele annate, ja tühistage ligipääs kontaktidele, asukohale ja kaamerale, kui neid ei vajata.
Krüpteerige pilvesalvestus
Kui salvestate faile pilves, kasutage teenuseid, mis pakuvad ülekuni krüpteerimist, nagu Tresorit või Proton Drive. Olemasolevate pilvesalvestuskontode (Google Drive, Dropbox) puhul krüpteerige tundlikud failid kohapeal enne üleslaadimist, kasutades tööriistu nagu Cryptomator.
Kasutage seadme leidmise funktsiooni
Lubage kõigil oma seadmetel Find My Device (Android) või Find My iPhone (iOS). Kui seade kaob või varastatakse, võimaldavad need tööriistad seadme kaugluku ja kõigi isikuandmete kustutamist enne, kui need valedesse kätesse satuvad.
Vaadake üle rakenduste load
Paljud rakendused nõuavad juurdepääsu kaamerale, mikrofonile, kontaktidele ja asukohaandmetele palju rohkem, kui nende toimimiseks vaja on. Nii iOS-is kui Androidis vaadake rakenduste lube seadme seadetes üle ja tühistage need, mis tunduvad tarbetud. Pöörake erilist tähelepanu rakendustele, mis nõuavad mikrofoni või kaamera juurdepääsu taustal töötades.
Installige reklaamiblokeerijad
Brauserilaiendused nagu uBlock Origin blokeerivad jälgimisskriptid, tüütud reklaamid ja teadaolevad pahavara domeenid. Reklaamiblokeerijad vähendavad andmete hulka, mida kolmandad osapooled teie brauserikäitumise kohta koguda saavad, ja parandavad ka lehekülgede laadimiskiirust.
Kasutage privaatsusele keskendunud sõnumirakendusi
Tavalised SMS-sõnumid ei ole krüpteeritud. Sellised rakendused nagu Signal kasutavad vaikimisi kõigi sõnumite, häälkõnede ja videokõnede ülekuni krüpteerimist. See tähendab, et isegi rakenduse pakkuja ei saa teie vestlusi lugeda.
Kasutage turvalisi e-posti teenuseid
E-posti pakkujad nagu ProtonMail ja Tutanota pakuvad ülekuni krüpteerimist, erinevalt tavalistest Gmaili või Outlooki kontodest, kus pakkuja saab tehniliselt sõnumi sisule juurde pääseda.
Looge tugevad ja unikaalsed paroolid
Ühendkuningriigi valitsuse analüüs rikutud kontode kohta leidis, et 123456 oli kõige levinum parool, mida kasutati 23,2 miljonil kontol[17]. Kasutage paroolihaldurit, et luua ja salvestada unikaalseid paroole iga konto jaoks. CISA soovitab, et tugev parool oleks vähemalt 16 märki pikk, juhuslik ja unikaalne[18]. Lubage mitmefaktoriline autentimine (MFA)[19] igal kontol, mis seda toetab.
Kasutage rakenduste lukke
Paljud nutitelefonid pakuvad võimalust lukustada üksikuid rakendusi eraldi PIN-koodi, mustri või biomeetrilise skannimisega. See lisab teise kaitsekihi, kui keegi pääseb teie seadmele juurde.
Kustutage regulaarselt brauserandmed
Kustutage oma brauseriajalugu, küpsised ja vahemällu salvestatud andmed regulaarse graafiku alusel. See eemaldab salvestatud jälgimisandmed ja vähendab teavet, mis on kättesaadav kõigile, kes teie seadmele juurde pääsevad. Enamik brausereid võimaldab seda protsessi seadete kaudu automatiseerida.
Keelake kolmandate osapoolte küpsised
Kaasaegsed brauserid, sealhulgas Chrome, Firefox ja Safari, võimaldavad blokeerida kolmandate osapoolte küpsiseid, mida kasutatakse peamiselt teie tegevuse jälgimiseks erinevatel veebilehtedel. Nende keelamine vähendab oluliselt saitidevahelist jälgimist. Seadistage see oma brauseri privaatsusseadetes.
Lubage “Ära jälgi” päringud
Kuigi kõik veebilehed ei järgi “Ära jälgi” (Do Not Track, DNT) päringuid, annab selle seade brauseris märku, et te ei soovi jälgimist. Kombineerige see mobiilseadmetel tarbetute asukoha- ja teavituslubade keelamisega.
Isoleerige veebitegevused
Kasutage erinevate tegevuste jaoks eraldi brausereid või brauseriprofiile. Hoidke isiklik sirvimine ühes profiilis ja töö või ostlemine teises. See takistab jälgimisvõrkudel täieliku pildi koostamist teie veebikäitumisest.
Turvake oma IoT-seadmed
Muutke kõigi ühendatud seadmete vaikeparoolid kohe pärast seadistamist. Kontrollige püsivara värskendusi kord kuus. Lülitage välja kaugjuurdepääsu funktsioonid, mida ei kasuta, ja kaaluge IoT-seadmete paigutamist oma peamistest seadmetest eraldi Wi-Fi võrku.
Krüpteerimistööriistade kasutamine ühenduse kaitsmiseks
Krüpteerimine on kõige tõhusam tehniline kaitse liikuvate isikuandmete jaoks. Mitu tööriista töötavad koos, et kaitsta teie veebitegevuse erinevaid aspekte.
Virtuaalsed privaatvõrgud (VPN)
VPN krüpteerib kogu interneti liikluse teie seadme ja VPN-serveri vahel, takistades teie internetiteenuse pakkujal, võrguadministraatoritel ja avaliku Wi-Fi ründajatel teie tegevust jälgimast. VPN-id varjavad ka teie IP-aadressi, muutes veebilehtedel ja reklaamijatel teie asukoha jälgimise raskemaks.
VPN-i valimisel eelistage pakkujaid, kellel on kontrollitud logimisvaba poliitika, tugevad krüpteerimisstandardid (AES-256) ja lai serverivõrk. Võrdlege parimaid pakkujaid kiiruse, turvalisuse ja privaatsusfunktsioonide alusel meie VPN-ülevaadete lehel.
NordVPN on üks kõrgelt hinnatud valikuid isiklikuks privaatsuseks. See kasutab AES-256 krüpteerimist, väidab, et tema logimisvaba poliitika on sõltumatult auditeeritud, ning pakub sisseehitatud pahavara- ja reklaamiblokeerimist oma ohutusfunktsiooni Threat Protection kaudu. NordVPN toetab kuni 10 samaaegset seadmeühendust ning säilitab 7,229 serverit 150 riigis.
Krüpteeritud DNS
Tavalised DNS-päringud saadetakse lihttekstina, mis võimaldab teie internetiteenuse pakkujal näha iga veebilehte, mida külastate. Krüpteeritud DNS-ile (DNS üle HTTPS või DNS üle TLS) lülitumine sellistel pakkujatel nagu Cloudflare (1.1.1.1) või Quad9 takistab seda jälgimist.
HTTPS igal pool
Kontrollige alati, et veebilehed kasutavad HTTPS-i enne isikuandmete sisestamist. Kaasaegsed brauserid kuvavad krüpteeritud ühenduste puhul aadressiribal lukusümboli. HTTPS Everywhere laiend (nüüd paljudesse brauseritesse sisseehitatud) uuendab ühendused automaatselt HTTPS-ile, kui see on saadaval.
Privaatsed brauserid ja otsingumootorid
Kombineerige oma VPN privaatsusele orienteeritud brauseriga nagu Brave või Firefox ning otsingumootoriga nagu DuckDuckGo, mis ei jälgi otsingupäringuid. See kihiline lähenemine pakub oluliselt tugevamat privaatsust kui ükski üksik tööriist.
Peamised järeldused
Isikuandmete privaatsus ei ole tänases digitaalses keskkonnas valikuline. Iga veebitegevus loob andmeid, mida saab koguda, jagada, müüa või varastada. Ohud on konkreetsed ja hästi dokumenteeritud, alates võrgepüügist ja pahavarast kuni sotsiaalse manipuleerimise ja IoT haavatavusteni.
Kaitsemeetmed on samavõrd konkreetsed. Tugevad, unikaalsed paroolid, mida haldab paroolihaldur, kõrvaldavad kõige levinuma rünnakuvektori. VPN krüpteerib teie liikluse ja takistab võrgu jälgimist. Privaatsusele orienteeritud brauserid ja krüpteeritud sõnumirakendused vähendavad jälgijate ja ründajate käsutuses olevat teavet. Ning andmekaitseseadused nagu GDPR ja CCPA annavad teile õiguslikud õigused oma teabe kontrollimiseks.
Kõige tõhusam lähenemine ühendab mitu kihti: piirake, mida jagate, krüpteerige, mida edastate, turvake, mida salvestate, ja hoidke end ajakohasena arenevate ohtude suhtes. Ükski üksik tööriist ei paku täielikku kaitset, kuid koos vähendavad need meetmed oluliselt teie riski. Tehke täna üks samm, olgu selleks rakenduste lubade ülevaatamine, mitmefaktoriline autentimine või VPN-i seadistamine, ja ehitage sealt edasi.
Viited
- Justice. k.a. Dl. Hangitud 16. oktoober 2026 allikast https://www.justice.gov/opa/press-release/file/1300246/dl.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Indicators Associated With WannaCry Ransomware. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arhiveeritud: Wayback Machine'i hetktõmmis
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. mai 2023). Hangitud 16. oktoober 2026 allikast https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arhiveeritud: Wayback Machine'i hetktõmmis
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. november 2019). Hangitud 16. oktoober 2026 allikast https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arhiveeritud: Wayback Machine'i hetktõmmis
- FTC. k.a. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Hangitud 16. oktoober 2026 allikast https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arhiveeritud: Wayback Machine'i hetktõmmis
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. mai 2024). Hangitud 16. oktoober 2026 allikast https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arhiveeritud: Wayback Machine'i hetktõmmis
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Hangitud 16. oktoober 2026 allikast https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arhiveeritud: Wayback Machine'i hetktõmmis
- NIST. 2018. Privacy Framework. Hangitud 16. oktoober 2026 allikast https://www.nist.gov/privacy-framework.Arhiveeritud: Wayback Machine'i hetktõmmis
- European Commission. k.a. Legal framework of EU data protection. Hangitud 16. oktoober 2026 allikast https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arhiveeritud: Wayback Machine'i hetktõmmis
- European Commission. k.a. Enforcement and sanctions. Hangitud 16. oktoober 2026 allikast https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arhiveeritud: Wayback Machine'i hetktõmmis
- CA. k.a. Ccpa Statute. Hangitud 16. oktoober 2026 allikast https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Hangitud 16. oktoober 2026 allikast https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arhiveeritud: Wayback Machine'i hetktõmmis
- Planalto. k.a. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arhiveeritud: Wayback Machine'i hetktõmmis
- GC. k.a. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Hangitud 16. oktoober 2026 allikast https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arhiveeritud: Wayback Machine'i hetktõmmis
- European Commission. k.a. Obligations. Hangitud 16. oktoober 2026 allikast https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arhiveeritud: Wayback Machine'i hetktõmmis
- The Tor Project, Inc. k.a. Tor Project: Overview. Hangitud 16. oktoober 2026 allikast https://2019.www.torproject.org/about/overview.html.en.Arhiveeritud: Wayback Machine'i hetktõmmis
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Hangitud 16. oktoober 2026 allikast https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Use Strong Passwords. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/secure-our-world/use-strong-passwords.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Turn On MFA. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/secure-our-world/turn-mfa.Arhiveeritud: Wayback Machine'i hetktõmmis
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
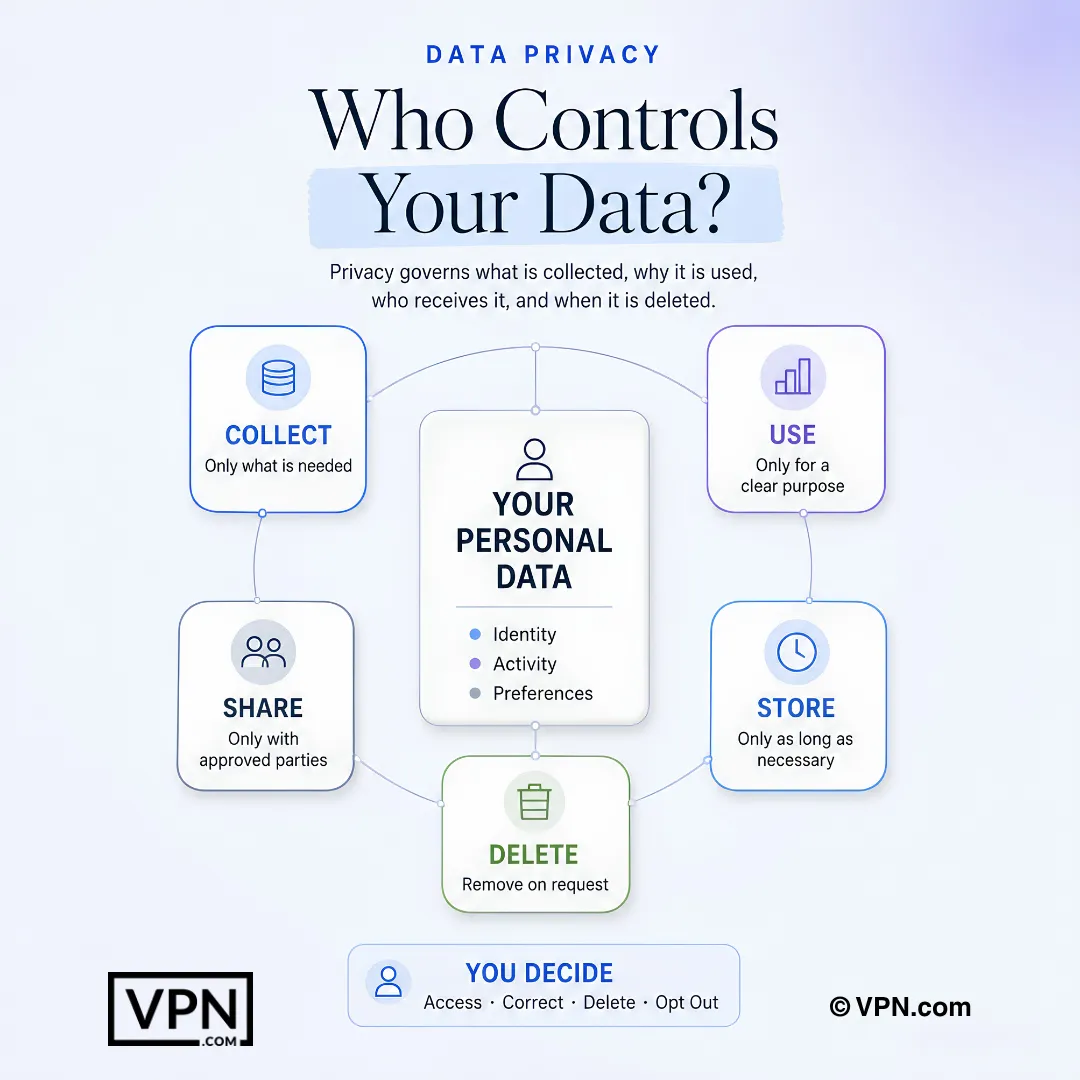
Andmete privaatsus määrab, millist teavet kogutakse, kuidas seda kasutatakse, kes seda saab ja millal see kustutatakse.
Korduma kippuvad küsimused
Mis vahe on andmekaitsel (data privacy) ja andmete kaitsel (data protection)?
Andmekaitse on teie isiklik õigus kontrollida, kuidas teie isikuteavet, nagu nimi, brauserilugu või asukohaandmed, kogutakse, kasutatakse ja jagatakse. Andmete kaitse hõlmab organisatsioonilisi ja õiguslikke raamistikke, mida ettevõtted peavad järgima, et neid andmeid vastutustundlikult käidelda. Isikliku privaatsuse jaoks keskenduge VPN-idele ja paroolihaldureitele, mitte ettevõtete vastavusraamistikele.
Kui ohtlik on sihitud võrgepüük võrreldes tavalise võrgepüügiga?
Sihitud võrgepüük on palju ohtlikum, hoolimata sellest, et see on palju harvem. Barracuda Networksi 2023. aasta aruande kohaselt moodustab sihitud võrgepüük 0,1% e-posti põhistest rünnakutest, kuid vastutab nende andmete 66% rikkumistest, sest ründajad uurivad sihtmärke sotsiaalmeedia ja varasemate andmelekete kaudu, et koostada veenvaid isikupärastatud sõnumeid. Kontrollige kiireloomulisi taotlusi eraldi suhtluskanali kaudu enne tegutsemist.
Kas sotsiaalne manipuleerimine võib tõesti kompromiteerida suuri kontosid, mitte ainult üksikisikuid?
Jah. 2020. aasta juulis koges Twitter rikkumist, kui ründajad korraldasid koordineeritud sotsiaalse manipuleerimise rünnaku töötajate vastu, kellel oli juurdepääs sisemistele tööriistadele. Seejärel kompromiteerisid nad kõrgprofiiliga kontosid, sealhulgas Barack Obama ja Elon Muski omad, et edendada krüptovaluuta petust. See näitab, et sotsiaalne manipuleerimine ärakasutab inimpsühholoogiat, mitte tarkvaravigu, seega on taotluste kontrollimine ametlike kanalite kaudu oluline.
Kui reaalne on deepfake-oht isiklikele ja finantsandmetele?
See on aktiivne ja kulukas oht. 2024. aastal kandis insenerifirma Arup finantstöötaja umbes 25 miljonit dollarit üle pärast videokõnet, mis osutus ettevõtte finantsdirektori deepfake’iks. Kurjategijad kasutavad kloonitud hääli ja nägusid šantažiks ja pettuseks. Mitmefaktoriline autentimine aitab, sest see takistab pelgal häälel või videol tundlikke tehinguid autoriseerimast.
Kas nutikodu- ja IoT-seadmed on tõeline privaatsusrisk?
Jah. Paljud IoT-seadmed tarnitakse vaikeparoolidega, mida kasutajad kunagi ei muuda, ja need edastavad andmeid krüpteerimata. 2019. aastal leidsid Bitdefenderi teadlased, et Ring Video Doorbell Pro vahetas seadistamise ajal Wi-Fi mandaate üle tavalise HTTP kaudu, mis võimaldas igal lähedal olijal need pealt kuulata. Muutke vaikeparoolid kohe pärast seadistamist, kontrollige püsivara kord kuus ja lülitage välja kasutamata kaugjuurdepääsu funktsioonid.
Mis tegelikult juhtub minu andmetega pärast rikkumist?
Varastatud andmeid müüakse sageli tumeda veebi turgudel, kus hinnad varieeruvad suuresti, kuid täielikud isikutuvastusandmed ja meditsiinilised andmed on eriti väärtuslikud. Kurjategijad kasutavad neid seejärel identiteedivarguseks; FTC teatas, et ameeriklased kaotasid 2023. aastal pettustes üle 10 miljardi dollari.
Milliseid õigusi GDPR mulle tegelikult oma isikuandmete üle annab?
GDPR, mis kehtib alates 25. maist 2018 kogu ELis, annab õiguse oma isikuandmetele juurde pääseda, neid parandada, kustutada ja nende töötlemist piirata ning nõuab, et organisatsioonidel oleks töötlemiseks õiguslik alus, näiteks nõusolek. Kui rikkumine kujutab endast ohtu üksikisikutele, peavad ettevõtted teavitama järelevalveasutust 72 tunni jooksul. Rikkumiste eest on karistused kuni 20 miljonit eurot või 4% ülemaailmsest aastakäibest, olenevalt sellest, kumb on suurem.
Kuidas erineb CCPA tarbijate jaoks GDPR-ist?
CCPA, mis jõustus 1. jaanuaril 2020 Californias, annab tarbijatele õiguse teada, milline isikuteave kogutakse, õiguse selle kustutamisele ja õiguse keelduda selle müügist, haldustrahvidega kuni 2500 dollarit rikkumise kohta või 7500 dollarit tahtliku rikkumise kohta. See on kitsam kui GDPR-i 20 miljoni euro/4% käibe struktuur, kuid annab USA tarbijatele siiski konkreetse keeldumisvõimaluse.
Kuidas VPN konkreetselt minu isikuandmeid kaitseb?
VPN krüpteerib kogu liikluse teie seadme ja selle serveri vahel, blokeerides teie internetiteenuse pakkuja ja avaliku Wi-Fi ründajad tegevust jälgimast, ning varjab teie IP-aadressi, takistades asukoha jälgimist. Näiteks NordVPN kasutab AES-256 krüpteerimist, väidab, et tema logimisvaba poliitika on sõltumatult auditeeritud, töötab 7,229 serveriga 150 riigis ja katab 10 samaaegset seadet.
Milliseid tööriistu kaitsevad mu suhtlust peale VPN-i?
Kihistage krüpteerimist erinevates kanalites. Signal krüpteerib sõnumid, häälkõned ja videokõned vaikimisi ülekuni, nii et isegi rakenduse pakkuja ei saa neid lugeda. ProtonMail ja Tutanota pakuvad ülekuni krüpteeritud e-posti, erinevalt tavalisest Gmailist või Outlookist. Krüpteeritud DNS Cloudflare (1.1.1.1) või Quad9 kaudu takistab teie internetiteenuse pakkujal logimast iga külastatud saiti lihttekstina.
Mis teeb parooli 2024. aastal tõeliselt tugevaks?
Pikkus ja juhuslikkus on kõige olulisemad: püüdke vähemalt 16 märki, mis segavad suur- ja väiketähti, numbreid ja sümboleid. Hoolimata sellest on “123456” olnud rikutud paroolide nimekirjade tipus. Kasutage paroolihaldurit, et luua ja salvestada unikaalseid mandaate iga konto jaoks, ning lubage mitmefaktoriline autentimine kõikjal, kus seda pakutakse, nii et ainuüksi lekkinud parool ei anna juurdepääsu.
Kuidas kaitsta oma andmeid just avaliku Wi-Fi puhul?
Vältige pangakontodele või tundlikele kontodele sisselogimist avalikes võrkudes, sest sama Wi-Fi ründajad saavad teostada vahendajarünnakuid või seadistada legitiimseid võrke jäljendavaid “kurja kaksiku” pahatahtlikke hotspote. Kasutage oma ühenduse krüpteerimiseks VPN-i ja kinnitage, et saidid kasutavad HTTPS-i enne isikuandmete sisestamist.
Milline on kõige tõhusam harjumus oma privaatsusriski vähendamiseks?
Piirake, mida internetis üldse jagate, sest iga postitatud detail laiendab seda, mida ründajad saavad sihitud võrgepüügiks või doxxinguks kasutada. Kombineerige see tugevate unikaalsete paroolidega, krüpteeritud pilvesalvestuse tööriistadega nagu Proton Drive või Tresorit ja VPN-iga avalikul Wi-Fi-l. Koos eemaldavad need suurema osa rünnakupinnast, millele kurjategijad toetuvad.